
使用AD_DD工具注册表和字段
使用AD_DD 工具注册表和表列到应用如cux (谁来注册?)
(使用hand automatic tools 来生成注册脚本)
1. APPS/APPS 登陆pl/sql developer
2. 在SQL windows 窗口输入以下命令:
hand_plsql_autocreate ,右键选择【view spec&body 】菜单打开hand_plsql_autocreate 包头和包体。
3. 【Test 】 regist_table procedure 。
在test script 界面传递参数:
例如:
意义:需要向EBS 注册表和字段,这样以后就可通过标准功能设置弹性域、监控表操作。
执行后DBMS_OUTPUT界面即为注册表和字段到EBS中的代码。
4.拷贝生成的脚本到命令行(command window)运行并提交。
5.注册成功。
注册成功后在(application developer职责—弹性域‐‐说明性‐‐注册)中选择对应的应用后会在表名LOV中看到
刚注册的表。
EBS开发基础知识(实战经验)

EBS开发基础知识(实战经验)EBS开发基础知识(经验总结)近几年有幸参与了一些大开发项目的项目管理和监督工作,发现很多开发人员对一些概念或者程序的写法不是很清楚,这也包括一些高级的开发人员也会犯一些基本的错误,因此我就整理一下大家容易犯的错误,希望大家能够在写程序的时候养成良好习惯。
一、例外处理问题有很多人喜欢在处理ex ception时,置为'null',应该说这是一个很不好的习惯,如果没有定义特定的exception,最起码应该把数据库的错误信息完整的报出来。
错误的写法:EXCEPTIONWHEN OTHERS THENNULL;END;正确的写法:EXCEPTIONWHEN OTHERS THENFND_FILE.PUT_LINE(FND_FILE.OUTPUT, SQLCODE);FND_FILE.PUT_LINE(FND_FILE.OUTPUT, SQLERRM);END;二、并发请求的OUTPUT和LOG不分有的同学在并发请求输出的时候,不知道如何把日志输出出来,其实很简单:输出到请求的输出:FND_FILE.PUT_LINE(FND_FILE.OUTPUT, 'XXXXXXX');输出到请求的日志:FND_FILE.PUT_LINE(FND_FILE.LOG, 'XXXXXX');一般情况是把报表的内容输出到OUTPUT,把报表中间的debug逻辑输出到log中。
三、在EBS环境之外运行EBS程序的初始化问题我们经常会遇到在pl/sql中运行某个视图,不能显示出数据,但是在界面上确有数据,这主要是因为视图是OU屏蔽的,因此需要你在pl/sql中初始化你的身份,初始化的程序如下,这样你就可以在任何pl/sql环境中运行EBS的视图了,例如PO_HEADERS,PO_LINES 等BEGINFND_GLOBAL.APPS_INITIALIZE(USER_ID => ,RESP_ID => ,RESP_APPL_ID => ); END;四、消息的使用,我经常看到有的同学喜欢在FORM中直接使用FND_MESSAGE.DEBUG('xxxxx');来显示错误或提示信息,实际上这是非常不正确的做法。
2. 使用dsadd批量录入域用户
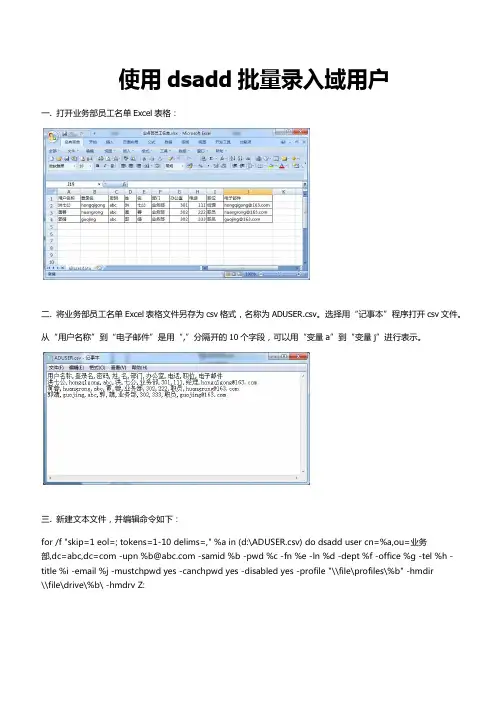
使用dsadd批量录入域用户一.打开业务部员工名单Excel表格:二.将业务部员工名单Excel表格文件另存为csv格式,名称为ADUSER.csv。
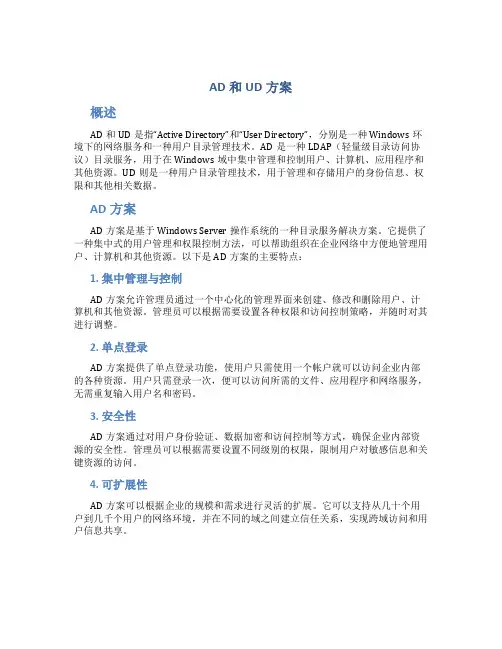
选择用“记事本”程序打开csv文件。
从“用户名称”到“电子邮件”是用“,”分隔开的10个字段,可以用“变量a”到“变量j”进行表示。
三.新建文本文件,并编辑命令如下:for /f "skip=1 eol=; tokens=1-10 delims=," %a in (d:\ADUSER.csv) do dsadd user cn=%a,ou=业务部,dc=abc,dc=com -upn %b@ -samid %b -pwd %c -fn %e -ln %d -dept %f -office %g -tel %h -title %i -email %j -mustchpwd yes -canchpwd yes -disabled yes -profile "\\file\profiles\%b" -hmdir\\file\drive\%b\ -hmdrv Z:解释:Skip=1 跳过第一行Eol=;行结束则执行for循环Tokens=1-10 共有10个变量Delims=, 变量之间的分隔符为“,”%a in(e:\ADUSER.csv) 变量a的读取路径为: e:\ADUSER.csvDsadd user 创建一个对象,对象类型为用户Cn=%a 对象的CN(通用名称,也就是对象的名字)为:变量aOu=财务部, dc=abc, dc=com 用户的DN(可辨识名称,也就是在AD中的位置)-upn %b@ 用户登录到域时所使用的登录名称是:变量b@-samid %b 用户在win2000之前的操作系统上登录到域是所使用的登录名称是:变量b -pwd %c 用户登录密码是:变量c-fn %e 用户名:变量e-ln %d 用户姓:变量d-dept %f 用户所属部门:变量f–office %g 用户办公室:变量g-tel %h 用户电话号码:变量h-title %i 用户职务:变量i-email %j 用户电子邮件地址:变量j-mustchpwd yes 用户下次登录是否必须更改密码。
AD详细教程范文

AD详细教程范文AD(Active Directory)是由微软开发的一种网络服务,用于对计算机和用户进行集中管理。
本教程将为您提供AD的详细介绍和设置步骤。
第一部分:AD简介AD是一种域控制服务,它提供了对计算机和用户的统一认证和授权管理。
通过AD,管理员可以轻松地创建、管理和删除用户账户,设置用户权限,并对计算机进行集中管理。
AD还提供了一种分布式存储系统,用于存储用户和计算机的属性。
第二部分:AD设置步骤2. 安装AD角色:安装完Windows Server操作系统后,进入服务器管理器,选择“添加角色和功能”,然后选择“Active Directory域服务”角色并安装。
3. 配置域:在AD安装完成之后,需要配置域并设置域控制器。
首先,打开“运行”对话框,输入“dcpromo”命令,启动域控制器配置向导。
4.设置域名:在向导中,选择“创建新的域树或森林”,然后选择“域中的新的林”,输入域名并设置密码。
5.选择功能级别:在向导中,选择适当的功能级别。
通常情况下,建议选择最新的功能级别以获得更多的功能。
6.安装DNS:在向导中,选择是否安装DNS服务器。
AD需要DNS来解析域名和IP地址之间的映射关系。
7.完成配置:在向导的最后一步,核对配置信息,并点击“安装”按钮来完成域控制器的配置。
在安装过程中,您需要创建一个管理员账户,该账户将具有最高权限。
至此,您已经成功地安装和配置了AD。
接下来,您可以使用AD管理工具来创建用户账户、设置用户权限,并对计算机进行集中管理。
第三部分:AD管理工具AD提供了多种工具来管理和配置域控制器。
以下是一些常用的AD管理工具:1.服务器管理器:用于管理域控制器的基本设置,如网络配置、存储管理等。
2. Active Directory用户和计算机:用于创建、管理和删除用户账户,设置用户权限,并对计算机进行管理。
3. Active Directory站点和服务:用于管理AD的站点和服务设置,如复制设置、本地站点设置等。
AD和UD方案
AD和UD方案概述AD和UD是指“Active Directory”和“User Directory”,分别是一种Windows环境下的网络服务和一种用户目录管理技术。
AD是一种LDAP(轻量级目录访问协议)目录服务,用于在Windows域中集中管理和控制用户、计算机、应用程序和其他资源。
UD则是一种用户目录管理技术,用于管理和存储用户的身份信息、权限和其他相关数据。
AD方案AD方案是基于Windows Server操作系统的一种目录服务解决方案。
它提供了一种集中式的用户管理和权限控制方法,可以帮助组织在企业网络中方便地管理用户、计算机和其他资源。
以下是AD方案的主要特点:1. 集中管理与控制AD方案允许管理员通过一个中心化的管理界面来创建、修改和删除用户、计算机和其他资源。
管理员可以根据需要设置各种权限和访问控制策略,并随时对其进行调整。
2. 单点登录AD方案提供了单点登录功能,使用户只需使用一个帐户就可以访问企业内部的各种资源。
用户只需登录一次,便可以访问所需的文件、应用程序和网络服务,无需重复输入用户名和密码。
3. 安全性AD方案通过对用户身份验证、数据加密和访问控制等方式,确保企业内部资源的安全性。
管理员可以根据需要设置不同级别的权限,限制用户对敏感信息和关键资源的访问。
4. 可扩展性AD方案可以根据企业的规模和需求进行灵活的扩展。
它可以支持从几十个用户到几千个用户的网络环境,并在不同的域之间建立信任关系,实现跨域访问和用户信息共享。
UD方案UD方案是一种独立于操作系统的用户目录管理技术,可以在各种平台和环境中使用。
它提供了用户身份验证、权限管理和用户信息存储等功能,可以方便地集成到企业的应用系统和网络服务中。
以下是UD方案的主要特点:1. 跨平台支持UD方案可以在不同操作系统(如Windows、Linux、Unix等)和各种开发环境中使用。
它提供了标准的API和接口,使开发人员能够方便地访问和管理用户目录。
如何实现AD域账户导入导出
如何实现AD域账户导入导出如何实现AD域账户导入导出作为域管理员,有时我们需要批量地向AD域中添加用户帐户,这些用户帐户既有一些相同的属性,又有一些不同属性。
如果在图形界面逐个添加、设置,那么需要的时间和人力会超出能够承受范围。
一般来说,如果不超过10个,我们可利用AD用户帐户复制来实现。
如果再多的话,就应该考虑使用使用命令行工具,实现批量导入导出对象。
微软默认提供了两个批量导入导出工具,分别是CSVDE(CSV目录交换)和LDIFDE(LDAP数据互换格式目录交换)。
具体选择上述哪个工具取决于需要完成的任务。
如果需要创建对象,那么既可以使用CSVDE,也可以使用LDIFDE,如果需要修改或删除对象,则必须使用LDIFDE。
本文不涉及使用CSVDE导入对象。
而是换另一种导入导出AD帐户思路:使用CSVDE工具导出AD 帐户到CSV格式的文件中,再使用For语句读取该文件,使用DSADD命令进行批量添加。
具体步骤:一:使用CSVDE导出帐户使用CSVDE 导出现有对象的列表相当简单。
最简单的用法是:csvde –f ad.csv 将Active Directory 对象导出到名为ad.csv 的文件。
–f 开关表示后面为输出文件的名称。
但是必须注意,上述的用法是很简单,但是导出来的结果可能存在太多你不希望要的记录和信息。
如果要实现更精确的导出记录,可以使用-d 和-r 以及-l 参数。
其中:-d 用来指定特定的搜索位置和范围-r 用来指定特定的搜索对象类型-l 用来指定导出对象的具体属性如:csvde –f users.csv –d"ou=Users,dc=contoso,dc=com"–r "(&(objectcategory=person)( objectclass=user))" –lDN,objectClass,description注意:如果使用CSVDE导出的帐户信息中存在中文,会存在乱码的可能,可以加-U参数来解决。
AD维护管理工具dcdiag详解
AD维护管理工具DCdian详解工具名称:DcDiag工具出处:MS Support Tools工具类型:命令行工具当前环境:Win2003 SP1 + R2,DC主要功能:DcDiag是域控制器诊断工具,通过各种诊断测试,用来分析当前林或域中域控制器状态,生成相应的检测报告。
DcDiag可以说是域控制器诊断全能工具,当DC出现问题却无法判断具体故障原因时,首选使用DcDiag工具对DC进行一次全面诊断,查看检测报告,从而缩小问题范围以及定位问题!DcDiag工具由对系统的一系列测试和校验构成,可以根据用户的选择,针对不同的范围(林,域)对域控制器进行不同项目的诊断测试,主要测试项目有:1:连通性2:复制3:拓朴完整性4:检查NC Head安全描述符5:检查登录权6:获取DC位置7:验证安全边界8:验证FSMO角色9:验证信任关系10:DNS一:DcDiag工具语法格式DcDiag.exe /s:<Domain Controller> [/u:<Domain>\<Username> /p:*|<Password>|""][/hqv] [/n:<Naming Context>] [/f:<Log>] [/ferr:<Errlog>][/skip:<Test>] [/test:<Test>]二:主要参数说明:/s:Domain Controller - 指定测试的DC,默认测试本机。
/n:Naming Context - 指定测试时关联的名称上下文。
似乎只能使用域名称上下文,无法测试Schema,Configration等名称上下文。
域名称上下文可以使用域的DNS名称,NetBios名称或DN名称。
/u:Domain\Username /p: - 用指定的帐号密码连接DC,此时该帐号的密码为显示密码。
ad的使用流程
ad的使用流程1. 安装ad软件在开始使用ad之前,需要先从官方网站下载并安装ad软件。
ad软件是一款功能强大的广告管理平台,可以帮助用户实现广告的创建、管理和优化等功能。
2. 登录ad账号安装完成后,启动ad软件,并使用已注册的ad账号登录。
如果没有ad账号,需要先进行注册。
3. 创建广告活动登录后,进入ad的主界面,点击“创建广告活动”按钮开始创建广告活动。
按照提示填写广告活动的相关信息,包括广告名称、目标受众、预算等。
4. 设定广告目标在创建广告活动后,需要设定广告的目标。
根据广告活动的目标不同,可以选择增加品牌知名度、提高销量、引流等。
5. 选择广告投放平台根据广告活动的目标和受众群体,选择合适的广告投放平台。
ad支持多种广告投放平台,包括搜索引擎、社交媒体、应用商店等。
根据不同的平台选择相应的投放策略。
6. 设定广告投放时间指定广告的投放时间,即广告开始和结束的日期和时间。
可以根据广告活动的目标和预算来设定广告的投放时间。
7. 选择广告格式根据广告投放平台的要求,选择适合的广告格式。
ad支持多种广告格式,包括文字广告、图片广告、视频广告等。
8. 设定广告预算根据广告活动的目标和预算,设定广告的预算。
可以根据每日预算或整个广告活动的总预算来设定。
9. 设定广告出价在广告投放平台上,设定广告的出价。
出价越高,广告的展示概率越高,但同时也会增加广告活动的成本。
10. 创建广告内容根据广告投放平台和广告格式的要求,创建广告的内容。
内容可以包括文字、图片、视频等,要求简洁明了,吸引受众的注意。
11. 设定广告定位根据广告活动的目标受众,设定广告的定位。
可以根据受众的地理位置、兴趣爱好等进行定位。
12. 设置广告投放策略根据广告活动的目标和投放平台的要求,设置广告的投放策略。
可以选择定向投放、全网投放、定时投放等不同的策略。
13. 审核广告在广告创建完成后,提交广告进行审核。
广告审核会根据广告内容和平台要求进行审核,审核通过后才能正式投放。
ad域操作实例
AD域操作实例1. 什么是AD域?AD(Active Directory)是由微软开发的一种用于管理网络资源的目录服务。
它提供了一种集中管理和控制网络中所有计算机、用户、组织结构和安全策略的方式。
AD域是基于Windows Server操作系统的一种网络架构,可以将多台服务器组织成一个逻辑上的单个域,并通过域控制器进行统一管理。
AD域提供了许多功能,包括用户身份验证、访问控制、组织结构管理和集中化的资源管理。
通过使用AD域,管理员可以轻松地添加、删除和管理用户账户,设置权限和安全策略,并集中管理网络上的共享文件夹、打印机等资源。
2. AD域操作实例下面将介绍几个常见的AD域操作实例,包括创建用户账户、重置密码、添加组成员等。
2.1 创建用户账户在AD域中创建新的用户账户非常简单。
首先打开Windows Server上的“Active Directory Users and Computers”工具,然后按照以下步骤进行操作:1.在左侧树形菜单中选择合适的组织单位(OU)或容器。
2.右键点击选定的OU或容器,在弹出菜单中选择“New” -> “User”。
3.在弹出的对话框中填写用户的必要信息,如用户名、姓名、密码等。
4.点击“Next”并按照需要设置其他选项,如密码过期策略、账户锁定策略等。
5.最后点击“Finish”完成创建。
2.2 重置密码当用户忘记密码或需要更改密码时,管理员可以通过以下步骤在AD域中重置用户密码:1.打开“Active Directory Users and Computers”工具。
2.在左侧树形菜单中找到相应的用户账户,并右键点击选择“ResetPassword”。
3.在弹出的对话框中输入新密码,并确认新密码。
4.点击“OK”完成重置。
2.3 添加组成员在AD域中,可以将多个用户账户组织成组,并为组分配权限和资源。
以下是添加组成员的步骤:1.打开“Active Directory Users and Computers”工具。
VB-ADO详解
ADO对象连接数据库详解[转]ADO的对象模型,包括以下七个对象。
Connection.Command,Parameter,Recordset,Field,Property,Error.此外,还包括四个集合,Fields,Properties,Parameters,Errors.----------------------------------------------这几个对象的功能如下:Connection对象提供与包含路径,口令和连接选项的数据源的链接;Command对象保存一个针对数据源的将被执行的命令,最常见的是SQL命令或存储过程;Recordset对象保存在记录集中执行查询参数的记录以及漫游记录的光标;Error对象包含关于数据访问期间可能发生错误的错误信息;Parameter对象存储由Command对象使用的单个参数;Field对象为记录集中包含的所有字段集合;Property对象是由DataProvider驱动程序返回的数据源的属性。
------------------------------------------------------------ADO的核心是Connection,Recordset,Command对象。
这三个对象可独立使用,也可互相连接使用。
而其他对象,如Error集合存储在Connection对象中,在使用这些对象前都必须先声明对象变量,然后用Set进行赋值,才可使用,在声明时还可以用WithEvents将事件也声明进来,使得ADO对象变得象控件那样易于使用。
有两个对象中包含了事件,即Recordset对象和Connection对象。
只要如DimWithEventsrstAsADODB.Recordset这样声明后,就能在代码窗口的下拉表中找到该对象,真的和ADO控件一样易于使用,连事件也大致相同。
----------------------------------对象用于建立与数据源的连接(包括客户机/服务器结构的连接)。
AD用户属性说明
AD用户属性说明AD Search User Property AttributesAD 用户属性字段Chn Display Name ADSearch Name国际ISDN号码(其他)International ISDN Number (Others)internationalISDNNumber帐户到期account Expires accountExpires帐户名称历史account Name History accountNameHistory加勒比国家联盟策略名称aCS Policy Name aCSPolicyName管理流量统计admin Count adminCount备选案文安全标识alt Security Identities altSecurityIdentities 助理Assistant assistant坏密码时间bad Password Time badPasswordTime坏密码计数bad Pwd Count badPwdCount城市City l代码页code Page codePage评论Comment comment公司Company company控制访问权限control Access Rights controlAccessRights国家Country co国家缩写Country Abbreviation c国家代码country Code countryCodedBCSP西部数据dBCSP wd dBCSPwd默认类存储default Class Store defaultClassStore部Department department桌面配置desktop Profile desktopProfile目标指示器destination Indicator destinationIndicator司Division division动态LDAP服务器dynamic LDAP Server dynamicLDAPServerE - Mail地址E-Mail Address mailE - Mail地址(其他)E-Mail Address (Others)otherMailbox雇员ID Employee ID employeeID传真号码Fax Number facsimileTelephoneNumber传真号码(其他)Fax Number (Others)otherFacsimileTelephoneNumber 名字First Name givenName垃圾科尔时期garbage Coll Period garbageCollPeriod世代后缀Generational Suffix generationQualifier组成员山姆group Membership SAM groupMembershipSAM 集团的优先group Priority groupPriority团体忽略groups To Ignore groupsT oIgnore家庭地址Home Address homePostalAddress主驱动器Home Drive homeDrive主文件夹Home Folder homeDirectory家庭电话Home Phone homePhone家庭电话(其他)Home Phone (Others)otherHomePhone缩写Initials initials国际ISDN号码International ISDN Number primaryInternationalISDNNumber IP电话号码IP Phone Number ipPhoneIP电话号码(其他)IP Phone Number (Others)otherIpPhone 职称Job Title title最后注销last Logoff lastLogoff最后登录last Logon lastLogon传统交易所的DN legacy Exchange DN legacyExchangeDN流明密码历史lm Pwd History lmPwdHistory区域设置ID locale ID localeID锁定时间lockout Time lockoutTime登录名Logon Name userPrincipalName登录名(Windows 2000以前)Logon Name (pre-Windows 2000)sAMAccountName登录工作站Logon Workstations userWorkstations登录数logon Count logonCount登录时间logon Hours logonHours登录工作站logon Workstation logonWorkstation经理Manager manager最大存储max Storage maxStorage讯息处理系统或地址mhs OR Address mhsORAddress中间名Middle Name middleName移动号码Mobile Number mobile流动电话号码(其他)Mobile Number (Others)otherMobile 毫秒的DS -造物主的SID mS-DS- Creator SID mS-DS-CreatorSIDMSMQ的文摘mSMQ Digests mSMQDigestsMSMQ的文摘米格mSMQ Digests Mig mSMQDigestsMigMSMQ的注册证书mSMQ Sign Certificates mSMQSignCertificates MSMQ的注册证书米格mSMQ Sign Certificates Mig mSMQSignCertificatesMig微软网络提供允许拨入msNP Allow Dialin msNPAllowDialin微软网络提供呼叫站ID msNP Calling Station ID msNPCallingStationID微软网络提供保存呼叫站ID msNP Saved Calling Station ID msNPSavedCallingStationID 她的RADIUS回拨号码ms RADIUS Callback Number msRADIUSCallbackNumber她的RADIUS帧的IP地址ms RADIUS Framed IP Address msRADIUSFramedIPAddress她的RADIUS 45.7路线ms RADIUS Framed Route msRADIUSFramedRoute她的RADIUS服务类型ms RADIUS Service TypemsRADIUSServiceType她的RAS保存回拨号码ms RAS Saved Callback Number msRASSavedCallbackNumber 她的RAS保存帧的IP地址ms RAS Saved Framed IP Address msRASSavedFramedIPAddress 她的RAS保存45.7路线ms RAS Saved Framed Route msRASSavedFramedRoute名字Name cn网络地址network Address networkAddress注释Notes info新界密码历史nt Pwd History ntPwdHistoryNT安全描述符nT Security Descriptor nTSecurityDescriptor o o对象希德object Sid objectSid办公地点Office Location physicalDeliveryOfficeName 操作数operator Count operatorCount其他登录工作站other Login Workstations otherLoginWorkstations欧ou ou传呼机号码Pager Number pager传呼机号码(其他)Pager Number (Others)otherPager电话号码(其他)Phone Number (Others)otherTelephone邮政信箱Post Office Box postOfficeBox邮政地址postal Address postalAddress偏好传输方式preferred Delivery Method preferredDeliveryMethod首选欧preferred OU preferredOU主要组ID primary Group ID primaryGroupID文件路径profile Path profilePath最后一组密码pwd Last Set pwdLastSet注册地址registered Address registeredAddress摆脱rid ridSAM帐户类型sAM Account Type sAMAccountType脚本的路径script Path scriptPath安全标识security Identifier securityIdentifier服务主体名称service Principal Name servicePrincipalName 显示在通讯簿show In Address Book showInAddressBookSID历史记录sID History sIDHistory州/省State/Province st街头street street街道地址Street Address streetAddress补充证书supplemental Credentials supplementalCredentials 电话号码Telephone Number telephoneNumber智能电报终端标识符teletex Terminal Identifier teletexTerminalIdentifier电传号码Telex Number primaryTelexNumber电传号码(其他)Telex Number (Others)telexNumber终端服务器terminal Server terminalServer文字编码或地址text Encoded OR Address textEncodedORAddress小标识thumbnail Logo thumbnailLogo缩图照片thumbnail Photo thumbnailPhoto标题Title personalTitle令牌组token Groups tokenGroups令牌组全球性和普遍性token Groups Global And Universal tokenGroupsGlobalAndUniversal 气相色谱可接受任何标记组token Groups No GC Acceptable tokenGroupsNoGCAcceptable Unicode的密码unicode Pwd unicodePwd用户帐户控制user Account Control userAccountControl用户证书user Cert userCert用户证书user Certificate userCertificate用户参数user Parameters userParameters用户共享文件夹user Shared Folder userSharedFolder其他用户共享文件夹user Shared Folder Other userSharedFolderOther用户SMIME证书user SMIME Certificate userSMIMECertificatex121Address x121Address x121Address邮政编码/邮政编码ZIP/Postal Code postalCode。