
linuxroute命令详解
linux route命令详解
推荐文章
linux的ping命令端口号 热度: linux查看路径命令 热度: linux命令分号&&和&,_和__的用法介绍 热度: linux界面进程命令ps 热度: linux界面进入mysql命令 热度:
route命令是linux下的一个命令,那么它有什么用处呢?下面由店铺为大家整理了linux route命令的相关知识,希望大家喜欢!
linux route命令
route命令用于显示和操作IP路由表。要实现两个不同的子网之间的通信,需要一台连接两个网络的路由器,或者同时位于两个网络的网关来实现。在Linux系统中,设置路由通常是 为了解决以下问题:该Linux系统在一个局域网中,局域网中有一个网关,能够让机器访问Internet,那么就需要将这台机器的IP地址设置为 Linux机器的默认路由。要注意的是,直接在命令行下执行route命令来添加路由,不会永久保存,当网卡重启或者机器重启之后,该路由就失效了;要想永久保存,有如下方法:
1.在/etc/rc.local里添加
2.在/etc/sysconfig/network里添加到末尾
3./etc/sysconfig/static-router :
any net x.x.x.x/24 gw y.y.y.y
格式:route
格式:/sbin/route
用于打印路由表(display the current routing table)。
在非root用户使用时需要使用完整路径执行route命令。
命令参数
[root@linux ~]# route [-nee]
[root@linux ~]# route add [-net|-host] [网域或主机] netmask
[mask] [gw|dev]
[root@linux ~]# route del [-net|-host] [网域或主机] netmask [mask] [gw|dev]
观察的参数:
-n :不要使用通讯协定或主机名称,直接使用 IP 或 port
number;
-ee :使用更详细的资讯来显示
增加 (add) 与删除 (del) 路由的相关参数:
-net :表示后面接的路由为一个网域;
-host :表示后面接的为连接到单部主机的路由;
netmask :与网域有关,可以设定 netmask 决定网域的大小;
gw :gateway 的简写,后续接的是 IP 的数值喔,与 dev 不同;
dev :如果只是要指定由那一块网路卡连线出去,则使用这个设定,后面接 eth0 等
格式:route -n
格式:/sbin/route -n
用于打印路由表,加上-n参数就是在输出的信息中不打印主机名而直接打印ip地址。
格式:route add default gw {IP-ADDRESS} {INTERFACE-NAME}
用于设置默认路由,其中,
参数{IP-ADDRESS): 用于指定路由器(网关)的IP地址;
参数{INTERFACE-NAME}: 用于指定接口名称,如eth0。使用/sbin/ifconfig -a可以显示所有接口信息。
例:route add default gw mango
格式:route add -net {NETWORK-ADDRESS} netmask
{NETMASK} dev {INTERFACE-NAME}
添加到指定网络的路由规则,其中
参数{NETWORK-ADDRESS}: 用于指定网络地址
参数{NETMASK}: 用于指定子网掩码
参数{INTERFACE-NAME}: 用于指定接口名称,如eth0。
例1:route add -net 192.56.76.0 netmask 255.255.255.0 dev eth0
例2:route add -net 224.0.0.0 netmask 240.0.0.0 dev eth0
格式:route add -net {NETWORK-ADDRESS} netmask
{NETMASK} reject
设置到指定网络为不可达,避免在连接到这个网络的地址时程序过长时间的等待,直接就知道该网络不可达。
例:route add -net 10.0.0.0 netmask 255.0.0.0 reject
格式:route del -net {NETWORK-ADDRESS} netmask
{NETMASK} dev {INTERFACE-NAME}
格式:route del -net {NETWORK-ADDRESS} netmask
{NETMASK} reject
用于删除路由设置。参数指定的方式与route add相似。
输出详解
route命令输出的路由表字段含义如下:
Destination 目标
The destination network or destination host. 目标网络或目标主机。
Gateway 网关
The gateway address or '*' if none set. 网关地址,如果没有就显示星号。
Genmask 网络掩码
The netmask for the destination net; '255.255.255.255' for a
host destination and '0.0.0.0' for the default route.
Flags:总共有多个旗标,代表的意义如下:
o U (route is up):该路由是启动的;
o H (target is a host):目标是一部主机 (IP) 而非网域;
o G (use gateway):需要透过外部的主机 (gateway) 来转递封包;
o R (reinstate route for dynamic routing):使用动态路由时,恢复路由资讯的旗标;
o D (dynamically installed by daemon or redirect):已经由服务或转 port 功能设定为动态路由
o M (modified from routing daemon or redirect):路由已经被修改了;
o ! (reject route):这个路由将不会被接受(用来抵挡不安全的网域!)
o A (installed by addrconf)
o C (cache entry)
Metric 距离、跳数。暂无用。
The 'distance' to the target (usually counted in hops). It is
not used by recent kernels, but may be needed by routing
dae-
mons.
Ref 不用管,恒为0。
Number of references to this route. (Not used in the Linux
ker-nel.)
Use 该路由被使用的次数,可以粗略估计通向指定网络地址的网络流量。
Count of lookups for the route. Depending on the use of -F
and
-C this will be either route cache misses (-F) or hits (-C).
Iface 接口,即eth0,eth0等网络接口名
Interface to which packets for this route will be sent.
route命令
route命令
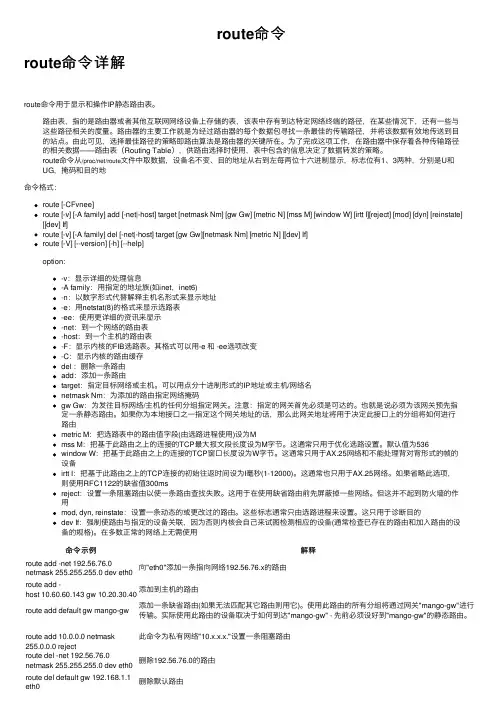
route命令详解
route命令⽤于显⽰和操作IP静态路由表。
路由表,指的是路由器或者其他互联⽹⽹络设备上存储的表,该表中存有到达特定⽹络终端的路径,在某些情况下,还有⼀些与
这些路径相关的度量。路由器的主要⼯作就是为经过路由器的每个数据包寻找⼀条最佳的传输路径,并将该数据有效地传送到⽬
的站点。由此可见,选择最佳路径的策略即路由算法是路由器的关键所在。为了完成这项⼯作,在路由器中保存着各种传输路径
的相关数据——路由表(Routing Table),供路由选择时使⽤,表中包含的信息决定了数据转发的策略。route命令从/proc/net/route⽂件中取数据,设备名不变、⽬的地址从右到左每两位⼗六进制显⽰,标志位有1、3两种,分别是U和
UG,掩码和⽬的地命令格式:route [-CFvnee]
route [-v] [-A family] add [-net|-host] target [netmask Nm] [gw Gw] [metric N] [mss M] [window W] [irtt I][reject] [mod] [dyn] [reinstate][[dev] If]route [-v] [-A family] del [-net|-host] target [gw Gw][netmask Nm] [metric N] [[dev] If]
route [-V] [--version] [-h] [--help]
option:
-v:显⽰详细的处理信息
-A family:⽤指定的地址族(如inet,inet6)
-n:以数字形式代替解释主机名形式来显⽰地址
-e:⽤netstat(8)的格式来显⽰选路表
-ee:使⽤更详细的资讯来显⽰
-net:到⼀个⽹络的路由表
-host:到⼀个主机的路由表
-F:显⽰内核的FIB选路表。其格式可以⽤-e 和 -ee选项改变
-C:显⽰内核的路由缓存
linux学习笔记31--命令route和routetrace

linux学习笔记31--命令route和routetrace
Linux系统的route命令⽤于显⽰和操作IP路由表(show / manipulate the IP routing table)。要实现两个不同的⼦⽹之间的通信,需要⼀台连
接两个⽹络的路由器,或者同时位于两个⽹络的⽹关来实现。在Linux系统中,设置路由通常是为了解决以下问题:该Linux系统在⼀个局域
⽹中,局域⽹中有⼀个⽹关,能够让机器访问Internet,那么就需要将这台机器的IP地址设置为Linux机器的默认路由。要注意的是,直接在
命令⾏下执⾏route命令来添加路由,不会永久保存,当⽹卡重启或者机器重启之后,该路由就失效了;可以在/etc/rc.local中添加route命令
来保证该路由设置永久有效。
1.命令格式:
route [-f] [-p] [Command [Destination] [mask Netmask] [Gateway] [metric Metric]] [if Interface]]
2.命令功能:
Route命令是⽤于操作基于内核ip路由表,它的主要作⽤是创建⼀个静态路由让指定⼀个主机或者⼀个⽹络通过⼀个⽹络接⼝,如eth0。当
使⽤"add"或者"del"参数时,路由表被修改,如果没有参数,则显⽰路由表当前的内容。
3.命令参数:
-c 显⽰更多信息
-n 不解析名字
-v 显⽰详细的处理信息
-F 显⽰发送信息
-C 显⽰路由缓存
-f 清除所有⽹关⼊⼝的路由表。
-p 与 add 命令⼀起使⽤时使路由具有永久性。
add:添加⼀条新路由。
del:删除⼀条路由。
-net:⽬标地址是⼀个⽹络。
-host:⽬标地址是⼀个主机。
netmask:当添加⼀个⽹络路由时,需要使⽤⽹络掩码。
gw:路由数据包通过⽹关。注意,你指定的⽹关必须能够达到。
metric:设置路由跳数。
Command 指定您想运⾏的命令 (Add/Change/Delete/Print)。
linux系统修改route路由

linux系统修改route路由
linux下静态路由修改命令
⽅法⼀:
添加路由route add -net 192.168.0.0/24 gw 192.168.0.1
route add -host 192.168.1.1 dev 192.168.0.1
添加⽹关:route add default gw 192.168.0.1
删除路由route del -net 192.168.0.0/24 gw 192.168.0.1
add 增加路由
del 删除路由
-net 设置到某个⽹段的路由
-host 设置到某台主机的路由
gw 出⼝⽹关 IP地址
dev 出⼝⽹关 物理设备名
增 加默认路由
route add default gw 192.168.0.1默认路由⼀条就够了
route -n 查看路由表
这种⽅法为临时性质,重启服务器或⽹卡services network restart后就会失效
⽅法⼆:
添加路由ip route add 192.168.0.0/24 via 192.168.0.1
ip route add 192.168.1.1 dev 192.168.0.1
删除路由ip route del 192.168.0.0/24 via 192.168.0.1
add 增加路由
del 删除路由
via ⽹关出⼝ IP地址
dev ⽹关出⼝ 物理设备名
增加默认路由ip route add default via 192.168.0.1 dev eth0
via 192.168.0.1 是我的默认路由器
查看路由信息ip route
保存路由设置,使其在⽹络重启后任然有效
在/etc/sysconfig/network-script/⽬录下创建名为route- eth0的⽂件 vi /etc/sysconfig/network-script/route-eth0
在此⽂件添加如下格式的内容
192.168.1.0/24 via 192.168.0.1
linuxrouteadd命令详解
linux route add命令详解
linux route add命令是干什么的呢?下面由店铺为大家整理了route add命令的相关知识,希望大家喜欢!
linux route add命令
route add命令的主要作用是添加静态路由,通常的格式是:
route ADD 157.0.0.0 MASK 255.0.0.0 157.55.80.1 METRIC 3 IF
2
参数含义:destination mask gateway metric interface /* 可以缩写 */
destination【网段地址】
mask【子网掩码】
gateway【网关地址】 gw
metric 【路由跳数】
if【端口号】
一般情况下,不涉及本机地址,除非你要做测试。
其中:
可以省略【路由跳数】参数;
当通往该网关地址的路径唯一时,【端口号】参数可以省略。(因为在多端口的路由交换设备上,可能存在通往同一个IP地址的多条备份路径。)
mask 是关键字,不能省略。
route add 134.105.0.0 mask 255.255.0.0 134.105.64.1
意思是:所有需要发往134.105.0.0/16地址段的IP数据包,全部由134.105.64.1路径转发。
这个命令在大型IP网络组建时经常用到,在不同厂商的设备上命令格式可能不同,但原理是一样的。
如果有多条路由,根据不同的路由协议(比如rip, ospf等)的规定,一般优先选择网段地址小的路由。比如,当以下两条路由同时被添加的时候: route add 134.105.0.0 mask 255.255.0.0 134.105.64.1
route add 134.105.128.0 mask 255.255.128.0 134.105.0.1
目标地址是134.105.128.1的IP包会优先选择第二条路由。
route add default gw 210.41.141.110 /* 210.41.141.110 路由器的IP */
traceroute用法 linux
第 1 页 共 3 页 traceroute用法 linux
Traceroute是一种用于跟踪网络数据包传输路径的命令行工具,它可以帮助用户了解数据包在传输过程中所经过的路由器和网络节点。在Linux系统中,traceroute命令属于网络工具的一部分,通常在终端中使用。
一、基本用法
1. 命令格式:traceroute [目标地址或域名]
2. 注意事项:在执行traceroute命令之前,请确保您具有足够的权限,以便能够查看其他计算机的路由信息。
3. 输出说明:traceroute命令会输出一系列的IP地址和延迟(以毫秒为单位),这些信息显示了数据包从本地计算机到目标计算机的传输路径。
二、高级用法
1. 使用traceroute ping:您可以使用traceroute命令来模拟ping操作,以检查目标计算机是否在线并响应。只需将traceroute的输出与ping命令的输出进行比较即可。
2. 使用traceroute追踪防火墙:当您需要了解防火墙或路由器如何处理网络流量时,可以使用traceroute来追踪数据包的传输路径。通过观察延迟和跳数的变化,您可以了解哪些网络设备正在阻止或过滤流量。
3. 使用traceroute分析网络拥塞:通过比较不同时间段内traceroute的输出,您可以了解网络中是否存在拥塞或延迟增加的情况。这有助于您更好地了解您的网络环境和性能。 第 2 页 共 3 页 4. 使用traceroute限制数据包大小:您可以使用traceroute命令来测试目标计算机上各种数据包大小的性能。通过观察丢包率和延迟,您可以了解目标计算机在不同数据包大小下的表现。
三、进阶技巧
1. 使用traceroute追踪IPv6地址:traceroute命令也支持IPv6地址。如果您需要追踪IPv6流量,请使用带有IPv6地址的目标参数。
2. 使用其他工具配合traceroute:除了单独使用traceroute外,您还可以与其他网络工具配合使用,如mtr、tracepath和ping等,以获得更全面的网络性能信息。
Linux主机添加路由route

Linux主机添加路由route
⼀:使⽤bai route 命令添加
1、添加/删除 默认路由:
添加:route add default gw Gateway_IP
删除:route del default gw Gateway_IP
2、添加/删除 普通路由:
增加/删除 主机路由
添加:route add -host 192.168.1.1 gw Gateway_IP
删除:route del -host 192.168.1.1 gw Gateway_IP
增加/删除 ⽹络路由
添加:route add -net 192.168.1.0 netmask 255.255.255.0 gw Gateway_IP
删除:route del -net 192.168.1.0 netmask 255.255.255.0 gw Gateway_IP
注意:直接使⽤route命令添加路由,⼀旦系统重启,配置的路由会消失;
⼆:在linux下设置永久路由的⽅法:
1.在/etc/rc.local⾥添加
route add -net 192.168.1.0 netmask 255.255.255.0 gw Gateway_IP
2.在/etc/sysconfig/static-router添加 :
any net 192.168.1.0 netmask 255.255.255.0 gw Gateway_IP
注意:开启 IP 转发:
# echo "1" >/proc/sys/net/ipv4/ip_forward (临时)
# vi /etc/sysctl.conf --> net.ipv4.ip_forward=1 (永久开启)
linux traceroute用法
linux traceroute用法
使用 Traceroute 命令可以帮助我们查看数据包从本地计算机到目标服务器的路径,并显示每个节点的延迟。对于 Linux 系统用户来说,Traceroute 是一个非常强大且常用的网络诊断工具。本文将详细介绍
Linux Traceroute 命令的用法,并逐步解释其每个步骤。
Traceroute 的基本语法如下:
traceroute [选项] 目标 IP 或域名
在这个命令中,我们需要提供目标 IP 地址或域名作为参数。Traceroute
命令通过发送 ICMP 数据包(Internet Control Message Protocol)到目标地址,并显示每个数据包经过的网络节点。下面将对 Traceroute 的用法进行逐步解释:
第一步:打开终端
在 Linux 系统中,我们首先需要打开终端来执行 Traceroute 命令。终端是 Linux 系统中一个重要的命令行界面,通过它可以执行各种系统命令和工具。
第二步:输入 Traceroute 命令
输入 `traceroute` 命令后,我们需要提供一个目标 IP 地址或域名。例如,我们可以使用以下命令来跟踪到目标服务器 `example`:
traceroute example
第三步:解析目标地址
在执行 Traceroute 命令后,系统首先会尝试解析目标地址。如果目标地址是一个域名而不是 IP 地址,系统会使用 DNS 解析器将其转换为对应的 IP 地址。
第四步:发送数据包
一旦目标地址被解析成功,Traceroute 开始发送 ICMP 数据包到目标地址。每个数据包都会带有一定的 TTL(Time To Live)值,该值代表数据包在网络中可以传输的最大跳数。起初,TTL 设置为 1。
第五步:数据包经过第一个节点
当第一个数据包被发送到网络后,它首先会遇到的是距离最近的网络节点。这个节点可能是你的本地路由器或者网络服务提供商的路由器。
详解CentOS中的route命令
详解CentOS中的route命令
介绍
Linux系统中的route命令能够⽤于IP路由表的显⽰和操作。它的主要作⽤是创建⼀个静态路由让指定⼀个主机或者⼀个⽹络通
过⼀个⽹络接⼝,如eth0。当使⽤”add”或者”del”参数时,路由表被修改,如果没有参数,则显⽰路由表当前的内容。在⼀个
⽹络中,需要⼀个路由器来转发不同⼴播域之间的数据,或是转发lan和internet之间的数据。有时我们需要设定这个路由器作
为linux系统的默认路由,那么就可以通过route命令来操作。甚⾄我们也可以⽤我们的linux系统来充当路由器。
要注意的是:直接在命令⾏下执⾏route命令来添加路由,不会永久保存,当⽹卡重启或者机器重启之后,该路由就失效了;
可以在/etc/rc.local中添加route命令来保证该路由设置永久有效。当然如果加上了-p参数的话那就会永久的⽣效了。
命令格式
route [-f] [-p] [Command [Destination] [mask Netmask] [Gateway][metric Metric]] [if Interface]]
命令参数
-c 显⽰更多信息
-n 不解析名字
-v 显⽰详细的处理信息
-F 显⽰发送信息
-C 显⽰路由缓存
-f 清除所有⽹关⼊⼝的路由表。
-p 与add 命令⼀起使⽤时使路由具有永久性。
add:添加⼀条新路由。
del:删除⼀条路由。
-net:⽬标地址是⼀个⽹络。
-host:⽬标地址是⼀个主机。
netmask:当添加⼀个⽹络路由时,需要使⽤⽹络掩码。
gw:路由数据包通过⽹关。注意,你指定的⽹关必须能够达到。
metric:设置路由跳数。
1、Command 指定您想运⾏的命令 (Add/Change/Delete/Print)。
2、Destination 指定该路由的⽹络⽬标。
3、mask Netmask 指定与⽹络⽬标相关的⽹络掩码(也被称作⼦⽹掩码)。
linux traceroute命令的作用和原理
linux traceroute命令的作用和原理
traceroute命令是一种网络工具,用于确定数据包从本地主机到目标主机的路径。它通过发送一系列的UDP数据包或ICMP回声请求到目标主机,并在每一跳上记录数据包的时间和发送路径的IP地址。traceroute通过这些信息构建路径,并显示出数据包从本地到目标主机所经过的每一跳的延迟。
traceroute命令的原理是使用TTL(Time-to-Live)字段来限制数据包在网络中的生存时间。每次数据包通过一个路由器时,TTL字段的值会减少,直到达到0为止。在这种情况下,路由器将丢弃该数据包并发送一个ICMP回显超时消息。traceroute利用这个原理发送具有不同TTL值(递增)的数据包,从而确定到目标主机的路径。
当我们在终端中执行traceroute命令时,它将按照以下步骤执行:
1. traceroute发送UDP数据包或ICMP回声请求到目标主机的第一个路由器,TTL初始值为1。由于TTL字段为1,第一个路由器在将数据包转发给下一个路由器之前将其丢弃。然后路由器向源主机发送ICMP回显超时消息,traceroute将此信息显示给用户。 2. traceroute递增TTL字段的值为2,然后再次发送数据包。此时,第一个路由器将数据包转发给第二个路由器,第二个路由器将其转发给第三个路由器,以此类推。当达到TTL值时,第二个路由器将数据包丢弃并发送ICMP回显超时消息,traceroute将此信息显示给用户。
3.这个过程会持续重复,每次递增TTL值,直到数据包到达目标主机。一旦数据包到达目标主机,它将发送ICMP回显回复消息,traceroute将这个信息显示给用户,并终止测试。
通过这些步骤,traceroute能够确定数据包从源主机到目标主机经过的每一跳,并计算每一跳的延迟。traceroute将这些信息显示给用户,以便用户可以了解到目标主机的网络路径以及网络中可能存在的延迟问题。此外,traceroute还可以帮助网络管理员识别网络中的瓶颈和故障点。
Linuxtraceroute命令使用方法实例详解
Linuxtraceroute命令使⽤⽅法实例详解
Linux traceroute命令使⽤⽅法实例详解
⼀、默认使⽤的是UDP协议(30000以上端⼝)
⼆、使⽤TCP协议
-T -p
三、使⽤ICMP协议
-I
四、实战
[root@localhost hping-master]# whereis traceroute
traceroute: /usr/bin/traceroute /usr/share/man/man8/traceroute.8.gz
[root@localhost hping-master]#
[root@localhost hping-master]# traceroute
traceroute to (117.34.35.1), 30 hops max, 60 byte packets
1 192.168.0.1 (192.168.0.1) 4.065 ms 3.654 ms 3.574 ms
2 100.64.0.1 (100.64.0.1) 4.726 ms 4.854 ms 3.738 ms
3 10.224.21.1 (10.224.21.1) 4.738 ms 5.593 ms 5.431 ms
4 10.224.211.9 (10.224.211.9) 5.217 ms 5.065 ms 10.224.211.5 (10.224.211.5) 4.752 ms
5 172.16.4.2 (172.16.4.2) 3.521 ms 3.988 ms 3.841 ms
6 10.224.126.2 (10.224.126.2) 17.562 ms 10.843 ms 10.224.216.114 (10.224.216.114) 7.593 ms
7 117.34.35.1 (117.34.35.1) 5.011 ms 6.352 ms 11.069 ms