
telnet登录华为5700的配置方法
telnet登录华为5700的配置
学习内容
一、掌握华为5700的基本常用操作命令
二、掌握华为5700的常规开局
学习方案
一、登录界面及等级切换
<Quidway>super ---进入特权模式
Now user privilege is 3 level, and only those commands whose level is equal to or
less than this level can be used.
Privilege note: 0-VISIT, 1-MONITOR, 2-SYSTEM, 3-MANAGE
<Quidway>system-view ---进入系统配置模式
Enter system view, return user view with Ctrl+Z.
[Quidway]display current-configuration --显示系统当前配置
二、配置管理IP和vlan
配置交换机的IP地址:二层交换机只支持一个IP地址,并且是作为VLAN的接
口IP地址出现的。
所以,我们首先要在系统视图下使用interface?vlan?vlan-number命令进入VLAN接口配置视图,然后使用ip?address命令配置IP地址。
[Quidway]vlan 200 ---创建了一个vlan 200
[Quidway-vlan200]quit
[Quidway]interface Vlanif 200 ---进入vlan 200 虚拟子接口
[Quidway-Vlanif200]ip address 192.168.80.3 24 ---建立一个管理IP 192.168.80.3 掩码24 位[Quidway-Vlanif200]display this ---查看接口当前配置
#
interface Vlanif200
ip address 192.168.80.3 255.255.255.0
#
[Quidway-Vlanif200]quit
[Quidway]interface GigabitEthernet 0/0/1 --- 进入千兆以太网口0/0/1
[Quidway-GigabitEthernet0/0/1]port link-type access --- 端口类型access
[Quidway-GigabitEthernet0/0/1]port default vlan 200 --- 端口默认vlan 200
[Quidway-GigabitEthernet0/0/1]quit
三、配置本地用户权限
配置用户登录口令:在缺省情况下,交换机允许5个vty用户,但都没有配置登录口令。
为了网络安全,华为交换机要求远程登录用户必须配置登录口令,否则不能登录。
[Quidway]aaa ---进入aaa模式
[Quidway-aaa]local-user huawei password simple 123456 --- 创建一个用户为huawei 密码为123456 密码无加密
//[Quidway-aaa]local-user huawei password cipher 123456 创建一个用户为huawei 加密密码
[Quidway-aaa]local-user huawei service-type telnet http ---设置用户名huawei 的管理方式为telnet http
[Quidway-aaa]local-user huawei privilege level 15 ---设置用户名为huawei 的管理级别为15 [Quidway-aaa]quit
四、配置用户登录认证策略
配置用户口令:远程登录用户要想进入用户视图,必须使用用户密码。
在系统视图下使用命令即可设置。
[Quidway]user-interface vty 0 4 设定用户登录同时数0 4 为5个
[Quidway-ui-vty0-4]authentication-mode aaa 认证方式为帐号+密码
[Quidway-ui-vty0-4]quit
[Quidway]user-interface console 0 设定console的认证
[Quidway-ui-console0]authentication-mode aaa 认证方式为帐号+密码
[Quidway-ui-console0]quit
五、测试链路是否畅通
[Quidway]ping 192.168.80.1
PING 192.168.80.1: 56 data bytes, press CTRL_C to break
Reply from 192.168.80.1: bytes=56 Sequence=1 ttl=64 time=1 ms
Reply from 192.168.80.1: bytes=56 Sequence=2 ttl=64 time=30 ms
Reply from 192.168.80.1: bytes=56 Sequence=3 ttl=64 time=20 ms
电脑上telnet交换机。
华为S5700交换机开启telnet远程登陆配置
华为S5700交换机开启telnet远程登陆配置⼀、配置S5700交换机。
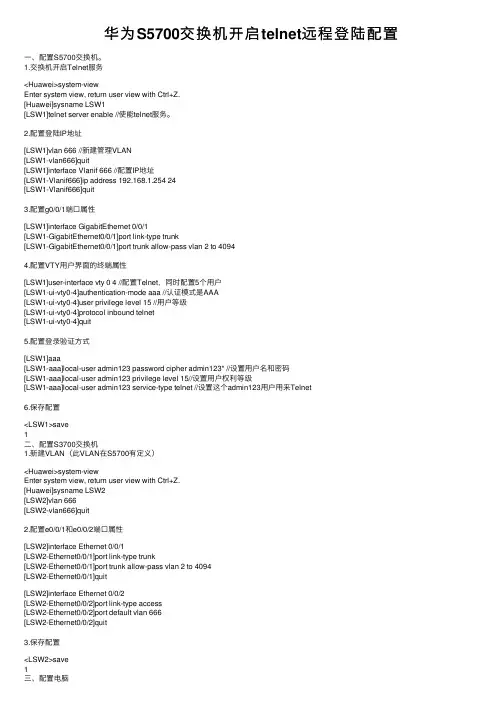
1.交换机开启Telnet服务<Huawei>system-viewEnter system view, return user view with Ctrl+Z.[Huawei]sysname LSW1[LSW1]telnet server enable //使能telnet服务。
2.配置登陆IP地址[LSW1]vlan 666 //新建管理VLAN[LSW1-vlan666]quit[LSW1]interface Vlanif 666 //配置IP地址[LSW1-Vlanif666]ip address 192.168.1.254 24[LSW1-Vlanif666]quit3.配置g0/0/1端⼝属性[LSW1]interface GigabitEthernet 0/0/1[LSW1-GigabitEthernet0/0/1]port link-type trunk[LSW1-GigabitEthernet0/0/1]port trunk allow-pass vlan 2 to 40944.配置VTY⽤户界⾯的终端属性[LSW1]user-interface vty 0 4 //配置Telnet,同时配置5个⽤户[LSW1-ui-vty0-4]authentication-mode aaa //认证模式是AAA[LSW1-ui-vty0-4]user privilege level 15 //⽤户等级[LSW1-ui-vty0-4]protocol inbound telnet[LSW1-ui-vty0-4]quit5.配置登录验证⽅式[LSW1]aaa[LSW1-aaa]local-user admin123 password cipher admin123* //设置⽤户名和密码[LSW1-aaa]local-user admin123 privilege level 15//设置⽤户权利等级[LSW1-aaa]local-user admin123 service-type telnet //设置这个admin123⽤户⽤来Telnet6.保存配置<LSW1>save1⼆、配置S3700交换机1.新建VLAN(此VLAN在S5700有定义)<Huawei>system-viewEnter system view, return user view with Ctrl+Z.[Huawei]sysname LSW2[LSW2]vlan 666[LSW2-vlan666]quit2.配置e0/0/1和e0/0/2端⼝属性[LSW2]interface Ethernet 0/0/1[LSW2-Ethernet0/0/1]port link-type trunk[LSW2-Ethernet0/0/1]port trunk allow-pass vlan 2 to 4094[LSW2-Ethernet0/0/1]quit[LSW2]interface Ethernet 0/0/2[LSW2-Ethernet0/0/2]port link-type access[LSW2-Ethernet0/0/2]port default vlan 666[LSW2-Ethernet0/0/2]quit3.保存配置<LSW2>save1三、配置电脑1.查看是否开启Telnet服务,(控制⾯板->卸载程序->左侧的“打开或关闭window功能”)。
华为S5700交换机的基础配置命令
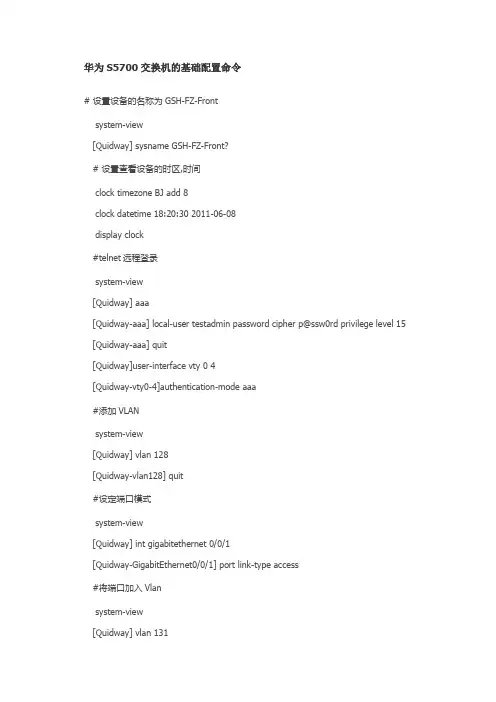
华为S5700交换机的基础配置命令# 设置设备的名称为GSH-FZ-Frontsystem-view[Quidway] sysname GSH-FZ-Front?# 设置查看设备的时区,时间clock timezone BJ add 8clock datetime 18:20:30 2011-06-08display clock#telnet远程登录system-view[Quidway] aaa[Quidway-aaa] local-user testadmin password cipher p@ssw0rd privilege level 15 [Quidway-aaa] quit[Quidway]user-interface vty 0 4[Quidway-vty0-4]authentication-mode aaa#添加VLANsystem-view[Quidway] vlan 128[Quidway-vlan128] quit#设定端口模式system-view[Quidway] int gigabitethernet 0/0/1[Quidway-GigabitEthernet0/0/1] port link-type access#将端口加入Vlansystem-view[Quidway] vlan 131[Quidway-vlan131] port gigabitethernet 0/0/21 to 0/0/22 [Quidway-Vlan131] quit#设置Trunksystem-view[Quidway] interface GigabitEthernet 0/0/23[Quidway-GigabitEthernet0/0/23] port link-type trunk [Quidway-GigabitEthernet0/0/23] port trunk allow-pass vlan 128 131 #设置VLAN IP(管理IP)system-view[Quidway] interface vlanif 131[Quidway-Vlanif131] ip address 192.168.0.253 255.255.255.0 [Quidway-Vlanif131] shutdown[Quidway-Vlanif131] undo shutdown#设置默认路由system-view[Quidway] ip route-static 0.0.0.0 0.0.0.0 192.168.0.254#设定NTPsystem-view[Quidway] ntp-service unicast-peer 192.168.0.254# 关闭WEB Server,dhcpsystem-view[Quidway] undo http server enable[Quidway] undo dhcp enable#保存配置save#相关查看命令[Quidway] display version 显示VRP版本号[Quidway] display current-configuration 显示系统运行配置信息[Quidway] display saved-configuration 显示保存的配置信息[Quidway] display interfaces brief 显示接口配置信息。
华为交换机设置telnet访问

配置交换机的telnet访问的作用:1.方便在没有配置线的情况下访问交换机进行管理。
2.允许远程访问交换机进行管理。
说明:1.本次实例使用的是一台全新未做任何配置的交换机,所以在首次登录的时候系统要求设置密码,但并不是全部交换机都有这个提示。
2.华为交换机的命令在不同批次的设备中有时会出现不通用的情况,但大体还是相同的,本次实例中有体现。
3.华为交换机在输入密码的时候是不显示任何字符的,所以本次实例中所有的密码输入部分都是无字符显示。
4.华为交换机权限有4个级别,分别是0参观权限、1监控权限、2系统权限、3管理权限。
5.注释部分皆为个人对命令的理解,也许会有些理解错误或用词不当的地方,大家仅作参考。
下面开始配置过程:Press ENTER to get started.系统提示按回车键开始。
Please configure the login password (maximum length 16)系统要求配置登录密码,最长16位字符。
Enter Password:第一次输入密码。
Confirm Password:第二次输入密码。
<Quidway>密码配置完成,进入系统的用户视图(即user view)。
<Quidway>system-view进入系统视图的命令。
Enter system view, return user view with Ctrl+Z.提示已经进入系统视图,如果要退回到用户视图可以按Ctrl+Z。
[Quidway]sysname ceshi修改系统名称为ceshi,华为交换机默认名称都是Quidway,做修改方便识别。
[ceshi]已经成功修改交换机名称。
[ceshi]user-interface vty 0 4进入telnet功能管理。
[ceshi-ui-vty0-4]authentication-mode password设置telnet功能通过密码登录。
华为交换机TELNET远程管理交换机配置实例

TELNET远程管理交换机配置一组网需求:1.PC通过telnet登陆交换机并对其进行管理;2.分别应用帐号+密码方式、仅密码方式以及radius认证方式;3.只允许192.1.1.0/24网段的地址的PC TELNET访问。
二组网图:作为telnet登陆主机的PC与Switch A之间通过局域网互连(也可以直连),PC可以ping通Switch A。
三配置步骤:1H3C S3100-SI S5100系列交换机TELNET配置流程账号+密码方式登陆1.配置TELNET登陆的ip地址<SwitchA>system-view[SwitchA]vlan 2[SwitchA-vlan2]port Ethernet 1/0/1[SwitchA-vlan2]quit[SwitchA]management-vlan 2[SwitchA]interface vlan 2[SwitchA-Vlan-interface2]ip address 192.168.0.1 242.进入用户界面视图[SwitchA]user-interface vty 0 43.配置本地或远端用户名+口令认证方式[SwitchA-ui-vty0-4]authentication-mode scheme4.配置登陆用户的级别为最高级别3(缺省为级别1)[SwitchA-ui-vty0-4]user privilege level 35.添加TELNET管理的用户,用户类型为”telnet”,用户名为”huawei”,密码为” admin”[SwitchA]local-user huawei[SwitchA-luser-huawei]service-type telnet level 3[SwitchA-luser-huawei]password simple admin仅密码方式登陆1.配置TELNET登陆的ip地址(与上面账号+密码登陆方式相同) 2.进入用户界面视图[SwitchA]user-interface vty 0 43.设置认证方式为密码验证方式[SwitchA-ui-vty0-4]authentication-mode password4.设置登陆验证的password为明文密码”huawei”[SwitchA-ui-vty0-4]set authentication password simple huawei 5.配置登陆用户的级别为最高级别3(缺省为级别1)[SwitchA-ui-vty0-4]user privilege level 3TELNET RADIUS验证方式配置1.配置TELNET登陆的ip地址(与上面账号+密码登陆方式相同) 2.进入用户界面视图[SwitchA]user-interface vty 0 43.配置远端用户名和口令认证[SwitchA-ui-vty0-4]authentication-mode scheme4.配置RADIUS认证方案,名为”cams”[SwitchA]radius scheme cams5.配置RADIUS认证服务器地址192.168.0.31[SwitchA-radius-cams]primary authentication 192.168.0.31 1812 6.配置交换机与认证服务器的验证口令为”huawei”[SwitchA-radius-cams]key authentication huawei7.送往RADIUS的报文不带域名[SwitchA-radius-cams]user-name-format without-domain8.创建(进入)一个域,名为”huawei”[SwitchA]domain huawei9.在域”huawei”中引用名为”cams”的认证方案[SwitchA-isp-huawei]radius-scheme cams10.将域”huawei”配置为缺省域[SwitchA]domain default enable HuaweiTELNET访问控制配置1.配置访问控制规则只允许192.1.1.0/24网段登录[SwitchA]acl number 2000[SwitchA-acl-basic-2000]rule deny source any[SwitchA-acl-basic-2000]rule permit source 192.1.1.0 0.0.0.2552.配置只允许符合ACL2000的IP地址登录交换机[SwitchA]user-interface vty 0 4[SwitchA-ui-vty0-4]acl 2000 inbound3.补充说明:●TELNET访问控制配置是在以上三种验证方式配置完成的基础上进行的配置;●TELNET登陆主机与交换机不是直连的情况下需要配置默认路由。
华为交换机配置Telnet远程登录设备
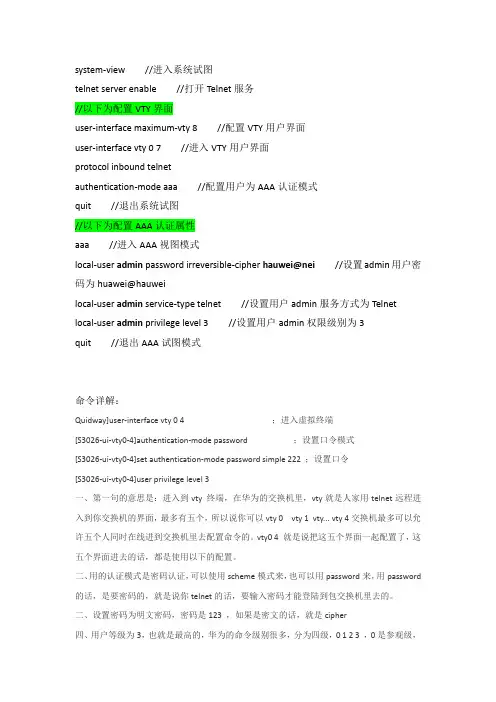
system-view //进入系统试图telnet server enable //打开Telnet服务//以下为配置VTY界面user-interface maximum-vty 8 //配置VTY用户界面user-interface vty 0 7 //进入VTY用户界面protocol inbound telnetauthentication-mode aaa //配置用户为AAA认证模式quit //退出系统试图//以下为配置AAA认证属性aaa //进入AAA视图模式local-user admin password irreversible-cipher hauwei@nei //设置admin用户密码为huawei@hauweilocal-user admin service-type telnet //设置用户admin服务方式为Telnet local-user admin privilege level 3 //设置用户admin权限级别为3quit //退出AAA试图模式命令详解:Quidway]user-interface vty 0 4 ;进入虚拟终端[S3026-ui-vty0-4]authentication-mode password ;设置口令模式[S3026-ui-vty0-4]set authentication-mode password simple 222 ;设置口令[S3026-ui-vty0-4]user privilege level 3一、第一句的意思是:进入到vty 终端,在华为的交换机里,vty就是人家用telnet远程进入到你交换机的界面,最多有五个,所以说你可以vty 0 vty 1 vty... vty 4交换机最多可以允许五个人同时在线进到交换机里去配置命令的。
vty0 4 就是说把这五个界面一起配置了,这五个界面进去的话,都是使用以下的配置。
S5700交换机初始化和配置
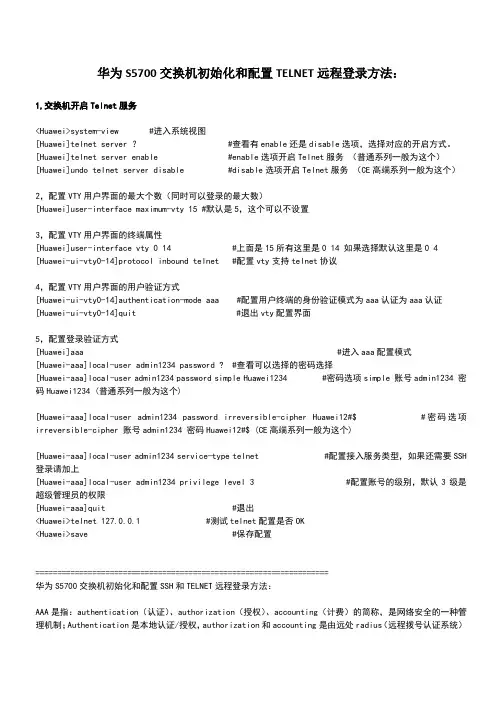
华为S5700交换机初始化和配置TELNET远程登录方法:1,交换机开启Telnet服务<Huawei>system-view #进入系统视图[Huawei]telnet server ? #查看有enable还是disable选项,选择对应的开启方式。
[Huawei]telnet server enable #enable选项开启Telnet服务(普通系列一般为这个)[Huawei]undo telnet server disable #disable选项开启Telnet服务(CE高端系列一般为这个)2,配置VTY用户界面的最大个数(同时可以登录的最大数)[Huawei]user-interface maximum-vty 15 #默认是5,这个可以不设置3,配置VTY用户界面的终端属性[Huawei]user-interface vty 0 14 #上面是15所有这里是0 14 如果选择默认这里是0 4 [Huawei-ui-vty0-14]protocol inbound telnet #配置vty支持telnet协议4,配置VTY用户界面的用户验证方式[Huawei-ui-vty0-14]authentication-mode aaa #配置用户终端的身份验证模式为aaa认证为aaa认证[Huawei-ui-vty0-14]quit #退出vty配置界面5,配置登录验证方式[Huawei]aaa #进入aaa配置模式[Huawei-aaa]local-user admin1234 password ? #查看可以选择的密码选择[Huawei-aaa]local-user admin1234 password simple Huawei1234 #密码选项simple 账号admin1234 密码Huawei1234 (普通系列一般为这个)[Huawei-aaa]local-user admin1234 password irreversible-cipher Huawei12#$ #密码选项irreversible-cipher 账号admin1234 密码Huawei12#$ (CE高端系列一般为这个)[Huawei-aaa]local-user admin1234 service-type telnet #配置接入服务类型,如果还需要SSH 登录请加上[Huawei-aaa]local-user admin1234 privilege level 3 #配置账号的级别,默认3级是超级管理员的权限[Huawei-aaa]quit #退出<Huawei>telnet 127.0.0.1 #测试telnet配置是否OK<Huawei>save #保存配置===================================================================华为S5700交换机初始化和配置SSH和TELNET远程登录方法:AAA是指:authentication(认证)、authorization(授权)、accounting(计费)的简称,是网络安全的一种管理机制;Authentication是本地认证/授权,authorization和accounting是由远处radius(远程拨号认证系统)服务或hwtacacs(华为终端访问控制系统)服务器完成认证/授权;AAA是基于用户进行认证、授权、计费的,而NAC方案是基于接入设备接口进行认证的,在实际应用中,可以使用AAA的一种或两种服务。
华为交换机 s5700 SSH 配置
华为交换机s5700 SSH 配置需求:PC机客户端通过SSH能够远程登录交换机进行远程管理。
步骤一,生成本地密钥对:[test]rsa local-key-pair createThe key name will be: Auotnavi-callcenter-01_HostThe range of public key size is (512 ~ 2048).NOTES: If the key modulus is greater than 512,It will take a few minutes.Input the bits in the modulus[default = 512]:1024Generating keys....++++++............++++++...............++++++++.++++++++步骤二,配置VTY用户界面:[Auotnavi-callcenter-01]user[Auotnavi-callcenter-01]user-interface vty 0 4[Auotnavi-callcenter-01-ui-vty0-4]authentication-mode aaa[Auotnavi-callcenter-01-ui-vty0-4]protocol inbound ssh步骤三,创建SSH用户及密码#aaa#local-user root password simple 123456#local-user root privilege level 3#local-user root service-type ssh步骤四: 配置ssh用户的认证方式和服务方式[Quidway] ssh user 用户名authentication-type password或[Quidway] ssh authentication-type default password #如果用户过多可直接设置默认的认证方式[Quidway] ssh user username service-type {sftp | stelnet | all } #这步骤没有配置,可能出现server refused to start a shell/command.步骤五:使能ssh服务[Quidway] stelnet server enable。
华为交换机S5700设置远程sshtelnet登录
华为交换机S5700设置远程sshtelnet登录AAA是指:authentication(认证)、authorization(授权)、accounting(计费)的简称,是⽹络安全的⼀种管理机制;Authentication是本地认证/授权,authorization和accounting是由远处radius(远程拨号认证系统)服务或hwtacacs(华为终端访问控制系统)服务器完成认证/授权;AAA是基于⽤户进⾏认证、授权、计费的,⽽NAC⽅案是基于接⼊设备接⼝进⾏认证的,在实际应⽤中,可以使⽤AAA的⼀种或两种服务如果是⼀台刚初始化过的华为交换机,需要输⼊两次相同的密码作为登录交换机的登录密码交换机上有console 端⼝ MEth管理端⼝ usb端⼝通过串⼝线配置S5700 的管理IP地址,串⼝线接在交换机的console⼝,ip设置完成后⽹线接在ETH⼝:<Quidway> system-view[Quidway] interface MEth 0/0/1[Quidway] interface MEth 0/0/1[Quidway-MEth0/0/1]ip address x.x.x.x 255.255.255.0 ///设置MEth管理端⼝的ip地址[Quidway-MEth0/0/1]quit[Quidway]ip route-static 0.0.0.0 0.0.0.0 x.x.x.x(gateway)[Quidway-MEth0/0/1]display ip interface MEth 0/0/1 ///查看MEth管理端⼝的配置信息[Quidway]添加⽤户,设置ssh telent远程登录<Quidway> system-view ///进⼊系统配置模式[Quidway]aaa ///进⼊AAA模式[Quidway-aaa]local-user chy password cipher qaz123456 ///设置本地⽤户名和密码 cipher加密[Quidway-aaa]local-user chy service-type ssh telnet ///设置⽤户设置登录ssh telnet服务[Quidway-aaa]display ssh server status ///查看ssh服务是否⽣效[Quidway-aaa]display telnet server status ///查看telnet服务是否⽣效[Quidway-aaa]local-user chy privilege level 15 ///设置⽤户级别[Quidway-aaa]q ///退出AAA模式设置vty 0 4远程登陆的虚拟端⼝VTY是路由器的远程登陆的虚拟端⼝,0 4表⽰可以同时打开5个会话,line vty 0 4是进⼊VTY端⼝,对VTY端⼝进⾏配置,⽐如说配置密码,或者ACL.[Quidway]user-interface vty 0 4 ///进⼊vty 0 4远程虚拟端⼝[Quidway-ui-vty0-4]authentication-mode aaa ///为虚拟⽤户终端配置AAA⾝份验证模式[Quidway-ui-vty0-4]user privilege level 15 ///为虚拟⽤户终端配置⽤户级别[Quidway-ui-vty0-4]protocol inbound all ///为虚拟⽤户终端配置使⽤的协议,all即都⽀持[Quidway-ui-vty0-4]protocol inbound telnet ///为虚拟⽤户终端配置telnet协议,即可以使⽤telnet远程登录[Quidway-ui-vty0-4]protocol inbound ssh ///为虚拟⽤户终端配置ssh协议,即⽤户可以使⽤ssh远程登录[Quidway]ssh user chy authentication-type password ///为chy⽤户设置ssh认证为password,此命令对设置单⼀⽤户设置来说⽐较实⽤[Quidway]ssh authentication-type default password ///设置ssh默认的认证⽅式为密码认证,对设置多个⽤户来说很实⽤[Quidway]ssh user chy service-type stelnet ///为chy⽤户设置ssh认证服务类型为stelnet[Quidway]display ssh user-information chy ///查看ssh服务chy⽤户的配置信息[Quidway]q ///退出系统设置视图<Quidway>save ///保存设置配置登陆IP地址<Quidway> system-view //进⼊系统配置模式[Quidway]interface Vlanif 1 //进⼊三层 vlanif 接⼝[Quidway-Vlanif1]ip address 192.168.0.1 255.255.255.0 //配置管理 IP 地址创建web登录管理账号[Quidway]http server enable ///系统视图下开启http服务[Quidway]http secure-server enable ///系统视图下开启http安全服务即https[Quidway]aaa //系统视图下进⼊aaa模式[Quidway-aaa]local-user admin privilege level 15 ///配置 http 登录名权限[Quidway-aaa]local-user admin service-type http /// 开启 http 登录服务[Quidway-aaa]quit /// 退出aaa模式创建vlan<Quidway>system-view ///进⼊系统配置模式[Quidway]vlan 10 ///创建vlan 10[Quidway-vlan10]quit ///退出系统配置模式[Quidway]interface Vlanif 10 ///进⼊配置vlan 10的模式[Quidway-Vlanif10]ip address 192.168.0.1 255.255.255.0 ///为vlan 10配置IP地址和掩码[Quidway-vlan10]quit ///退出系统配置模式[Quidway-GigabitEthernet0/0/2] ///进⼊端⼝2[Quidway-GigabitEthernet0/0/2]port link-type access ///端⼝类型设置为access[Quidway-GigabitEthernet0/0/2]port default vlan 10 ///将port加⼊到我们创建好的vlan 10[Quidway-GigabitEthernet0/0/2]display vlan ///查看配置的vlan信息[Quidway]q ///退出系统设置视图批量创建vlan<Quidway>system-view ///进⼊系统配置模式[Quidway]vlan batch 2 to 19 ///批量创建vlan 2-19 ,系统都会有⼀个默认的vlan 1 [Quidway]display vlan ///查看vlan信息[Quidway]q ///退出系统设置视图批量删除vlan<Quidway>system-view ///进⼊系统配置模式[Quidway]undo vlan batch 2 to 19 ///批量删除vlan 2-19 ,系统都会有⼀个默认的vlan 1[Quidway]display vlan ///查看vlan信息[Quidway]q ///退出系统设置视图批量把端⼝加⼊到vlan 10<Quidway>system-view ///进⼊系统配置模式[Quidway]interface range GigabitEthernet 0/0/1 to GigabitEthernet 0/0/6///将1⼝到6⼝添加到port-group,此处系统默认的给1⼝到6⼝添加到1个组⾥了。
华为交换机配置
小伙伴们通过Console口登录后还希望远程登录和管理交换机,就可以在交换机上配置Telnet服务功能并使用AAA验证方式登录。
步骤1:从PC1通过交换机Console口登录交换机。
步骤2:配置交换机名称和管理IP地址。
<Quidway>system-view[Quidway] sysname Server[Server] interface ethernet 0/0/0 //框式和盒式的管理口是不一样的哦,框式和盒式的分别是: Ethernet 0/0/0、MEth 0/0/1。
有些盒式设备没有管理口,可使用VLANIF接口配置管理IP地址。
[Server-Ethernet0/0/0] ip address 10.10.10.10 24[Server-Ethernet0/0/0] quit步骤3:配置路由协议,保证PC2和交换机之间路由可达。
步骤4:配置Telnet用户的级别和认证方式。
[Server] telnet server enable[Server] user-interface vty 0 4[Server-ui-vty0-4] user privilege level 15[Server-ui-vty0-4] authentication-mode aaa[Server-ui-vty0-4] quit[Server] aaa[Server-aaa] local-user admin1234 password irreversible-cipher Helloworld@6789[Server-aaa] local-user admin1234 privilege level 15[Server-aaa] local-user admin1234 service-type telnet[Server-aaa] quit步骤5:从PC2以Telnet方式登录交换机。
以进入Windows运行窗口,并执行相关命令,通过Telnet方式登录交换机为例:单击“确定”后,在登录窗口输入用户名和密码,验证通过后,出现用户视图的命令行提示符。
Stelnet(ssh)登陆华为交换机配置教程
Stelnet(ssh)登陆华为交换机配置教程使用STelnet V1协议存在安全风险,建议使用STelnet V2登录设备。
通过STelnet登录设备的缺省值参数缺省值STelnet服务器功能关闭SSH服务器端口号22SSH服务器密钥对的更新周期0小时,表示永不更新SSH连接认证超时时间60秒SSH连接的认证重试次数3SSH服务器兼容低版本功能使能VTY用户界面的认证方式没有配置认证方式VTY用户界面所支持的协议Telnet协议SSH用户的认证方式认证方式是空,即不支持任何认证方式SSH用户的服务方式服务方式是空,即不支持任何服务方式SSH服务器为用户分配公钥没有为用户分配公钥用户级别VTY用户界面对应的默认命令访问级别是0 1、生成本地密钥对密钥保存在交换机中单不保存在配置文件中[Huawei]rsa ?key-pair RSA key pairlocal-key-pair Local RSA public key pair operationspeer-public-key Remote peer RSA public key configuration[Huawei]rsa local-key-pair ?create Create new local public key pairsdestroy Destroy the local public key pairs # 销毁本地密钥对[Huawei]rsa local-key-pair createThe key name will be: Huawei_HostThe range of public key size is (512 ~ 2048).NOTES: If the key modulus is greater than 512,it will take a few minutes.Input the bits in the modulus[default = 512]:1024 # 密钥对长度越大,密钥对安全性就越好,建议使用最大的密钥对长度Generating keys..........++++++.++++++ ........................++++++++..........++++++++或[Huawei]dsa local-key-pair ?create Create a new local key-pairdestroy Destroy the local key-pair[Huawei]dsa local-key-pair createInfo: The key name will be: Huawei_Host_DSA.Info: The key modulus can be any one of the following : 512, 1024, 2048. Info: If the key modulus is greater than 512, it may take a few minutes. Please input the modulus [default=512]:1024Info: Generating keys...Info: Succeeded in creating the DSA host keys.----------------------查看密钥对-----------------------[Huawei]display dsa local-key-pair public============================================== =======Time of Key pair created: 11:37:32 2016/3/30Key name : Huawei_Host_DSAKey modulus : 1024Key type : DSA encryption Key============================================== =======Key code:3082019F028180A49C5EAF 906C80B1 C474CCB0 D47C6965 22DFCF3C 9602BAD8 FCE8F7E3 7A69BE18 8CB7D858 6B50EEBC 54BFB089 61A0DD31 5F7F3080 F0DB47E4 ECDCC10E 7EC18D31 35CD78F7 E002FB6B 4CB59BA5 E2CDB898 43FAD059 98B8EEA8 E7395FC7 CA9D1655 47927368 9914AF09 6CFDC125 6CC8A07F DDDE603B F31C4EA4 0B752AC7 817E877F0214CBC5C0BC 2D7B6DFE 15A7F9A3 6F6ED15B 6ECC9F27 0281806D3202E7 4DCAC5DB 97034305 8D79FDB2 76D5CAA2 C8D00C3D 666F61D4 F2E36445 4027FD04 0D61B2A3 AF3CED6B C36CC68D E8DF35F9 FAF802ED 73BCBD66 C55AE0F6 69530C14 1B33A5A1 CF77D636 75A5EF3B 264AB66E 2A8CFFB1 690E45F8 6FACF1B3 E2A11328C14BA7F3 CA0D198B 3ED94368 45BA5E89 F1ADB79E F459F826 B9A5CF6D0281807F379C46 85328DCE F9603A92 2EF0FF48 84C7560ED3E0660C B7ED2F84 39219FEB 61BDE65A F9B55D45 AEE8445F FA3F36AD 3A5310D2 36214AF1 619F61CB 31980AEE E4D6BD98 8003E903 8FD54933 26948C87CD3F7EBC E7BEAB90 9E4A3FCA D92AF70F 24E696112D2573C7 1A19AA43 A9AAF80B 3A6F3B37 CB737102744D0A49 F9636680Host public key for PEM format code:---- BEGIN SSH2 PUBLIC KEY ----AAAAB3NzaC1kc3MAAACBAKScXq+QbICxxHTMsNR8aWUi3888lgK62P zo9+N6ab4YjLfYWGtQ7rxUv7CJYaDdMV9/MIDw20fk7NzBDn7BjTE1zXj34AL7a0y1m6 XizbiYQ/rQWZi47qjnOV/Hyp0WVUeSc2iZFK8JbP3BJWzIoH/d3mA78xxOpAt1K seBfod/AAAAFQDLxcC8LXtt/hWn+aNvbtFbbsyfJwAAAIBtMgLnTcrF25cDQwWN ef2ydtXKosjQDD1mb2HU8uNkRUAn/QQNYbKjrzzta8Nsxo3o3zX5+vgC7XO8vWb FWuD2aVMMFBszpaHPd9Y2daXvOyZKtm4qjP+xaQ5F+G+s8bPioRMowUun88oNGYs +2UNoRbpeifGtt570WfgmuaXPbQAAAIB/N5xGhTKNzvlgOpIu8P9IhMdWDtPgZgy37 S+EOSGf62G95lr5tV1FruhEX/o/Nq06UxDSNiFK8WGfYcsxmAru5Na9mIAD6QOP1 UkzJpSMh80/frznvquQnko/ytkq9w8k5pYRLSVzxxoZqkOpqvgLOm87N8tzcQJ0TQ pJ+WNmgA==---- END SSH2 PUBLIC KEY ----Public key code for pasting into OpenSSH authorized_keys file :ssh-dssAAAAB3NzaC1kc3MAAACBAKScXq+QbICxxHTMsNR8aWUi3888lgK62P zo9+N6ab4YjLfYWGtQ7rxUv7CJYaDdMV9/MIDw20fk7NzBDn7BjTE1zXj34AL7a0y1m6XizbiYQ/r QWZi47qjnOV/Hyp0WVUeSc2iZFK8JbP3BJWzIoH/d3mA78xxOpAt1KseBfod/AAAAFQDLxcC8LXtt/h Wn+aNvbtFbbsyfJwAAAIBtMgLnTcrF25cDQwWNef2ydtXKosjQDD1mb2HU8uNkRUAn/QQNYbKjrzz ta8Nsxo3o3zX5+vgC7XO8vWbFWuD2aVMMFBszpaHPd9Y2daXvOyZKtm4qjP+xaQ5F+G+s8bPioRMow Uun88oNGYs+2UNoRbpeifGtt570WfgmuaXPbQAAAIB/N5xGhTKNzvlgOpIu8P9IhMdWDtPgZgy37S+EOSG f62G95lr5tV1FruhEX/o/Nq06UxDSNiFK8WGfYcsxmAru5Na9mIAD6QOP1UkzJpSMh80/frznvquQnko/ ytkq9w8k5pYRLSVzxxoZqkOpqvgLOm87N8tzcQJ0TQpJ+WNmgA== dsa-key[Huawei]2、打开STelnet服务器功能[Huawei]stelnet server enable3、配置SSH服务器端口号[Huawei]ssh server port ?INTEGER<22,1025-55535> Set the port number, the default value is 224、配置密钥对更新时间[Huawei]ssh server rekey-interval ?INTEGER<0-24> Set the interval (in hours), the default value is 0, which means the server will not generate the new key automatically5、配置SSH认证超时时间[Huawei]ssh server timeout ?INTEGER<1-120> Set the authentication timeout, the default value is 60 seconds6、配置SSH认证重试次数配置SSH认证重试次数用来设置SSH用户请求连接的认证重试次数,防止非法用户登录。