
ACL访问控制列表配置案例
访问控制列表练习----扩展访问控制列表
R1#configure
R1(config)#intloo 1
R1(config-if)#ip add 1.1.1.1 255.255.255.0
R1(config-if)#no shutdown
R1(config-if)# intfa 0/0
R1(config-if)#ip add 12.12.12.1 255.0.0.0
R1(config-if)#no shutdown
R1(config-if)#do show ipint b
R1(config-if)#
R1(config)#ip route 23.0.0.0 255.0.0.0 fa0/0
R1(config)#ip route 3.3.3.0 255.255.255.0 fa0/0
R1(config)#ip route 100.100.100.0 255.255.255.0 fa0/0
R1(config)#exit
R1#show ip route
R2#configure
R2(config)#intfa 0/0
R2(config-if)#ip add 12.12.12.2 255.0.0.0
R2(config-if)#no shutdown
R2(config-if)# intfa 0/1
R2(config-if)#ip add 23.23.23.1 255.0.0.0
R2(config-if)#no shutdown
R2(config-if)#do show ipint b
R2(config-if)#
R2(config)#ip route 1.1.1.0 255.255.255.0 fa0/0
R2(config)#ip route 3.3.3.0 255.255.255.0 fa0/1
R2(config)#ip route 100.100.100.0 255.255.255.0 fa0/1 R2(config)#exit
R3#configure
R3(config)#intfa 0/1
R3(config-if)#ip add23.23.23.2 255.0.0.0
R3(config-if)#no shutdown
R3(config-if)# intfa0/0
R3(config-if)#ip add 100.100.100.1 255.255.255.0 R3(config-if)#no shutdown
R3(config-if)#int loo 1
R3(config-if)#ip add 3.3.3.3 255.255.255.0
R3(config-if)#do show ipint b
R3(config-if)#
R3(config)#ip route 1.1.1.0 255.255.255.0 fa0/1 R3(config)#ip route 12.0.0.0 255.0.0.0 fa0/1
R3(config)#exit
1、禁止1.1.1.1访问3.3.3.3,允许其他流量
分析后,发现使用扩展ACL
并且放在R2:的fa0/0进口上较好
用R1的回环口1.1.1.1 ping R3 的回环口3.3.3.3 R1#ping 3.3.3.3 source 1.1.1.1
进入R2配置访问列表
R2(config)#access-list 101 deny ip host 1.1.1.1 host 3.3.3.3
R2(config)#access-list 101 permit ip any any
R2(config)#intfa 0/0
R2(config-if)#ip access-group 101 in
R2(config-if)#
用R1的回环口1.1.1.1 ping R3 的回环口3.3.3.3
R1#ping 3.3.3.3 source 1.1.1.1
R1#ping 3.3.3.3
R1#ping 3.3.3.3 source 12.12.12.1
2:禁止1.1.1.1访问100.100.100.100,允许其他流量
注意:做这个要去掉上一题的
分析后,发现使用扩展ACL
并且放在R2:的fa0/0进口上较好
用R1的回环口1.1.1.1 ping R3 的f0/0100.100.100.100
R1#ping 100.100.100.100 source 1.1.1.1
进入R2配置访问列表
R2(config)#access-list 102 deny ip host 1.1.1.1 host 100.100.100.100 R2(config)#access-list 102 permitip any any
R2(config)#intfa 0/0
R2(config-if)#ip access-group 102 in
R2(config-if)#
用R1的回环口1.1.1.1 ping R3 的f0/0100.100.100.100
R1#ping 100.100.100.100 source 1.1.1.1
R1#ping 100.100.100.100
R1#ping 100.100.100.100 source 12.12.12.1
VPCS[1]ping 1.1.1.1
3:禁止100.100.100.0访问1.1.1.1的web流量,允许其他所有
注意:做这个要去掉上一题的
分析后,发现使用扩展ACL
并且放在R2:的fa0/1进口上较好
r2(config)#access-list 103 deny tcp 100.100.100.0 0.0.0.255 host 1.1.1.1eq 80 r2(config)#access-list 103 permit ipany any
r2(config)#intfa 0/1
r2(config-if)#ip access-group 103 in
注意,此题无法演示结果现象
4:允许100.100.100.100ping1.1.1.1但是不允许反向操作,其他流量允许
注意:做这个要去掉上一题的
分析后,发现使用扩展ACL
分析ping。
何为ping通
ping 的数据包去了还能回来,才是通
理解:ping 1.1.1.1 source 100.100.100.100 通
ping 100.100.100.100 source 1.1.1.1 不通
r2(config)#access-list 105 deny icmp host 1.1.1.1 host 100.100.100.100 echo(请求)
r2(config)#access-list 105 permit icmp host 1.1.1.1 host 100.100.100.100 echo-reply(回复应答)r2(config)#access-list 105 permit ip any any
r2(config)#intfa 0/0
r2(config-if)#ip access-group 105 in
解析:当回环口ip 1.1.1.1 ping 主机100.100.100.100时,是不能ping通的,上面写到echo (请求)发送的icmp数据包,当到达端口fa0/0时,是被拒绝通过的。
当主机ip100.100.100.100 ping 1.1.1.1 时,通过R2的fa0/0所设置的访问列表时,与前两条不符合,与第三条符合,允许通过,当回环口ip1.1.1.1回复应答时,经过R2的f0/0口,查看列表对比,与第一条不符,查看第二条,echo-reply(回复应答)与此条符合,并允许通过。
5:只允许3.3.3.3 telnet1.1.1.1
R2(config)#access-list 106 permit tcp host 3.3.3.3 host 1.1.1.1 eq 23
R2(config)#access-list 106 deny ip any any
R2(config)#int fa0/1
R2(config-if)#ip access-group 106 in
R1(config)#line vty 0 4
R1(config-line)#password 123
R1(config-line)#login
R1(config-line)#exit
R3#telnet 1.1.1.1 /source-interface loo 1
R3#telnet 1.1.1.1 /source-interface fastEthernet 0/0。
ACL访问控制列表配置案例

访问控制列表练习----扩展访问控制列表R1#configureR1(config)#int loo 1R1(config-if)#ip add 1.1.1.1 255.255.255.0R1(config-if)#no shutdownR1(config-if)# int fa 0/0R1(config-if)#ip add 12.12.12.1 255.0.0.0R1(config-if)#no shutdownR1(config-if)#do show ip int bR1(config-if)#R1(config)#ip route 23.0.0.0 255.0.0.0 fa0/0R1(config)#ip route 3.3.3.0 255.255.255.0 fa0/0R1(config)#ip route 100.100.100.0 255.255.255.0 fa0/0R1(config)#exitR1#show ip routeR2#configureR2(config)#int fa 0/0R2(config-if)#ip add 12.12.12.2 255.0.0.0R2(config-if)#no shutdownR2(config-if)# int fa 0/1R2(config-if)#ip add 23.23.23.1 255.0.0.0R2(config-if)#no shutdownR2(config-if)#do show ip int bR2(config-if)#R2(config)#ip route 1.1.1.0 255.255.255.0 fa0/0R2(config)#ip route 3.3.3.0 255.255.255.0 fa0/1R2(config)#ip route 100.100.100.0 255.255.255.0 fa0/1 R2(config)#exitR3#configureR3(config)#int fa 0/1R3(config-if)#ip add 23.23.23.2 255.0.0.0R3(config-if)#no shutdownR3(config-if)# int fa 0/0R3(config-if)#ip add 100.100.100.1 255.255.255.0 R3(config-if)#no shutdownR3(config-if)#int loo 1R3(config-if)#ip add 3.3.3.3 255.255.255.0R3(config-if)#do show ip int bR3(config-if)#R3(config)#ip route 1.1.1.0 255.255.255.0 fa0/1 R3(config)#ip route 12.0.0.0 255.0.0.0 fa0/1R3(config)#exit1、禁止1.1.1.1访问3.3.3.3,允许其他流量分析后,发现使用扩展ACL并且放在R2:的fa0/0进口上较好用R1的回环口1.1.1.1 ping R3 的回环口3.3.3.3 R1#ping 3.3.3.3 source 1.1.1.1进入R2配置访问列表R2(config)#access-list 101 deny ip host 1.1.1.1 host 3.3.3.3R2(config)#access-list 101 permit ip any anyR2(config)#int fa 0/0R2(config-if)#ip access-group 101 inR2(config-if)#用R1的回环口1.1.1.1 ping R3 的回环口3.3.3.3R1#ping 3.3.3.3 source 1.1.1.1R1#ping 3.3.3.3R1#ping 3.3.3.3 source 12.12.12.12:禁止1.1.1.1访问100.100.100.100,允许其他流量注意:做这个要去掉上一题的分析后,发现使用扩展ACL并且放在R2:的fa0/0进口上较好用R1的回环口1.1.1.1 ping R3 的f0/0 100.100.100.100R1#ping 100.100.100.100 source 1.1.1.1进入R2配置访问列表R2(config)#access-list 102 deny ip host 1.1.1.1 host 100.100.100.100 R2(config)#access-list 102 permit ip any anyR2(config)#int fa 0/0R2(config-if)#ip access-group 102 inR2(config-if)#用R1的回环口1.1.1.1 ping R3 的f0/0 100.100.100.100R1#ping 100.100.100.100 source 1.1.1.1R1#ping 100.100.100.100R1#ping 100.100.100.100 source 12.12.12.1VPCS[1]ping 1.1.1.13:禁止100.100.100.0访问1.1.1.1的web流量,允许其他所有注意:做这个要去掉上一题的分析后,发现使用扩展ACL并且放在R2:的fa0/1进口上较好r2(config)#access-list 103 deny tcp 100.100.100.0 0.0.0.255 host 1.1.1.1 eq 80 r2(config)#access-list 103 permit ip any anyr2(config)#int fa 0/1r2(config-if)#ip access-group 103 in注意,此题无法演示结果现象4:允许100.100.100.100ping1.1.1.1但是不允许反向操作,其他流量允许注意:做这个要去掉上一题的分析后,发现使用扩展ACL分析ping。
10、ACL访问控制列表

ACL访问控制列表一、实验拓扑图:PC-A GW:10.1.2.1PC-B GW:10.1.3.1Fei_2/1 10.1.2.1/24Fei_2/210.1.3.1/24SERVER10.1.1.100/24GW:10.1.1.1 10.1.1.1/24二、操作步骤:实验1:实验目标:禁止PC A 访问server,允许其他PC 访问server. 3228的配置ZXR10#vlan databaseZXR10(vlan)#vlan 2ZXR10(vlan)#vlan 3ZXR10(vlan)#vlan 4ZXR10(vlan)#exitZXR10#conf tZXR10(config)#interface fei_1/1ZXR10(config-if)#switchport mode accessZXR10(config-if)#switchport access vlan 2ZXR10(config-if)#exitZXR10(config)#interface fei_1/2ZXR10(config-if)#switchport mode accessZXR10(config-if)#switchport access vlan 3ZXR10(config-if)#exitZXR10(config)#interface fei_1/10ZXR10(config-if)#switchport mode accessZXR10(config-if)#switchport access vlan 4ZXR10(config-if)#exitZXR10(config)#interface vlan 2ZXR10(config-if)#ip add 10.1.2.1 255.255.255.0ZXR10(config-if)#exitZXR10(config)#interface vlan 3ZXR10(config-if)#ip add 10.1.3.1 255.255.255.0ZXR10(config-if)#exitZXR10(config)#interface vlan 4ZXR10(config-if)#ip add 10.1.1.1 255.255.255.0ZXR10(config-if)#exitZXR10(config)#acl extend number 100ZXR10(config-ext-acl)#rule 1 deny ip 10.1.2.100 0.0.0.0 10.1.1.100 0.0.0.0 //第一个ip地址为源ip,后面跟着通配符;后一个ip地址为目的地址,跟着为通配符ZXR10(config-ext-acl)#rule 2 permit ip any any----允许除RULE 1 的IP地址之外的其他所有IP地址ZXR10(config-ext-acl)#exitZXR10(config)#interface fei_1/1--------进入接口应用访问控制列表ZXR10(config-if)# ip access-group 100 in------在进方向设置ACL列表ZXR10(config-if)#exit实验1验证方法:观察实验结果1、show acl 查看全部acl配置情况2、PC-A ping server,是否可以ping通?3、PC-B ping server,是否可以ping通?实验2:实验目标:只允许 PC A telnet 3928交换机Telnet, 禁止所有其他PC telnet3928的配置ZXR10(config)#username ZTE password ZTEZXR10(config)# acl standard number 1ZXR10(config-ext-acl)# rule 1 permit 10.1.2.100 0.0.0.0---唯一匹配ZXR10(config-ext-acl)#exitZXR10(config)# line telnet access-class 1实验2验证方法:观察实验结果1、show acl 查看全部acl配置情况2、PC-A telnet T64G,是否可以登录上。
实验十 ACL访问控制列表
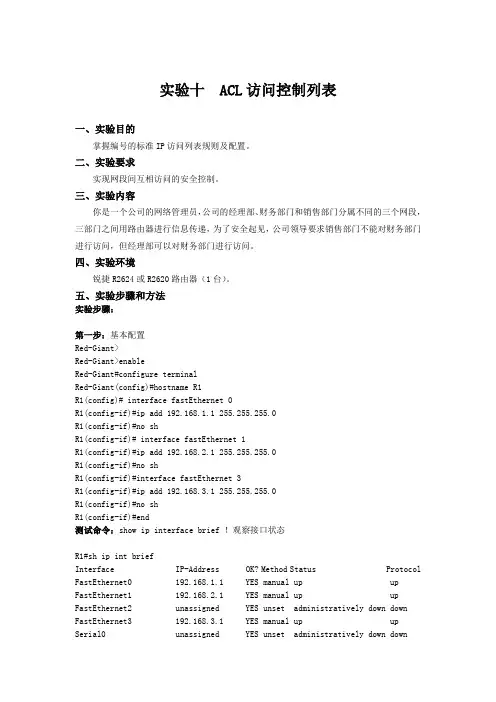
实验十 ACL访问控制列表一、实验目的掌握编号的标准IP访问列表规则及配置。
二、实验要求实现网段间互相访问的安全控制。
三、实验内容你是一个公司的网络管理员,公司的经理部、财务部门和销售部门分属不同的三个网段,三部门之间用路由器进行信息传递,为了安全起见,公司领导要求销售部门不能对财务部门进行访问,但经理部可以对财务部门进行访问。
四、实验环境锐捷R2624或R2620路由器(1台)。
五、实验步骤和方法实验步骤:第一步:基本配置Red-Giant>Red-Giant>enableRed-Giant#configure terminalRed-Giant(config)#hostname R1R1(config)# interface fastEthernet 0R1(config-if)#ip add 192.168.1.1 255.255.255.0R1(config-if)#no shR1(config-if)# interface fastEthernet 1R1(config-if)#ip add 192.168.2.1 255.255.255.0R1(config-if)#no shR1(config-if)#interface fastEthernet 3R1(config-if)#ip add 192.168.3.1 255.255.255.0R1(config-if)#no shR1(config-if)#end测试命令:show ip interface brief !观察接口状态R1#sh ip int briefInterface IP-Address OK? Method Status Protocol FastEthernet0 192.168.1.1 YES manual up up FastEthernet1 192.168.2.1 YES manual up up FastEthernet2 unassigned YES unset administratively down down FastEthernet3 192.168.3.1 YES manual up up Serial0 unassigned YES unset administratively down downSerial1 unassigned YES unset administratively down down第二步:配置标准IP访问控制列表R1(config)#access-list 1 deny 192.168.1.0 0.0.0.255 ! 拒绝来自192.168.1.0网段的流量通过R1(config)#access-list 1 permit 192.168.3.0 0.0.0.255 ! 允许来自192.168.3.0网段的流量通过验证测试:show access-lists 1R1#sh access-lists 1Standard IP access list 1deny 192.168.1.0, wildcard bits 0.0.0.255permit 192.168.3.0, wildcard bits 0.0.0.第三步:把访问控制列表在接口下应用R1(config)# interface fastEthernet 1R1(config-if)#ip access-group 1 out ! 在接口下访问控制列表出栈流量调用验证测试:show ip access-lists 1ping(192.168.1.0网段的主机不能ping通192.168.2.0网段的主机;192.168.3.0网段的主机能ping通192.168.2.0网段的主机)注意事项:●注意在访问控制列表的网络掩码是反掩码;●标准控制列表要应用在尽量靠近目的地址的接口;●注意标准访问控制列表的编号是从1-99 。
ACL配置实例
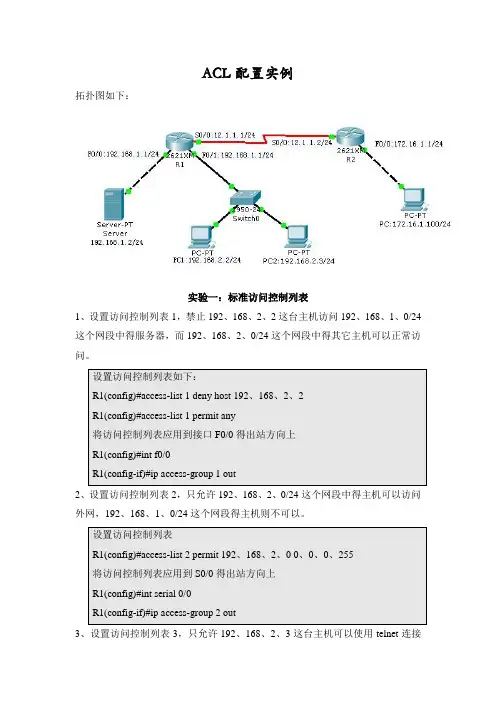
ACL配置实例拓扑图如下:实验一:标准访问控制列表1、设置访问控制列表1,禁止192、168、2、2这台主机访问192、168、1、0/24这个网段中得服务器,而192、168、2、0/24这个网段中得其它主机可以正常访问。
设置访问控制列表如下:R1(config)#access-list 1 deny host 192、168、2、2R1(config)#access-list 1 permit any将访问控制列表应用到接口F0/0得出站方向上R1(config)#int f0/0R1(config-if)#ip access-group 1 out2、设置访问控制列表2,只允许192、168、2、0/24这个网段中得主机可以访问外网,192、168、1、0/24这个网段得主机则不可以。
设置访问控制列表R1(config)#access-list 2 permit 192、168、2、0 0、0、0、255将访问控制列表应用到S0/0得出站方向上R1(config)#int serial 0/0R1(config-if)#ip access-group 2 out3、设置访问控制列表3,只允许192、168、2、3这台主机可以使用telnet连接R1。
4、查瞧访问控制列表2 match(es)这些信息显示就是过滤包得数据,可以使用clear access-list counters命令来清除。
5、查瞧配置在接口上得访问控制列表6、删除访问控制列表删除访问控制列表要从两个方面入手,一就是删除访问控制列表,二就是取消访问控制列表有接口上得应用。
R1(config)#no access-list 1R1(config)#int f0/0R1(config-if)#no ip access-group 1 out实验二:扩展访问控制列表扩展访问控制列表得语法:access-list [100-199] [permit/deny] 协议源IP 源IP反码目标IP 目标IP 反码条件[eq] [具体协议/端口号]1、在SERVER上搭建、DNS服务如下:2、测试从三台PC中就是否可以正常访问各种服务。
华为设备访问控制列表ACL的原理与配置

如何使用反掩码
扩展访问控制列表
从202.110.10.0/24来的,到179.100.17.10的, 使用TCP协议, 利用HTTP访问的 数据包可以通过!
路由器
扩展访问控制列表使用除源地址外更多的信息描述数据包,表明是允许还是拒绝。
配置TCP/UDP协议的扩展访问列表: rule { normal | special }{ permit | deny } { tcp | udp } [source source-addr source-wildcard | any ] [source-port operator port1 [ port2 ] ] [ destination dest-addr dest- wildcard | any ] [destination-port operator port1 [ port2 ] ] [logging] 配置ICMP协议的扩展访问列表: rule { normal | special }{ permit | deny } icmp [source source-addr source-wildcard | any ] [ destination dest-addr dest- wildcard | any ] [icmp-type icmp-type icmp-code] [logging] 配置其它协议的扩展访问列表: rule { normal | special }{ permit | deny } { ip | ospf | igmp | gre } [source source-addr source-wildcard | any ] [ destination dest-addr dest- wildcard | any ] [logging]
访问控制列表ACL应用多种案例
访问控制列表ACL应用多种案例本文以华为设备为例ACL简介访问控制列表ACL(Access Control List)是由一条或多条规则组成的集合。
所谓规则,是指描述报文匹配条件的判断语句,这些条件可以是报文的源地址、目的地址、端口号等。
ACL本质上是一种报文过滤器,规则是过滤器的滤芯。
设备基于这些规则进行报文匹配,可以过滤出特定的报文,并根据应用ACL的业务模块的处理策略来允许或阻止该报文通过。
基于ACL规则定义方式,可以将ACL分为基本ACL、高级ACL、二层ACL等种类。
基本ACL根据源IP地址、分片信息和生效时间段等信息来定义规则,对IPv4报文进行过滤。
如果只需要根据源IP地址对报文进行过滤,可以配置基本ACL。
本例,就是将基本ACL应用在FTP模块中,实现只允许指定的客户端访问FTP服务器,以提高安全性。
本文包含以下5个ACL应用案例1使用ACL限制FTP访问权限示例2使用ACL限制用户在特定时间访问特定服务器的权限示例3使用ACL禁止特定用户上网示例4配置特定时间段允许个别用户上网示例5使用ACL限制不同网段的用户互访示例使用ACL限制FTP访问权限示例组网需求如图1所示,Switch作为FTP服务器,对网络中的不同用户开放不同的访问权限:子网1(172.16.105.0/24)的所有用户在任意时间都可以访问FTP服务器。
子网2(172.16.107.0/24)的所有用户只能在某一个时间范围内访问FTP 服务器。
其他用户不可以访问FTP服务器。
已知Switch与各个子网之间路由可达,要求在Switch上进行配置,实现FTP服务器对客户端访问权限的设置。
图1 使用基本ACL限制FTP访问权限组网图操作步骤配置时间段<HUAWEI> system-view[HUAWEI] sysname Switch[Switch] time-range ftp-access from 0:0 2014/1/1 to 23:592014/12/31 //配置ACL生效时间段,该时间段是一个绝对时间段模式的时间段[Switch] time-range ftp-access 14:00 to 18:00 off-day //配置ACL生效时间段,该时间段是一个周期时间段,ftp-access最终生效的时间范围为以上两个时间段的交集配置基本ACL[Switch] acl number 2001[Switch-acl-basic-2001] rule permit source 172.16.105.00.0.0.255 //允许172.16.105.0/24网段的所有用户在任意时间都可以访问FTP服务器[Switch-acl-basic-2001] rule permit source 172.16.107.0 0.0.0.255 time-range ftp-access //限制172.16.107.0/24网段的所有用户只能在ftp-access时间段定义的时间范围内访问FTP服务器[Switch-acl-basic-2001] rule deny source any //限制其他用户不可以访问FTP服务器[Switch-acl-basic-2001] quit配置FTP基本功能[Switch] ftp server enable //开启设备的FTP服务器功能,允许FTP 用户登录[Switch] aaa[Switch-aaa] local-user huawei password irreversible-cipherirreversible-cipher方式的密码仅适用于V200R003C00及以后版本,在V200R003C00之前版本上,仅适用cipher方式密码[Switch-aaa] local-user huawei privilege level 15 //配置FTP用户的用户级别[Switch-aaa] local-user huawei service-type ftp //配置FTP用户的服务类型[Switch-aaa] local-user huawei ftp-directory cfcard: //配置FTP用户的授权目录,在盒式交换机上需配置为flash:[Switch-aaa] quit配置FTP服务器访问权限[Switch] ftp acl 2001 //在FTP模块中应用ACL验证配置结果在子网1的PC1(172.16.105.111/24)上执行ftp 172.16.104.110命令,可以连接FTP服务器。
网络安全之——ACL(访问控制列表)
网络安全之——ACL(访问控制列表)网络安全之——ACL(访问控制列表)【实验目的】1、掌握基本ACL的原理及配置方法。
2、熟悉高级ACL的应用场合并灵活运用。
【实验环境】H3C三层交换机1台,PC 3台,标准网线3根。
【引入案例1】某公司建设了Intranet,划分为经理办公室、档案室、网络中心、财务部、研发部、市场部等多个部门,各部门之间通过三层交换机(或路由器)互联,并接入互联网。
自从网络建成后麻烦不断,一会儿有人试图偷看档案室的文件或者登录网络中心的设备捣乱,一会儿财务部抱怨研发部的人看了不该看的数据,一会儿领导抱怨员工上班时候整天偷偷泡网,等等。
有什么办法能够解决这些问题呢?【案例分析】网络应用与互联网的普及在大幅提高企业的生产经营效率的同时也带来了许多负面影响,例如,数据的安全性、员工经常利用互联网做些与工作不相干的事等等。
一方面,为了业务的发展,必须允许合法访问网络,另一方面,又必须确保企业数据和资源尽可能安全,控制非法访问,尽可能的降低网络所带来的负面影响,这就成了摆在网络管理员面前的一个重要课题。
网络安全采用的技术很多,通过ACL (Access Control List,访问控制列表)对数据包进行过滤,实现访问控制,是实现基本网络安全的手段之一。
【基本原理】ACL是依据数据特征实施通过或阻止决定的过程控制方法,是包过滤防火墙的一种重要实现方式。
ACL是在网络设备中定义的一个列表,由一系列的匹配规则(rule)组成,这些规则包含了数据包的一些特征,比如源地址、目的地址、协议类型以及端口号等信息,并预先设定了相应的策略——允许(permint)或禁止(Deny)数据包通过。
基于ACL的包过滤防火墙通常配置在路由器的端口上,并且具有方向性。
每个端口的出站方向(Outbound)和入站方向(Inbound)均可配置独立的ACL 进行包过滤。
出方向过滤基于ACL的包过滤当路由器收到一个数据包时,如果进入端口处没有启动ACL包过滤,则数据包直接提交路由器转发进程处理,如果进入端口处启动了ACL包过滤,则数据交给入站防火墙进行过滤,其工作流程如图所示。
ACL访问控制列表的配置-标准ACL的配置示例-华为
OSPF
G0/0/0 R2 12.1.1.2/24
G0/0/1 10.10.1.254/24
G0/0/1 10.10.2.254/24
G0/0/2 10.10.3.254/24
PC1 10.10.1.1/24
PC2 10.10.2.1/24
Server 10.10.3.1/24
[R1]ospf 1 router-id 1.1.1.1 [R1-ospf-1]area 0 [R1-ospf-1-area-0.0.0.0]network 12.1.1.0 0.0.0.255 [R1-ospf-1-area-0.0.0.0]network 10.10.1.0 0.0.0.255
[R2]interface G0/0/1
[R2-GigabitEthernet0/0/1]traffic-filter outbound acl 2000 //在接口的out方向应用ACL
R1 G0/0/0 12.1.1.1/24
OSPF
G0/0/0 R2 12.1.1.2/24
G0/0/1 10.10.1.254/24
G0/0/1 10.10.2.254/24
G0/0/2 10.10.3.254/24
PC1 10.10.1.1/24
PC2 10.10.2.1/24
Server 10.10.3.1/24
//拒绝源为10.10.1.0/24网段的所有流量
[R2-acl-basic-2000]rule 10 permit source any //允许所有的其他流量通过
标准ACL的配置-在R2的接口上运用标准ACL
要求配置标准ACL,实现PC1所在网段不能访问PC2,但是PC1所在网段能够访问Server。
H3C交换机典型(ACL)访问控制列表配置实例
H3C交换机典型(ACL)访问控制列表配置实例一、组网需求:1.通过配置基本访问控制列表,实现在每天8:00~18:00时间段内对源IP为10.1.1.2主机发出报文的过滤;2.要求配置高级访问控制列表,禁止研发部门与技术支援部门之间互访,并限制研发部门在上班时间8:00至18:00访问工资查询服务器;3.通过二层访问控制列表,实现在每天8:00~18:00时间段内对源MAC为00e0-fc01-0101的报文进行过滤。
二、组网图:三、配置步骤:H3C 3600 5600 5100系列交换机典型访问控制列表配置共用配置1.根据组网图,创建四个vlan,对应加入各个端口<H3C>system-view[H3C]vlan 10[H3C-vlan10]port GigabitEthernet 1/0/1[H3C-vlan10]vlan 20[H3C-vlan20]port GigabitEthernet 1/0/2[H3C-vlan20]vlan 30[H3C-vlan30]port GigabitEthernet 1/0/3[H3C-vlan30]vlan 40[H3C-vlan40]port GigabitEthernet 1/0/4[H3C-vlan40]quit2.配置各VLAN虚接口地址[H3C]interface vlan 10[H3C-Vlan-interface10]ip address 10.1.1.1 24 [H3C-Vlan-interface10]quit[H3C]interface vlan 20[H3C-Vlan-interface20]ip address 10.1.2.1 24 [H3C-Vlan-interface20]quit[H3C]interface vlan 30[H3C-Vlan-interface30]ip address 10.1.3.1 24 [H3C-Vlan-interface30]quit[H3C]interface vlan 40[H3C-Vlan-interface40]ip address 10.1.4.1 24 [H3C-Vlan-interface40]quit3.定义时间段[H3C] time-range huawei 8:00 to 18:00 working-day需求1配置(基本ACL配置)1.进入2000号的基本访问控制列表视图[H3C-GigabitEthernet1/0/1] acl number 20002.定义访问规则过滤10.1.1.2主机发出的报文[H3C-acl-basic-2000] rule 1 deny source 10.1.1.2 0 time-range Huawei3.在接口上应用2000号ACL[H3C-acl-basic-2000] interface GigabitEthernet1/0/1[H3C-GigabitEthernet1/0/1] packet-filter inbound ip-group 2000[H3C-GigabitEthernet1/0/1] quit需求2配置(高级ACL配置)1.进入3000号的高级访问控制列表视图[H3C] acl number 30002.定义访问规则禁止研发部门与技术支援部门之间互访[H3C-acl-adv-3000]rule 1 deny ip source 10.1.2.0 0.0.0.255 destination 10.1.1.0 0.0.0.2553.定义访问规则禁止研发部门在上班时间8:00至18:00访问工资查询服务器[H3C-acl-adv-3000] rule 2 deny ip source any destination 129.110.1.2 0.0.0.0 time -range Huawei[H3C-acl-adv-3000] quit4.在接口上用3000号ACL[H3C-acl-adv-3000] interface GigabitEthernet1/0/2[H3C-GigabitEthernet1/0/2] packet-filter inbound ip-group 3000需求3配置(二层ACL配置)1.进入4000号的二层访问控制列表视图[H3C] acl number 40002.定义访问规则过滤源MAC为00e0-fc01-0101的报文[H3C-acl-ethernetframe-4000] rule 1 deny source 00e0-fc01-0101 ffff-ffff-ffff time-r ange Huawei3.在接口上应用4000号ACL[H3C-acl-ethernetframe-4000] interface GigabitEthernet1/0/4[H3C-GigabitEthernet1/0/4] packet-filter inbound link-group 40002 H3C 5500-SI 3610 5510系列交换机典型访问控制列表配置需求2配置1.进入3000号的高级访问控制列表视图[H3C] acl number 30002.定义访问规则禁止研发部门与技术支援部门之间互访[H3C-acl-adv-3000]rule 1 deny ip source 10.1.2.0 0.0.0.255 destination 10.1.1.0 0.0.0.2553.定义访问规则禁止研发部门在上班时间8:00至18:00访问工资查询服务器[H3C-acl-adv-3000] rule 2 deny ip source any destination 129.110.1.2 0.0.0.0 time -range Huawei[H3C-acl-adv-3000] quit4.定义流分类[H3C] traffic classifier abc[H3C-classifier-abc]if-match acl 3000[H3C-classifier-abc]quit5.定义流行为,确定禁止符合流分类的报文[H3C] traffic behavior abc[H3C-behavior-abc] filter deny[H3C-behavior-abc] quit6.定义Qos策略,将流分类和流行为进行关联[H3C]qos policy abc[H3C-qospolicy-abc] classifier abc behavior abc[H3C-qospolicy-abc] quit7.在端口下发Qos policy[H3C] interface g1/1/2[H3C-GigabitEthernet1/1/2] qos apply policy abc inbound8.补充说明:l acl只是用来区分数据流,permit与deny由filter确定;l 如果一个端口同时有permit和deny的数据流,需要分别定义流分类和流行为,并在同一QoS策略中进行关联;l QoS策略会按照配置顺序将报文和classifier相匹配,当报文和某一个classifier匹配后,执行该classifier所对应的behavior,然后策略执行就结束了,不会再匹配剩下的classif ier;l 将QoS策略应用到端口后,系统不允许对应修改义流分类、流行为以及QoS策略,直至取消下发。
访问控制列表(ACL)的配置
目录
• ACL的基本概念 • ACL的配置步骤 • ACL的常见应用场景 • ACL配置的注意事项 • ACL的发展趋势与未来展望 • 案例分析
01 ACL的基本概念
定义与作用
定义
访问控制列表(ACL)是一种安全机制 ,用于对网络设备的数据包进行过滤 ,以控制对网络资源的访问。
网络设备访问控制
路由器访问控制
通过ACL配置,可以限制对路由器特定端口的访问,保护路 由器免受非法访问和恶意攻击。
交换机端口访问控制
在交换机上配置ACL,可以限制特定MAC地址或IP地址的计算 机访问特定的端口,防止未经授权的设备接入网络。
服务器资源保护
文件服务器保护
通过ACL配置,可以限制用户对服务器上特定文件夹或文件的访问,确保敏感数据不被非法获取或篡 改。
规则的冗余与冲突
要点一
总结词
避免规则的冗余和冲突是ACL配置的重要考虑因素。
要点二
详细描述
在配置ACL时,需要避免规则的冗余和冲突。冗余的规则 会增加配置的复杂性和维护成本,而冲突的规则会导致数 据包的处理结果不确定。为了避免冗余和冲突,需要对每 一条规则进行仔细的审查和测试,确保其作用明确且不会 与其他规则产生冲突。同时,可以采用一些工具和技术来 检测和解决规则的冗余和冲突问题。
05 ACL的发展趋势与未来展 望
ACL技术的演进
传统ACL
基于端口和IP地址的访问控制,适用于简单的网络环 境。
扩展ACL
增加了协议和端口的匹配,能够实现更精细的访问控 制。
基于上下文的ACL
结合网络流量的上下文信息,实现更智能的访问控制。
ACL在云计算中的应用
01