
域单点登录脚本使用说明文档
二.选中您要监控的域,右键�属性,打开组策略编辑窗口。
三.双击"Default Domain Policy",在弹出的组策略编辑器中编辑域用户登录注销脚本。
四.双击"登录",在弹出的属性窗口中,单击"显示文件",将 logon.exe 放进去,然后 关闭窗口。
五.在属性窗口中,单击"添加",在弹出窗口中按如下方式配置。 其中第一个参数是:内网用户可访问到的设备网口 IP 第二个参数是:设备监听端口(固定为 1773,不可更改) 第三个参数是:通信密钥(必须设备认证选项界面设置的密钥保持一致,见下面图 2) 最后,确定,就完成了登录脚本的配置,以后域用户登录,则会自动执行该脚本程序。
b)
将修改好的配置文件 sinforIP, 拷贝到与 logon.exe 相同的目录(参考基本用法中的 步骤四) ,然后添加脚本时,不设置脚本参数,如下图。
c)
与上面的步骤 b) 的操作相同, 把 sinforIP 拷贝到注销脚本 logff.exe 的相同目录下, 添加注销脚本时,不配置参数即可。
域单点登录脚本使用说明文档
概述
本文档说明了如何在 AD 域上配置深信服单点登录脚本程序,实现内网用户登录到域后, 即 登录到深信服设备。
基本用法
一.登录您的域服务器,按如下步骤,打开 AD 域用户与计算机管理窗口。 [开始�管理您的服务器�域控制器�管理 Active Directory 中的用户和计算机]
ห้องสมุดไป่ตู้
六.我们再接着配置注销脚本。回到上面步骤三,双击"注销",然后参照下图设置,脚本 参数是设备 IP。设置完毕后,当域用户电脑注销或关机时,则会从设备中注销。
高级用法
一.当上面的基本用法满足不了您的需求(下面举两个使用场景例子) ,您可以参考这里提 供的另一种配置方式。 a) 内网域用户被划分多个 VLAN 网段,设备上配了多个 VLAN 地址,这样用户能访 问到的设备 IP 就各不相同了, 而上面的基本用法只能设置一个 IP, 无法满足需求。 b) 您的环境里, 有多台 AD 域, 每台域分别对应一台设备, 而域之间会自动同步配置, 包括组策略, 因此无法在不同的域上面配置不同的单点登录脚本, 对应到不同的设 备。 二.配置步骤 a) 用记事本打开单点登录脚本程序包里提供的配置文件 sinforIP, 参照格式修改配置, 如下图。 其基本工作原理是: 程序会读取该配置文件, 然后根据当用前用户的 DNS 配置 (通常就等于域服务器的 IP) , 查找对应的设备 IP, 然后发送单点登录数据包。 (当查找到多个相符的设备 IP 时, 程序会给每一个对应设备 IP 发送单点登录数据 包 )
Ecology系统接口指南---单点登录篇

Ecology系统集成接口指南—单点登录篇(V0.1)SUBMITED BY WEA VER1、集成登陆 (3)1.1使用说明 (3)1、集成登陆企业在信息化的过程中不可避免的会购置各种各样的业务系统,为了登陆不同的系统,用户需要频繁的打开不同的窗口、输入各自的帐号密码,费时费力。
但是通过ecology系统的自定义菜单功能和集成登陆接口,可以比较方便的实现登陆ecology系统后直接到达其他业务系统的功能,省去了繁琐的登陆过程。
1.1使用说明1.系统管理员维护待集成系统的登陆页面地址,如图所示:(图一,继承登陆菜单入口)(图二,点“集成登陆”菜单后的显示页面,我们可以通过“新建”来维护需要集成的系统。
本文以集成网易163邮箱为例。
注意:标识很重要,不能重复,在后面的步骤中会用到标识值)(图三,新建页面。
内网地址为局域网访问,外网地址为internet访问。
账号参数名和密码参数名通过查看该系统登录页面的html源码获得,如果登陆页面还有其他输入项的话则添加其他参数)页面说明标示:通过自定义菜单搭建其他系统入口时的唯一标志,下文会说明(不可重复)内网地址,外网地址:其他系统的访问地址,通常情况下保持一致就可以,某些特殊的客户同一个系统可能内网访问和外网访问用的是不同的地址,那么这里要分别设置帐号参数名:登陆其他系统的的用户名的参数名称,其值可以直接选择直接用ECOLOGY 的帐号登陆(如果其他系统的帐号和ECOLOGY帐号一致)或者由客户在使用的时候先输入一次帐号,以后只要在其他系统帐号改变的时候再输入就可以!密码参数名:登陆其他系统的的口令的参数名称,其值可以直接选择直接用ECOLOGY的密码登陆(如果其他系统的帐号和ECOLOGY密码一致)或者由客户在使用的时候先输入一次密码,以后只要在其他系统密码帐号改变的时候再输入就可以!其他参数:有些系统登陆的时候可能还需要一些其他的参数,在这里可以自由添加;参数名为实际登陆到其他系统的时候所需要的参数的名称,标签是客户在设置参数值时的一个说明,参数值可以从部门(ECOLOGY 中的部门ID),分部(ECOLOGY系统中的分部ID),固定值(如果选择固定值,必须在后面输入一个值),用户录入(客户在使用的时候先输入一次)中选择(图四,给待集成的系统添加左侧菜单)(图五)(图六,链接地址必须设为/interface/Entrance.jsp?id=待集成系统的标识值)(图七,这个菜单用来给系统用户维护集成系统的帐号信息。
单点登录技术方案
单点登录技术方案介绍单点登录(SSO)是一种身份验证和授权技术,允许用户只需一次登录即可访问多个相关系统和应用程序。
这减少了用户需要记住多个用户名和密码的负担,提高了系统的易用性和安全性。
本文将介绍单点登录技术的工作原理和常见的实现方案,以及其在企业应用中的优势和挑战。
工作原理单点登录的工作原理基于令牌(Token)的概念。
当用户成功登录主认证系统后,主认证系统会生成一个令牌并将其发送给用户的浏览器。
该令牌包含了用户的身份信息和有效期限等相关信息。
当用户尝试访问其他关联系统时,这些系统会将用户重定向到主认证系统,并携带令牌作为参数。
主认证系统收到请求后,验证令牌的合法性和有效期限。
如果令牌有效,主认证系统会向关联系统发送一个授权凭证,允许用户访问特定资源。
用户的浏览器将授权凭证传递给关联系统,以完成身份验证和授权过程。
实现方案基于Cookie的实现方案基于Cookie的单点登录是最常见的实现方式之一。
主认证系统在用户成功登录后,生成一个包含用户身份信息的加密Cookie,并将其发送给浏览器。
当用户尝试访问其他关联系统时,这些系统会在用户的浏览器中查找该Cookie,并验证其合法性和有效期。
如果Cookie有效,关联系统会完成身份验证,并允许用户访问特定资源。
由于Cookie存储在用户的浏览器中,因此存在一定的安全风险。
为了增强安全性,可以使用加密和签名技术对Cookie进行保护,防止被篡改或伪造。
基于Token的实现方案基于Token的单点登录是一种无状态的实现方式。
主认证系统在用户成功登录后,生成一个包含用户身份信息的令牌,并将其发送给浏览器。
令牌通常使用JSON Web令牌(JWT)的格式进行编码,包含了用户身份信息、有效期限等相关信息。
用户在访问其他关联系统时,将令牌作为参数携带在请求中。
关联系统在接收到请求后,通过验证令牌的合法性和有效期,完成身份验证和授权过程。
基于Token的单点登录相对于基于Cookie的实现更加安全,因为令牌不存储在用户的浏览器中,且可以通过加密和签名技术进行保护。
logon2.0域单点登录脚本使用说明文档
L ogon2.0域单点登录脚本使用说明文档目录概述 (1)新增功能 (1)基本配置 (2)配置注意事项 (9)部署实施注意事项 (10)附录a:旧格式配置文件 (11)附录b:新格式配置文件 (12)附录c:新旧格式混合配置文件 (13)概述本文档说明了如何在AD域上配置深信服单点登录程序logon2.0,实现内网用户登录到域后,即登录到深信服设备。
新增功能logon2.0在原有的logon基础上修改了不少bug及新增了一些功能,所有的功能都是通过参数来控制。
下面介绍logon2.0新增的功能及适用场景。
一、增加常驻内存功能,脚本一直运行,默认启用,可以通过配置参数关闭。
适用场景:客户是dhcp环境,从一个地方转移至另一个地方后,IP发生了变化需要重新认证。
logon2.0采用常驻内存运行,当检测到IP变化时,会向AC发认证请求实现平滑认证。
二、增加了检验数字签名功能,鉴别Logon的唯一性,默认关闭,可以通过配置参数开启适用场景:当客户电脑上有同名的logon程序在运行时,可能会导致我们的logon 程序或同名的程序异常,我们启用数字签名功能,可以通过检验签名来鉴别logon 的唯一性,匹配同名程序冲突。
三、增加程序运行时,自动拷贝到启动目录的功能,默认启用,可以通过配置参数关闭。
适用场景:由于网络或域的原因导致组策略无法下发,从而脚本无法执行,导致单点不成功,常见的如离线登录域的环境,此时通过执行logon2.0脚本,可以实现自动拷贝到windows启动目录,下次启动,直接随windows启动从本地运行logon.exe脚本,和域无关,这样可以解决离线单点登录问题,提高单点成功率。
注意:此功能默认开启,脚本自动下发执行时也会拷贝到windows启动目录,防止后续无法下发组策略。
四、增加是否启用心跳功能,默认关闭,可以通过配置参数关闭。
适用场景:logon和AC定时发保活包,主要解决已认证的用户,当电脑切换帐号无法注销或注销脚本执行失败无法注销的问题。
单点登录需求规格说明书 - 副本
江苏省广播电视信息网络股份有限公司苏州分公司关于SSO单点登录需求规格说明书文档控制●更改记录Date表示修改日期,author表示修改负责人,Version表示当前版本,起始版本v1.0,修改后顺序依次为v1.1,v1.2等,change reference表示根据何种原因发生变更,变更来源等。
●查阅●分发目录一,概述 (4)1. 编写目的 (4)2. 范围 (4)3. 读者对象 (4)4. 参考文档 (4)5. 名词术语定义 (4)二,系统说明 (4)1. 描述 (4)三,需求 (5)1. 流程图 (5)2. 实现原理 (5)四,用例 (6)1. 描述 (6)2. 用例文档 (6)3. 用例图 (7)五,运行环境 (7)1. 硬件环境要求 (7)2. 软件环境要求 (8)一,概述江苏省广播电视信息网络股份有限公司苏州分公司(以下简称广电),目前内部的应用系统包括金蝶EAS、BOSS、呼叫中心等,信息系统希望集成类似单点登录的功能,既在金蝶的EAS门户中登录后能避免其他各系统的登录界面,公司员工只需要登录一次就可以访问所有相互信任的应用系统。
由于实现SSO单点登录的方式各不相同,要求不一,因此关于广电SSO单点登录的实现方式将以此文档的描述为准。
1.编写目的本文档是金蝶软件(中国)有限公司苏州分公司在与江苏省广播电视信息网络有限公司苏州分公司的《苏州广电网络公司信息系统建设方案》基础上编制的。
本文档的编写为下阶段的设计、开发提供依据,为广电与金蝶双方项目组成员对当前需求提供详尽的理解,以及在开发开发过程中的协同工作提供强有力的保证,同时本文档也作为项目评审验收的依据之一。
本文档由甲乙双方项目负责人签字后方可生效,需求内容如需修改,应由合作双方协商一致,任何一方不可单独修改。
2.范围本系统包括:EAS授权认证中心,各独立站点授权验证服务两部分组成,通过对广电的充分调研,尽可能的满足双方在合同和相关投标书中所描述的功能。
深信服上网行为管理-单点登录指南
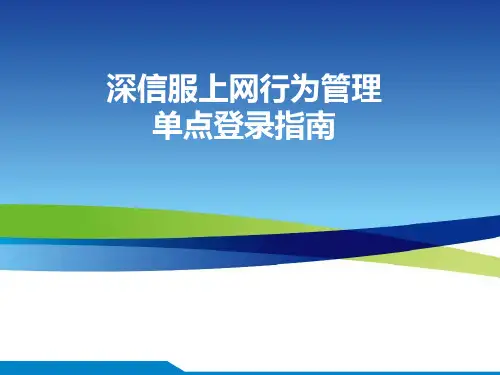
WEB单点登录: 适用场景:适用于内网有一套WEB认证系 统(如办公OA),PC上网前会先通过内网 WEB认证系统认证,客户希望部署AC后, 用户上网通过现有的web系统认证后自动通 过AC认证。
PC
OA
①
实现过程:AC监听PC和WEB认证系统之间 的认证交互过程 ,当PC通过WEB认证系统 认证时,自动通过AC认证上线
要同时开启vlan和 pppoe协议剥离才能识
别
3. 开启PPPOE单点登录。
PPPOE单点登录功能配置案例
3. 开启PPPOE单点登录。
PPPOE单点登录功能配置案例
4. 认证冲突设置,如果认证时发现已经在其他IP上登录,则 强制注销以前的登录,在当前IP上认证通过。
如果PPPOE用户注销拨号,而AC设备上不会 同步注销用户。PPPOE用户断线重拨,电脑 获得的IP与之前的IP不一样,而PPPOE账号都 是私有账号,就会出现AC在线用户列表中账 号对应的IP和后续数据包里相同账号对应的IP 不一致,导致用户上网异常,建议认证冲突 做如上设置。
①
数据库单点登录配置举例--同步在线用户
第一步:新建认证策略。
数据库单点登录配置举例--同步在线用户
第二步:定义一个外部认证服务器,“用户与策略管理”—“用户认证”—“外 部认证服务器”,新增一个数据库类型的外部认证服务器并配置,特别注意“数 据库编码”的配置要和客户数据库使用的编码一致,“超时时间”可能需要根据 用户数大小酌情调整,默认是60s,如下:
单点登录的优点: 用户只需要输入一次账号和密码,即可自动通过AC/SG设备的认 证,避免账号和密码的重复输入,降低密码泄露的风险。
AC/SG 设备支持的单点登录认证
LDAP单点登录(LOGON,ADSSO,IWA,监听)
单点登录技术文档
单点登录技术文档张昀* 2006.12说明:本文档在我们最大努力范围之内确保其正确性、实效性和可观性,但并不代表所有的观点都是正确的,而仅代表个人看法。
如发现不当之处,请多指教,谢谢!另外,本文并不是给初学者看的。
虽然我们尽可能把每个概念和操作步骤都说得比较明白,但是如果您对于Linux系统不是很熟的话,很多操作仍然可能存在困难。
这种情况下我们建议您直接下载虚拟机安装试用,边实践边学习。
联系邮件:************************。
1、单点登录概述单点登录的英文名称为Single Sign-On,简写为SSO,它是一个用户认证的过程,允许用户一次性进行认证之后,就访问系统中不同的应用;而不需要访问每个应用时,都重新输入密码。
IBM对SSO有一个形象的解释“单点登录、全网漫游”。
SSO将一个企业内部所有域中的用户登录和用户帐号管理集中到一起,SSO的好处显而易见:1. 减少用户在不同系统中登录耗费的时间,减少用户登录出错的可能性2. 实现安全的同时避免了处理和保存多套系统用户的认证信息3. 减少了系统管理员增加、删除用户和修改用户权限的时间4. 增加了安全性:系统管理员有了更好的方法管理用户,包括可以通过直接禁止和删除用户来取消该用户对所有系统资源的访问权限对于内部有多种应用系统的企业来说,单点登录的效果是十分明显的。
很多国际上的企业已经将单点登录作为系统设计的基本功能之一。
1.1单点登录产品商业SSO软件●专门的SSO商业软件⏹主要有:Netgrity的Siteminder,已经被CA收购。
Novell 公司的iChain。
RSA公司的ClearTrust等。
●门户产品供应商自己的SSO产品,⏹如:BEA的WLES,IBM 的Tivoli Access Manager,Sun 公司的identity Server,Oracle公司的OID等。
上述商业软件一般适用于客户对SSO的需求很高,并且企业内部采用Domino、SAP、Sieble等系统比较多的情况下。
单点登录技术文档
单点登录技术文档何伟民* 2010.61、单点登录概述单点登录的英文名称为Single Sign-On,简写为SSO,它是一个用户认证的过程,允许用户一次性进行认证之后,就访问系统中不同的应用;而不需要访问每个应用时,都重新输入密码。
IBM对SSO有一个形象的解释“单点登录、全网漫游”。
SSO将一个企业内部所有域中的用户登录和用户帐号管理集中到一起,SSO的好处显而易见:1. 减少用户在不同系统中登录耗费的时间,减少用户登录出错的可能性2. 实现安全的同时避免了处理和保存多套系统用户的认证信息3. 减少了系统管理员增加、删除用户和修改用户权限的时间4. 增加了安全性:系统管理员有了更好的方法管理用户,包括可以通过直接禁止和删除用户来取消该用户对所有系统资源的访问权限对于内部有多种应用系统的企业来说,单点登录的效果是十分明显的。
很多国际上的企业已经将单点登录作为系统设计的基本功能之一。
1.1单点登录产品商业SSO软件●专门的SSO商业软件⏹主要有:Netgrity的Siteminder,已经被CA收购。
Novell 公司的iChain。
RSA公司的ClearTrust等。
●门户产品供应商自己的SSO产品,⏹如:BEA的WLES,IBM 的Tivoli Access Manager,Sun 公司的identity Server,Oracle公司的OID等。
上述商业软件一般适用于客户对SSO的需求很高,并且企业内部采用Domino、SAP、Sieble等系统比较多的情况下。
单点登录产品通常需要在应用软件中增加代理模块,而商业SSO产品主要针对大型软件制作了代码模块。
因此,商业SSO软件除了价格问题外,另一个重要问题就是对客户自己的应用系统支持未必十分完善。
开源SSO软件●Opensso⏹https:///⏹OpenSSO基于Sun Java System Access Manager,是Sun公司支持的一个开源的SSO项目。
单点登录系统(SSO)详细设计说明书
单点登录系统(SSO)详细设计说明书1、引言编写目的为了单点登录系统(SSO系统)的可行性,完整性,并能按照预期的设想实现该系统,特编写需求说明书。
同时,说明书也发挥与策划和设计人员更好地沟通的作用。
背景a.鉴于集团运营的多个独立网站(称为成员站点),每个网站都具有自己的身份验证机制,这样势必造成:生活中的一位用户,如果要以会员的身份访问网站,需要在每个网站上注册,并且通过身份验证后,才能以会员的身份访问网站;即使用户以同样的用户名与密码在每个网站上注册时,虽然可以在避免用户名与密码的忘记和混淆方面有一定的作用,但是用户在某一段时间访问多个成员站点或在成员站点间跳转时,还是需要用户登录后,才能以会员的身份访问网站。
这样不仅给用户带来了不便,而且成员网站为登录付出了性能的代价;b.如果所有的成员网站,能够实现单点登录,不仅在用户体验方面有所提高,而且真正体现了集团多个网站的兄弟性。
通过这种有机结合,能更好地体现公司大平台,大渠道的理念。
同时,这样做也利于成员网站的相互促进与相互宣传。
正是出于上面的两点,单点登录系统的开发是必须的,是迫在眉睫的。
定义【单点登录系统提供所有成员网站的“单一登录”入口。
本系统的实质是含有身份验证状态的变量,在各个成员网站间共用。
单点登录系统,包括认证服务器(称Passport服务器),成员网站服务器。
会员:用户通过Passport服务器注册成功后,就具有了会员身份。
单一登录:会员第一次访问某个成员网站时,需要提供用户名与密码,一旦通过Passport服务器的身份验证,该会员在一定的时间内,访问任何成员网站都不需要再次登录。
Cookie验证票:含有身份验证状态的变量。
由Passport服务器生成,票含有用户名,签发日期时间,过期日期时间和用户其它数据。
2、任务概述目标SSO系统,是集团统一的Passport,SSO系统分两个阶段实施。
第一阶段对于新注册的用户提供单点登录的功能。
SANGFOR_AC__v11.0_脚本方式单点登录测试指导书
测试指导书SANGFOR_AC_v11.0_脚本方式单点登录测试指导书深信服科技有限公司目录1介绍 (3)1.1 总体说明 (3)1.2 文档目的 (3)1.3 缩写和约定 (3)2需求背景 (3)3实现方式 (4)4测试环境 (4)4.1 测试拓扑 (4)4.2 测试条件 (5)4.3 预期测试效果 (6)5测试过程 (6)6测试效果 (18)7高级用法 (19)8注意事项 (25)1 介绍1.1 总体说明完成该文档的过程中,不可删除文档结构,但撰写本文档时,可以自行进行内容和结构的扩展。
无内容可写的章节,请保持现有斜体字描述。
模板中现有的黑体字、非斜体字务必予以保留。
1.2 文档目的为了方便快速达到功能测试效果,减少现场测试出现问题机率。
1.3 缩写和约定AD域:Windows Active DirectoryLogon:单点登录上线脚本Logoff:单点登录下线脚本Gpmc.msc:windows 2008 server 打开域组策略命令Gpupate.exe /force:刷新组策略命令,更改组策略后,需执行此命令使更改立即生效Rsop.msc:加入域的PC上执行,可以通过此命令查看PC是否获取到域组策略Gpresult.exe:加入域的PC上报告,可以通过此命令查看PC是否获取到域的组策略Logon及logoff脚本方式单点登录兼容以下操作系统:2 需求背景2.1. AD域单点登录适用于客户内网已有AD域统一管理内网用户,部署AC后,希望AC 和AD域结合实现平滑认证(即终端PC开机通过域帐号登录AD域后自动通过AC认证上网,无需再次人为通过AC认证,对终端用户透明)2.2. 希望以域用户的身份实名上网,实名记录用户上网日志。
3 实现方式脚本方式单点登录通过在域上配置组策略加载logon脚本(登录脚本)及logff(注销脚本),当域用户登录域时,获取到相应组策略,执行logon脚本向AC认证上线;当域用户从域中注销时,执行logff脚本向AC请求注销下线,整个过程对终端用户透明。
单点登录系统SSO设计说明书
单点登录系统SSO设计说明书单点登录系统(SSO)详细设计说明书1、引言1.1编写目的为了单点登录系统(SSO系统)的可行性,完整性,并能按照预期的设想实现该系统,特编写需求说明书。
同时,说明书也发挥与策划和设计人员更好地沟通的作用。
1.2背景a.鉴于集团运营的多个独立网站(称为成员站点),每个网站都具有自己的身份验证机制,这样势必造成:生活中的一位用户,如果要以会员的身份访问网站,需要在每个网站上注册,并且通过身份验证后,才能以会员的身份访问网站;即使用户以同样的用户名与密码在每个网站上注册时,虽然可以在避免用户名与密码的忘记和混淆方面有一定的作用,但是用户在某一段时间访问多个成员站点或在成员站点间跳转时,还是需要用户登录后,才能以会员的身份访问网站。
这样不仅给用户带来了不便,而且成员网站为登录付出了性能的代价;b.如果所有的成员网站,能够实现单点登录,不仅在用户体验方面有所提高,而且真正体现了集团多个网站的兄弟性。
通过这种有机结合,能更好地体现公司大平台,大渠道的理念。
同时,这样做也利于成员网站的相互促进与相互宣传。
正是出于上面的两点,单点登录系统的开发是必须的,是迫在眉睫的。
1.3定义单点登录系统提供所有成员网站的“单一登录”入口。
本系统的实质是含有身份验证状态的变量,在各个成员网站间共用。
单点登录系统,包括认证服务器(称Passport服务器),成员网站服务器。
会员:用户通过Passport服务器注册成功后,就具有了会员身份。
单一登录:会员第一次访问某个成员网站时,需要提供用户名与密码,一旦通过Passport服务器的身份验证,该会员在一定的时间内,访问任何成员网站都不需要再次登录。
Cookie验证票:含有身份验证状态的变量。
由Passport服务器生成,票含有用户名,签发日期时间,过期日期时间和用户其它数据。
2、任务概述2.1目标SSO系统,是集团统一的Passport,SSO系统分两个阶段实施。