
linux 下关闭ftp服务的方法
linux 下关闭ftp服务的方法
在Linux系统中,有多种方法可以关闭FTP服务。以下是两种常见的方法:
1. 使用systemctl命令
如果你的系统使用systemd,你可以使用`systemctl`命令来控制服务的启动和停止。以下是关闭FTP服务的步骤:
a. 打开终端。
b. 输入以下命令以停止FTP服务:
```
sudo systemctl stop vsftpd
```
c. 要在系统启动时禁用FTP服务,请运行以下命令:
```
sudo systemctl disable vsftpd
```
请注意,上述命令适用于使用vsftpd守护进程的Linux系统。如果你的系统使用其他FTP守护进程(如ProFTPD或Pure-FTPd),请相应地更改命令。
2. 编辑配置文件
另一种关闭FTP服务的方法是编辑其配置文件。大多数FTP守护进程使用配置文件来指定服务的运行方式。以下是编辑配置文件的基本步骤:
a. 打开终端。
b. 使用文本编辑器(如vi或nano)打开FTP守护进程的配置文件。例如,对于vsftpd,可以使用以下命令打开其配置文件:
```bash
sudo nano /etc/vsftpd.conf
```
c. 在配置文件中,查找与启动和停止相关的设置。这些设置可能类似于以下内容:
```arduino
listen=YES
```
或
```bash
inetd_listen_port=21
```
d. 将相关设置更改为`NO`或注释掉(在行首添加`#`符号)。这将阻止FTP服务在启动时运行。
e. 保存并关闭配置文件。在nano编辑器中,按`Ctrl + X`,然后按`Y`键确认保存。
f. 重新启动FTP守护进程以使更改生效。对于vsftpd,可以使用以下命令:
```sql
sudo systemctl restart vsftpd
```
linux AS4下怎么启动FTP服务

linux AS4下怎么启动FTP服务
你可以先看看vsftpd起没启动
第一:netstat -an | grep 21
或者你 打ntsysv命令
看看你的服务里vsftpd这个项有没有选择上
然后service vsftpd start
第二:
如果服务里没有vsftpd说明你的机器没有安装上vsftpd
那你去 里下一个vsftpd,针对你的系统版本
用rpm -ivh vsftpd.rpm呵呵就可以了
第三:如果你的telnet没有的话,说明它没有启动
chkconfig telnet on 这个命令来启动它
222
启动telnet 用
方法二:编辑 /etc/xinetd.d/telnet
[root@LRDN root]# vi /etc/xinetd.d/telnet
找到 disable = yes 将 yes 改成 no 。
(或者是用#把disable=yes注释掉)
可不可以?
对啦,还得service xinetd restart
333
rpm -qa | grep vsftpd
rpm -qa | grep telnet-server
rpm -qa | grep telnet
看有没有输出,如果没有挂载光盘rpm -ihv xxx.rpm就行。
444
rad hat 也可以
chkconfig --list | grep vsftp
chkconfig --list | grep telnet
555
LINUX下如何开启FTP服务器
redhat 下开启FTP(已安装FTP服务器)
[root@erpapptest init.d]# /etc/rc.d/init.d/vsftpd status vsftpd (pid 29792) is running...
现如今越来越多的人选择了开源的Linux操作系统,其不逊于Windows的性能和平易近人的价格是人们选择它的最好理由,而Red Hat Linux 9是Linux操作系统中使用最广的一种。Red Hat Linux 9利用其简单的配置和用户熟悉的图形界面为人们提供了丰富的Internet服务,FTP便是其提供的服务之一。在众多的网络应用中,FTP有着非常重要的地位,互联网中各种各样的软件资源大多数都放在FTP服务器中。与大多数互联网服务一样,FTP也是一个客户机/服务器系统。下面我就给大家简单介绍一下如何在Red Hat Linux 9 下架设FTP服务器,希望藉此抛砖引玉。
Linux下开启和关闭Telnet服务

Linux下开启和关闭Telnet服务
telnet与ssh相比,安全性能并不高,但是在SSH版本升级或者其他的情况下还是需要开启这一服务。 linux提供服务是由运行在后台的守护程序(daemon)来执行的,telnet服务是由xinetd守护的。
SUSE10下
一、开启telnet服务
(1)使用命令查看已经安装的telnet包。
通常telnet包是系统默认安装的,做为客户端;telnet-server包需要自行安装,做为服务端。
(2)下载或者从安装光盘里复制相同版本的telnet-server-1.2-14.4.i586.rpm包。
安装telnet-server包,命令如下:
rpm –ivh telnet-server-1.2-14.4.i586.rpm
安装完全后使用命令rpm –qa|grep telnet-server验证包是否安装成功。
(3)查看telnet服务是否开启,命令如下:
(4)开启telnet服务(有两种方式)
a)vi /etc/xinetd.d/telnet,将disable=yes改成disable=no;
b)chkconfig telnet on;如果需要设置telnet服务为开机自启动,使用命令chkconfig -add telnet或者chkconfig --add telnet
(5)激活telnet服务
使用命令server xinetd restart或者/etc/init.d/xinetd restart使更改生效。
(6)测试telnet服务是否可用
二、关闭telnet服务
(1)关闭telnet服务(有两种方式)
a)vi /etc/xinetd.d/telnet,将disable=no改成disable=yes;
b)chkconfig telnet off;如果需要设置telnet服务不为开机自启动,使用命令chkconfig -del telnet或者chkconfig --del telnet
linux下设置ftp服务
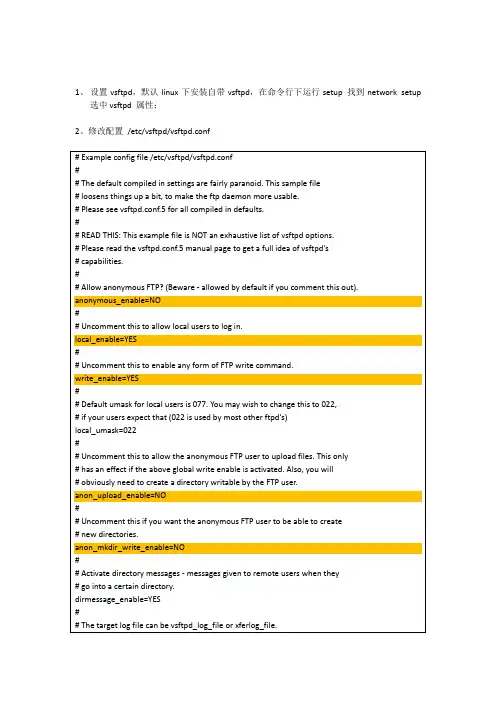
1、 设置vsftpd,默认linux下安装自带vsftpd,在命令行下运行setup 找到network setup选中vsftpd 属性;
2、修改配置 /etc/vsftpd/vsftpd.conf
# Example config file /etc/vsftpd/vsftpd.conf
#
# The default compiled in settings are fairly paranoid. This sample file
# loosens things up a bit, to make the ftp daemon more usable.
# Please see vsftpd.conf.5 for all compiled in defaults.
#
# READ THIS: This example file is NOT an exhaustive list of vsftpd options.
# Please read the vsftpd.conf.5 manual page to get a full idea of vsftpd's
# capabilities.
#
# Allow anonymous FTP? (Beware - allowed by default if you comment this out).
anonymous_enable=NO
#
# Uncomment this to allow local users to log in.
local_enable=YES
#
# Uncomment this to enable any form of FTP write command.
write_enable=YES
#
# Default umask for local users is 077. You may wish to change this to 022,
linux下关闭端口占用的三种方法

linux下关闭端⼝占⽤的三种⽅法
总结在linux下关闭端⼝占⽤的三种⽅法。1.通过杀掉进程的⽅法来关闭端⼝占⽤。
每个端⼝都有⼀个守护进程,即每个端⼝都是⼀个进程占⽤着,只要找到这个守护线程并kill掉就可以了。
具体是⽤ netstat -anp |grep 命令找出占⽤这个端⼝的进程,然后⽤ kill -9 PID 命令杀掉该进程即可。2.通过开启关闭服务的⽅法来开启/关闭端⼝。
因为每个端⼝都有对应的服务,因此要关闭端⼝只要关闭相应的服务就可以了。linux中开机⾃动启动的服务⼀般都存放在两个地⽅:
/etc/init.d/⽂件夹下的服务:
这个⽂件夹下的服务都可以通过运⾏相应的script(脚本)来启动或关闭。
以yanggb服务为例:
启动yanggb服务的脚本是 ./yanggb start (打开了TCP 666端⼝)。
关闭yanggb服务的脚本是 ./yanggb stop (关闭TCP 666端⼝)。
查看yanggb服务当前状态的脚本是 ./yanggb? status (查看服务是否运⾏)。/etc/xinetd.d/⽂件夹下的服务:
这个⽂件夹下的服务需要通过更改服务的配置⽂件,并重新启动xinetd才可以。
以auth服务为例:
要启动auth服务,需要打开/etc/xinetd.d/auth配置⽂件,更改 disable=no ,保存退出。
运⾏auth服务(重启服务使修改后的配置⽂件⽣效),执⾏命令: /etc/rc.d/init.d/xinetd restart 。
要停⽌auth服务,打开/etc/xinetd.d/auth配置⽂件,更改 disable=yes ,保存退出。
运⾏auth服务(重启服务使修改后的配置⽂件⽣效),执⾏命令: /etc/rc.d/init.d/xinetd restart 。3.通过防⽕墙限制端⼝。
以下介绍的⽅法在Linux命令下使⽤,很简便。
开端⼝为: iptables -A INPUT -p $port -j ACCEPT 。
Linux操作系统下的SMB、DHCP、DNS、FTP、MAIL、WEB六个服务总结

安装与配置网络服务 小结
一、安装组件 按照顺序 值得注意
二、修改文件 语法格式 保障顺利
三、启动服务 名称状态 对应一体
四、验证功能 权限版本 体会原理
一、SMB服务
1.SMB服务功能:不同系统主机之间实现文件、打印机等资源共享
2.SMB服务主配置文件路径:/etc/samba/smb.conf/
3.SMB服务启动(重启、停止)方法:# service smb start (restart 、stop)
4. SMB主配置文件片段:
Security = user (share) 安全模式
[ BDDY ] 共享名
comment = BDDY share 注释
path = /root/bddy 共享路径
public = no 匿名访问权限
writable = yes 允许写入权限
valid users = bob,tom,@bddy 访问限制
5. 在服务器安全模式设为user时,符合哪些条件的用户才能顺利访问SMB服务器?
答:存在用户,用户生效,为用户设置smb密码
# useradd XXX
# passwd XXX
# smbpasswd - a XXX
6.客户端如何实现对SMB服务器的访问?
答:\\ samba服务器IP地址
二、DHCP服务
1.DHCP服务功能:动态主机配置协议 自动分发TCP/IP参数
2.DHCP服务主配置文件路径:/ etc / dhcpd.conf。该文件组建安装成功后会生成一个范本,要复制过来:#cp /usr/share/doc/dhcp*/dhcpd.conf.sample
linux下FTP服务的配置

Ftp 服务
一、 简要信息:
需要安装的包裹:vsftp lftp db4-utils(虚拟用户时使用)
主配置文件位置:/etc/vsftpd/vsftpd.conf
保存本地永久性不允许进行登陆的本地账号位置:/etc/vsftpd/ftpusers
本地用户登陆ftp server的命令格式:lftp -u UserName IPAddress
匿名用户登陆ftp server的命令格式:lftp IPAddress
二、主要配置:
1. 匿名用户配置问题:
匿名用户上传文件需要更改文件夹权限:777
Selinux权限影响匿名用户上传,更改以下:
setsebool -P allow_ftpd_anon_write on
setsebool -P allow_ftpd_full_access on
2. 匿名用户相关配置所需修改的条目(主配置文件):
匿名用户创建目录:
anon_mkdir_write_enable=YES
anon_root = /home (改变匿名用户目录)
匿名用户删除文件:
anon_other_write_enable=YES
匿名用户浏览:
anon_world_readable_only=NO
匿名用户上传文件归属用户:
chown_uploads=YES
chown_username=LocalHostUserName
匿名用户查看与下载:
anon_world_readable_only=NO/YES
(只可查看列表,不可下载/允许匿名登入者下载可阅读的档案)
3. 安全设置:
禁止登录根目录: chroot_local_user=YES
chroot_list_enable=NO
只允许列表内用户访问:
chroot_list_enable=YES
chroot_list_deny=no
Linux系统平台下配置Proftp服务的小技巧Ftp服务器 电脑资料
Linux系统平台下配置Proftp效劳的小技巧Ftp效劳器 电脑资料
1、配置Ftp允许Root
修改/etc/ftpusers,去掉root
2、如果希望实现Root用户Ftp后可以切换到/目录
一般用户只能切换到自己的主目录,修改/etc/proftpd.conf文件,在DefaultRoot
一行前面增加一行
DefaultRoot / root
重新启动proftpd效劳即可,
改变匿名的不想到默认的 /var/ftp目录
就要把/etc/passwd文件中的
ftp:x:14:50:FTP User:/var/ftp:/sbin/nologin
中的默认目录改变了即可。
3、Ftp具有写入功能请在/etc/proftpd.conf文件中的<Global>段中改为如下:
才可以。
4、Ftp改为PASV模式
在我们红旗dc 5.0中的设置是在proftpd.conf中添加如下两条语句即可。
MasqueradeAddress ip地址
#该参数设置在client发pasv指令时,server返回给client的pasv地址串中应该包含的连接地址,
#该地址通常是防火墙的外部地址(作rdr的地址)
PassivePorts 端口号 设置好之后重启一下ftp效劳。
FTP的连接一般是有两个连接的,一个是客户程和效劳器传输命令的,另一个是数据传送的连接。FTP效劳程序一般会支持两种不同的模式,一种是Port模式,一种是
Passive模式(PasvMode),我先说说这两种不同模式连接方式的分别。
先假设客户端为C,效劳端为S.
*Port模式:*
当客户端C向效劳端S连接后,使用的是Port模式,那么客户端C会发送一条命令告诉效劳端S(客户端C在本地翻开了一个端口N在等着你进行数据连接),当效劳端S收
到这个Port命令后
就会向客户端翻开的那个端口N进行连接,这种数据连接就生成了,
RedHat6.5-Linux下安装telnet及FTP服务
在RedHat6.5-Linux下安装telnet及FTP服务
Telnet
1、 测试telnet软件包是否安装
rpm –qa | grep telnet
如果已经安装则显示软件包的版本号。
2、 挂载光驱
把linux 安装光盘放入光驱 执行下面的命令
cd /mnt
mkdir cdrom
mount /dev/cdrom /mnt/cdrom
cd /mnt/cdrom/Packages
3、 安装软件包
cd到/mnt/cdrom/Packages目录,安装telnet服务程序
# rpm -ivh telnet-0.17-47.el6_3.1.x86_64.rpm
(不安装会出现-bash: telnet: command not found)
# rpm -ivh telnet-server-0.17-47.el6_3.1.x86_64.rpm
提示xinetd is needed by telnet-server-1:0.17-47.el6_3.1.x86_64
telnet-server依赖xinetd包,故需要先装xinetd
# rpm -ivh xinetd-2.3.14-39.el6_4.x86_64.rpm
安装好xinetd依赖包以后再安装telnet:
# rpm -ivh telnet-server-0.17-47.el6_3.1.x86_64.rpm
如下所示:
4、 开启telnet服务
(1)方法一:使用ntsysv,在出现的窗口之中,将 telnet 勾选起来,然后按下 OK 即可 !(使用空格进行勾选)
(2)方法二:切换/etc/xinetd.d/目录,vi编辑telnet文件,找到 disable =
yes 将 yes 改成 no。
5、 激活服务
#service xinetd restart
6、 测试telnet服务
#telnet 127.0.0.1
Linux下查看SELinux状态和关闭SELinux的方法命令是什么
Linux下查看SELinux状态和关闭SELinux的方法命令是什么
Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。对于SELinux状态可能很多用户不知道怎么设置,这篇文章主要介绍了Linux下查看SELinux状态和关闭SELinux的方法,需要的朋友可以参考下。
一、查看SELinux状态命令:
1、/usr/sbin/sestatus -v ##如果SELinux status参数为enabled即为开启状态
SELinux status: enabled
2、getenforce ##也可以用这个命令检查
二、关闭SELinux方法:
1、临时关闭(不用重启机器):
复制代码代码如下:
setenforce 0 #设置SELinux 成为permissive模式
#setenforce 1 设置SELinux 成为enforcing模式
2、修改配置文件需要重启机器:
补充:Linux基本命令
①ls 意为list 列出当前文件夹中的文件
-l 显示文件的属性 可用ll来表示
②alias 别名 看看是否有别名的文件
③cd dir 跳跃目录 -P选项 将路径中的链接文件替换成链接指向的文件路径
④pwd 查看当前工作的文件夹名 使用-P的选项,会直接进入到其中,相当于cd
相关阅读:Linuxshell脚本不执行问题实例分析
shell脚本不执行问题:某天研发某同事找我说帮他看看他写的shell脚本,死活不执行,报错。我看了下,脚本很简单,也没有常规性的错误,报“:badinterpreter:Nosuchfileordirectory”错。看这错,我就问他是不是在windows下编写的脚本,然后在上传到linux服务器的……果然。原因:在DOS/windows里,文本文件的换行符为rn,而在*nix系统里则为n,所以DOS/Windows里编辑过的文本文件到了*nix里,每一行都多了个^M。解决:
Linux环境下校园网完全开放FTP服务的搭建与管理
技术与应用 n 挚 ……一…………~ …… ,…………… ……~…一 ……… ……… 一 … Linox 境 固网宪垒羿放 P国陵务的播建与管理 当前,我国中小学校园网软件建设远远落后于 硬件建设。有些学校校园网的基础应用都没能得到 实现,如最常见的文件传输服务。教师在校园网内依 旧频繁地使用U盘设备进行文件传输,或者通过传 统的“网上邻居”文件夹共享的方式来传输文件。这 些做法不但效率低,而且往往是危害网络安全的罪 魁祸首。本文介绍了我校的F TP服务应用,即“完 全开放F TP服务”的搭建与管理,希望能起到抛砖 引玉的作用。 “完全开放FTP服务”是指匿名用户具有读、写 权限的F TP服务。当然,出于安全考虑,这种权限 的FTP服务只对内网教师用户开放。在L i nux环境 下搭建,不仅可以合法免费获得相关软件,为学校节 约成本,而且具有很高的效率和安全保障。 一 完全开放F T P服务的搭建 1.软件安装 我校使用的Linux操作系统是Debian4.0版本。 F T P服务器软件使用的是开源免费的V s f t p d。 Vsftpd被认为是Linux下最安全、最快速的FTP服 务器软件。我们可以使用原始代码编译安装该软件, 也可以直接使用系统自带的二进制代码软件包进行 安装。为了简单起见,我们直接使用系统自带的软件 包。在Debian Linux环境下,我们只需在控制台 执行一行命令就可以完成安装,当然要有root权限, 即:#apt—get imstal l vsftpd。如果安装正确, 系统会自动启动FTP服务。此时,用net stat命令 能看到2 l端口在监听。用浏览器或FTP客户端软件 应该能够匿名访问到该服务,但只能浏览,即只有读 的权限。 2.软件配置 安装完Vsftpd后,我们需要完成一些配置来满 ___一www.itedu.org.c—n@ 口/陈广庆 闫中强 足具体需求。首先,指定F TP服务器的根目录。在 Linux系统下,我们用vi打开/etc/passwd文件,会 看到一行类似ftp:x:105:65534::/home/ftp:/bin/ false的信息,其中“/home/ftp”即表明FTP服 务器的根目录为/home/ftp文件夹。如果/home 目录下没有FTP文件夹,我们需要手动创建一个,并 保证它为F TP用户所有,具有读、写和执行的权限。 其次,我们需要配置Vsftpd服务器的具体信息。编 辑Linux系统下的/etc/VSftpd.conf文件,为了 达到我们的需求,主要配置如下参数: listen=YES #使vsftpd运行在standalone模式 Jisten add ress=1 72.1 6,1,7 #为了安全,将其 绑定在内网lP地址1 72.1 6.1.7上 anonymous enable=YES#允许匿名用户访问 write enable=YES#允许运行各种FTP写命令 anon_upload enable=YES#允许匿名用户上 传文件 anon mkdi r write enable=YES#允许匿名用 户创建文件夹 anon other write enable=YES#允许匿名用 户进行其他写操作 xferlog_file=/var/Iog/vsftpd.1og#做日志 重新启动Vsftpd服务后,用FTP客户端工具就 能访问该F T P服务器了。同时我们也可以进行一系 列的读写操作,如上传文件、创建文件夹、删除文件 等。由于对匿名用户开放了较高的权限,所以我们把 该FTP服务器的监听地址绑定在内网IP地址上,保 证它只能被内网用户访问。 = 完全开放F T P服务的管理 服务器配置完成后,教师就可以在办公室把上课 用的文件传到完全开放F T P服务器上,再到班级把 文件下载下来使用。教师之间也可