
用户登录验证程序的实现汇编
实现windows自动登录的编程方法
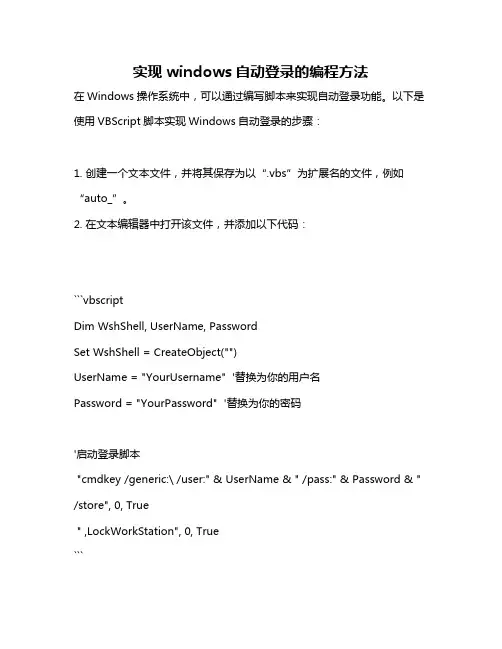
实现windows自动登录的编程方法
在Windows操作系统中,可以通过编写脚本来实现自动登录功能。
以下是使用VBScript脚本实现Windows自动登录的步骤:
1. 创建一个文本文件,并将其保存为以“.vbs”为扩展名的文件,例如“auto_”。
2. 在文本编辑器中打开该文件,并添加以下代码:
```vbscript
Dim WshShell, UserName, Password
Set WshShell = CreateObject("")
UserName = "YourUsername" '替换为你的用户名
Password = "YourPassword" '替换为你的密码
'启动登录脚本
"cmdkey /generic:\ /user:" & UserName & " /pass:" & Password & " /store", 0, True
" ,LockWorkStation", 0, True
```
3. 将代码中的“YourUsername”替换为你要自动登录的用户名,将“YourPassword”替换为相应的密码。
4. 保存文件并退出文本编辑器。
5. 右击该文件,选择“以管理员身份运行”,即可自动登录Windows操作系统。
注意:这种方法可以用于登录Windows系统,但需要注意安全风险,因为脚本中明文保存了用户名和密码。
如果需要在更安全的场景下使用,请考虑使用其他加密或安全措施来保护敏感信息。
登录验证方案

-用户名:用户名应为字母、数字及特定符号的组合,长度限制在6至20位字符之间。
-密码:密码应采用强密码策略,包含大小写字母、数字及特殊字符,长度不少于8位。
2.登录流程设计
-用户名/密码验证:用户输入用户名和密码后,系统采用SHA-256等安全散列算法进行加密处理,与数据库中加密存储的凭证进行比对。
2.在系统上线前,进行安全测试,确保登录验证功能符合预期。
3.定期评估关注国家相关法律法规的更新,及时调整登录验证方案,确保合法合规。
五、总结
本登录验证方案旨在提高用户登录安全性,遵循我国相关法律法规,平衡安全与便捷。通过实施本方案,可以有效降低用户信息泄露风险,保障用户权益,提升企业信誉。同时,随着网络安全形势的变化,本方案将不断调整优化,以应对潜在的安全风险。
三、方案设计
1.账户验证
(1)用户名:支持字母、数字及部分特殊字符组合,长度限制在6-20位。
(2)密码:采用强密码策略,要求包含大写字母、小写字母、数字及特殊字符,长度限制在8-20位。
(3)手机号码:仅支持中国大陆手机号码,作为账户的辅助验证方式。
2.登录验证
(1)用户名密码验证:用户输入用户名和密码后,系统对输入信息进行加密处理,与数据库中存储的加密信息进行比对。
第2篇
登录验证方案
一、引言
在网络信息技术迅猛发展的当下,用户登录验证环节的安全性成为保障信息系统整体安全的关键。本方案旨在制定一套全面、严谨的登录验证机制,确保用户账户安全,同时遵循国家相关法律法规,保障用户隐私权益。以下为详细登录验证方案。
二、目标与原则
1.目标
-提升用户账户安全性,防止未授权访问。
-二次验证:在用户登录过程中,引入多因素认证(MFA)。用户需在输入用户名和密码后,通过短信、电子邮件或认证应用接收动态验证码进行二次验证。
java卡密登录验证算法

java卡密登录验证算法Java卡密登录验证算法通常使用加密算法来保护卡密的安全性。
以下是一些常见的Java卡密登录验证算法:1、MD5加密算法:MD5是一种常用的哈希函数,可以将任意长度的消息转换为固定长度的摘要。
在Java中,可以使用MessageDigest类来实现MD5加密算法。
例如:import java.security.MessageDigest;import java.security.NoSuchAlgorithmException; public class MD5Util {public static String getMD5(String input) throws NoSuchAlgorithmException {MessageDigest md = MessageDigest.getInstance("MD5"); md.update(input.getBytes());byte[] digest = md.digest();StringBuilder sb = new StringBuilder();for (byte b : digest) {sb.append(Integer.toHexString((b & 0xFF) |0x100).substring(1, 3));}return sb.toString();}}2、SHA-256加密算法:SHA-256是一种比MD5更安全的哈希函数,可以生成更长的摘要。
在Java中,可以使用MessageDigest类来实现SHA-256加密算法。
例如:import java.security.MessageDigest;import java.security.NoSuchAlgorithmException;public class SHA256Util {public static String getSHA256(String input) throws NoSuchAlgorithmException {MessageDigest sha256 =MessageDigest.getInstance("SHA-256");sha256.update(input.getBytes());byte[] digest = sha256.digest();StringBuilder sb = new StringBuilder();for (byte b : digest) {sb.append(Integer.toHexString(b & 0xFF)); }return sb.toString();}}3、HMAC加密算法:HMAC是一种基于密钥的消息认证码算法,可以用于验证消息的完整性和真实性。
单点登录的几种实现代码
单点登录的几种实现代码单点登录(Single Sign-On,简称SSO)是一种身份验证技术,允许用户使用一组凭据登录多个相关但独立的系统。
以下是几种实现单点登录的常见方法的代码示例:1. SAML(Security Assertion Markup Language)实现SSO:```java// Service Provider端public class ServiceProvider {public boolean authenticate(String username, String password) { // 身份验证逻辑}public void ssoRedirect(String idpUrl, String relayState) {// 构建SAML请求// 发送重定向请求到IdP}public void handleResponse(HttpServletRequest request) {// 解析SAML响应// 验证响应的签名// 获取用户信息}}// Identity Provider端public class IdentityProvider {public boolean authenticate(String username, String password) { // 身份验证逻辑}public void handleSSO(HttpServletRequest request) {// 解析SAML请求// 构建SAML响应// 签名响应// 发送响应到SP}}```2. OAuth 2.0 实现 SSO:```java// 授权服务器端public class AuthorizationServer {public String generateAuthorizationCode() {// 生成授权码}public String generateAccessToken() {// 生成访问令牌}public void authorize(HttpServletRequest request, HttpServletResponse response) {// 校验客户端身份String authorizationCode = generateAuthorizationCode();String redirectUri = request.getParameter("redirect_uri"); // 重定向到客户端指定的 redirect_uri,并携带授权码 }public void issueAccessToken(HttpServletRequest request, HttpServletResponse response) {// 校验授权码String accessToken = generateAccessToken();// 返回访问令牌}}// 客户端(资源服务器)端public class ClientServer {public void accessToken(HttpServletRequest request, HttpServletResponse response) {// 发送认证请求到授权服务器// 获取访问令牌}public void processResource(HttpServletRequest request, HttpServletResponse response) {// 处理资源请求}}```3. JWT(JSON Web Tokens)实现 SSO:```java// 认证服务器端public class AuthenticationServer {public String generateToken(String userId) {// 生成 JWT}public void authenticate(HttpServletRequest request, HttpServletResponse response) {// 身份验证逻辑String userId = "123";String token = generateToken(userId);// 返回 JWT}}// 资源服务器端public class ResourceServer {public void processResource(HttpServletRequest request, HttpServletResponse response) {// 处理资源请求String token = request.getHeader("Authorization");// 验证 JWT,提取用户信息}}```请注意,这些示例仅用于说明不同方法的实现,实际的代码实现可能因应用的需求和技术栈而有所不同。
实现登录功能的代码

实现登录功能的代码以下是一个使用 Python 实现登录功能的简单示例代码:```python# 假设有一个用户表,包含用户 ID 和密码user_table = {'user1': 'pass1','user2': 'pass2',}# 登录功能实现def login(username, password):# 检查用户是否存在if username in user_table:# 检查密码是否匹配if user_table[username] == password:print(f"登录成功,用户 {username} 已登录。
") return Trueelse:print(f"密码错误,登录失败。
")return Falseelse:print(f"用户 {username} 不存在,登录失败。
")return False# 示例用法username = input("请输入用户名:")password = input("请输入密码:")if login(username, password):print("欢迎登录!")else:print("登录失败,请检查用户名和密码。
")```在这个示例中,我们使用一个字典 `user_table` 来模拟用户表,其中包含了用户 ID 和对应的密码。
`login()` 函数接受用户名和密码作为参数,检查用户是否存在并验证密码是否匹配。
请注意,这只是一个简单的示例代码,实际的登录功能可能需要考虑更多的因素,如数据库操作、密码加密、用户权限等。
根据你的具体需求,你可能需要使用数据库来存储和验证用户信息,以及使用更复杂的密码加密算法来保护用户密码的安全性。
实验2-用户登录验证程序的实现
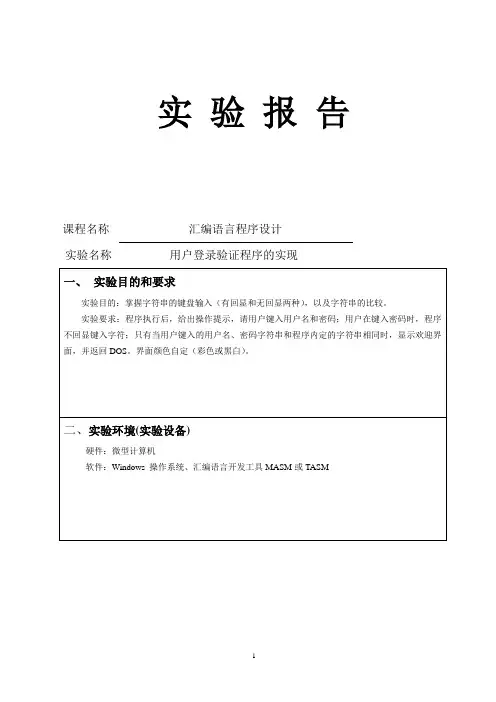
P_MODULE: MOV AH,2 ;换行 MOV DL,0AH INT 21H
MOV AH,09H ;DOS显示提示字符串 MOV DX,OFFSET PASSWORD INT 21H
MOV BX,OFFSET BUF1 MOV CX,LLL MOV COUNT,3
五、支撑毕业要求指标点
目标 3.1 使学生了解微型计算机硬件结构和微型计算机工作原理,掌握 Intel X86 指令系统。使学 生能够将掌握的软硬件相关工程基础知识,用于分析微型计算机及应用领域的相关工程问题。 目标 3.2 使学生掌握汇编语言程序设计方法,具备汇编语言程序开发能力,能够根据实验方案,配置 实验环境、开展实验,进行数据分析与处理,综合实验结果以获得合理有效的结论。
U_MODULE: ;用户名模块
3
MOV AH,09H ;DOS显示字符串 MOV DX,OFFSET MESG1 ;取偏移地址 INT 21H
MOV AH,0AH ;等待从键盘输入的字符串(在屏幕上显示),并保存在缓 冲区
MOV DX,OFFSET BUF;DX=缓冲区首地址 INT 21H
;判断用户名是否正确 MOV DI,OFFSET BUF+2 MOV SI,OFFSET USER CLD
10
六、指导教师评语 (含学生能力达成度的评价)
成绩
批阅人
日期
评分项 评 遵守实验室规章制度
学习态度
算法思想准备情况
程序设计能力
分
解决问题能力
课题功能实现情况
算法设计合理性
算法效能评价
回答问题准确度
JSP使用MD5加密进行登录验证
JSP使用MD5加密进行登录验证使用MD5加密进行登录验证是常见的一种方式,本文将详细介绍如何在JSP中使用MD5加密进行登录验证。
一、什么是MD5加密MD5是一种常用的加密算法,它将任意长度的数据转化为固定长度的密文,且不可逆。
即使输入数据只发生了一个字符的改变,也会导致加密后的密文发生巨大的变化,因此MD5加密是一种非常安全的加密方式。
在应用中,用户的账号和密码都是敏感信息,为了保护用户的隐私,通常会对用户的密码进行加密保存。
使用MD5加密是一种常见的方式,因为MD5加密后的密文很难被破解,即使被黑客获取到密文,也无法还原出原始密码。
三、如何在JSP中使用MD5加密1. 引入MD5加密算法的Java类库在JSP中,我们可以使用Java提供的MessageDigest类来实现MD5加密。
首先,需要引入java.security.MessageDigest类库,在JSP页面的顶部添加如下代码:```java```2.创建MD5加密方法创建一个方法来实现MD5加密,代码如下:```javapublic String md5Encryption(String input) throws ExceptionMessageDigest messageDigest =MessageDigest.getInstance("MD5");byte[] digest = messageDigest.digest(input.getBytes();StringBuilder result = new StringBuilder(;for (byte b : digest)result.append(String.format("%02x", b & 0xff));}return result.toString(;```这个方法接受一个输入参数,将其转换为字节数组后再进行加密计算,最后将结果转换为十六进制字符串形式返回。
实验一 汇编程序的汇编及运行
福建农林大学金山学院实验报告系:信息与机电工程专业:电子信息工程年级: 2009 姓名:庄建军学号: 092230069 实验课程:汇编语言实验室号:__1#605 实验设备号:实验时间:指导教师签字:成绩:实验一汇编程序的汇编及运行1.实验目的和要求(1)熟悉汇编程序的汇编、连接、执行过程(2)生成LST文件,查看LST文件(3)生成OBJ文件,修改语法错误(4)生成EXE文件(5)执行2.实验环境IBM—PC机及其兼容机实验的软件环境是:操作系统:DOS 2.0以上;调试程序:;文本编程程序:EDIT.EXE、WPS.EXE;宏汇编程序:MASM.EXE(或ASM .EXE);连接装配程序:LINK .EXE;交叉引用程序:CREF.EXE(可有可无)。
3.实验内容及实验数据记录(1)将数据段输入,取名1.txt,保存在MASM文件夹下。
生成LST文件,(不必连接、运行)用EDIT查看1.LST文件。
试回答:DA1,DA2的偏移量分别是多少?COUNT的值为多少?DA TA SEGMENTORG 20HNUM1=8NUM2=NUM1+10HDA1 DB ‘IBM PC’DA2 DB 0AH, 0DHCOUNT EQU $-DA1DATA ENDSEND(2)输入有错误的文件,修改错误语句。
(MASM没有出现错误即可。
不必连接、运行。
)DA TA SEGMENTV AR1 DB 0, 25, ODH, 300V AR2 DB 12H, A4H, 6BHV AR3 DB ’ABCDEF’V AR4 DW 1234H, 5678HV AR5 DW 10H DUP(?)DATA ENDSCODE SEGMENTASSUME CS: CODE, DE: DATABEING MOV AX, DA TAMOV DS, AXLEA SI, V AR5MOV BX, OFFSET VAR2MOV [SI], 0ABHMOV AX, V AR1+2MOV [BX], [SI]MOV V AR5+4, V AR4MOV AH, 4CHINT 21HCODE ENDSEND START(3)输入正确的程序,汇编、连接、运行STACKS SEGMENT STACKDW 128 DUP(?)STACKS ENDSDATAS SEGMENTSTRING DB ‘WELCOME!’, 13, 10, ‘$’DATAS ENDSCODES SEGMENTASSUME CS: CODES, DS: DATASSTART:MOV AX, DA TASMOV DS, AXLEA DX, STRINGMOV AH, 9INT 21HMOV AH, 4CHINT 21HCODES ENDSEND START4.算法描述及实验步骤(1)在DOS状态下,进入MASM目录;(2)输入命令:MASM文件名(可以不输入同扩张展);(3)在系统出现的提示中输入:object filename[.obj]:按回车键。
单点登录的几种实现代码
单点登录的几种实现代码单点登录(Single Sign-On,简称SSO)是一种允许用户使用一组凭证(如用户名和密码)在多个应用程序中进行身份认证的身份管理技术。
它大大简化了用户的登录过程,提高了用户体验和工作效率。
下面将介绍几种实现SSO的常见方式。
1. 基于Cookie的SSO实现基于Cookie的SSO实现方式简单直观。
当用户登录一个应用程序时,该应用程序会生成一个包含用户身份信息的加密Cookie并发送给浏览器。
当用户访问其他需要登录的应用程序时,浏览器会自动将该Cookie携带过去,并通过校验以完成身份验证。
这样,用户无需重复输入用户名和密码,即可实现跨应用程序的单点登录。
2. 基于Token的SSO实现基于Token的SSO实现方式更加灵活和安全。
当用户登录一个应用程序时,该应用程序会向身份提供方(Identity Provider)发送用户的身份认证请求。
身份提供方验证用户的身份信息后,生成一个Token,并将其返回给应用程序。
用户在访问其他应用程序时,只需携带该Token即可完成身份验证。
Token通常是加密的,防止篡改和伪造,有效期限制了安全性。
3. 基于OAuth协议的SSO实现OAuth协议允许用户授权第三方应用程序访问受保护的资源,是一种常见的SSO实现方式。
用户在登录一个应用程序时,可以选择通过第三方身份提供方(如Google、Facebook)进行登录。
这个身份提供方会向应用程序颁发一个访问令牌(Access Token),应用程序可以使用该令牌请求用户的个人信息。
这样,用户只需在第三方身份提供方登录一次,就可以在多个应用程序中实现SSO。
4. 基于SAML协议的SSO实现Security Assertion Markup Language(SAML)协议是一种基于XML的开放标准,用于跨域身份验证和授权。
它通过身份提供方和服务提供方之间的交互,实现了SSO。
当用户尝试访问一个服务提供方时,服务提供方会将用户重定向到身份提供方,要求用户进行身份验证。
汇编语言程序设计的实验环境及上机步骤
汇编语言程序设计的实验环境及上机步骤一、实验环境汇编语言程序设计的实验环境如下:1.硬件环境微型计算机(Intel x86系列CPU)一台2.软件环境⏹Windows98/2000/XP操作系统⏹任意一种文本编辑器(EDIT、NOTEPAD(记事本)、UltraEDIT等)⏹汇编程序(MASM.EXE或TASM.EXE)⏹连接程序(LINK.EXE或TLINK.EXE)⏹调试程序(DEBUG.EXE或TD.EXE)文本编辑器建议使用EDIT或NOTEPAD,汇编程序建议使用MASM.EXE,连接程序建议使用LINK.EXE,调试程序建议使用TD.EXE。
二、上机实验步骤注:以下步骤适用于除汇编语言程序设计的实验一到实验四外的所有实验(实验一到实验四仅使用TD.EXE)。
1.确定源程序的存放目录建议源程序存放的目录名为ASM(或MASM),并放在C盘或D盘的根目录下。
如果没有创建过此目录,请用如下方法创建:通过Windows的资源管理器找到C盘的根目录,在C盘的根目录窗口中点击右键,在弹出的菜单中选择“新建”→“文件夹”,并把新建的文件夹命名为ASM。
请把MASM.EXE、LINK.EXE、DENUG.EXE和TD.EXE都拷贝到此目录中。
2.建立ASM源程序建立ASM源程序可以使用EDIT或NOTEPAD(记事本)文本编辑器。
下面的例子说明了用EDIT文本编辑器来建立ASM源程序的步骤(假定要建立的源程序名为HELLO.ASM),用NOTEPAD(记事本)建立ASM源程序的步骤与此类似。
在Windows中点击桌面左下角的“开始”按钮→选择“运行”→在弹出的窗口中输入“ C:\ASM\HELLO.ASM”,屏幕上出现EDIT的编辑窗口,如图1所示。
图1 文本编辑器EDIT的编辑窗口窗口标题行显示了EDIT程序的完整路径名。
紧接着标题行下面的是菜单行,窗口最下面一行是提示行。
菜单可以用Alt键激活,然后用方向键选择菜单项,也可以直接用Alt-F打开File文件菜单,用Alt-E打开Edit编辑菜单,等等。