
网络操作系统(Linux)3.9 配置FTP服务器
LOGO
3.9.2
vsftpd中的三类用户
LOGO
1. 匿名用户 匿名用户在登录 FTP 服务器时不需要特别的密码即可访问 服务器。通常采用一个电子邮件的地址作为匿名用户的登录密 码,但不是必须的。一般匿名用户的用户名为anonymous或ftp。 采用匿名用户登录vsftpd服务器后,将映射为指定的本地用户, 一般为ftp。匿名用户登录FTP服务器后,指定FTP目录为 /var/ftp。 2. 本地用户 本地用户指具有本地登录权限的用户。这类用户登录FTP 服务器时,所用登录名为本地用户名,密码为本地用户的口令, 使用/etc/passwd中的用户名为认证方式。登录成功后进入本地 用户的home目录。 3. 虚拟用户 虚拟用户只具有从远程登录 FTP 服务器的权限,只能访问 为其提供的 FTP 服务。虚拟用户不具有本地登录权限,虚拟用 户的用户名和口令保存在数据库文件或数据库服务器中。
LOGO
三. vsftp的配置文件
vsftp配置文件只有一个,在/etc/vsftpd/的目录下,以vsftpd.conf为主要的 配置文件。验证的pam模块文件在/etc/pam.d/vsftpd。pam模块文件可以增加 vsftp服务器的安全。在/etc/vsftpd下的vsftpd.conf文件,用bash变量相同方式 设置参数,即“参数=设置值”。若参数前面带“#“号,表示参数不启用, 把前面的#删除后,参数即启用。如果用户对vsftp的参数不了解,可以用man vsftpd查看参数值,里面有很详细的介绍。 /etc/pam.d/vsftpd模块文件指定的无法登录的用户配置文件,指的是 /etc/vsftpd/ftpusers配置文件。 ftpusers配置文件主要控制不允许登陆FTP服务器的用户。 文件的格式如下: # Users that are not allowed to login via ftp root bin daemon … uucp operator games nobody LOGO vsftpd.ftpusers文件中列出的用户将不能访问FTP服务器。
LOGO
三. vsftp的配置文件
注意:修改任何一个配置文件后,需要重新启动vsftpd服务器,才能使 修改生效。 vsftp.conf的配置参数如下: (1)anonymous_enable=YES 说明:是否允许匿名登陆,可取值YES/NO。默认值为YES。 (2)local_enable=YES 说明:允许本机使用者登录。默认值为YES。 (3)write_enable=YES 说明:控制FTP 的指令是否允许更改file system,例如STOR、DELE、RNFR、 RNTO、MKD、RMD、APPE以及SITE,可取值YES/NO。默认值为YES,一般情 况下不建议打开该功能。 (4)local_umask=022 说明:本机登录者新增文挡时的umask 数值,默认值为077,这里设为022 (大部分ftpd都是设为022)。 (5)anon_upload_enable=YES 说明:是否允许匿名用户上传文档的权限,需要由FTP用户先创建一个可写的 目录。可取值YES/NO。 (6)anon_mkdir_write_enable=YES 说明:是否允许匿名用户拥有创建新目录的权限,一般不建议放开该权限。 LOGO 可取值YES/NO。
LOGO
GO
一.软件包的安装
Red Hat Linux 自带VSFTP服务器软件,不需要另行安装。如果在安 装系统时没有安装VSFTP服务器,可以用rpm安装,也可以利用tar命令 安装。如果想要rpm安装,可以在光盘的Server文件夹下找vsftpd-2.0.512.el5.i386.rpm软件包,然后用rpm -ivh vsftpd-2.0.5-12.el5.i386.rpm命令 安装vsftpd软件。新版软件包可以到vsftp的网站下载: /。 源码软件包:ftp:///users/cevans/ 软件配置文档参数说明:/vsftpd_conf.html 例如,安装vsftpd-2.3.0.tar.gz,可以在源码软件包给出的网址下载: [root@supsun ~]# tar -zxvf vsftpd-2.3.0.tar.gz [root@supsun ~]# cd vsftpd-2.3.0 [root@supsun vsftpd-2.3.0]# make [root@supsun vsftpd-2.3.0]# mkdir /var/ftp [root@supsun vsftpd-2.3.0]# chown root.root /var/ftp [root@supsun vsftpd-2.3.0]# chmod go-w /var/ftp [root@supsun vsftpd-2.3.0]# make install [root@supsun vsftpd-2.3.0]# cp vsftpd.conf /etc/vsftpd.conf LOGO
在众多网络应用中,FTP有着非常重要的地位。Internet中有着 非常多的共享资源,这些资源大多数都放在FTP服务器中。与大多 数Internet服务一样,FTP也是一个客户端/服务器系统。用户通过 一个支持FTP协议的客户端程序连接到主机的FTP服务器程序,用户 通过客户端程序向服务器程序发出命令,服务器程序执行用户发出 的命令,并将执行结果返回客户端。FTP的基本工作过程如下图所 示:
三. vsftp的配置文件
配置文件er_list主要控制用户访问的权限。当主配置文件 vsftpd.conf中的选项userlist_deny设置为“NO”(即userlist_deny=NO)时,仅允 许该文件中列出的用户访问FTP服务器。当主配置文件vsftpd.conf中的选项 userlist_deny设置为“YES”(即userlist_deny=YES)时,决不允许该文件中列出 的文件访问FTP服务器,甚至系统不会出现输入密码的提示。 注意:vsftpd同样会检查文件vsftpd.ftpusers中拒绝的用户。 该文件格式如下: # vsftpd userlist # If userlist_deny=NO, only allow users in this file # If userlist_deny=YES (default), never allow users in this file, and # do not even prompt for a password. # Note that the default vsftpd pam config also checks /etc/vsftpd.ftpusers # for users that are denied. root mail … games nobody
二. vsftp软件的常规操作
启动vsftp:service vsftpd restart 停止vsftpd:service vsftpd stop 启动vsftp软件后,软件进程常驻在内存中。若要检查一个ftp服 务是否启动,可以用ps -eaf | grep vsftp或者netstat -anlp | grep ":21" 查看,通过进程的查找或者通过服务器对外开发的端口显示,判断 ftp是否启动,如下显示: [root@supsun /]# ps -eaf | grep vsftp root 6625 1 0 21:06 ? 00:00:00 /usr/sbin/vsftpd /etc/vsftpd/vsftpd.conf root 6661 6228 0 21:10 pts/1 00:00:00 grep vsftp [root@supsun /]# netstat -anlp | grep ":21" tcp 0 0 0.0.0.0:21 0.0.0.0:* LISTEN 6625/vsftpd 基于Linux系统的安全性能,系统默认的防火墙屏蔽ftp服务,使 其不允许通过防火墙与客户机连接。如果要允许vsftp通过防火墙, 可以用以下命令让ftp服务通过防火墙: iptables -A INPUT -p tcp --dport 21 -j ACCEPT
三. vsftp的配置文件
(7)dirmessage_enable=YES 说明:如果启动该选项,当远程用户进入一个指定目录时,检查该目录下是 否有.message文挡,如果有,则显示该文档的内容。通常该文档放置欢迎词 或该目录的说明。可取值YES/NO。 (8)xferlog_enable=YES 说明:如果取Yes值,上传与下载的信息将被完整纪录在xferlog_file文档中。 可取值YES/NO。 (9)connect_from_port_20=YES 说明:若设置为YES值,则强制ftp-data 的数据传送使用端口20。可取值 YES/NO。 (10)ftp_data_port 20 说明:设置ftp数据传送所使用的端口,默认值为20。 (11)listen_port 21 说明:设置FTP server所使用的侦听端口,默认值为21。 (12)pasv_max_port 0 说明:建立资料联机可以使用port范围的上界,0 表示任意。默认值为0。 (13)pasv_min_port 0 说明:建立资料联机可以使用port 范围的下界,0 表示任意。默认值为0。
LOGO
二. FTP的工作原理
FTP服务采用客户机/服务器模式,FTP客户机和服务器用TCP建立连接。 FTP服务器用两个TCP连接来传送文件,一个TCP连接用于控制信息(端口 21),另一个TCP连接用于实际的数据传输。 客户端调用FTP命令后,与服务器建立连接,这个连接称为控制连接, 又称协议解析器(PI),主要用于传输客户端的请求命令以及远程服务器的 应答信息。一旦控制连接建立成功,双方进入交互式会话状态,互相协调 完成文件传输工作。另一个连接是数据连接,当客户端向远程服务器提出 一个FTP请求时,临时在客户端和服务器之间建立的一个连接,主要用于数 据传送,又称数据传输过程(DTP)。 FTP服务器的具体工作过程如下: (1)当FTP客户端发出请求时,系统动态分配一个端口(如1032)。 (2)若FTP服务器在端口21侦听到该请求,在FTP客户端的端口1032和 FTP服务器的端口21之间建立起一个FTP会话连接。 (3)需要传输数据时,FTP客户端再动态打开一个连接到FTP服务器端口 20的第2个端口(如1033),即可在两个端口之间进行数据传输。数 据传输完毕,这两个端口自动关闭。 (4)当FTP客户端断开与FTP服务器连接时,客户端上动态分配的端口自 动释放,如下图所示:
《Linux网络操作系统》课件——项目十四 配置与管理FTP服务器

项目实施
14.3.1 任务1 安装、启动与停止vsftpd服务
1.安装vsftpd服务
[root@RHEL7-1 ~]# rpm -q vsftpd[root@RHEL7-1 ~]# mkdir /iso[root@RHEL7-1 ~]# mount /dev/cdrom /iso[root@RHEL7-1 ~]# yum clean all //安装前先清除缓存[root@RHEL7-1 ~]# yum install vsftpd -y[root@RHEL7-1 ~]# yum install ftp -y //同时安装ftp软件包[root@RHEL7-1 ~]# rpm -qa|grep vsftpd //检查安装组件是否成功
以HTTP为基础的WWW服务功能虽然强大,但对于文件传输来说却略显不足。一种专门用于文件传输的FTP服务应运而生。 FTP服务就是文件传输服务,FTP的全称是File Transfer Protocol,顾名思义,就是文件传输协议,具备更强的文件传输可靠性和更高的效率。
FTP服务的具体工作过程如下,如图14-1所示。(1)客户端向服务器发出连接请求,同时客户端系统动态地打开一个大于1024的端口等候服务器连接(比如1031端口)。(2)若FTP服务器在端口21侦听到该请求,则会在客户端1031端口和服务器的21端口之间建立起一个FTP会话连接。(3)当需要传输数据时,FTP客户端再动态地打开一个大于1024的端口(比如1032端口)连接到服务器的20端口,并在这两个端口之间进行数据的传输。当数据传输完毕后,这两个端口会自动关闭。(4)当FTP客户端断开与FTP服务器的连接时,客户端上动态分配的端口将自动释放。
2
14.1 相关知识
14.1.1 FTP的工作原理 FTP大大简化了文件传输的复杂性,它能够使文件通过网络从一台主机传送到另外一台计算机上却不受计算机和操作系统类型的限制。无论是PC、服务器、大型机,还是IOS、Linux、Windows操作系统,只要双方都支持协议FTP,就可以方便、可靠地进行文件的传送。
linux中FTP服务配置(详细)
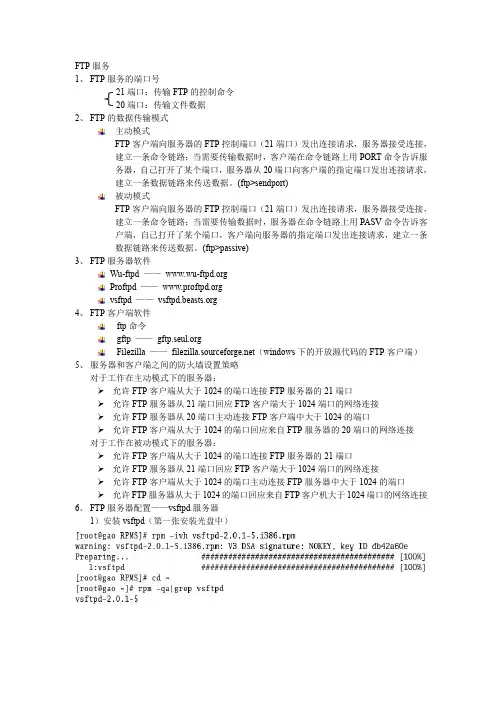
FTP服务1、FTP服务的端口号21端口:传输FTP的控制命令20端口:传输文件数据2、FTP的数据传输模式主动模式FTP客户端向服务器的FTP控制端口(21端口)发出连接请求,服务器接受连接,建立一条命令链路;当需要传输数据时,客户端在命令链路上用PORT命令告诉服务器,自己打开了某个端口,服务器从20端口向客户端的指定端口发出连接请求,建立一条数据链路来传送数据。
(ftp>sendport)被动模式FTP客户端向服务器的FTP控制端口(21端口)发出连接请求,服务器接受连接,建立一条命令链路;当需要传输数据时,服务器在命令链路上用PASV命令告诉客户端,自己打开了某个端口,客户端向服务器的指定端口发出连接请求,建立一条数据链路来传送数据。
(ftp>passive)3、FTP服务器软件Wu-ftpd ——Proftpd ——vsftpd ——4、FTP客户端软件ftp命令gftp ——Filezilla ——(windows下的开放源代码的FTP客户端)5、服务器和客户端之间的防火墙设置策略对于工作在主动模式下的服务器:允许FTP客户端从大于1024的端口连接FTP服务器的21端口允许FTP服务器从21端口回应FTP客户端大于1024端口的网络连接允许FTP服务器从20端口主动连接FTP客户端中大于1024的端口允许FTP客户端从大于1024的端口回应来自FTP服务器的20端口的网络连接对于工作在被动模式下的服务器:允许FTP客户端从大于1024的端口连接FTP服务器的21端口允许FTP服务器从21端口回应FTP客户端大于1024端口的网络连接允许FTP客户端从大于1024的端口主动连接FTP服务器中大于1024的端口允许FTP服务器从大于1024的端口回应来自FTP客户机大于1024端口的网络连接6、FTP服务器配置——vsftpd服务器1)安装vsftpd(第一张安装光盘中)2)vsftpd服务器的配置文件主配置文件——/etc/vsftpd/vsftpd.confvsftpd.conf文件中常用的配置:✓anonymous_enable :设置为YES时,FTP服务器允许匿名登录。
Linux下FTP服务器的安装和配置(详细)
Linux下FTP服务器的安装和配置(详细)Linux下FTP服务器的安装和配置在Internet上FTP(File Transfer Protocol,⽂件传输协议)扮演着⼗分重要的⾓⾊。
我们可以通过FTP与远程机器传输交换⽂件数据,下载或上传最新的软件。
基本的FTP服务器根据服务的对象可以分为两种,⼀种是Unix(当然也包括Linux)系统基本的FTP服务器,使⽤者是服务器上合法的⽤户;⽽另⼀种是匿名FTP服务器(Anonmous FTP Service),任何⼈只要使⽤anonmous 或ftp帐号并提供电⼦邮件地址作为⼝令就可以使⽤FTP服务。
对于系统中合法的⽤户,其登录⽬录为他们的home⽬录;如果是匿名⽤户登录的话,登录后会到/home/ftp这个⽬录中,该除⾮我们在该⽬录中存放下载⽂件,否则匿名FTP使⽤者将不能做任何事情。
在本章,我们将详细地介绍FTP 服务器的安装、配置以及服务器的维护。
安装FTP服务器在Linux的发⾏套件中都有FTP服务器的软件包wu-ftpd(Washington University FTP server),这是⽬前最流⾏的⼀种免费FTP服务器软件,⽬前绝⼤多数的FTP站点都是由wu-ftpd来架设的,⽽wu-ftp如此流⾏的原因是因为它强⼤的功能,例如:·可控制不同⽹域的机器对 FTP服务器的存取权限和访问时段。
·使⽤者在下载⽂件时,可⾃动对⽂件进⾏压缩或解压缩⼯作。
·可以记录⽂件上传或下载的过程。
·可以限制最⾼访问⼈数,以维持系统的最佳运⾏效率。
·可显⽰相关的信息,以便⽤户了解当前的接收状态。
·可暂时关闭FTP服务器,以便系统维护。
在安装系统时如果选择了wu-ftpd软件包,就会⾃动安装。
但如果我们想要使⽤最新的FTP软件包的话,可以到全世界各⼤FTP站点下载。
⽬前最新的版本是wu-ftpd-2.5.0,得到了wu-ftpd-2.5.0.tar.gz后,请按照我们下⾯的步骤进⾏安装。
linux下配置FTP服务器步骤
一、创建匿名FTP服务器的方法1。
增加新用户ftp,设置其主目录对任何用户都无写权限;2。
新建立一个组anonymou,它只能被匿名ftp使用;3.在ftp用户的主目录下创建一个bin目录,它属于root用户,而且对任何用户都不能写;4。
在ftp用户主目录下创建一个etc目录,它属于root用户,而且对任何用户都不能写;5.在ftp用户主目录下创建一个public目录,它属于ftp用户,而且对任何用户都能写。
如果由于安全等原因,您不允许其他用户在您的计算机上具有存储能力,那么您可以将其权限设置成555;6.将ls程序放到已创建的bin目录下,并将其修改成111方式,即对任何用户只能执行;7。
在已创建的etc目录下,创建passwd和group两个文件,并将它们设置成444方式(只读)。
二、创建匿名FTP---—在Unix下用root登录,然后按下列步骤逐步建立FTP服务器.1.建立新组anonymou----#mkgroupanonymou2.建立新用户ftp,且ftp用户属于anonymou组—--—#mkuserpgrp=‘nonymou'home=‘ /u/anonymou’ftp3。
在用户目录下建立相关的目录#cd/u/anonymou#mkdiretc#mkdirbin#mkdirpublic4。
将ls拷贝到/usr/anonymou/bin下,并设置其读写属性#cp/bin/ls./bin#chmod111。
/bin/ls5.创建/u/anonymou/etc/group文件————在该文件中增加一行:anonymou:!:201:6.创建/u/anonymou/etc/passwd文件--—-在该文件中增加一行:ftp:*:213:201::/u/anonymou:/bin/ksh7。
修改/u/anonymou/etc/group文件和/u/anonymou/etc/passwd文件的属性#chmod444/u/anonymou/etc/passwd—--—#chmod444/u/anonymou/etc/group8。
FTP服务器的配置与管理

FTP服务器的配置与管理FTP服务器的配置与管理本文档旨在详细介绍FTP服务器的配置与管理过程,提供一个全面的指南供参考。
一、介绍在计算机网络中, Transfer Protocol)是一种常用的文件传输协议。
它允许用户通过网络在不同主机之间和文件。
为了使FTP 服务器正常工作,我们需要正确配置和管理它。
二、安装和准备1:硬件和操作系统要求在安装FTP服务器之前,确保服务器满足以下硬件要求,并安装适当的操作系统。
2:软件安装安装FTP服务器软件,并确保软件版本与操作系统兼容。
三、配置FTP服务器1:进入配置文件找到FTP服务器的配置文件,并使用文本编辑器打开。
2:网络配置配置FTP服务器的网络设置,包括IP地址、端口号等。
3:用户认证配置配置FTP服务器的用户认证方式,如用户名密码认证、公钥认证等。
4:文件权限配置设置FTP服务器上文件和目录的权限,确保安全性。
四、管理FTP服务器1:用户管理添加、删除和修改FTP服务器的用户账户,确保只有授权用户能够访问服务器。
2:文件管理、、删除和移动文件,以及创建和管理文件夹。
3:日志管理配置FTP服务器的日志记录功能,监控和分析服务器的活动。
五、安全性措施1:防火墙配置配置防火墙以允许FTP流量通过,并限制非授权访问。
2: SSL/TLS加密配置FTP服务器以使用SSL/TLS加密传输数据,增强数据安全性。
3:审计和监控安装和配置事件审计和监控工具,定期检查和分析服务器的安全性。
六、备份和恢复1:数据备份定期备份FTP服务器上的数据,以防止数据丢失。
2:数据恢复准备好备份文件,并了解如何将备份数据恢复到FTP服务器。
附件:本文档无附件。
法律名词及注释:无。
在Linux上搭建FTP服务器的步骤

在Linux上搭建FTP服务器的步骤FTP(File Transfer Protocol)是一种用于在计算机之间传输文件的标准网络协议。
在Linux操作系统中,我们可以轻松地搭建自己的FTP 服务器,以便与他人共享文件或进行文件的远程传输。
本文将介绍在Linux上搭建FTP服务器的详细步骤,以帮助您快速搭建自己的FTP服务器。
步骤1:准备工作在开始搭建FTP服务器之前,我们需要先确保系统已经安装了vsftpd软件包。
您可以通过运行以下命令来检查是否已安装:```sudo apt-get install vsftpd```如果vsftpd未安装,您可以使用相应的包管理器来安装它。
步骤2:配置FTP服务器一旦确保vsftpd已经安装,我们可以进行FTP服务器的配置。
首先,我们需要编辑vsftpd的配置文件。
运行以下命令来打开配置文件:```sudo nano /etc/vsftpd.conf```在该文件中,您可以找到各种不同的配置选项。
按需求进行修改,例如:- 匿名用户访问:如果您希望允许匿名用户访问FTP服务器,确保以下行的开头没有注释符号“#”:```anonymous_enable=YES```- 本地用户访问:如果您希望允许本地用户访问FTP服务器,确保以下行的开头没有注释符号“#”:```local_enable=YES```- 限制用户的主目录:如果您希望限制用户仅能访问其主目录,确保以下行的开头没有注释符号“#”:```chroot_local_user=YES```- 传输模式:您可以选择启用被动模式或主动模式的传输。
在配置文件中找到以下行,并根据您的需求进行调整:```#pasv_enable=YES#pasv_min_port=xxxxx#pasv_max_port=xxxxx```完成配置后,按下"Ctrl + X",然后按下"Y"来保存对配置文件的更改。
ftp服务器配置
ftp服务器配置Win 7—FTP服务器配置1、开始---控制面板---程序---打开或关闭windows功能,列表内找到Internet信息服务(展开)---选中FTP的三个项。
2、开始---控制面板---系统和安全---管理工具---Internet 信息服务(IIS)管理器---右键点击计算机名称那里,选择添加FTP站点。
3、FTP站点名称输入:"localhost"---选择你的FTP目录物理路径,点下一步---Ip地址选“自己的IP”,端口可以自己设(默认为21),勾上“自动FTP 站点”,SSL选“允许”。
然后点下一步---身份验证选“匿名”,允许访问选“匿名用户”,权限勾“读取”或“写入”,点完成。
两个框框(家庭和公用)。
置最大连接数。
6、设置用户权限:1)添加用户:以两个用户为例,“public“用户用于只读(下载)文件,“admin”用户可以读写(创建、删除、上传、下载)文件。
在桌面上右击“我的电脑”,点击“管理”,在“计算机管理”窗口的左窗格中依次展开“系统工具”→“本地用户和组”目录,单击选中“用户”选项。
在右侧窗格中单击右键,点击“新用户”命令。
在打开的“新用户”对话框中填写用户名public ,并设定密码。
然后取消“用户下次登录时需更改密码”复选框,并勾选“用户不能更改密码”和“密码永不过期”复选框,单击“创建”按钮完成该用户的添加。
重复这一过程添加用户admin ,最后单击“关闭”按钮即可。
2)设置每个用户的权限:在设置权限之前,为方便对这些用户的管理,最好将他们放入一个专门的组中。
例如我们可以创建一个“FTPUsers”组:在“计算机管理”窗口的目录树中单击选中“组”选项,然后在右侧窗格中单击右键,执行“新建组”命令,并将该组命名为“FTPUsers”。
接着依次单击“添加”→“高级”→“立即查找”按钮,将刚才创建的用户全部添加进来,最后依次单击“创建”→“结束”按钮。
linux(ubuntu)下FTP的使用教程
linux(ubuntu)下FTP的使⽤教程1.安装、配置FTP服务组件sudo apt-get updatesudo apt-get install vsftpd修改ftp的配置⽂件 /etc/vsftpd.conflocal_enable=YESwrite_enable=YES重启FTP服务sudo service vsftpd restart2.命令⾏FTP操作在shell命令⾏下输⼊: ftp 192.168.2.10 根据提⽰输⼊正确的⽤户名和密码即可常⽤操作命令(,号不是命令内容)FTP>open [ftpservername],和指定的远程Linux FTP服务器连接FTP>user [username] [password],使⽤指定远程Linux FTP服务器的⽤户登录FTP>pwd,显⽰远程Linux FTP服务器上的当前路径FTP>ls,列出远程Linux FTP服务器上当前路径下的⽬录和⽂件FTP>dir,列出远程Linux FTP服务器上当前路径下的⽬录和⽂件(同上)FTP>mkdir [foldname],在远程Linux FTP服务器上当前路径下建⽴指定⽬录FTP>rmdir [foldname],删除远程Linux FTP服务器上当前路径下的指定⽬录FTP>cd [foldname],更改远程Linux FTP服务器上的⼯作⽬录FTP>delete [filename],删除远程Linux FTP服务器上指定的⽂件FTP>rename [filename] [newfilename],重命名远程Linux FTP服务器上指定的⽂件FTP>close,从远程Linux FTP服务器断开但保留FTP命令参数提⽰FTP>disconnect,从远程Linux FTP服务器断开但保留FTP命令参数提⽰(同上)FTP>bye,结束和远程Linux FTP服务器的连接FTP>quit,结束和远程Linux FTP服务器的连接(同上)FTP>!,直接从远程Linux FTP服务器进⼊到本地shell中FTP>exit,(接上步)从本地shell环境中返回到远程Linux FTP服务器环境下FTP>!ls,列出本地机器上当前路径下的⽬录和⽂件FTP>lcd [foldname],更改本地机器的⼯作⽬录FTP>?,显⽰ftp命令说明FTP>help,显⽰ftp命令说明(同上)PS:最好将要进⾏传输的⽂件或⽂件夹的权限设置成775 或7773.安装linux下开源FTP软件FileZilla如果是在ubuntu 或其他linux桌⾯环境下,可以不⽤FTP命令,直接安装filezilla即可sudo apt-get install filezillasudo apt-get install filezilla-locales安装完成后可在shell 直接执⾏ filezilla即可,或在ubuntu左上⾓的 Dash home 找到应⽤执⾏filezilla⾮常好⽤,输⼊Host地址、Username、Password和Port 端⼝号(⼀般默认为21) 即可连接另外⼀台有FTP服务的机器成功连接后,直接拖动需要复制的⽂件或⽂件夹即可传输⽂件。
建立ftp服务器的方法
建立ftp服务器的方法一、准备工作。
1.1 了解需求。
咱要建个FTP服务器呢,得先知道为啥建,是为了公司内部文件共享呢,还是自己存点东西方便随时下载。
这就好比盖房子,得先知道盖来干啥,是住人还是开店。
1.2 硬件和软件。
硬件方面,得有台性能还过得去的电脑或者服务器设备。
要是电脑性能太差,就像小马拉大车,肯定跑不动。
软件呢,有很多选择,像Windows系统自带一些功能可以用来搭建简单的FTP服务器,还有像FileZilla Server这种专门的软件,免费又好用。
二、使用Windows系统搭建(简单方法)2.1 启用功能。
在Windows里,找到“控制面板”,然后找到“程序和功能”,接着点“启用或关闭Windows功能”。
在里面找到“Internet Information Services”,把FTP服务器相关的选项都勾上。
这就像在一个大工具箱里找到我们要用的工具一样。
2.2 配置FTP站点。
打开IIS管理器,在里面创建一个新的FTP站点。
给站点起个名字,就像给孩子起名似的,得好记。
然后指定站点的物理路径,这就是FTP服务器上存放文件的地方。
好比仓库,得告诉别人东西放在哪儿。
再设置一下IP地址和端口号,一般默认的端口号21就行,不过要是有特殊需求也可以改。
这就像给房子定个门牌号一样。
2.3 用户权限设置。
添加用户,并且给用户设置权限。
是只读呢,还是可以读写。
这就好比在仓库里,有的人只能看,有的人能拿东西放东西。
权限设置不好,就可能乱套,就像家里没规矩一样。
三、使用FileZilla Server搭建。
3.1 下载安装。
先去FileZilla的官方网站下载FileZilla Server软件。
下载安装过程就像普通软件一样,一路点“下一步”就行,简单得很,别想得太复杂,就像吃面条一样顺溜。
3.2 初始设置。
安装好之后打开软件,会有个初始设置向导。
跟着向导一步一步来,设置监听的IP地址和端口号。
这里要注意,别和其他程序冲突了,不然就像两个小孩抢一个玩具,会打架的。
linux ftp使用方法
linux ftp使用方法Linux FTP是一种在 Linux 操作系统上常用的文件传输协议(FTP),允许用户上传和下载文件到服务器。
本文将介绍 Linux FTP 的使用方法。
1. 安装FTP在 Linux 系统中,可以使用包管理器(例如 apt、yum、pacman 等)来安装FTP。
例如,在 Ubuntu 中,可以使用以下命令来安装FTP:```sudo apt-get install ftp```2. 打开FTP安装FTP后,可以使用以下命令来打开FTP:```ftp://usernapassword@FTP_SERVER_URL```其中,username表示FTP用户名,password表示FTP密码,FTP_SERVER_URL 表示FTP 服务器的URL。
例如,在 Ubuntu 中,可以使用以下命令来打开FTP:```ftp://192.168.0.100:21```这里,username为 root,password为空,FTP_SERVER_URL为/var/www/html/FTP_SERVER_URL。
3. 上传文件在FTP中上传文件可以使用“上传文件”命令和“目录”命令。
上传文件时,需要指定文件名和文件大小。
例如,要将文件上传到服务器的/var/www/html/目录中,可以使用以下命令:```FTP -u usernapassword < file.txt```这里,username为 root,password为空,文件名为 file.txt,文件大小为1MB。
上传文件时,还可以使用“文件路径”命令指定上传文件的路径。
例如,要将文件上传到服务器的/var/www/html/目录中,可以使用以下命令:```FTP -u usernapassword < /var/www/html/file.txt```这里,username为 root,password为空,文件路径为/var/www/html/file.txt。