
CPP 注册表操作大全
C++ 操作注册表API (转载)1. 注册表简介注册表是为Windows NT和Windows95中所有32位硬件/驱动和32位应用程序设计的数据文件。
16位驱动在Winnt (Windows New Technology)下无法工作,所以所有设备都通过注册表来控制,一般这些是通过BIOS(基本输入输出系统)来控制的。
在Win95下,16位驱动会继续以实模式方式设备工作,它们使用system.ini来控制。
16位应用程序会工作在NT或者Win95 下,它们的程序仍然会参考win.ini和system.ini文件获得信息和控制。
2. 注册表结构2.1. 简介注册表是Windows程序员建造的一个复杂的信息数据库,它是多层次式的。
在不同系统上注册表的基本结构相同。
其中的复杂数据会在不同方式上结合,从而产生出一个绝对唯一的注册表。
计算机配置和缺省用户设置的注册表数据在Winnt中被保存在下面这五个文件中:DEFAULT,SAM,SECURITY,SOFTWARE,SYSTEM,NTUSER.DAT。
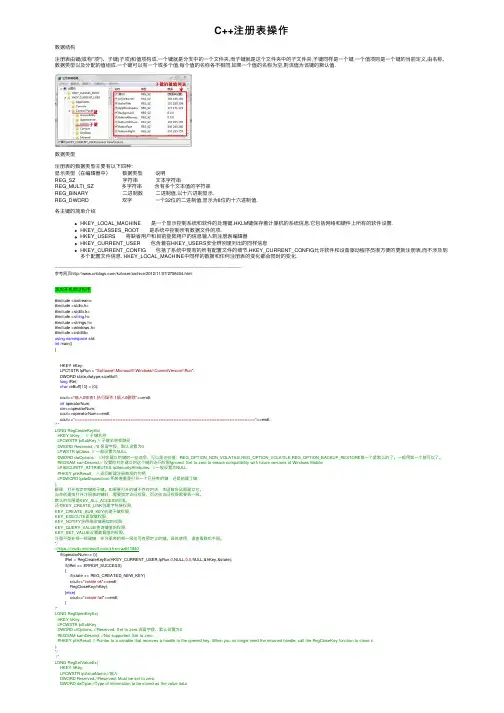
2.2. 数据结构注册表由键(或称“项”)、子键(子项)和值项构成。
一个键就是分支中的一个文件夹,而子键就是这个文件夹中的子文件夹,子键同样是一个键。
一个值项则是一个键的当前定义,由名称、数据类型以及分配的值组成。
一个键可以有一个或多个值,每个值的名称各不相同,如果一个值的名称为空,则该值为该键的默认值。
注册表的数据类型主要有以下四种:显示类型(在编辑器中)数据类型说明REG_SZ字符串文本字符串REG_MULTI_SZ多字符串含有多个文本值的字符串REG_BINARY二进制数二进制值,以十六进制显示REG_DWORD双字一个32位的二进制值,显示为8位的十六进制值2.3. 几个主键简介(1)HKEY_CLASSES_ROOT在注册表中HKEY_CLASSES_ROOT是系统中控制所有数据文件的项。
HKEY_CLASSES_ROOT控制键包括了所有文件扩展和所有和执行文件相关的文件。
它同样也决定了当一个文件被双击时起反应的相关应用程序。
HKEY_CLASSES_ROOT被用作程序员在安装软件时方便的发送信息,在Win95和Winnt中,HKEY_CLASSES_ROOT 和HKEY_LOCAL_MACHINE/Software/Classes是相同的。
程序员在运行他们的启动程序时不需要担忧实际的位置,相反的,他们只需要在HKEY_CLASSES_ROOT中加入数据就可以了。
(2)HKEY_CURRENT_CONFIGwin95一般只使用一个硬件配置文件。
如果有多个硬件配置文件。
HKEY_LOCAL_MACHINE/Config中就会添加一个键。
HKEY_LOCAL_MACHINE/Config 包含了HKEY_LOCAL_MACHINE中相同的数据。
在启动时,你可以选择你愿意使用的配置文件。
如果有多个安装,每次系统重新启动时,你就必须选择。
HKEY_CURRENT_CONFIG是在启动时控制目前硬件配置的键。
在系统启动以后,任何地方的变化都会自动影响到它。
程序员经常使用HKEY_CURRENT_CONFIG 方便的来存取配置信息。
HKEY_CURRENT_CONFIG包括了系统中现有的所有配置文件的细节。
你的选择影响了哪一个硬件配置文件成为现在的。
举例来说,如果配置0002被选择了,所有0002的配置信息会被映射到这些键上。
HKEY_CURRENT_CONFIG允许软件和设备驱动程序员很方便的更新注册表,而不涉及到多个配置文件信息。
HKEY_LOCAL_MACHINE中同样的数据和任何注册表的变化都会同时的变化。
(3)HKEY_USERSHKEY_USERS将缺省用户和目前登陆用户的信息输入到注册表编辑器,在win95中,它仅被那些配置文件激活的登陆用户使用,同样在winnt下,它也是这样。
win95从user.dat 中取得他们的信息,winnt从ntuser.dat中取得信息。
.dat文件包含了所有基于用户的注册表设置并且允许你取配置这些用户的环境。
如果你改变了缺省用户的设置,所有新用户会继承同样的设置。
而且,那些已经被建立的用户变的失效。
(4)HKEY_LOCAL_MACHINEHKEY_LOCAL_MACHINE是一个显示控制系统和软件的处理键。
HKLM键保存着计算机的系统信息。
它包括网络和硬件上所有的软件设置。
(比如文件的位置,注册和未注册的状态,版本号等等)这些设置和用户无关,因为这些设置是针对使用这个系统的所有用户的。
(5)HKEY_CURRENT_USERHKEY_CURRENT_USER包含着在HKEY_USERS安全辨别里列出的同样信息。
任何在HKEY_CURRENT_USER里的改动也都会立即HKEY_USERS改动。
相反也是这样。
HKEY_CURRENT_USER允许程序员和开发者易于存取目前登陆用户的设置。
通过建立这个键,微软很容易在不涉及到用户的SID下改变,添加和设置。
也就是说,所有当前的操作改变只是针对当前用户而改变,并不影响其他用户。
3. C++操作注册表3.1. CRegKey类及主要使用和函数说明所需要头文件:atlbase.h常用函数(1)打开一个键的函数:1RegOpenKeyEx函数定义:LONG RegOpenKeyEx(HKEY hKey,//已经打开的键的句柄,或者直接是上述几个根键LPCTSTR lpSubKey,//要打开的子键名字的地址DWORD ulOptions,//保留值,必须为0REGSAM samDesired,//打开方式,如读还是写PHKEY phkResult//返回的打开的子键的句柄);2RegOpenKey 这个函数与Windows 3.1兼容。
基于Win32的应用程序应该使用RegOpenKeyEx函数。
LONG RegOpenKey(HKEY hKey, // 要打开键的句柄LPCTSTR lpSubKey, // 要打开子键的名字的地址PHKEY phkResult // 要打开键的句柄的地址);注意:RegOpenKey这个函数与Windows 3.1兼容。
基于Win32的应用程序应该使用RegOpenKeyEx函数。
(2)查询某一个键值:RegQueryValueEx函数定义:LONG RegQueryValueEx(HKEY hKey,//要查询的键的句柄LPCTSTR lpValueName,//要查询的键值的名称LPDWORD lpReserved,//保留值LPDWORD lpType,//要查询的数据的类型LPBYTE lpData,//要返回的查询的数据LPDWORD lpcbData//预置的数据的长度);(3)设置一个键值RegSetValueEx函数定义:LONG RegSetValueEx(HKEY hKey,//要设置的键的句柄LPCTSTR lpValueName,//要访问的键值的名称LPDWORD lpReserved,//保留值DWORD dwType,//要设置的数据的类型const BYTE *lpData,//要设置的健值DWORD cbData//数据的长度);(4)新建指定键RegCreateKey函数定义:LONG RegCreateKey (HKEY hkey, // 要打开键的句柄LPCTSTR lpsubkey, // 要打开子键的名字的地址PHKEY phkresult // 已打开句柄的缓存区的地址);注意:如果这个键在注册表中已经存在,这个函数打开它。
(5)删除1删除注册表指定键下的值LONG RegDeleteValue(HKEY hKey, //子键的句柄LPCTSTR lpValueName //删除键值的名称);2删除注册表项(注册表文件夹)就用LONG RegDeleteKey(HKEY hKey, //已打开的键的句柄LPCTSTR lpSubKey //要删除的子键或路径);RegDeleteKey也可用来删除一个键值。
在Win 95/98 平台下,也可用来删除整个子键和键值。
但是在Windows NT/2000平台下,只能用来删除没有子键的键。
3删除一个带有很多子键值的键DWORD SHDeleteKey(HKEY hkey,// 注册表打开的键值的句柄LPCTSTR pszSubKey //被删除的键值名称);当然你得包含头文件shlwapi.h,并且添加shlwapi.lib。
注意:这个函数很危险,如在你的程序中使用SHDeleteKey(hkey,NULL),将删除HKEY_CURRENT_USER//SOFTWARE//Microsoft//Windows//CurrentVersion//Run下的所有值;如果使用SHDeleteKey(HKEY_CURRENT_USER,”SOFTWARE//Microsoft//Windows//CurrentVer sion//Run”),将删除HKEY_CURRENT_USER//SOFTWARE//Microsoft//Windows//CurrentVersion//Run这个键以及下面的所有子键和值。
3.2. 实例(1)读取注册表1查看HKEY_CURRENT_USER主键下Software//武汉帷幄信息技术有限公司//施工工艺决策系统//系统配置//BCGPGanttControls//GanttChartBCGPGantt-0子键中名称为GridProgressColumnIndex的值,其类型为DWORD。
void OnBnClickedQuery() //响应按钮IDC_QUERYHKEY hKEY;//定义有关的hKEY,在查询结束时要关闭//打开与路径data_Set相关的hKEYLPCTSTR data_Set= _T("/Software//武汉帷幄信息技术有限公司//施工工艺决策系统//系统配置//BCGPGanttControls//GanttChartBCGPGantt-0");//访问注册表,hKEY则保存此函数所打开的键的句柄if (ERROR_SUCCESS== ::RegOpenKeyEx(HKEY_CURRENT_USER,data_Set,0,KEY_READ,&hKEY)){DWORD dwValue;DWORD dwSize = sizeof(DWORD);DWORD dwType = REG_DWORD;if (::RegQueryValueEx(hKEY,_T("GridProgressColumnIndex"), 0, &dwType, (LPBYTE)&dwValue, &dwSize) != ERROR_SUCCESS){AfxMessageBox(_T("错误:无法查询有关的注册表信息"));}//程序结束,关闭打开的hKEY::RegCloseKey(hKEY);}UpdateData(false);// TODO: 在此添加控件通知处理程序代码}可以看到读取的注册表GridProgressColumnIndex的值是正确的。
(2)C语言注册表操作实例
(2)C语言注册表操作实例C语言注册表操作实例例子1:#include <stdio.h>#include <windows.h>int main(void){charregname[]="Software\\Microsoft\\Windows\\CurrentVersion\\R un";HKEY hkResult;intret=RegOpenKey(HKEY_LOCAL_MACHINE,regname,&hkResult);ret=RegSetValueEx(hkResult,"hacker",0,REG_EXPAND_SZ,(un signed char *)"%systemroot%\\hacker.exe",25);if(ret==0){printf("success to write run key\n");RegCloseKey(hkResult);}else {printf("failed to open regedit.%d\n",ret);return 0;}char modlepath[256];char syspath[256];GetModuleFileName(0,modlepath,256);//取得程序名字GetSystemDirectory(syspath,256);ret=CopyFile(modlepath,strcat(syspath,"\\hacker.exe"),1);if(ret){printf("%s has been copyed to sys dir %s\n",modlepath,syspath);}else printf("%s is exisis",modlepath);return 0;}例子2:#include <windows.h >#include <stdio.h >void main(){HKEY hKey;char SubKeyName[] = "SOFTWARE\\Microsoft\\I nternet Explorer\\Security ";char ValueName[] = "BlockXBM ";BYTE ValueData[64];DWORD Buffer;//打开if (RegOpenKeyEx(HKEY_LOCAL_MACHINE,SubKeyName,0 ,KEY_ALL_ACCESS,&hKey) != ERROR_SUCCESS) {printf( "Error: Regedit cannot be opened! ");}else{//读原来的键值Buffer = sizeof (ValueData);if (RegQueryValueEx(hKey,ValueName,0,NULL,ValueDat a,&Buffer) != ERROR_SUCCESS){//不存在//新建一个值为0的DWORDDWORD temp = 0;if (RegSetValueEx(hKey,ValueName,0,REG_DWORD,(LPB YTE)&temp,sizeof(DWORD)) != ERROR_SUCCESS) {printf( "Error: Create Value failed ");}RegCloseKey(hKey);}else{//存在//改变值DWORD temp = 0;if (RegSetValueEx(hKey,ValueName,0,REG_DWORD,(LPB YTE)&temp,sizeof(DWORD)) != ERROR_SUCCESS) {printf( "Error: Change Value failed ");RegCloseKey(hKey);}}}}用C语言操作注册表以及上一篇的WinApi操作注册表之外还可以用MFC提供的 CRegKey 类以及 CWinApp提供的SetRegistryKey 函数SetRegistryKey 这个函数功能是设置MFC程序的注册表访问键,并把读写ini 文件的成员函数映射到读写注册表。
C++注册表操作
C++注册表操作数据结构注册表由键(或称"项")、⼦键(⼦项)和值项构成.⼀个键就是分⽀中的⼀个⽂件夹,⽽⼦键就是这个⽂件夹中的⼦⽂件夹,⼦键同样是⼀个键.⼀个值项则是⼀个键的当前定义,由名称、数据类型以及分配的值组成.⼀个键可以有⼀个或多个值,每个值的名称各不相同,如果⼀个值的名称为空,则该值为该键的默认值.数据类型注册表的数据类型主要有以下四种:显⽰类型(在编辑器中) 数据类型 说明 REG_SZ 字符串 ⽂本字符串REG_MULTI_SZ 多字符串 含有多个⽂本值的字符串REG_BINARY ⼆进制数 ⼆进制值,以⼗六进制显⽰.REG_DWORD 双字 ⼀个32位的⼆进制值,显⽰为8位的⼗六进制值.各主键的简单介绍HKEY_LOCAL_MACHINE 是⼀个显⽰控制系统和软件的处理键.HKLM键保存着计算机的系统信息.它包括⽹络和硬件上所有的软件设置.HKEY_CLASSES_ROOT 是系统中控制所有数据⽂件的项.HKEY_USERS 将缺省⽤户和⽬前登陆⽤户的信息输⼊到注册表编辑器HKEY_CURRENT_USER 包含着在HKEY_USERS安全辨别⾥列出的同样信息HKEY_CURRENT_CONFIG 包括了系统中现有的所有配置⽂件的细节.HKEY_CURRENT_CONFIG允许软件和设备驱动程序员很⽅便的更新注册表,⽽不涉及到多个配置⽂件信息. HKEY_LOCAL_MACHINE中同样的数据和任何注册表的变化都会同时的变化.---------------------------------------------------------------------------------------------------------------------------------------------------参考⽹页/kzloser/archive/2012/11/07/2758404.html添加开机启动程序#include <iostream>#include <stdio.h>#include <stdlib.h>#include <string.h>#include <strings.h>#include <windows.h>#include <cstdlib>using namespace std;int main(){HKEY hKey;LPCTSTR lpRun = "Software\\Microsoft\\Windows\\CurrentVersion\\Run";DWORD state,dwtype,sizeBuff;long lRet;char reBuff[10] = {0};cout<<"输⼊0或者1.执⾏操作.1插⼊0删除"<<endl;int operatorNum;cin>>operatorNum;cout<<operatorNum<<endl;cout<<"======================================================================="<<endl;/**LONG RegCreateKeyEx(HKEY hKey, // 主键名称LPCWSTR lpSubKey,// ⼦键名称或路径DWORD Reserved, //0 保留字段,默认设置为0LPWSTR lpClass, // ⼀般设置为NULLDWORD dwOptions, //对你建⽴的键的⼀些选项,可以是这些值:REG_OPTION_NON_VOLATILE,REG_OPTION_VOLATILE,REG_OPTION_BACKUP_RESTORE第⼀个是默认的了。
注册表使用大全
注册表使用大全.txt22真诚是美酒,年份越久越醇香浓型;真诚是焰火,在高处绽放才愈是美丽;真诚是鲜花,送之于人手有余香。
一颗孤独的心需要爱的滋润;一颗冰冷的心需要友谊的温暖;一颗绝望的心需要力量的托慰;一颗苍白的心需要真诚的帮助;一颗充满戒备关闭的门是多么需要真诚这一把钥匙打开呀!注册表使用大全(很长但很实用)一、注册表基础微软采用注册表来统一管理软硬件配置,从而大大提高了系统的稳定性和安全性,同时也使我们能更容易的对系统进行维护和管理。
(一)注册表基础ABC总的来说注册表实际上是一个庞大的数据库,它包含了应用程序和系统软硬件的全部配置信息,初始化信息及其它重要数据。
从一般用户的角度看,注册表系统由两部分组成:注册表数据库和注册表编辑器。
其中注册表数据库包括两个文件:System.dat和User.dat。
前者是用来保存计算机的系统信息,如安装的硬件和设备驱动程序的有关信息等;后者则是用来保存每个用户特有的信息,如桌面设置、墙纸或窗口的颜色设置等。
它们一般都放在C盘Windows 目录下。
同时,微软为了防止注册表文件的损坏,特地准备了两个备份文件System.da0和User.da0(文件类型是.da),也是放在C盘Windows目录下。
在Windows 98中还有一个专门用来储备备份文件的文件夹,即C:\Windows\Bak,相比之下,注册表编辑器是用来对注册表进行各种编辑的工具。
你可以在“开始”菜单中点击运行,在运行的对话框中填入“Regedit"即可看到注册表编辑器。
如果你在“系统配置实用程序"的启动项里发现ScanRegistry前的小勾没有被去掉的话,那么系统每天会自动调用Scanreg.exe对注册表备份一次,备份后的注册表被打成cab包,放在C:\Windows\sysbckup目录下,文件名为rb00x.cab并且被加上隐藏属性的就是(一般有五个)。
下面让我们具体看看系统预定义的六个主关键字(即根键)吧:(1)HKEY_CLASSES_ROOT:基层类别键,定义了系统中所有已经注册的文件扩展名、文件类型、文件图标等。
C#注册表操作类(完整版)
16 {
17
/// <summary>
18
/// 对应于HKEY_CLASSES_ROOT主键
19
/// </summary>
20
ClassesRoot = 0,
21
/// <summary>
22
/// 对应于HKEY_CURRENT_USER主键
23
/// </summary>
24
CurrentUser = 1,
Байду номын сангаас25
/// <summary>
26
/// 对应于 HKEY_LOCAL_MACHINE主键
27
/// </summary>
28
LocalMachine = 2,
29
/// <summary>
30
/// 对应于 HKEY_USER主键
31
/// </summary>
32
User = 3,
33
/// <summary>
34
/// 对应于HEKY_CURRENT_CONFIG主键
35
/// </summary>
36
CurrentCo
10 /// 6.Registry.DynDa
对应于HKEY_DYN_DATA主键
11 /// 7.Registry.PerformanceData 对应于HKEY_PERFORMANCE_DATA主键
12 ///
13 /// 版本:1.0
14 /// </summary>
注册表常用操作
常用注册表项操作1)设置主页打开HKEY_CURRENT_USER\Software\Microsoft\InternetExplorer\Main修改右窗格中的Start Page的值;2)禁止修改主页打开HKEY_CURRENT_USER\Software\Policies\Microsoft,在其下面新建子键Internet Explorer,在Internet Explorer下面新建子键Control Panel,并在其右边窗格中新建类型为双字节(DWORD)的键值项HomePage,将数值设为1。
当数值为1时,表示禁止更改主页设置;为0时则允许修改此设置;3)关机按钮的取消打开HKEY_CURRENT_USER\Software\Microsoft\Windows\ Current Version\Policies\Explorer ,将右窗格中的“NoClose”键值改为1,改为0就可恢复;4)禁止修改桌面属性打开HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System(若System子项不存在,则创建该子项),新建一个DWORD值项:NoDispCPL 整个属性;NoDispAppearancePage 外观选项卡NoDispScrsavPage 屏幕保护选项卡NoDispSettingsPage 设置选项卡将其数据设置为1即可禁止或隐藏对应项目,改为0就可恢复;5)隐藏控制面板在注册表项项HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\中新建一个双字节值项NoControlPanel。
值为1表示禁止控制面板的使用,值为0或者值项不存在表示允许用户使用控制面板,注销后生效(控制面板被隐藏),同时不能打开桌面属性。
用visual c 实现注册表简单操作
用Visual C++实现注册表简单操作Windows的注册表中包含了Windows的系统配置、PC机的硬件配置、Win32应用程序和用户的其他设置信息。
注册表和INI文件不同,它是多层次的树状数据结构,具有六个分支(根键),每个分支又由许多的键和键值组成,而每个键则代表一个特定的配置项目。
在注册表中键可以包括子键和值。
我们可以对他做个比喻,键就是目录,而子键和值可以看成文件,这样比喻可能不科学但是很实际。
在Windows 98下注册表包括在两个文件内,他们是user.dat和system.dat两个文件。
System.dat包括标准的系统信息,他们被保存在HKEY_LOCAL_MACHINE的根键内。
User.dat文件包括用户指定的信息,如用户策略,桌面设定等等。
为了平时查看方便,Windows为我们准备了一个小程序regedit.exe。
执行他就可以看到注册表的树状结构。
在实际编程工作中,我们经常会遇到如何在Visual C++中对Windows 注册表整个树状结构信息进行访问和修改的问题,如查询和修改注册表中用户姓名和公司名称的有关信息等。
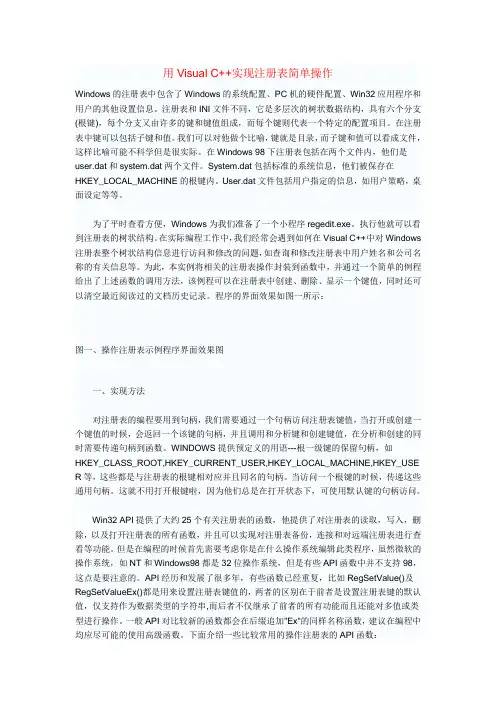
为此,本实例将相关的注册表操作封装到函数中,并通过一个简单的例程给出了上述函数的调用方法,该例程可以在注册表中创建、删除、显示一个键值,同时还可以清空最近阅读过的文档历史记录。
程序的界面效果如图一所示:图一、操作注册表示例程序界面效果图一、实现方法对注册表的编程要用到句柄,我们需要通过一个句柄访问注册表键值,当打开或创建一个键值的时候,会返回一个该键的句柄,并且调用和分析键和创建键值,在分析和创建的同时需要传递句柄到函数。
WINDOWS提供预定义的用语---根一级键的保留句柄,如HKEY_CLASS_ROOT,HKEY_CURRENT_USER,HKEY_LOCAL_MACHINE,HKEY_USE R等,这些都是与注册表的根键相对应并且同名的句柄。
当访问一个根键的时候,传递这些通用句柄。
C_注册表操作理论及应用
4.枚举第一个键
//using System.Collections;
IEnumerator<string> it = SubKey.GetSubKeyNames().First();
string %%1=it.Current;
subkeyNames = aimdir.GetSubKeyNames();
foreach(string keyName in subkeyNames)
{
if(keyName == name)
{
_exit = true;
//using Microsoft.Win32;
private static void Access_Registry(RegistryKey keyR, String str)
{
string[] subkeyNames;
string[] subvalueNames;
const string strSubKey = %%1; //@"SOFTWARE\ODBC\ODBC.INI\DBNewTest\Test"
RegistryKey rkSub = rkLocalM.CreateSubKey( strSubKey );
rkLocalM.Close();
3.删除键
return _exit;
}
}
return _exit;
}
以上是在注册表中HKEY_LOCAL_MACHINE\SOFTWARE目录下XXX目录中判断名称为name注册表项是否存在,这一方法在删除注册表时已经存在,在新建一注册表项时也应有相应判断;
注册表使用大全(引用整理)
注册表使用大全(引用整理)名称路径含义AppData C:\Windows\Application Data 应用程序Cache C:\Windows\Temporary Internet Files 浏览器缓存Cookies C:\Windows\Cookies 密码信息缓存Desktop Desktop 桌面Favorites Favorites 收藏夹Fonts Fonts 字体History History 历史文件夹NetHood NetHood 网上邻居Personal C:\My Documents 我的文档PrintHood PrintHood 打印机Program Start Menu\Programs 程序Recent Recent 最近使用过的文件SendTo SendT o 发送到Start Menu Start Menu 开始菜单Startup Start Menu\Programs\启动启动组Templates Temp 临时文件夹当需要修改这些系统文件夹的路径时,只需进入注册表的HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Shell Folders 中修改相应的路径即可。
系统特殊的文件夹在我们的桌面上或其他地方有一些文件夹并不是真正的文件夹,它们只是一个用来显示窗口文件夹内容的OLE对象,如“我的计算机”、“控制面板”等等,它们都有一个系统默认的类ID类标识,windows在注册表的HKEY_CLASSES_ROOT\CLSID下定义这些类。
**********文件夹类ID 说明Control Panel {21EC2020-3AEA-1069-A2DD-08002B30309D} 控制面板Dial-Up Networking {992CFFA0-F557-101A-88EC-00DD010CCC48} 拨号网络Internet Explorer {BFB23B42-E3F0-101B-8488-00AA003E56F8} 浏览器My Computer {20D04FE0-3AEA-1069-A2D8-08002B30309D} 我的电脑Network Neighborhood {208D2C60-3AEA-1069-A2D7-08002B30309D} 网上邻居Printers {2227A280-3AEA-1069-A2DE-08002B30309D} 打印机Recycle Bin {645FF040-5081-101B-9F08-00AA002F984E} 回收站Scheduled T asks {D6277990-4C6A-11CF-8D87-00AA0060F5BF} 计划任务My Documents {450D8FBA-AD25-11D0-98A8-0800361B1103} 我的文档URLHistory Folder {FF393560-C2A7-11CF-BFF4-444553540000} URL历史文件或其他对象的图标:图标是一个文件或对象的标识。
注册表必斩技27招
注册表必斩技45招1.修改系统的注册信息经常安装Windows的用户都知道,在安装Windows的过程中,个人和组织信息都要求输入进去。
安装完成以后,用鼠标”我的电脑”上右击,选择”属性”,在”常规”选项卡中可以看到这些注册信息。
这个信息在安装完Windows后,一般无法修改了,而我们通过注册表,可以修改这些基本的系统注册信息。
运行注册表编辑器,打开HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\ CurrentV ersion子键,在该子键下,有两个字符串值:RegisteredOwner和RegisteredOrganiation。
修改串值RegisteredOwner和RegisteredOrganiation的值,可以改变系统的注册信息。
其中RegisteredOwner键值项存放了个人信息,RegisteredOrganiation存放着组织信息。
修改后立即生效。
2.启用”自动完成”功能”自动完成”功能是Internet Explorer的一个体贴功能。
此功能的妙处在于,当你输入以前曾经输入过的字符时,它会自动完成输入,省去了反复输入的麻烦,而特别是在地址很长的时候,更能体现它的体贴入微。
Windows Explorer(资源管理器)的一些命令输入窗口提供了类似的提示功能,就是在你输入以前曾经输入的内容时,它将这些内容列出以备你选择使用,但并不自动填充完成输入。
很明显这一功能比”自动完成”还差那么一点人性化的体贴。
具体方法如下:运行注册表编辑器,在HEKY_CURRENT_USER\Software\Microsoft\Windows\Current- V ersion\Explorer\AutoComlete下创建字符串值Append Completion,”Y es”表示启用自动完成功能,”No”则相反。
注意:此功能一旦启用后,将适用于很多命令输入窗口。
注册表的基本操作技巧大全
注册表的基本操作技巧14.1注册表基础知识Windows系列操作系统允许用户按照自己的要求对软硬件配置。
在Windows 3.x系列中,配置信息存储于.INI文件中,每一个设备和应用程序都能建立独立的INI文件,这就造成INI文件众多,给管理这些文件带来了难度。
在Windows 9X以后的操作系统中,微软公司使用“注册表”方式来集中存储各种配置信息,这实际上是一个庞大的数据库,其中存储了应用程序和计算机系统的所有配置信息,Windows系统和应用程序的初始化信息、硬件设备的配置信息、应用程序和文档文件的关联、状态和属性等。
从用户的角度看,注册表系统由两个部分组成:A、注册表数据库:其中注册表数据库包括两个文件:System.dat和User.dat。
System.dat用来保存系统信息,如安装的硬件和设备驱动程序的有关信息等。
User.dat用来保存每个用户信息,如桌面设置、墙纸或窗口的颜色设置等。
B、注册表编辑器:可以运行它(在Windows“开始”菜单的“运行”中键入“Regedit”)来对注册表进行的各种编辑。
新手实用技巧14.2注册表的结构注册表采用“关键字”及其“键值”来描述登录项及其数据。
在注册表中,关键字可以分为两类:一类是由操作系统本身定义,叫“预定义关键字”;另一类是由应用程序定义的,安装的应用软件不同,其登录项也就不同。
下面对系统预定义的6个根键作一下简单介绍。
该根键包含了相关OLE信息,以便在系统工作过程中实现对各种文件和文档信息的访问,其中包含已注册的文件扩展名、文件类型、文件图标等信息。
B、HKEY_USERS根据登录系统的用户不同,系统就指向其下的不同子键。
用户根据个人爱好设置的诸如桌面、背景、开始菜单程序项、应用程序快捷键、显示字体、屏幕节电设置等信息都保存在其中,它使得Windows比较个性化。
C、HKEY_CURRENT_USERHKEY_CURRENT_USER根键其实指向HKEY_USERS键的某个子键,它包含当前用户的登录信息。