
vlan acl vacl
VLAN之间访问,ACL和VACL的区别
最近经常碰到有人问起Cisco交换机上如何实现VLAN之间的访问控制,一般我都会告诉对方,在三层
交换机上直接把ACL应用到相应VLAN的虚端口就OK了,其实我自己也没有机会去真正实践过。
眼下正巧有个项目涉及到这方面的需求,于是对如何实现VLAN之间的访问控制仔细研究了一番,这才发现VLAN访问控制列表(VACL)和VLAN之间的访问控制列表其实在实现方式上是有很大不同的,虽然
从字面上看两者差不多。
我们常说的VLAN之间的访问控制,它的实现方式是将ACL直接应用到VLAN的虚端口上,与应用到
物理端口的ACL实现方式是一样的。
而VLAN访问控制(VACL),也称为VLAN访问映射表,它的实
现方式与前者完全不同。
它应用于VLAN中的所有通信流,支持基于ETHERTYPE和MAC地址的过滤,可以防止未经授权的数据流进入VLAN。
目前支持的VACL操作有三种:转发(forward),丢弃(drop),
重定向(redirect)。
VACL很少用到,在配置时要注意以下几点:
1. 最后一条隐藏规则是deny ip any any,与ACL相同。
2. VACL没有inbound和outbound之分,区别于ACL。
3. 若ACL列表中是permit,而VACL中为drop,则数据流执行drop。
4. VACL规则应用在NAT之前。
5. 一个VACL可以用于多个VLAN中;但一个VLAN只能与一个VACL关联。
6. VACL只有在VLAN的端口被激活后才会启用,否则状态为inactive。
下面,我以Cisco3550交换机作为实例来详细描述一下两者之间不同的实现方式。
网络基本情况是划分了三个vlan:vlan10、vlan20和vlan30,vlan虚端口的IP地址分别为192.168.10.
1/24、192.168.20.1/24和192.168.30.1/24。
访问控制要求:vlan10和vlan20之间不能访问,但都能访问vlan30。
(一)通过VLAN之间ACL方式实现
******** 配置VLAN ********
Switch(config)# vlan 10 // 创建vlan 10
Switch(config-vlan)# vlan 20
Switch(config-vlan)# vlan 30
Switch(config-vlan)# int vlan 10
Switch(config-if)# ip address 192.168.10.1 255.255.255.0 // 配置vlan10虚端口IP
Switch(config-if)# int vlan 20
Switch(config-if)# ip address 192.168.20.1 255.255.255.0
Switch(config-if)# int vlan 30
Switch(config-if)# ip address 192.168.30.1 255.255.255.0
******** 配置ACL ********
Switch(config)# access-list 101 permit ip 192.168.10.0 0.0.0.255 192.168.30.0 0.0.0.255
Switch(config)# access-list 102 permit ip 192.168.20.0 0.0.0.255 192.168.30.0 0.0.0.255
******** 应用ACL至VLAN端口 ********
Switch(config)# int vlan 10
Switch(config-if)# ip access-group 101 in
Switch(config)# int vlan 20
Switch(config-if)# ip access-group 102 in
(二)通过VACL方式实现
******** 配置VLAN ********
Switch(config)# vlan 10 // 创建vlan 10
Switch(config-vlan)# vlan 20
Switch(config-vlan)# vlan 30
Switch(config-vlan)# int vlan 10
Switch(config-if)# ip address 192.168.10.1 255.255.255.0 // 配置vlan10虚端口IP
Switch(config-if)# int vlan 20
Switch(config-if)# ip address 192.168.20.1 255.255.255.0
Switch(config-if)# int vlan 30
Switch(config-if)# ip address 192.168.30.1 255.255.255.0
******** 配置ACL ********
Switch(config)# access-list 101 permit ip 192.168.10.0 0.0.0.255 192.168.30.0 0.0.0.255
Switch(config)# access-list 101 permit ip 192.168.30.0 0.0.0.255 192.168.10.0 0.0.0.255 (不同之处:因为VACL对数据流没有inbound和outbound之分,所以要把允许通过某vlan的IP
数据流都permit才行。
VLAN10允许与VLAN30通讯,而数据流又是双向的,所以要在ACL中增加VL AN30的网段)
Switch(config)# access-list 102 permit ip 192.168.20.0 0.0.0.255 192.168.30.0 0.0.0.255
Switch(config)# access-list 102 permit ip 192.168.30.0 0.0.0.255 192.168.20.0 0.0.0.255
******** 配置VACL ********
第一步:配置vlan access map
Switch(config)# vlan access-map test1 //定义一个vlan access map,取名为test1
Switch(config-vlan-access)# match ip address 101 // 设置匹配规则为acl 101
Switch(config-vlan-access)# action forward // 匹配后,设置数据流转发(forward)
Switch(config)# vlan access-map test2 //定义一个vlan access map,取名为test2
Switch(config-vlan-access)# match ip address 102 // 设置匹配规则为acl 102
Switch(config-vlan-access)# action forward // 匹配后,设置数据流转发(forward)第二步:应用VACL
Switch(config)# vlan filter test1 vlan-list 10 //将上面配置的test1应用到vlan10中
Switch(config)# vlan filter test2 vlan-list 20 //将上面配置的test1应用到vlan20中
以上就是关于VLAN之间ACL和VACL的简单配置实例。
我个人认为一般情况下,通过VLAN之间AC
L实现访问控制比较方便,但是当VLAN的端口比较分散时,采用VACL相对而言就要简单很多。
不过
使用VACL的前提是交换机支持此功能,目前可能只有Cisco 3550、4500和6500系列的交换机支持。
InspurCN8000系列INOS-CN软件基础配置指南

第 1 章 概述
本章对 Inspur INOS-CN 软件进行概括介绍。 软件兼容性
Inspur INOS-CN 软件与运行任何 Inspur INOS-CN 软件变体的所有 Inspur 产品都兼容。Inspur INOS-CN 软件还与符合 IEEE 和 RFC 合规标准的所有网络操作系统兼容。 适用于整个数据中心的常用软件
Inspur INOS-CN 软件可以提供以下 IP DHCP) 助手 热备份路由协议 (HSRP) 网关负载均衡协议 (GLBP) 增强型对象追踪 基于策略的路由 (PBR)
IPv4 下所有协议的单播平滑重启,IPv6 下 OPSFv3 的单播平滑重启 IP 多播
Inspur INOS-CN 软件对上述协议的使用完全符合各种最新标准,并包含 4 字节自治系统编号 (ASNs) 和 增量最短路径优先 (SPF) 功能。所有单播协议均支持不间断转发平滑重启 (NSF-GR) 功能。所有协议均支持 各种类型的接口,其中包括以太网接口、VLAN 接口、子接口、Port-channel、隧道接口和环回接口等。IP 服务
Inspur INOS-CN 软件采用统一的操作系统,可以在数据中心网络内的所有区域运行,包括 LAN 和第 4 层到第 7 层网络服务。 下图显示了 Inspur INOS-CN 软件在数据中心内的部署情况。
3
3
园区
图 1:Inspur INOS-CN 在数据中心内的部署
园区核心
Internet边缘
Inspur 嵌入式事件管理器 (EEM) 可以提供设备与系统管理功能,让您能够根据发生的网络事件对系统行 为进行自定义。
NetFlow Inspur INOS-CN NetFlow 支持第 5 版导出和第 9 版导出。Inspur INOS-CN NetFlow 还支持灵活 NetFlow 配
VLAN之间ACL和VACL的区别

最近经常碰到有人问起Cisco交换机上如何实现VLAN之间的访问控制,一般我都会告诉对方,在三层交换机上直接把ACL应用到相应VLAN的虚端口就OK了,其实我自己也没有机会去真正实践过。
眼下正巧有个项目涉及到这方面的需求,于是对如何实现VLAN之间的访问控制仔细研究了一番,这才发现VLAN访问控制列表(VACL)和VLAN之间的访问控制列表其实在实现方式上是有很大不同的,虽然从字面上看两者差不多。
我们常说的VLAN之间的访问控制,它的实现方式是将ACL直接应用到VLAN的虚端口上,与应用到物理端口的ACL实现方式是一样的。
而VLAN访问控制(VACL),也称为VLAN访问映射表,它的实现方式与前者完全不同。
它应用于VLAN中的所有通信流,支持基于ETHERTYPE和MAC地址的过滤,可以防止未经授权的数据流进入VLAN。
目前支持的VACL操作有三种:转发(forward),丢弃(drop),重定向(redirect)。
VACL很少用到,在配置时要注意以下几点:1) 最后一条隐藏规则是deny ip any any,与ACL相同。
2) VACL没有inbound和outbound之分,区别于ACL。
3) 若ACL列表中是permit,而VACL中为drop,则数据流执行drop。
4) VACL规则应用在NAT之前。
5) 一个VACL可以用于多个VLAN中;但一个VLAN只能与一个VACL关联。
6) VACL只有在VLAN的端口被激活后才会启用,否则状态为inactive。
下面,我以Cisco3550交换机作为实例来详细描述一下两者之间不同的实现方式。
网络拓扑图网络基本情况是划分了三个vlan:vlan10、vlan20和vlan30,vlan虚端口的IP地址分别为192.168.10.1/24、192.168.20.1/24和192.168.30.1/24。
访问控制要求:vlan10和vlan20之间不能访问,但都能访问vlan30。
N7k5k 参数
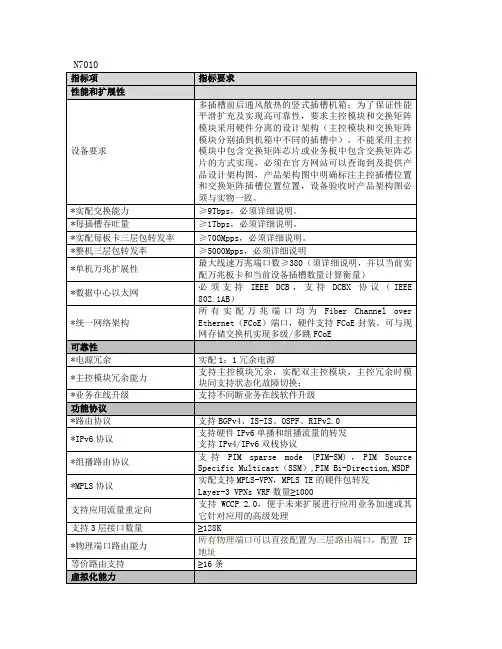
*QoS能力
支持基于每端口的QoS配置
支持二层IEEE 802.1p (CoS)
每端口硬件队列≥8
支持虚拟输出队列(VoQ)
支持严格优先级输出队列
*二层多路径
实配与IETF RFC 5556(TRILL)兼容的二层多路径功能(Layer2 Multi-Pathing,L2MP),控制平面上实现基于ISO/IEC 10589的二层MAC的链路状态路由算法,在数据平面上实现硬件化MACinMAC的封装转发功能
等价路由支持
≥16条
虚拟化能力
*交换机一分多虚拟化
可虚拟为多台虚拟交换机,每个虚拟交换机应满足一下要求:
拥有独立的配置和管理界面以及独立的管理IP地址;
每个虚拟交换机可独立做重启动或挂起,互不干扰;
拥有独立的协议软件进程,包括独立的生成树,独立的路由协议,独立的VLAN,独立的VRRP。
拥有独立的互不干扰的转发平面;
所有实配端口均可同时支持Fiber Channel over Ethernet(FCoE)端口和FiberChannel(FC)端口(根据所配光模块实现端口类型设置)
完整的SAN Switch功能
完整的FCF功能(实现多级FCoE,禁止通过NPV/NPIV实现FCoE级连)
提供EMC、HDS和NetApp存储设备厂商的兼容性认证(必须于存储厂商的公开网页上公示)
配置要求
*设备台数
≥2台,具体台数以满足网络端口总数要求为标准
*控制引擎,交换矩阵
每台配置冗余主控引擎,全冗余交换矩阵
*电源
每台配备1+1冗余电源
*以太网端口
每台交换机实配端口:
4900交换机

1.1Cisco Catalyst 4948系列交换机产品简介Cisco Catalyst 4948是一款线速、低延迟、第二到四层、1机架单元(1RU)固定配置交换机,可提供进行了优化设计的的服务器集群机架的交换。
Cisco Catalyst 4948以成熟的Cisco Catalyst 4500系列硬件和软件架构为基础,为高性能服务器和工作站的低密度、多层汇聚提供了出色性能和可靠性。
Cisco Catalyst 4948具有48个线速10/100/1000BASE-T端口,并另有4个线速端口,可容纳可选1000BASE-X小型可插拔(SFP)光接口1。
可选的内部AC或DC 1+1热插拔电源和带冗余风扇的一个热插拔风扇架提供了优秀的可靠性和可维护性(参见图1和2)。
图1 Cisco Catalyst 4948系列交换机图2 带双冗余电源和可拆除风扇架的Cisco Catalyst 4948的后视图主要特性和优势线速10/100/1000连接性能Cisco Catalyst 4948采用了一个96Gbps交换矩阵,在硬件中为第二到四层流量提供了72Mpps的转发速率,从而为数据密集型应用提供了线速吞吐率和低延迟。
无论有多少路由条目或启用了多少第二层和第四层服务,都能保证交换性能。
基于硬件的思科快速转发路由架构提高了可扩展性和性能。
Cisco Catalyst 4948在前面板上有52个物理交换端口(48个10/100/1000和4个SFP)。
在任意时间,最多能以任意组合激活其中的48个端口。
电源冗余可实现不间断运营Cisco Catalyst 4948通过1+1冗余热插拔内部AC或DC电源,为关键应用提供了可靠性。
当电源连接到不同电路时,1+1电源设计提供了A到B故障转换。
同一设备中可混用AC和DC电源,以实现最大部署灵活性。
Cisco Catalyst 4948 也拥有一个带4个冗余风扇的热插拔风扇架,可提供更高可维护性和可用性。
核心交换机各项配置Vlan划分、互访、ACL管控、链路聚合教程
核心交换机各项配置 Vlan划分、互访、ACL管控、链路聚合教程交换机的主要功能包括物理编址、网络拓扑结构、错误校验、帧序列以及流控。
交换机还具备了一些新的功能,如对VLAN(虚拟局域网)的支持、对链路汇聚的支持,甚至有的还具有防火墙的功能。
这篇文章主要为大家介绍了核心交换机配置的方法,比如给核心交换机配置Vlan划分、互访、ACL管控、链路聚合等,需要的朋友可以参考下。
概念介绍访问控制列表(Access Control List,ACL) 是路由器和交换机接口的指令列表,用来控制端口进出的数据包。
ACL适用于所有的被路由协议,如IP、IPX、AppleTalk等。
链路聚合是将两个或更多数据信道结合成一个单个的信道,该信道以一个单个的更高带宽的逻辑链路出现。
链路聚合一般用来连接一个或多个带宽需求大的设备,例如连接骨干网络的服务器或服务器群。
具体配置#!Software Version V200R001C00SPC300sysname IT_ServerRoom #交换机名称##vlan batch 10 20 30 40 50 60 70 80 90 99 to 100 #设置Vlan# vlan batch 110#lacp priority 100 #链路聚合优先级设定##undo http server enable#undo nap slave enable#dhcp enable #打开DHCP功能##acl number 3001 #配置ACL访控#rule 4 permit tcp source 0.0.0.0 192.168.21.11 destination-port eq 3389 #允许指定IP使用远程协助#rule 5 permit tcp source 0.0.0.0 192.168.21.13 destination-port eq 3389rule 6 permit tcp source 0.0.0.1 192.168.11.254 destination-port eq 3389rule 7 permit tcp source 0.0.0.0 192.168.51.13 destination 0.0.0.0 192.168.11.10 destination-port eq 3389rule 8 permit tcp source 0.0.0.0 192.168.81.31 destination 0.0.0.0 192.168.11.10 destination-port eq 3389rule 9 permit tcp source 0.0.0.0 192.168.21.14 destination 0.0.0.0 192.168.11.12 destination-port eq 3389rule 10 permit tcp source 0.0.0.3 192.168.21.12 destination-port eq telnetrule 11 permit tcp source 0.0.0.1 192.168.11.254 destination-port eq telnetrule 12 permit tcp source 0.0.0.0 192.168.21.250 destination 0.0.0.0 192.168.11.12 destination-port eq 3389rule 100 deny tcp destination-port eq 3389 #关闭远程协助端口#rule 105 deny tcp destination-port eq telnet #关闭Telnet端口##ip pool 1 #设置IP地址池#gateway-list 192.168.11.254 #设置网关#network 192.168.11.0 mask 255.255.255.0 #子网掩码及IP区段#excluded-ip-address 192.168.11.1 192.168.11.60 #DHCP分配时豁免的IP地址#lease day 10 hour 0 minute 0 #IP地址有效时间# dns-list 192.168.11.2 192.168.11.5 #DNS配置##ip pool 2gateway-list 192.168.21.254network 192.168.21.0 mask 255.255.255.0excluded-ip-address 192.168.21.1 192.168.21.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 3gateway-list 192.168.31.254network 192.168.31.0 mask 255.255.255.0excluded-ip-address 192.168.31.1 192.168.31.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 4gateway-list 192.168.41.254network 192.168.41.0 mask 255.255.255.0excluded-ip-address 192.168.41.1 192.168.41.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 5gateway-list 192.168.51.254network 192.168.51.0 mask 255.255.255.0excluded-ip-address 192.168.51.1 192.168.51.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 6gateway-list 192.168.61.254network 192.168.61.0 mask 255.255.255.0 excluded-ip-address 192.168.61.1 192.168.61.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 7gateway-list 192.168.71.254network 192.168.71.0 mask 255.255.255.0 excluded-ip-address 192.168.71.1 192.168.71.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 8gateway-list 192.168.81.254network 192.168.81.0 mask 255.255.255.0 excluded-ip-address 192.168.81.1 192.168.81.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 9gateway-list 192.168.91.254network 192.168.91.0 mask 255.255.255.0 excluded-ip-address 192.168.91.1 192.168.91.60 lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 10gateway-list 192.168.101.254network 192.168.101.0 mask 255.255.255.0excluded-ip-address 192.168.101.1 192.168.101.60lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#ip pool 11gateway-list 192.168.111.254network 192.168.111.0 mask 255.255.255.0excluded-ip-address 192.168.111.1 192.168.111.60lease day 10 hour 0 minute 0dns-list 192.168.11.2 192.168.11.5#aaaauthentication-scheme defaultauthorization-scheme defaultaccounting-scheme defaultdomain defaultdomain default_adminlocal-user admin password cipher %$%$O9hP7mbdf4Q#E\vU4j#wX3ypg%$%$@!@$ local-user admin service-type http#interface Vlanif1ip address 192.168.66.254 255.255.255.0#interface Vlanif10 #实现Vlan间互访#ip address 192.168.11.254 255.255.255.0dhcp select global#interface Vlanif20ip address 192.168.21.254 255.255.255.0 dhcp select global#interface Vlanif30ip address 192.168.31.254 255.255.255.0 dhcp select global#interface Vlanif40ip address 192.168.41.254 255.255.255.0 dhcp select global#interface Vlanif50ip address 192.168.51.254 255.255.255.0 dhcp select global#interface Vlanif60ip address 192.168.61.254 255.255.255.0 dhcp select global#interface Vlanif70ip address 192.168.71.254 255.255.255.0 dhcp select global#interface Vlanif80ip address 192.168.81.254 255.255.255.0 dhcp select global#interface Vlanif90ip address 192.168.91.254 255.255.255.0dhcp select global#interface Vlanif99ip address 10.0.0.2 255.255.255.0#interface Vlanif100ip address 192.168.101.254 255.255.255.0dhcp select global#interface Vlanif110ip address 192.168.111.254 255.255.255.0dhcp select global#interface MEth0/0/1ip address 192.168.88.1 255.255.255.0#interface Eth-Trunk1 #链路聚合设置#port link-type trunk #链路聚合后的模式#port trunk allow-pass vlan 2 to 4094 #允许通过的Vlan标签# mode lacp-static #链路聚合模式#max active-linknumber 2 #最大在线端口##interface GigabitEthernet0/0/1 #各端口配置#port link-type accessport default vlan 10loopback-detect enable #环路检测##interface GigabitEthernet0/0/2port link-type accessport default vlan 10 loopback-detect enable#interface GigabitEthernet0/0/3 port link-type accessport default vlan 10 loopback-detect enable#interface GigabitEthernet0/0/4 port link-type accessport default vlan 10 loopback-detect enable#interface GigabitEthernet0/0/5 port link-type accessport default vlan 110#interface GigabitEthernet0/0/6 port link-type accessport default vlan 110 loopback-detect enable#interface GigabitEthernet0/0/7 port link-type accessport default vlan 100 loopback-detect enable#interface GigabitEthernet0/0/8 port link-type accessport default vlan 100loopback-detect enable#interface GigabitEthernet0/0/9 port link-type accessport default vlan 90 loopback-detect enable#interface GigabitEthernet0/0/10 port link-type accessport default vlan 90 loopback-detect enable#interface GigabitEthernet0/0/11 port link-type accessport default vlan 60 loopback-detect enable#interface GigabitEthernet0/0/12 port link-type accessport default vlan 60 loopback-detect enable#interface GigabitEthernet0/0/13 port link-type accessport default vlan 70 loopback-detect enable#interface GigabitEthernet0/0/14 loopback-detect enable#interface GigabitEthernet0/0/15loopback-detect enable#interface GigabitEthernet0/0/16loopback-detect enable#interface GigabitEthernet0/0/17 #链路聚合端口配置1# eth-trunk 1lacp priority 100 #高优先级##interface GigabitEthernet0/0/18 #链路聚合端口配置2# eth-trunk 1lacp priority 100#interface GigabitEthernet0/0/19 #链路聚合端口配置3# eth-trunk 1 #备用链路,2用1备##interface GigabitEthernet0/0/20loopback-detect enable#interface GigabitEthernet0/0/21port link-type trunkport trunk allow-pass vlan 10 20 30 40 50 60 70 80 90 100 port trunk allow-pass vlan 110loopback-detect enable#interface GigabitEthernet0/0/22port link-type trunkport trunk allow-pass vlan 10 20 30 40 50 60 70 80 90 100 port trunk allow-pass vlan 110loopback-detect enable#interface GigabitEthernet0/0/23 #连接防火墙配置#port link-type accessport default vlan 99loopback-detect enable#interface GigabitEthernet0/0/24port link-type accessport default vlan 99loopback-detect enable#interface NULL0#arp static 192.168.81.13 7427-ea35-eedf#ip route-static 0.0.0.0 0.0.0.0 10.0.0.1 #静态路由#ip route-static 192.168.10.0 255.255.255.0 192.168.71.1ip route-static 192.168.12.0 255.255.255.0 192.168.71.2ip route-static 192.168.118.0 255.255.255.0 192.168.111.1#traffic-filter inbound acl 3001 #全局启用ACL管控##snmp-agent #利用Cacti监控192.168.11.151,配置SNMP# snmp-agent local-engineid 800007DB037054F5DFC580snmp-agent community read cipher %$%$@(=VHL9T2A-VkMN9{/I'MJ\SJ%$%$snmp-agent sys-info version allsnmp-agent group v3 publicsnmp-agent target-host trap address udp-domain192.168.11.151 params securityname public#user-interface con 0 #console口密码#authentication-mode passwordset authentication password cipher %$%$Q]]8BRT8^WMuCf9~]%QX~@7.\~)c#$!;K>.194{Fa qXM&$F=8%$%$@#user-interface vty 0 4 #Telnet密码#authentication-mode passworduser privilege level 3set authentication password cipher %$%$%'cJU]0{$8$:m91'RKYxGYsja6iDE%48L>!hl'$Av[8vK 6ypk%$%$@#$#user-interface vty 16 20#相关阅读:交换机硬件故障常见问题电源故障:由于外部供电不稳定,或者电源线路老化或者雷击等原因导致电源损坏或者风扇停止,从而不能正常工作。
Cisco Catalyst 3560-E系列交换机 说明书

• LACP 让 用 户 能 够 利 用 符 合 IEEE 802.3ad 的 设 备 创 建 以 太 网 通 道 。 这 种 功 能 类 似 于 思 科
EtherChannel技术和PAgP。
• 如果错误地接上了不正确的电缆类型(交叉或者直通),自动MDIX(依赖于介质的接口交叉)能
Cisco Catalyst 3560-E系列的主要特性
• Cisco TwinGig转换器模块,将上行链路从千兆以太网移植到万兆以太网 • PoE配置,为所有48个端口提供了15.4W PoE • 模块化电源,可带外部可用备份电源 • 在硬件中提供组播路由、IPv6路由和访问控制列表 • 带外以太网管理端口,以及RS-232控制台端口
1
产品简介
Cisco Catalyst 3560-E软件
Cisco Catalyst 3560-E系列配备IP Base或IP Services特性集。IP Base特性集包括高级服务质量 ( QoS ) 、 限 速 、 访 问 控 制 列 表 ( ACL ) 以 及 基 本 的 静 态 和 路 由 信 息 协 议 ( RIP ) 路 由 功 能 。 IP Services特性集则提供一组更加丰富的企业级功能,包括先进的、基于硬件的IP单播和组播路由 (EIGRP、OSPF、BGP、PIM等)。此外,它还提供了一个Advanced IP Services特性集支持IPv6路 由。 通过Cisco IOS® 软件激活功能,客户能够透明地升级Cisco Catalyst 3560-E系列交换机中的软件特性 集。软件激活能够授权和支持Cisco IOS软件特性集。交换机中包含一个特殊的文件,称之为许可证 文件,当交换机启动时Cisco IOS软件将对其进行检查。Cisco IOS软件能根据许可证的类型,激活相 应的特性集。许可证类型能够改变或升级,以激活不同的特性集。
CCNP大纲
路由
1. IP地址的规划(VLSM和汇总)
2. 路由的基本原理(管理距离)以及选路规则(有效的下一跳,管理距离,metric)。
3. RIPv2的基本配置、RIP的汇总、RIP的认证、offset-list修改RIP的度量值、RIP的水平分割
2、 流量分类和标记
3、 阻塞管理(各种队列技术 FIFO、 WFO、 CBWFO、 LLO以及各个队列的算法)
4、 阻塞避免(RED和WRED的原理、配置)
5、 流量监管和整形(police和shape)
6、 链路高效机制(压缩技术,包括头压缩和有效负荷压缩链路分段和插入)
7、 QOS的预分类技术
交换:
1. VLAN的划分(trunk的封装协议,VTP)
2. etherchannel(PAGP,LACP)
3. 多层交换(SVI)
4. STP的原理、RSTP、PVST+;STP的优化;portfast、确保跟网桥、BPDU guard、BPUD filter、rootgurad。
5. HSRP;VRRP、GLBP
5. OSPF的基本原理、OSPF包的类型、OSPF网络类型、OSPF路由器的类型、OSPF路由的类型、OSPF区域的类型、OSPF LSA的类型、OSPF的基本配置、OSPF的多区域配置、OSPF的汇总、OSPF特殊区域的配置、OSPF的虚链路路、OSPF的认证。OSPFLSA类型3的过滤(filter-list),ospf新的配置语法
eபைடு நூலகம்syVPN(server、client)
4. 常见的网络管理协议(SNNP、 syslog、 NTP等)
NP交换知识点汇总
路由处理器冗余(RPR)
增强型路由处理器冗余(RPR+)
状态化切换(SSO)
代理ARP
热备份路由协议(HSRP)
虚拟路由器冗余协议(VRRP)
网关负载均衡协议(GLBP)
CISCO IOS服务器负载均衡(Security)
VACL(Vlan Access Control List)MAC Access-List
基础知识点
Introduction
ip default-gateway如何对交换机进行管理
VTY with ACL
查看端口的双工模式和修改
实施VLAN
VLAN
TRUNK
DTP
VTP
单壁路由
SVI路由
二层端口和三层端口
在交换机上,为不同VLAN配置DHCP
ip helper-address
ip forward protocol
switchport protect
PVLAN
STP生成树
STP(802.1d)
Portfast
UplinkFast
Backbonefast
RSTP(802.1w)
MSTP(802.1s)
STP高级特性
BPDU防护
Error-disable
BPDU过滤
根防护
使用高级特性增强网络稳定性
EtherChannel PAGP----LACP负载均衡
广播、组播、单薄的控制storm-control
IEEE 802.3流量控制flowcontrol
UDLD(Unidirectional-Link Detection,单向链路检测)积极模式UDLD
理解和配置多层交换
Cisco Catalyst 3560系列交换机产品资料
Cisco Catalyst 3560系列交换机产品资料Cisco Catalyst 3560系列交换机是一个固定配置的企业级交换机系列,包括IEEE 802.3af和思科预标准以太网电源(PoE),工作在快速以太网和千兆位以太网配置下。
Catalyst 3560是一款适用于小型企业LAN接入或分支机构环境的理想接入层交换机,将10/100/1000和PoE配置相结合,提供了最高生产率和投资保护,并支持新应用,如IP电话、无线接入、视频监视、建筑物管理系统和远程视频售货亭等的部署。
客户可在整个网络范围中部署智能服务-如高级服务质量(QoS)、限速、访问控制列表(ACL)、组播管理和高性能IP路由,且同时保持LAN交换的简洁性。
思科网络助理提供了配置向导,大大简化了融合网络和智能网络服务的实施。
配置Cisco Catalyst 3560系列包括以下交换机(参见图1):∙Cisco Catalyst 3560-24PS—24个以太网10/100端口,带PoE,2个SFP 千兆位以太网端口;1RU∙Cisco Catalyst 3560-48PS—48个以太网10/100端口,带PoE,4个SFP 千兆位以太网端口;1RU∙Cisco Catalyst 3560G-24TS—24个以太网10/100/1000端口,4个SFP 千兆位以太网端口;1RU∙Cisco Catalyst 3560G-48TS—48个以太网10/100/1000端口,4个SFP 千兆位以太网端口;1RU∙Cisco Catalyst 3560G-24PS—24个以太网10/100/1000端口,带PoE,4个SFP千兆位以太网端口;1RU∙Cisco Catalyst 3560G-48PS—48个以太网10/100/1000端口,带PoE,4个SFP千兆位以太网端口;1RUCisco Catalyst 3560系列可以使用标准多层软件镜像(SMI)或者增强多层软件镜像(EMI)。
ccnp题库
FCAPSFault Management ‐‐‐‐‐‐‐‐‐‐‐‐‐‐‐‐‐ FConfiguration Management ‐‐‐‐‐‐‐ CAccounting Management ‐‐‐‐‐‐‐‐‐‐ AQuestion 2FCAPS–model defined by the International Organization for Standardization (ISO).ITIL–framework for it profTNM–network management model is the Telecommunications Standardization Sector’s (ITU-T) Cisco lifecycle–model is often referred to as the PPDIOO modelQuestion 3EEM .IP SLA‐‐‐‐‐‐‐‐‐‐‐‐‐‐ CLISDM .CNA‐‐‐‐‐‐‐‐‐‐‐‐‐‐ GUIFTP ,TFTP,SCP‐‐‐‐‐‐‐‐‐‐‐‐‐‐ BackupCLI(command-line interface,命令行界面)GUI(Graphical User Interface,图形用户界面)SDM(Security Device Manager)是Cisco公司提供的全新图形化路由器管理工具;EEM(Embeded Event Manager)是Cisco IOS的嵌入式事件管理器;1)FCAPS (network maintenance model defined by the ISO)F – FaultC – ConfigA – Accounting2) What happens when running the command: logging console warnings.1-2- warning, notification, error, debugging…3- just warning logging4- warning, critical, alert, emergenciesAnswer:warning, critical, alert, emergencies(Notice this line doesn’t have the word “error”)3) what will be alternative for:ip ftp username xxxxxxip ftp password yyyyyyAnswer:ip http client username xxxxxxip http client password yyyyyy4) Network Maintenance: Choose from the list 2 network maintaining types.Answer:Structured and Interrupt Driven5) access-list 199 permit tcp host 10.1.1.1 host 172.16.1.1access-list 199 permit tcp host 172.16.1.1 host 10.1.1.1debug ip packet 199What would be the output shown on the console?Only communication between host 10.1.1.1 and host 172.16.1.16) what will happen if u configure two router as NTP server (something like that )Answer:The router will choose the best reliable server and will synchronise with it.7) The interface is up and protocol is up. When do u get these messages.%LINEPROTO‐5‐UPDOWN: Line protocol on Interface FastEthernet0/14, changed state to up %LINKDOWN‐3‐SERIAL:Answer:Emergency 0 Alerts 1 Critical 2 Errors 3 Warning4Notification 5 Informational 6 Debugging 78)Serial line is up,protocol is also up?But cdp neighbor not working?Answer:Data link layer.T1:ospf authentication1.Client is unable to ping R1’s serial interface from the client.Problem was disable authentification on R1, check where authentication is not given under router ospf of R1. (use ipv4 Layer 3)conf R1 was:interface Serial0/0.12 point-to-pointip address 10.1.1.1 255.255.255.252ip nat insideip ospf message-digest-key 1 md5 TSHOOTrouter ospf 1log-adjacency-changesnetwork 10.1.1.0 0.0.0.3 area 12default-information originate alwaysconf R2 was:interface Serial0/0.12 point-to-pointip address 10.1.1.2 255.255.255.252ip ospf authentication message-digestip ospf message-digest-key 1 md5 TSHOOTAnswer: on R1 need comand in router modearea 12 authentication message-digestAns1) R1Ans2) ipv4 OSPFAns3) ip ospf authentication message-digest command must be given on s0/0/0T2:HSRP TRACKHSRP: DSW1 does not become active.conf on dw1:track 1 ip route 10.1.21.128 255.255.0.0 metric thresholdthreshold metric up 1 down 2track 10 ip route 10.2.21.128 255.255.255.0 metric thresholdthreshold metric up 63 down 64interface Vlan10ip address 10.2.1.1 255.255.255.0standby 10 ip 10.2.1.254standby 10 priority 200standby 10 preemptstandby 10 track 1 decrement 60Answer: (use IPv4 Layer 3 Topology)On dsw 1 interface vlan 10 mode run:no standby 10 track 1 decrement 60standby 10 track 10 decrement 60(ip for track command not exact for real exam)Ans1) DSW1Ans2) HSRPAns3) delete the command with track 1 and enter the command with track 10.T3:BGP NeighborProblem: R1 is not able to ping 209.65.200.226.configuration on R1:router bgp 65001no synchronizationbgp log-neighbor-changesnetwork 209.65.200.224 mask 255.255.255.252neighbor 209.56.200.226 remote-as 65002no auto-summarycheck bgp neighborship. **** show ip bgp sum****The neighbor’s address in the neighbor command is wrong under router BGP. (use ipv4 Layer 3) Answer: need change on router mode on R1 neighbor 209.65.200.226Ans1) R1Ans2) BGPAns3) delete the wrong neighbor statement and enter the correct neighbor address in the neighbor command (change 209.56.200.226 to 209.65.200.226)T4:NAT ACLClient is not able to ping the web server, but the routers can ping the server. NA T problem. (use ipv4 Layer 3)problem on R1 Nat aclAnswer:add to acl 1 permit ip 10.2.1.0 0.0.0.255Ans1) R1Ans2) IP NA TAns3) under NA T access list, enter the command permit 10.2.0.0 0.0.255.255T5:R1 ACLClient is not able to ping the server. Except for R1, no one else can ping the server. (use ipv4 Layer 3)Problem:on R1 acl blocking ipacl something like this:deny 10.2.1.0deny 10.1.4.0deny 10.1.1.0Answer: add permit 209.65.200.224 0.0.0.3command to R1′s ACLAns1) R1Ans2) IPv4 Layer3 SecurityAns3) Add permit 209.65.200.224 0.0.0.3 to R1′s ACLT6: VLAN filterClient 1 is not able to ping the server. Unable to ping DSW1(Use L2 Diagram).Vlan Access map is applied on DSW1 blocking the ip address of client 10.2.1.3Ans1) DSW1Ans2) Vlan access mapAns3)No vlan filter 10T7:Port SecurityClient 1 is not able to ping the serverSituation: Unable to ping DSW1(User layer 2).On ASW1 portsecurity mac 0000.0000.0001, interface in err-disable stateAnswer:on asw1 delele portsecurity & do on interfaces shutdown, no shutdownAns1)ASW1Ans2)Port securityAns3)On fa1/0/1 and fa1/0/2 do disable port security and do shut, no shut.T8:SWItchport vlan 10Client 1 is not able to ping the serverSituation: Unable to ping DSW1 & in port channel configuratioin of ASW1 vlan 10 is not allowed. (Use L2 Diagram)On ASW1, on interfaces fa0/1, fa0/2 switchport access vlan 1Answer: on ASW1 change switchport access vlan 1 to switchport access vlan 10Ans1)ASW1Ans2)Access vlanAns3)give command: interface range fa1/0/1-/2 switchport access vlan 10T9:Switchport trunk.cant ping to web server 209.65.200.241Situation: Unable to ping DSW1 & in port channel configuratioin of ASW1 vlan 10 is not allowed. (Use L2 Diagram)question was about EtherChanelclient can’t obtain ip address(169.x.x.x)on ASW1 trunks allow vlan 20,200Answ: on port channel 13, 23 disables all vlans and give switchport trunk allowed vlan 10,200 Ans1)ASW1Ans2)Switch to switch connectivityAns3)int range portchannel13,portchannel23switchport trunk allowed vlan noneswitchport trunl allowed vlan 10,200T10:Eigrp asClient 1 is not able to ping the serverSituation: Unable to ping R4 fast ethernet port from dsw1.Check ip eigrp neighbors from DSW1 you will not see R4 as neighbor.(use ipv4 Layer 3)On DSW1 & DWS2 the EIGRP AS number is 10 (router eigrp 10) but on R4 it is 1 (router eigrp 1)Answ: change router AS on R4 from 1 to 10Ans1) R4Ans2) IP4 EIGRPAns3) Change eigrp AS number from 1 to 10T11:eitrp to ospfClient 1 is not able to ping the serverSituation: Unable to ping serial interface of R4 from the clients.On R4 in router eigrp:redistribute ospf 1 route-map EIGRP_to_OSPFBUT route-map was named:route-map EIGRP->OSPFAnswer:change in router eigrp router-map nameAns1) R4Ans2) route redistributionAns3) change the name of the route-map under the router EIGRP or router OSPF process from ‘to’to ‘->’.T12:IPV6 ospfIPV6 loopback of R2 cannot be pinged from DSW1’s loopback.Situation: ipv6 ospf was not enabled on R2’s serial interface connecting to R3. (use ipv6 Layer 3) Answer:interface configuration mode:ipv6 ospf 6 area 12Ans1) R2Ans2) IPV6 ospfAns3) on the serial interface of R2, enter the command ipv6 ospf 6 area 0 (make sure to check the IPV6 topology before choose Answer 3 because the options look similar)Device Error DescriptionASW11. Access port not in VLAN 102. Port Channel not allowing VLAN 103. Port SecurityDSW1 1. HSRP track 102. VLAN filterR1 1. Wrong IP of BGP neighbor2. NAT – Access list3. Redistribute access-listR2 1. IPv6: enable OSPF2. OSPF AuthenticationR4 1. EIGRP – wrong AS2. Redistribute (“to” & -> )1、access vlan的vlan 给错了2、port-security导致端口被errdisable3、V ACL4、EIGRP的AS号配置错误5、OSPF的authentication有问题,6、OSPF到EIGRP的redistribut的route-map名字写过了7、NA T的inside pool没有包含client的网段8、BGP的neighbor ip写错了,209.65.200.226写成了209.56.200.2269、到ISP的出接口的ACL少了一条permit10、其中一台接入交换机的Trunk allowed的VLAN少了VLAN 1011、HSRP的track语句指定有问题12、IPV6,R2的其中一个接口没有enable IPV6 OSPF。