
Active+Diretory+全攻略--组策略
组策略与OU中的组没有关系,不要混淆了。
系统管理员可利用组策略来管理AD数据库中的计算机与用户。
例如:用户桌面环境、计算机启动/关机所执行脚本文件,用户登录/注销所执行的脚本文件、文件重定向、软件安装等。
一、组策略的基本概念1、组策略的设置数据保存在AD数据库中,因此必须在域控制器上设置组策略。
2、组策略只能够管理计算机与用户。
也就是说组策略是无法管理打印机、共享文件夹等其它对象。
3、组策略不能应用到组,只能够应用到站点、域或组织单位(SDOU)4、组策略不适用于WINDOWS9X/NT的计算机,所以应用到这些计算机上无效。
5、组策略不会影响未加入域的计算机和用户,对于这些计算机和用户,应使用本地安全策略来管理。
注意一下:本地安全策略与组策略很相似,但功能较少,仅能管理本机上的计算机设置与用户设置。
GPO的特性:组策略的设置数据都是保存在“组策略对象“(GPO)中,GP O具有以下特性:1、GPO利用ACL记录权限设置,可以修改个别GPO的A CL,指定哪些人对该GPO拥有何种权限。
2、用户只要有足够的权限,便能够添加或删除GPO,但无法复制GPO。
当AD域刚建好时,默认仅有一个GPO--DEFA OLT DOMAIN POLICY。
这个GPO可用来管理域中所有的计算机与用户。
若要设置应用于组织单位的组策略,通常会再另行建立GPO,以方便管理。
GPO的内容:GPO有两大类策略:1、计算机设置:包含所有与计算机有关的策略设置,这些策略只会应用到计算机帐户。
2、用户设置:包含所有与用户有关的策略设置,这些策略只会应用到用户帐户。
下面来看下打开属性可以看到这里只有一个,而且是默认的。
点编辑来到这个默认GPO编辑器。
在这个域树结构中,计算机设置和用户设置称为节点(NODE)而这两个节点又都包含了软件设置、WINDOWS设置和系统管理模块三个子节点。
介绍如下:软件设置:此策略用来管理域内所有软件的安装、发布、指派、更新、修复和删除。
WINDOWS设置:在这里,系统管理员能够设置脚本文件、建立帐户策略、指派USER RIGHT和集中管理用户配置文件。
WINDOWS设置在计算机设置与用户设置内,分别有不同的设置项目:在计算机设置的WINDOWS设置中,能够设置脚本文件与安全性设置策略。
在用户设置的WINDOWS设置中,能够设置INTERNET EXPLORER维护、脚本文件、安全性设置、远程安装服务与文件重定向策略。
系统管理模板:所有涉到注册表的策略都集成在主个子节点下。
系统管理模板在计算机设置能够设置WINDOWS元件、系统、网络与打印机策略。
在用户设置的系统管理模板,能够设置WINDOWS元件、开始菜单、和任务栏、桌面控制台、网络与系统策略。
GPO与SDOU的连接关系:GPO本身保存组策略的设置值,必须要进一步指定GPO连接一哪个SDOU,才能使用组策略在应用对象生效。
GPO与SDOU间的连接关系,可以是一对一,一对多或多对一。
2、组策略的应用机制:两项特性:继承与累加策略继承:在AD结构中,若X容器下层还有Y容器,则Y容器便是所谓的”子容器“,X,Y容器两者间便存在策略关系。
在默认情况下子容器会继承来自上层容器的GPO。
在整个继承关系中,最上层为站点,其下层为域与组织单位。
若有多层组织单位,则下层组织单位会继承上层组织单位的GPO。
策略累加:策略累加机制和组策略的应用顺序有密切的关系,假设将域FLAG。
COM连接到GPO-F,将组织单位PRODUCT与EMLPOYE分别连接到GPO-P和GPO-E。
PRODUCT与E MPLOYE这两个组织单位除了本身的组策略外,还会继承来自上层容器策略。
子容器会首先应用继承来自上层容器的组策略,然后再应用本身的组策略,当上层的设置项目与下层的设置项目不同时,组策略的效果可以相加,但若是对同一个项目做不同的设置,则先应用的策略会被后来应用的策略覆盖。
何时应用组策略:开机/登录:当计算机开机时,域控制器会根据计算机帐户在A D中的位置,决定该计算机必须应用哪些GPO。
此时仅应用这些GPO中计算机设置的部分。
用户登录时,即按CTRL+ALT+ DEL后,输入账号和密码。
域控制器会根据用户帐户在AD中的位置,决定该用户必须应用哪些GPO。
此时仅应用这些GPO中用户设置的部分。
一般而言,都是计算机顺利启动之后,用户才能用该计算机登录域,因此,在实际上是先应用计算机设置,后应用用户设置。
不过,这里出现一个值得注意的现象,当计算机设置和用户设置发生冲突时,若依照前面的概念,应该是后应用的用户设置覆盖掉先应用的计算机设置,然而并不是这样,事实是计算机设置覆盖掉用户设置。
此外由于计算机与用户可能分别隶属不同的站点、域或组织单位,因此,各自可能会继承不同的GPO。
,由图可知,X用户隶属于A2组织单位,Y计算机隶属于B2组织单位,当X用户从Y计算机开机并登录域时,应用GPO的情形如下:1、当计算机开机时,会依次应用GPO1--GPO2--GPO3--GP O4中计算机设置的部分2、当用户登录时,会依次应用GPO1--GPO2--GPO5中用户设置的部分。
重新应用组策略实际更新组策略的间隔是以随机数产生,以90--120分钟的范围,倘若要强迫立即应用组策略,可执行GPUPDATE。
EXE。
组策略的应用顺序:最先应用本机的组策略,其次为站点的组策略,再其次为域的组策略,然后是组织单位的组策略。
倘若不考虑不可强制覆盖和不要继承策略,策略则是“后应用的设置值覆盖先应用的设置值。
3、下面来建立与管理组策略建立和应用组策略以组织单位上建立为例点属性点新建新建了一个并重新命名了。
即这个GPO FOR 业务部对象连接到了组织单位业务部。
由于现在对此GPO没做任何设置,因此该组策略没有任何能力设置阻碍策略继承与不可强制覆盖如果不希望业务部继承上层的组策略,则对该组织单位设置阻碍策略继承,如果希望业务部在下层组织单位都能够有效,不被其它组策略覆盖。
看下面在阻止策略继承打上勾。
然后如图打上勾便可。
与已有的GPO建立连接关系。
可选取要连接的GPO。
按确定。
调整GPO的应用顺序当同一个对象连接到多个GPO时,系统管理员可以决定应用顺序,在组策略选项卡中,排在比较下面的GPO会先应用。
当各个策略的设置发生冲突时,较晚应用于的策略(排在上面的GP O)会覆盖较先应用的策略(排在下面)。
选取后按向上或向下即可。
删除GPO与中断连接假如要删除如上图选中的这里有两个选项。
选第一个是将中断所有容器与这个GPO的连接,但不删除此GPO。
点是禁用GPO计算机设置或用户设置应用组策略会延长计算机开机与用户登录所耗费的时间,而且连接的GPO愈多,花费的时间就越久,由于每一个GPO都有计算机设置和用户设置两个节点,我们可以禁用其中一个节点的设置来加快登录速度:点属性下面有两个选项,比如选禁用计算机设置。
选是。
筛选组策略在正常情况下,将某个组策略应用到SDOU后,隶属于该S DOU的用户与计算机都受到此策略的影响,假设DOMIAN AD MIN组排除在外,不受该组策略的影响,此时就会用到筛选功能。
其实就是改变GPO的ACL而已。
计算机与用户之所以受到组策略影响,是因为它们默认对于该GPO有读取和应用组策略两种权限,以下示范一下:点属性点属性勾选拒绝,表示不赋予权限给用户、计算机或组。
都不勾选,则表示隐含拒绝。
代表一种强有力较弱的拒绝,无法覆盖允许。
以DEFAULT DOMAIN POLICY应用于ADMINISTRATOR帐户的默认情形为例。
ADMINISTRATOR同时隶属于AUTHENTI CATED USERS 、DOMAIN ADMINS、与ENTERPRISE A DMINS三个组,后两个组对于DEFAULT DOMIAN POLICY 没设置允许或拒绝,属于隐含拒绝。
但是AUTHENTICATED USERS 组、对于DEFAULT DOMAIN POLICY 有读取和应用组策略两项权限,所以ADMINISTRATOR 还是受到该组策略的约束。
通常规划组策略时,有两种逻辑:1、策略允许,例外拒绝:保留对AUTHENTICATED USERS组,让所有登录域的人都应用组策略。
再针对特定的组拒绝应用组策略,这种方式相当于先关闭大门,再逐一过滤放行,安全较高。
2、策略拒绝,例外允许:自ACL中删除AUTHENTICATED USERS组,让所有登录域的人都不应用组策略,然后对于需要应用组策略的组和用户,个别”允许读取“与”允许应用组策略两项权限,两项权限,这咱方式相当于先敞开大门,再逐一过滤拦阻,稍有疏失便产生漏网之鱼,安全性较差,建议少用。
委派控制GPO:要将管理GPO的工作委派给特定的用户,必须按照如下步骤:1、委派“建立GPO连接关系”的权限,利用委派控制向导将管理组策略连接授权给特定的用户。
2、委派“新建与删除GPO”的权限,将用户帐户加入GROUP POLICY CREATOR OWNE R组,便也能使他获得新建与删除GPO的权限。
注意这两步骤不能颠倒,否则无法委派成功。
委派建立GPO连接关系的权限假设要将建立GPO连接关系的权限委派给李小龙。
点委派控制。
便来到向导,点下一步。
点添加。
确定按图勾上。
点完成。
委派新建与删除GPO的权限:因为内置的GROUP POLICY CREATOR OWNER组,拥有在域内新建与删除GPO的权限,所以只要将李小龙加入该组中,便能够在域内新建与删除GPO。
点添加到组输入组。
提示成功加入。
4、规划组策略的建议*一般性策略尽量应用于上层容器,较特殊的策略应用于下层容器*尽量避免使用不可强制覆盖与阻碍策略继承两项功能,维持整个组策略单纯,清楚的结构,减低各项设置发生冲突的机率。
*善用筛选,一方面可以使用特定的组不应用组策略,另一方面可以加快这些组成员的登录*控制GPO的数目,因为设置的GPO愈多,登录所花费的时间愈长。
*禁用GPO中没有作用的节点,以加快所花费的时间愈长。
*善用委派控制,减低系统管理员的负担。
5、使用策略结果集策略结果集(RSOP)主要有两项功能“模拟应用组策略之后的效果”和“查看应用哪些组策略”RSOP两种模式:1、计划模式:主要提供仿真功能,使得系统管理员在做某些动作之前,可以先预知结果。
以避免事后反复地修正。
通常在下列情形会用到此模式:将用户或计算机加入某个组织单位之前。
将用户或计算机在组织单位间移动之前。
想了解特定组策略应用在站点、域和组织单位时的差异。
,因为计划模式会影响到AD数据库的属性,因此必须为ENTERPRISE ADMINS或DOMAIN ADMINS的成员,或是获得产生策略结果集的委派,才能够执行计划模式。
Windows Server活动目录企业应用Windows Server使用组策略管理用户工作环境

Windows Server活动目录企业应用项目四 使用组策略管理用户地工作环境四.一有关知识识组策略是一种能够让系统管理员充分管理与控制用户工作环境地功能通过它来确保用户拥有符合组织要求地工作环境,也通过它来限制用户,这样不但可以让用户拥有适当地环境,也可以减轻系统管理员地管理负担。
本节介绍如何使用组策略来简化在Active Directory环境管理计算机与用户。
将了解组策略对象(GPO)结构以及如何应用GPO,还有应用GPO时地某些例外情况。
本节还将讨论Windows Server 二零一二提供地组策略功能,这些功能也有助于简化计算机与用户管理。
四.一.一组策略组策略是一种技术,它支持Active Directory环境计算机与用户地一对多管理,特点如图六-一所示。
图六-一组策略通过编辑组策略设置,并针对目地用户或计算机设计组策略对象(GPO),可以集管理具体地配置参数。
这样,只更改一个GPO,就能管理成千上万地计算机或用户。
组策略对象是应用于选定用户与计算机地设置地集合。
组策略可控制目地对象地环境地很多方面,包括注册表,NTFS文件系统安全,审核与安全策略,软件安装与限制,桌面环境,登录/注销脚本等。
通过链接,一个GPO可与AD DS地多个容器关联。
反过来,多个GPO也可链接到一个容器。
一.域策略域级策略只影响属于该域地用户与计算机。
默认情况下存在两个域级策略,如表六-一所示。
表六-一默认域级策略(域策略,域控制器策略)可以创建其它域级策略,然后将其链接到AD DS地各种容器,以将具体配置应用于选定对象。
例如,提供额外安全设置地GPO可应用于包含应用程序服务器计算机账户地组织单位。
又如,GPO可限制某个组织单位用户地桌面环境。
二.本地策略运行Windows 二零零零 Server或更高版本操作系统地每台计算机都有本地组策略。
此策略影响本地计算机以及登录到该计算机地任何用户,包括从该本地计算机登录到域地域用户。
利用域控制器中的域组策略对客户端进行统一管理

将做墙纸的图片存放在server的C:\Pho\1.bmp文件夹中,并将此文件夹设为共享文件夹,操作如下图:
二、步骤: 1、打开active directory 用户和计算机,找到sale 组织单位,右键选择“属性”,在sale 属性窗口选择“组策略”标签。
2、在窗口中点击“新建”按钮,新建一个名为“OU ”组策略对象。
3、选择“OU ”组策略对象,点击“编辑”进行域组策略管理。
4、展开组策略左边的树状拦,“用户配置”-“管理模板”-“桌面”-“Active Desktop”,在右边双击“启用 Active Desktop ”—启用。
5、展开组策略左边的树状拦,“用户配置”-“管理模板”-“桌面”-“Active Desktop”,在右边双击“Active Desktop 墙纸”—启用,在墙纸名称那里输入用来做墙纸的那个图片
网络路径(图中为\\10.1.1.100\pho\1.jpg)点确定即可。
6、组策略中设置好之后,通过“运行”进行DOS,输入命令“gpupdate /force”,强制刷新DC的组策略。
7、注销客户端,客户端重新登录到域中。
会发现桌面更换成域组策略中设置的图片了,当我们打开“显示”属性对话框,会看到桌面中已经有“1”这张背景桌面了,而且当前是这张图片,并无权更换桌面壁纸了。
二、设置IE浏览器主页面为学校的网站地址:,浏览器标题为SALE。
如何使用ActiveDirectory管理Windows用户和组
如何使用ActiveDirectory管理Windows用户和组Active Directory(AD)是Windows操作系统中最常用的目录服务,它允许管理员集中管理用户账户、安全策略、组织单位等,为组织提供基于角色的访问控制和身份认证。
本文将介绍如何使用Active Directory管理Windows用户和组。
第一章:Active Directory简介Active Directory是Windows Server操作系统的一项功能,用于集中管理用户、计算机、服务和其他资源。
它提供了分层的目录结构,按照域的概念组织,每个域包含一个或多个域控制器(Domain Controller)。
域控制器负责存储、验证和复制目录信息。
第二章:创建AD域和域控制器首先,我们需要创建一个自己的AD域。
在开始之前,请确保你有一台安装了Windows Server操作系统的计算机,并且以管理员身份登录。
打开“服务器管理器”,选择“添加角色和功能”,在向导中选择“Active Directory域服务”。
按照向导的提示完成安装,安装过程中会要求你创建一个新的域或加入现有域。
第三章:添加用户账户在Active Directory中,用户账户用来标识和验证用户。
为了添加新的用户账户,我们可以打开“Active Directory用户和计算机”,在合适的组织单位(OU)下右键选择“新建用户”并按照向导的提示填写相关信息。
一般来说,我们需要设置账户名称、用户名、密码、描述等信息。
新建用户账户后,可以通过选中该用户账户,右键选择“重置密码”来更改用户密码。
第四章:创建和管理组在Active Directory中,组用于将用户账户和计算机账户进行逻辑分组,以便于管理。
创建新组的方法与添加用户账户类似,只需在“Active Directory用户和计算机”中选择合适的OU,右键选择“新建组”。
在组属性中,我们可以设置组名称、描述、成员等信息。
active directory防火墙规则
active directory防火墙规则在使用Active Directory时,确保配置适当的防火墙规则是确保网络安全的重要一步。
以下是一些通常需要考虑的Active Directory防火墙规则:1. LDAP通信:-允许TCP和UDP 389端口,这是LDAP(轻量级目录访问协议)的默认端口。
-如果使用LDAP over SSL(LDAPS),则需要允许TCP 636端口。
2. 域控制器通信:-允许域控制器之间的TCP和UDP通信,通常是TCP 135和动态RPC范围(例如,TCP 1024-65535)。
-如果使用RPC绑定,确保RPC绑定端口范围在允许的列表内。
3. Kerberos通信:-允许TCP和UDP 88端口,这是Kerberos身份验证的默认端口。
4. Netlogon服务通信:-允许TCP和UDP 445端口,这是Netlogon服务使用的端口。
5. DNS通信:-允许TCP和UDP 53端口,这是域名系统(DNS)的默认端口。
6. 组策略通信:-允许TCP和UDP 137-139端口,这是NetBIOS通信所需的端口。
-允许TCP 445端口,这是用于组策略通信的端口。
7. WS-Management通信(Windows Remote Management):-允许TCP 5985和TCP 5986端口,这是Windows Remote Management使用的端口。
8. LDAP和GC(全局目录服务器)发现:-允许UDP 389和TCP 3268端口,这是用于LDAP和GC查询的端口。
9. Replication通信:-如果有跨子网的域控制器,确保允许TCP 135端口和动态RPC范围。
请注意,具体的防火墙规则可能因组织的网络架构、安全策略和具体的Active Directory配置而有所不同。
在配置防火墙规则之前,请仔细了解您的环境,并确保只开放必要的端口以减小潜在的安全风险。
Active Directory管理和构架-第3部分(AD数据库的维护与操作主机角色)
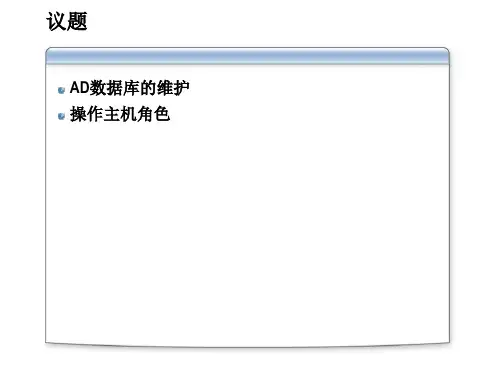
PDC Emulator 仿真) (PDC仿真) 仿真
Internet 时间服务器
PDC Emulator
PDC Emulator 域控制器
Pre-Windows 2000客户端 Pre 客户端
Windows NT BDC
Windows 2000客户端 客户端
时间服务器
查看服务器所使用的时间服务器 net time /querysntp (simple network time protocol) 设置服务器所使用的时间服务器 net time /setsntp:服务器名 手动同步时间 W32tm /resync
Infrastructure Master(结构主机) (结构主机)
组嵌套
Group Membership List GUID SID New DN
移动 Infrastructure Master
结构主机
在任何时候, 在任何时候,每个域中只能有一个域控制器作为结 构主机。 构主机。结构主机负责更新从它所在的域中的对象 到其他域中对象的引用。 到其他域中对象的引用。结构主机将其数据与全局 编录的数据进行比较。 编录的数据进行比较。全局编录通过复制操作定期 接受所有域中对象的更新, 接受所有域中对象的更新,从而使全局编录的数据 始终保持最新。如果结构主机发现数据过时, 始终保持最新。如果结构主机发现数据过时,则它 从全局编录申请更新的数据。 从全局编录申请更新的数据。结构主机然后将这些 更新的数据复制到域中的其他域控制器。 更新的数据复制到域中的其他域控制器。
初始化事 务
写入事务 缓冲
写于数据 库文件
写入事务 日志文件 Ntds.dit EDB.log
维护活动目录数据库简介
简述active directory的功能

Active Directory(AD)是Microsoft Windows Server操作系统中的核心组件,它提供了一种集中式的目录服务,用于管理和组织网络中的计算机、用户、组和资源。
以下是Active Directory的主要功能:目录服务:Active Directory作为中央目录服务,允许用户和计算机在网络中轻松找到和访问其他用户、计算机、共享文件夹、打印机和其他网络资源。
这大大简化了网络管理和资源访问。
身份验证和授权:Active Directory提供了一个集中的身份验证机制,使得用户可以登录到任何受信任的计算机,而无需重新输入用户名和密码。
同时,它还提供了基于角色的访问控制(RBAC),使得管理员可以轻松地管理用户的权限和访问级别。
组策略管理:通过Active Directory,管理员可以定义组策略(Group Policy),这是一种强大的管理工具,可以用于配置和管理网络中的计算机和用户。
组策略可以用于配置各种设置,如桌面壁纸、屏幕保护程序、应用程序配置、安全策略等。
安全策略管理:Active Directory还提供了一套完整的安全策略管理机制,包括防火墙规则、安全审计、数据加密等。
管理员可以通过Active Directory来管理和实施这些安全策略,确保网络的安全性。
网络服务管理:Active Directory可以用于管理各种网络服务,如文件共享、打印服务、电子邮件服务、数据库服务等。
管理员可以通过Active Directory来配置和管理这些服务,确保它们的正常运行。
报告和监视:Active Directory还提供了一套完整的报告和监视工具,可以帮助管理员了解网络的使用情况、安全状况、性能等。
这些工具可以帮助管理员及时发现和解决网络问题。
与其他应用的集成:Active Directory可以与其他Windows Server应用和服务无缝集成,如DNS服务、IIS服务、Exchange Server等。
ActiveDirectory环境中使用组策略管理控制台GPMC精编
A c t i v e D i r e c t o r y环境中使用组策略管理控制台G P M C精编Lele was written in 2021关于组策略管理控制台使用的逐步式指南该逐步式指南提供了在 Active Directory 环境中使用组策略管理控制台 (GPMC) 来支持组策略对象 (GPO) 的一般性指导。
该指南并不提供 GPO 实施指导。
本页内容简介逐步式指南Windows Server 2003 部署逐步式指南提供了很多常见操作系统配置的实际操作经验。
本指南首先介绍通过以下过程来建立通用网络结构:安装 Windows Server 2003;配置 Active Directory;安装 Windows XP Professional 工作站并最后将此工作站添加到域中。
后续逐步式指南假定您已建立了此通用网络结构。
如果您不想遵循此通用网络结构,则需要在使用这些指南时进行适当的修改。
通用网络结构要求完成以下指南。
在配置通用网络结构后,可以使用任何其他的逐步式指南。
注意,某些逐步式指南除具备通用网络结构要求外,可能还需要满足额外的先决条件。
任何额外的要求都将列在特定的逐步式指南中。
Microsoft Virtual PC可以在物理实验室环境中或通过虚拟化技术(如Microsoft Virtual PC 2004 或 Microsoft Virtual Server 2005)来实施 Windows Server 2003 部署逐步式指南。
借助于虚拟机技术,客户可以同时在一台物理服务器上运行多个操作系统。
Virtual PC 2004 和 Virtual Server 2005 就是为了在软件测试和开发、旧版应用程序迁移以及服务器整合方案中提高工作效率而设计的。
Windows Server 2003 部署逐步式指南假定所有配置都是在物理实验室环境中完成的,但大多数配置不经修改就可以应用于虚拟环境。
AD域组策略规划和部署指南
AD域组策略规划和部署指南AD域(Active Directory)是一种用于管理网络资源的服务。
组策略是AD域中的一项功能,在整个域范围内为用户和计算机提供统一的安全设置和管理。
本文将提供AD域组策略规划和部署的指南,帮助管理员更好地使用此功能。
一、规划阶段1.定义需求:首先,确定组策略的主要需求和目标。
这可能包括安全性、访问控制、软件分发、用户配置等方面。
2.识别和分类对象:将AD域中的用户和计算机分组,并为每个组定义不同的策略需求。
例如,可以将用户分为管理人员、技术人员和普通员工等组别。
3.制定策略范围:确定需要部署组策略的范围。
可以选择在整个域中实施策略,也可以仅在特定的组织单位或者OU(组织单元)中实施。
二、设计策略1.定义基本策略:根据需求和目标,制定基本策略模板。
这些策略包括密码策略、帐户锁定策略、用户权限策略等。
2.定义高级策略:根据不同的组别和对象,制定更详细的策略,以满足各组的需求。
例如,可以为管理人员组设计更严格的安全设置,为技术人员组配置特定的软件等。
3.组织单位结构设计:根据分组需求,设计合适的OU结构。
这将有助于更好地管理和应用组策略,使其更符合组织的层次结构和需求。
三、实施策略1.创建组策略:在AD域中,使用组策略对象来创建和管理策略。
可以通过右键单击"组策略对象",然后选择"新建策略"来创建新的策略。
2.配置策略设置:打开组策略对象后,可以根据需求和目标,通过对不同设置进行配置来实施策略。
这些设置包括安全设置、软件安装、脚本执行、桌面设置等。
3.应用策略:设置好策略后,在AD域中的对象将自动接收到策略,并按照设置进行操作。
可以通过强制组策略更新、重启计算机等方式来确保策略被应用。
四、测试和审计1.测试策略:在实施策略后,进行测试以确保它们按预期工作。
可以选择一些测试用户和计算机,观察他们是否符合策略要求。
2.审计策略:定期审计和评估组策略的效果和安全性。
Active Directory部署之完全手册
Active Directory部署之完全手册本篇文章中所有的成员服务器均采用微软的Windows Server 2003,客户端则采用Windows XP。
首先,当然是在成员服务器上安装上Windows Server 2003,安装成功后进入系统,我们要做的第一件事就是给这台成员服务器指定一个固定的IP,在这里指定情况如下: 机器名:AmericanIP:192.168.0.253子网掩码:255.255.255.0DNS: 192.168.0.253 (因为我要把这台机器配置成DNS服务器)点开始—运行输入dcpromo:待活动目录安装向导启动:点击下一步:这里是一个兼容性的要求,Windows 95及NT 4 SP3以前的版本无法登陆运行到Windows Server 2003的域控制器,我建议大家尽量采用Windows 2000及以上的操作系统来做为客户端。
然后点击“下一步”:在这里由于这是第一台域控制器,所以选择第一项:“新域的域控制器”,然后点“下一步”:既然是第一台域控,那么当然也是选择“在新林中的域”, 然后点“下一步”:我们把DNS Server与域控制器集成是有很多好处:1、基于Active Directory 功能的多主机更新和增强的安全性。
2、只要将新的区域添加到Active Directory 域,区域就会自动复制并同步至新的域控制器。
3、通过将DNS 区域数据库的存储集成到Active Directory 中,可以针对网络简化数据库复制规划。
4、与标准DNS 复制相比,目录复制更快捷、更有效。
5、该目录中只能存储主要区域。
DNS 服务器不能在目录中存储辅助区域。
因此,它必须在标准文本文件中存储这些数据。
如果将所有的区域都存储在Active Directory 中,Active Directory 的多主机复制模式将不再需要辅助区域。
OK,我们默认然后点“下一步”:在这里我们输入我们预先想好的域名:然后点“下一步”:这里是指定NetBIOS名,注意千万别和下面的客户端冲突,也就是说整个网络里不能再有一台PC的计算机名叫“demo”,虽然这里可以修改,但个人建议还是采用默认的好,省得以后麻烦。
一.手动安装ActiveDirectory:1.单击“开始”按钮,单击“运行”,键..
一.手动安装Active Directory:1.单击“开始”按钮,单击“运行”,键入“DCPROMO”,然后单击“确定”。
2.在出现“Active Directory 安装向导”时,单击“下一步”开始安装。
3.阅读“操作系统兼容性”信息后,单击“下一步”。
4.选择“新域的域控制器”(默认),然后单击“下一步”。
5.选择“在新林中的域”(默认),然后单击“下一步”。
6.对于“DNS 全名”,键入“”,然后单击“下一步”。
(这表示一个完全限定的名称。
)7.单击“下一步”,接受将“test”作为默认“域NetBIOS 名”。
(NetBIOS 名称提供向下兼容性。
)8.在“数据库和日志文件文件夹”屏幕上,将Active Directory“日志文件文件夹”指向“L:\Windows\NTDS”,然后单击“下一步”继续。
9.保留“共享的系统卷”的默认文件夹位置,然后单击“下一步”。
10.在“DNS 注册诊断”屏幕上,单击“在这台计算机上安装并配置DNS 服务器”。
单击“下一步”继续。
11.选择“只与Windows 2000 或 Windows Server 2003 操作系统兼容的权限”(默认),然后单击“下一步”。
12.在“还原模式密码”和“确认密码”中,键入密码,然后单击“下一步”继续。
13.单击“下一步”开始安装Active Directory。
14.在“Active Directory 安装向导”完成后,单击“完成”。
15.单击“立即重新启动”以重新启动计算机。
二.创建组织单位和组,创建OU 和安全组1.单击“开始”按钮,指向“所有程序”,指向“管理工具”,然后单击“Active Directory 用户和计算机”。
2.单击“”旁边的“+”号将其展开。
单击“”本身,显示其在右窗格中的内容。
3.在左窗格中,右键单击“”,指向“新建”,然后单击“组织单位”。
4.在名称框中键入“testou1”,然后单击“确定”。