
各种报文的格式
前序 DA
SA Type Data CRC
--------------------------------------------------------------------------------------------| 前序 | 目的地址 | 源地址 | 类型 | 数据 | FCS | ---------------------------------------------------------------------------------------------| 8 byte | 6 byte | 6 byte | 2 byte | 46~1500 byte | 4 byte|
A RP: 报 文 格 式 ( 以 太 网 )
前两个字段是以太网的源地址和目的地址 帧类型:两个字节长的以太网帧类型表示后面数据的类型。对于A R P 请求或应答来说, 该字段的值为0 x 0 8 0 6 ; 硬件类型:表示硬件地址的类型。它的值为1 即表示以太网地址; 协议类型:表示要映射的协议地址类型。它的值为0 x 0 8 0 0 即表示I P 地址。它的值与包 含I P 数据报的以太网数据帧中的类型字段的值相同; 硬件地址长度和协议地址长度分别指出硬件地址和协议地址的长度,以字节为单位。对于 以太网上I P 地址的A R P 请求或应答来说,它们的值分别为6 和4 。 操作类型:1--A R P 请求)、2--A R P 应答、3--R A R P 请求、4--R A R P 应答 接下来的四个字段是发送端的硬件地址(在本例中是以太网地址)、发送端的协议地址 (I P 地址)、目的端的硬件地址和目的端的协议地址。这里有一些重复信息:在以太网 的数据帧报头中和A R P 请求数据帧中都有发送端的硬件地址。 对于一个A R P 请求来说,除目的端硬件地址外的所有其他的字段都有填充值。
MPLS报文格式
0 2 0 2 3 3 1 2 4
3 2 标 签 T比 EL 特 X P S T
2 L头 层I 头 部 部 M P S 头 部 P 数 据
2 P L S P L S I P
• • • • •
通常,MPLS包头有32Bit,其中有: 20Bit用作标签(Label),0到15系统保留 3个Bit的EXP, 协议中没有明确,通常用作COS 1个Bit的S,用于标识是否是栈底,表明MPLS的标签可以嵌套。 8个Bit的TTL
PPP帧结构
协议 信息 CRC 标志 控制 标志 地址 --------------------------------------------------------------------------------------------| 标志 | 地址 | 控制 | 协议 | 数据 | FCS | 标志| --------------------------------------------------------------------------------------------| 1 byte | 1 byte | 1 byte | 2 byte | 1500 byte | 2 byte | 1byte|
协议字段含义:
8021 C021 C023 C223
Internet Protocol Control Protocol Link Control Protocol Password Authentication Protocol Challenge Handshake Authentication Protocol
L2TP报文格式
IP报文头 20 (公网地址)
UDP 8 报文头
L2TP 8 报文头
PPP 4 报文头
IP报文头 (私网地址)
Dቤተ መጻሕፍቲ ባይዱta
GRE报文格式
链路层
IP
GRE
IP/IPX
Payload
当IP层接收到GRE报文,此时IP报文头中的下一协议号是47,IP层输入入口函 数会根据协议开关表调用GRE的解封装处理函数。GRE解封装完成后将数据 报文送入IP输入队列。 GRE报文长度8Byte
PPPOE报文格式
版本 类型 Code Session ID 长度
Payload
PPPOE报文格式: 总长6Byte | VER 4bit| TYPE4bit | CODE8bit |SESSION_ID16bit || LENGTH16bit | |payload(从ppp的pro字段开始) 发现阶段:PADI、PADO、PADR、PADS、PADT(PPPoE Active Discovery Initiation、Offer、Request、Session-confirmation、Terminate 会话阶段:
IP报文格式
版本4 报文长度4 服务类型 标志3 总 长 度16
标 识 符16
片 偏 移13
生存时间
协 议
报头校验和
源 IP 地 址 目 的 IP 地 址 IP 选 项
TCP报文格式
0 8 16位源端口 16 24 16位目的端口 31
32位序列号I S N
32位确认号
SYN RST FIN PSH ACK URG
首部长度
保留(6位)
16位窗口大小 16位紧急指针
16位TCP校验和 选项 数据
UDP报文格式
0
8 16位源端口 16位UDP长度
16
24 16位目的端口 16位UDP校验和
31
数据 UDP报文格式
DNS报文格式
Protocol Identifier 01-80-C2-00-00-00 0x0000 四部分 设置为 全 0
Protocol Version Identifier
BPDU Type
0x00
0x00 0x00
DMAC SMAC Length Data FCS
Bridge ID
Flags Root Identifier
数据包的格式
以太网14 TCP20 Data CRC
IP20
以太网14
IP20
UDP8
Data
CRC
VLAN的帧格式
DA SA Type Data
标准以太网帧
CRC
DA
SA
tag
Type
Data TCI
CRC
TPID
Priority
CFI
VLAN ID
带有IEEE802.1Q标记的以太网帧
配置BPDU(Configuration BPDU)的封装与内容
LLC
Root Path Cost
BPDU
Bridge Identifier Port Identifier
Message Age Max Age HelloTime Forward Delay
用于检测 最优配置 BPDU Message Age随时间增长 而变大 Max age 默认20秒 Hello Time 默认2秒 Forward Delay 默认15秒
帧格式及IP,TCP,UDP,ICMP报文格式
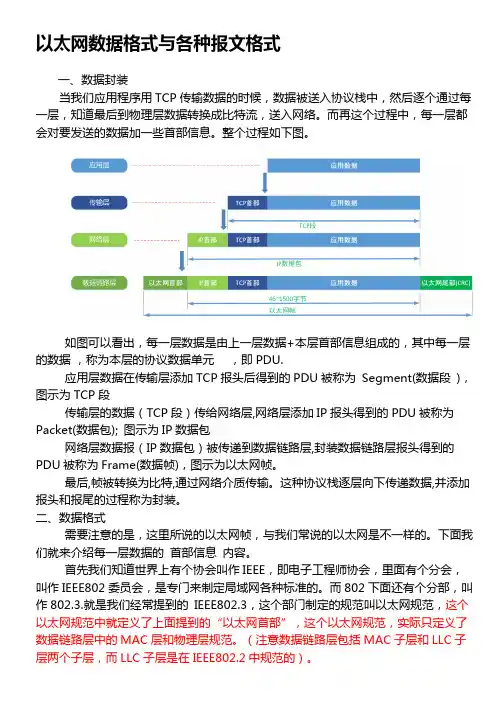
以太网数据格式与各种报文格式一、数据封装当我们应用程序用TCP传输数据的时候,数据被送入协议栈中,然后逐个通过每一层,知道最后到物理层数据转换成比特流,送入网络。
而再这个过程中,每一层都会对要发送的数据加一些首部信息。
整个过程如下图。
如图可以看出,每一层数据是由上一层数据+本层首部信息组成的,其中每一层的数据,称为本层的协议数据单元,即PDU.应用层数据在传输层添加TCP报头后得到的PDU被称为Segment(数据段),图示为TCP段传输层的数据(TCP段)传给网络层,网络层添加IP报头得到的PDU被称为Packet(数据包); 图示为IP数据包网络层数据报(IP数据包)被传递到数据链路层,封装数据链路层报头得到的PDU被称为Frame(数据帧),图示为以太网帧。
最后,帧被转换为比特,通过网络介质传输。
这种协议栈逐层向下传递数据,并添加报头和报尾的过程称为封装。
二、数据格式需要注意的是,这里所说的以太网帧,与我们常说的以太网是不一样的。
下面我们就来介绍每一层数据的首部信息内容。
首先我们知道世界上有个协会叫作IEEE,即电子工程师协会,里面有个分会,叫作IEEE802委员会,是专门来制定局域网各种标准的。
而802下面还有个分部,叫作802.3.就是我们经常提到的IEEE802.3,这个部门制定的规范叫以太网规范,这个以太网规范中就定义了上面提到的“以太网首部”,这个以太网规范,实际只定义了数据链路层中的MAC层和物理层规范。
(注意数据链路层包括MAC子层和LLC子以太网帧格式:以太网常用帧格式有两种,一种是Ethernet II,另一种是IEEE 802.3 格式。
这两种格式区别是:Ethernet II中包含一个Type字段,。
其中Type字段描述了,以太网首部后面所跟数据包的类型,例如Type为0x8000时为IP协议包,Type为8060时,后面为ARP协议包。
以太网中多数数据帧使用的是Ethernet II帧格式。
ICMP报文的格式和种类

ICMP报文的格式和种类rague | 13 九月, 2007 16:41--------------------------------格式------------------------------------- 各种ICMP报文的前32bits都是三个长度固定的字段:type类型字段(8位)、code代码字段(8位)、checksum校验和字段(16位)8bits类型和8bits代码字段:一起决定了ICMP报文的类型。
常见的有: 类型8、代码0:回射请求。
类型0、代码0:回射应答。
类型11、代码0:超时。
16bits校验和字段:包括数据在内的整个ICMP数据包的校验和,其计算方法和IP头部校验和的计算方法是一样的。
下图是一张ICMP回射请求和应答报文头部格式对于ICMP回射请求和应答报文来说,接下来是16bits标识符字段:用于标识本ICMP进程。
最后是16bits序列号字段:用于判断回射应答数据报。
ICMP报文包含在IP数据报中,属于IP的一个用户,IP头部就在ICMP报文的前面一个ICMP报文包括IP头部(20字节)、ICMP头部(8字节)和ICMP报文IP头部的Protocol值为1就说明这是一个ICMP报文ICMP头部中的类型(Type)域用于说明ICMP报文的作用及格式此外还有代码(Code)域用于详细说明某种ICMP报文的类型所有数据都在ICMP头部后面。
RFC定义了13种ICMP报文格式,具体如下:类型代码 类型描述0 响应应答(ECHO-REPLY)3 不可到达4 源抑制5 重定向8 响应请求(ECHO-REQUEST)11 超时12 参数失灵13 时间戳请求14 时间戳应答15 信息请求(*已作废)16 信息应答(*已作废)17 地址掩码请求18 地址掩码应答其中代码为15、16的信息报文已经作废。
下面是几种常见的ICMP报文:1.响应请求我们日常使用最多的ping,就是响应请求(Type=8)和应答(Type=0),一台主机向一个节点发送一个Type=8的ICMP报文,如果途中没有异常(例如被路由器丢弃、目标不回应ICMP或传输失败),则目标返回Type=0的ICMP报文,说明这台主机存在,更详细的tracert通过计算 ICMP报文通过的节点来确定主机与目标之间的网络距离。
modus常见的报文格式
Modbus协议的报文格式主要有两种:Modbus RTU和Modbus ASCII。
1.Modbus RTU格式:这是一种二进制数据传输方式,通讯速度快。
其命令格式
包括地址码、功能码、数据和CRC校验码。
地址码用于指定待通信的设备地址,可以
是广播地址、单设备地址或多设备地址。
功能码指示指令类型,详细说明程序执行的操作是读取、写入还是查询串口通信协议。
数据根据执行的命令指令来封装数据内容,数
据长度为多字节。
CRC校验码用于数据传输前计算校验和,检验数据是否传输正确。
2.Modbus ASCII格式:Modbus ASCII格式是以ASCII码形式来传输数据的,
其命令格式与RTU格式类似,但数据部分是以ASCII码形式进行编码的。
以上信息仅供参考,如有需要,建议您查阅相关网站。
各种数据报和数据包格式

IP 数据包格式版本字段:4位。
当前的IP 协议版本是4,通常称为IPv4。
下一个版本是6,称为IPv6首部长度:4位,IP 数据报首部的长度,每个单位为4个字节。
IP 数据报的长度是4个字节的整数倍。
服务类型:8位,服务类型。
前3位为优先级,用于表示数据报的重要程度,优先级取值从0(普通优先级)到7(网络控制高优先级)。
D 、T 和R 位表示本数据报希望的传输类型。
D 表示低时延(Delay )需求T 表示高吞吐量(Throughput )要求R 代表高可靠性(Reliability )要求。
总长度:总长度指首部和数据之和的长度,单位为字节。
总长度字段为16位,因此数据报的最大长度为216-1=65535字节。
标识(identification):占16位。
IP 软件在存储器中维持一个计数器,每产生一个数据报,计数器就加1,并将此值赋给标识字段。
但这个“标识”并不是序号,因为IP 是无连接服务,数据报不存在按序接收的问题。
当数据报由于长度超过网络的MTU 而必须分片时,这个标识字段的值就被复制到所有的数据报的标识字段中。
相同的标识字段的值使分片后的各数据报片最后能正确地重装成为原来的数据报。
标志(flag):占3位,但目前只有2位有意义。
标志字段中的最低位记为MF(More Fragment)。
MF=1即表示后面“还有分片”的数据报。
MF=0表示这已是若干数据报片中的最后一个。
标志字段中间的一位记为DF(Don’t Fragment),意思是“不能分片”。
只有当DF=0时才允许分片。
片偏移:占13位。
片偏移指出:较长的分组在分片后,某片在原分组中的相对位置。
也就是说,相对用户数据字段的起点,该片从何处开始。
片偏移以8个字节为偏移单位。
这就是说,每个分片的长度一定是8字节(64位)的整数倍。
总长度 服务类型版本 首部长度 标识 源站IP 地址寿命 协议首部校验和 片偏移 标志目的站IP 地址IP 选项(可选)填充 数据……生存时间:占8位,生存时间字段常用的的英文缩写是TTL(Time To Live),表明是数据报在网络中的寿命。
最详尽的各种协议报文及个字段分析

∙以太帧格式∙VLAN帧格式∙QinQ帧格式∙PPP帧格式∙PPPoE报文格式∙HDLC帧格式∙ATM信元格式∙STP/RSTP/MSTP帧格式∙RPR帧格式∙RRPP帧封装格式∙LACP报文格式∙以太OAM报文格式∙ERPS帧格式∙LLDP报文格式∙IS-IS报文格式以太帧格式∙Ethernet Ⅱ以太帧∙Netware以太帧格式∙802.3 SAP以太帧∙802.3 LLC SNAP以太帧格式∙ARP/RARP报文格式∙GRE报文格式∙ICMP报文格式∙ICMPv6报文格式∙IGMP报文格式∙IP in IP报文格式∙IP报文格式∙IPv6报文格式∙IPv6 in IP (6to4)报文格式∙MLD报文格式∙OSPF报文格式∙OSPFv3报文格式∙PIM报文格式∙RSVP报文格式∙VRRP报文格式Ethernet Ⅱ以太帧帧格式图1 Ethernet Ⅱ帧格式帧示例QinQ帧格式QinQ报文有固定的格式,就是在802.1Q的标签之上再打一层802.1Q标签,QinQ报文比802.1Q报文多四个字节。
VLAN帧最小帧长为68字节。
帧格式图1 QinQ帧格式帧示例图2 QinQ帧VLAN帧格式帧格式IEEE 802.1Q标准对Ethernet帧格式进行了修改,在源MAC地址字段和协议类型字段之间加入4字节的802.1Q Tag。
VLAN帧最小帧长为64字节。
图1 VLAN帧格式帧示例图2 VLAN帧STP/RSTP/MSTP帧格式STP帧格式图1 STP帧格式RSTP帧格式在BPDU的格式上,除了保证和STP格式基本一致之外,RSTP作了一些小的变化。
一个是在Type字段,配置BPDU类型不再是0而是2,版本号也变成了2。
所以运行STP的交换机收到该类BPDU时会丢弃。
另一个变化是在Flag字段,把原来保留的中间6位使用起来。
这样改变了的配置BPDU叫做RST BPDU。
RSTP Flag字段格式:∙Bit7:TCA∙Bit6:Agreement∙Bit5:Forwarding∙Bit4:Learning∙Bit3和Bit2:端口角色▪00:未知▪01:根端口▪10:Alternate / Backup▪11:指定端口∙Bit1:Proposal∙Bit0:TCMSTP帧格式多生成树协议MSTP是生成树协议的一种,用于消除网络环路,它兼容生成树协议STP和快速生成树RSTP协议,并且弥补了两者的缺陷。
nat的报文格式
nat的报文格式主题:"nat的报文格式"导言:网络地址转换(Network Address Translation,简称NAT)是一种被广泛应用在计算机网络中的技术,通过改变IP报文中的源地址和目的地址,实现内网和外网之间的通信。
在进行网络通信时,NAT会对报文进行转换和重写,从而实现将多个内网设备共享一个公网IP地址的功能。
本文将详细介绍NAT的报文格式,从报文结构到转换原理,一步一步回答。
第一部分:报文结构NAT的报文格式包含多个字段,用于存储和传输转换时所需的信息。
以下是常见的NAT报文格式字段:1. 源IP地址(Source IP Address):该字段用于存储发送报文的内网设备的IP地址。
2. 源端口号(Source Port):该字段用于存储发送报文的内网设备的端口号。
端口号用于标识不同的网络应用。
3. 目的IP地址(Destination IP Address):该字段用于存储报文应该发送到的目标设备的IP地址。
4. 目的端口号(Destination Port):该字段用于存储报文应该发送到的目标设备的端口号。
5. 协议(Protocol):该字段用于指示报文中所使用的网络协议,如TCP、UDP或ICMP等。
6. 校验和(Checksum):该字段用于验证报文的完整性和准确性,以确保报文在传输过程中没有被修改或损坏。
第二部分:NAT的转换原理NAT的转换原理可以分为两种类型:源地址转换(Source NAT,简称SNAT)和目的地址转换(Destination NAT,简称DNAT)。
下面将分别介绍这两种类型的转换原理。
1. SNAT转换原理SNAT是将源IP地址转换为公网IP地址。
当内网设备向外发送报文时,NAT会将报文中的源IP地址和端口号进行改写,以公网IP地址和端口号代替。
这样,报文发送到外网时,接收方将看到报文来自公网IP地址,而不是内网设备的IP地址。
pli和fir报文格式
pli和fir报文格式
PLI(Product Line Information)和FIR(Fault Isolation Report)是两种不同的报文格式,用于在不同领域进行信息交流和数据传输。
下面我将从多个角度分别介绍它们的报文格式。
PLI报文格式通常用于产品线信息的传输和交流。
这种报文格式通常包括产品线的标识符、产品描述、规格参数、生产批次等信息。
通常,PLI报文格式包括头部和数据两个部分。
头部包括报文类型、长度、版本等信息,而数据部分则包括具体的产品线信息。
PLI报文格式的设计旨在确保信息的准确传输和解析,以便接收方能够准确理解产品线的相关信息并进行后续处理。
FIR报文格式则主要用于故障隔离报告的传输。
这种报文格式通常包括故障描述、故障代码、故障发生时间、影响范围等信息。
与PLI报文类似,FIR报文格式也通常包括头部和数据两个部分。
头部包括报文类型、长度、版本等信息,而数据部分则包括具体的故障隔离报告信息。
FIR报文格式的设计旨在确保故障信息能够准确传输和解析,以便接收方能够快速定位和处理故障。
总的来说,PLI和FIR报文格式都是用于信息传输和交流的标
准化格式,它们的设计都旨在确保信息的准确传输和解析。
通过合理设计和使用这些报文格式,可以有效提高信息传输的准确性和效率,从而促进相关领域的发展和应用。
希望这样的回答能够满足你的要求。
icmp的格式
ICMP报文格式分为两个部分,前一个部分是首部,后一个部分是数据部分。
首部是8个字节的固定长度,包括类型、代码和校验和三个字段。
类型字段代表着不同的报文类型,而代码字段指明了某个类型的报文中细分出的该报文的指定的功能。
数据部分中,前四个字节是统一的格式,第一个字节是类型,占8位。
第二个字节是代码,也占8位。
第三个字节是检验和,占16位。
第四个字节取决于ICMP报文的类型。
此外,ICMP报文的格式类型总共分为三大类:差错报文、控制报文和查询报文。
每种类型的报文都有其特定的格式和功能。
例如,差错报文用于报告在IP主机或路由器之间传输过程中出现的错误,控制报文用于测试主机或路由器的可达性,查询报文用于查询主机的状态或路由信息。
以上内容仅供参考,如需更多信息,建议查阅相关文献或咨询专业技术人员。
icmp报文格式 各种
ICMP分析文档说明:由于排版的问题,请在“视图”中选择“Web版式”进行阅读。
目录1 ICMP报文的分类和格式 (2)1.1 ICMP报文格式概要介绍 (2)1.2 各种类型的ICMP报文的格式 (3)1.2.1 ICMP请求和回答报文格式 (3)1.2.2ICMP差错报文格式 (5)1.2.2.1 ICMP重定向报文格式 (5)1.2.2.2 目的不可达差错报文格式 (5)1.2.2.3 ICMP源站抑制差错报文、超时差错报文和参数问题差错报文 (6)2 ICMP函数关系图 (7)3 ICMP流程图 (8)4 ICMP状态机 (10)5 ICMP接口 (13)5.1 数据接口 (13)5.1.1 ICMP模块和下层的接口 (13)5.1.1.1 IP层——>ICMP模块 (13)5.1.1.2 ICMP模块——> IP层 (13)5.1.2 ICMP模块和上层的接口 (14)5.1.2.1 ICMP模块——>上层 (14)5.1.2.1.1 pr_ctlinput函数 (14)5.1.2.1.2 rtredirect函数 (15)5.1.2.1.3 pfctlinput函数 (15)5.1.2.1.4 rip_input函数 (16)5.1.2.2 上层——> ICMP模块 (16)5.1.2.2.1 icmp_error函数 (16)5.1.2.2.2 rip_output函数 (17)5.2 控制接口 (18)5.2.1 概况 (18)5.2.2 rip_ctloutput函数 (18)5.2.3 rip_usrreq函数 (19)5.2.4 icmp_sysctl函数 (19)5.3 OS接口 (20)5.3.1 microtime函数 (20)5.3.2 m_freem函数 (20)5.3.3 m_gethdr函数 (21)5.3.4 m_get函数 (21)6 ICMP指标 (21)6.1 ICMP主机需求指标(RFC1122) (21)6.1.1概要分析(GENERAL ISSUES) (21)6.1.2细节问题(SPECIFIC ISSUES) (23)6.1.2.1 目的不可达 (23)6.1.2.2 重定向 (23)6.1.2.3 源抑制 (24)6.1.2.4 超时 (24)6.1.2.5 参数问题 (24)6.1.2.6 回显 (25)6.1.2.7 信息 (25)6.1.2.8 时间戳 (26)6.1.2.9 地址掩码 (26)6.2 ICMP路由器需求指标(RFC1812) (27)6.2.1简要介绍(INTRODUCTION) (28)6.2.2概要分析(GENERAL ISSUES) (28)6.2.3细节问题(SPECIFIC ISSUES) (31)6.2.3.1 目的不可达 (31)6.2.3.2 重定向 (31)6.2.3.3 源抑制 (32)6.2.3.4 超时 (32)6.2.3.5 参数问题 (32)6.2.3.6 回显 (33)6.2.3.7 信息 (34)6.2.3.8 时间戳 (34)6.2.3.9 地址掩码 (35)6.2.3.10 路由器请求 (35)1ICMP报文的分类和格式1.1 ICMP报文格式概要介绍ICMP报文是在IP数据报内部被传输的,如下图。
环回报文格式
环回报文格式
环回报文格式是指在商务信函中的一种特殊格式,通常用于确认收到对方来信的情况下。
这种格式的邮件通常用于商务信函、合同确认等场合,其目的是确认双方之间的沟通和合作。
环回报文格式通常包括以下几个部分:首先是标题,标题通常是“Re:”或“回复:”,表示这封邮件是对对方来信的回复。
接下来是正文部分,正文部分通常包括对对方来信的内容进行回复,可以在正文中引用对方来信的部分内容,然后逐条进行回复。
在正文的结尾处通常会附上一段客套话,表达对对方来信的感谢或关注。
环回报文格式的使用有助于双方在邮件沟通中保持清晰的逻辑结构和明确的沟通目的。
通过使用这种格式,可以避免在邮件沟通中出现混乱和误解,同时也可以提高邮件沟通的效率和质量。
在实际应用中,环回报文格式通常用于商务活动中的邮件沟通,比如合同确认、询价回复、订单处理等场合。
在这些场合中,双方需要对方来信进行明确的回复,并保持邮件沟通的清晰和高效。
总之,环回报文格式是一种在商务邮件沟通中非常常见和重要的格式,它有助于双方保持邮件沟通的清晰和有效,避免出现混乱和误解。
因此,在商务邮件沟通中,使用环回报文格式是非常必要和重要的。