
电脑病毒进程大全介绍
电脑病毒进程大全介绍
:
这份名单数量较多,共涉及到106个进程,这些字符串几乎覆盖了世界上所有知名的杀毒软件。
电脑病毒进程其列表如下:
ZONEALARM.EXE----防火墙ZoneAlarm,其可以对一些带有恶意的程序有很好的防范作用。
WFINDV32.EXE
WEBSCANX.EXE-----网络病毒克星
VSSTAT,EXE
VSHWIN32.EXE
VSECOMR.EXE
VSCAN40.EXE
VETTRAY.EXE
VET95.EXE
TDS2-NT.EXE
TDS2-98.EXE
TCA.EXE
TBSCAN.EXE------款不错的反病毒软件,在对会最新和未知病毒方面比较厉害
SWEEP95.EXE-----杀毒软件
SPHINX.EXE------SPHINX防火墙
SMC.EXE
SERV95.EXE
SCRSCAN.EXE SCANPM.EXE
SCAN95.EXE
SCAN32.EXE
SAFEWEB.EXE
FESCUE.EXE
RAV7WIN.EXE
RAV7.EXE
PERSFW.EXE
PCFWALLICON.EXE
PCCWIN98.EXE
PAVW.EXE
PAVSCHED.EXE
PAVCL..EXE
PADMIN.EOUTPOST.EXE
NVC95.EXE
NUPGRADE.EXE
NORMIST.EXE
NMAIN.EXE
NISUM.EXE
NAVWNT.EXE
NAVW32.EXE
NAVNT.EXE
NAVLU32.EXE
NAVAPW32.EXE
N32SCANW.EXE MPFTRAY.EXE
MOOLIVE.EXE
LUALL.EXE
LOOKOUT.EXE
LOCKDOWN2000.EXE
JEDI.EXE
IOMON98.EXE
IFACE.EXE
ICSUPPNT.EXE
ICSUPP95.EXE
ICMON.EXE
ICLOADNT.EXE
ICLOAD95.EXE
IBMAVSP.EXE
IBMASN.EXE
IAMSERV.EXE
IAMAPP.EXE
FRW.EXE
FPROT.EXE
FP-WIN.EXE
FINDVIRU.EXE
F-STOPW.EXE
F-PROT95.EXE
F-PROT.EXE
F-AGNT95.EXE EXPWATCH.EXE
ESAFE.EXE
ECENGINE.EXE
DVP95_0.EXE
DVP95.EXE
CLEANER3.EXE
CLEANER.EXE
CLAW95CF.EXE
CLAW95.EXE
CFINET32.EXE
CFINET.EXE
CFIAUDIT.EXE
CFIADMIN.EXE
BLACKICE.EXE
BLACKD.EXE
AVWUPD32.EXE
AVWIN95.EXE
AVSCHED32.EXE
AVPUPD.EXE
AVPTC32.EXE
AVPM.EXE
AVPDOS32.EXE
AVPCC.EXE
AVP32.EXE
AVP.EXE AVNT.EXE
AVKSERV.EXE
AVGCTRL.EXE
AVE32.EXE
AVCONSOL.EXE
AUTODOWN.EXE
APVXDWIN.EXE
ANTI-TROJAN.EXE
ACKWIN32.EXE
_AVPM.EXE
_AVPCC.EXE
_AVP32.EXE
上面所写的这些已经被现在好多的病毒所共享或借用了,但也只是一部分而已,仅在中国,像rising之类的病毒厂商也已经被病毒作者盯上了,我曾经在一个杀毒厂商的病毒论坛里看到一篇病毒分析,其中不仅列举了上述的进程,还添加了nortorn和rising以及kill和kv的进程,至于其他的我还不太清楚,但有一点可以肯定,越是知名的厂商,现在被列到被杀进程名单的可能性越大,至于如何杀进程,除了使用kill
process之类的杀进程程序之外,别的我就不太清楚了,如果哪位安装的杀毒软件有上述进程之一的话,小心点哦,搞不好哪个时候查看一下进程,咦?怎么我的防病毒软件进程没了?
感谢您的阅读,祝您生活愉快。
2023年病毒知识:alg是什么进程能关闭吗
2023年病毒知识:alg是什么进程能关闭吗
alg来历及作用
mdm.exe(Windows管理控制台)
WmiPrvSE.exe(Windows WMI Provider Host)
Services.exe(Windows服务和控制器应用程序)
inetinfo.exe(Windows IIS Admin Service Helper)
Wscntfy.exe(Windows Security Center系统安全警示程序)
Msiexec.exe(Windows installer组件)
WUDFhost.exe(Windows用户模式驱动程序框架主机进程)
Wdfmgr.exe(Windows用户模式驱动程序框架)
alg.exe(Windows应用层网关服务)
lsass.exe:LSA Shell (Export Version)本地安全认证服务
iexplore.exe是进程(IE浏览器)
Csrss.exe(客户服务器运行时流程)
explorer.exe(Windows图像壳程序)
Taskmgr.exe(Windows任务管理器)
Winlogon.exe(Windows登陆程序)
lsass.exe进程(本地安全认证服务) dwm.exe进程(桌面窗口管理器)
Conhost.exe进程(控制台窗口主机)
Ctfmon.exe(Windows文本输入)
Conime.exe(命令提示符输入支持)
svchost.exe(Windows服务主进程)
OHotfix.exe(安装客户端更新文件)
Ose.exe(Microsoft Office源引擎)
Imjpmig.exe(Windows输入法编辑器)
MMC.exe(Windows Machine Debug Manager)
smss.exe(Windows会话管理器)
电脑病毒的历史
电脑病毒的历史
电脑病毒的老祖宗:
磁蕊大战的玩法如下:两方各写一套程式,输入同一部电脑中,这两套程式在电脑的记忆系统内相互追杀,有时它们会一些关卡,有时会停下来修理(重新写)被对方破坏的几行指令。当他被困时,也可以把自己复制一次,逃离险境,因为他们都在电脑的记忆磁芯中游走,因此得到了磁芯大战之名。这个游戏的特点,在于双方的城市进入电脑之后,玩游戏的人只能看着银幕上显示的战况,而不能做任何更改一直到某一方的程式被另一方的程式完全【吃掉】为止。 原理:给据某一部分的特征,去对比每一个可执行之程式,有该特征者即判定为该病毒,往往因特征的选取不当而造成误判,面对新病毒、千面人病毒及变体病毒,因不知其特征或特征不易选取,使其早已中毒而不自知。
Obert T。morris 就是后来写了一个Vorm,把 Internet 搞得天翻地覆的就、那个Robert T。Morris Jr的爸爸,当时大 Morris 刚好是负责 Arpanet 网络安全。 例如:八十年三月六日所爆发的一只STCNED 3(即米开朗基罗),当天有很多人硬碟被破坏了,其原因是很多程式无该病毒之病毒码,因此在不知其特征的情况下,就无法防止。
磁芯大战是当时贝尔实验室中三个年轻城市人员在工余想出来的,他们是道格拉斯麦耀莱(H,Douglas Mcllroy),维特。维索斯基(Victor Vysittsky)以及罗伯。莫里斯(Robert T。Morris),当时三个年纪都只有二十多岁。
病毒防治
csrss.exe是什么进程,是病毒吗?
csrss.exe是什么进程,是病毒吗?
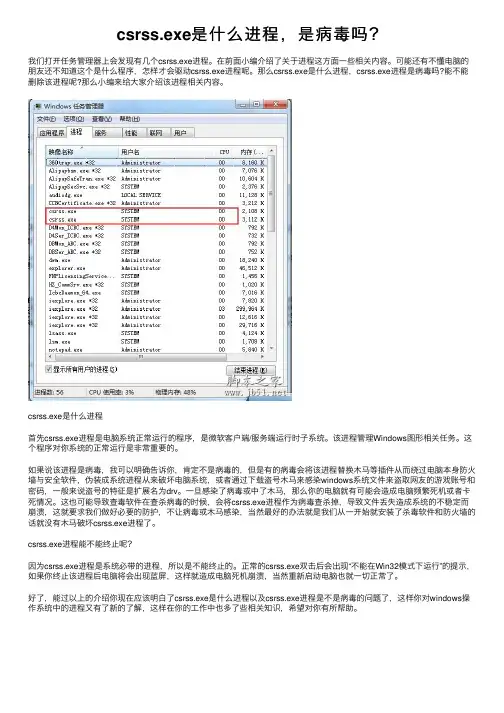
我们打开任务管理器上会发现有⼏个csrss.exe进程。在前⾯⼩编介绍了关于进程这⽅⾯⼀些相关内容。可能还有不懂电脑的
朋友还不知道这个是什么程序,怎样才会驱动csrss.exe进程呢。那么csrss.exe是什么进程,csrss.exe进程是病毒吗?能不能
删除该进程呢?那么⼩编来给⼤家介绍该进程相关内容。
csrss.exe是什么进程
⾸先csrss.exe进程是电脑系统正常运⾏的程序,是微软客户端/服务端运⾏时⼦系统。该进程管理Windows图形相关任务。这
个程序对你系统的正常运⾏是⾮常重要的。
如果说该进程是病毒,我可以明确告诉你,肯定不是病毒的,但是有的病毒会将该进程替换⽊马等插件从⽽绕过电脑本⾝防⽕
墙与安全软件,伪装成系统进程从来破坏电脑系统,或者通过下载盗号⽊马来感染windows系统⽂件来盗取⽹友的游戏账号和
密码,⼀般来说盗号的特征是扩展名为drv。⼀旦感染了病毒或中了⽊马,那么你的电脑就有可能会造成电脑频繁死机或者卡
死情况。这也可能导致查毒软件在查杀病毒的时候,会将csrss.exe进程作为病毒查杀掉,导致⽂件丢失造成系统的不稳定⽽
崩溃,这就要求我们做好必要的防护,不让病毒或⽊马感染,当然最好的办法就是我们从⼀开始就安装了杀毒软件和防⽕墙的
话就没有⽊马破坏csrss.exe进程了。
csrss.exe进程能不能终⽌呢?
因为csrss.exe进程是系统必带的进程,所以是不能终⽌的。正常的csrss.exe双击后会出现“不能在Win32模式下运⾏”的提⽰,
如果你终⽌该进程后电脑将会出现蓝屏,这样就造成电脑死机崩溃,当然重新启动电脑也就⼀切正常了。
好了,能过以上的介绍你现在应该明⽩了csrss.exe是什么进程以及csrss.exe进程是不是病毒的问题了,这样你对windows操
作系统中的进程⼜有了新的了解,这样在你的⼯作中也多了些相关知识,希望对你有所帮助。
教你识别危险进程

教你识别危险进程
一般电脑中都有20-33个进程在后台运行着。有的占用了太多的系统资源,造成机器运行缓慢。更为不幸的是,一些进程是间谍软件和木马,如此你的隐私和机器的控制权会被黑客所掌控。
不安全风险进程
A
180ax.exe
是注册为TROJ.ISTZONE.H的下载器。这个进程通常与其它病毒捆绑,用于下载其它病毒到您的电脑上。
a.exe
W32.Ahlem.A@mm蠕虫程序,通过电子邮件传播感染到您的电脑上。
actalert.exe
一个广告软件程序。这个进程监视您的浏览习惯,并将相关数据回传到其服务器上用于分析。这个程序也会弹出广告窗口。
adaware.exe
一个快速扩散寄生病毒。这个程序会不断的复制自身到新的目录当中。
Alchem.exe
一个来自ClickAlchemy 的广告程序。这个进程监视您的浏览习惯,并将相关数据回传到其服务器上用于分析。这个程序也会弹出广告窗口。
alevir.exe
该进程对于存在共享的网络具有非常大的风险。
aqadcup.exe
Backdoor.Agent.bg蠕虫。这个病毒通过发送Email在网络上传播,当您打开病毒发送的附件时,就会被感染,它会在您的机器上建立一个SMTP服务用以发送邮件。
archive.exe
该进程会挟持您的Internet Explorer浏览器的设定,并在桌面上建立连接为了它的合作伙伴。这个程序通常有安装协议,与它们软件进行捆绑。
arr.exe
一个拨号器,会访问拨打收费非常高的 号码,用以访问色情网站。这个程序在网络上,通过误导用户同意许可来进行安装。
ARUpdate.exe
一个来自Adroar的间谍软件。这个进程监视您的浏览习惯,并将相关数据回传到其服务器上用于分析。这个程序也会弹出广告窗口。
asm.exe
一个广告程序。这个进程监视您的浏览习惯,并将相关数据回传到其服务器上用于分析。这个程序也会弹出广告窗口。
计算机病毒名称大全有哪些
计算机病毒名称大全有哪些
计算机病毒以多种形式,多种名称入侵我们电脑!那么计算机病毒名称大全有哪些呢?下面由店铺给你做出详细的计算机病毒名称大全介绍!希望对你有帮助!
计算机病毒名称大全介绍一:
QQ白骨精病毒的进程
“恶鹰行动”(Worm.Bagle.bw)蠕虫病毒
Backdoor.Autoupder Virus
QHOSTS Trojan病毒。
震荡波病毒(W32.Sasser.Worm)
病毒进程。
W32.Beagle.A@mm / I-Worm.Bagle / W32/Bagle@MM /
Win32.Bagle.A 病毒
Trojan.PSW.Lmir.xk病毒
口令病毒
Funlove病毒
将死者病毒
Backdoor.Sdbot.aba木马。
恶邮差病毒
某病毒程序。注意Isass.exe与lsass.exe的区别。lsass.exe是本地安全权限服务
病毒进程。
WIN32.TYOJ.MIRHUNTER.32768
将死者病毒
Pwsteal.Lemir.gen病毒。它会自动感染整个硬盘的文件和局域网
Trojan.PSW.Whboy木马
W32.Sasser.E.Worm病毒
“狩猎者”病毒变种(Win32.Troj.QQmsg9126)。
冲击波病毒 Win32.Hack.PopWeb.r.139264病毒。
I-Worm.Wukill.b病毒的相关进程。该病毒采用文件夹图标
新浪游戏总动园的进程
QQ白骨精病毒的进程。QQ白骨精病毒是一种用VC编写的发送QQ尾巴和盗取信息的木马病毒
Trojan.QQcamouflour(QQ伪装专家)木马的相关进程。此病毒用高级语言编写并用aspack工具压缩。病毒体可能为windll.exe、photo.gif.exe或notepads.exe。病毒会伪装成真正的QQ程序启动
QQ大盗木马(Trojan/PSW.Qqpass.br)。利用IE浏览器MHT漏洞
我们是害虫——十种流行电脑病毒档案

专题策划 e1Ilai l=pcschool2000@l63.com 责任编辑:张首彤
随着科学技术的突飞猛进,计算机病毒也变得越来越狡猾。目前的 “尼姆达”病毒已经可以借助邮件、网页、局域网、软盘四种方式中的任意
一种进行传播,“求职信”病毒甚至能够阻止反病毒软件对它的检测。显然, 在信息安全正变得日益重要的今天,我们的电脑只佩带一把杀毒软件的刀
已经越来越难以满足需要 我们需要随时了解病毒的动态,掌握病毒的危 害和作案环境,提前预防,让它无处藏身,才能保护好我们的电脑。
我们是害虫
种流行电脑病毒档案
C…病毒档案
病毒名称:邮件类病毒
发作时间:每月26口 病毒类型:黑客
病毒危害等级:★★★★ 病毒介绍: 最初的V1.0版本雏形显得比较简单,与普通类型的病毒在结
构上并无多人的改善,其最火的卖点是在于其是当时为数不多的感 染可执行文件的病毒之一,被其感染的程序文件长度增加,此版
奉的CIH不具有破坏性。其后的几个版本属恶性病毒,当其发作
条件成熟时,将破坏硬盘数据,使你的引导盘数据荡然无存,同
时还有可能破坏主板B10S程序,其发作特征是:某些主板上的
Flash Rom中的BIOS信息将被清除,导致你的电脑无法启动。该
病毒 :我困影响极坏。
“网页病毒”档案
痫毒名称:网页类病毒
发作时问:随机
病毒类型:黑客
痫毒危害等级:★★★★ 稍毒介绍: “网页病毒”确切的讲足一段黑客破坏代码程序,它内嵌
页中,当用户 知情的情况下打开含有病毒的网页时,病 毒就会发作。用户一l口I发现计算机}fI现下述问题中的任意一种,
您就很仃町能已经被网页病毒感染: 1.默认主页被无故史改,并且在IE.T.具栏内被 蔽了修改功 能; 2. 桌面无故…现陌生网站的链接,无论进行何种方式删 除,每次开机都依……现:
3. 鼠标右键,}lI现的T具 中仃人量陋生 站链接
4 无法进入DOS实模式;
5. 面及 标被隐藏: 6 沣j0}表编辑器被告知“锁定”,从而无法修改注册表:
Windows XP 常见应用程序进程列表
360tray.exe
360安全卫士应用程序实时保护模块.
avgas.exe
是 AVG 7.5(德国)查杀木马软件的相关程序。
guard.exe
是 AVG 7.5(德国)查杀木马软件启动的监控进程。
avp.exe(2个)
是卡巴斯基杀毒软件的相关程序。
但如果没有安装该软件,则可能是病毒的文件,它本身是一个压缩文件,如果打开压缩文件,就会变成136kb的文件。
ca.exe
是etrustezfirewall防火墙的一部分,用于保护你的计算机免受网络攻击。此进程对电脑的正常运行及安全起着重要作用,不能终止。
iexplore.exe
是microsoft internet explorer的主程序。这个微软windows应用程序让你在网上冲浪,和访问本地interanet网络。这不是纯粹的系统程序,但是如果终止它,可能会导致不可知的问题。iexplore.exe同时也是avant网络浏览器的一部分,这是一个免费的基于internet explorer的浏览器。
注意:iexplore.exe也有可能是木马.killav.b病毒,该病毒会终止你的反病毒软件,和一些windows系统工具。正常的进程应该是在\programfiles\internetexplorer和system32\dllcache下面.
realplay.exe
是Real Networks公司相关程序,Real Player用于播放视频文件,例如MPEG和AVI。
StarWindService.exe
是Alcohol 120%光盘刻录软件相关程序.如果想要禁用此进程:只要在alcohol120%的选项中,去掉自动检查当前版本状态项,然后“开始”-“运行”-services.msc,在系统服务中将名为StarWind iSCSI Service的进程设为“禁用”,重启后就不会看到这个进程.
电脑病毒、木马进程速查表
电脑病毒、木马进程速查表
看看有没有中毒 。病毒、木马进程速查表
exe→BFEvolutionMmanager.exe→聪明基因
_.exe→TryitMdm.exe→Doly.6-.7
Aboutagirl.exe→初恋情人Microsoft.exe→传奇密码使者
Ar.exe→Backdoor.AutoupderMmc.exe→尼姆达病毒
Aplica.exe→将死者病毒Mprdll.exe→Bla
Avcool.exe→将死者病毒Msabel.exe→CainandAbel
Avp.exe→将死者病毒Mlast.exe→冲击波病毒
Avp.exe→将死者病毒Mschv.exe→Control
Avpcc.exe→将死者病毒Msgsrv6.exe→Coma
Avpm.exe→将死者病毒Msgsvc.exe→火凤凰
Avserve.exe→震荡波病毒Msgsvr6.exe→AcidShiver
eagle.exe→恶鹰蠕虫病毒Msie5.exe→Canaon
Braiy.exe→BraiyvBetaMtart.exe→Backdoor.livup
Cfiadmin.exe→将死者病毒Mstesk.exe→Doly.-.5
Cfiaudit.exe→将死者病毒Netip.exe→irit000Beta
Cfinet.exe→将死者病毒Nety.exe→网络精灵
Checkdll.exe→网络公牛Notpa.exe→Backdoor
Cmctl.exe→BackCotructionOdbc.exe→Telecommando
Command.exe→AOLTrojanPcfwallicon.exe→将死者病毒
Diagcfg.exe→广外女生Pcx.exe→Xplorer
Dkbdll.exe→DeraeherPw.exe→将死者病毒
Dllclient.exe→BoboRecycle-Bin.exe→s**tHeap
电脑常见特洛伊病毒详细介绍及杀毒方法。
特洛伊木马没有复制能力,它的特点是伪装成一个实用工具或者一个可爱的游戏,这会诱使用户将其安装在PC或者服务器上。 “特洛伊木马”(trojan horse)简称“木马”,木马和病毒都是一种人为的程序,都属于电脑病毒,据说这个名称来源于希腊神话《木马屠城记》。古希腊有大军围攻特洛伊城,久久无法攻下。于是有人献计制造一只高二丈的大木马,假装作战马神,让士兵藏匿于巨大的木马中,大部队假装撤退而将木马摈弃于特洛伊城下。城中得知解围的消息后,遂将“木马”作为奇异的战利品拖入城内,全城饮酒狂欢。到午夜时分,全城军民尽入梦乡,匿于木马中的将士开秘门游绳而下,开启城门及四处纵火,城外伏兵涌入,部队里应外合,焚屠特洛伊城。后世称这只大木马为“特洛伊木马”。如今黑客程序借用其名,有“一经潜入,后患无穷”之意。
完整的木马程序一般由两个部分组成:一个是服务器程序,一个是控制器程序。“中了木马”就是指安装了木马的服务器程序,若你的电脑被安装了服务器程序,则拥有控制器程序的人就可以通过网络控制你的电脑、为所欲为,这时你电脑上的各种文件、程序以及在你电脑上使用的帐号、密码就无安全可言了。 木马程序不能算是一种病毒,程序本身在无人操控的情况下不会像蠕虫病毒复制感染,不会破坏操作系统及硬件。但越来越多的新版的杀毒软件,已开始可以查杀一些木马了,所以也有不少人称木马程序为黑客病毒。 它是一种基于远程控制的黑客工具,具有隐蔽性和非授权性和迅速感染系统文件的特点。 所谓隐蔽性是指木马的设计者为了防止木马被发现,会采用多种手段隐藏木马,这样服务端即使发现感染了木马,由于不能确定其具体位置,往往只能望“马”兴叹。 所谓非授权性是指一旦控制端与服务端连接后,控制端将享有服务端的大部分操作权限,包括修改文件,修改注册表,控制鼠标,键盘等等,而这些权力并不是服务端赋予的,而是通过木马程序窃取的。
木马的启动方式:
木马是随计算机或Windows的启动而启动并掌握一定的控制权的,其启动方式可谓多种多样,通过注册表启动、通过System.ini启动、通过某些特定程序启动等,真是防不胜防。其实只要能够遏制住不让它启动,木马就没什么用了,这里就简单说说木马的启动方式,知己知彼百战不殆嘛。
Windows XP常见进程简介及病毒查杀
80IEliCE&rECHNOLOGY INFORMATION
Windows XP常见进程简介及病毒查杀
刘桥 (中国地质大学湖北武汉430074) T技术
摘要:介绍了Windows XP中的一些常见进程,重点介绍了共事进程svchost.exe,并初步讨论了如何根据任务管理器查杀病毒。
关键词:进程 共享进程Svchost.exe进程 任务管理嚣 中圈分类号:TP311.53 文献标识码:A
现在操作系统功能越来越复杂,调用的进程日益增多。与
此同时,越来越多的病毒入侵我们的电脑,而杀毒软件有时也 不能完全解决问题,这就要求我们用户能对系统的一些常见进
程有一个初步的认识,以便能尽快发现电脑中出现的可疑进
程,避免病毒和黑客给我们造成大的损失。
1.进程 为了提高计算机资源的利用率,提出了多道程序谩计;为丁
描述程序的执行或执行轨迹,提出了进程的概念。程序是静态的
概念,而进程则是动态的。一般我们说进程是执行中的程序,是
可分派给中央处理机执行的实体。进程是操作系统中资源分配
的基本单元,拥有进程映像(Process Image)、内存、I/O
通道、I/O设备及文件等资源。
2.Windows XP常见进程介绍
启动Windows XP后,按下组合键“Ctrl+Alt+Del”(或
者在任务栏上点右键,在快捷菜单中单击“任务管理器”),
就弹出WindOws任务管理器。单击“进程”选项卡,再单 击“映像名称”,进程就按进程名的字母顺序排列出来。以
Windows XP spl为例,假设机器只安装Windows XP spl
操作系统(含系统自带默认安装的应用程序)及MicrosoA Office
等常用软件。那么,一般可以看到以下一些进程(如图1所示).
csrss.exe:csrss意为客户/服务器运行子系统,其英文全
名为Client Server Runtime Process。它是用户模式Win32