
在Linux服务器上配置WEB应用程序的日志打印到指定文件
在Linux服务器上配置WEB应用程序的日志打印到指定文件
1 应用程序原来使用的是 LOG4J 来打印日志信息,查了下相关资料,最后我决定选用 Rolling File Appender,因为这种方式打印日志,当日志容量达到指定值时,如100MB,会自动重新生成壹个新的文件,并把原来的100MB 文件备份,这样,就可以将某一段时间内的日志信息都保留在服务器上,对于服务器维护很有帮助。
项目中的 log4j.properties 配置信息如下:
01 log4j.rootLogger=DEBUG, ROLLING_FILE
02 .apache=true
03
04 log4j.appender.ROLLING_FILE=org.apache.log4j.RollingFileAppender
05 log4j.appender.ROLLING_FILE.Threshold=INFO
06 log4j.appender.ROLLING_FILE.File=/home/logs/server.log
07 log4j.appender.ROLLING_FILE.Append=true
08 log4j.appender.ROLLING_FILE.MaxFileSize=100MB
09 log4j.appender.ROLLING_FILE.MaxBackupIndex=1
10 log4j.appender.ROLLING_yout=org.apache.log4j.PatternLayout
11 log4j.appender.ROLLING_yout.ConversionPattern=[framework] %d - %c -%-4r
[%t] %-5p %c %x - %m%n 其中将应用程序的日志信息打印到了目录 /home/logs/server.log 中,另外,我在配置完成之后,发现除了应用程序的日志会打印到这个文件中以外,服务器本身的日志信息与应用程序的日志信息仍然会打印到 /tomcat/logs/catalina.out 这个文件中。
不过这个不影响我们的开发,当我们需要查看日志信息时,只需要查看 /home/logs/server.log 文件即可。
通信网络管理员高级复习题与参考答案

通信网络管理员高级复习题与参考答案一、单选题(共50题,每题1分,共50分)1、Telnet服务自身的主要缺陷是()。
A、D-服务端口23不能被关闭B、C-明文传输用户名和密码C、A-不用用户名和密码D、B-支持远程登录正确答案:B2、在特洛伊木马、蠕虫、间谍软件这三种计算机病毒中哪种最占资源?()A、B-特洛伊木马B、D-间谍软件C、C-蠕虫D、A-木马正确答案:C3、内蒙古电力公司总部应用服务器给各个应用系统在磁盘阵列上划分的RAID级别是()A、C-RAID5和RAID0B、D-RAID5和RAID10C、B-RAID3和RAID10D、A-RAID0和RAID1正确答案:B4、以下哪个视图可以查到用户具有使用权限的表的信息( )A、C-USER_TABLESB、D-USER_VIEWSC、A-ALL_OBJECTSD、B-USER_OBJECTS正确答案:C5、在路由器中,能用以下命令察看路由器的路由表()A、C-route printB、A-arp–aC、B-display ip routing-tableD、D-traceroute正确答案:C6、一些上网用户抱怨他们不能够发送Email了,但他们仍然能够接收到新的Email信件。
那么作为管理员,下面哪一个项是首先应该检查的:()A、A-处于客户端和Email服务器之间的路由器接口的访问列表项是否隐含了denyany的条目B、C-处于客户端和Email服务器之间的路由器接口的访问列表项是否隐含了denysmtp流量的条目C、B-处于客户端和Email服务器之间的路由器接口的访问列表项是否隐含了denypop流量的条目D、D-该email服务器目前是否未连接到网络上正确答案:B7、计算机系统防雷保护地的接地电阻不应()。
A、B-大于4ΩB、A-大于10ΩC、D-等于10ΩD、C-小于10Ω正确答案:B8、著名特洛伊木马“网络神偷”采用的是()隐藏技术。
Linux1 WEB服务器 日志管理工具

Linux1 WEB服务器日志管理工具Red Hat Enterprise 5.4操作系统提供了两种实用的日志管理工具rotatelogs和logrotate,熟练地使用它们能够帮助用户轻松的维护日志。
1.rotatelogsRotatelogs工具是一个配合Apache管理日志功能的简单程序,它包括两个选项:Logersolve和Rotatelogs。
其中Logresolve选项可以将日志文件中的IP地址解析为主机名,而Rotatelogs选项可以在不停止服务器的情况下循环处理日志文件,用户也可以设置循环时间。
如这条配置语句所示:CustomLog “|bin /rotatelogs /var/logs/logfile.nnnn 86400”common。
上述配置语句会建立文件/var/logs/logfile.nnnn,其中nnnn是日志文件启动时的系统时间(此时间总是滚动时间的倍数,可以用于cron脚本的同步)。
语句中86400表示滚动时间,在到达该时间时会产生一个新的日志文件,时间的单位为秒,上面标示24小时。
除了指定日志文件滚动的时间外,还可以指定日志文件的大小,当达到指定大小时会创建新的日志文件,如该的配置语句所示:CustomLog “|bin /rotatelogs /var/logs/logfile 5M”common,该配置语句表示,当日志文件大小增加到5MB时自动创建新的日志文件。
2.logrotateLogrotate工具用于删除旧日志文件,并创建新的日志文件,将这一过程称为滚动。
该设置可以根据日志文件的大小,也可以根据其天数来设置,这个过程一般通过cron程序来执行。
Logrotate程序还可以压缩日志文件,以及发送日志到指定的E-mail。
Logrotate工具的配置文件时/etc/logrotate.conf,找到并打开该文件,可以看到如图68所示的内容。
图68 logrotate工具的配置文件内容在配置文件中weekly表示每周更新一次日志文件;rotate4表示指定滚动日志文件保留4份;error指定将报错消息发送的用户,上面error root表示将报错消息发送给root用户,还可以指定不用的E-mail地址;create指定logrotate自动建立新的日志文件,新的日志文件具有和原来的文件一样的权限;#compress指定不压缩滚动文件,如果需要压缩,去掉注释就可以了。
中华财险江苏公司笔试题目

中华财险江苏公司笔试题目以下是我整理的有关于中华财险江苏公司笔试题目,仅供参考;1. 信息网络中机密性服务有哪几种?A.数据机密性服务B.结构机密性服务C.业务流机密性服务D.链路机密性服务2. 访问控制是计算机安全的核心元素。
访问控制机制介于哪两者之间()A. 用户和用户B. 用户和系统资源C. 用户和界面D. 系统资源与系统资源3. 从安全属性对各种网络攻击进行分类,阻断攻击是针对( )的攻击。
A. 机密性B. 可用性C. 完整性D. 真实性4. 信息安全领域内最关键和最薄弱的环节是____。
A. 技术B. 策略C. 管理制度D. 人5. 入侵防御系统是一种智能化的网络安全产品,不但能检测入侵行为的发生,而且能通过一定的响应方式,实时中止入侵行为的发生和发展,实时保护信息系统不受实质性的攻击。
入侵防御系统使得入侵检测系统和防火墙走向了统一。
下列不属于入侵防御系统种类的是()A.基于主机的入侵防御系统B.基于应用的入侵防御系统C.基于网络的入侵防御系统D.基于协议的入侵防御系统6. 以下哪个选项不是信息安全需求的来源?A. 法律法规与合同条约的要求;B. 组织的原则、目标和规定;C. 风险评估的结果;D. 安全架构和安全厂商发布的病毒、漏洞预警;7. 为保障信息系统的安全,某经营公众服务系统的公司准备编制一份针对性的信息安全保障方案,并将编制任务交给了小王,为此,小王决定首先编制出一份信息安全需求描述报告,关于此项工作,下面说法错误的是( )A.信息安全需求报告应依据该公众服务信息系统的功能设计方案为主要内容来撰写;B. 信息安全需求描述报告是设计和撰写信息安全保障方案的前提和依据;C. 信息安全需求描述报告应当基于信息安全风险评估报告结果和有关政策法规和标准的合规性要求得到;D. 信息安全需求描述报告的主体内容可以按照技术、管理和工程等方面需求展开编写;8. 与PDR 模型相比,P2DR 模型多了哪一个环节?A. 防护;B. 检测;C. 反应;D. 策略;9. 通过哪两个因素可以实现风险的评价?A. 资产的价值和威胁程度;B. 威胁和脆弱性;C. 威胁源利用脆弱性造成不良后果的影响和可能性;D. 资产的价值和脆弱性;10. 以下哪项不是风险评估阶段应该做的?A. 对ISMS范围的信息资产进行鉴定和估价。
SpringBoot系列——Logback日志,输出到文件以及实时输出到web页面
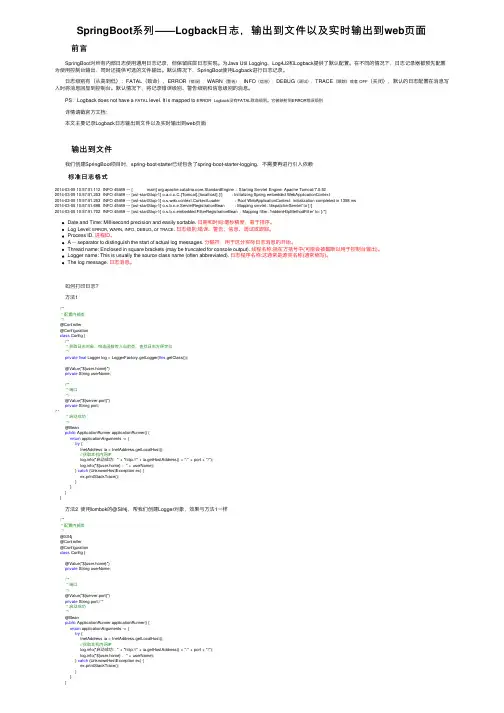
SpringBoot系列——Logback⽇志,输出到⽂件以及实时输出到web页⾯ 前⾔ SpringBoot对所有内部⽇志使⽤通⽤⽇志记录,但保留底层⽇志实现。
为Java Util Logging、Log4J2和Logback提供了默认配置。
在不同的情况下,⽇志记录器都预先配置为使⽤控制台输出,同时还提供可选的⽂件输出。
默认情况下,SpringBoot使⽤Logback进⾏⽇志记录。
⽇志级别有(从⾼到低):FATAL(致命),ERROR(错误),WARN(警告),INFO(信息),DEBUG(调试),TRACE(跟踪)或者 OFF(关闭),默认的⽇志配置在消息写⼊时将消息回显到控制台。
默认情况下,将记录错误级别、警告级别和信息级别的消息。
PS:Logback does not have a FATAL level. It is mapped to ERROR Logback没有FATAL致命级别。
它被映射到ERROR错误级别 详情请戳官⽅⽂档: 本⽂主要记录Logback⽇志输出到⽂件以及实时输出到web页⾯ 输出到⽂件 我们创建SpringBoot项⽬时,spring-boot-starter已经包含了spring-boot-starter-logging,不需要再进⾏引⼊依赖 标准⽇志格式2014-03-05 10:57:51.112 INFO 45469 --- [ main] org.apache.catalina.core.StandardEngine : Starting Servlet Engine: Apache Tomcat/7.0.522014-03-05 10:57:51.253 INFO 45469 --- [ost-startStop-1] o.a.c.c.C.[Tomcat].[localhost].[/] : Initializing Spring embedded WebApplicationContext2014-03-05 10:57:51.253 INFO 45469 --- [ost-startStop-1] o.s.web.context.ContextLoader : Root WebApplicationContext: initialization completed in 1358 ms2014-03-05 10:57:51.698 INFO 45469 --- [ost-startStop-1] o.s.b.c.e.ServletRegistrationBean : Mapping servlet: 'dispatcherServlet' to [/]2014-03-05 10:57:51.702 INFO 45469 --- [ost-startStop-1] o.s.b.c.embedded.FilterRegistrationBean : Mapping filter: 'hiddenHttpMethodFilter' to: [/*]Date and Time: Millisecond precision and easily sortable. ⽇期和时间:毫秒精度,易于排序。
Syslog日志中心服务器收集windows和linux客户端日志

Syslog⽇志中⼼服务器收集windows和linux客户端⽇志Syslog⽇志中⼼服务器收集windows和linux客户端⽇志Vdi环境下,虚拟机太多,我们不可能⼀台⼀台登录到虚机⾥⾯看⽇志,配置⼀台⽇志中⼼服务器,收集、管理虚机的⽇志是最好的⽅法;这⾥介绍在windows下使⽤nxlog⽇志上传⼯具(在win7、server2008、2012上测试通过),并且占⽤的资源很⼩(见图); linux下使⽤⾃带的syslog(Ubuntu14、12,centos7、6.5、6.4、6.3测试通过),并指向syslog中⼼⽇志服务器,在syslog中⼼⽇志服务器上就能对⼤量虚机的⽇志进⾏管理了。
(⼀)客户端配置(1)Windows Nxlog客户端配置:附件安装包:这款软件可以在32位和64位os上安装。
安装好的位置如下图:⽰例是32位操作系统安装好后修改配置⽂件:打开conf⽂件夹下 nxlog.conf⽂件,按下图注释位置修改:1)填⼊⽂件安装路径(注意32位和64位os的路径不⼀样)2)使⽤udp协议3)接受消息的地址4)514端⼝配置好后启动nxlog服务,设成⾃动启动Nxlog在server2008下占⽤的资源图:(2)Linux下syslog客户端配置:修改配置⽂件:#vi /etc/rsyslog.conf在最后⼀⾏加⼊:*.* @169.169.169.169:514 #将所有消息发送到该地址重启服务:#service rsyslog restart(⼆)Syslog中⼼⽇志服务器配置:1)修改rsyslog.conf⽂件:#vi /etc/rsyslog.conf去掉$ModLoad imudp和 $UDPServerRun 514两⾏前⾯的注释#号2)# service rsyslog restart3)# ip net# ip net exec qrouter-1f6fafcf-8b73-4f59-9a38-b176b3649cac #需要修改qrouteriptables -t nat -A neutron-l3-agent-PREROUTING -p udp -d 169.169.169.169 --dport 514 -j DNAT --to 192.168.201.13:514#***********将发送到169.169.169.169 514端⼝的消息转发到syslog中⼼⽇志服务器192.168.201.13:514 需要修改成syslog中⼼⽇志服务器的IP和端⼝***********##service iptables restart验证:Syslog中⼼⽇志服务器上能看到时间⽇期计算机名事件代码的⽇志信息,跟windows下对⽐是⼀致的,这样在syslog服务器上就能实时看到Windows虚拟机的⽇志了,只要Windows虚机产⽣⽇志,都会马上传到syslog服务器上下图是Syslog客户端发送的消息Syslong中⼼⽇志服务器收到消息,可以看到虚机neustor的⽇志信息,跟syslog客户端发来的⼀致注:⽇志发送的是计算机名,如果虚机计算机名是⼀样的就⽆法辨别了,所以虚机计算机名需要修改,NewName.bat的作⽤是修改计算机名的,运⾏⼀次重启后随机⽣成计算机名;如果是⼤批量的创建虚拟机,可以将该批处理放在windows启动项,然后做成镜像,再创建虚拟机,虚机建好后⽣成的计算机名不⼀样,解决发送到syslog服务器⽇志重名⽆法辨别是哪台机器的问题。
linuxsyslog日志服务器的搭建

linuxsyslog⽇志服务器的搭建⾸先我们知道⽇志是什么,⽇志毫⽆疑问就跟我们写⽇记⼀样记录我们每天做的⼀些事情,那么⽇志对于⼀台服务器⽽⾔是⾄关重要的,⽐如说我们搭建服务的时候,服务起不来也没提⽰错误信息,那么这个时候就可以查看⽇志来排错了,还记录了服务器的运⾏情况已经⼊侵记录等等... ,那么我们知道⼀台服务器的⽇志默认是存放在本地的对于linux⽽⾔⽇志⼀般存放于/var/log/⽬录下,⽐如说某系统管理员管理着⼏⼗甚⾄上百台服务器的时候,默认⽇志放在每台服务器的本地,当我们每天要去看⽇志的时候⼀台⼀台的看⽇志是不是要郁闷死了. 没关系在linux系统上提供了⼀个syslogd这样的⼀个服务为我们提供⽇志服务器,他可以将多台主机和⽹络设备等等的⽇志存到⽇志服务器上,这样就⼤⼤减少了管理员的⼯作量,下⾯将在⼀台默认装有rhel5.x的系统上搭建⼀台⽇志服务器.~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~系统环境:默认安装有rhel5.8的系统主机⾓⾊ IP地址server1 ⽇志服务器 10.0.0.1server2 10.0.0.2~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~实际上⽇志服务器的配置⾮常之简单⼏条命令就搞定了⼀.配置⽇志服务器为⽹络中其他主机及其⽹络设备等等提供⽇志存储服务,也就是配置server11. 在server1上编辑/etc/sysconfig/syslog⽂件修改如下#vim /etc/sysconfig/syslog ## 只修改SYSLOGD_OPTINOS这项,如下SYSLOGD_OPTIONS="-m 0 -r"2 .重新启动syslog#service syslog restart3.配置防⽕墙,syslog传送⽇志的端⼝是UDP的514端⼝防⽕墙在默认的情况下是阻⽌所有的,这⾥就直接把防⽕墙关闭了,防⽕墙的配置就不介绍了#service iptables stop#chkconfig iptables offok!到这⾥服务器的配置基本就结束了.⼆.配置server2让其将⽇志发送到⽇志服务器上去,我们知道windows跟交换机路由器都是有⽇志产⽣的,它们的⽇志也是可以存储到⽇志服务器上去的,这⾥就只介绍linux主机的1.配置server2上的/etc/syslog.conf定义⽇志的类型以及⽇志的级别和⽇志存放的位置,这⾥就只简单的介绍下⼤体的配置思路,#vim /etc/syslog.conf*.* @10.0.0.1上⾯的配置表⽰所有的⽇志类型.所有的⽇志的级别的⽇志都将存放在10.0.0.1这台⽇志服务器上2,重启syslog#service syslog restart三.验证1.在server2上建⼀个redhat的⽤户,然后到server1上的/var/log/secure⽂件或者/var/log/messages⽂件查看⽇志#cat /var/log/secureJun 8 00:58:05 10.0.0.2 useradd[15463]: new group: name=redhat, GID=500Jun 8 00:58:05 10.0.0.2 useradd[15463]: new user: name=redhat, UID=500, GID=500, home=/home/redhat, shell=/bin/bash可以看到10.0.0.2这台主机new了⼀个redhat的⽤户。
如何在Linux终端中查看和管理日志文件
如何在Linux终端中查看和管理日志文件运行在Linux操作系统上的服务器和应用程序通常会生成大量的日志文件,这些日志文件记录了系统和应用程序的运行状态、错误信息以及其他相关信息。
在故障排除和系统管理的过程中,查看和管理日志文件是非常重要的一项任务。
本文将介绍如何在Linux终端中查看和管理日志文件,并提供一些常用的命令和技巧。
I. 查看日志文件1. 使用cat命令查看日志文件在终端中使用cat命令可以查看日志文件的内容。
例如,要查看一个名为error.log的日志文件,可以运行以下命令:```cat error.log```这将显示文件的全部内容,可以使用Page Up和Page Down键进行翻页。
2. 使用tail命令查看日志文件tail命令可以实时显示日志文件的最新内容。
例如,要查看一个名为access.log的日志文件的最后几行内容,可以运行以下命令:```tail access.log```默认情况下,tail命令会实时显示文件的最后10行。
可以使用参数-n指定要显示的行数,例如-n 20表示显示最后20行。
3. 使用less命令分页查看日志文件如果日志文件非常大,使用cat或tail命令可能会导致终端输出过多,无法一次性显示完整文件。
这时可以使用less命令进行分页查看。
例如,要查看一个名为debug.log的日志文件,可以运行以下命令:```less debug.log```这将打开一个分页查看的界面,可以使用Page Up和Page Down键进行翻页。
按q键可以退出查看。
4. 使用grep命令搜索日志文件如果只关注特定内容或关键字,可以使用grep命令搜索日志文件。
例如,要搜索一个名为system.log的日志文件中包含关键字"error"的行,可以运行以下命令:```grep "error" system.log```这将显示包含关键字"error"的所有行。
Linux1 WEB服务器 设置日志格式
Linux1 WEB服务器设置日志格式Apache服务器默认使用普通日志格式(Common Log Format)的记录,每一个请求占用一行,每行包含多个字段。
例如:主机、标识性检查、验证用户、日期、客户机提交的请求、发送给客户机的状态以及所发送对象的字节数等。
通过对httpd.conf文件的修改,可以更改日志的现实格式以适应不同用户的管理方式。
介绍配置文件时,曾经接触过两个命令:LogFormat和CustomLog,使用它们可以在文件中定义日志的记录格式,控制日志输出的具体字段。
如下面一行是配置文件中LogFormat命令的使用方法:LogFormat “%h %l %u %t \”%r\“%>s %b”common由上面的配置语句可以看出,LogFormat命令后使用由字符组成的格式串,这些格式串规定了日志文件记录的内容,用户可以再规定范围内添加字段。
格式串中的字段也有规定的含义,%P表示服务器响应请求时使用的端口。
表7-5列举了日表7-5 日志文件中可用字段的标识及其含义使用LogFormat命令定义日志文件时,每个字段也可以包含多个标识符,此时需要将这些标识符引起来,之后,在格式化字符串中使用反斜线,如下面的语句所示:LogFormat “%h %l %u %t”%r\“%s %b”用户可以使用CustomLog和TransferLog命令创建多个日志文件。
在虚拟主机环境中,还可以为每个主机分别设置一个日志文件。
LogFormat和TransferLog命令还可以组合使用,如可以使用Logformat命令定义日志文件的默认格式。
然后,使用TansferLog命令创建一个新的日志文件时就会使用该默认格式,而CustomLog命令可以为用户创建一个新的日志文件,并指定该新文件的记录格式,如图7-67的配置语句所示。
图7-67 配置语句在图7-67中,第一行定义了日志文件的记录格式。
第二行使用TransferLog命令定义了一个新的myLog0文件,该文件使用LogFormat命令定义的格式。
linux 各种二进制文件执行的日志 (2)
linux 各种二进制文件执行的日志标题:Linux各种二进制文件执行的日志引言概述:在Linux系统中,各种二进制文件的执行过程都会产生相应的日志记录。
这些日志对于系统的运维和故障排查都具有重要意义。
本文将从五个大点出发,详细阐述不同类型二进制文件执行的日志记录,以帮助读者更好地理解和利用这些日志。
正文内容:1. 系统命令执行日志1.1 登录日志- 记录用户登录系统的时间、IP地址和登录方式等信息- 可以通过查看登录日志来审计用户的登录行为,及时发现异常登录情况1.2 系统命令执行日志- 记录用户执行的系统命令、执行时间和执行结果等信息- 可以通过分析命令执行日志来追踪用户的操作行为,排查潜在的安全问题2. 服务进程执行日志2.1 Web服务器日志- 记录Web服务器接收到的HTTP请求、响应状态码和响应时间等信息- 可以通过分析Web服务器日志来了解网站的访问情况,优化网站性能2.2 数据库服务器日志- 记录数据库服务器的运行状态、连接请求和执行语句等信息- 可以通过查看数据库服务器日志来监控数据库的性能,排查慢查询等问题3. 应用程序执行日志3.1 应用程序日志- 记录应用程序的运行状态、错误信息和关键操作等信息- 可以通过查看应用程序日志来排查程序错误和异常情况,进行故障排除3.2 定时任务日志- 记录定时任务的执行情况、执行时间和执行结果等信息- 可以通过定时任务日志来监控任务的执行情况,及时发现任务执行失败或延迟等问题4. 系统守护进程执行日志4.1 系统启动日志- 记录系统启动过程中的各个阶段和组件的启动情况- 可以通过查看系统启动日志来分析系统启动过程中的异常和错误4.2 系统服务日志- 记录系统服务的启动、停止和异常情况等信息- 可以通过查看系统服务日志来监控服务的运行状态,及时发现服务故障5. 安全审计日志5.1 SELinux日志- 记录SELinux安全策略的强制访问控制和上下文转换等信息- 可以通过查看SELinux日志来审计系统中的安全事件,发现潜在的安全威胁5.2 防火墙日志- 记录防火墙的网络连接和数据包过滤情况等信息- 可以通过分析防火墙日志来监控网络流量,发现异常连接和攻击行为总结:通过对Linux各种二进制文件执行的日志记录进行详细阐述,我们可以看到这些日志对于系统的运维和故障排查具有重要意义。
Linux系统日志管理使用syslog和logrotate
Linux系统日志管理使用syslog和logrotate Linux系统由许多不同的组件组成,每个组件都会产生日志信息,这些日志是诊断和故障排除的重要工具。
为了有效地管理和存储这些日志,Linux系统提供了一些工具和技术。
本文将重点介绍syslog和logrotate这两个工具,它们在Linux系统日志管理中起到关键的作用。
一、syslogsyslog是Linux系统中的一个强大的日志管理器。
它负责收集、存储和传输各种系统日志信息。
syslog提供了一个标准化的接口,让不同的应用程序和服务都能将日志信息发送到同一个地方。
1. 配置syslogsyslog的配置文件位于/etc/syslog.conf。
通过编辑该文件,可以定义不同级别的日志信息应该被保存在哪个文件中。
例如,可以将错误级别的日志信息保存在一个独立的文件中,以便更方便地查找和分析。
2. 使用syslog在应用程序或服务的配置文件中,可以通过syslog将日志信息发送到syslog服务器。
这样,所有的日志信息都会被中心化地收集和管理,方便日后的分析和审查。
二、logrotatelogrotate是一个用于自动轮转日志文件的工具。
在Linux系统上,日志文件会不断地增大,如果不及时处理,将会占用大量的存储空间。
logrotate可以根据预定义的规则定期地对日志文件进行轮转,将旧的日志文件压缩或删除,以便释放存储空间。
1. 配置logrotatelogrotate的配置文件位于/etc/logrotate.conf。
通过编辑该文件,可以定义日志文件的轮转规则,包括轮转的频率、保留的历史日志文件数量等。
2. 使用logrotatelogrotate默认会按照配置文件中定义的规则对指定的日志文件进行轮转。
可以使用命令行工具`logrotate`手动执行轮转操作,也可以通过配置cron任务实现定期的自动轮转。
三、syslog和logrotate的配合使用syslog和logrotate是两个独立的工具,但它们可以很好地协作,完成对Linux系统日志的管理。