
信息管理系统 建设方案
信息管理系统建设方案
作为现代信息技术的应用,信息管理系统在各行各业中发挥着重要作用。
它把企业的文件、信息、业务活动和数据库集成到一个系统中,实现对企业信息的有效管理和处理。
为了保障企业信息的安全性、有效性和及时性,企业必须按照合理的步骤进行信息管理系统的建设方案。
一、系统分析
首先,我们需要进行系统分析,包括研究企业的信息需求、系统数据采集及功能分析。
主要内容有:
(1)企业信息需求分析:分析企业的发展需求,确定企业关键信息的需求,以及其他企业信息包括文件、数据、业务活动等的需求。
(2)系统数据采集分析:确定系统的数据模型,采集企业的内部数据,并且利用计算机网络技术,设计一个合适的数据收集系统,满足企业的需求。
(3)系统功能分析:根据企业的实际需求,设计系统的功能模块,定义各个功能模块之间的关系,优化系统的功能结构。
二、系统软件设计
完成信息管理系统的系统分析后,就可以进行软件设计。
主要内容有:
(1)数据库设计:根据系统分析确定的数据模型,设计合适的数据库结构,并利用ODBC(Open Database Connectivity)API接口设计实现数据库的连接与访问。
(2)程序设计:根据系统功能分析的结果,使用应用程序开发工具编写程序,以实现各功能模块的程序设计。
(3)网络设计:设计一个信息共享网络,以支持系统的数据采集和共享,也可以支持系统的远程访问和管理。
三、系统实现
进行软件设计之后,就可进行系统的实现,包括实现数据库的功能、实现程序的功能以及实现网络功能。
(1)数据库实现:首先,安装并配置数据库软件,创建数据库表,并通过视图等技术来实现对数据的查询、更新和管理。
(2)程序实现:使用程序开发工具来实现程序设计,包括系统的可视化界面设计,以及各功能模块之间的程序实现。
(3)网络实现:配置网络设备,配置路由器,并建立相应的虚拟专用网,以实现系统的安全认证、数据共享和远程访问等功能。
四、系统测试与实施
系统实施完毕后,需要对系统进行测试,进行功能测试、性能测试和安全测试等,确保系统的正常运行,然后在合适的环境下,才能实施系统。
(1)功能测试:通过在企业现实环境建立一个模拟系统,测试系统核心功能模块,检测系统是否能够满足企业的需求。
(2)性能测试:通过模拟多用户并发访问,测试系统处理能力,检查系统是否能够满足企业的要求。
(3)安全测试:通过模拟可能发生的安全事件,测试系统的安
全性,以确保系统的安全运行。
五、系统维护与升级
系统实施后,应定期进行系统维护与升级,确保系统的安全和正常运行。
(1)进行定期的检查:根据实际需要,定期检查系统,确保系统的正常运行,同时也可以发现系统的异常情况。
(2)安全更新:定期更换系统的安全密码,更新系统的安全防护措施,防止安全漏洞的产生。
(3)系统升级:根据企业的发展,定期升级系统,以及增加新的功能模块,以满足企业的信息需求。
以上就是《信息管理系统建设方案》的全部内容,以此方案能够使企业更加有效的管理信息,增强企业信息管理能力,提升企业的经济效益和社会效益。
学校信息化管理系统建设方案
学校信息化管理系统建设方案一、引言学校信息化管理系统的建设是现代教育发展的必然趋势之一。
该系统的建设能够提升学校教学和管理的效率,提供全方位的教育服务,为学校的发展提供强有力的支撑。
本文将从系统需求、架构设计、功能模块等多个方面,探讨学校信息化管理系统的建设方案。
二、系统需求分析学校信息化管理系统的建设应以提高教学效果、简化管理流程、优化资源配置为目标。
系统需求主要包括教务管理、学生信息管理、班级管理、课程管理、教师管理、资源管理等。
通过对教育教学流程和学校管理需求的分析,可以确定系统的基本功能和模块。
三、系统架构设计学校信息化管理系统的架构设计应该充分考虑系统的安全性、稳定性和可扩展性。
系统的核心要素包括数据库、服务器、网络、用户界面等。
为保证学校信息的安全性,可以采用分层架构、多层防护体系来实现系统的安全防护。
同时,在架构设计过程中,应合理利用云计算和大数据技术,提高系统的性能和稳定性。
四、系统功能模块学校信息化管理系统的功能模块应与学校的管理需求相匹配。
主要包括学生管理模块、教师管理模块、教务管理模块、资源管理模块和课程管理模块等。
学生管理模块应包括学生档案管理、学生成绩管理、学生考勤管理等功能;教师管理模块应包括教师档案管理、教师考勤管理、教师工资管理等功能;教务管理模块应包括课程安排、排课管理、考试管理等功能;资源管理模块应包括图书管理、设备管理、实验室管理等功能;课程管理模块应包括选课管理、课程评价等功能。
五、系统实施过程学校信息化管理系统的实施过程应该分为规划、设计、开发、测试、上线和运维等阶段。
在规划阶段,需明确项目目标、任务和时间进度;在设计阶段,需确定系统的功能设计、界面设计和数据模型设计;在开发和测试阶段,需按照需求设计进行系统的编码和测试;在上线阶段,需进行系统的部署和数据迁移;在运维阶段,需定期对系统进行维护和升级。
六、系统维护与管理学校信息化管理系统的建设完成后,需要进行系统维护与管理,以确保系统能够持续运行并保持高效。
信息安全管理系统建设方案
信息安全管理系统建设方案一、背景介绍随着信息技术的快速发展,网络环境日益复杂,信息泄露、网络攻击等问题日益频繁。
为了保障组织的信息资产安全,提高信息系统的可靠性和稳定性,建立一个完善的信息安全管理系统是至关重要的。
二、目标与原则1.目标:针对组织现有的信息系统,实施全面、系统的信息安全管理,确保信息资产的保密性、完整性和可用性。
2.原则:a.风险导向:根据风险评估结果进行优先级排序,并采取相应的措施降低风险。
b.全员参与:所有员工必须接受信息安全管理的培训并遵守相关规定,形成全员参与的安全管理氛围。
c.持续改进:根据实际情况不断优化和完善信息安全管理系统,及时应对新的安全威胁和技术漏洞。
三、建设内容1.风险评估:对现有信息系统进行全面的风险评估,包括信息资产、威胁源、漏洞等各方面,确定优先级和应对策略。
2.安全政策:制定并发布适用于组织的信息安全政策和管理规定,明确各级责任人和相关人员的职责。
3.安全组织架构:建立信息安全管理组织架构,明确安全管理部门、安全管理员、安全审计员等各个职责和权限。
4.安全培训:对所有员工进行信息安全培训,提高他们的安全意识和技能,使他们能够主动遵守安全规定和执行相应的安全措施。
5.安全事件响应:建立健全的安全事件响应机制,包括事件的报告、调查、处理和追溯等环节,及时有效地应对安全事件。
6.安全技术措施:根据风险评估结果,采取相应的安全技术措施,如网络防火墙、入侵检测系统、漏洞扫描系统等。
7.安全审计与监控:建立安全审计和监控机制,对系统和数据进行定期的审计和监控,及时发现异常情况并进行处理。
8.不断改进:定期对信息安全管理系统进行评估和审查,及时发现问题并采取改进措施,持续提高信息系统的安全性。
四、建设步骤1.确定建设目标:明确组织的信息安全管理目标,并确定建设的优先级和时间计划。
2.风险评估:对现有的信息系统进行全面的风险评估,建立风险等级划分,并确定应对策略。
3.制定政策和规定:根据风险评估结果,制定并发布适用于组织的信息安全政策和管理规定。
信息安全管理系统建设方案
信息安全管理系统建设方案1. 引言随着信息技术的发展,信息安全问题日益突出。
为了保护信息系统免受各种威胁和攻击,信息安全管理系统(ISMS)成为企业保护信息资产的重要手段。
本文档旨在提供一个信息安全管理系统建设方案,以帮助企业保护其信息资产并确保信息系统的可用性、保密性和完整性。
2. 目标与需求2.1 目标本信息安全管理系统建设方案的目标是确保企业的信息系统免受威胁和攻击,并保护信息资产的机密性、完整性和可用性。
2.2 需求为了实现上述目标,以下需求需要被满足:1.确立一个信息安全策略和目标,以提供一个框架来指导信息安全管理系统的设计和实施。
2.评估和管理信息资产,包括对重要信息资产的分类和风险评估。
3.建立适当的安全控制措施,以防止未经授权的访问、操作和使用信息资产。
4.建立事件管理和响应机制,以及灾难恢复计划,以应对安全事件或灾难事件。
5.提供培训和意识活动,以提高员工对信息安全的意识和知识。
6.进行内部审核和监督,以确保信息安全管理系统的有效性和符合相关法规和标准。
3. 建设计划3.1 信息安全策略和目标首先,需要制定一份信息安全策略和目标。
这份策略和目标应基于企业的业务需求和风险评估结果,涵盖信息安全管理的方方面面,并具备可操作性。
3.2 信息资产管理接下来,需要对企业的重要信息资产进行分类和风险评估。
根据评估结果,制定相应的安全控制措施,确保信息资产免受威胁和攻击。
3.3 安全控制措施根据信息资产管理的结果,建立适当的安全控制措施来保护信息资产。
这些措施可能包括访问控制、身份认证、加密、防火墙等技术措施,以及相应的政策和程序。
3.4 事件管理和响应建立事件管理和响应机制,以及灾难恢复计划,可以有效地应对安全事件或灾难事件。
这些机制和计划应该包括事件的报告和记录、响应和恢复过程等。
3.5 培训和意识活动提供培训和意识活动,可以提高员工对信息安全的意识和知识,提高他们对安全威胁和攻击的识别能力,以及正确使用安全控制措施的能力。
信息管理体系建设技术方案
信息管理体系建设技术方案一、项目背景随着信息化技术的飞速发展,企业对于信息管理的需求日益增强。
信息管理体系建设已成为提高企业核心竞争力、优化资源配置、提升管理效率的关键因素。
本项目旨在为企业构建一套全面、高效、稳定的信息管理体系,以满足企业快速发展需求。
二、建设目标1.提高信息流转效率,实现信息资源的实时共享。
2.提升管理决策的科学性,降低管理风险。
3.优化业务流程,提高工作效率。
4.强化数据安全,保障企业信息安全。
5.为企业未来发展提供可扩展、可升级的信息管理体系。
三、技术方案1.技术架构本项目采用分层架构设计,包括数据层、服务层、应用层和展现层。
数据层负责存储和管理数据资源,服务层提供数据处理、分析、查询等服务,应用层实现具体业务功能,展现层为用户提供操作界面。
2.技术选型(1)数据库:采用关系型数据库,如MySQL、Oracle等,确保数据存储的安全、稳定。
(2)服务器:选用高性能服务器,以满足大数据处理需求。
(3)操作系统:根据企业需求,可选择WindowsServer、Linux等操作系统。
(4)编程语言:采用主流编程语言,如Java、Python等,实现灵活、高效的应用开发。
3.系统功能模块(1)信息采集模块:通过爬虫、API接口等方式,收集企业内外部信息。
(2)信息处理模块:对采集到的信息进行清洗、加工、分析,形成有价值的数据。
(3)信息存储模块:将处理后的数据存储到数据库中,实现数据持久化。
(4)信息查询模块:提供多维度、多条件的查询功能,方便用户快速定位所需信息。
(5)信息推送模块:根据用户需求,定时推送相关信息。
(6)权限管理模块:实现用户角色、权限的配置,确保数据安全。
4.安全保障(1)数据安全:采用加密技术,确保数据传输、存储的安全。
(2)系统安全:采用防火墙、入侵检测等技术,防范网络攻击。
(3)用户安全:实现用户认证、权限控制,防止非法访问。
四、项目实施1.项目筹备(1)明确项目目标、范围和需求。
学生教育信息管理系统建设方案
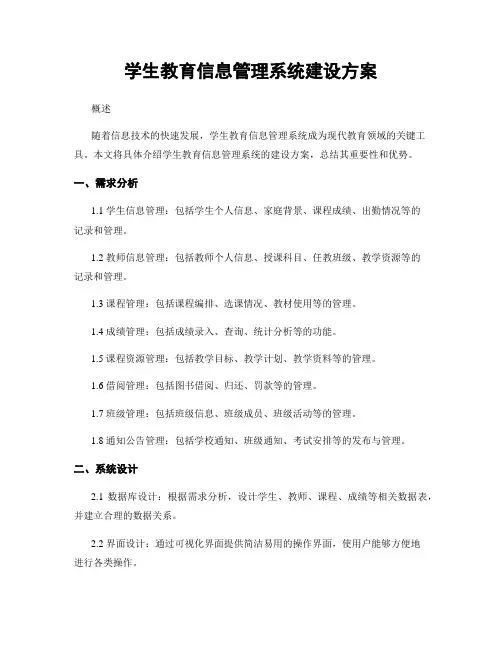
学生教育信息管理系统建设方案概述随着信息技术的快速发展,学生教育信息管理系统成为现代教育领域的关键工具。
本文将具体介绍学生教育信息管理系统的建设方案,总结其重要性和优势。
一、需求分析1.1 学生信息管理:包括学生个人信息、家庭背景、课程成绩、出勤情况等的记录和管理。
1.2 教师信息管理:包括教师个人信息、授课科目、任教班级、教学资源等的记录和管理。
1.3 课程管理:包括课程编排、选课情况、教材使用等的管理。
1.4 成绩管理:包括成绩录入、查询、统计分析等的功能。
1.5 课程资源管理:包括教学目标、教学计划、教学资料等的管理。
1.6 借阅管理:包括图书借阅、归还、罚款等的管理。
1.7 班级管理:包括班级信息、班级成员、班级活动等的管理。
1.8 通知公告管理:包括学校通知、班级通知、考试安排等的发布与管理。
二、系统设计2.1 数据库设计:根据需求分析,设计学生、教师、课程、成绩等相关数据表,并建立合理的数据关系。
2.2 界面设计:通过可视化界面提供简洁易用的操作界面,使用户能够方便地进行各类操作。
2.3 功能设计:根据需求,设计学生信息管理、教师信息管理、课程管理、成绩管理等功能模块,确保系统的高效性和可扩展性。
2.4 安全设计:采用登录认证、用户权限管理等机制,确保系统数据的安全性和隐私保护。
三、系统实施3.1 服务器搭建:选择适当的硬件和操作系统,搭建稳定高效的服务器环境。
3.2 数据库配置:配置数据库,确保系统能够高效地存储和管理数据。
3.3 系统安装:将系统部署在服务器上,并进行必要的配置和测试。
3.4 数据迁移:将现有的学生和教师信息迁移到新的系统中,确保数据的完整性和准确性。
3.5 培训与推广:组织培训活动,向学生、教师和管理员介绍系统的使用方法和操作技巧。
四、系统运维4.1 系统更新:及时更新系统版本,修复漏洞并增加新功能。
4.2 数据备份:定期备份系统数据,以确保数据的安全性和可恢复性。
信息管理系统 建设方案

信息管理系统建设方案一、引言随着信息技术的发展和应用的普及,各类组织与企业纷纷意识到信息管理对于提高工作效率、优化资源配置、实现可持续发展的重要性。
本文旨在探讨信息管理系统的建设方案,以实现信息的高效获取、安全存储和有效利用。
二、需求分析1. 信息采集与传输需求在信息管理系统中,准确获取各种类型的信息是首要任务。
系统需要具备良好的信息采集界面,支持多种数据输入方式,并能实现信息的实时传输。
2. 信息存储与管理需求信息管理系统需要提供稳定、安全的存储环境,确保数据的可靠性和机密性。
同时,应具备高效的信息检索和分类管理功能,确保用户能够方便地查询和使用信息。
3. 信息共享与协同办公需求在组织内部,各个部门或团队之间的信息共享和协同办公是提高工作效率的关键。
信息管理系统应提供灵活的权限管理机制,确保信息的共享和协同工作的顺畅进行。
4. 风险管理与安全需求在信息化时代,信息安全至关重要。
信息管理系统应具备完善的权限控制和数据加密机制,以保护重要信息的安全性。
同时,备份和灾难恢复机制也是必备的功能。
三、系统设计基于以上需求分析,本文提出以下几点系统设计方案。
1. 前端界面设计前端界面应简洁直观,符合用户习惯。
通过合理的布局和设计,提高用户的操作效率和工作舒适度。
同时,界面应支持自定义化设置,以满足不同用户的个性化需求。
2. 后台数据库设计后台数据库应具备高可靠性和高性能的特点。
采用分布式架构,实现数据的分布式存储和处理。
同时,注重数据的备份和灾难恢复机制,确保数据的安全性和可用性。
3. 信息分类与索引设计对于大量的信息数据,合理的分类和索引是高效获取信息的关键。
系统应提供多层次、多维度的分类和标签机制,以及全文搜索等功能,方便用户快速准确地检索所需信息。
4. 权限管理与安全设计权限管理是保证信息安全的核心措施。
系统应提供细粒度的权限设置,支持不同用户和角色的权限差异化管理。
同时,加强系统的安全性设计,采用先进的加密算法和防护措施,确保重要信息的保密性和完整性。
信息安全管理系统建设实施方案
信息安全管理系统建设实施方案一、背景与目标随着信息技术的发展和应用,信息安全问题日益突出。
为了保护组织的信息资产,规范信息安全管理,需要建立信息安全管理系统。
本方案旨在建设一套完善的信息安全管理系统,以确保组织的信息资产得到有效保护。
二、系统建设内容1.确定信息安全政策根据公司的战略目标和业务需求,制定出符合组织实际情况的信息安全政策,明确责任、权限和管理要求。
2.进行风险评估与安全策略制定运用风险管理方法,对组织的信息资产进行风险评估,确定关键信息资产并制定相应的安全策略,包括信息备份与恢复、身份认证、访问控制等。
3.建立信息安全组织体系明确信息安全管理组织各部门和岗位的职责和权限,制定相关的责任追究制度,并建立信息安全委员会,负责统筹协调信息安全管理工作。
4.制定信息安全管理制度与流程根据组织的实际情况,制定信息安全管理制度和流程,包括信息安全管理手册、信息安全事件处理流程、事件报告与处置流程等,确保信息安全管理的规范性和可操作性。
5.人员培训和意识提升组织相关人员进行信息安全培训,提高其信息安全意识与知识水平,使其能够主动参与和配合信息安全管理工作。
6.技术措施的实施与管理根据信息安全策略的要求,选择并实施符合组织需求的技术措施,包括网络安全设备、防病毒软件、入侵检测系统等,并建立相应的管理机制。
三、实施步骤与时间安排1.确定系统建设组织机构与责任分工本阶段需明确系统建设的责任人员及各自职责,确保各项任务能够有序推进。
2.进行风险评估与安全策略制定首先,对组织的信息资产进行风险评估,确定关键信息资产。
其次,根据风险评估结果,制定相应的安全策略。
3.制定信息安全管理制度与流程根据组织的实际情况和安全策略,制定信息安全管理制度和流程,确保其规范性和可操作性。
4.建立信息安全组织体系明确各部门和岗位的职责和权限,建立信息安全委员会,并制定相关的责任追究制度。
5.技术措施的实施与管理根据安全策略的要求,选择并实施相应的技术措施,确保信息系统的安全性。
五大中心信息管理系统建设方案
五大中心信息管理系统建设方案随着信息化技术的快速发展,各行各业对信息管理系统的需求越来越迫切。
在当前的信息化环境下,五大中心信息管理系统的建设显得尤为重要和必要。
本文将从系统架构、功能模块、数据管理、安全保障和推广运维等方面,提出一套完整的五大中心信息管理系统建设方案。
一、系统架构五大中心信息管理系统的架构应该是分布式的,采用多层次、多模块的设计。
系统核心是数据库服务器,负责数据的存储和管理。
其上层包括应用服务器,负责处理业务逻辑和提供服务接口。
再上层是用户终端,包括PC端、移动端等,提供用户界面和交互功能。
二、功能模块五大中心信息管理系统应包括以下功能模块:1.数据采集模块:负责从各个数据源采集数据,并进行清洗和转换,确保数据的准确性和统一性。
2.数据存储与管理模块:负责数据的存储和管理,包括数据的增删改查、数据的备份与恢复等功能。
3.数据分析与挖掘模块:通过数据分析和挖掘技术,对数据进行深入挖掘,提取有价值的信息和规律,并支持数据可视化展示。
4.权限管理模块:对用户进行权限管理,包括用户注册、登录、角色分配、权限控制等功能,确保系统的安全性和可控性。
5.报表生成与导出模块:根据用户需求,生成各类报表,并支持导出为Excel、PDF等格式,方便用户进行数据分析和决策。
三、数据管理五大中心信息管理系统的数据管理应该注重以下几个方面:1.数据标准化:对数据进行标准化处理,确保数据的一致性和可比性。
2.数据质量控制:建立数据质量控制机制,对数据进行质量检查和评估,确保数据的准确性和可信度。
3.数据备份与恢复:建立完善的数据备份与恢复机制,确保数据的安全性和可恢复性。
4.数据共享与开放:支持数据共享和开放,促进数据的流通和共享,提高数据的利用率和价值。
四、安全保障五大中心信息管理系统的安全保障应该包括以下几方面:1.网络安全:采用防火墙、入侵检测系统等技术手段,保护系统免受网络攻击。
2.数据安全:采用数据加密、访问控制等技术手段,保护数据的机密性和完整性。
机构信息化管理系统建设方案
机构信息化管理系统建设方案第1章项目概述 (5)1.1 项目背景 (6)1.2 项目目标 (6)1.3 项目范围 (6)第2章信息化管理系统需求分析 (6)2.1 管理业务需求 (7)2.1.1 信息资源共享需求:机构各部门之间存在大量的信息资源,需通过信息化管理系统实现资源的整合与共享,提高工作效率。
(7)2.1.2 业务流程优化需求:优化机构的业务流程,实现业务数据的电子化、自动化处理,降低人力成本,提高工作质量。
(7)2.1.3 决策支持需求:通过收集、分析各部门的业务数据,为机构提供数据支撑,提高决策的科学性和准确性。
(7)2.1.4 风险防控需求:建立风险防控体系,对机构运行过程中的风险因素进行识别、预警和防范,保证机构的安全稳定运行。
(7)2.2 用户需求 (7)2.2.1 易用性需求:系统界面简洁明了,操作简便,易于上手,降低用户的学习成本。
(7)2.2.2 安全性需求:保证用户数据安全,对用户身份进行认证和权限控制,防止数据泄露和非法访问。
(7)2.2.3 个性化需求:根据不同用户的工作职责和业务需求,提供个性化的功能模块和服务。
(7)2.2.4 可扩展性需求:系统具备良好的可扩展性,能够根据用户需求的变化进行功能拓展和升级。
(7)2.3 功能需求 (7)2.3.1 信息资源管理:实现对机构内部及外部信息资源的采集、整理、存储、检索和共享。
(7)2.3.2 业务流程管理:支持业务流程的定制、发布、执行和监控,实现业务协同和审批自动化。
(7)2.3.3 决策支持:提供数据统计、分析、可视化等功能,为机构决策提供数据支撑。
72.3.4 风险防控:建立风险防控机制,实现风险识别、预警、评估和应对。
(8)2.3.5 用户管理:实现对用户身份、权限、角色等方面的管理,保障系统安全运行。
82.3.6 系统管理:提供系统配置、日志管理、备份恢复等功能,保证系统稳定可靠。
82.4 系统功能需求 (8)2.4.1 响应速度:系统应具备快速响应能力,保证用户在操作过程中感受到流畅的体验。
行业信息化管理系统建设方案
行业信息化管理系统建设方案第一章引言 (2)1.1 编制目的 (2)1.2 编制依据 (2)1.3 项目背景 (3)1.4 项目目标 (3)第二章系统建设总体目标 (3)2.1 系统建设原则 (3)2.2 系统功能定位 (4)2.3 系统功能指标 (4)第三章系统需求分析 (4)3.1 用户需求分析 (4)3.1.1 用户背景 (4)3.1.2 用户需求 (5)3.2 功能需求分析 (5)3.2.1 系统功能模块 (5)3.2.2 功能需求描述 (5)3.3 功能需求分析 (6)3.3.1 系统响应速度 (6)3.3.2 系统稳定性 (6)3.3.3 系统可靠性 (6)3.3.4 系统扩展性 (6)3.4 安全需求分析 (6)3.4.1 信息安全 (6)3.4.2 系统安全 (6)第四章系统设计 (7)4.1 系统架构设计 (7)4.2 数据库设计 (7)4.3 系统模块设计 (7)4.4 系统界面设计 (8)第五章系统开发技术选型 (8)5.1 前端开发技术选型 (8)5.2 后端开发技术选型 (8)5.3 数据库技术选型 (9)5.4 系统集成技术选型 (9)第六章系统实施与部署 (9)6.1 系统开发流程 (9)6.2 系统测试与调试 (10)6.3 系统部署与运维 (10)6.4 系统培训与推广 (11)第七章项目管理与组织 (11)7.1 项目组织结构 (11)7.2 项目进度管理 (11)7.3 项目成本管理 (12)7.4 项目风险管理 (12)第八章系统安全与保障 (12)8.1 系统安全策略 (12)8.2 系统安全防护措施 (13)8.3 系统安全监控与预警 (13)8.4 系统安全保障体系 (13)第九章系统运维与维护 (13)9.1 系统运维策略 (13)9.2 系统维护流程 (14)9.3 系统升级与优化 (14)9.4 系统故障处理 (14)第十章系统建设效益分析 (15)10.1 经济效益分析 (15)10.1.1 投资回报分析 (15)10.1.2 成本效益分析 (15)10.2 社会效益分析 (15)10.2.1 服务质量提升 (15)10.2.2 社会治理能力提升 (16)10.3 系统可持续发展策略 (16)10.4 项目总结与展望 (16)第一章引言1.1 编制目的为保证行业信息化管理系统建设项目的顺利实施,本方案旨在明确项目目标、建设内容、实施步骤以及相关技术规范,为项目参与者提供统一的指导思想和操作依据。