
信息安全检查表
2017年瓯海区卫计系统信息安全检查表
单位名称(盖章):
日期: 年 月 日
指标
考核细则
检查结果
备注
管理制度
1、机房管理制度(上墙)
2、运维安全管理制度
3、信息化保密管理制度
4、数据备份与安全管理制度
5、信息安全应急制度
终端计算机安全
终端计算机建立终端采取统一软件下发、补丁更新、病毒查杀、漏洞扫描等措施
业务系统内网迁移
冷链系统访问和设备数据传输迁移至内网。
会计核算软件访问迁移至内网。
检查人员(签字):
单位负责人(签字):
防火墙、交换机、服务器等主要设备及线缆设置不易除去的标签。
定期巡检要求医院信息人员或维保公司每周巡检一次;进出机房的外来人员执行进出登记。
网络安全
内网网络必须建立计算机准入控制,防止未审批的计算机接入内网网络。
内外网采取有效措施隔离,边பைடு நூலகம்部署防火墙设备,实施相应的访问控制策略。
网络和安全设备中配置SSH加密协议,禁止采用明文的telnet协议。
对网络安全设备远程登陆的管理地址进行限制,只允许某一网段或某些IP可以访问;
网络和安全设备的配置文件必须定期备份。
严格控制无线路由器和随身WIFI网络共享设备的使用。对公众开放的无线服务必须采取认证机制。
服务器
安全
Windows服务器的登陆账户,要求密码长度最小值为8位,启用密码复杂度要求;设置账户锁定时间,锁定阀值为5次无效登录。
删除Windows多余的账户,关闭不必要的文件共享,及时升级系统补丁,安装杀毒软件。
服务器边界部署防火墙,设置了明确的访问控制策略,实现不同系统之间安全区域的有效隔离及访问控制。
数据库安全
数据库定期备份,每天至少备份2次,至少保留最近15天的备份数据。
修改数据库默认账户的SYS、SYSTEM系统默认口令,删除系统中多余的账户,如SYSMAN、DBSNMP等。
终端计算机必须设置登陆密码, 账户锁定时间为10分钟。
内网和外网重要信息系统使用的计算机必须严格控制U盘和光盘等移动存储介质。
机房安全
机房建立红外线防盗报警器或视频监控系统。
网络机房建立烟雾传感器、火灾报警器等装置、灭火消防设施。
机房应设置温、湿度自动调节设施,使机房温、湿度的变化在设备运行所允许的范围之内。(建议值:温度夏季23±2℃,冬季20±2℃,湿度45~65%。)
信息安全检查表
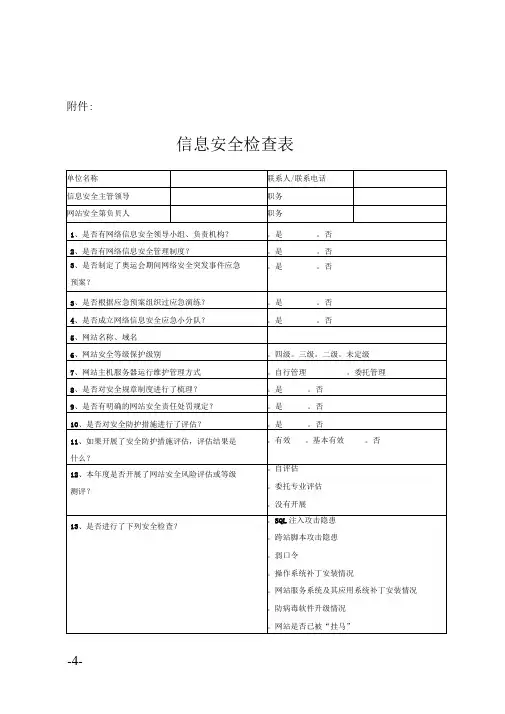
。是。否
。未采用托管方式
37、是否采取了备份措施?
。备机。备件
。网站数据备份
。其他措施
38、是否明确了技术支援队伍?
。是。否
39、是否有24小时值班制度?
。开始值班
。拟从奥运会开始实行24小时值班
。不需要进行24小时值班
40、是否建立了网站发布宙核制度?
。是。否
41、对本次检查中发现1可题的整改比例
。是。否
5、网站名称、域名
6、网站安全等级保护级别
。四级。三级。二级。未定级
7、网站主机服务器运行维护管理方式
。自行管理。委托管理
8、是否对安全规章制度进行了梳理?
。是。否
9、是否有明确的网站安全责任处罚规定?
。是。否
10、是否对安全防护措施进行了评估?
。是。否
11、如果开展了安全防护措施评估,评估结果是
附件:
信息安全检查表
单位名称
联系人/联系电话
信息安全主管领导
职务
网站安全第负贝人
职务
1、是否有网络信息安全领导小组、负责机构?
。是。否
2、是否有网络信息安全管理制度?
。是。否
3、是否制定了奥运会期间网络安全突发事件应急
预案?
。是。否
3、是否根据应急预案组织过应急演练?
。是。否
4、是否成立网络信息安全应急小分队?
。一个月以上
。一个月
。半个月
。每周或更短
32、
系统管理和数据库管理的口令长度是多少?
。小于8位
。大于8位
33、是否存在多台服务器或多个帐户使用同一口
令的情况?
。是
学校网络与信息安全检查表
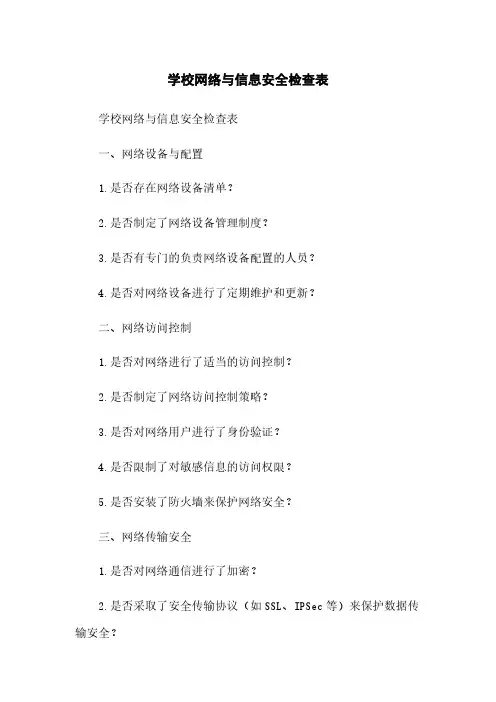
学校网络与信息安全检查表学校网络与信息安全检查表一、网络设备与配置1.是否存在网络设备清单?2.是否制定了网络设备管理制度?3.是否有专门的负责网络设备配置的人员?4.是否对网络设备进行了定期维护和更新?二、网络访问控制1.是否对网络进行了适当的访问控制?2.是否制定了网络访问控制策略?3.是否对网络用户进行了身份验证?4.是否限制了对敏感信息的访问权限?5.是否安装了防火墙来保护网络安全?三、网络传输安全1.是否对网络通信进行了加密?2.是否采取了安全传输协议(如SSL、IPSec等)来保护数据传输安全?3.是否禁止了非法的网络传输行为(如P2P、BT等)?4.是否对网络通信进行了监控和审计?四、网站和应用程序安全1.是否存在网站和应用程序清单?2.是否对网站和应用程序进行了安全评估和漏洞扫描?3.是否制定了网站和应用程序安全管理制度?4.是否对网站和应用程序进行了定期更新和维护?五、信息安全教育与培训1.是否向师生进行了信息安全教育和培训?2.是否制定了信息安全管理制度?3.是否定期组织信息安全演练和应急演练?六、物理安全1.是否存在机房和服务器房的进出记录?2.是否采取了物理访问控制措施(如门禁系统、监控系统等)?3.是否对机房和服务器房进行了定期检查和维护?七、安全事件管理1.是否建立了安全事件管理制度?2.是否采取了安全事件监测、报告和处置机制?3.是否对安全事件进行了记录和分析?附件:1.网络设备清单2.网站和应用程序清单3.安全事件记录表法律名词及注释:1.信息安全:指对信息进行保密、完整性和可用性的保护。
2.访问控制:指限制用户或系统对资源的访问权限。
3.防火墙:用于在网络与外界之间建立安全防护的设备。
4.SSL(Secure Socket Layer):一种用于保护网络通信安全的协议。
5.IPSec(Internet Protocol Security):一种用于保护IP 数据传输安全的协议。
网络信息安全检查表【模板】

网络信息安全检查表【模板】一、物理安全1、机房环境机房温度、湿度是否在规定范围内?机房是否具备有效的防火、防水、防尘、防静电措施?机房的通风和照明是否良好?2、设备防护服务器、网络设备等是否放置在安全的机柜中,并采取了防盗措施?关键设备是否有冗余电源供应?3、访问控制机房是否有严格的人员出入管理制度,记录进出人员的身份和时间?机房钥匙是否由专人保管,是否存在多把钥匙分散管理的情况?二、网络架构安全1、网络拓扑网络拓扑结构是否清晰合理,易于维护和管理?关键网络设备是否有备份和冗余机制?2、访问控制是否划分了不同的网络区域,如内网、外网、DMZ 区等,并实施了相应的访问控制策略?网络访问是否基于最小权限原则,用户只能访问其工作所需的资源?3、防火墙和入侵检测防火墙规则是否定期审查和更新,以确保其有效性?入侵检测系统是否正常运行,是否及时处理报警信息?4、网络设备安全网络设备的登录密码是否足够复杂,并定期更改?网络设备的操作系统和软件是否及时更新补丁?三、系统安全1、操作系统服务器和客户端操作系统是否为正版软件?操作系统是否及时更新补丁,关闭不必要的服务和端口?是否设置了合理的用户账号和权限,避免出现超级用户权限滥用的情况?2、数据库数据库是否采取了加密存储措施,保护敏感数据?数据库的备份和恢复策略是否有效,备份数据是否定期测试?3、应用系统应用系统是否经过安全测试,是否存在已知的安全漏洞?应用系统的用户认证和授权机制是否健全?四、数据安全1、数据备份是否制定了定期的数据备份计划,包括全量备份和增量备份?备份数据是否存储在异地,以防止本地灾害导致数据丢失?备份数据的恢复流程是否经过测试,确保在需要时能够快速恢复数据?2、数据加密敏感数据在传输和存储过程中是否进行了加密处理?加密算法是否足够强大,密钥管理是否安全?3、数据销毁当不再需要的数据需要销毁时,是否采用了安全的销毁方法,确保数据无法恢复?五、用户管理1、用户认证用户的登录是否采用了多因素认证,如密码、令牌、指纹等?密码策略是否符合强度要求,如长度、复杂度、定期更改等?2、用户授权用户的权限分配是否基于其工作职责,避免权限过高或过低?对用户权限的变更是否有严格的审批流程和记录?3、用户培训是否定期对用户进行网络信息安全培训,提高其安全意识?培训内容是否包括密码管理、防范网络钓鱼、数据保护等方面?六、应急响应1、应急预案是否制定了详细的网络信息安全应急预案,包括事件分类、响应流程、责任分工等?应急预案是否定期演练和更新,确保其有效性?2、事件监测是否建立了有效的事件监测机制,能够及时发现网络安全事件?对事件的监测是否涵盖了网络流量、系统日志、用户行为等方面?3、事件处理在发生网络安全事件时,是否能够迅速采取措施进行遏制和恢复?是否按照规定的流程进行事件报告和记录?七、安全审计1、日志管理系统、网络设备、应用系统等是否开启了日志功能,并定期备份和保存?日志的存储时间是否符合法规和业务要求?2、审计分析是否定期对日志进行审计分析,发现潜在的安全威胁和异常行为?审计结果是否及时报告给相关人员,并采取相应的措施?3、合规性审计网络信息安全措施是否符合相关的法律法规、行业标准和内部政策要求?是否定期进行合规性审计,发现并整改不符合项?。
信息安全检查表1
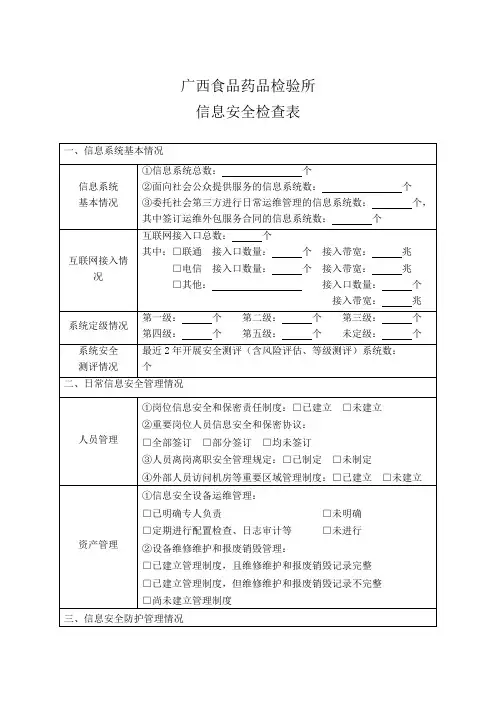
□本年度是否组织开展信息安全教育培训,次数:
参训人员比例
本年度参加信息安全教育培训的人员占总人数比例为:
七、信息安全检查情况
信息安全检查工作情况
检查工作和经费落实情况: □已落实 □未落实
检查工作方案制定情况: □已制定 □未制定
安全保密和风险控制措施: □已采取 □未采取
组织开展技术检测情况: □已开展 □未开展
□博客内容经审核后发布 □未经审核即可发布
终端计算机
安全管理
①终端计算机安全管理方式:
□使用统一平台对终端计算机进行集中管理 □用户分散管理
②帐户口令管理:
□无:空口令、弱口令和默认口令 □有
③接入互联网安全控制措施:
□有控制措施(如实名接入、绑定计算机IP和MAC地址等)
□无控制措施
④漏洞扫描、木马检测: □定期进行 □未进行
其中感染恶意代码的终端计算机台数:
漏洞检测结果
①进行过漏洞扫描的服务器台数:_______ ,其中存在漏洞的服务器台数:______ ,存在高风险漏洞的服务器台数:_______
②进行过漏洞扫描的终端计算机台数:______ ,其中存在漏洞的终端计算机台数:____ ,存在高风险漏洞的终端计算机台数:
安装Linux操作系统的计算机台数:
安装其他操作系统的计算机台数:
数据库
总套数:,其中国产套数:
信息安全设备
①安装国产防病毒产品的终端计算机台数:
②防火墙(不含终端软件防火墙)台数:
其中国产防火墙的台数:
六、信息安全教育培训情况
参加培训情况
□本年度是否派员参加信息安全相关业务培训,人次数:,培训部门名称
□已部署有防病毒、防火墙、入侵检测、安全审计等功能的设备 □未部署
信息安全检查表
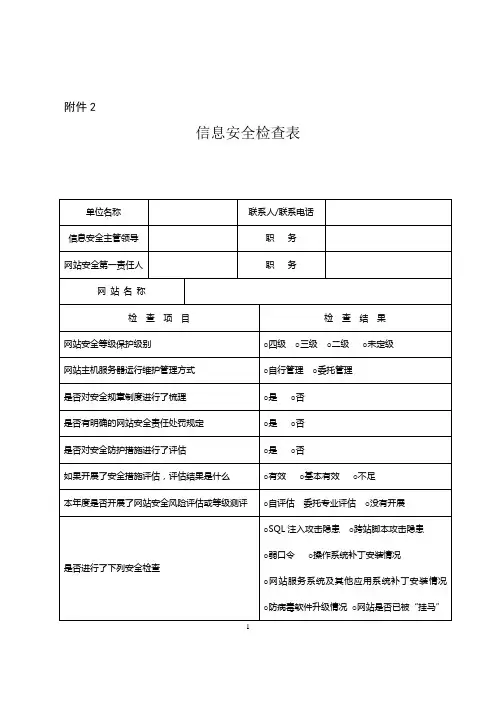
如果开展了安全措施评估,评估结果是什么
○有效○基本有效○不足
本年度是否开展了网站安全风险评估或等级测评
○自评估委托专业评估○没有开展
是否进行了下列安全检查
○SQL注入攻击隐患○跨站脚本攻击隐患
○弱口令○操作系统补丁安装情况
○网站服务系统及其他应用系统补丁安装情况○防病毒软件升级情况○网站是否已被“挂马”
○是○否
是否对自管的域名解析系统采取了安全防护措施
○是○否○无自管域名解析系统
是否与托管方签订了安全协议
○是○否○未采取托管
是否制定了奥运会期间网站安全突发事件应急预案
○是○否
是否根据应急预案组织过应急演练
○是○否
是否采取了备份措施
○备机○备件○网站数据备份○其他措施
是否明确了技术支援队伍
○是○否
是否有24小时值班制度
○是○否
是否关闭或删除了不必要的服务
○是○否
是否关闭或删除了不必要的端口
○是○否
系统管理和数据库管理口令更换周期是多少
○每周或更短○半个月○一个月
○一个月以上○从未更换或偶尔更换
系统管理和数据库管理口令长度是多少位
○小于等于8位○大于8位
是否存在多台服务器或多个帐户使用同一口令的情况
○是○否
对网站进行远程维护时,是否采取了加密防护措施
○是○否
系统安全日志察看的周期是多少
○每天○每周○每月○偶尔或从不
是否具有独立的安全审计系统
○是○否
网站服务器和同一网段内其他服务器之间是否有访问控制措施
○是○否
操作系统最近一次升级的日期
月日
Web服务器最近一次升级的日期
月日
(信息安全标准化)全套信息检查表

(信息安全标准化)全套信息检查表信息安全标准化全套信息检查表
目的
本检查表旨在帮助组织进行信息安全标准化建设,全面评估组
织安全现状,发现安全风险和问题,并提出相应的改进和优化措施。
使用方法
1. 逐一检查以下两个方面,确认组织是否已做好相应准备:
- 安全管理制度、规范、流程等是否完整、符合法律法规要求
和组织的内部要求;
- 安全技术措施是否到位,能否有效预防、检测、响应、恢复
各类安全事件和威胁。
2. 对照具体检查项目,回答相应内容是否符合标准要求,标记“√”或“×”或“N/A”表示。
3. 根据检查结果,及时采取相应的改进和优化措施。
检查项目
总结
通过使用本信息安全标准化全套信息检查表,组织能够全面了解自身安全现状,并及时发现和解决安全风险和问题,不断提升信息安全保障能力和水平,为组织发展提供保障和支持。
信息安全检查表
○入侵检测系统升级情况
○漏洞扫描系统升级情况
○执行漏洞扫描情况
10、是否有网页防篡改措施?
○安装了防篡改系统
○人工监看
○无防篡改措施
11、是否具有边界保护措施?
○防火墙○其它○无
12、是否有抗拒绝服务攻击措施?
○是○否
13、是否安装了入侵检测系统?
○是○否
14、是展了安全防护措施评估,评估结果是什么?
○有效○基本有效○不足
8、本年度是否开展了网站安全风险评估或等级测评?
○自评估
○委托专业评估
○没有开展
9、是否进行了下列安全检查?
○SQL注入攻击隐患
○跨站脚本攻击隐患
○弱口令
○操作系统补丁安装情况
○网站服务系统及其他应用系统补丁安装情况
○防病毒软件升级情况
○从未更换或偶尔更换
○一个月以上
○一个月
○半个月
○每周或更短
28、系统管理和数据库管理的口令长度是多少?
○小于8位
○大于8位
29、是否存在多台服务器或多个账户使用同一口令的情况?
○是○否
30、对网站进行远程维护时,是否采取了加密措施?
○是○否
31、是否对自管的域名解析系统采取了安全防护措施?
○是○否
信息安全检查表
单位名称
联系人/联系电话
信息安全主管领导
职务
网站安全第一责任人
职务
1、网站名称
2、网站安全等级保护级别
○四级○三级○二级○未定级
3、网站主机服务器运行维护管理方式
○自行管理○委托管理
4、是否对安全规章制度进行了梳理?
○是○否
5、是否有明确的网站安全责任处罚规定?
学校网络与信息安全检查表
学校网络与信息安全检查表学校网络与信息安全检查表1.背景说明本检查表旨在对学校网络和信息系统的安全措施进行全面检查,以确保学校的网络和信息系统能够有效地防范各类安全威胁,并保护学校师生的隐私和敏感信息。
2.网络基础设施安全检查2.1 网络设备2.1.1 确认网络设备的合法性及安全性2.1.1.1 网络设备采购记录是否完备,并在采购时是否进行了安全性评估2.1.1.2 确认网络设备的固件是否为最新版本,是否存在已知的安全漏洞2.1.1.3 确认网络设备的管理员账号和密码是否设置为强度足够的组合,并定期更改密码2.1.2 确认网络设备的配置安全性2.1.2.1 确认网络设备的访问控制策略是否规范,是否存在不必要的开放端口2.1.2.2 确认网络设备的防火墙设置是否合理,并能有效阻止非法访问2.1.2.3 确认网络设备的日志记录是否开启,并是否进行了定期的日志审计2.2 网络连接安全检查2.2.1 确认学校内部网络与外部网络之间的连接是否加密2.2.2 确认网络流量监控工具是否部署,是否能够及时检测和阻断网络攻击3.信息系统安全检查3.1 软件安全检查3.1.1 确认操作系统和应用软件是否为最新版本,并且及时进行安全补丁升级3.1.2 确认是否有合法的软件授权证书,并定期进行软件合规性检查3.1.3 确认是否有有效的杀毒软件和防火墙软件,并进行定期的库和软件更新3.2 访问授权与权限管理3.2.1 确认用户访问控制策略是否严格,并且进行了合理的权限分配3.2.2 确认用户账号和密码是否设置为强度足够的组合,并定期更改密码3.2.3 确认是否有定期的账号清理措施,包括离职人员账号的注销等3.3 数据备份与恢复3.3.1 确认是否有合理的数据备份策略,并进行定期的数据备份3.3.2 确认是否能够有效恢复备份数据,并进行定期的恢复测试4.教育和培训4.1 确认是否有针对师生的网络安全教育和培训计划,并进行定期的教育和培训活动4.2 确认是否有定期的网络安全演练,以检验网络安全响应和处置能力附件:________附件1:________网络设备采购记录附件2:________网络设备配置文件备份附件3:________安全补丁升级记录附件4:________用户账号和权限表附件5:________数据备份和恢复记录法律名词及注释:________1.隐私:________个人信息的保护,包括个人身份、健康、通信等各方面的隐私权利。
信息安全管理体系检查表
检查项目
检查内容
信息安全政策
检查公司是否有明确的信息安全政策,包括但不限于访问控制、数据保护、网络安全等方面的规定。
信息安全组织架构
检查公司是否有明确的信息安全组织架构,包括信息安全管理团队、技术团队、审计团队等。
信息安全培训
检查公司是否有定期的员工信息安全培训,包括但不限于安全意识、安全技能等方面的培训。
信息安全风险评估
检查公司是否有定期的信息安全风险评估,包括但不限于对系统、网络、应用等方面的评估。
信息安全事件管理
检查公司是否有明确的信息安全事件管理流程,包括但不限于事件报告、事件调查、事件处理等方面的规定。
信息安全审计
检查公司是否有定期的信息安全审计,包括但不限于对系统、网络、应用等方面的审计。信息 Nhomakorabea全技术措施
检查公司是否有实施有效的信息安全技术措施,包括但不限于防火墙、入侵检测、加密技术等方面的应用。
信息安全法律法规遵循
检查公司是否遵循相关的信息安全法律法规,包括但不限于《网络安全法》、《数据安全法》等方面的规定。
注:以上仅为示例,具体检查内容需根据实际情况进行调整。
学校网络与信息安全检查表
学校网络与信息安全检查表XXX网络与信息安全检查表一、日常信息安全运维管理情况重点岗位人员安全保密协议:全部签订。
人员离岗离职安全管理规定:已制定。
外部人员机房访问管理制度及权限审批制度:已建立。
资产管理制度:已建立。
机房设备标签:全部标签合格。
设备维修维护和报废管理:已建立管理制度,且维修维护和报废记录完整。
机房管理制度:已建立。
机房日常运维记录:完整详实。
人员进出机房记录:完整详实。
机房物理环境:达标。
二、信息安全网络防护情况互联网接入口总数:_____个;其中:电信接入口数量:_____个;移动接入口数量:_____个;XXX接入口数量:_____个;其他:____________接入口数量:_____个;网络安全防护设备部署:防火墙、防篡改、入侵检测设备、安全审计设备、防病毒网关、抗拒绝服务攻击设备、其他:________________________。
网络访问日志:留存日志周期_____。
安全防护设备策略:根据应用自主配置。
办公区域无线局域网接入设备(无线路由器)数量:个。
网络用途:访问互联网:_____个;访问业务/办公网络:_____个。
安全防护策略:采取身份鉴别措施:_____个;采取地址过滤措施:_____个;未设置:_____个。
入侵检测系统:已部署。
防火墙技术:已部署。
漏洞扫描技术:已部署。
访问权限设置:有。
数据库管理制度:完整并落实。
Root账户权限设置:分级设置。
数据备份周期:定期:周期_____。
网页防篡改措施:采用。
漏洞扫描:定期扫描,周期_____。
信息发布管理:已建立审核制度,且审核记录完整。
已建立审核制度,但审核记录不完整。
网站安全防护方面未建立审核制度,需要进一步完善。
管理员口令复杂度策略分为高、中、低三种,建议采用高强度口令。
邮箱安全防护方面,建议设置有效时间和审批注册账号,使用技术措施控制和管理口令强度,定期删除邮件。
在安全管理方式方面,建议采用集中统一管理,规范软硬件安装,统一补丁升级,统一病毒防护,统一安全审计等措施。