
注册表安全设置
1:注册表的自动备份在Windows系统中,系统会在当天的第一次开机时,都会自动将注册表中的信息进行备份。
并保留最近几次开机的注册表数据,以备注册表遭到破坏后对其进行恢复。
如果还需要通过人工再备份一次注册表,其具体操作如下:(1)在“运行”对话框中输入“Scanregw/backup”,然后确定即可。
2:利用导出功能备份如何导出注册表的某一分支进行备份:(1)在注册表中选中要备份的注册表分支,然后选择[文件]»[导出注册表]菜单命令,打开“导出注册表文件”对话框,在“导出范围”栏中选中所需备份的分支,然后输入保存的文件名,最后确定即可。
3:用导出的备份文件恢复注册表在DOS模式下输入Scanreg/Restore命令来恢复注册表,此时,Scanreg会自动找到注册表的备份。
如果注册表备份不止一个的话,程序会让用户进行选择,选择备份后按[Enter]键,在恢复注册表后重启电脑即可。
4:用还原项恢复部分注册表还原项就是指利用以前备份的注册表文件或其他注册表文件来覆盖现有的注册表根键和主键。
步骤:打开注册表编辑器,并选择要还原的主键,然后选择[注册表]»[还原]菜单命令,在打开的“还原项”对话框中选择要还原的注册表文件,然后打开。
在出现的警告对话框中确认即可还原选择的注册表项。
注:还原注册表项时,被选择的还原文件必须怀注册表编辑器中所要还原的根键或主键内容相吻合,即所保存的注册表项只能还原到原来的位置。
5:恢复最后一次成功运行时的注册表(1)将电脑启动到DOS状态。
(2)在DOS状态下执行下列命令:Cd\windowsAttrib –s –h –r system.datRen system.dat system.old重启电脑即可。
6:在DOS下导出注册表分支在DOS下导出注册表分支的命令格式是:Rrgedit[/L:system][/R:user]/E filename [regpath1]。
L:system是指定system.dat的路径,/R:user是指定user.dat的路径,如果不说明,系统就会在默认的路径下找;/E是导出注册表分支的文件名,regpath1是要导出的注册表分支。
如,要导出注册表关于控制系统启动的分地到test.reg里,命令如下:regedit /e test.reg HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run。
7:在DOS下快速恢复注册表(1)启动到DOS模式。
(2)在C:\Windows下键入:attrib –s –h –r *.datExtract/e/y sysbckup\rb00x.cab *.cab若system.ini与win.ini也要恢复,则将*.dat改成*.*。
完成键入Exit或重新启动系统即可。
8:利用覆盖还原法恢复注册表利用覆盖还原法恢复注册表的具体操作是利用DOS或Windows98启动盘引导,进入C:Windows目录下,修改System.dat和User.dat这两个文件的属性后将其删除,再把两个备份文件.da0覆盖到相应的目录下即可。
其操作如下:C:\Windows>attrib –s –h –r system.datC:\Windows>attrib –s –h –r user.datC:\Windows>del system.datC:\Windows>del user.datC:\Windows>copy system.da0 system.datC:\Windows>copy user.da0 user.dat9:怎样编辑.Reg文件★第一行应为:REGEDIT4或Windows Registry Editor Version 5.00,以区别操作系统。
★注册表信息头尾用“[”与“]”括起来。
★在[ ]内写入注册表中字符串内容。
★如果要删除某个注册表信息,在注册表信息前面加上“-”(减号)。
如:REGEDIT4[-HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System]10:用导入法锁定注册表编辑器(1)在记事本中编辑:REGEDIT4[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System]“DisableRegistyTools”=DWORD:00000001(2)将该文件保存为.reg文件(注意在最后要空上一行)。
(3)双击该文件将注册表编辑器锁定。
11:解除改变文件关联的被锁注册表编辑器如果恶意网页将.reg文件与注册表编辑器Regedit.exe的文件关联给更改了,即在注册表HKEY_LOCAL_MACHINE\Software\CLASSES\.reg 右边窗口中更改默认值为“txtfile”,这样当导入.reg文件时会发现打开的不是注册表编辑器,而是记事本程序,也就无法通过双击.reg 文件将解锁脚本导入注册表中。
这是应该如何解除呢?(1)编辑REGEDIT4[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System]“DisableRegistyTools”=DWORD:00000000(2)将文件保存为一个系统中不存在的扩展名如.kya。
(3)双击导入该文件,由于Windows不知道怎么处理这个示在系统中注册过的文件类型,就会弹出“打开方式”对话框。
(4)在该对话框中选择Regedit.exe即可导入注册表了。
注:其它方法,先编辑好解锁文件Enbale.reg,然后用鼠标右键单击Enable.reg文件的同时按住Shift键,在弹出的右键菜单中选择“打开方式”,在“打开方式”窗口中选择“Regedit”即可。
12:在DOS下为注册表解锁(1)编辑REGEDIT4[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policeies\System]“DisableRegistyTools”=DWORD:00000000(2)将该文件保存为*.reg文件。
(3)将电脑启动到DOS状态,然后执行regedti *.reg即可。
13:注册表其它解锁方法:方法1:REGEDIT4[HKEY-CURRENT-USER\Software\Microsoft\Windows\CurrentVersion\Policies\System]"DisableRegistryTools"=dword:00000000保存为.reg文件,然后运行它即可解除注册表编辑器锁。
方法2:<html><body><script language="JavaScript">varshl=new ActiveXObject("Wscriptshell");shl.RegWrite("HKCU\\Software\\Microsoft\\Windows\\CurrentVersion\\Policies\\System\\DisableRegistryTools",0 ,"REG-DWORD");windows.alert(“你的注册表编辑器已解除禁用!”)</script></body></btml>保存为.htm文件,然后运行即可解除注册表编辑器锁。
方法3:[Version]Signature="$Chicago$"[DefaultInstall]DelReg=DeleteMeHKCU,"Software\Microsoft\Windows\CurrentVersion\Policies\System","DidableRegistryTools"保存为.inf文件,右击该文件,选择“安装”即可解除被锁定的注册表方法4:DOS下解除注册表在DOS下,运行命令“regedit/d HKEY-CURRENT-USER\Software\Microsoft\Windows\CurrentVersion\Policies\System”,即可解除被锁定的注册表。
14:重建清理注册表通过注册表可以将“添加/删除程序”中的各种无法删除的卸载程序信息删除,全是废弃的数据会越来越多,通过手工方法进行清理就不现实了。
其实通过重建注册表也能对注册表中无用信息进行清理,操作:(1)首先打开注册表编辑器,在注册表编辑器中选择[文件]>[导出]菜单命令,将现有完整包含各种软件、硬件资源的注册表导出并为其命名。
注:因为要在DOS下执行重建注册表工作,因此最好不要起中文名称。
(2)重新启动电脑进入DOS状态,然后执行下述命令:Regedit/c dc1.reg注:用这种方法重建注册表时一定要注意DOS版本,如果电脑同时安装了多个操作系统,进行此项操作最好在DOS7.0的版本下进行。
修改注册表提高系统安全—注册表使用全攻略之十七
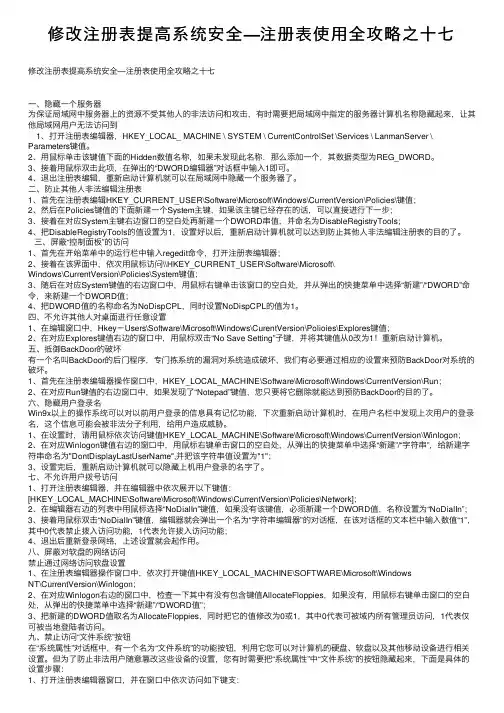
修改注册表提⾼系统安全—注册表使⽤全攻略之⼗七修改注册表提⾼系统安全—注册表使⽤全攻略之⼗七⼀、隐藏⼀个服务器为保证局域⽹中服务器上的资源不受其他⼈的⾮法访问和攻击,有时需要把局域⽹中指定的服务器计算机名称隐藏起来,让其他局域⽹⽤户⽆法访问到1、打开注册表编辑器,HKEY_LOCAL_ MACHINE \ SYSTEM \ CurrentControlSet \Services \ LanmanServer \ Parameters键值。
2、⽤⿏标单击该键值下⾯的Hidden数值名称,如果未发现此名称,那么添加⼀个,其数据类型为REG_DWORD。
3、接着⽤⿏标双击此项,在弹出的“DWORD编辑器”对话框中输⼊1即可。
4、退出注册表编辑,重新启动计算机就可以在局域⽹中隐藏⼀个服务器了。
⼆、防⽌其他⼈⾮法编辑注册表1、⾸先在注册表编辑HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\键值;2、然后在Policies键值的下⾯新建⼀个System主键,如果该主键已经存在的话,可以直接进⾏下⼀步;3、接着在对应System主键右边窗⼝的空⽩处再新建⼀个DWORD串值,并命名为DisableRegistryTools;4、把DisableRegistryTools的值设置为1,设置好以后,重新启动计算机就可以达到防⽌其他⼈⾮法编辑注册表的⽬的了。
三、屏蔽“控制⾯板”的访问1、⾸先在开始菜单中的运⾏栏中输⼊regedit命令,打开注册表编辑器;2、接着在该界⾯中,依次⽤⿏标访问\\HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System键值;3、随后在对应System键值的右边窗⼝中,⽤⿏标右键单击该窗⼝的空⽩处,并从弹出的快捷菜单中选择“新建”/“DWORD”命令,来新建⼀个DWORD值;4、把DWORD值的名称命名为NoDispCPL,同时设置NoDispCPL的值为1。
注册表与网络安全设置的研究报告

注册表与网络安全设置的研究报告随着科技的不断发展,网络安全问题越来越受到人们的关注。
为了保障网络安全,许多企业和个人都采取了各种措施,如网络安全设置和注册表管理等。
本文将探讨注册表和网络安全设置的研究。
一、注册表的作用:注册表是在Windows系统中用来存储各种配置信息的一个数据库。
它是Windows系统的一个组成部分,包含了所有当前已安装的软件、硬件和其它系统相关的配置信息。
一般情况下,用户很少需要对注册表进行访问和修改。
但有时候我们需要配置一些对于常规用户不常见的选项时需要访问。
比如我们需要对系统跟文件的操作做优化或者修改。
此时就需要修改注册表中存储设备的信息来达到目的。
二、网络安全设置的作用:网络安全设置是保障网络信息安全的一种方式。
网络安全设置是指通过在电脑或者网络中安装相关软件,杀毒软件、网络安全防护软件、安全设置等,来保障网络的安全性。
网络安全设置可以避免一些恶意的网络攻击、病毒篡改和信息泄露等问题,保证企业或个人网络的信息安全。
三、如何进行注册表与网络安全设置的研究:1. 寻找相关资料:如何研究注册表与网络安全设置?首先我们需要收集相关的资料。
比如可以在互联网上学习一些关于注册表管理和网络安全设置的相关技术,购买相关书籍、参加培训课程等。
2. 理论学习:要想掌握注册表与网络安全设置,需要进行深入的理论学习,了解其相关的概念、原理和方法,学习如何通过注册表管理和网络安全设置来达到更好的效果。
3. 实践探索:掌握了相关的理论知识后,需要进行实践探索。
可以在虚拟机等环境中进行实践探索和尝试,通过修改注册表和设置网络安全来进行实验和测试。
四、总结:注册表管理和网络安全设置是保障Windows系统和网络安全的重要手段。
通过本文中提到的一些研究方法,对于想要深入学习和掌握这些知识的读者来说,相信会有所帮助。
未来,随着科技的发展,注册表管理和网络安全设置的意义会愈发重要。
我们应该更加重视这一领域的研究和探讨,保障数字安全。
IE注册表设置安全项
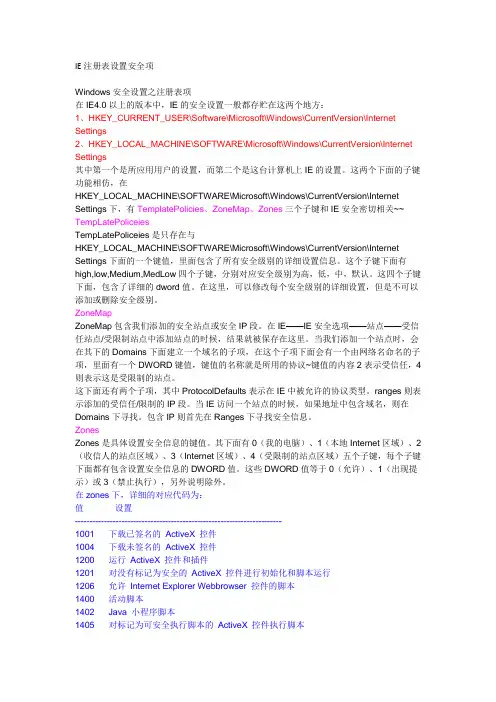
IE注册表设置安全项Windows安全设置之注册表项在IE4.0以上的版本中,IE的安全设置一般都存贮在这两个地方:1、HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings2、HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings其中第一个是所应用用户的设置,而第二个是这台计算机上IE的设置。
这两个下面的子键功能相仿,在HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings下,有TemplatePolicies、ZoneMap、Zones三个子键和IE安全密切相关~~ TempLatePoliceiesTempLatePoliceies是只存在与HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings下面的一个键值,里面包含了所有安全级别的详细设置信息。
这个子键下面有high,low,Medium,MedLow四个子键,分别对应安全级别为高,低,中,默认。
这四个子键下面,包含了详细的dword值。
在这里,可以修改每个安全级别的详细设置,但是不可以添加或删除安全级别。
ZoneMapZoneMap包含我们添加的安全站点或安全IP段。
在IE——IE安全选项——站点——受信任站点/受限制站点中添加站点的时候,结果就被保存在这里。
当我们添加一个站点时,会在其下的Domains下面建立一个域名的子项,在这个子项下面会有一个由网络名命名的子项,里面有一个DWORD键值,键值的名称就是所用的协议~键值的内容2表示受信任,4则表示这是受限制的站点。
设置注册表上网更安全
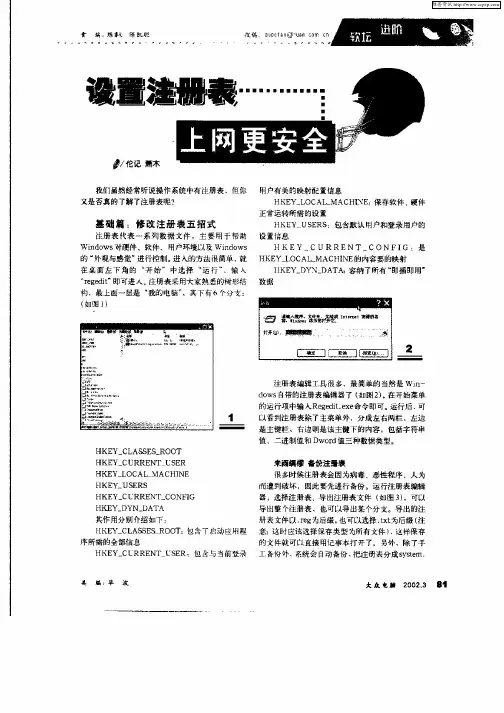
基础 篇 :修 改 注 册 表五 招 式
Wid ws n o 对硬件 、软件 、用户环境以及 Wid ws no
HKE E S:包含默认用 户和登录用户的 Y US R
H K EYБайду номын сангаас
注册表 代表 一系 列数据 文 件 ,主 要 用于帮 助 设置信息
—
C U R R EN T
HKEY—CLAS ES— S R00T
HKEY— CURRE NT S ER HKEY— 0CAL— A CHI L M NE HKEY— S RS U E HKEY— CURRE NT C0NF G I
—
来 两绸缨 备份注毋衰 很 多时候注册表会因为病毒 恶性 程序、人为
而遭到破坏 ,因此要先进行备份 。运行注册表编辑
美
蝙 :阜
波
太众 屯■
2 0 . I 0 23 i t
维普资讯
h印 /,w w oea cm t w ppf n 0
‘ 一 j - *
责 蝙
…
练謇 卫
~ 0
陈 凯 聪
t 0 {
上述 6 条命令包括恢 复 s se1d t u e .a ytn.a 和 srd t 两个部分 , 先去 掉隐藏 ( ) 首 一h 只读 ( )和系 一r 统 ( ) 个属性 , 一s 3 然后把 备用的s se d O ∞r ytm. a 和u .
—
CONFI :是 G
的 外观 与感 觉” 进行控制。进入的方法很简单 , 就 HKE L c Y— 0 AL MAc N HI E的 内容要的映射 在桌 面 左 下角 的 开 始” 中选 择 运 行 ” ,输 ^
系统安全配置

实验设备中软吉大设备,主机6台。
实验拓扑实验过程简介1. 用户权限管理(1) 查看用户SID(2) Windows系统权限四项原则(3) NTFS分区的磁盘配额操作2. 注册表安全设置(1) 禁用注册表的远程访问(2) 禁用系统调试信息自动保存(3) 禁用系统资源共享(4) 禁用系统页面交换(5) 修改TTL防主机类型探测3. TCP/IP筛选(1) 测试服务正常工作验证(2) 启用TCP/IP筛选阻断测试服务访问(3) 测试服务重新验证(4) TCP/IP筛选允许端口测试实验步骤一. 用户权限管理【实验说明】实验开始前,首先使用分组切换器将实验主机切换到理论学习环境中;将智能网络设备的网络结构切换到“网络结构一”;主机A、B、C、D、E、F使用【快照】将Windows虚拟机恢复到“网络结构1”的状态;该实验每组1人,实验步骤以主机A所在组为例进行说明,其它组的操作参考主机A所在组的操作。
1. SID查看(1) 在命令提示符中输入“whoami /user”命令显示信息形式如下:用户名SID========================== ============================================ 000c2913aa0e\administrator S-1-5-21-1227453606-851076807-3559088397-500由如上信息可以分析出:主机000c2913aa0e的用户administrator的SID为1-5-21-1227453606-851076807-3559088397-500。
2. 权限的四项基本原则演示(1) 拒绝优先原则(a) 鼠标右键单击“我的电脑”,选择“管理”菜单项,然后选择“系统工具->本地用户和组->用户”,右键选择“新用户”菜单项,如下图所示。
在弹出的新用户对话框中,填写用户名“test”,并设置“密码永不过期”。
注册表与网络安全设置
注册表与网络安全设置注册表与网络安全设置随着互联网的发展,网络安全问题的重要性越来越被人们所重视。
在网络安全领域中,注册表和安全设置是非常重要的一部分。
本文将从注册表和网络安全设置的概念入手,分别介绍它们的作用和使用方法。
概念介绍1. 注册表注册表是Windows操作系统中用于存储系统设置和用户信息的数据库。
它通常包含有关计算机硬件、软件和用户的信息。
注册表通常是一系列的命名键值(键和值),这些键和值通常是分层的,形成了Windows注册表的层次结构。
2. 网络安全设置网络安全设置是指在使用计算机时,采取一些措施来保护计算机不受到黑客、病毒、木马等网络安全攻击和威胁。
作用介绍1. 注册表的作用(1) 管理Windows的设置。
(2) 管理应用程序的设置。
(3) 存储硬件和设备驱动程序的信息。
(4) 记录用户与Windows的交互。
(5) 提供个性化设置。
(6) 存储用户配置文件。
2. 网络安全设置的作用(1) 防止黑客攻击:保护计算机安全的第一步就是预防黑客的攻击,这就需要对计算机进行网络安全设置。
(2) 防止病毒攻击:计算机病毒通常会通过网络传播,因此,使用防病毒软件进行防范和杀毒是必要的。
(3) 防止木马攻击:计算机木马常常被利用来窃取用户的个人信息,使计算机变得缓慢,甚至完全控制计算机,因此,需要进行木马拦截和查杀。
(4) 防止间谍软件的攻击:间谍软件是指那些在用户不知情的情况下在计算机上安装的程序,它们可用于窃取用户的个人信息。
(5) 远程维护和控制:网络安全设置可以确保计算机在远程维护和控制过程中的安全性。
使用方法介绍1. 注册表的使用方法(1) 运行Regedit:在开始菜单中,选择“运行”并输入“Regedit”命令。
(2) 导航到指定的键值:在注册表编辑器中,导航到指定的键值时,请依次展开其子项。
(3) 修改键值:右键点击要修改的键值,然后选择“修改”命令。
(4) 删除键值:右键点击要删除的键值,然后选择“删除”命令。
操作系统安全配置下关于一些注册表条目的修改
Type: REG_DWORD
value: 0
修改完后重启机器,运行“netstat -an”,445端口已经不再Listening了。
10)禁止判断主机类型(即改变TTL值)
在HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\TCP-IP\Parameters下,新建一个双字节项defaultTTL,选择“十进制”,文本框中输入具体数值如:64,重新启动计算机,使用Ping命令再次查看TTL值是否为新设数值。
如何将服务器隐藏起来
为了防止黑客或其他非法攻击者轻易搜索到局域网服务器的名字,你可以巧妙使用“net config”命令,将服务器的名称暂时隐藏起来。如此一来局域网中的非法用户,即使通过网上邻居窗口,也无法找到服务器的“身影”了,服务器遭受外来攻击的危险性将会大大下降。
具体方法:
用命令隐藏服务器的名称时,可以直接在DOS命令行中输入“net config server /hidden:yes”(其中server是服务器的计算机名称),回车后,服务器的计算机名称就会从网上邻居窗口中自动消失,这样黑客就无法知道服务器的名称是什么了,更不要谈如何去攻击它了。 CHINE\SOFTWARE\Microsoft\Windows NT\Current Version\Winlogon\中DontDisplayLastUserName REG_SZ 值设为1
3)去除所有网络共享将HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanManServer\Parameters\中AutoShareServer REG_DWORD 值设为0再创建一个AutoShareWks双字节值,设置为0(注意大小写)。
注册表中IE安全级别相关设置说明
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings\Zones HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\InternetSettings\Zones\{0|1|2|3|4} 的设置中的各项值的含义Internet Explorer 安全区域设置存储在以下注册表子项下面:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet SettingsHKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings这些注册表项包含以下项:TemplatePoliciesZoneMapZones注意:默认情况下,安全区域设置存储在HKEY_CURRENT_USER 注册表项子树中。
因为该子树是为每个用户动态加载的,所以一个用户的设置不会影响另一个用户的设置。
如果在组策略中启用了“安全区域:仅使用计算机设置”;或者Security_HKLM_only DWORD 值存在,并在以下注册表子项中的值为1,则只使用本地计算机设置,并且所有用户都具有相同的安全设置:HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows\CurrentVersion\Internet Settings在启用Security_HKLM_only 策略的情况下,Internet Explorer 将使用HKLM 值,而HKCU 值仍会显示在Internet Explorer 中“安全”选项卡上的区域设置中。
在Internet Explorer 7 中,“Internet 选项”对话框的“安全”选项卡显示以下消息,表示这些设置由系统管理员管理:有些设置由系统管理员管理如果在组策略中启用了“安全区域:仅使用计算机设置”;或者Security_HKLM_only DWORD 值不存在或被设置为0,则同时使用计算机设置和用户设置。
第二章 注册表的安全设置
六、禁止病毒自行启动
很多病毒都是通过注册表中的“RUN”值进行加载而实现随操 作系统的启动而启动的,用户可以按照“禁止病毒启动服务“中介 绍的方法将病毒和木马对该键值的修改权限去掉。 ·
运行“regedt32”命令,启动注册表编辑器。展开“HKEY— CURRENT—MACHINE\SOFTWARE\Microsoft\Windows\ CurrentVersion\RUN”分支,将“Everyone”对该分支的“读取” 权限设置为“允许”,取消对“完全控制”权限的选择。这样病毒 和木马就无法通过该键值启动自身了。
四、禁止远程修改注册表
如果黑客能连接到用户的电脑,而且电脑启用了远程注册表 服务(Remote Registry),那么黑客就可远程设置注册表中的服务, 因此远程注册表服务需要特别保护。如果用户仅仅将远程注册表 服务(RemoteRegistry)的启动方式设置为“禁用”,黑客在入侵 电脑后,仍然可以通过简单的操作将该服务从“禁用”改为“自 动启动”。因此有必要将该服务删除。 打开注册表编辑器,展开“HKEY—LOCAL—MACHINE\ SYSTEM\CurrentControlSet\Services”,找到“RemoteRegistry” 项。右键单击该项,选择“删除”菜单项,将该键删除,这样, 以后就无法启动该服务了。
二、禁用控制面板
控制面板是Windows系统的控制中心,可以对设备 属性,文件系统,安全口令等系统关键属性进行修改。 用户可以根据需要隐藏和禁止使用控制面板。 打开注册表编辑器,展开“HKEY—CURRENT— USER\Software\Mlcrosoft\Windows\ CurrentVersion\Policies\System”,在窗口右侧新建 一个“DWORD”类型的子健“NoDispCPL”,修改其值 为“1”即可。
巧用注册表进行安全设置
巧用注册表进行安全设置
曾立梅;宋艽
【期刊名称】《智能计算机与应用》
【年(卷),期】2003(000)005
【摘要】介绍了用注册表来对WINDOWS操作系统进行安全设置的几个实例.【总页数】1页(P48)
【作者】曾立梅;宋艽
【作者单位】重庆邮电学院计算机学院;重庆市数据通信局
【正文语种】中文
【中图分类】TP31
【相关文献】
1.巧用注册表让软件设置不再麻烦 [J], 自由风
2.巧用注册表保护操作系统安全 [J], 梁成立
3.Windows NT下利用策略模板文件对注册表进行设置 [J], 李山;凌松
4.使用注册表进行网络安全设置 [J], 张震
5.巧用注册表禁止改变WinRAR的设置 [J], 平凡
因版权原因,仅展示原文概要,查看原文内容请购买。