
深信服负载均衡AD-4000-BS参数
深信服负载均衡AD-4000-BS参数
一、性能及配置要求
序号技术指标指标要求
1 接口要求千兆电口≥6个千兆光口≥4个
2 硬件配置内存≥8GB
存储介质≥500GB
3 性能要求吞吐量≥6Gbps
并发会话数≥800万
四层每秒新建会话数≥20万七层每秒新建会话数≥40万
二、功能要求
技术指标指标要求
部署方式支持串接部署、旁路部署;支持三角传输模式。
设备形态独立专业负载设备,非插卡式扩展的负载均衡设备。
高可用性支持双机热备部署,设备之间同步会话信息。
负载均衡算法支持轮询、加权轮询、加权最小连接、动态反馈、最快响应、最小流量、带宽比例、哈希、主备、首个可用、UDP强行负载等算法。
会话保持机制支持源IP、Cookie(插入/被动/改写)、HTTP-Header、Radius、SSL Session ID等多种会话保持机制。
链路健康检查支持多种链路检测方法,能够通过PING、TCP、HTTP等方式监控链路的连通性。
支持链路冗余机制,当某一条链路故障时,可将访问流量切换到其它链路,保障用户业务的持久通畅。
服务器健康检查支持常见的主动式健康检查功能,提供基于SNMP、ICMP、TCP/UDP、FTP、HTTP、DNS、RADIUS,ORACLE/MSSQL/MYSQL 数据库等多种类型的探测判断机制。
支持被动式健康检查,可根据对业务流量的观测采样,辅助判断应用服务器健康状况;对常规HTTP应用可配置基于反映URL失效的HTTP响应状态码的观测判断机制,对于复杂应用可配置基于RST
关闭连接和零窗口等异常TCP传输行为的观测判断机制。
支持主动探测方式与被动观测方式结合使用的服务器健康检查手段,以便适应各种复杂应用交互流程,保障业务系统的高可用性。
业务交付优化支持非对称式部署的TCP协议优化技术,提升远端用户访问应用服务的速度。
无需在用户终端或应用服务器上安装任何插件和软件,不受操作系统类型、浏览器版本等兼容性因素限制,并且用户首次访问应用服务即可产生加速效果。
支持图片优化技术,通过对图片格式的转换,减少传输流量,提升web页面加载速度。
无需改动服务器端的图片源文件,可根据浏览器种类自动识别转换类型,将图片转换为对应支持的WebP或JPEG 格式,优化加速效果。
服务器性能优化支持SSL卸载和加速功能,卸除服务器端的密集型运算任务,释放服务器计算资源,并提升SSL业务的处理速度。
支持HTTP缓存功能,利用内存Cache缓存用户频繁访问的web内容,降低后台服务器的负载压力,提升用户访问的响应速度。
支持HTTP压缩功能,采用工业标准的GZIP或Deflate算法来压缩HTTP数据,从而减少传输数据量并降低带宽消耗,缩短客户端访问的下载等待时间。
支持TCP连接复用功能,利用HTTP连接池机制,将来自客户端的多个请求合并成一个连接发送到服务器,减少服务器端的工作负荷,并提升业务效率。
免费开通HTTP压缩、HTTP缓存、TCP连接复用、SSL加速功能,无需额外购买相应授权。
服务需要提供原厂三年售后服务承诺函,竞价时需上传原件电子版。
深信服应用防火墙参数
支持多个内部地址映射到同一个公网地址、多个内部地址映射到多个公网地址、内部地址到公网地址一一映射、源地址和目的地址同时转换、外部网络主机访问内部服务器、支持DNS映射功能
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、FTP、H.323、SIP等
IPSecVPN功能
支持AES、DES、3DES、MD5、SHA1、DH、RC4等算法,并且支持扩展国密办SCB2等其他加密算法支持MD5及SHA-1验证算法
病毒库数量
支持10万条以上的病毒库,并且可以自动或者手动升级
流控
应用特征识别库
*支持对1000种以上应用2000种以上的应用动作(需提供截图证明)
应用流控
*支持基于应用类型划分与带宽分配
网站流控
*支持基于网站类型的划分与带宽分配
文件流控
支持基于文件类型划分与分配带宽
WEB安全防护
URL过滤
*对用户web行为进行过滤,保护用户免受攻击;支持只过滤HTTP GET、HTTP POST、HTTPS等应用行为;并进行阻断和记录日志
文件类型过滤
*支持针对上传、下载等操作进行文件过滤;支持自定义文件类型进行过滤;支持基于时间表的策略制定;支持的处理动作包括:阻断和记录日志
ActiveX过滤
*支持基于签名证书的ActiveX过滤;支持添加白名单和合法网站列表;支持基于应用类型的ActiveX过滤,如视频、在线杀毒、娱乐等;
脚本过滤
抗攻击特性
支持防御Land、Smurf、Fraggle、WinNuke、Ping of Death、Tear Drop、IP Spoofing、SYN Flood、ICMP Flood、UDP Flood、DNS Query Flood、ARP欺骗攻击防范、ARP主动反向查询、TCP报文标志位不合法攻击防范、支持IP SYN速度限制、超大ICMP报文攻击防范、地址/端口扫描的防范、DoS/DDoS攻击防范、ICMP重定向或不可达报文控制等功能,此外还支持静态和动态黑名单功能、MAC和IP绑定功能
深信服应用防火墙参数
支持10万条以上的病毒库,并且可以自动或者手动升级
流控
应用以上的应用动作(需提供截图证明)
应用流控
*支持基于应用类型划分与带宽分配
网站流控
*支持基于网站类型的划分与带宽分配
文件流控
支持基于文件类型划分与分配带宽
WEB安全防护
URL过滤
*对用户web行为进行过滤,保护用户免受攻击;支持只过滤HTTP GET、HTTP POST、HTTPS等应用行为;并进行阻断和记录日志
抗攻击特性
支持防御Land、Smurf、Fraggle、WinNuke、Ping of Death、Tear Drop、IP Spoofing、SYN Flood、ICMP Flood、UDP Flood、DNS Query Flood、ARP欺骗攻击防范、ARP主动反向查询、TCP报文标志位不合法攻击防范、支持IP SYN速度限制、超大ICMP报文攻击防范、地址/端口扫描的防范、DoS/DDoS攻击防范、ICMP重定向或不可达报文控制等功能,此外还支持静态和动态黑名单功能、MAC和IP绑定功能
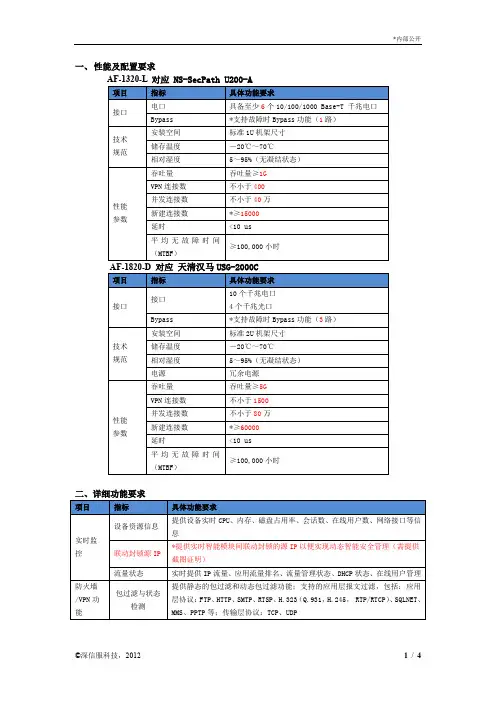
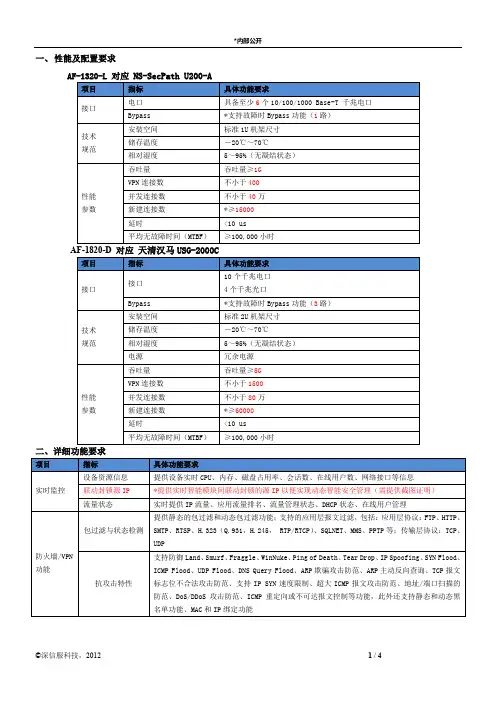
一、性能及配置要求
AF-1320-L对应NS-SecPath U200-A
项目
指标
具体功能要求
接口
电口
具备至少6个10/100/1000 Base-T 千兆电口
Bypass
*支持故障时Bypass功能(1路)
技术
规范
安装空间
标准1U机架尺寸
储存温度
-20℃~70℃
相对湿度
5~95%(无凝结状态)
性能
智能策略联动
*风险评估可以实现与FW、IPS、服务器防护模块的智能策略联动,自动生成策略(需提供截图证明)
深信服负载均衡AD常维护手册
深信服科技AD日常维护手册深信服科技大客户服务部2015年04月有特别注明,版权均属深信服所有,受到有关产权及版权法保护。
任何个人、机构未经深信服的书面授权许可,不得以任何方式复制或引用本文的任何片断。
目录SANGFOR AD设备的每天例行检查例行检查前需准备:(1)安装了WINDOWS系统的电脑一台(2)设备与步骤1所描述的电脑在网络上是可连通的(3)附件中所带的工具包一份(包括:升级客户端程序)设备硬件状态例行检查项为了保证设备的稳定运行,工作人员需要以天为周期对设备进行检查,例行检查的项目如下:1.2.1设备状态灯的检查SANGFOR AD系列硬件设备正常工作时电源灯常亮,设备的状态指示灯(设备面板左上角标示“状态”字样)只在设备启动时因系统加载会长亮(约一分钟),正常工作时熄灭。
如果在使用过程中此灯长亮(注意双机热备的备机此灯会以闪烁),且设备无法正常使用请按照如下步骤进行操作:(1)请立即将设备断电关闭,将系统切换到备机;(2)半小时后将设备重启,若重启后红灯仍一直长亮不能熄灭,请速与我司技术支持取得联系。
1.2.2接口指示灯的检查正常情况下,网口link灯在感知到电信号的时候会呈绿色(百兆链路,如果是千兆链路,该灯会成橙色)且长亮,网口ACT灯在有数据通过的时候会呈橙色且会不停闪烁,如果link或者ACT灯不闪或者不亮,请按照如下步骤进行操作:(1)检查该网线是否破损(2)检查网口水晶头是否有破损(3)检查网卡双工模式是否协商匹配(4)上述均没有问题,请及时重启设备切换主备,并及时联系深信服技术支持1.2.3设备CPU运行检查通过设备控制台的网关运行状态,检查CPU占用率是否长期居高,注:登陆设备后显示的第一页面就是网关运行状态,如果CPU长期居高,请按照如下步骤进行操作:(1)在线用户数是否超过了设备能够承受的并发参数(2)设备是否遭受到了DOS攻击?(设备默认关闭防dos攻击,开启后可产生日志)(3)某个进程是否异常?(需联系深信服技术支持确认)1.2.4设备异常状况检查检查设备硬件是否有异常(风扇,硬盘是否有异常声响)如果设备内部有异常声响,可能是硬盘或风扇的异常工作导致,请立即断开电源停止设备工作,如有备用机,请立即将系统切换到备用机;并及时联系我司客服部门以确认故障并返修设备。
深信服AD-XXXX性能和功能参数列表
全局负载
商业智能 分析
设备管理
支持轮询、加权轮询、加权最少连接、哈希、劢态反馈、最快响应时间、优先级负载均衡算 法 支持 HTTP 协议内容的高级调度策略,包含基于 URI、HOST、COOKIE、USER_AGENT 等 因素的调度策略; 支持 HTTP 包头插入客户端 IP,可定义变量名(默认为 X-For warded-For) 支持基于源 IP 和基于 cookies 的会话保持技术 默认支持 16 个站点全局负载 支持全局、本地静态就近性 支持首选策略、备选策略及备用 IP 支持轮询、加权轮询、首个可用、哈希、加权最小连接、静态就近性、劢态就近性、加权最 小流量、返回所有 IP、返回备用 IP、拒绝、丢弃等策略 支持全部及部分 AD 设备的配置同步 支持配置文件更新时自劢创建还原点 支持手劢创建还原点和从还原点还原配置文件 支持统计各个数据中心的访问次数和按 LDNS 来源分类的访问次数 支持查看远程数据中心的报表数据 支持统计链路的使用率(包括上行和下行) 支持统计链路上应用的分布情况(包括上行和下行) 支持统计多条链路上各服务的连接次数 支持统计链路上的各服务的 IP 访问次数 支持统计节点池和节点的流量、新建连接数、并发连接数 支持统计 URL 的平均响应时间 支持用户时段分析、用户地域分析、用户类别分析 支持对链路稳定性和服务器稳定性进行统计 支持按时间段、地理区域、服务资源分析各服务的访问量 支持全局数据中心智能 DNS 统计,包括访问次数统计及按照 LDNS 来源统计。 内置告警系统, 自定义告警事件,在出现服务器及应用系统安全问题时自劢发送邮件和支 持以短信方式告警 支持全中文管理界面和 HTTPS 方式登录、用户角色管理、多级授权管理 支持系统状态、链路及服务器状态的查看 支持端口映射、DOS 防护、ARP 防护 拥有全球 ISP 地址库,并支持自劢更新
深信服代理商的常见问题
资料范本本资料为word版本,可以直接编辑和打印,感谢您的下载深信服代理商的常见问题地点:__________________时间:__________________说明:本资料适用于约定双方经过谈判,协商而共同承认,共同遵守的责任与义务,仅供参考,文档可直接下载或修改,不需要的部分可直接删除,使用时请详细阅读内容TOC \o "1-3" \h \u一.AC/SG/NAC/BM问题1.SG上网加速告警:系统压力过大通知驱动bypass日志提示:上网加速告警 21:19:38 w1:work_server.cpp:745 系统压力下降,通知驱动继续转发上网加速告警 21:19:22 w1:work_server.cpp:724 系统压力过大,通知驱动bypass可能原因:设备的cpu(或者内存)使用率持续偏高,如cpu持续达到95%并且持续达到10S就会进入加速bypass。
相关问题:加速bypass不影响其它策略流控等,只是没有加速效果而已。
经常出现这种提示,比较大可能是设备性能不足,导致bypass,停用上网加速模块,就不会提醒bypass了2.占用带宽排行榜为空?【问题】网关运行状态里的流量图是空的,什么数据都是没有可能原因:1:不同版本之间因为控制台控件问题导致无法显示流量。
可以通过在控制台手动下载控件重新安装解决2:检查是否在高级配置--排除IP地址与域名中添加了内网网段3:是否设备接线接反3.设备做网桥,丢包很多,跳过设备正常可能原因:内网到设备线路有问题或者兼容性问题。
2.设备到前置设备线路有问题或者兼容性问题。
排查方法:(1).ping设备是否丢包,如果丢包说明内网到设备有问题。
(2).使用升级客户端登录设备,ping设备前置的防火墙,如果丢包说明设备到前置设备有问题(3).查看一下升级工具中的查看网络配置,看各个网口是否有错误包之类的。
如果有,说明设置存在兼容性问题。
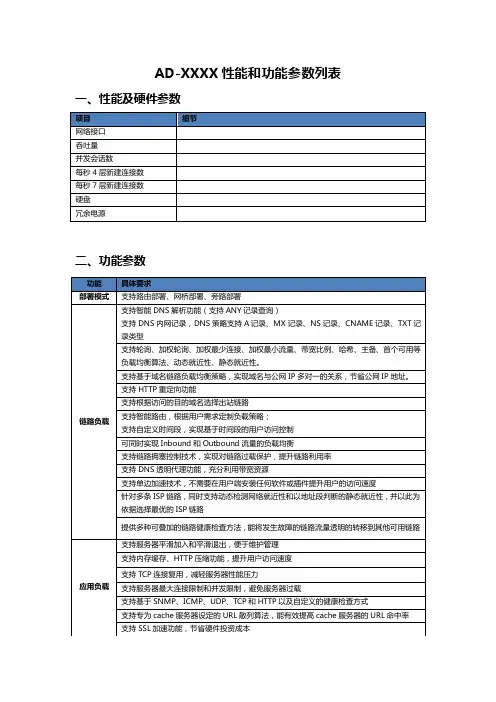
负载均衡参数

全局负载
默认支持16个站点全局负载
支持全局、本地静态就近性
支持首选策略、备选策略及备用IP
支持轮询、加权轮询、首个可用、哈希、加权最小连接、静态就近性、动态就近性、加权最小流量、返回所有IP、返回备用IP、拒绝、丢弃等策略
支持全部及部分AD设备的配置同步
支持配置文件更新时自动创建还原点
支持手动创建还原点和从还原点还原配置文件
支持统计各个数据中心的访问次数和按LDNS来源分类的访问次数
支持查看远程数据中心的报表数据
商业智能分析
支持统计链路的使用率(包括上行和下行)
支持统计链路上应用的分布情况(包括上行和下行)
支持统计多条链路上各服务的连接次数
支持统计链路上的各服务的IP访问次数
支持服务器平滑加入和平滑退出,便于维护管理
支持内存缓存、HTTP压缩功能,提升用户访问速度
支持TCP连接复用,减轻服务器性能压力
支持服务器最大连接限制和并发限制,避免服务器过载
支持基于SNMP、ICMP、UDP、TCP和HTTP以及自定义的健康检查方式
支持专为cache服务器设定的URL散列算法,能有效提高cache服务器的URL命中率
支持DNS透明代理功能,充分利用带宽资源
支持单边加速技术,不需要在用户端安装任何软件或插件提升用户的访问速度
针对多条ISP链路,同时支持动态检测网络就近性和以地址段判断的静态就近性,并以此为依据选择最优的ISP链路
提供多种可叠加的链路健康检查方法,能将发生故障的链路流量透明的转移到其ห้องสมุดไป่ตู้可用链路
应用负载
支持基于域名链路负载均衡策略,实现域名与公网IP多对一的关系,节省公网IP地址。
深信服应用防火墙参数
特征库数量
漏洞特征库: 2500+ ,并且能够自动或者手动升级
特征库信息
*必须是微软“MAPP”计划会员,特征库必须获得CVE“兼容性认证证书”(需提供截图证明)
防护类型
包括蠕虫/木马/后门/DoS/DDoS攻击探测/扫描/间谍软件/利用漏洞的攻击/缓冲区溢出攻击/协议异常/ IPS逃逸攻击等
技术
规范
安装空间
标准2U机架尺寸
储存温度
-20℃~70℃
相对湿度
5~95%(无凝结状态)
电源Βιβλιοθήκη 冗余电源性能参数吞吐量
吞吐量≥5G
VPN连接数
不小于1500
并发连接数
不小于80万
新建连接数
*≥60000
延时
<10 us
平均无故障时间(MTBF)
≥100,000小时
二、详细功能要求
项目
指标
具体功能要求
实时监控
*支持基于操作类型的脚本过滤,如注册表读写、文件读写、变形脚本、威胁对象调用、恶意图片等
理网关管
管理界面
支持SSL加密WEB方式管理设备
告警管理
支持攻击、病毒、服务器入侵、访问行为记录、内容过滤事件、系统日志告警等
排障工具
*提供图形化排障工具,便于管理员排查策略错误等故障
理日志管
数据中心
*设备必须支持内/外置数据中心
NAT功能
支持多个内部地址映射到同一个公网地址、多个内部地址映射到多个公网地址、内部地址到公网地址一一映射、源地址与目的地址同时转换、外部网络主机访问内部服务器、支持DNS映射功能
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、、SIP等
深信服超融合平台招标参数
深信服超融合平台招标参数文档使用说明:1.招标参数分:“技术功能参数要求”、“产品及厂商资质要求”、“超融合一体机参数要求”三部分;2.其中技术功能参数包含了服务器虚拟化aSV、存储虚拟化aSAN、网络虚拟化aNet的技术参数要求;3.超融合一体机招标参数要求包含了硬件配置要求和功能性要求两个部分。
其中“硬件招标参数”请按照所投型号对应的参数填入即可;4.红色字体为差异化优势功能,注意重点引导客户并写入招标文档;5.蓝色字体为正在规划或者研发中的产品技术功能,需要时间点,根据项目具体情况和总部来沟通具体时间点问题,可联系马泽明和肖先东;6.“功能指标要求”如想更好的控标,可要求所有“功能指标要求”均提供设备界面截图”7. 对于带★号的参数需提供的证明资料,可在WEB知识库上搜索《超融合投标应答证明资料》,里面有给大家整理产品功能界面的证明,方便大家使用;8.在特别的项目中,可根据客户的项目实际情况或者需求,可将不需要的参数部分删除。
技术功能参数要求以下为招标使用的参数要求:1、对于带★号的参数,必须按照招标参数要求提供相应的证明资料并加盖原厂商公章2、招标人将参照预中标结果对预中标人的投标产品进行测试,必须完全满足招标方需求方可确定为最终中标人,对于提供虚假参数强行中标的供应商,经测试查实后将以废标处理并录入我单位采购黑名单。
服务器虚拟化分布式存储网络虚拟化超融合OS整体参数产品及厂商资质要求说明:1.标黄的参数为公司其它资质,请根据项目选择是否使用这些资质2. 对于带★号的参数需提供的证明资料,可在WEB知识库上搜索《超融合投标应答证明资料》,里面有给大家整理产品及企业资质的证明,方便大家使用3. 下表“产品售后服务”中的标黄处请注意自行修改超融合一体机招标参数要求配置要求:说明:前面标黄的部分,可参考超融合一体机硬件参数来填入到对应的栏目中超融合一体机硬件参数:8盘位:4盘位:。
深信服负载均衡ad-4000-bs参数
需要提供原厂三年售后服务承诺函,竞价时需上传原件电子版
TCP/UDP、FTP、HTTP、DNS、RADIUS,ORACLE/MSSQL/MYSQL
数据库等多种类型的探测判断机制。
支持被动式健康检查,可根据对业务流量的观测米样,辅助判断应用
服务器健康状况;对常规HTTP应用可配置基于反映URL失效的
HTTP响应状态码的观测判断机制,对于复杂应用可配置基于RST
HTTP数据,从而减少传输数据量并降低带宽消耗,缩短客户端访冋
的下载等待时间。
支持TCP连接复用功能,利用HTTP连接池机制,将来自客户端的 多个请求合并成一个连接发送到服务器,减少服务器端的工作负荷, 并提升业务效率。
免费开通HTTP压缩、HTTP缓存、TCP连接复用、SSL加速功能,
无需额外购买相应授权。
深信服负载均衡
、性能及配置要求
序号
技术指标
指标要求
1
接口要求
千兆电口》6个
千兆光口》4个
2
硬件配置
内存》8GB
存储介质》500GB
3
性能要求
吞吐量》6Gbps
并发会话数》800万
四层每秒新建会话数》20万 七层每秒新建会话数》40万
、功能要求
技术指标
指标要求
部署方式
支持串接部署、旁路部署;支持三角传输模式。
设备形态
独立专业负载设备,非插卡式扩展的负载均衡设备。
咼可用性
支持双机热备部署,设备之间同步会话信息。
负载均衡算
法
支持轮询、加权轮询、加权最小连接、动态反馈、最快响应、最小流
量、带宽比例、哈希、主备、首个可用、UDP强行负载等算法。
会话保持机
BS4000M及BS4000 数据采集器使用说明
远程通讯座BS-4000m及BS-4000使用说明目录第一章:设备简介-------------------------------------- 3 第二章:各项设备使用说明---------------------------- 4 第三章:工作流程图------------------------------------ 4 第四章:具体操作流程--------------------------------- 5 第五章:具体发送流程----------------------------------------- 6BS-4000m 及BS -4000使用说明 1:设备简介BS-4000m 及BS -4000通讯座是通过电话线路来进行数据传输的一种通讯座。
它的主要工作方式是:巡检器采集完数据后上传到BS -4000通讯座,之后BS -4000通讯座将按照设定好的通讯协议自动将数据通过电话线路发送给BS -4000m 通讯座。
之后由BS -4000m 通过BCL-40数据线将数据上传至电脑核查软件。
BS -4000m 及BS -4000的全套设备为:BS -4000m 通讯座、BS -4000通讯座、专用直流9V 电源、BCL -40数据线一根、BCL -02通讯线一根。
如下图图1:BS -4000m 通讯座 图2:BS -4000通讯座图3:专用直流9V 电源 图4:BCL -02及BCL -40数据线备注:1:由于BS -4000m 及BS -4000通讯座的外形相同,所以从形状上很难区分,那么我们在通讯座后面的标签中可以区分。
如图5图5:BS -4000m 及BS -4000背部标签2:BS -4000m 安放在终端电脑边通过通讯线(BCL -40)线连接在电脑上(如保卫处办公室),BS -4000安放在发送数据端(如保安室)。
一台BS -4000m 可配合多台BS -4000使用。