
组策略安全选项对应注册表项汇总
组策略安全选项对应注册表项汇总
在组策略中的位置:计算机设置->Windows设置->安全设置->本地策略->安全选项
详细列表: [MACHINE\System\CurrentControlSet\Control\Lsa]
:
:
::值名:含义:类型:数据:值名:含义:类型:数
据:0=停用1=启用值名:含义:类型:数据:值
名:RestrictAnonymous含义:对匿名连接的额外限制(通常用于限制IPC$空连接)类型:REG_DWORD数据:0=无.依赖于默认许可权限1=不允许枚举SAM账号和共享2=没有显式匿名权限就无法访问值名ubmitControl含义:允许服务器操作员计划任务(仅用于域控制器)类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\Print\Providers\LanMan Print Services\Servers]值名:AddPrinterDrivers含义:防止用户安装打印机驱动程序类型:REG_DWORD数据:0=停用1=启用
[MACHINE\System\CurrentControlSet\Control\Session Manager\Memory Management]值名:ClearPageFileAtShutdown含义:在关机时清理虚拟内存页面交换文件类型:REG_DWORD数据:0=停用1=启用
[MACHINE\System\CurrentControlSet\Control\Session Manager]值名
rotectionMode含义:增强全局系统对象的默认权限(例如Symbolic Links)
类型:REG_DWORD数据:0=停用1=启用
[MACHINE\System\CurrentControlSet\Services\LanManServer\Parameters]值
名:EnableSecuritySignature含义:对服务器通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature
含义:对服务器通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用
1=启用值名:EnableForcedLogOff含义:当登录时间用完时自动注销用户
(本地)类型:REG_DWORD数据:0=停用1=启用值名:AutoDisconnect 含义:在断开会话产所需要的空闲时间类型:REG_DWORD数据:分钟数[MACHINE\System\CurrentControlSet\Services\LanmanWorkstation\Parameters]值
名:EnableSecuritySignature含义:对客户端通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature
含义:对客户端通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用
1=启用值名:EnablePlainTextPassword含义:发送未加密的密码以连接到第三方SMB服务器类型:REG_DWORD数据:0=停用1=启用
[MACHINE\System\CurrentControlSet\Services\Netlogon\Parameters]值名isablePasswordChange含义:防止计算机帐户密码的系统维护类型:REG_DWORD
数据:0=停用1=启用值名ignSecureChannel含义:安全通道: 对安全通道数据进行数字签名(如果可能)类型:REG_DWORD数据:0=停用
1=启用值名ealSecureChannel含义:安全通道: 对安全通道数据进行数字加密(如果可能)类型:REG_DWORD数据:0=停用1=启用值
名:RequireSignOrSeal含义:安全通道: 对安全通道数据进行数字加密或签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:RequireStrongKey 含义:安全通道: 需要强(Windows 2000 或以上版本)会话密钥类
型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\Driver Signing]值名olicy含义:未签名驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装
[MACHINE\Software\[M$]\Non-Driver Signing]值名olicy含义:未签名非驱动程序的安装操作类型:REG_BINARY 数据:0=默认安装1=允许安装但发出警告2=禁止安装
[MACHINE\Software\[M$]\Windows\CurrentVersion\Policies\System]值名isableCAD
含义:禁用按CTRL ALT DEL进行登录的设置类型:REG_DWORD数据:0=停用1=启用值名ontDisplayLastUserName含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用值名:LegalNoticeCaption含义:用户试图登录时消息标题类型:REG_SZ数据:标题文本值名:LegalNoticeText含义:用户试图登录时消息文字类型:REG_SZ数据:消息文字值名hutdownWithoutLogon含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用
[MACHINE\Software\[M$]\Windows NT\CurrentVersion\Setup\RecoveryConsole]
值名ecurityLevel含义:故障恢复控制台:允许自动系统管理级登录类
型:REG_DWORD数据:0=停用1=启用值名etCommand含义:故障恢复控制台:允许对所有驱动器和文件夹进行软盘复制和访问类型:REG_DWORD 数据:0=停用1=启用[MACHINE\Software\[M$]\Windows
NT\CurrentVersion\Winlogon]值名:AllocateCDRoms含义:只有本地登录的用户才能访
问CD-ROM类型:REG_SZ数据:0=停用1=启用值
名:AllocateDASD含义:允许弹出可移动NTFS媒体类型:REG_SZ数
据:0=Administrators1=Administrators 和Power users2=Administrators 和Interactive users值名:AllocateFloppies含义:只有本地登录的用户才能访问软盘类型:REG_SZ数据:0=停用1=启用值
名:CachedLogonsCount含义:可被缓冲保存的前次登录个数(在域控制器不可用的情况下)类型:REG_SZ数据:次数,如10次值名asswordExpiryWarning
含义:在密码到期前提示用户更改密码类型:REG_DWORD数据:天数,缺省是14天值名cRemoveOption含义:智能卡移除操作类型:REG_SZ数据:0=无操作
1=锁定工作站2=强制注销。
注册表 组策略

注册表组策略1. 简介注册表是Windows操作系统中的一个核心组件,它是一个层次结构的数据库,用于存储计算机的配置信息。
而组策略是一种管理和配置Windows操作系统的工具,它允许管理员通过集中管理的方式来控制计算机的设置和行为。
本文将详细介绍注册表和组策略的相关知识。
2. 注册表2.1 注册表的作用注册表用于存储操作系统、硬件和应用程序的配置信息。
它保存了计算机的各种设置,如用户配置、系统配置、软件配置等。
通过修改注册表的数值,可以改变计算机的行为和外观。
2.2 注册表的结构注册表是一个层次结构的数据库,类似于一个树状结构。
它主要分为以下若干个主要的根键(Root Key): - HKEY_CLASSES_ROOT:包含文件扩展名和对象类型的映射。
- HKEY_CURRENT_USER:保存当前用户的配置信息。
- HKEY_LOCAL_MACHINE:保存计算机的全局配置信息。
- HKEY_USERS:保存计算机上所有用户的配置信息。
- HKEY_CURRENT_CONFIG:保存计算机的当前配置信息。
2.3 修改注册表的风险修改注册表需要小心,因为不正确的修改可能会导致系统不稳定或无法正常工作。
在修改注册表之前,最好先备份当前的注册表,以防出现问题时可以恢复到原始状态。
此外,建议只修改熟悉的注册表项,并且在操作注册表之前先了解相关的知识和风险。
3. 组策略3.1 组策略的定义组策略是一种集中管理和配置Windows操作系统的工具。
它允许管理员通过创建和编辑组策略对象来控制计算机和用户的设置和行为。
组策略可以应用于本地计算机,也可以应用于域中的计算机。
3.2 组策略的优势组策略的使用有很多优势。
首先,它可以帮助管理员集中管理和配置计算机,减少了分散配置的工作量。
其次,它可以提高计算机的安全性,通过设置安全策略和限制权限,可以保护计算机免受未经授权的访问和恶意软件的攻击。
另外,组策略还可以提高计算机的性能,通过设置系统资源的分配和优化,可以提升计算机的运行效率。
组策略设置系列之“安全选项”

防止从安全选项卡访问驱动器
防止从安全选项卡访问驱动器
在某些情况下,您可能不希望从安全选项卡(例如Ctrl+Alt+Delete)访问驱动器。
操作步骤
在组策略编辑器中,依次展开“计算机配置”-“管理模板”-“系统”-“驱动器”,然后启用“不允许从安 全选项卡访问这台计算机的驱动器”策略。
防止从命令行访问驱动器
02
组策略的安全选项
防止从网络访问驱动器
防止从网络访问驱动器
通过禁止从网络访问驱动器,可以防止未经授权的用户或计算机访问您的计 算机中的驱动器。
操作步骤
在组策略编辑器中,依次展开“计算机配置”-“管理模板”-“系统”-“驱 动器”-“网络访问”,然后启用“不允许从网络访问这台计算机的驱动器” 策略。
有的安全需求。
更新和管理困难
03
组策略安全选项通常需要在服务器上进行管理和更新项的兼容性问题
要点一
与不同版本Windows的兼容性
要点二
与第三方软件的兼容性
组策略安全选项在不同版本的Windows系统中可能存 在兼容性问题。
组策略安全选项可能会与某些第三方软件产生冲突或兼 容性问题。
组策略安全选项的可扩展性问题
缺乏自定义选项
组策略安全选项通常只提供预设的安全选项,无法自定 义新的选项。
难以扩展到其他系统
组策略安全选项主要针对Windows系统,难以扩展到其 他系统。
组策略安全选项的可定制性问题
定制性不足
组策略安全选项的定制性相对较差,无法 满足一些特定安全需求。
定制过程复杂
防止从命令行访问驱动器
通过禁止从命令行访问驱动器,可以防止未经授权的 用户或脚本通过命令行访问您的计算机中的驱动器。
组策略用户配置管理模板与注册表对应键值

组策略用户配置管理模板与注册表对应键值组策略用户配置管理模板Windows组件《Windows Update》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\W indowsUpdate]"DisableWindowsUpdateAccess"=dword:00000001(删除使用所有Windows Update 功能的访问)(至少WINXP)《组策略用户配置管理模板任务栏和开始菜单》[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\E xplorer]"NoSimpleStartMenu"=dword:00000001(强制典型菜单)(至少WINXP)"NoCommonGroups"=dword:00000001(从开始->程序菜单删除公共程序组)(至少WIN2000)"NoSMMyDocs"=dword:00000001(从开始->文档菜单删除我的文档图标)(至少WIN2000)"NoNetworkConnections"=dword:00000001(从开始->设置菜单删除网络连接)(至少WIN2000)"NoSMMyPictures"=dword:00000001(从开始菜单中删除"图片收藏"图标)(至少WINXP)"ForceStartMenuLogOff"=dword:00000001(强制开始菜单显示注销)(至少WIN2000)"Intellimenus"=dword:00000001(禁止个性化菜单)(至少WIN2000)"NoInstrumentation"=dword:00000001(关闭用户跟踪)(至少WIN2000)[注]这个设置防止系统跟踪用户使用的程序、用户导航的路径和用户打开的文档。
注册表命令大全

注册表命令大全1. gpedit.msc-----组策略2. sndrec32-------录音机3. Nslookup-------IP地址侦测器4. explorer-------打开资源管理器5. logoff---------注销命令6. tsshutdn-------60秒倒计时关机命令7. lusrmgr.msc----本机用户和组8. services.msc---本地服务设置9. oobe/msoobe /a----检查XP是否激活10. notepad--------打开记事本A11. cleanmgr-------垃圾整理12. net start messenger----开始信使服务13. compmgmt.msc---计算机管理14. net stop messenger-----停止信使服务15. conf-----------启动netmeeting16. dvdplay--------DVD播放器17. charmap--------启动字符映射表18. diskmgmt.msc---磁盘管理实用程序19. calc-----------启动计算器20. dfrg.msc-------磁盘碎片整理程序21. chkdsk.exe-----Chkdsk磁盘检查22. devmgmt.msc--- 设备管理器23. regsvr32 /u *.dll----停止dll文件运行24. drwtsn32------ 系统医生25. rononce -p ----15秒关机26. dxdiag---------检查DirectX信息27. regedt32-------注册表编辑器28. Msconfig.exe---系统配置实用程序29. rsop.msc-------组策略结果集30. mem.exe--------显示内存使用情况31. regedit.exe----注册表32. winchat--------XP自带局域网聊天33. progman--------程序管理器34. winmsd---------系统信息35. perfmon.msc----计算机性能监测程序36. winver---------检查Windows版本37. sfc /scannow-----扫描错误并复原38. taskmgr-----任务管理器(2000/xp/200339. winver---------检查Windows版本40. wmimgmt.msc----打开windows管理体系结构(WMI)41. wupdmgr--------windows更新程序42. wscript--------windows脚本宿主设置43. write----------写字板44. winmsd---------系统信息45. wiaacmgr-------扫描仪和照相机向导46. winchat--------XP自带局域网聊天47. mem.exe--------显示内存使用情况48. Msconfig.exe---系统配置实用程序49. mplayer2-------简易widnows media player50. mspaint--------画图板51. mstsc----------远程桌面连接52. mplayer2-------媒体播放机53. magnify--------放大镜实用程序54. mmc------------打开控制台55. mobsync--------同步命令56. dxdiag---------检查DirectX信息57. drwtsn32------ 系统医生58. devmgmt.msc--- 设备管理器59. dfrg.msc-------磁盘碎片整理程序60. diskmgmt.msc---磁盘管理实用程序61. dcomcnfg-------打开系统组件服务62. ddeshare-------打开DDE共享设置63. dvdplay--------DVD播放器64. net stop messenger-----停止信使服务65. net start messenger----开始信使服务66. notepad--------打开记事本67. nslookup-------网络管理的工具向导68. ntbackup-------系统备份和还原69. narrator-------屏幕“讲述人”70. ntmsmgr.msc----移动存储管理器71. ntmsoprq.msc---移动存储管理员操作请求72. netstat -an----(TC)命令检查接口73. syncapp--------创建一个公文包74. sysedit--------系统配置编辑器75. sigverif-------文件签名验证程序76. sndrec32-------录音机77. shrpubw--------创建共享文件夹78. secpol.msc-----本地安全策略79. syskey---------系统加密,一旦加密就不能解开,保护windows xp系统的双重密码80. services.msc---本地服务设置81. Sndvol32-------音量控制程序82. sfc.exe--------系统文件检查器83. sfc /scannow---windows文件保护84. tsshutdn-------60秒倒计时关机命令85. tourstart------xp简介(安装完成后出现的漫游xp程序)86. taskmgr--------任务管理器87. eventvwr-------事件查看器88. eudcedit-------造字程序89. explorer-------打开资源管理器90. packager-------对象包装程序91. perfmon.msc----计算机性能监测程序92. progman--------程序管理器93. regedit.exe----注册表94. rsop.msc-------组策略结果集95. regedt32-------注册表编辑器96. rononce -p ----15秒关机97. regsvr32 /u *.dll----停止dll文件运行98. regsvr32 /u zipfldr.dll------取消ZIP支持99. cmd.exe--------CMD命令提示符100. chkdsk.exe-----Chkdsk磁盘检查101. certmgr.msc----证书管理实用程序102. calc-----------启动计算器103. charmap--------启动字符映射表104. cliconfg-------SQL SERVER 客户端网络实用程序105. Clipbrd--------剪贴板查看器106. conf-----------启动netmeeting107. compmgmt.msc---计算机管理108. cleanmgr-------垃圾整理109. ciadv.msc------索引服务程序110. osk------------打开屏幕键盘111. odbcad32-------ODBC数据源管理器112. oobe/msoobe /a----检查XP是否激活113. lusrmgr.msc----本机用户和组114. logoff---------注销命令115. iexpress-------木马捆绑工具,系统自带116. Nslookup-------IP地址侦测器117. fsmgmt.msc-----共享文件夹管理器118. utilman--------辅助工具管理器1、隐藏回收站隐藏回收站,是指不会显示在桌面及资源管理器里,隐藏并不等于停止这个功能,如使用登录文件更改者请先汇出有关登录文件作备份,登录文件更改(适用于Windows XP家用及商业版本):在[开始]-->[运行]-->键入[Regedit]-->[HKEY_LOCAL_MACHINE]-->[SOFTWARE]-->[Microsoft]-->[Windows]-->[Cu rrentVersion]-->[Explorer]-->[Desktop]-->[NameSpace],将[{645FF040-5081-101B-9F08-00AA002F954E}]删除便可重新登录后生效。
win7电脑组策略对应的注册表位置大全资料
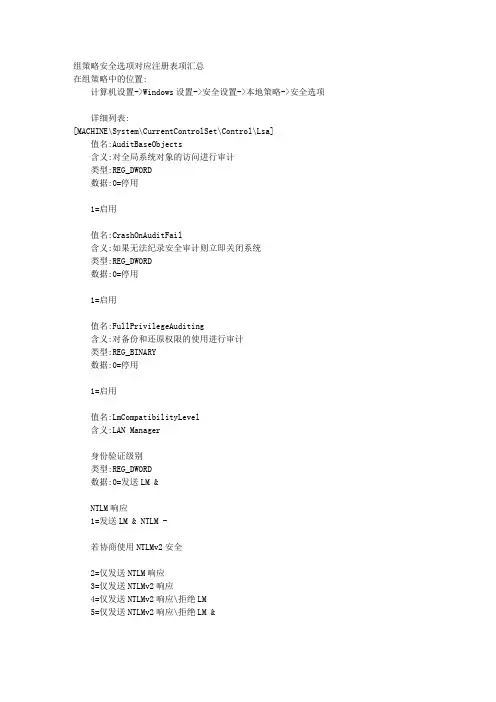
组策略安全选项对应注册表项汇总在组策略中的位置:计算机设置->Windows设置->安全设置->本地策略->安全选项详细列表:[MACHINE\System\CurrentControlSet\Control\Lsa]值名:AuditBaseObjects含义:对全局系统对象的访问进行审计类型:REG_DWORD数据:0=停用1=启用值名:CrashOnAuditFail含义:如果无法纪录安全审计则立即关闭系统类型:REG_DWORD数据:0=停用1=启用值名:FullPrivilegeAuditing含义:对备份和还原权限的使用进行审计类型:REG_BINARY数据:0=停用1=启用值名:LmCompatibilityLevel含义:LAN Manager身份验证级别类型:REG_DWORD数据:0=发送LM &NTLM响应1=发送LM & NTLM -若协商使用NTLMv2安全2=仅发送NTLM响应3=仅发送NTLMv2响应4=仅发送NTLMv2响应\拒绝LM5=仅发送NTLMv2响应\拒绝LM &NTLM值名:RestrictAnonymous含义:对匿名连接的额外限制(通常用于限制IPC$空连接)类型:REG_DWORD数据:0=无.依赖于默认许可权限1=不允许枚举SAM账号和共享2=没有显式匿名权限就无法访问值名ubmitControl含义:允许服务器操作员计划任务(仅用于域控制器)类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\Print\Providers\LanMan PrintServices\Servers]值名:AddPrinterDrivers含义:防止用户安装打印机驱动程序类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\SessionManager\MemoryManagement]值名:ClearPageFileAtShutdown含义:在关机时清理虚拟内存页面交换文件类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Control\SessionManager]值名rotectionMode含义:增强全局系统对象的默认权限 (例如 SymbolicLinks)类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Services\LanManServer\Parameters]值名:EnableSecuritySignature含义:对服务器通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对服务器通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:EnableForcedLogOff含义:当登录时间用完时自动注销用户(本地)类型:REG_DWORD数据:0=停用1=启用值名:AutoDisconnect含义:在断开会话产所需要的空闲时间类型:REG_DWORD数据:分钟数[MACHINE\System\CurrentControlSet\Services\LanmanWorkstation\Parameters] 值名:EnableSecuritySignature含义:对客户端通讯进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSecuritySignature含义:对客户端通讯进行数字签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:EnablePlainTextPassword含义:发送未加密的密码以连接到第三方SMB服务器类型:REG_DWORD数据:0=停用1=启用[MACHINE\System\CurrentControlSet\Services\Netlogon\Parameters] 值名isablePasswordChange含义:防止计算机帐户密码的系统维护类型:REG_DWORD数据:0=停用1=启用值名ignSecureChannel含义:安全通道: 对安全通道数据进行数字签名(如果可能)类型:REG_DWORD数据:0=停用1=启用值名ealSecureChannel含义:安全通道: 对安全通道数据进行数字加密(如果可能)类型:REG_DWORD数据:0=停用1=启用值名:RequireSignOrSeal含义:安全通道: 对安全通道数据进行数字加密或签名(总是)类型:REG_DWORD数据:0=停用1=启用值名:RequireStrongKey含义:安全通道: 需要强 (Windows 2000 或以上版本)会话密钥类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\DriverSigning]值名olicy含义:未签名驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINE\Software\[M$]\Non-DriverSigning]值名olicy含义:未签名非驱动程序的安装操作类型:REG_BINARY数据:0=默认安装1=允许安装但发出警告2=禁止安装[MACHINE\Software\[M$]\Windows\CurrentVersion\Policies\System] 值名isableCAD含义:禁用按CTRL+ALT+DEL进行登录的设置类型:REG_DWORD数据:0=停用1=启用值名ontDisplayLastUserName含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用值名:LegalNoticeCaption含义:用户试图登录时消息标题类型:REG_SZ数据:标题文本值名:LegalNoticeText含义:用户试图登录时消息文字类型:REG_SZ数据:消息文字值名hutdownWithoutLogon含义:登录屏幕上不要显示上次登录的用户名类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\WindowsNT\CurrentVersion\Setup\RecoveryConsole]值名ecurityLevel含义:故障恢复控制台:允许自动系统管理级登录类型:REG_DWORD数据:0=停用1=启用值名etCommand含义:故障恢复控制台:允许对所有驱动器和文件夹进行软盘复制和访问类型:REG_DWORD数据:0=停用1=启用[MACHINE\Software\[M$]\WindowsNT\CurrentVersion\Winlogon]值名:AllocateCDRoms含义:只有本地登录的用户才能访问CD-ROM类型:REG_SZ数据:0=停用1=启用值名:AllocateDASD含义:允许弹出可移动 NTFS媒体类型:REG_SZ数据:0=Administrators1=Administrators 和 Power users2=Administrators 和 Interactiveusers值名:AllocateFloppies含义:只有本地登录的用户才能访问软盘类型:REG_SZ数据:0=停用1=启用值名:CachedLogonsCount含义:可被缓冲保存的前次登录个数(在域控制器不可用的情况下)类型:REG_SZ数据:次数,如10次值名asswordExpiryWarning含义:在密码到期前提示用户更改密码类型:REG_DWORD数据:天数,缺省是14天值名cRemoveOption含义:智能卡移除操作类型:REG_SZ数据:0=无操作1=锁定工作站2=强制注销=============================================================================== 组策略用户配置管理模板与注册表对应键值一.组策略用户配置管理模板Windows组件《Windows Update》[HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionPoliciesWindowsUpdate] "DisableWindowsUpdateAccess"=dword:00000001(删除使用所有Windows Update功能的访问)(至少WINXP)《组策略用户配置管理模板任务栏和开始菜单》[HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorer] "NoSimpleStartMenu"=dword:00000001(强制典型菜单)(至少WINXP)"NoCommonGroups"=dword:00000001(从开始->程序菜单删除公共程序组)(至少WIN2000)"NoSMMyDocs"=dword:00000001(从开始->文档菜单删除我的文档图标)(至少WIN2000)"NoNetworkConnections"=dword:00000001(从开始->设置菜单删除网络连接)(至少WIN2000)"NoSMMyPictures"=dword:00000001(从开始菜单中删除"图片收藏"图标)(至少WINXP)"ForceStartMenuLogOff"=dword:00000001(强制开始菜单显示注销)(至少WIN2000)"Intellimenus"=dword:00000001(禁止个性化菜单)(至少WIN2000)"NoInstrumentation"=dword:00000001(关闭用户跟踪)(至少WIN2000)[注]这个设置防止系统跟踪用户使用的程序、用户导航的路径和用户打开的文档。
组策略设置系列之“安全选项”
包括审计、系统访问控制和安全选项等设置,用于控 制对资源的访问和系统安全。
事件日志
用于配置日志记录的详细程度和日志文件的存储位置 。
安全设置的应用范围
01
安全设置可以应用于计算机或用户组,根据需要选 择相应的应用范围。
02
在组策略编辑器中,可以选择“计算机配置”或“ 用户配置”来应用相应的安全设置。
软件限制策略的应用场景
控制用户安装未知来源的 软件
通过配置软件限制策略,管理员可以阻止用 户安装来自不受信任的来源的软件,从而提 高系统的安全性。
防止恶意软件的传播
通过阻止恶意软件的安装和运行,软件限制策略有 助于防止恶意软件对系统的侵害。
保护企业数据的安全
在企业环境中,管理员可以配置软件限制策 略来限制员工安装和使用某些可能威胁企业 数据安全的软件。
密码策略
密码长度和复杂性要求
为了增强帐户安全性,可以设置密码的最小长度和必须包含的字 符类型(例如大写字母、小写字母、数字和特殊字符)。
密码过期策略
可以设置密码的有效期限,到期后要求用户更改密码。
密码重用限制
限制用户不能使用以前用过的密码,以减少密码猜测的尝试。
账户策略的配置步骤
打开组策略编辑器:在“运行”对话框 中输入“gpedit.msc”,打开组策略编 辑器。
组策略在Windows系统中的作用
• 组策略在Windows系统中扮演着至关重要 的作用,它提供了集中化的管理和配置功 能,使得管理员可以更加高效地维护和保 护网络中的计算机。通过组策略,管理员 可以实施安全策略、软件安装和配置、桌 面环境定制等,从而确保系统的安全性和 稳定性。
02
组策略安全设置概述
教育机构
组策略设置系列之“安全选项”
账户管理
限制不必要的账户创建和 删除,定期清理不活跃账 户,以减少潜在的安全风 险。
本地策略配置注意事项及建议
文件和目录权限
合理设置文件和目录的权限,确保只有授权用户能够访问和修改 相关资源。
审核策略
启用审核策略,对重要操作进行记录和监控,以便及时发现和应对 安全事件。
组策略作用
组策略可以用于配置系统安全、 软件安装、桌面配置等,帮助系 统管理员实现统一的计算机管理 ,提高系统安全性。
组策略在Windows系统中的地位
核心管理工具
组策略是Windows系统中的核心管理 工具之一,它提供了丰富的配置选项 ,可以对系统进行全方位的管理。
高级管理功能
组策略拥有许多高级管理功能,如软 件安装、脚本执行、安全设置等,是 其他管理工具所无法替代的。
案例分析
例如,某公司需要监控员工对敏感文件的访问情况,以防止数据泄露。通过审核策略, 可以记录员工的文件访问行为,并在出现异常情况时及时告警。
05
安全选项配置注意事项及建议
账户策略配置注意事项及建议
01
02
03
密码策略
设置密码策略,包括密码 长度、复杂度、更换频率 等,以增强账户安全性。
账户锁定
04
安全选项应用场景及案例分析
账户策略应用场景及案例分析
应用场景
账户策略用于管理用户账户,包括创建、修改、删除账户以及设置账户权限等。
案例分析
例如,某公司需要为员工创建账户,并设置不同的权限级别,如管理员、普通用户等。通过账户策略 ,可以批量创建和修改账户,提高管理效率。
本地策略应用场景及案例分析
组策略对应的注册表位置大全
[MACHINE\Software\[M$]\Driver
Signing]
值名olicy
含义:未签名驱动程序的安装操作
类型:REG_BINARY
数据:0=默认安装
1=允许安装但发出警告
2=禁止安装
[MACHINE\Software\[M$]\Non-Driver
"NoNetworkConnections"=dword:00000001(从开始->设置菜单删除网络连接)(至少WIN2000)
"NoSMMyPictures"=dword:00000001(从开始菜单中删除"图片收藏"图标)(至少WINXP)
"ForceStartMenuLogOff"=dword:00000001(强制开始菜单显示注销)(至少WIN2000)
类型:REG_DWORD
数据:0=停用
1=启用
值名:EnablePlainTextPassword
含义:发送未加密的密码以连接到第三方SMB服务器
类型:REG_DWORD
数据:0=停用
1=启用
[MACHINE\System\CurrentControlSet\Services\Netlogon\Parameters]
类型:REG_DWORD
数据:0=无.依赖于默认许可权限
1=不允许枚举SAM账号和共享
2=没有显式匿名权限就无法访问
值名ubmitControl
含义:允许服务器操作员计划任务(仅用于域控制器)
类型:REG_DWORD
数据:0=停用
1=启用
"DisableWindowsUpdateAccess"=dword:00000001(删除使用所有Windows Update功能的访问)(至少WINXP)
注册表与安全有关的配置
注册表与安全有关的配置1、设置对注册表工具(regedit.exe)的运行限制保护注册表不受未经授权访问的做好办法之一是让恶意用户根本无法访问注册表。
关于服务器来说,这意味着要严格操纵服务器的物理安全,只同意管理员本地登录。
关于其他系统,或者者无法防止用户本地登录到服务器的情况下,则能够针对regedit.exe与reg.exe配置访问权限,使其更安全。
另外,我们也能够尝试从系统中删除注册表编辑器与reg命令,但这会导致其他问题,造成管理员系统管理的烦恼,特别是当管理员需要从远程访问注册表的时候,这样的做法有些自断后路。
我们能够采取一个比较折中的方法,就是修改注册表编辑器的访问权限,以限制其它非授权用户对其进行访问。
访问%systemroot%文件夹,找到注册表编辑器程序regedit.exe,右键单击该工具选择“属性”。
在属性对话框中打开“安全”选项卡,能够看到如图所示的界面。
在该界面中我们根据需要添加或者者删除用户或者者组,然后设置其必要的访问权限。
这里的权限设置与对文件(文件夹)的权限设置是一样的,我们能够选择一个对象,然后同意或者者拒绝特定的权限。
除了regedit.exe 的设置外,我们还需要对命令行下的注册表访问工具reg.exe进权限设置。
打开%systemroot%\system32文件夹,用鼠标右键单击该程序,选择“属性”。
同样在属性对话框中打开“安全”选项卡,默认情况下该命令能够被通常用户管理员使用,我们能够根据需要在该界面中进行用户授权与权限设置。
以笔者的经验,大家不要通过组统一授权,由于这样该组中的所有用户都具有相应的权限。
我们能够删除组,只为具体的用户授权,这样攻击者通过添加到组实施对注册表的操纵就行不通了需要说明的是,windows系统中还有一个名为regedit32的注册表工具,事实上这个工具只是一个到regedit.exe的链接。
假如我们设置了regedit.exe的权限后,并不需要对retdit32.exe也进行类似的权限设置。
用组策略锁定注册表及注册表解锁
用组策略锁定注册表1、依次点击“开始”→“运行”,键入“gpedit.msc”打开组策略。
2、找到“本地计算机”策略→“计算机配置”→在“Windows设置”项目下点击“安全设置”,在右侧窗口中双击“软件限制策略”,再双击“其它规则”,单击右键,在弹出的菜单中选择“新路径规则”。
3、点击“常规”标签下“浏览”,找到注册表的位置并选中它,即“C:\WINDOWS\regedit.exe”,默认“安全级别”是“不允许的”,点击“确定”。
4、试着在“开始”→“运行”中键入“regedit”,点击“确定”,将弹出一个警告对话框:regedit由于一个软件限制策略的阻止,Windows无法打开此程序。
要获取更多信息,请打开事件查看器或与系统管理员联系。
好了,搞定!妙用Windows组策略方案——巧解注册表锁定“恶意修改网页”是一种防不胜防的攻击手段,简单的会修改我们的主页地址,复杂的“恶性网页”还会锁定用户的注册表,让我们无法恢复设置,怎么办?本文作者通过亲身经历,找到了解决这个问题的办法。
在我上网冲浪时IE主页竟然被恶意修改了,这本来是个很容易解决的小问题。
谁知打开注册表编辑器,却弹出一个对话框“注册编辑已被管理员停用”。
看来这个网页挺“恶毒”的,不仅仅修改了我的IE主页,甚至连注册表都锁了。
看来不出绝招是不行了。
1、单击“开始”菜单,点击“运行”,弹出“运行”对话框。
输入“gpedit.msc”启动“组策略”对话框。
2、在“组策略”窗口的左边选择“本地计算机策略”→“用户配置”→“管理模板”→“系统”项。
用鼠标指针双击窗口右边的“阻止访问注册表编辑工具”,打开“阻止访问注册表编辑工具属性”对话框。
3、击“属性”对话框中的“设置”选项卡,将“已启用”修改为“已禁用”,单击“确定”按钮。
4、再次运行注册表编辑器,熟悉的界面终于又出现了。
最后只要在注册表中将IE主页地址修改即可。
5、在“控制面板”→“管理工具”→“服务”中将名为“Remote Registry”(使远程用户能修改此计算机上的注册表设置)的服务关闭,可在一定范围内有效地防范网页对注册表的修改。