
注册信息安全专业人员(CISP)知识体系大纲
注册信息安全专业人员(CISP)知识体系大纲发布日期:2009年5月1日版本:1.2中国信息安全测评中心©版权2009—中国信息安全测评中心注册信息安全专业人员(CISP)知识体系大纲咨询及索取关于中国信息安全测评中心信息安全人员培训相关的文件,请与中国信息安全测评中心信息系统测评服务部接洽。
在中国信息安全测评中心网址:上可获取本文件。
版权©版权2008—中国信息安全测评中心联系信息关于中国信息安全测评中心(CNITSEC)信息安全人员培训相关的更多信息,请与中国信息安全测评中心(CNITSEC)联系:联系方式:中国信息安全测评中心信息安全测评服务部【联系地址】北京市海淀区上地西路8号院1号楼【邮政编码】100085【电话】【传真】(010)【电子邮件】目录目录.................................................................................................................. I I 图表. (IV)注册信息安全专业人员(CISP)知识体系介绍 (1)第1 章注册信息安全专业人员(CISP)知识体系概述 (2)1.1 CISP资质证书介绍 (2)1.2 CISP知识体系介绍 (2)1.2.1 概述 (2)1.2.2 CISP知识体系框架结构介绍 (4)1.2.3 CISP(CISE/CISO/CISA)考试的知识体系结构介绍 (6)第2 章知识类:信息安全体系和模型 (8)2.1 概述 (8)2.2 原理说明 (9)2.2.1 概述 (9)2.2.2 知识体:安全体系 (9)2.2.3 知识体:信息安全模型 (11)2.3 知识体系大纲 (12)2.3.1 BD(知识体):信息安全体系 (12)2.3.2 BD(知识体):信息安全模型 (12)第3 章知识类:信息安全技术 (14)3.1 概述 (14)3.2 原理说明 (14)3.2.1 概述 (14)3.2.2 知识体:信息安全技术机制 (15)3.2.3 知识体:信息和通信技术(ICT)安全 (16)3.2.4 知识体:信息安全实践 (17)3.3 知识体系大纲 (18)3.3.1 BD(知识体):信息安全技术机制 (18)3.3.2 BD(知识体):信息和通信技术(ICT)安全 (19)3.3.3 BD(知识体):信息安全实践 (21)第4 章知识类:信息安全管理 (23)4.1 概述 (23)4.2 原理说明 (23)4.2.1 概述 (23)4.2.2 知识体:安全管理体系 (24)4.2.3 知识体:关键安全管理过程 (24)4.3 知识体系大纲 (25)4.3.1 BD(知识体):安全管理基础 (25)4.3.2 BD(知识体):关键安全管理过程 (26)第5 章知识类:信息安全工程 (28)5.1 概述 (28)5.2 原理说明 (28)5.2.1 概述 (28)5.2.2 知识体:安全工程基础 (29)5.2.3 知识体:安全工程过程和实践 (29)5.2.4 知识体:项目管理过程和实践 (30)5.3 知识体系大纲 (30)5.3.1 BD(知识体):安全工程基础 (30)5.3.2 BD(知识体):安全工程过程和实践 (30)5.3.3 BD(知识体):项目管理过程和实践 (30)第6 章知识类:信息安全标准和法律法规 (31)6.1 概述 (31)6.2 原理说明 (31)6.3 知识体系大纲 (32)6.3.1 BD(知识体):概述 (32)6.3.2 BD(知识体):信息系统相关标准 (32)6.3.3 BD(知识体):道德规范 (32)6.3.4 BD(知识体):信息安全标准 (32)6.3.5 BD(知识体):信息安全法律法规 (33)图表图表1-1:CISP知识体系的组件模块结构 (4)图表1-2:CISP知识体系结构框架 (6)图表2-1:信息安全体系和模型知识类(PT)的知识体系结构概述 (8)图表2-2:信息安全体系和模型知识类(PT)的知识体系结构详细描述 (9)图表2-3:知识体-安全体系原理:信息安全保障模型 (10)图表2-4:知识体:安全模型原理说明 (11)图表3-1:信息安全技术知识类(PT)的知识体系结构概述 (14)图表3-2:知识体:信息安全技术机制原理说明 (16)图表3-3:知识体:信息和通信技术(ICT)安全原理说明 (17)图表3-4:知识体:信息安全实践原理说明 (18)图表4-1:信息安全管理知识类(PT)的知识体系结构概述 (23)图表4-2:知识体:安全管理体系说明 (24)图表4-3:知识体:关键安全管理过程原理说明 (25)图表5-1:信息安全工程知识类(PT)的知识体系结构概述 (28)图表5-2:信息系统安全工程标准背景 (29)图表6-1:信息安全标准和法律法规知识类(PT)的知识体系结构概述 (31)注册信息安全专业人员(CISP)知识体系介绍注册信息安全专业人员知识体系介绍中将介绍注册信息安全专业人员(CISP)考试大纲的结构和内容。
本文包含以下章节:●第1章注册信息安全专业人员(CISP)知识体系概述●第2章知识类:信息安全体系和模型●第3章知识类:信息安全技术●第4章知识类:信息安全管理●第5章知识类:信息安全工程●第6章知识类:信息安全标准和法律法规第 1 章注册信息安全专业人员(CISP)知识体系概述1.1 CISP资质证书介绍本文主要描述了“注册信息安全专业人员”(CISP-Certified Information Security Professional)组件模块化的知识体系大纲。
“注册信息安全专业人员”,英文为Certified Information Security Professional (简称CISP),根据实际岗位工作需要,CISP分为三类:●“注册信息安全工程师”,英文为Certified Information SecurityEngineer(简称CISE),CISE证书持有人员主要从事信息安全技术领域的工作;●“注册信息安全管理人员”,英文为Certified Information SecurityOfficer(简称CISO),CISO证书持有人员主要从事信息安全管理领域的工作;●“注册信息安全审核员”,英文为Certified Information SecurityAuditor(简称CISA),CISA证书持有人员主要从事信息系统的安全审核、安全评估和安全审计等工作。
这三类注册信息安全专业人员是信息安全企业,信息安全咨询服务机构、信息安全测评机构、社会各组织团体、企事业单位中进行信息系统建设、运行和应用管理的技术部门(含标准化部门)所必备的专业岗位人员,其基本职能是对信息系统提供安全保障,其所具备的专业资质和能力,系经中国信息安全测评中心所注册的国家信息安全专业人员。
有关“注册信息安全专业人员”(简称CISP)的更详细的相关资料,查阅网址。
1.2 CISP知识体系介绍1.2.1 概述注册信息安全专业人员(CISP)人员资质的推出,对提高国家信息安全保障的能力和培养高素质的信息安全专业人员作出了巨大的贡献。
在注册信息安全专业人员(CISP)教材第1版出版发行后,CISP培训不断蓬勃发展、CISP注册证书作为国家信息安全领域专业人才的最高认可也越来越得到社会的认可。
随着信息安全领域的发展以及CISP培训的不断深入,社会各界,包括CISP 人才的使用单位、CISP的培训机构、CISP证书获得人员、信息安全专业人员等对CISP以及CISP的发展提供了很多很有价值和意义的帮助和建议;同时,中国信息安全测评中心在信息安全领域也进行了大量的研究和实践,逐步完善了以信息安全产品测评、信息系统安全测评、信息安全服务测评和信息安全人员测评四大业务为基础的信息安全保障服务体系。
为了更好的提供注册信息安全专业人员(CISP)的培训服务,更好的体现我们在信息安全保障领域的学习、研究和实践成果,注册信息安全专业人员(CISP)教材和大纲的改进作为中国信息安全测评中心的一项重要工作开始展开。
本文所提供的CISP知识体系大纲是我们这几年在信息安全保障领域学习、研究和实践的成果,特别是在信息安全培训领域以及我们在国家标准-“信息系统安全保障评估框架”的编制中所得到的心得和成果的反应。
本次修订的知识体系大纲从整体上来看主要有以下两个最主要的特点和特色:●以信息安全保障(IA)作为贯穿整个CISP知识体系大纲的主线,形成以体系和模型以及标准和法规为基础、覆盖信息安全技术、管理和工程保障领域的信息安全保障有机知识整体。
近几年,我们对国内和国际信息安全测评、培训和教育领域做了大量的研究,为了更好地学习和实践,我们自己也亲自参与并获得了信息安全领域的几乎所有国内外知名的认证和考试的证书。
在这些信息安全培训的学习、研究和实践中,我们发现信息安全相关的一些考试提供了非常优秀的知识域的描述,但是在整个知识体系的构建上,缺乏一条贯穿整个知识体系的主线。
因此,在本次的知识体系大纲中,从整体上我们使用信息安全保障作为整个CISP知识体系大纲的主线和灵魂,更完整的诠释了信息安全保障的有机知识整体。
另外,本次CISP知识体系大纲也是对我们所编制的国家标准-“信息系统安全保障评估框架”的诠释。
信息系统安全保障评估框架是我们在信息安全保障领域里的一个重要的研究成果,它建立了以风险和策略为核心,覆盖整个信息系统生命周期的技术、管理、工程和人员的保障。
本次知识体系大纲也是从技术、管理和工程领域诠释了信息安全专业人员在这些领域中进行信息安全保障工作中所需要了解的知识和实践的要求,这样通过CISP知识体系的学习,读者就能进一步将所学的知识应用在其信息安全保障的工作实践中。
●使用知识类(PT)-知识体(BD)-知识域(KA)-知识子域(SA)来组织的组件模块化的知识体系结构,使整个知识体系大纲的结构更清晰、重点更突出、更易于结构化和模块化的学习和扩展信息安全是架构在信息技术等知识基础之上的一门综合的学科,因此信息安全的学习是一件非常庞大复杂的任务。
在信息安全的学习过程中,我们需要一种更加结构化和科学化的方法来将信息安全的相关知识进行梳理分析,并进一步根据需要进行更深入的学习、研究和实践。
在本次知识体系大纲的编制过程中,我们根据信息安全领域的知识的内在联系和关系通过知识类、知识体、知识域和知识子域的结构进行分析和分解,形成了新的覆盖内容更广泛、重点更突出、更强调实践性和实用性的组件模块化的知识体系结构。
cisp考纲
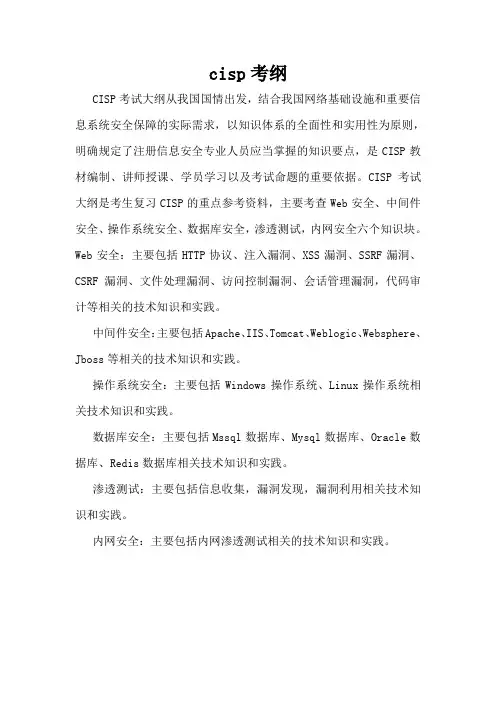
cisp考纲
CISP考试大纲从我国国情出发,结合我国网络基础设施和重要信息系统安全保障的实际需求,以知识体系的全面性和实用性为原则,明确规定了注册信息安全专业人员应当掌握的知识要点,是CISP教材编制、讲师授课、学员学习以及考试命题的重要依据。
CISP考试大纲是考生复习CISP的重点参考资料,主要考查Web安全、中间件安全、操作系统安全、数据库安全,渗透测试,内网安全六个知识块。
Web安全:主要包括HTTP协议、注入漏洞、XSS漏洞、SSRF漏洞、CSRF漏洞、文件处理漏洞、访问控制漏洞、会话管理漏洞,代码审计等相关的技术知识和实践。
中间件安全:主要包括Apache、IIS、Tomcat、Weblogic、Websphere、Jboss等相关的技术知识和实践。
操作系统安全:主要包括Windows操作系统、Linux操作系统相关技术知识和实践。
数据库安全:主要包括Mssql数据库、Mysql数据库、Oracle数据库、Redis数据库相关技术知识和实践。
渗透测试:主要包括信息收集,漏洞发现,漏洞利用相关技术知识和实践。
内网安全:主要包括内网渗透测试相关的技术知识和实践。
注册信息安全员CISM知识体系大纲-中国信息安全测评中心

注册信息安全员(CISM)知识体系大纲版本:3.0中国信息安全测评中心发布日期:2015年1月30日©版权2015—中国信息安全测评中心目录前言 (1)1 注册信息安全员(CISM)知识体系概述 (2)1.1 CISM资质介绍 (2)1.2 CISM知识体系介绍 (2)1.2.1 大纲范围 (2)1.2.2 知识体系结构 (2)1.2.3 课程时间安排 (4)2 知识类:信息安全保障基础 (6)2.1 知识体:信息安全保障理论及实践 (6)2.2 知识体:信息安全法规政策标准 (6)3 知识类:信息安全技术 (7)3.1 知识体:密码及网络安全 (7)3.2 知识体:终端及数据安全 (7)3.3 知识体:信息安全攻防技术 (8)4 知识类:信息安全管理 (8)4.1 知识体:信息安全管理基础及应急响应 (8)4.2 知识体:信息安全管理体系 (9)前言信息安全作为我国信息化建设健康发展的重要因素,关系到贯彻落实科学发展观、全面建设小康社会、构建社会主义和谐社会和建设创新型社会等国家战略举措的实施,是国家安全的重要组成部分。
在信息系统安全保障工作中,人是最核心、最活跃的因素,人员的信息安全意识、知识与技能已经成为保障信息系统安全稳定运行的重要基本要素之一。
注册信息安全员(CISM)是由中国信息安全测评中心向政府机构、社会团体、企事业单位中的信息安全工作人员颁发的专业资质证书,是对我国信息安全人员进行资质评定的重要形式之一。
持证人员掌握保障信息系统安全的基本知识和技能,具备从事信息安全相关工作的基本能力。
CISM知识体系大纲面向注册信息安全培训人员,以及信息系统维护人员的工作需求,注重基本知识和实践操作。
大纲内容从我国国情出发,根据地方/行业信息安全管理的实际工作需要,以实用性和操作性为原则,明确规定了CISM 应当掌握的知识要点,是CISM教材编制、讲师授课、学员学习,以及考试命题的重要依据。
注册信息安全专业人员(CISP认证培训)

注册信息安全专业人员(CISP认证培训)认证介绍国家注册信息安全专业人员(简称:CISP)是有关信息安全企业,信息安全咨询服务机构、信息安全测评机构、社会各组织、团体、企事业有关信息系统(网络)建设、运行和应用管理的技术部门(含标准化部门)必备的专业岗位人员,其基本职能是对信息系统的安全提供技术保障,其所具备的专业资质和能力,系经中国信息安全测评中心实施注册。
2015年6月,全国获得CISP认证资格人员已超过15000名。
认证目的信息安全人员培训与姊姊认定的目的是构建全面的信息安全人才体系。
构建全面的信息安全人才体系是国家政策的要求,是组织机构信息安全保障建设自身的要求和组织机构人员自身职业发展的要求。
是国家政策的要求:中办发【2003】27号文件《国家信息化领导小组关于加强信息安全保障工作的I 安逸》中提出了“加快悉尼型安全人才培养,增强全民信息安全意识”的知道精神,重点强调了信息安全人才培养的重要性。
是组织机构信息安全保障建设自身的要求:企事业单位、政府机关等组织机构在信息安全保障建设、信息哈U建设中,需要有一个完整层次化的信息安全人才队伍以保障其信息安全、保障其信息化建设,从而保障其业务和使命。
是组织机构人员自身职业为发展的要求:作为人员本身,在其工作和职业发展中,需要充实其信息安全保障相关的只是和经验,以更好的开展其工作并为自己的只因为发展提供帮助。
认证价值对组织的价值:高素质的信息安全专业人才队伍,是信息安全的保障;信息安全人员持证上岗,满足政策部门的合规性要求;为组织实施信息安全岗位绩效考核提供了标准和依据;是信息安全企业申请安全服务资质必备的条件对个人的价值:适应市场中越来越热的对信息安全人才的需求;通过专业培训和考试提高个人信息安全从业水平;证明具备从事信息安全技术和管理工作的能力;权威认证提升职场竞争中的自身优势;可以获取信息安全专业人士的认可,方便交流。
认证分类根据工作领域和时间广州的需求,可以分为两类:注册信息安全工程师(CISE )主要从事信息安全技术开发服务工程建设等工作。
cisp0301信息安全体系资料

❖ 信息安全管理体系的核心就是这些最佳控制措施 集合的。
23
(二)信息安全管理的状况
❖ 1、信息安全管理的作用 ❖ 2、信息安全管理的发展 ❖ 3、信息安全管理有关标准 ❖ 4、成功实施信息安全管理的关键
▪ 国际信息安全标准化组织 ▪ 国际信息安全管理标准
❖ (2)国内信息安全管理标准
▪ 国内信息安全标准化组织 ▪ 国内信息安全管理标准
32
国际信息安全标准化组织
33
国际信息安全管理标准-1
34
国际信息安全管理标准-2
35
国际信息安全管理标准-3
36
国内信息安全标准化组织
37
国内信息安全管理标准-1
5
1、信息安全
❖ 信息:信息是一种资产,像其他重要的业务资产 பைடு நூலகம்样,对组织具有价值,因此需要妥善保护。
❖ 信息安全:信息安全主要指信息的保密性、完整 性和可用性的保持。即指通过采用计算机软硬件 技术、网络技术、密钥技术等安全技术和各种组 织管理措施,来保护信息在其生命周期内的产生 、传输、交换、处理和存储的各个环节中,信息 的保密性、完整性和可用性不被破坏。
项目领导组 项目办公室 项目经理
项目专家组 变更控制委员会
实施小组
协调小组
国税总局
测评中心
福建地税
国税总局
福建地税
目标
规则
组织
人员
13
2、信息安全管理
❖ 信息安全管理是通过维护信息的保密性、完整性 和可用性,来管理和保护组织所有的信息资产的 一项体制;是组织中用于指导和管理各种控制信 息安全风险的一组相互协调的活动,有效的信息 安全管理要尽量做到在有限的成本下,保证安全 风险控制在可接受的范围。
信息安全人员的知识体系和所需技能

就是把你学过得东西按单元分将本单元内容用大括号将主要内 容列出,自己思、以及相互之间的关 系)
信息安全的定义
多学科交叉(计算机、通信、数学、物理、法律、管理等) /view/17249.htm 保证信息的机密性(confidentiality)、完整性 (integrity)、可用性(availability)、可审计性 人才紧缺、大公司对信息安全颇为重视
测试细节
连续注册至少两个用户,用户名相同或相似,执行同样的测试 路程,分析用户标识的区别,命名的区别,cookie的区别 被测试的系统要存档,用httrack 每个网页的所有输入参数都要测试,包括xss和SQL注入,否 则会有遗漏。因为有些内容可能来自开源的项目。用工具 网站首页的html代码要保存,包括js和css 确定被测系统的真正开发商,google有无已知漏洞 确定被测系统的代码命名方式 确定密码字段是否有自动完成功能 确定cookie是否设置了httponly http中的referer也要测试
优化测试流程(经验的累积)
识别哪些是重复性的工作(确定SQL注入点、XSS输入点、获 取网站地图) 充分发挥工具的特长(快、替代重复劳动) 工具测试有误报 精选测试工具(首选国外,先驱和大牛) 人工测试可以根据参数名称快速定位测试类型(精确打击)
人工测试必不可少,因为机器很多问题测不出来,发现业务逻 辑错误,发现预留的后门 每次的测试应该有创新,才能感受测试的乐趣,否则就变成枯 燥无味的穷举输入 经验不断的积累,测试能力不断提高
信息安全人员的知识体系 和所需技能
密级:无
李顺达 2012 12 10
目录
职业规划 人生目标 学习方法 介绍知识体系 软件工程简介 网站测试需要什么? 测试流程 测试技巧 工具汇总 常见问题 参考书目
注册信息安全开发人员(CISD) 知识体系大纲
注册信息安全开发人员(CISD)知识体系大纲目录目录 (1)前言 (3)第1 章注册信息安全开发人员(CISD)知识体系概述 (4)第2 章知识类:信息安全保障 (8)2.1 知识体:信息安全保障基本知识 (8)2.1.1 知识域:信息安全保障背景 (8)2.1.2 知识域:信息安全保障原理 (9)2.1.3 知识域:典型信息系统安全模型与框架 (9)2.1.4 知识域:信息安全保障工作概况 (9)2.1.5 知识域:信息安全保障工作基本内容 (10)2.2 知识体:信息安全法规与政策 (11)2.2.1 知识域:信息安全相关法律 (11)2.2.2 知识域:信息安全相关政策 (12)2.3 知识体:信息安全标准 (13)2.3.1 知识域:安全标准化概述 (13)2.3.2 知识域:信息安全相关标准 (13)2.3.3 知识域:信息安全评估标准 (14)2.4 知识体:访问控制 (15)2.4.1 知识域:访问控制模型 (15)2.4.2 知识域:访问控制技术 (15)2.5 知识体:密码学基础 (17)2.5.1 知识域:密码学概述 (17)2.5.2 知识域:密码学算法简介 (18)2.6 知识体:网络安全 (19)2.6.1 知识域:网络协议安全 (19)2.6.2 知识域:网络安全设备 (19)2.7 知识体:系统安全 (21)2.7.1 知识域:操作系统安全 (21)2.7.2 知识域:数据库安全 (22)2.8 知识体:信息安全风险管理 (23)2.8.1 知识域:信息安全风险管理工作内容 (23)2.8.2 知识域:信息安全风险评估实践 (23)2.9 知识体:信息安全工程原理 (25)2.9.1 知识域:安全工程理论背景 (25)2.9.2 知识域:安全工程能力成熟度模型 (25)第3 章知识类:软件安全开发 (27)3.1 知识体:软件安全开发基础 (27)3.1.1 知识域:软件安全开发背景 (28)3.1.2 知识域:软件安全开发的基本概念 (28)3.1.3 知识域:软件安全开发方法 (28)3.2 知识体:安全需求分析 (29)3.2.1 知识域:需求和安全需求 (29)3.2.2 知识域:安全需求分析方法 (29)3.3 知识体:软件安全设计 (30)3.3.1 知识域:软件设计及安全设计的基本原则 (31)3.3.2 知识域:软件安全设计方法 (31)3.3.3 知识域:软件架构安全性分析 (31)3.3.4 知识域:威胁建模 (31)3.4 知识体:软件安全编码 (32)3.4.1 知识域:软件漏洞与编码原则 (33)3.4.2 知识域:安全编程基础 (33)3.4.3 知识域:Web应用安全编程 (33)3.4.4 知识域:数据安全编程 (34)3.5 知识体:软件安全测试 (35)3.5.1 知识域:软件安全测试基础 (35)3.5.2 知识域:代码分析 (36)3.5.3 知识域:模糊测试 (36)3.5.4 知识域:渗透测试 (36)3.6 知识体:软件部署和项目管理安全 (37)3.6.1 知识域:软件部署安全 (37)3.6.2 知识域:软件项目管理安全 (38)附件1:国家注册信息安全开发员(CISD)认证培训课程安排 (39)前言信息安全作为我国信息化建设健康发展的重要因素,关系到贯彻落实科学发展观、全面建设小康社会、构建社会主义和谐社会和建设创新型社会等国家战略举措的实施,是国家安全的重要组成部分。
注册信息安全专业人员CISP
附件一:注册信息安全专业人员(CISP)简介
注册信息安全专业人员,英文名称Certified Information Security Professional,简称CISP,是向信息安全企业、信息安全咨询服务机构、信息安全测评机构、政府机构、社会各组织、团体、大专院校以及企事业单位中负责信息系统建设、运行维护和管理工作的信息安全专业人员所颁发的专业资质证书,同时也是国内唯一针对信息安全从业专业人员的资格证书。
CISP知识体系结构共包含五个知识类,分别为:
信息安全保障:介绍了信息安全保障的框架、基本原理和实践,它是注册信息安全专业人员首先需要掌握的基础知识。
信息安全技术:主要包括密码、访问控制等安全技术与机制,网络、操作系统、数据库和应用软件等方面的基本安全原理和实践,以及安全攻防和软件安全开发相关的技术知识和实践。
信息安全管理:主要包括信息安全管理体系建设、信息安全风险管理、安全管理措施等相关的管理知识和实践。
信息安全工程:主要包括信息安全相关的工程的基本理论和实践方法。
信息安全法规标准:主要包括信息安全相关的法律法规、政策、标准和道德规范,是注册信息安全专业人员需要掌握的通用基础知识。
由于“信息安全管理”和“信息安全技术”两部分内容考试比例不同可分为管理和技术两类,即CISO(注册信息安全管理人员)和CISE(注册信息安全工程师)。
CISP培训及考试费用总计:12800元/人,8天课程。
30人以上开课。
CISM知识体系大纲2.0-正式版v3
注册信息安全员(CISM)知识体系大纲版本:2.0中国信息安全测评中心目录前言 (3)第1 章注册信息安全专业人员(CISM)知识体系概述 (4)1.1 CISM资质认定 (4)1.2 大纲范围 (4)1.3 CISM知识体系框架结构 (4)1.4 CISM考试试题结构 (6)第2 章知识类:信息安全保障概述 (7)2.1 知识体:信息安全概论 (7)2.1.1 知识域:信息安全基础知识 (7)2.1.2 知识域:信息安全管理概述 (7)2.1.3 知识域:信息安全工程概述 (7)2.2 知识体:国家信息安全政策法规 (8)2.2.1 知识域:有关重点法律法规解读 (8)2.2.2 知识域:有关重点政策解读 (8)第3 章知识类:网络安全技术 (9)3.1 知识体:网络安全基础 (9)3.1.1 知识域:网络通讯协议...............................错误!未定义书签。
3.1.2 知识域:网络架构安全...............................错误!未定义书签。
3.2 知识体:网络安全设备 (9)3.2.1 知识域:防火墙简介...................................错误!未定义书签。
3.2.2 知识域:入侵检测简介...............................错误!未定义书签。
3.2.3 知识域:其他网络安全设备部署与使用......错误!未定义书签。
第4 章知识类:系统及应用安全.. (10)4.1 知识体:windows系统安全 (10)4.1.1 知识域:windows系统的安全机制 (10)4.1.2 知识域:Windows系统安全策略及安全配置 (10)4.2 知识体:windows应用安全 (10)4.2.1 知识域:Windows典型应用安全 (10)4.2.2 知识域:互联网应用安全 (10)第5 章知识类:恶意代码及攻击防护 (12)5.1 知识体:网络攻击技术概述 (12)5.1.1 知识域:常见网络攻击技术 (12)5.2 知识体:恶意代码技术 (12)5.2.1 知识域:恶意代码基础知识 (12)5.2.2 知识域:恶意代码工作机制及防护 (12)前言信息安全作为我国信息化建设健康发展的重要因素,关系到贯彻落实科学发展观、全面建设小康社会、构建社会主义和谐社会和建设创新型社会等国家战略举措的实施,是国家安全的重要组成部分。
信息安全培训和CISP知识体系介绍
信息安全培训和CISP知识体系介绍信息安全培训和CISP知识体系介绍随着信息技术的快速发展,信息安全问题日益突出,已经成为企业和个人必须面对的重要挑战。
为了使员工和管理人员具备相应的信息安全意识和技能,保障信息系统的安全和稳定运行,信息安全培训和CISP(Certified Information Security Professional,认证信息安全专业人员)知识体系应运而生。
一、信息安全培训的重要性1. 保障企业安全企业的信息系统遭到黑客攻击或数据泄露将带来巨大的经济损失和声誉损害。
通过信息安全培训,可以提高员工对信息安全的认识和敏感性,以防止员工因为错误的操作或不慎泄露企业机密信息。
2. 提高员工技能信息安全培训不仅仅是传授知识,更是提高员工的技能水平,包括网络安全技术、信息安全管理等方面的实践技能,提升员工的综合能力和应对危机的能力。
3. 培养安全文化信息安全是一个全员参与的工作,通过培训可以营造一个全员参与的安全文化,各个层面的员工对信息安全都有高度的重视,从而为企业信息安全工作提供有力的保障。
4. 强化法规意识随着信息安全法和相关法规的出台,企业需要全面了解相关法规要求,遵守相关法律规定。
信息安全培训可以帮助企业了解相关法规,提高员工对法规的意识和理解,从而规范企业的信息安全管理行为。
二、CISP知识体系概述CISP是由中国信息通信研究院(CAICT)与国内外众多信息安全专家联合开发的一套信息安全培训和认证体系,该体系被广泛认可并适用于不同行业和企事业单位的信息安全管理工作。
CISP知识体系由七个模块组成,包括安全威胁与安全知识、信息系统及网络安全基础、信息安全管理、信息安全技术、移动互联网安全、电子商务、信息安全法律、政策与标准。
这些模块涵盖了信息安全相关的全部内容,包括信息安全的基本概念、常见安全威胁、信息安全的法律法规、安全技术和安全管理等方面的知识,旨在培养学员掌握全面的信息安全知识和技能。
CISP-PTE备考攻略(含知识图解)
CISP-PTE 备考攻略(含知识类图谱)
CISP-PTE(注册信息安全专业人员-渗透测试工程师)是2016年由中国信息安全测评中心推出的,同时也是国内首个国家级渗透测试证书。
自推出以来,就深受业内人员和企业的认可。
CISP-PTE 知识体系使用组件模块化的结构包括4个层次:知识类、知识体、知识域、知识子域
知识类:是对渗透测试知识领域的总体划分,包含信息安全专业人员需要掌握的四大知识类别;
知识体:是知识类中由属于同一技术领域的知识内容构成的相对独立、成体系的知识集合;
知识域:是对知识体进一步分解细化形成的完整的知识组件;
知识子域:是构成知识域的基本模块,由一至多个具体知识要点构成。
知识子域中每一个知识要点的内容和深度要求,分为“了解”、“理解”和“掌握”三类。
在整个CISP-PTE的知识体系结构中,包括Web安全基础、中间件安全基础、操作系统安全基础、数据库安全基础4个知识类。
【Web安全基础】主要包括 HTTP协议、注入漏洞、XSS漏洞、SSRF漏洞、CSRF漏洞、文
件处理漏洞、访问控制漏洞、会话管理漏洞等相关的技术知识和实践;
【中间件安全基础】主要包括 Apache、IIS、Tomcat、weblogic、websphere、Jboss 等相关的技术知识和实践;
【操作系统安全基础】主要包括 Windows操作系统、Linux操作系统相关技术知识和实践;【数据库安全基础】主要包括 Mssql数据库、Mysql数据库、Oracle数据库、Redis数据库
相关技术知识和实践。