
域用户直接登录的功能
域用户直接登录的操作流程
1. LDAP验证设置:在局域网内部,首先通过管理员账号登录ahoova系统——>进入[基础设置]-[访问控制]-[LDAP验证设置]页面——>开始设置LDAP验证配置信息,如图示——>点击“保存”按钮,保存成功后,再点击“连接测试”按钮,进行连接成功后;接下来,就可以直接用域用户账号进行系统登录
2. 域用户登录:用局域网内的账号(katyzhang)进行系统登录,登录账号前面一定要加“域名\域用户”
注:在ahoova系统的用户管理中之前是没有katyzhang账号的,此账号是通过登录成功后,默认被自动添加到系统中
3.这是域用户(katyzhang)登录成功后的界面,域用户可根据权限来操作系统内的功能,例如,快速创建请求
注:域用户第一次登录系统后,查看到的是终端用户的权限,若需变更用户角色,请联系管理员。
4.最后,再返回到管理员系统内,在用户管理页面,可以查看到此域用户已被系统自动添加进来了,
并赋予的角色是终端用户(enduser)。
以上这些就是域用户直接登录系统的操作流程,谢谢!
---国聿软件团队。
Windows Server2003中实现域中用户只能登录域而不能本地登录的方法
Windows Server2003中实现域中用户只能登录域而不能本地登录的方法实验环境说明:本实验的环境是:一台的DC(Windows Server 2003R2)、一台成员计算机ZWW (Windows Xp)。
并且成员计算机已经成功加入到域中。
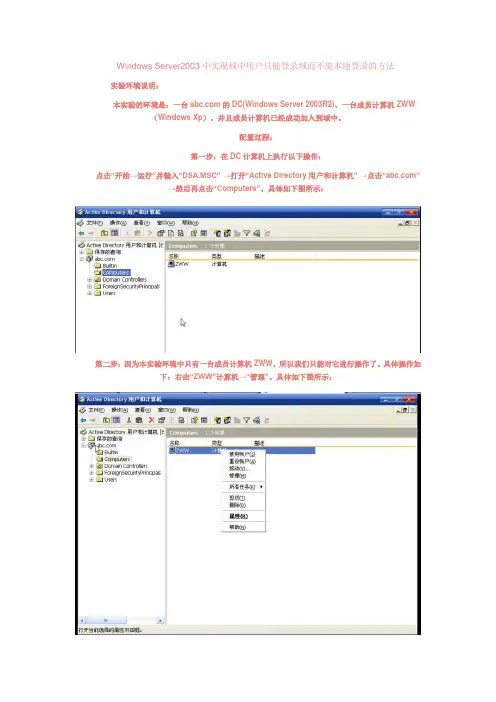
配置过程:第一步:在DC计算机上执行以下操作:点击“开始→运行”并输入“DSA.MSC” →打开“Active Directory用户和计算机” →点击“”→然后再点击“Computers”。
具体如下图所示:第二步:因为本实验环境中只有一台成员计算机ZWW,所以我们只能对它进行操作了。
具体操作如下:右击“ZWW”计算机→“管理”。
具体如下图所示:第三步:接第二步,会弹出如下图所示的界面——客户端ZWW的“计算机管理”。
具体如下图所示:第四步:在ZWW的“计算机管理”界面下,右击“Administrator”帐户→“属性”,这样之后就会弹出“Administrator 属性”对话框,然后勾选“帐户已禁用”选项。
具体如下图所示:第五步:依照类似第四步的方法,在ZWW的“计算机管理”界面下,右击“user1”帐户→“属性”,这样之后就会弹出“user1 属性”对话框,然后勾选“帐户已禁用”选项。
具体如下图所示:第六步:依照类似第四步的方法,在ZWW的“计算机管理”界面下,右击“user2”帐户→“属性”,这样之后就会弹出“user2 属性”对话框,然后勾选“帐户已禁用”选项。
具体如下图所示:第七步:这是设置完成后的界面:验证过程:第一步:此时我们来到成员计算机上,尝试用Administrator来登录,就会弹出以下所示的画面。
由以下的图示,我们可以知道Administrator帐户已经被真正禁用了,无法再本地登录了,只能登录域了:第二步:此时我们再来到成员计算机上,尝试用user1来登录,就会弹出以下所示的画面。
由以下的图示,我们可以知道user1帐户已经被真正禁用了,无法再本地登录了,只能登录域了:第三步:此时我们来到成员计算机上,尝试用user2来登录,就会弹出以下所示的画面。
电脑加入域的操作方法
电脑加入域的操作方法电脑加入域是指将一台个人电脑加入到企业的域中,以便于统一管理和控制。
在企业中,电脑加入域可以实现用户集中管理、共享资源、安全策略统一等好处。
下面是电脑加入域的操作方法:1. 检查网络连接:首先,确保电脑与域控制器所在的网络正常连接。
可以通过ping命令或使用其他网络工具来测试网络连通性。
2. 配置IP地址:电脑需要配置一个与域控制器相同子网的IP地址,以便于进行通信。
打开网络和共享中心,点击“更改适配器设置”,右键点击网络适配器,选择“属性”,在“Internet 协议版本4(TCP/IPv4)”中配置IP地址。
3. 修改计算机名称:电脑的计算机名称必须是唯一的,不与域中其他计算机重复。
打开“控制面板”,点击“系统和安全”,选择“系统”,点击“更改设置”,在“计算机名称”选项卡中,点击“更改”,修改计算机名称。
4. 重启电脑:修改计算机名称后,会提示需要重启电脑才能生效。
点击“确定”后,电脑会重启。
5. 登录域管理员账户:电脑重启后,选择以管理员身份登录。
在登录界面,点击“其他用户”,输入域管理员账户名和密码,点击“登录”。
6. 加入域操作:在登录成功后,右键点击“计算机”图标,选择“属性”。
在系统属性中,点击“更改设置”,在“计算机名、域和工作组设置”中,点击“更改”按钮。
在弹出的对话框中,选择“域”,输入域名称,点击“确定”。
7. 接受域管理员权限确认:加入域后,会弹出需要域管理员确认的对话框。
输入域管理员账户名和密码,点击“确定”。
8. 完成加入域:加入域后,会自动进行电脑的重新启动,以使域设置生效。
电脑重启后,会显示一个输出欢迎信息的屏幕,此时表示电脑已成功加入域。
9. 登录域账户:电脑加入域后,可以通过选择“其他用户”登录域账户进行使用。
输入域账户名和密码,点击“登录”。
注意:加入域后,原有的本地账户将不能进行登录。
10. 配置域用户权限:在电脑加入域后,可以通过域控制器对用户的权限进行管理。
域用户权限设置 (改变及装软件)
====
如果您的确需要让这些用户有这些控制权限,您可以给他们本机的“administrator”权限.这里您可以有两种选择.
1.告诉他们一个本机的管理员帐号,让他们在需要的时候切换用户来实现需要的功能.
2.把域用户加入到本机的“administrator”组使得用户始终有本机的完全控制权限.a.右键“我的电脑”,选择“管理”
6.输入您需要的用户(组),然后在下面的权限栏中,赋予那个用户(组) “启动,停止和暂停”权限.
关于安装程序,您可以还可以把用户加入到本地的“power user”组,这个组的成员有权限装一部分的软件,但是涉及以下方面的程序无法安装:
1.需要修改服务,驱动,系统文件的.(例如控制权限.
分析:
=====
您说到的这些情况,windows域就是设计为这样的.
默认的域用户在登录一台客户机的时候,域用户自动加入了客户机本地的“user”组,这个组只有一些基本的使用功能.而您提到的重启服务,安装程序这样的操作,是需要本机管理员权限来进行.
而域管理员是自动加入到了本机的“administrator”组的.
http:
域用户权限设置
公司为了安全加入域后,发现有一些问题,就是有的用户需要重新启动一些服务但是提示没有权限,如何才能把指定的服务器的管理权限给普通域用户。还有像google输入法之类的升级的时候提示“不是管理员,无法升级”。不知道怎么解决?
回答:
根据您的描述,我对这个问题的理解是:
普通的域用户的权限问题。
3.安装前先检查用户的组身份,不属于管理员直接拒绝.
由于各种程序,特别是第三方程序的细节我们很难确定,而且有时候安装的问题不一定会立刻显示出来,我们还是建议您使用管理员权限去安装程序.
域用户
在为 Active Directory安装域控制器后,需要将其他服务和客户机加入 到域中。当将其他计算机加入到域时,将在 Active Directory中创建计算机 账号。一般情况下,在从客户机加入到域时,会在域中自动创建计算机账号, 不过客户机的用户必须拥有本地客户机的管理权限。 在将客户机加入到域之前,应该首先检查客户机的网络配置,确保网络连接 的畅通;其次应确保客户机的 IP地址和 DNS 服务器地址设置正确。 在把一台Windows 2003或Windows XP计算机加入到一个域之前,必 须满足以下条件。 (1)有一个用于登录域的计算机账号。考虑到网络安全性,应尽量少使用 域管理员账号登录。而是在域控制器上建立一个委派账号,用其来登录到域控 制器。 (2)网络上至少有一台DNS服务器存在且可用。 【例 3-1】 在 C/S 结构模式的局域网中,将一台运行 Windows XP 系 统的客户机加入到域名为的域中(IP为:192.168.0.1),设置客户机 的 IP地址为 192.168.0.2。 将客户机加入到域的操作方法如下:
(10)单击“下一步”按钮,出现“访问级别”对话框,如图所示,选择该 用户对本机的用户访问级别,例如,选择“受限用户”。 (11)单击“下一步”按钮,完成对网络标识的设置,单击“完成”按钮, 重启客户机,在“登录到 Windows”对话框中输入要登录的用户名和域。如 果选择登录到本机,可以输入本机用户名(如 Administrator)和该用户密 码;如果要登录到域,则输入用户名(如yida,该用户账户要预先在域控制器 中设置)及密码,并选择登录到的域(如 ty)。 登录到域后,右击桌面上“我的电脑”图标,在快捷菜单中选择“属性”, 打开“系统属性”对话框,选择“计算机名”选项卡,如图所示。通过比较, 可以看出该客户机已经加入到域中。
windows域的好处

域帐户的好处经过一段时间磨合及把域用户加到本地管理员后。
感觉域帐户真是越用越好用了,尤其是我在刚进入公司时第一项任务便是研究TFS、SharePoint、SQL Server 如何配置及管理,域帐户的用处一次次让我产生不小的震撼,有时是思想上的颠覆,我真的被他折服了。
如果没有域帐户这些工作可真是不知道要麻烦多少。
使用一段时间后发现我所感受及用到的:1. 域帐户可以在任意一台已经加入域的电脑上登录。
2. 将域用户组加入到SQL Server 登录里,域用户组内所有人员便都可以使用域用户登录数据库,继承相关权限。
3. 域用户登录Team Foundation Server、SharePoint 等都不用输入用户名密码,可自动识别。
4. 域用户密码是放在服务器上的,可以集中设置权限策略,不易被破解,比放在本地更安全。
5. AD,可以查到所有人所在部门、职位、手机、分机等。
6. 可以对域用户及域用户组设置邮箱,对组发邮件会发给组内所有人员。
一次次震撼的结果就是:我想研究下他到底还有哪些好处!于是乎,就发现了以下文章(简单修改及美化):域控制器的优点一、权限管理集中、管理成本下降权限管理集中1. 域环境,所有网络资源,包括用户,均是在域控制器上维护,便于集中管理。
所有用户只要登入到域,在域内均能进行身份验证,管理人员可以较好的管理计算机资源,管理网络的成本大大降低。
2. 防止公司员工在客户端随意安装软件, 能够增强客户端安全性、减少客户端故障,降低维护成本。
3. 通过域管理可以有效的分发和指派软件、补丁等,实现网络内的一起安装,保证网络内软件的统一性。
4. 配合ISA 的话就可以根据用户来确定可不可以上网。
不然只能根据IP。
二、安全性能加强、权限更加分明1.安全性能加强、有利于企业的一些保密资料的管理,比如说某个盘允许某个人可以读写,但另一个人就不可以读写;哪一个文件只让哪个人看;或者让某些人可以看,但不可以删/改/移等。
ad域登录流程

AD域登录流程详解Active Directory(AD)是由Microsoft开发的一种目录服务,用于存储和组织网络中的用户、计算机和其他网络资源。
AD域登录是指用户通过AD域账户进行身份验证,并获得访问网络资源的权限。
本文将详细介绍AD域登录的流程和步骤。
1. 用户请求登录用户在计算机上输入用户名和密码,并点击登录按钮。
此时,计算机会将用户名和密码发送给本地安全验证机构(LSA)。
2. 本地安全验证机构(LSA)处理请求LSA接收到用户的登录请求后,会将用户名和密码发送给本地安全授权服务(LSASRV)进行处理。
3. 本地安全授权服务(LSASRV)处理请求LSASRV会首先检查本地缓存中是否存在该用户的凭据信息。
如果存在,则直接进行身份验证;如果不存在,则需要与域控制器进行通信以进行身份验证。
4. 域控制器选择LSASRV需要确定要与之通信的域控制器。
它可能会根据配置文件中指定的首选域控制器或者根据DNS解析结果来选择最佳的域控制器。
5. LSASRV与域控制器通信LSASRV通过Kerberos协议与选定的域控制器进行通信。
Kerberos是一种网络身份验证协议,用于安全地验证用户和计算机的身份。
5.1 TGT请求LSASRV向域控制器发送TGT(Ticket Granting Ticket)请求。
TGT是一种由域控制器签发的票据,用于在用户登录时获取服务票据。
5.2 Kerberos认证域控制器收到TGT请求后,会对用户的凭据进行验证。
如果凭据有效,则会生成一个加密的TGT,并将其发送回LSASRV。
5.3 TGT传递LSASRV收到加密的TGT后,会将其解密,并将解密后的TGT存储在本地缓存中。
该TGT将在后续访问其他资源时使用。
6. 用户认证LSASRV通过Kerberos协议向域控制器发送用户认证请求,以验证用户的身份。
6.1 用户密码加密LSASRV使用用户输入的密码和从域控制器获取到的随机数生成一个加密哈希值,并将该哈希值与用户名一起发送给域控制器。
ad域单点登录 原理 java
ad域单点登录原理java如何实现AD域单点登录的原理和使用Java语言编程的步骤。
一、AD域单点登录的原理AD域单点登录(Active Directory Domain Single Sign-On)是一种通过使用Windows Server以及Active Directory(AD)实现的认证和授权机制,允许用户在多个应用程序之间进行无需多次登录的单点登录。
AD是一种由微软开发的目录服务,用于管理网络上的用户、群组和资源。
而单点登录则是一种身份认证技术,允许用户只需进行一次认证,即可在多个应用程序中访问受限资源。
通过将这两种技术结合起来,AD域单点登录提供了一种方便快捷的登录方式。
实现AD域单点登录的原理如下:1. 用户访问应用程序:用户在浏览器中输入应用程序的URL,并访问该应用程序。
2. 发送登录请求:应用程序接收到用户的请求后,将用户请求重定向到AD认证服务器。
3. AD认证服务器处理请求:AD认证服务器接收到请求后,检查用户的身份凭证(如用户名和密码)。
4. 认证验证:AD认证服务器根据用户提供的身份凭证,验证用户的身份是否合法。
如果验证通过,将返回成功的认证信息。
5. 生成令牌:AD认证服务器生成一个令牌,包含用户的身份信息和权限信息。
6. 返回令牌:AD认证服务器将令牌发送回应用程序。
7. 应用程序验证令牌:应用程序接收到令牌后,验证令牌的有效性。
如果验证通过,用户可以访问应用程序。
8. 继续访问:用户可以在单个会话中继续访问其他的应用程序,而无需重新进行身份认证。
二、使用Java语言编程的步骤要在Java中实现AD域单点登录,可以使用一些开源库和框架来简化开发过程。
以下是一些使用Java语言编程的基本步骤:1. 导入相关库和框架:首先,需要导入相关的库和框架,如Spring Security、Spring Boot、LDAP等。
这些库和框架提供了用于集成AD域单点登录的工具和功能。
ad域用户限定登录计算机的原理
ad域用户限定登录计算机的原理AD(Active Directory)域是在Windows Server操作系统上部署的一种目录服务,它提供了对网络中的资源和用户进行集中管理的能力。
AD域用户限定登录计算机是指通过AD域控制器对用户进行身份验证和授权,限定用户只能在指定的计算机上登录的一种安全措施。
AD域用户限定登录计算机的原理是基于AD域控制器的用户登录控制策略。
当用户在计算机上输入用户名和密码进行登录时,计算机会向AD域控制器发送登录请求。
AD域控制器会对用户进行身份验证,验证通过后会返回一个访问令牌给用户。
在这个过程中,AD域控制器会根据用户的登录限制策略来判断用户是否允许登录该计算机。
在AD域中,管理员可以通过组策略(Group Policy)来配置用户的登录限制策略。
登录限制策略包括限定用户可以登录的计算机列表、限定用户可以登录的时间段、限定用户可以同时登录的计算机数等。
管理员可以将用户分组,并为每个组配置不同的登录限制策略,从而实现对不同用户的灵活控制。
在配置登录限制策略时,管理员首先需要创建一个组策略对象,并将其链接到域或组织单位上。
然后,在组策略对象中配置计算机登录限制策略。
可以通过“计算机配置”-“Windows设置”-“安全设置”-“本地策略”-“用户权限分配”来配置“允许登录本地计算机”的用户列表。
管理员可以通过添加或删除用户来限定用户可以登录的计算机。
管理员还可以通过配置登录时间限制策略来限定用户可以登录的时间段。
可以通过“计算机配置”-“Windows设置”-“安全设置”-“本地策略”-“用户权限分配”来配置“拒绝登录本地计算机的用户”的列表,从而限定用户在指定的时间段内无法登录计算机。
管理员还可以通过配置会话限制策略来限制用户可以同时登录的计算机数。
可以通过“计算机配置”-“Windows设置”-“安全设置”-“本地策略”-“用户权限分配”来配置“拒绝从网络和终端服务登录的用户”的列表,从而限定用户在同一时间内只能登录指定数量的计算机。
让域用户直接开机登录到域
实验的目的及缘由:在公司中一般都是使用AD,用户都用自己的账号或者公共账号登陆到域中。
有些出差过来就不记得那些账号密码,同时又要在域中使用部分系统。
所以就要将电脑设置为以域用户自动登陆到域中。
很简单修改一下注册表:进注册表:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Winlog on将AutoAdminLogon值改为1将DefaultUserName改为你想让某用户自动登录的帐号将DefaultPassword值改为该帐号的密码。
重启电脑即可如果没有以上的值,由自己创建即可,全部都是“字符串值”有人说既然自动登陆的域中,就违反了域的安全性,造成一定的危险性但也没有办法,电脑是为人服务的!实验的配置步骤:第一步:进入注册表的以下位置:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsNT\CurrentVersion\Wi nlogon 具体如下图所示:第二步:将AutoAdminLogon值改为1 。
具体如下图所示:第三步:将DefaultUserName改为你想让某用户自动登录的帐号。
具体如下图所示:第四步:将DefaultPassword值改为该帐号的密码。
具体如下图所示:第五步:重启计算机,具体如下图所示:第六步:这是重启后的一个画面,由于重启速度很快,所以有许多过程的图片无法抓到,只能抓到部分的图片。
具体如下:第七步:如下图所示,重启后就自动进入系统了而且用我们之前设置的域用户帐户u1登录的,且不需要输入密码。
下图是登录后的画面截图:实验总结:在本实验中我们主要设置让域中用户自动登录到域中,如果用户想登录到本地,则他注销一下,然后切换本地用户帐号登录就可以了。
另外当我们设置好后,重启到启动的整个过程速度很快,同时不需要输入密码。
关于如何使用域账户的使用说明
关于如何使用域账户的使用说明
现在内部共享权限和外部邮箱系统都已经和域账户同步了。
系统都需要使用域账户和域密码登陆;
域密码每隔100天就会过期,过期后将不能登陆到计算机。
邮件系统将不能使用
关于如何登陆域账户和修改域账户密码,请参考下面的登陆域账户和修改域账户密码的说明
一、登陆域账户
二、修改域密码
一、登陆域账户
电脑加域后,第一次登陆域账户,登陆的时候需要网络连接到内网,
1、XP下面的登陆方法
开机到登陆界面
输入域账户
输入域密码
选择登陆到HIK
在登陆界面输入域账户、域密码、登陆到HIK登陆域账户
2、Win7登陆域账户的方法
在公司内网的情况下:
开机到登陆界面
点击切换用户,使用其他账户
输入域账户和域密码后登陆域账户。
在公司外网的情况下:
登陆本地账户,连上VPN,在点击开始菜单,切换用户。
二、修改域密码
修改域密码,首先需要登陆到域账户里面去。
如果在公司内网,直接按CTRL+ALT+DEL按键,弹出窗口里面就可以修改密码,如图
点击修改密码,就输入老密码和新密码就可以修改密码。
如果电脑不在公司内网,登陆域账户后,先连接VPN。
再按CTRL+ALT+DEL弹出窗口里面修改密码。