
单点登录系统使用操作说明
单点登录系统使用操作说明
、打开浏览器,输入登录地址:进入登录页面,如下图所示:
、首次登录,请点开上图登录框右上角的“二维码图标”;出现如下登录页面
、手机打开“企业微信”,点击企业微信右上角“”号,选择“扫一扫”,进行扫码登录
、首次登录成功,出现以下对话框
、点击“确定”,弹出修改密码对话框,对应输入新密码,点击“保存”
、修改密码后,再次跳转到登录页面,重新登录系统。
)您可以输入用户名(与原用户名一致)和刚设置的新密码登录。
)您可以再次点击“二维码图标”,使用企业微信扫码登录
再次登录,不会再提示修改密码。
、自动跳转到页面,登录成功,新界面比原系统界面多了红色框标记的“导航条”。
、访问其他信息系统,不需要再输入密码。
需要点击查看导航条”左上角”,后续将集成好的业务系统全部放在了“业务系统”菜单下,比如、营运管家、等等。
、修改密码及“退出”,在导航条”右上角”,可以看到相关的图标位置。
点击“修改密码”
注意:
)目前只集成了系统,后续会陆续将其他系统集成完成(比如:、营运管家、未来供应链系统、供应商协同系统、培训系统等等)。
)对于科脉供应链、财务系统等其他一些会替换的系统不再集成,按原来的方式登录。
Ecology系统接口指南---单点登录篇

Ecology系统集成接口指南—单点登录篇(V0.1)SUBMITED BY WEA VER1、集成登陆 (3)1.1使用说明 (3)1、集成登陆企业在信息化的过程中不可避免的会购置各种各样的业务系统,为了登陆不同的系统,用户需要频繁的打开不同的窗口、输入各自的帐号密码,费时费力。
但是通过ecology系统的自定义菜单功能和集成登陆接口,可以比较方便的实现登陆ecology系统后直接到达其他业务系统的功能,省去了繁琐的登陆过程。
1.1使用说明1.系统管理员维护待集成系统的登陆页面地址,如图所示:(图一,继承登陆菜单入口)(图二,点“集成登陆”菜单后的显示页面,我们可以通过“新建”来维护需要集成的系统。
本文以集成网易163邮箱为例。
注意:标识很重要,不能重复,在后面的步骤中会用到标识值)(图三,新建页面。
内网地址为局域网访问,外网地址为internet访问。
账号参数名和密码参数名通过查看该系统登录页面的html源码获得,如果登陆页面还有其他输入项的话则添加其他参数)页面说明标示:通过自定义菜单搭建其他系统入口时的唯一标志,下文会说明(不可重复)内网地址,外网地址:其他系统的访问地址,通常情况下保持一致就可以,某些特殊的客户同一个系统可能内网访问和外网访问用的是不同的地址,那么这里要分别设置帐号参数名:登陆其他系统的的用户名的参数名称,其值可以直接选择直接用ECOLOGY 的帐号登陆(如果其他系统的帐号和ECOLOGY帐号一致)或者由客户在使用的时候先输入一次帐号,以后只要在其他系统帐号改变的时候再输入就可以!密码参数名:登陆其他系统的的口令的参数名称,其值可以直接选择直接用ECOLOGY的密码登陆(如果其他系统的帐号和ECOLOGY密码一致)或者由客户在使用的时候先输入一次密码,以后只要在其他系统密码帐号改变的时候再输入就可以!其他参数:有些系统登陆的时候可能还需要一些其他的参数,在这里可以自由添加;参数名为实际登陆到其他系统的时候所需要的参数的名称,标签是客户在设置参数值时的一个说明,参数值可以从部门(ECOLOGY 中的部门ID),分部(ECOLOGY系统中的分部ID),固定值(如果选择固定值,必须在后面输入一个值),用户录入(客户在使用的时候先输入一次)中选择(图四,给待集成的系统添加左侧菜单)(图五)(图六,链接地址必须设为/interface/Entrance.jsp?id=待集成系统的标识值)(图七,这个菜单用来给系统用户维护集成系统的帐号信息。
NC系统集成之单点登录讲解
什么是单点登录?
单点登录(Single Sign On),简称为 SSO,是目前比较流行的企 业业务整合的解决方案之一。SSO的定义是在多个应用系统中,用户 只需要登录一次就可以访问所有相互信任的应用系统。
单点登录功能示意图
ቤተ መጻሕፍቲ ባይዱ
单点登录实例流程图
NC产品 - 单点登录
NC单点登录-过程说明
1.当客户端用户希望进入NC系统时,首先向外部的认证系统提交请求。 2.由外部认证系统向nc服务器注册客户端的登录信息,这些信息是nc系 统所必需的信息(例如:用户登录账号)。可以通过 一个随机的键值 key来索引登录信息。 3.客户端将通过该键值来进入nc系统。即客户端将向nc应用服务器提交 其键值。nc服务器将利用该键值从注册中心中获取登录信息(同时注销 注册信息)。然后利用这些登录信息登录到NC系统。 4.超时处理:注册的登录信息有其生命期,超过生命期的注册信息将会 被清除。客户端只能在超时以前登录nc才有效,否则不能进入nc系统。 超时的值在配置文件中进行配置。
e=01&m_strUserCode=hb&m_strPassword=1&m_strLoginDate=2009-0622&m_strLangCode=simpchn 参数说明: logintype:登录类型,单点登录请使用值portal或者不使用 m_strUnitCode:登录单位 m_strUserCode:登录用户 m_strPassword:登录密码 m_strLoginDate:登录日期 m_strLangCode:登录语种
NC单点登录-注册URL
1.注册用的url 外部系统服务器利用此URL向NC服务器注册登录信息。 http://localhost/servlet/nc.bs.sm.login2.RegisterServlet?key=emhvdWxvbmc&la nguage=simpchn&accountcode=01&pkcorp=1001&workdate=2009-0622&usercode=1&pwd=1&width=1024&&height=800 参数说明: key值为注册登录信息的键值,必须保证唯一。 language值为语言。 pkcorp值为登录公司主键。 accountcode值为账套。 workdate值为登录日期。
【用友】NC单点登录方案说明
和常见的Portal产品集成 产品集成 和常见的
一般来说我们碰到的问题都是NC( 一般来说我们碰到的问题都是 (含eHR)产品和主流的 )产品和主流的Portal产品做内 产品做内 容整合和实现单点登录。 容整合和实现单点登录。 一般来说有两种情况: 一般来说有两种情况: 1. 如果客户使用 (含eHR)的UFIDA Portal产品。 如果客户使用NC( 产品。 ) 产品 案例:航天八院… 案例:航天八院 2. 如果客户使用第三方的 如果客户使用第三方的Portal产品。 产品。 产品 比如: 案例:复星集团、上海汽车… 比如:Microsoft的MOSS 案例:复星集团、上海汽车 的 (Microsoft Office Sharepoint Server) IBM的WPS 案例:中银国际… 的 案例:中银国际 (IBM Websphere Portal Server) BEA的Weblogic Portal Server 的 案例: 案例:暂无 客户自己定制开发的Portal、OA等 客户自己定制开发的 、 等 案例:申通资产… 案例:申通资产 etc…
NC(含eHR)单点登录方案说明 ( )
单点登录( 单点登录(Single Sign On) )
当一个大系统中存在多个子系统时, 当一个大系统中存在多个子系统时,用户只需要 正确登录其中一个子系统, 正确登录其中一个子系统,就可以在各个子系统中 来回自由切换和使用而不需要再次输入用户的身份 信息。 信息。
使用第三方的Portal(案例) (案例) 使用第三方的
总结
基本上和NC( 基本上和 (含eHR)的单点登录都是 ) 可以实现的! 可以实现的!
(U8的单点登录理论上也是可以实现的 的单点登录理论上也是可以实现的) 的单点登录理论上也是可以实现的
云平台单点登录用户手册

云平台单点登录用户手册
二〇一六年十月
云平台单点登录用户手册旨在用户熟练使用相关功能,可作为提供培训文字材料,供相关工作人员学习参考。
本系统支持ie7、ie8、ie9、ie10、火狐浏览器、谷歌浏览器等主流浏览器,考虑到和其他系统一并使用的兼容性问题,使用本系统建议使用360浏览器,请根据您的操作系统可以在登录页面下载相应版本的浏览器。
图2-1
2系统登录
单点登录平台的登录入口统一从中国兽医网门户进行登录,从登入,中国兽医网登录口见图2-1,点击该图片即可进入单点登录平台进行登录,输入正确用户名密码即可登录,输入错误用户名密码时会出现验证码,登录页面见图2-2所示。
图2-1
图2-2
登录成功后进入首页(图2-3),选择相应的系统即可登录,实现一次登录,登录多个系统的效果,首页只能显示用户具有访问权限的系统。
图2-3
若追溯系统识读器用户需通过浏览器登录云平台单点模块访问追溯系统,需联系本县实施机构管理员,由其在单点登录模块中为该用户新增单点登录的用户名。
并解除原账号与识读器的绑定,同时将新账号与识读器进行绑定。
3信息修改
3.1个人信息修改
登录成功后进入个人信息页面,该页面可以维护个人信息,修改个人手机号码等信息。
图3-1
3.2密码修改
点击修改密码输入原始密码,再输入两次新密码则可以进行密码修改。
如图3-2
图3-2。
Single_Sign_On(单点登录系统详细说明文档)

单点登录系统实施指南”ЪßÞÐ单点登录本手册包含以下章节:• 单点登录概述• 在 SiteCatalyst 中配置单点登录• 关于配置身份提供者单点登录概述Omniture SiteCatalyst 可让您使用单点登录方法访问 Web 数据。
这种方法使用方便,您的用户无需另外安装登录系统,即可访问 SiteCatalyst。
这给您提供了以下独一无二的好处:• 用户无需再另外记住 SiteCatalyst 应用程序的密码,省去为找回忘记的密码所耗费的时间。
• 增强了对重要业务数据的控制,且管理更加方便安全,这是因为公司的网络密码策略控制对 SiteCatalyst 的访问。
单点登录有以下两种方式:• 在“SiteCatalyst”登录屏幕使用单点登录功能。
• 您可从公司内部网创建至 SiteCatalyst 的链接,这样,登录至该内部网的用户可以直接访问 SiteCatalyst。
单点登录包括与公司内部网络集成的身份提供者服务器。
此服务器基于网络,可以验证公司网络以外的系统 ( 如SiteCatalyst ) 发出的登录请求。
当 SiteCatalyst 收到单点登录访问请求时,它将访问身份提供者服务器以验证该请求。
身份提供者服务器将确认此用户是否有权访问您的网络。
单点登录无需专门的密码,但这并不影响其安全性。
该方法使用密钥对加密,从而确保用户访问正确的身份提供者,杜绝其它身份提供者的虚假验证。
您还可以将自己的身份提供者配置为使用主体确认,以此验证请求者。
面向受众使用此手册前,用户应先熟悉 XML。
了解 SAML 和数字签名知识将有助于此操作。
在 SiteCatalyst 中配置单点登录您可从 SiteCatalyst 中的管理控制台配置单点登录。
尝试配置单点登录前,请确保您已了解以下信息:• 身份提供者的 URL。
• 用于验证身份提供者的公钥和私钥的存储位置。
陕西省机关养老网厅单点登录使用说明
一、网厅端登录说明
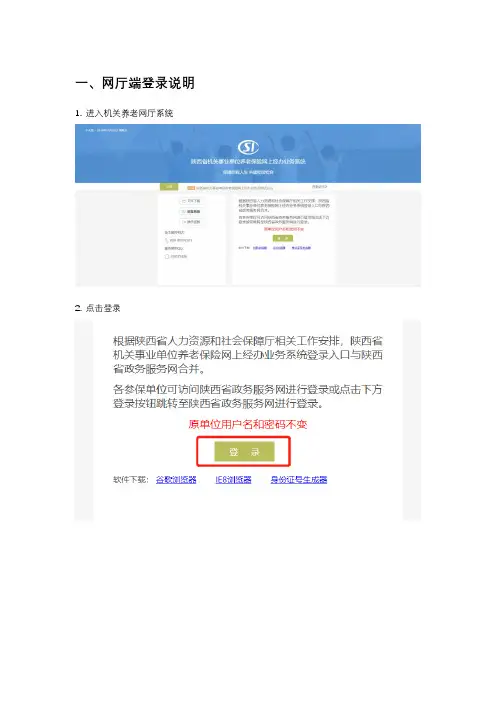
1. 进入机关养老网厅系统
2. 点击登录
3. 跳转至省政务服务网单位登录界面,输入用户名密码登录【注意:用户名密码为机关保网厅原单位用户名密码】
4. 进入网厅界面
二、政务服务网登录说明
1. 进入陕西政务服务网,选择【部门分厅】菜单。
2. 选择省人力资源与社会保障厅
3. 进入陕西政务服务网———省人力资源和社会保障厅分支界面。
点击登录,在弹出的窗口中点击【单位登录(人社)】
4. 跳转至省政务服务网单位登录界面,输入用户名密码登录
【注意:用户名密码为机关保网厅原单位用户名密码】
5. 跳转至用户中心页面点击绿色按钮【机关事业单位养老保险】即可进入网厅主页
6.进入网厅主页,点击登录
5. 进入网厅界面
三、政务服务网注册说明
1. 进入陕西政务服务网,点击注册
2. 选择省人力资源与社会保障厅
3. 点击登录,选择【法人登录(省政务)】
4.登录已注册的法人账号
5. 选择个人中心菜单,进入绑定系统菜单。
在【陕西省机关事业单位养老保险网上经办系统】选项里点击【立即绑定】
6.在出现的下拉菜单中输入机关保网厅的账号和密码,点击确定。
成功后即可实现省政务法人账号绑定机关保网厅账号。
6. 绑定成功后,使用法人账号在省政务网登录,登录状态下,进入机关保网厅后即可自动登录。
绑定后,网厅单位登录方式亦可使用(仍输入机关保用户名密码)。
可通过以下方式进入机关保网厅
方法1:
方法2:。
SANGFOR_SSLVPN单点登录技术说明
SSL VPN单点登录技术详解SSL VPN的单点登录功能依靠控件实现。
一、B/S单点登录:通过浏览器BHO接口完成,找到对应字段,如浏览器中用户名框为textform username,密码为textform password,填入预设的用户名密码,并执行点击登录动作,即可实现单点登录。
二、C/S单点登录1、有关窗口句柄系统通过窗口句柄来在整个系统中唯一标识一个窗口,发送一个消息时必须指定一个窗口句柄表明该消息由那个窗口接收。
而每个窗口都会有自己的窗口过程,所以用户的输入就会被正确的处理。
例如有两个窗口共用一个窗口过程代码,你在窗口一上按下鼠标时消息就会通过窗口一的句柄被发送到窗口一而不是窗口二。
2、有关窗口消息机制:Windows是一个以消息为导向的系统,应用程序只能被动地等待用户按键的消息,不能主动地去读键盘的状态,也就是说,每当键盘上有个键被按下,系统就会发出一个按键消息给窗口,告诉它某个键被按下去了,只要鼠标移动一下,系统也会发出相应的消息,并把鼠标的坐标信息传给窗口。
3、C/S应用单点登录实现原理如下:(1)应用程序的一个进程P对应的多个线程T,每个线程都对应自己的一个消息队列,应用程序有消息处理器去处理应用程序与操作系统直接的消息传递(2)消息是windows告知应用程序各种鼠标操作、键盘输入等等信息的一种方式,比如鼠标移动到哪里、点击、键盘输入等等(3)一个应用程序的窗口实际上都是由很多个小窗口组成的,如QQ登录窗,用户名输入框一个窗口,密码输入框一个窗口,登录按钮一个窗口等等。
每个窗口都有一个唯一的标识符进行标识,这个标识符叫窗口句柄(4)发送一个消息的时候必定指定一个窗口句柄,那就是将消息发送到指定的地方(键盘输入、点击鼠标)(5)用单点登录助手录制的时候,就的定位一个窗口参数(6)单点登录时,通过控件捕获操作系统发送给应用程序的消息,对符合条件的窗口填入预先用户密码以及点击登陆按钮,实现登录。
单点登录系统SSO设计说明书
单点登录系统SSO设计说明书单点登录系统(SSO)详细设计说明书1、引言1.1编写目的为了单点登录系统(SSO系统)的可行性,完整性,并能按照预期的设想实现该系统,特编写需求说明书。
同时,说明书也发挥与策划和设计人员更好地沟通的作用。
1.2背景a.鉴于集团运营的多个独立网站(称为成员站点),每个网站都具有自己的身份验证机制,这样势必造成:生活中的一位用户,如果要以会员的身份访问网站,需要在每个网站上注册,并且通过身份验证后,才能以会员的身份访问网站;即使用户以同样的用户名与密码在每个网站上注册时,虽然可以在避免用户名与密码的忘记和混淆方面有一定的作用,但是用户在某一段时间访问多个成员站点或在成员站点间跳转时,还是需要用户登录后,才能以会员的身份访问网站。
这样不仅给用户带来了不便,而且成员网站为登录付出了性能的代价;b.如果所有的成员网站,能够实现单点登录,不仅在用户体验方面有所提高,而且真正体现了集团多个网站的兄弟性。
通过这种有机结合,能更好地体现公司大平台,大渠道的理念。
同时,这样做也利于成员网站的相互促进与相互宣传。
正是出于上面的两点,单点登录系统的开发是必须的,是迫在眉睫的。
1.3定义单点登录系统提供所有成员网站的“单一登录”入口。
本系统的实质是含有身份验证状态的变量,在各个成员网站间共用。
单点登录系统,包括认证服务器(称Passport服务器),成员网站服务器。
会员:用户通过Passport服务器注册成功后,就具有了会员身份。
单一登录:会员第一次访问某个成员网站时,需要提供用户名与密码,一旦通过Passport服务器的身份验证,该会员在一定的时间内,访问任何成员网站都不需要再次登录。
Cookie验证票:含有身份验证状态的变量。
由Passport服务器生成,票含有用户名,签发日期时间,过期日期时间和用户其它数据。
2、任务概述2.1目标SSO系统,是集团统一的Passport,SSO系统分两个阶段实施。
单点登陆实施方案
单点登陆实施方案单点登录(Single Sign-On,简称SSO)是一种用户只需一次登录,就可以访问多个相关但独立的软件系统的认证技术。
通过单点登录,用户可以使用一个帐号和密码登录多个系统,而不需要在每个系统中单独登录。
实施单点登录方案可以为用户提供更便捷的登录体验,同时也能提高系统的安全性和管理效率。
下面,我们将介绍一种单点登录的实施方案,希望能够为您的系统集成提供一些参考。
首先,我们需要选择一个合适的单点登录系统。
目前市面上有很多成熟的单点登录解决方案,如Shibboleth、CAS、OAuth等。
在选择时,需要考虑自身系统的特点和需求,以及单点登录系统的稳定性、安全性和易用性。
其次,需要进行系统集成和配置。
在集成过程中,需要将单点登录系统与现有的用户认证系统进行对接,确保用户信息能够同步和共享。
同时,还需要对相关系统进行必要的配置,以确保单点登录的顺利实施。
接下来,需要进行单点登录系统的部署和测试。
在部署过程中,需要确保单点登录系统的稳定性和性能。
同时,还需要进行全面的测试,包括用户登录、注销、会话管理等各项功能的测试,以确保单点登录系统能够正常运行。
最后,需要进行相关系统的培训和推广。
在实施单点登录方案后,需要对相关系统的管理员和用户进行培训,以确保他们能够熟练地使用单点登录系统。
同时,还需要积极推广单点登录的优势和便利性,以提升用户的使用体验和满意度。
总的来说,单点登录的实施方案需要经过选择、集成配置、部署测试和培训推广等多个环节。
在实施过程中,需要充分考虑系统的特点和需求,确保单点登录系统能够顺利运行并为用户带来便利。
希望以上方案能够为您的系统集成提供一些参考,如有任何疑问或需求,欢迎随时与我们联系。
单点登录原理及操作方法
单点登录原理及操作方法
单点登录(Single Sign-On,简称SSO)是一种身份验证的方法,允许用户通过一次登录就可以访问多个关联的应用程序、系统或资源而无需重复输入凭据。
单点登录的原理如下:
1. 用户登录:用户通过输入用户名和密码登录到主SSO系统。
2. 验证身份:主SSO系统验证用户的凭据是否有效。
3. 创建会话:验证通过后,主SSO系统为用户创建一个会话,并生成一个唯一的令牌(Token)。
4. 令牌分发:主SSO系统将令牌发送给用户的浏览器。
5. 应用访问:当用户访问关联的应用程序时,浏览器将令牌作为身份验证凭据发送给应用程序。
6. 验证令牌:应用程序接收到令牌后,将其发送给主SSO系统进行验证。
7. 授权访问:主SSO系统验证令牌后,确认用户的身份,并向应用程序授权用户访问权限。
8. 应用登录:应用程序根据用户的授权信息,允许用户访问相应的资源。
操作方法如下:
1. 在SSO系统中注册用户信息,并将其与关联的应用程序进行绑定。
2. 用户通过SSO系统登录,并获取到令牌。
3. 用户访问关联的应用程序时,将令牌发送给应用程序进行验证和授权。
4. 应用程序根据验证结果和授权信息,决定是否允许用户访问。
5. 用户在SSO系统中登出时,会话和令牌会被销毁,用户需要重新登录。
总结来说,单点登录通过一次登录后获取的令牌进行身份验证和授权,实现了用户在多个应用程序间的无缝访问。
这样能够提高用户体验、简化用户登录过程,并增加应用程序之间的安全性。