
【CN110049046A】访问控制方法、终端、服务器及系统【专利】
(19)中华人民共和国国家知识产权局(12)发明专利申请(10)申请公布号 (43)申请公布日 (21)申请号 201910322523.0(22)申请日 2019.04.19(71)申请人 北京奇安信科技有限公司地址 100088 北京市西城区新街口外大街28号102号楼3层332号(72)发明人 刘成伟 魏勇 简明 张泽洲 (74)专利代理机构 中科专利商标代理有限责任公司 11021代理人 杨静(51)Int.Cl.H04L 29/06(2006.01)
(54)发明名称访问控制方法、终端、服务器及系统(57)摘要本发明公开了一种应用于终端的访问控制方法,包括:当检测到终端内的资源请求者向服务器发送访问请求时,采集资源请求者的预置信息,预置信息包括与资源请求者相关的多个属性信息,基于预置信息和访问请求生成单数据包授权请求,向服务器发送该单数据包授权请求,在单数据包授权请求被服务器转发给授权控制系统并且授权控制系统对单数据包授权请求验证通过的情况下,使得服务器向资源请求者开放资源访问端口。本发明还公开了一种应用于服务器的访问控制方法、一种终端、一种服务器及一种访问控制系统。本发明通过将资源请求者的预置信息作为授权凭证,使攻击者无法轻易伪造单数据包授权数据,避免因授权信息泄露造成的非法
访问。
权利要求书2页 说明书9页 附图8页CN 110049046 A2019.07.23
CN 110049046
A1.一种访问控制方法,应用于终端,其特征在于,包括:当检测到终端内的资源请求者向服务器发送访问请求时,采集所述资源请求者的预置信息,所述预置信息包括与所述资源请求者相关的多个属性信息;基于所述预置信息和所述访问请求生成单数据包授权请求;以及向所述服务器发送所述单数据包授权请求;在所述单数据包授权请求被所述服务器转发给授权控制系统并且所述授权控制系统对所述单数据包授权请求验证通过的情况下,使得服务器向所述资源请求者开放资源访问端口。2.根据权利要求1所述的访问控制方法,其特征在于,所述方法还包括:生成一次性授权码;所述基于所述预置信息和所述访问请求生成单数据包授权请求包括:基于所述预置信息、一次性授权码和所述访问请求,生成单数据包授权请求。3.根据权利要求1所述的访问控制方法,其特征在于:所述与所述资源请求者相关的多个属性信息包括网际协议地址、下一跳网关地址、MAC地址和应用执行文件的MD5摘要;向所述服务器发送所述单数据包授权请求之前,所述方法还包括:判断所述资源请求者的MD5摘要是否为预置合法的MD5摘要,若为预置合法的MD5摘要,则向所述服务器发送所述单数据包授权请求。4.一种访问控制方法,应用于服务器,其特征在于,包括:接收资源请求者通过终端发送的单数据包授权请求,所述单数据包授权请求包括所述资源请求者的预置信息和访问请求,所述预置信息包括与所述资源请求者相关的多个属性信息,所述访问请求为所述资源请求者为访问所述服务器而向所述服务器发送的请求;将所述单数据包授权请求转发给授权控制系统;接收所述授权控制系统对所述单数据包授权请求进行授权验证生成的授权结果;若所述授权结果表示所述单数据包授权请求通过所述授权控制系统的授权验证,则向所述资源请求者开放资源访问端口。5.根据权利要求4所述的访问控制方法,其特征在于,所述单数据包授权请求还包括:一次性授权码,所述一次性授权码为所述终端随机生成的授权码。6.根据权利要求4所述的访问控制方法,其特征在于:所述与所述资源请求者相关的多个属性信息包括网际协议地址、下一跳网关地址、MAC地址和应用执行文件的MD5摘要;所述接收资源请求者通过终端发送的单数据包授权请求,包括:在所述资源请求者的MD5摘要为预置合法的MD5摘要的情况下,接收所述终端内的资源请求者发送的单数据包授权请求。7.根据权利要求4所述的访问控制方法,其特征在于,向所述资源请求者开放资源访问端口之后,所述方法还包括:记录所述单数据包授权请求的请求时间、所述资源请求者的网际协议地址、所述单数据包授权请求的请求结果、所述资源访问端口的端口号和所述资源请求者的应用信息。8.根据权利要求4-7中任意一项所述的访问控制方法,其特征在于,
所述向所述资源请权 利 要 求 书1/2页
2CN 110049046 A
【CN110069911A】访问控制方法、装置、系统、电子设备和可读存储介质【专利】
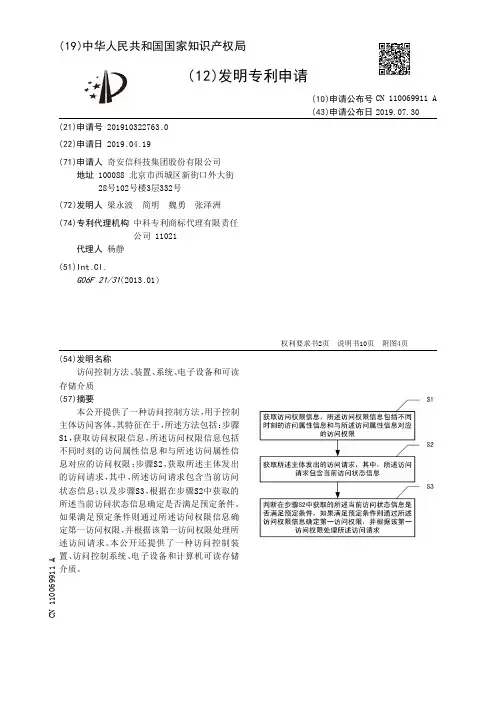
(19)中华人民共和国国家知识产权局(12)发明专利申请(10)申请公布号 (43)申请公布日 (21)申请号 201910322763.0(22)申请日 2019.04.19(71)申请人 奇安信科技集团股份有限公司地址 100088 北京市西城区新街口外大街28号102号楼3层332号(72)发明人 梁永波 简明 魏勇 张泽洲 (74)专利代理机构 中科专利商标代理有限责任公司 11021代理人 杨静(51)Int.Cl.G06F 21/31(2013.01)
(54)发明名称访问控制方法、装置、系统、电子设备和可读存储介质(57)摘要本公开提供了一种访问控制方法,用于控制主体访问客体,其特征在于,所述方法包括:步骤S1,获取访问权限信息,所述访问权限信息包括不同时刻的访问属性信息和与所述访问属性信息对应的访问权限;步骤S2,获取所述主体发出的访问请求,其中,所述访问请求包含当前访问状态信息;以及步骤S3,根据在步骤S2中获取的所述当前访问状态信息确定是否满足预定条件,如果满足预定条件则通过所述访问权限信息确定第一访问权限,并根据该第一访问权限处理所述访问请求。本公开还提供了一种访问控制装置、访问控制系统、电子设备和计算机可读存储
介质。
权利要求书2页 说明书10页 附图4页CN 110069911 A2019.07.30
CN 110069911
A1.一种访问控制方法,用于控制主体访问客体,其特征在于,所述方法包括:步骤S1,获取访问权限信息,所述访问权限信息包括不同时刻的访问属性信息和与所述访问属性信息对应的访问权限;步骤S2,获取所述主体发出的访问请求,其中,所述访问请求包含当前访问状态信息;以及步骤S3,判断在步骤S2中获取的所述当前访问状态信息是否满足预定条件,如果满足预定条件则通过所述访问权限信息确定第一访问权限,并根据该第一访问权限处理所述访问请求。2.根据权利要求1所述的访问控制方法,其特征在于,所述步骤S1包括:获取当前访问属性信息;判断所述访问权限信息中是否存在当前访问属性信息;以及在不存在当前访问属性信息的情况下,根据所述当前访问属性信息和所述访问权限信息确定当前访问属性信息对应的访问权限,并存储所述当前访问属性信息与所述当前访问属性信息对应访问权限之间的对应关系。3.根据权利要求1所述的访问控制方法,其特征在于,所述确定是否满足预定条件包括:根据在步骤S2中获取的所述当前访问状态信息确定当前访问属性信息,并根据当前访问属性信息查询对应的会话记录;在所述当前访问属性信息及会话记录与前一次访问请求的访问属性信息及会话记录不一致的情况下,确定满足所述预定条件;以及在一致的情况下,根据所述前一次访问请求所对应的第二访问权限处理所述访问请求。4.根据权利要求3所述的访问控制方法,其特征在于,当同一访问属性信息所对应的访问权限发生变化时,修改该访问属性信息对应的所述会话记录。5.根据权利要求1所述的访问控制方法,其特征在于,所述访问权限包括:允许所述主体访问所述客体、拒绝所述主体访问所述客体或所述主体再次发送所述访问请求后允许该主体访问所述客体。6.一种访问控制装置,其特征在于,所述访问控制装置包括:第一获取模块,用于获取访问权限信息,所述访问权限信息包括不同时刻的访问属性信息和与所述访问属性信息对应的访问权限;第二获取模块,用于获取所述主体发出的访问请求,其中,所述访问请求包含当前访问状态信息;以及处理模块,用于判断在步骤S2中获取的所述当前访问状态信息是否满足预定条件,如果满足预定条件则通过所述访问权限信息确定第一访问权限,并根据该第一访问权限处理所述访问请求。7.根据权利要求6所述的访问控制装置,其特征在于,所述第一获取模块包括:获取子模块,用于获取当前访问属性信息;判断子模块,用于判断所述访问权限信息中是否存在当前访问属性信息;以及处理子模块,用于在不存在当前访问属性信息的情况下,
四个访问路由器的巧妙方法

四个访问路由器的巧妙方法
很多人还不了解路由器的所有功能,其实路由器可以用基于SNMP网管和RMON、TTY线路,、VTY线路、终端控制台等方法。下面是店铺整理的一些关于访问路由器的巧妙方法的相关资料,供你参考。
四个访问路由器的巧妙方法
一、基于SNMP网管
在路由器上指定遵循简单网络管理协议SNMP,那么凡是基于SNMP的网络软件都能对该路由器进行管理。
Router# snmp-server community string [view view-name] [ro
| rw] [number]
vty:virtual terminal type
tty:tele terminal type
二、TTY线路
Cisco路由器异步口,远程PC, Macintosh或UNIX主机通过MODEM拨号访问.
Router# configure terminal(进入配置模式)
Router# line tty line-number [ending-line-number](进入对tty的配置)
在这里可以设定拨号进来的用户名,口令等安全访问控制.
三、VTY线路
相应的同步口,象Ethernet, serial,Token Ring和FDDI接口,通过Telnet访问.
Router# configure terminal(进入配置模式)
Router# line vty line-number [ending-line-number](进入对vty的配置)
ending-line-number是最后的vty号.表示同时可以有几个telnet访问进来.
Router# exec-timeout minutes [seconds]设定空闲超时时间,退出telnet访问.
四、终端控制台(Console)
用终端仿真到路由器里,对路由器作配置.
Router# configure terminal(进入配置模式)
浅谈网络访问控制(NAC)技术
龙源期刊网
浅谈网络访问控制(NAC)技术
作者:王晓岩
来源:《硅谷》2011年第15期
摘 要: 在网络环境越来越复杂的今天,病毒与蠕虫不断的在影响企业营运,它可以导致停工、恢复所需费用、无止尽的修补、公共责任、收入的损失等,安全问题越发突出。网络访问控制(NAC)是最有前途的安全技术之一,它可以提供一个针对主机的跨点安全技术。
关键词: 网络访问控制(NAC);技术;病毒;蠕虫
中图分类号:TP393.07 文献标识码:A 文章编号:1671-7597(2011)0810009-01
现今病毒与蠕虫不断的在影响企业营运,它可以导致停工、恢复所需费用、无止尽的修补、公共责任、收入的损失等。最新的攻击传播速度表明了,系统安全更新远跟不上脆弱的系统被攻击的速度,而且我们发现,系统经常在安全业者提供最新的更新码之前就已经遭受了攻击。如果在企业网络中一台有感染一种以上的病毒或蠕虫,定位和隔离它往往需要浪费企业大量的时间和资源,尤其当它们位于网络深层时,企业更显得无能为力。而且这个问题在网络环境越来越复杂的今天,尤其严重,因为企业拥有如此多的“多种多样”:多种多样的最终用户,包括雇员、卖主和销售商;多种多样的终端,包括公司的桌面系统、家里的设备和服务器;多种多样的接入方式,包括有线、无线、VPN和拨号网络等。这时候我们需要运用技术手段,来保证每一个终端在进入网络前皆符合网络安全规范。
网络访问控制(NAC)最有前途的安全技术之一,可以提供一个针对主机的跨点安全技术。NAC由下列部分组成:
1)Communications agent-Cisco Trust Agent(简称CTA)是一个软件工具,负责汇集端点的安全讯息与设定等资讯,例如防毒软件、OS及Cisco Security Agent(CSA),并把这些讯息传递到网络连接设备(Net
介质访问控制方法
介质访问控制方法
1 介质访问控制方法
介质访问控制(Media Access Control,MAC)是一种网络控制协议,负责处理节点之间的数据传输,确保网络以有序、有效的方式发挥作用。它的实现机制可以用来建立、维护和配置网络连接、传输信息和资源管理等。
2 工作原理
MAC是一种底层协议,通过决定何时发送和接收报文,控制实体进入总线或介质,以确保数据传输的稳定性。它是一种半双工收发机制,只允许实体通过访问介质的权限进行数据传输。只有在有效的媒介控制码(Media Access Control Code,MAC)的情况下,实体才能够得到控制权,并且只有实体之间有正确的传出授权时,传输才可以正确完成。
3 类型
介质访问控制方法有两种:随机介质访问控制法(CSMA / CA)和相位播放介质访问控制法(CSMA / CD)。其中,CSMA / CA是一种半双工协议,它主要利用节点之间双向无线传输的特性,并在发送端采用介质访问控制技术,防止出现多个节点同时占用信道的现象;而CSMA / CD是一种介质访问控制的极大竞争系统,它主要利用了信道上传播延迟的特性,提供了一种有效的信息传输机制,使得网络可以以有序、有效的方式进行数据传输。
4 优缺点
采用介质访问控制方法,可以保证网络的稳定性和有效性,使终端能够优先接收到信息,减少了网络冲突。然而,MAC机制也存在一些缺点,比如,在短时间内可能会出现信道占用和冲突,这样会有可能影响数据传输的顺利进行。此外,由于它的实现机制稍微复杂,会给网络通信带来一定的效率降低。
介质访问控制方法是保证网络稳定和有效的一种重要手段,但是要避免繁琐的操作步骤,有时还需要结合其它管理机制,如网络层或应用层协议,才能有效地实现介质访问控制。
访问控制技术
一、 访问控制技术
(一)主体、客体和访问授权
访问控制涉及到三个基本概念,即主体、客体和访问授权。
主体:是一个主动的实体,它包括用户、用户组、终端、主机或一个应用,主体可以访问客体。
客体:是一个被动的实体,对客体的访问要受控。它可以是一个字节、字段、记录、程序、文件,或者是一个处理器、存贮器、网络接点等。
授权访问:指主体访问客体的允许,授权访问对每一对主体和客体来说是给定的。例如,授权访问有读写、执行,读写客体是直接进行的,而执行是搜索文件、执行文件。对用户的访问授权是由系统的安全策略决定的。
在—个访问控制系统中,区别主体与客体很重要。首先由主体发起访问客体的操作,该操作根据系统的授权或被允许或被拒绝。另外,主体与客体的关系是相对的,当一个主体受到另一主体的访问,成为访问目标时,该主体便成为了客体。
(二)访问控制策略
访问控制通常有三种策略:
自主访问控制 ( Discretionary Access Control );
强制访问控制 ( Mandatory Access Control );
基于角色的访问控制 ( Ro1e-Based Access Control )。
各种访问控制策略之间并不相互排斥,现存计算机系统中通常都是多种访问控制策略并存,系统管理员能够对安全策略进行配置使其达到安全政策的要求。
1、自主访问控制 (DAC) 自主访问控制,又称为随意访问控制,根据用户的身份及允许访问权限决定其访问操作,只要用户身份被确认后,即可根据访问控制表上赋予该用户的权限进行限制性用户访问。使用这种控制方法,用户或应用可任意在系统中规定谁可以访问它们的资源,这样,用户或用户进程就可有选择地与其他用户共享资源。它是一种对单独用户执行访问控制的过程和措施。
由于DAC对用户提供灵活和易行的数据访问方式,能够适用于许多的系统环境,所以DAC被大量采用、尤其在商业和工业环境的应用上。然而,DAC提供的安全保护容易被非法用户绕过而获得访问。例如,若某用户A有权访问文件F,而用户B无权访问F,则一旦A获取F后再传送给B,则B也可访问F,其原因是在自由访问策略中,用户在获得文件的访问后,并没有限制对该文件信息的操作,即并没有控制数据信息的分发。所以DAC提供的安全性还相对较低,不能够对系统资源提供充分的保护,不能抵御特洛伊木马的攻击。
MacOS终端命令网络共享和访问控制
MacOS终端命令网络共享和访问控制
MacOS的终端命令提供了强大的网络共享和访问控制功能,允许用户在本地网络中共享文件和资源,并设置访问权限以确保安全性。本文将介绍一些常用的终端命令,帮助您实现网络共享和访问控制。
一、共享文件夹
1. 创建共享文件夹
在终端中执行以下命令,创建一个新的共享文件夹:
```shell
mkdir SharedFolder
```
以上命令将在当前目录下创建一个名为"SharedFolder"的文件夹。
2. 设置共享权限
执行以下命令,设置共享文件夹的权限:
```shell
chmod -R 777 SharedFolder
```
这将赋予"SharedFolder"文件夹和其中的所有文件读写执行权限。
3. 启动共享服务 执行以下命令,启动文件共享服务:
```shell
sudo sharing -a SharedFolder
```
系统将提示您输入管理员密码以确认操作。
二、网络访问控制
1. 防火墙设置
终端命令还可以帮助您设置防火墙规则,控制网络访问。
```shell
sudo defaults write /Library/Preferences/com.apple.alf globalstate -int 1
```
以上命令将启用防火墙。
2. 禁止指定IP访问
要禁止特定IP地址访问您的计算机,可以执行以下命令:
```shell
sudo ipfw add deny from IP_Address
```
请将"IP_Address"替换为要禁止的IP地址。 3. 允许指定IP访问
如果您需要允许特定IP地址访问您的计算机,可以使用以下命令:
```shell
sudo ipfw add allow from IP_Address
```
同样,请将"IP_Address"替换为要允许访问的IP地址。
4. 查看当前防火墙规则
执行以下命令,可以查看当前生效的防火墙规则:
软件测试中的远程访问与终端控制测试
软件测试中的远程访问与终端控制测试
在软件测试过程中,远程访问与终端控制测试是至关重要的环节。通过远程访问和终端控制测试,软件测试人员可以准确地模拟用户的行为,从而确保软件在实际使用中具备稳定性和可靠性。
一、远程访问测试
远程访问测试是指通过网络连接远程访问被测软件或设备的一种测试方法。它主要用于测试软件在各种网络环境下的工作状态和性能表现。远程访问测试的步骤如下:
1. 确定测试环境:在开始测试之前,需要明确测试人员对被测软件的远程访问方式,如SSH、Telnet等,并确定测试所使用的网络环境。
2. 设定测试目标:测试人员需要明确测试的目标,如验证远程登录功能的可用性、测试远程命令执行的准确性等。
3. 创建测试用例:根据测试目标,测试人员编写测试用例,包括输入数据、预期结果等信息。在编写用例时应考虑各种情况,如网络延迟、断开连接等。
4. 执行测试用例:测试人员根据测试用例执行测试,并记录测试结果。在执行测试用例时,需要模拟各种情况,如不同网络速度、不同操作系统等。
5. 分析测试结果:根据测试结果,测试人员可以评估软件的远程访问功能是否正常工作,并确定可能存在的问题。 二、终端控制测试
终端控制测试是指通过控制被测软件或设备的终端进行测试的一种方法。通过模拟用户的操作行为,测试人员可以评估软件在实际操作中的稳定性和可用性。
终端控制测试的步骤如下:
1. 确定测试环境:在开始测试之前,需要准备测试人员对被测软件的远程终端控制方式,如命令行、控制台等,并准备相应的测试工具。
2. 设定测试目标:测试人员需要明确测试的目标,如测试软件在终端控制下的命令响应速度、测试软件在不同终端输入下的兼容性等。
3. 创建测试用例:根据测试目标,测试人员编写测试用例,包括输入命令、预期结果等。测试用例应该覆盖各种可能的输入情况,如不同命令参数、输入错误等。
4. 执行测试用例:测试人员按照测试用例执行测试,并记录测试结果。在执行测试用例时,需要模拟不同的终端环境,如不同的操作系统、不同的命令解释器等。
ONU访问权限控制方法及相关设备与流程
ONU访问权限控制方法及相关设备与流程
1. 简介
随着高速宽带网络的普及和应用,家庭和企业用户对网络安全和访问权限管理的需求也越来越高。ONU(光网络单元)是光纤到用户(FTTH)网络中直接连接终端用户的设备,因此ONU的访问权限控制至关重要。本文将介绍ONU访问权限控制的方法,以及相关设备与流程。
2. ONU访问权限控制方法
2.1 MAC地址过滤
MAC地址过滤是一种常用的ONU访问权限控制方法。每个ONU设备都有唯一的MAC地址,因此可以通过配置ONU设备的MAC地址列表来控制其访问权限。具体步骤如下:
1. 打开ONU设备的管理界面;
2. 导航到MAC地址过滤设置;
3. 添加允许或禁止访问的MAC地址到列表中;
4. 保存设置并应用到ONU设备。
通过MAC地址过滤,只有在MAC地址列表中的设备才能访问ONU设备和网络。
2.2 VLAN划分
VLAN(虚拟局域网)划分是另一种常见的ONU访问权限控制方法。通过将不同的终端设备划分到不同的VLAN中,实现对不同终端设备的访问权限控制。具体步骤如下:
1. 打开ONU设备的管理界面;
2. 导航到VLAN设置; 3. 创建不同的VLAN并将相关终端设备添加到相应的VLAN中;
4. 配置VLAN间的隔离和访问控制规则;
5. 保存设置并应用到ONU设备。
通过VLAN划分,可以实现不同设备之间的隔离和访问权限控制。
2.3 端口绑定
端口绑定是一种更为精细化的ONU访问权限控制方法。通过将指定的终端设备与特定的端口绑定,实现对特定设备的访问权限控制。具体步骤如下:
1. 打开ONU设备的管理界面;
2. 导航到端口绑定设置;
3. 配置终端设备与端口的绑定关系;
4. 设置绑定规则,如限制终端设备的最大带宽、时间限制等;
5. 保存设置并应用到ONU设备。
通过端口绑定,可以精确控制每个终端设备的访问权限和使用条件。
3. 相关设备与流程
统一访问控制
统一访问控制
摘 要 网络和应用程序都需具有控制用户访问网络资源的功能,网络方面,主要由防火墙通过访问控制策略对用户终端访问网络资源过程实施控制,但静态访问控制策略一是针对用户终端,而不是用户实施访问控制,二是无法随着终端和网络状态的变化而动态改变,因此,需要一种动态的网络资源访问控制机制,它基于用户实施控制,并能够随着终端和网络状态的改变实时调整访问控制策略,这种访问机制就是统一访问控制。本文介绍了统一访问控制的组成,并通过一个实例讨论了统一访问控制的实现机制。
关键词 防火墙 访问控制策略 统一访问控制
网络的发展对网络资源的安全访问提出了新的要求:一是移动性,终端用户不再固定连接在某一个子网上,允许某个用户出现在不同的子网,但拥有相同的访问权限。二是动态性,终端用户的访问权限是动态变化的,如允许一台正常的终端接入内部网络并访问内部网络资源,一旦确定该终端感染病毒,应立即将该终端和内部网络隔离,另外,有些资源的访问受时间和地点的限制,如敏感数据只允许某个用户在正常办公时间和固定办公地点进行访问,这些都需要动态调整用户的访问权限。三是基于用户,而不是基于终端设置访问权限,同一办公地点可能混杂各种类型的用户,这些用户可能在不同的时间段使用同一终端访问网络资源,显然,当不同用户使用该终端访问网络资源时,该终端的访问权限必须是不同的。一旦需要实现动态安全策略,就无法使用手工配置防火墙的方式,
必须由统一的安全控制器通过实时检测用户终端状态、用户终端位置和访问的资源类型动态生成访问控制策略,并将访问控制策略实时地传输到相关的安全设备,如防火墙等。这种通过在网络中设置统一的安全控制器,实施动态访问控制策略的网络资源访问控制系统就是统一访问控制(unified access control,uac)。
电信终端限制加密方法
电信终端限制加密方法
近年来,随着互联网的发展和普及,电信终端作为人们进行通信和交流的主要工具,扮演着越来越重要的角色。为了保护国家安全和个人隐私,对电信终端进行限制和加密已成为一项必要的工作。如何有效地限制和加密电信终端成为了一个亟待解决的问题。本文将对电信终端限制和加密方法进行分析和研究。
一、电信终端限制的必要性
电信终端作为信息传输的主要形式,对于国家安全和个人隐私的保护至关重要。随着科技的进步和社会的进步,越来越多的人们使用电信终端进行通信和交流。这种广泛的交流方式也带来了安全隐患。一些不法分子可以利用电信终端进行犯罪活动,例如网络诈骗、情报窃取等。如果不对电信终端进行限制和加密,就会给国家安全和个人隐私带来极大的风险。电信终端限制是必要的。
1.网络审查
网络审查是一种检查互联网内容的方法,可以通过软件或硬件来进行。这种方法可以限制用户访问某些网站或限制某些内容的传播。网络审查可以有效地保护国家机密和个人隐私,但也会对言论自由和知识传播造成一定程度的限制。
2.数据加密和解密
数据加密和解密是一种保护数据的安全方法。通过对数据进行加密,只有被授权的人才能访问和处理数据。可以通过对通信数据进行加密,从而保护通信内容的安全。如果加密算法被攻破,加密的数据就会变得不安全。
3.硬件限制和封锁
硬件限制和封锁是一种通过阻止某些硬件设备的使用来保护信息安全的方法。在某些军事机构中,禁止使用智能手机或其他可以联网的设备。这种方法可以有效地防止机密信息泄露,但同时也会对工作效率造成一定程度的影响。
4.身份验证
身份验证是一种通过需要用户提供身份信息来确认其身份的方法。通过此方式,只有被授权之人才能进行相关的操作。电信运营商可以通过用户身份验证来确认用户的通信内容是否合法。如果身份验证信息被泄露,就会对用户的隐私造成一定的风险。