
电力行业信息系统安全等级保护基本情况调查表
附件1:
电力行业信息系统安全等
安全等级保护基本情况调查表
国家电网公司
中国南方电网公司
中国华能集团公司
中国大唐集团公司
中国华电集团公司
中国国电集团公司
中国电力投资集团公司
中国电力建设集团公司
中国能源建设集团公司
中国核工业集团公司
中国长江电力股份有限公司
国家开发投资公司
神华集团公司
国家核电技术公司
内蒙古电力(集团)有限公司
中国广东核电集团公司
华润电力控股有限公司
浙江能源集团公司
广东粤电集团公司
北京能源投资(集团)有限公司
施工管理信息系统
电力设计管理信息系统
电力监管信息系统
电力企业广域网电力监管广域网
其他
能量管理系统
变电站(220KV及以上)自动化系统(含开关站、换流站)变电站(220KV以下)自动化系统(含开关站、换流站)
配网自动化系统
电力负荷管理系统
火电机组控制DCS(含辅机控制系统)
水电厂监控系统
梯级调度监控系统
继电保护和故障录波信息管理系统
电能量计量系统
广域相量测量系统
水调自动化系统
调度生产管理系统
发电厂SIS
梯度水调自动化系统
大坝自动监测系统
雷电(气象)监测系统
核电站环境监测系统
企业内部网站系统
企业对外网站系统
电力监管门户网站系统
生产管理信息系统
电力市场信息系统
财务(资金)管理系统
营销管理系统
办公自动化(OA)系统
邮件系统
人力资源管理系统
物资管理系统
项目管理系统
ERP系统
修造管理信息系统
施工管理信息系统
电力设计管理信息系统
电力监管信息系统
电力调度数据网络电力企业广域网电力监管广域网
其他。
各地信息安全基本情况调查表
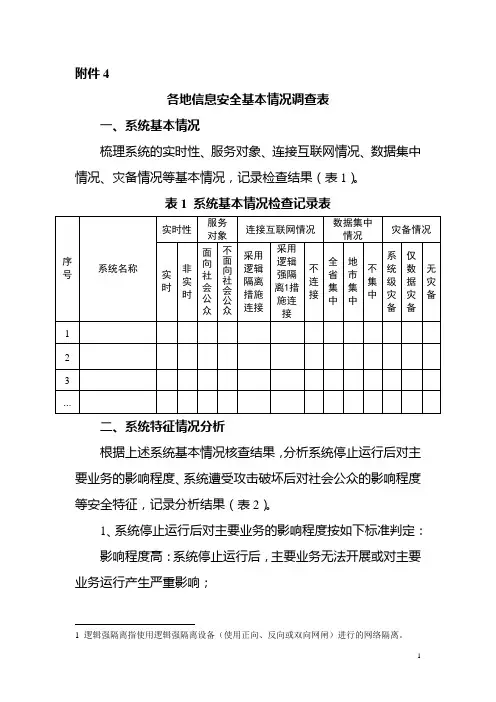
附件4各地信息安全基本情况调查表一、系统基本情况梳理系统的实时性、服务对象、连接互联网情况、数据集中情况、灾备情况等基本情况,记录检查结果(表1)。
表1 系统基本情况检查记录表二、系统特征情况分析根据上述系统基本情况核查结果,分析系统停止运行后对主要业务的影响程度、系统遭受攻击破坏后对社会公众的影响程度等安全特征,记录分析结果(表2)。
1、系统停止运行后对主要业务的影响程度按如下标准判定:影响程度高:系统停止运行后,主要业务无法开展或对主要业务运行产生严重影响;影响程度中:系统停止运行后,对主要业务运行有一定影响,1 逻辑强隔离指使用逻辑强隔离设备(使用正向、反向或双向网闸)进行的网络隔离。
可用手工等传统方式替代;影响程度低:系统停止运行后,对主要业务运行影响较小或无影响。
2、系统遭受攻击破坏后对社会公众的影响程度按如下标准判定:影响程度高:系统遭受攻击破坏,造成系统无法正常运行、被劫持、信息泄露等后果后,对社会公众正常生活、公众利益等产生严重影响;影响程度中:系统遭受攻击破坏,造成系统无法正常运行、被劫持、信息泄露等后果后,对社会公众正常生活、公众利益等产生一定影响;影响程度低:系统遭受攻击破坏,造成系统无法正常运行、被劫持、信息泄露等后果后,对社会公众正常生活、公众利益等影响较小或无影响。
表2 系统特征情况分析记录表二、系统构成情况1. 检查主要硬件设备类型、数量、生产商(品牌)情况,记录检查结果(表3)。
硬件设备类型主要有:服务器、路由器、交换机、防火墙、磁盘阵列、磁带库及其他主要安全设备。
硬件设备生产商(品牌)按国内、国外两类进行记录。
其中,国内主要有浪潮、曙光、联想、方正、华为、中兴、天融信、启明星辰、绿盟、联想网御等,国外主要有IBM、HP、DELL、Cisco、Juniper、H3C等。
表3 信息系统主要硬件检查记录表2. 检查主要软件设备类型、套数、生产商(品牌)情况,记录检查结果(表4)。
信息安全等级保护工作自查表(精)

4-2是否建立防范计算机病毒、网络入侵和攻击破坏等技术措施
□是 □否
4-3是否建立系统运行和用户日志记录保存在60日以上措施
□是 □否
4-4使用内部IP地址,通过网络地址转换技术上网的用户,上网日志应包括上下网时间,用户名,网卡地址、内外地址的对应关系等
□是 □否
五、信息安全产品选择和使用情况
信息安全等级保护工作自查表
01单位名称
02单位地址
省(自治区、直辖市)地(区、市、州、盟)
县(区、市、旗)
03邮政编码
04单位
负责人
姓名
职务/职称
办公电话
电子邮件
05责任部门
06责任部门
联系人
姓 名
职务/职称
办公电话
电子邮件
移动电话
07隶属关系
1中央2省(自治区、直辖市)3地(区、市、州、盟)
4县(区、市、旗)9其他
7-1是否组织本单位的安全管理人员进行培训
□是 □否
7-2安全管理人员是否经过公安机关培训(不少于2人)
□是 □否
八、其它应当检查的情况
情况说明
(单位印章)
年月日
单位主管人员(签名)
5-1选择使用的信息安全产品是否经过公安部许可,省公安厅备案
□是 □否
六、定期自查情况
6-1是否定期对信息系统安全状况、安全保护制度及安全技术措施的落实情况进行自查。
□是 □否
6-2经自查,信息系统安全状况未达到安全保护等级要求的,运营、使用单位是否进一步进行安全建设整改
□是 □否
七、信息安全知识和技能培训情况
三、信息安全管理制度建立和落实情况
3-1是否建立基本安全管理制度,包括机房安全管理、网络安全管理、系统运行维护管理、系统安全风险管理、资产和设备管理、数据及信息安全管理、用户管理、备份与恢复、密码管理等制度
电力行业信息系统安全等级保护基本要求
电力行业信息系统安全等级保护基本要求(总101页)-CAL-FENGHAI.-(YICAI)-Company One1-CAL-本页仅作为文档封面,使用请直接删除ICSDL电力行业信息系统安全等级保护基本要求Baseline for classified protection of power industry informationsystem(征求意见稿)目次前言................................................................ 错误!未定义书签。
引言................................................................ 错误!未定义书签。
第一部分通用要求..................................................... 错误!未定义书签。
1 适用范围............................................................ 错误!未定义书签。
2 规范性参考文件...................................................... 错误!未定义书签。
3 术语和定义.......................................................... 错误!未定义书签。
4 信息系统安全等级保护概述............................................ 错误!未定义书签。
信息系统安全保护等级................................................. 错误!未定义书签。
不同等级的安全保护能力............................................... 错误!未定义书签。
等级保护对象基本情况调查表模版(2.0试行版)

等级保护对象基本情况调查表省信息安全测评中心省电子信息产品监督检验所年月地址:xxxxxxxxxxxxx 邮编:22222222传真:xxxxxxx 电话:1212121212121B.1基本信息表B.1.1单位基本信息B.1.2项目背景介绍(简单介绍项目建设情况,项目规模,目标等)B.1.3等级保护对象基本情况B.2网络结构B.2.1网络拓扑结构图(必须提供)拓扑描述示例:xxx网络安全域分为?个,分别为广域网接入区域、用户接入区域、互联网接入区域、核心交换区域、应用服务区域、核心处理区域、管理区域等等(网络结构描述)XXX平台网络结构主要包括:接入层、汇聚层和核心层。
1、接入层接入层网络主要实现对外部网络的链接功能,通过防火墙(最好具体到防火墙的名称或品牌)、入侵监测系统(IDS)/入侵防护系统(IPS)(最好具体到IDS/IPS的名称或品牌)、防病毒网关(最好具体到名称或品牌)等设备提供网络安全防护。
接入层网络边界主要是,(1)与XXX网接口:XXX平台与XXX网之间的接口,由防火墙(最好具体到名称或品牌)实施网络访问控制;(2)与XXX网接口: XXX平台与XXX网之间的接口,由安全路由器(最好具体到名称或品牌)实施网络访问控制;2、汇聚层汇聚层网络主要实现内部网络链接的汇聚和交换,通过核心交换机(最好具体到名称或品牌)、楼层交换机/汇聚交换机(最好具体到名称或品牌)实现内部网络通信。
汇聚层网络防护的主要措施是:(1)内部网络根据业务功能/安全需求不同,在核心交换机(最好具体到名称或品牌)上进行网段划分,包括:XXX网段、XXX网段,不同网段之间的访问进行了严格的/较为严格的/一定的/宽松的/未进行控制;(2)通过部署防火墙(最好具体到名称或品牌)限制xx网络与xx网络之间的访问。
3、核心层核心层网络主要提供核心主机、数据库、存储设备等重要设备的数据交换功能。
核心主机包括:XXX、XXX、XXX(最好具体到名称或品牌),通过部署防火墙/核心交换机ACL等实现严格的/较为严格的/一定的/宽松的/未进行网络访问控制;数据库系统和存储设备主要是:XXX、XXX、XXX(最好具体到名称或品牌),通过部署防火墙/核心交换机ACL等实现严格的/较为严格的/一定的/宽松的/未进行网络访问控制。
电力行业信息系统安全等级保护基本要求
电力行业信息系统安全等级保护基本要求(总101页)-CAL-FENGHAI.-(YICAI)-Company One1-CAL-本页仅作为文档封面,使用请直接删除ICSDL电力行业信息系统安全等级保护基本要求Baseline for classified protection of power industry informationsystem(征求意见稿)目次前言................................................................ 错误!未定义书签。
引言................................................................ 错误!未定义书签。
第一部分通用要求..................................................... 错误!未定义书签。
1 适用范围............................................................ 错误!未定义书签。
2 规范性参考文件...................................................... 错误!未定义书签。
3 术语和定义.......................................................... 错误!未定义书签。
4 信息系统安全等级保护概述............................................ 错误!未定义书签。
信息系统安全保护等级................................................. 错误!未定义书签。
不同等级的安全保护能力............................................... 错误!未定义书签。
信息系统安全等级保护定级报告样表
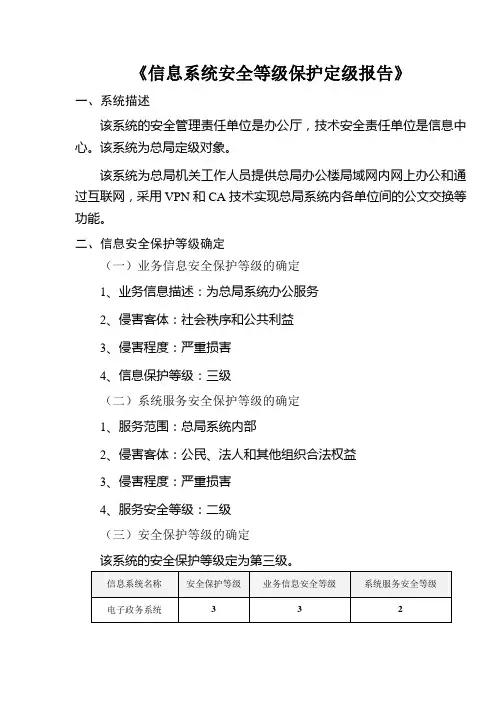
《信息系统安全等级保护定级报告》
一、系统描述
该系统的安全管理责任单位是办公厅,技术安全责任单位是信息中心。
该系统为总局定级对象。
该系统为总局机关工作人员提供总局办公楼局域网内网上办公和通过互联网,采用VPN和CA技术实现总局系统内各单位间的公文交换等功能。
二、信息安全保护等级确定
(一)业务信息安全保护等级的确定
1、业务信息描述:为总局系统办公服务
2、侵害客体:社会秩序和公共利益
3、侵害程度:严重损害
4、信息保护等级:三级
(二)系统服务安全保护等级的确定
1、服务范围:总局系统内部
2、侵害客体:公民、法人和其他组织合法权益
3、侵害程度:严重损害
4、服务安全等级:二级
(三)安全保护等级的确定
该系统的安全保护等级定为第三级。
(电力行业}电力行业信息系统安全等级保护基本要求
(电力行业)电力行业信息系统安全等级保护基本要求1DL/T××××—××××电力行业信息系统安全等级保护基本要求Baseline for classified protection of power industry information system(征求意见稿)2目次前言 (V)引言 (VI)第一部分通用要求 (1)1 适用范围 (1)2 规范性参考文件 (1)3 术语和定义 (1)4 信息系统安全等级保护概述 (1)4.1 信息系统安全保护等级 (1)4.2 不同等级的安全保护能力 (1)4.3 总体要求、基本技术要求和基本管理要求 (2)4.4 基本技术要求的三种类型 (2)第二部分:管理信息系统类要求 (3)5 总体要求 (3)5.1 总体技术要求 (3)5.2 总体管理要求 (3)6 第一级基本要求 (4)6.1 技术要求 (4)6.1.1 物理安全 (4)6.1.2 网络安全 (4)6.1.3 主机安全 (5)6.1.4 应用安全 (5)6.1.5 数据安全及备份恢复 (5)6.2 管理要求 (5)6.2.1 安全管理制度 (5)6.2.2 安全管理机构 (6)6.2.3 人员安全管理 (6)6.2.4 系统建设管理 (6)6.2.5 系统运维管理 (7)7 第二级基本要求 (9)7.1 技术要求 (9)7.1.1 物理安全 (9)7.1.2 网络安全 (10)7.1.3 主机安全 (11)7.1.4 应用安全 (12)I7.2 管理要求 (13)7.2.1 安全管理制度 (13)7.2.2 安全管理机构 (13)7.2.3 人员安全管理 (14)7.2.4 系统建设管理 (15)7.2.5 系统运维管理 (16)8 第三级基本要求 (18)8.1 技术要求 (19)8.1.1 物理安全 (19)8.1.2 网络安全 (20)8.1.3 主机安全 (22)8.1.4 应用安全 (23)8.1.5 数据安全 (25)8.2 管理要求 (25)8.2.1 安全管理制度 (25)8.2.2 安全管理机构 (26)8.2.3 人员安全管理 (27)8.2.4 系统建设管理 (28)8.2.5 系统运维管理 (30)第三部分:生产控制信息系统类要求 (35)9 总体要求 (35)9.1 总体技术要求 (35)9.2 总体管理要求 (35)10 第一级基本要求 (36)10.1 技术要求 (36)10.1.1 物理安全 (36)10.1.2 网络安全 (36)10.1.3 主机安全 (37)10.1.4 应用安全 (37)10.1.5 数据安全及备份恢复 (37)10.2 管理要求 (37)10.2.1 安全管理制度 (37)10.2.2 安全管理机构 (38)10.2.3 人员安全管理 (38)10.2.4 系统建设管理 (39)10.2.5 系统运维管理 (40)11 第二级基本要求 (41)11.1 技术要求 (41)II11.1.2 网络安全 (42)11.1.3 主机安全 (43)11.1.4 应用安全 (44)11.1.5 数据安全 (45)11.2 管理要求 (46)11.2.1 安全管理制度 (46)11.2.2 安全管理机构 (46)11.2.3 人员安全管理 (47)11.2.4 系统建设管理 (48)11.2.5 系统运维管理 (49)12 第三级基本要求 (51)12.1 技术要求 (51)12.1.1 物理安全 (51)12.1.2 网络安全 (53)12.1.3 主机安全 (55)12.1.4 应用安全 (56)12.1.5 数据安全 (58)12.2 管理要求 (58)12.2.1 安全管理制度 (58)12.2.2 安全管理机构 (59)12.2.3 人员安全管理 (60)12.2.4 系统建设管理 (61)12.2.5 系统运维管理 (63)13 第四级基本要求 (67)13.1 技术要求 (67)13.1.1 物理安全 (67)13.1.2 网络安全 (68)13.1.3 主机安全 (70)13.1.4 应用安全 (72)13.1.5 数据安全 (73)13.2 管理要求 (74)13.2.1 安全管理制度 (74)13.2.2 安全管理机构 (75)13.2.3 人员安全管理 (76)13.2.4 系统建设管理 (77)13.2.5 系统运维管理 (79)附录A 关于信息系统整体安全保护能力的要求 (84)附录B 基本安全要求的选择和使用 (85)IV前言本标准的附录A和附录B是规范性附录。
信息系统安全情况调查表
(终端计算机安装)
安装国产公文处理软件的终端计算机台数:
安装国外公文处理软件的终端计算机台数:
信息安全产品
①防火墙等访问控制设备(不含终端软件防火墙)台数:
其中,国产台数:
②安装国产防病毒产品的设备台数:
八、信息安全经费预算投入情况
经费预算
本年度信息安全经费预算额:万元
经费投入
上一年度信息安全经费实际投入额:万元
③外部人员访问机房等重要区域审批制度:□已建立 □未建立
④系统维护人员维护操作记录制度:
□已建立,且维护记录完整
□已建立,但维护记录不完整
□未建立
软、硬件资产管理
软、硬件资产管理制度:
□已建立管理制度,且记录完整
□已建立管理制度,但记录不完整
□未建立管理制度
四、信息安全防护情况
网络边界安全防护
①互联网接入口总数:个
□无控制措施
移动存储介质
安全防护
①安全管理方式:
□集中管理,统一登记、配发、收回、维修、报废、销毁
□采取集中管理方式
②电子信息保护:
□已配备信息消除和销毁设备□未配备信息消除和销毁设备
五、信息安全应急工作情况
信息安全应急预案
□已制定本年度修订情况:□修订 □未修订
□未制定
信息安全应急演练
□本年度已开展 演练时间□本年度未开展
信息安全灾难备份
①重要数据:
□已备份,备份周期:□实时,□日,□周,□月,□不定期
□未备份
重要数据备份地点:
②重要信息系统:
□已备份,备份周期:□实时,□日,□周,□月,□不定期
□未备份
重要数据备份地点:
应急技术支援队伍
(2020年整理)等级保护对象基本情况调查表模版(2.0试行版).doc
1B.1基本信息表B.1.1单位基本信息等级保护对象基本情况调查表省信息安全测评中心 省电子信息产品监督检验所年 月地址:xxxxxxxxxxxxx 邮编:22222222 传真:xxxxxxx 电话:12121212121212B.1.2项目背景介绍(简单介绍项目建设情况,项目规模,目标等)B.1.3等级保护对象基本情况3B.2网络结构B.2.1网络拓扑结构图(必须提供)拓扑描述示例:xxx网络安全域分为?个,分别为广域网接入区域、用户接入区域、互联网接入区域、核心交换区域、应用服务区域、核心处理区域、管理区域等等(网络结构描述)XXX平台网络结构主要包括:接入层、汇聚层和核心层。
1、接入层接入层网络主要实现对外部网络的链接功能,通过防火墙(最好具体到防火墙的名称或品牌)、入侵监测系统(IDS)/入侵防护系统(IPS)(最好具体到IDS/IPS的名称或品牌)、防病毒网关(最好具体到名称或品牌)等设备提供网络安全防护。
接入层网络边界主要是,(1)与XXX网接口:XXX平台与XXX网之间的接口,由防火墙(最好具体到名称或品牌)实施网络访问控制;(2)与XXX网接口: XXX平台与XXX网之间的接口,由安全路由器(最好具体到名称或品牌)实施网络访问控制;2、汇聚层汇聚层网络主要实现内部网络链接的汇聚和交换,通过核心交换机(最好具体到名称或品牌)、楼层交换机/汇聚交换机(最好具体到名称或品牌)实现内部网络通信。
4汇聚层网络防护的主要措施是:(1)内部网络根据业务功能/安全需求不同,在核心交换机(最好具体到名称或品牌)上进行网段划分,包括:XXX网段、XXX网段,不同网段之间的访问进行了严格的/较为严格的/一定的/宽松的/未进行控制;(2)通过部署防火墙(最好具体到名称或品牌)限制xx网络与xx网络之间的访问。
3、核心层核心层网络主要提供核心主机、数据库、存储设备等重要设备的数据交换功能。
核心主机包括:XXX、XXX、XXX(最好具体到名称或品牌),通过部署防火墙/核心交换机ACL等实现严格的/较为严格的/一定的/宽松的/未进行网络访问控制;数据库系统和存储设备主要是:XXX、XXX、XXX(最好具体到名称或品牌),通过部署防火墙/核心交换机ACL等实现严格的/较为严格的/一定的/宽松的/未进行网络访问控制。
电力行业信息系统安全等级保护基本要求
电力行业信息系统安全等级保护基本要求Company Document number:WUUT-WUUY-WBBGB-BWYTT-1982GTICSDL电力行业信息系统安全等级保护基本要求Baseline for classified protection of power industry information system(征求意见稿)目次前言.................................................................................. 引言.................................................................................. 第一部分通用要求....................................................................... 1适用范围............................................................................. 2规范性参考文件....................................................................... 3术语和定义.. (1)4信息系统安全等级保护概述............................................................. 信息系统安全保护等级.................................................................. 不同等级的安全保护能力................................................................ 总体要求、基本技术要求和基本管理要求 .................................................. 基本技术要求的三种类型................................................................ 第二部分:管理信息系统类要求...........................................................5 总体要求............................................................................. 总体技术要求.......................................................................... 总体管理要求.......................................................................... 6第一级基本要求....................................................................... 技术要求.............................................................................. 物理安全.............................................................................. 网络安全.............................................................................. 主机安全.............................................................................. 应用安全.............................................................................. 数据安全及备份恢复.................................................................... 管理要求.............................................................................. 安全管理制度.......................................................................... 安全管理机构.......................................................................... 人员安全管理.......................................................................... 系统建设管理.......................................................................... 系统运维管理.......................................................................... 7第二级基本要求 (10)技术要求.............................................................................. 物理安全..............................................................................主机安全.............................................................................. 应用安全.............................................................................. 数据安全. (15)管理要求.............................................................................. 安全管理制度.......................................................................... 安全管理机构.......................................................................... 人员安全管理.......................................................................... 系统建设管理.......................................................................... 系统运维管理.......................................................................... 8第三级基本要求....................................................................... 技术要求.............................................................................. 物理安全.............................................................................. 网络安全.............................................................................. 主机安全.............................................................................. 应用安全.............................................................................. 数据安全.............................................................................. 管理要求.............................................................................. 安全管理制度.......................................................................... 安全管理机构.......................................................................... 人员安全管理 (31)系统建设管理.......................................................................... 系统运维管理.......................................................................... 第三部分:生产控制信息系统类要求.......................................................9 总体要求............................................................................. 总体技术要求.......................................................................... 总体管理要求.......................................................................... 10第一级基本要求...................................................................... 技术要求.............................................................................. 物理安全............................................................................... 网络安全............................................................................... 主机安全............................................................................... 应用安全............................................................................... 数据安全及备份恢复.....................................................................安全管理制度........................................................................... 安全管理机构........................................................................... 人员安全管理. (43)系统建设管理........................................................................... 系统运维管理........................................................................... 11第二级基本要求...................................................................... 技术要求.............................................................................. 物理安全............................................................................... 网络安全............................................................................... 主机安全............................................................................... 应用安全............................................................................... 数据安全............................................................................... 管理要求.............................................................................. 安全管理制度........................................................................... 安全管理机构........................................................................... 人员安全管理........................................................................... 系统建设管理........................................................................... 系统运维管理........................................................................... 12第三级基本要求...................................................................... 技术要求. (56)物理安全............................................................................... 网络安全............................................................................... 主机安全............................................................................... 应用安全............................................................................... 数据安全............................................................................... 管理要求.............................................................................. 安全管理制度........................................................................... 安全管理机构........................................................................... 人员安全管理........................................................................... 系统建设管理........................................................................... 系统运维管理. (68)13第四级基本要求...................................................................... 技术要求..............................................................................网络安全............................................................................... 主机安全............................................................................... 应用安全.. (76)数据安全............................................................................... 管理要求.............................................................................. 安全管理制度........................................................................... 安全管理机构........................................................................... 人员安全管理........................................................................... 系统建设管理........................................................................... 系统运维管理........................................................................... 附录A 关于信息系统整体安全保护能力的要求............................................... 附录B 基本安全要求的选择和使用......................................................... 参考文献...............................................................................前言本标准的附录A和附录B是规范性附录。