
实训指导3.1-2CISCO访问控制列表ACL.
为什么要使用访问列表
172.16.0.0
Token Ring
Internet
FDDI
172.17.0.0
–管理网络中逐步增长的 IP 数据
–当数据通过路由器时进行过滤
专业务实 学以致用
访问列表的应用
端口上的数据传输
虚拟会话 (IP)
–允许、拒绝数据包通过路由器 –允许、拒绝Telnet会话的建立 –没有设置访问列表时,所有的数据包都会在网络上传输
扩展 ACLs
为了更加精确地控制流量过滤,您可以使用编号在 100 到 199 之 间以及 2000 到 2699 之间的扩展 ACL(最多可使用 800 个扩展 A CL)。您也可以对扩展 ACL 命名.
专业务实 学以致用
扩展ACLs
测试端口和服务
专业务实 学以致用
配置扩展 ACLs 举例:
专业务实 学以致用
数据包过滤
当数据包到达过滤数据包的路由器时,路由器会从数据包报头中提取某些信息 ,根据过滤规则决定该数据包是应该通过还是应该丢弃.
ACL 可以从数据包报头中提取以下信息,根据规则进行测试,然后决定是“允 许”还是“拒绝”:
–源 IP 地址 –目的 IP 地址 –ICMP 消息类型 ACL 也可以提取上层信息并根据规则对其进行测试。上层信息包括: – TCP/UDP 源端口 –TCP/UDP 目的端口
mit 语句,否则所有流量都会被阻止.
For example,图中的两个 ACL (101 和 102)具有相同的效果.
专业务实 学以致用
配置标准 ACL
在图中,路由器会检查进入 Fa0/0 的数据包的源地址:
–access-list 2 deny 192.168.10.1 –access-list 2 permit 192.168.10.0 0.0.0.255 –access-list 2 deny 192.168.0.0 0.0.255.255 –access-list 2 permit 192.0.0.0 0.255.255.255
配置标准 ACL 之后,可以使用 ip access-group 命令将其关联到接口:
Router(config-if)#ip access-group {access-list-number | access-list-name} {in | out}
专业务实 学以致用
将标准 ACLs 应用到接口
专业务实 学以致用
ACL 通配符掩码
通配符掩码使用以下规则 匹配二进制 1 和 0: 通配符掩码位 0 — 匹配地址
中对应位的值 通配符掩码位 1 — 忽略地址
中对应位的值
专业务实 学以致用
ACL通配符掩码
any 和 host 关键字 专业务实 学以致用
将标准 ACLs 应用到接口
专业务实 学以致用
将扩展 ACL 应用于接口
专业务实 学以致用
4、配置命名 ACLs
专业务实 学以致用
问题
无论是标准还是扩展ACL,删除一句就会删除所有的,也就是几乎不能 修改?
命名ACL是创建标准或扩展ACL的另一中方法 可以删除任一句
专业务实 学以致用
创建命名扩展 ACLs
怎样建立命名扩展 ACLs:
编号范围 1 到 99 1300-1999
扩展ห้องสมุดไป่ตู้
基于源地址和目标地址
指定TCP/IP的特定协议 和端口号
编号范围 100 到 199 2000-2699
专业务实 学以致用
2、配置标准 ACLs
专业务实 学以致用
输入条件语句
值得注意: 您应该将最频繁使用的 ACL 条目放
在列表顶部. 您必须在 ACL 中至少包含一条 per
专业务实 学以致用
Cisco ACLs的类型
有两类 Cisco ACLs, 标准的和扩展的. – 标准 ACLs:标准 ACL 根据源 IP 地址允许或拒绝流量. – 扩展 ACLs:扩展 ACL 根据多种属性.
专业务实 学以致用
标准访问列表和扩展访问列表比较
标准
基于源地址
允许和拒绝完整的 TCP/IP协议
专业务实 学以致用
数据包过滤
专业务实 学以致用
ACL 工作原理
ACL 工作原理 隐含的“拒绝所有流量”条件语句
ACL 要么配置用于入站流量,要么用于出站流量. •入站 ACL 传入数据包经过处理之后才会被路由 到出站接口。入站 ACL 非常高效,如果数据包 被丢弃,则节省了执行路由查找的开销。当测试 表明应允许该数据包后,路由器才会处理路由工 作. • 出站 ACL 传入数据包路由到出站接口后,由出 站 ACL 进行处理.
access-class access-list-number {in [vrf-also] | out}
专业务实 学以致用
编辑编号 ACLs
对 ACL 添加注释:
专业务实 学以致用
监控和检验 ACLs
show access-lists
专业务实 学以致用
3、配置扩展 ACLs
专业务实 学以致用
Example1: 允许单个网络的 ACL 示例.
Example2: 查看拒绝特定主机的 ACL 示例. Example3: 查看拒绝特定子网的 ACL 示例.
专业务实 学以致用
将标准 ACLs 应用到接口
使用 ACL 控制 VTY 访问:(把定义的规则用到相应的vty进程下)
access-class 命令的语法是:
Step 4. (可选)建议您使用 co py running-config startup-conf ig 命令将条目保存在配置文件中.
Step 1.进入全局配置模式,使用 i p access-list extendedname 命令创建命名 ACL.
Step 2.在命名 ACL 配置模式中 ,指定您希望允许或拒绝的条件.
Step 3.返回特权执行模式,并使 用 show access-lists [number | name] 命令检验 ACL.
计算机网络安全技术与实施
学习情境3:实训任务3.1补充 CISCO访问控制列表ACL
专业务实 学以致用
内容介绍
1 为什么要使用访问列表 2 配置标准 ACLs 3 配置扩展 ACLs 4 配置命名 ACLs 5 ACL配置注意点 6 几种配置实例
专业务实 学以致用
1、为什么要使用访问列表
专业务实 学以致用
思科ACL访问控制列表常规配置操作详解

思科ACL访问控制列表常规配置操作详解本⽂实例讲述了思科ACL访问控制列表常规配置操作。
分享给⼤家供⼤家参考,具体如下:⼀、ACL概述ACL (Access Control List,访问控制列表)是⼀系列运⽤到路由器接⼝的指令列表。
这些指令告诉路由器接收哪些数据包、拒绝哪些数据包,接收或者拒绝根据⼀定的规则进⾏,如源地址、⽬标地址、端⼝号等。
ACL使得⽤户能够管理数据流,检测特定的数据包。
路由器将根据ACL中指定的条件,对经过路由器端⼝的数据包进⾏检査。
ACL可以基于所有的Routed Protocols (被路由协议,如IP、IPX等)对经过路由器的数据包进⾏过滤。
ACL在路由器的端⼝过滤数据流,决定是否转发或者阻⽌数据包。
ACL应该根据路由器的端⼝所允许的每个协议来制定,如果需要控制流经某个端⼝的所有数据流,就需要为该端⼝允许的每⼀个协议分别创建ACL。
例如,如果端⼝被配置为允许IP、AppleTalk和IPX协议的数据流,那么就需要创建⾄少3个ACL, 本⽂中仅讨论IP的访问控制列表。
针对IP协议,在路由器的每⼀个端⼝,可以创建两个ACL:—个⽤于过滤进⼊(inbound)端⼝的数据流,另⼀个⽤于过滤流出(outboimd)端⼝的数据流。
顺序执⾏:—个ACL列表中可以包含多个ACL指令,ACL指令的放置顺序很重要。
当路由器在决定是否转发或者阻⽌数据包的时候,Cisco的IOS软件,按照ACL中指令的顺序依次检査数据包是否满⾜某⼀个指令条件。
当检测到某个指令条件满⾜的时候,就执⾏该指令规定的动作,并且不会再检测后⾯的指令条件。
ACL作⽤: * 限制⽹络流量,提⾼⽹络性能。
* 提供数据流控制。
* 为⽹络访问提供基本的安全层。
⼆、ACL 类型1. 标准ACL: access-list-number编号1~99之间的整数,只针对源地址进⾏过滤。
2. 扩展ACL: access-list-number编号100~199之间的整数,可以同时使⽤源地址和⽬标地址作为过滤条件,还可以针对不同的协议、协议的特征、端⼝号、时间范围等过滤。
访问控制列表ACL,地址转换
访问控制列表ACL,地址转换网络设计与规划实验五访问控制列表ACL,地址转换通过本实验,学生可以掌握以下技能:1.理解标准ACL的概念和工作原理;2.掌握标准ACL的配置方法;3.掌握NAT的配置及验证方法。
5.2实验任务1.配置标准ACL使得某个网段中只有指定的设备能够访问其它子网;配置NAT。
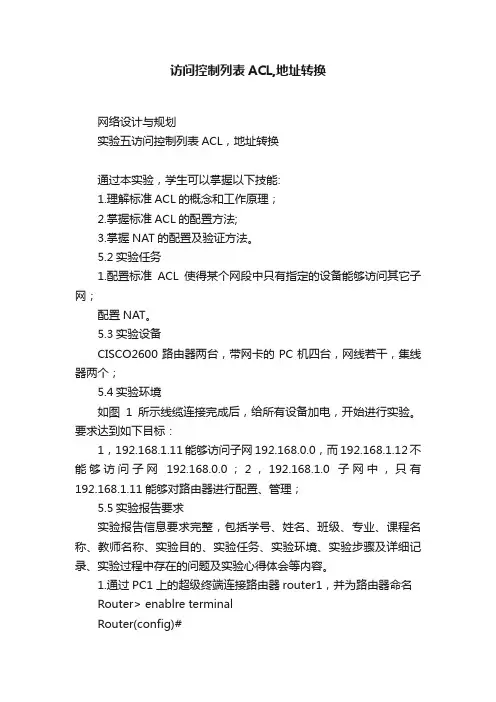
5.3实验设备CISCO2600路由器两台,带网卡的PC机四台,网线若干,集线器两个;5.4实验环境如图1所示线缆连接完成后,给所有设备加电,开始进行实验。
要求达到如下目标:1,192.168.1.11能够访问子网192.168.0.0,而192.168.1.12不能够访问子网192.168.0.0;2,192.168.1.0子网中,只有192.168.1.11能够对路由器进行配置、管理;5.5实验报告要求实验报告信息要求完整,包括学号、姓名、班级、专业、课程名称、教师名称、实验目的、实验任务、实验环境、实验步骤及详细记录、实验过程中存在的问题及实验心得体会等内容。
1.通过PC1上的超级终端连接路由器router1,并为路由器命名Router> enablre terminalRouter(config)#Router(config)# hostname R1router1(config)#2.设置路由器R1的s0/0端口的IP地址R1(config)# interface s0/0R1(config-if)# ip address 192.168.101.1255.255.255.0R1(config-if)# no shutdown3.设置路由器R1的Ethernet0/0端口的IP地R1(config)# int f0/0R1(config-if)# ip address 192.168.0.1 255.255.255.0R1(config-if)# no shutdown4.类似方法设置路由器R25.设置PC1的IP地址192.168.0.11,网关为192.168.0.16.设置PC2的IP地址192.168.0.12,网关为192.168.0.17.设置PC3的IP地址192.168.1.11,网关为192.168.1.18.设置PC4的IP地址192.168.1.12,网关为192.168.1.19.在R1上启用RIP协议R1# configure terminalR1(config)#router ripR1(config)#network 192.168.0.0R1(config)#network192.168.101.010.在R2上启用RIP协议R1# configure terminalR1(config)#router ripR1(config)#network 192.168.1.0R1(config)#network 192.168.101.011.测试PC2与PC3、PC4的连通性,在pc2上Pc2>ping 192.168.0.12以及Pc2>ping 192.168.0.1112.测试PC1与PC3、PC4的连通性,在pc2上Pc1>ping 192.168.0.12以及Pc1>ping 192.168.0.11现在配置一切正常,PC1及pc2能够与pc3和pc4通信,并且返回的ip地址也是实际去连接的ip地址。
Cisco访问控制列表
cisco路由器配置ACL详解如果有人说路由交换设备主要就是路由和交换的功能,仅仅在路由交换数据包时应用的话他一定是个门外汉。
如果仅仅为了交换数据包我们使用普通的HUB就能胜任,如果只是使用路由功能我们完全可以选择一台WINDOWS服务器来做远程路由访问配置。
实际上路由器和交换机还有一个用途,那就是网络管理,学会通过硬件设备来方便有效的管理网络是每个网络管理员必须掌握的技能。
今天我们就为大家简单介绍访问控制列表在CISCO路由交换上的配置方法与命令。
什么是ACL访问控制列表简称为ACL,访问控制列表使用包过滤技术,在路由器上读取第三层及第四层包头中的信息如源地址,目的地址,源端口,目的端口等,根据预先定义好的规则对包进行过滤,从而达到访问控制的目的。
该技术初期仅在路由器上支持,近些年来已经扩展到三层交换机,部分最新的二层交换机也开始提供ACL的支持了。
访问控制列表使用原则由于ACL涉及的配置命令很灵活,功能也很强大,所以我们不能只通过一个小小的例子就完全掌握全部ACL的配置。
在介绍例子前为大家将ACL设置原则罗列出来,方便各位读者更好的消化ACL知识。
1、最小特权原则只给受控对象完成任务所必须的最小的权限。
也就是说被控制的总规则是各个规则的交集,只满足部分条件的是不容许通过规则的。
2、最靠近受控对象原则所有的网络层访问权限控制。
也就是说在检查规则时是采用自上而下在ACL 中一条条检测的,只要发现符合条件了就立刻转发,而不继续检测下面的ACL语句。
3、默认丢弃原则在CISCO路由交换设备中默认最后一句为ACL中加入了DENY ANY ANY,也就是丢弃所有不符合条件的数据包。
这一点要特别注意,虽然我们可以修改这个默认,但未改前一定要引起重视。
由于ACL是使用包过滤技术来实现的,过滤的依据又仅仅只是第三层和第四层包头中的部分信息,这种技术具有一些固有的局限性,如无法识别到具体的人,无法识别到应用内部的权限级别等。
Cisco配置ACL-电脑资料

Cisco配置ACL-电脑资料第一阶段实验:配置实验环境,网络能正常通信R1的配置:R1>enR1#conf tR1(config)#int f0/0R1(config-if)#ip addr 10.0.0.1 255.255.255.252R1(config-if)#no shutR1(config-if)#int loopback 0R1(config-if)#ip addr 123.0.1.1 255.255.255.0R1(config-if)#int loopback 1R1(config-if)#ip addr 1.1.1.1 255.255.255.255R1(config-if)#exitR1(config)#ip route 192.168.0.0 255.255.0.0 10.0.0.2 R1(config)#username benet password testR1(config)#line vty 0 4R1(config-line)#login localSW1的配置:SW1>enSW1#vlan dataSW1(vlan)#vlan 2SW1(vlan)#vlan 3SW1(vlan)#vlan 4SW1(vlan)#vlan 100SW1(vlan)#exitSW1#conf tSW1(config)#int f0/1SW1(config-if)#no switchportSW1(config-if)#ip addr 10.0.0.2 255.255.255.252SW1(config-if)#no shutSW1(config-if)#exitSW1(config)#ip route 0.0.0.0 0.0.0.0 10.0.0.1SW1(config)#int range f0/14 - 15SW1(config-if-range)#switchport trunk encapsulation dot1qSW1(config-if-range)#switchport mode trunkSW1(config-if-range)#no shutSW1(config-if-range)#exitSW1(config)#int vlan 2SW1(config-if)#ip addr 192.168.2.1 255.255.255.0SW1(config-if)#no shutSW1(config-if)#int vlan 3SW1(config-if)#ip addr 192.168.3.1 255.255.255.0SW1(config-if)#no shutSW1(config-if)#int vlan 4SW1(config-if)#ip addr 192.168.4.1 255.255.255.0SW1(config-if)#no shutSW1(config-if)#int vlan 100SW1(config-if)#ip addr 192.168.100.1 255.255.255.0SW1(config-if)#no shutSW1(config-if)#exitSW1(config)#ip routingSW1(config)#int vlan 1SW1(config-if)#ip addr 192.168.0.1 255.255.255.0SW1(config-if)#no shutSW1(config-if)#exitSW1(config)#username benet password testSW1(config)#line vty 0 4SW2的配置:SW2>enSW2#vlan dataSW2(vlan)#vlan 2SW2(vlan)#vlan 3SW2(vlan)#vlan 4SW2(vlan)#exitSW2#conf tSW2(config)#int f0/15SW2(config-if)#switchport mode trunkSW2(config-if)#no shutSW2(config-if)#exitSW2(config)#int f0/1SW2(config-if)#switchport mode accessSW2(config-if)#switchport access vlan 2SW2(config-if)#no shutSW2(config-if)#int f0/2SW2(config-if)#switchport mode accessSW2(config-if)#switchport access vlan 3SW2(config-if)#no shutSW2(config-if)#int f0/3SW2(config-if)#switchport mode accessSW2(config-if)#switchport access vlan 4SW2(config-if)#no shutSW2(config-if)#int vlan 1SW2(config-if)#ip addr 192.168.0.2 255.255.255.0 SW2(config-if)#no shutSW2(config-if)#exitSW2(config)#ip default-gateway 192.168.0.1SW2(config)#username benet password test SW2(config)#line vty 0 4SW2(config-line)#login localSW3的配置:SW3>enSW3#vlan dataSW3(vlan)#vlan 100SW3(vlan)#exitSW3#conf tSW3(config)#int f0/15SW3(config-if)#switchport mode trunkSW3(config-if)#no shutSW3(config-if)#int f0/1SW3(config-if)#switchport mode accessSW3(config-if)#switchport access vlan 100SW3(config-if)#no shutSW3(config-if)#int vlan 1SW3(config-if)#ip addr 192.168.0.3 255.255.255.0 SW3(config-if)#no shutSW3(config-if)#exitSW3(config)#ip default-gateway 192.168.0.1 SW3(config)#no ip routingSW3(config)#username benet password test SW3(config)#line vty 0 4SW3(config-line)#login local网络管理区主机PC1(这里用路由器模拟)R5>enR5#conf tR5(config)#int f0/0R5(config-if)#ip addr 192.168.2.2 255.255.255.0R5(config-if)#no shutR5(config-if)#exitR5(config)#ip route 0.0.0.0 0.0.0.0 192.168.2.1财务部主机PC2配置IP:IP地址:192.168.3.2 网关:192.168.3.1信息安全员主机PC3配置IP:IP地址:192.168.4.2 网关:192.168.4.1服务器主机配置IP:IP地址:192.168.100.2 网关:192.168.100.1第一阶段实验验证测试:所有部门之间的主机均能互相通信并能访问服务器和外网(测试方法:用PING命令)在所有主机上均能远程管理路由器和所有交换机,,电脑资料《Cisco 配置ACL》(https://www.)。
访问控制列表(ACL)配置实验报告
访问控制列表(ACL)配置实验报告实验四访问控制列表(ACL)配置1、实验目的:(1)掌握扩展访问控制列表对某个网段数据流进行抑制的配置方法。
(2)思科交换机的基本ACL配置2、实验环境:利用Boson Network Designer软件绘制两台交换机(Cisco Catalyst1912 型)、一台路由器(Cisco2621型)以及三台PC进行互连。
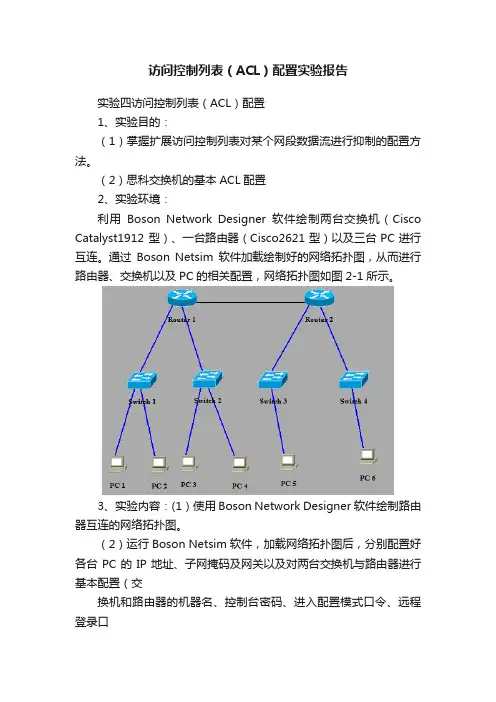
通过Boson Netsim软件加载绘制好的网络拓扑图,从而进行路由器、交换机以及PC的相关配置,网络拓扑图如图2-1所示。
3、实验内容:(1)使用Boson Network Designer软件绘制路由器互连的网络拓扑图。
(2)运行Boson Netsim软件,加载网络拓扑图后,分别配置好各台PC的IP地址、子网掩码及网关以及对两台交换机与路由器进行基本配置(交换机和路由器的机器名、控制台密码、进入配置模式口令、远程登录口令、各端口的参数)。
(3)在路由器上定义一个扩展访问控制列表,抑制某台PC的ICMP数据流通往其它任意的一条网段。
将该列表应用于路由器的相应端口。
然后,进行相应的Ping测试。
(4)在路由器撤消之前配置的扩展访问控制列表,然后定义一个标准访问控制列表,抑制某条网段的PC机访问另一条网段的PC机。
将该列表应用于路由器的相应端口,最后进行相应的Ping测试。
2.3 实验步骤(1)运行Boson Network Designer软件,按照图2-1所示绘制配置拓扑图,保存在相应的目录下。
(2)运行Boson Netsim软件,加载绘制好的网络拓扑图,然后切换到PC机设置界面,使用winipcfg命令,配置PC1的IP地址为192.168.1.3 ,子网掩码为:255.255.255.0,网关为:192.168.1.1,如下图2-2所示:其他PC机的配置方法类似,配置如下:PC2:192.168.1.4 255.255.255.0 GATEWAY: 192.168.1.1PC3:192.168.2.3 255.255.255.0 GATEWAY: 192.168.2.1PC4:192.168.2.4 255.255.255.0 GATEWAY: 192.168.2.1PC5:192.168.3.3 255.255.255.0 GATEWAY: 192.168.3.1PC6:192.168.4.3 255.255.255.0 GATEWAY: 192.168.4.1(3)进入第一台思科1912交换机的CLI界面,做如下配置:>enable#conf tEnter configuration commands, one per line. End with CNTL/Z.(config)#hostname csi1912sw1csi1912sw1(config)#enable secret level 15 ciscocsi1912sw1(config)#ip addr 192.168.1.2 255.255.255.0csi1912sw1(config)#ip default-gateway 192.168.1.1csi1912sw1(config)#exi进入思科交换机1912的全局配置界面,将其主机名配置为cis1912sw1,登录密码设置为cisco,其管理IP地址为192.168.1.2,子网掩码配置为255.255.255.0,默认网关与其他PC 机一样,为192.168.1.1 ,最后退出全局配置界面。
访问控制列表(ACL)配置实验
实验四:访问控制列表(ACL)配置实验一、实验原理1、ACL的定义和作用路由器为了过滤数据包,需要配置一系列的规则,以决定什么样的数据包能够通过,这些规则就是通过访问控制列表ACL定义的。
访问控制列表是偶permit/deny语句组成的一系列有顺序的规则,这些规则根据数据包的源地址、目的地址、端口号等来描述。
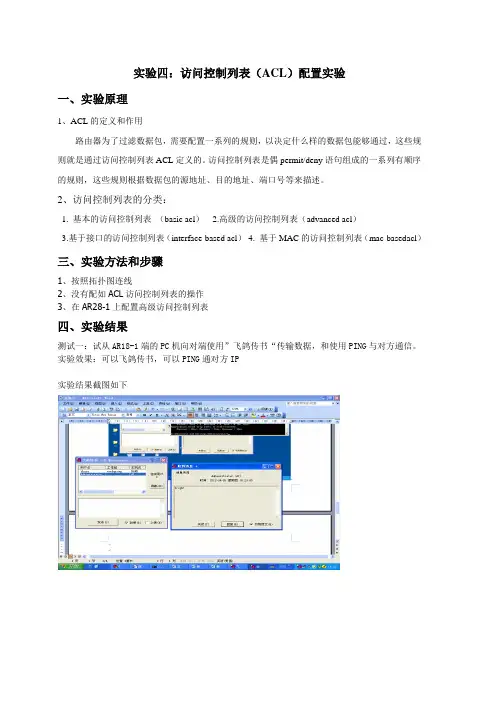
2、访问控制列表的分类:1. 基本的访问控制列表(basic acl)2.高级的访问控制列表(advanced acl)3.基于接口的访问控制列表(interface-based acl)4. 基于MAC的访问控制列表(mac-basedacl)三、实验方法和步骤1、按照拓扑图连线2、没有配如ACL访问控制列表的操作3、在AR28-1上配置高级访问控制列表四、实验结果测试一:试从AR18-1端的PC机向对端使用”飞鸽传书“传输数据,和使用PING与对方通信。
实验效果:可以飞鸽传书,可以PING通对方IP实验结果截图如下测试二:试从AR18-1端的PC机向对端使用”飞鸽传书“传输数据,和使用PING与对方通信。
实验效果:Router A/B这一组是通过配置AR28-1的ACL,使用与Router C/D这一组的PC机的飞鸽传书不能传输数据,可以发送聊天信息,可以PING通对方IP.实验结果截图如下五.思考题试分析交换机中ACL 配置信息的内容和作用答:ACL通过对网络资源进行访问输入和输出控制,确保网络设备不被非法访问或被用作攻击跳板。
ACL是一张规则表,交换机按照顺序执行这些规则,并且处理每一个进入端口的数据包。
每条规则根据数据包的属性(如源地址、目的地址和协议)要么允许、要么拒绝数据包通过。
由于规则是按照一定顺序处理的,因此每条规则的相对位置对于确定允许和不允许什么样的数据包通过网络至关重要。
思科CISCO Acl访问控制详解
访问控制列表ACLACL简介ACL(Access Control List)是一个常用的用于流量匹配的工具,ACL通过对数据包中的源IP、目标IP、协议、源端口、目标端口这5元素进行匹配,然后对匹配的数据执行相应的策略(转发、丢弃、NAT 转换、限速)1.对访问网络的流量进行过滤,实现网络的安全访问;2. 网络地址转换(NAT);3. QOS服务质量;4. 策略路由。
策略:要求1.1和1.2可以访问财务部(1.1和1.2 是销售部经理),其他不允许访问财务。
一、标准ACL:匹配条件较少,只能通过源IP地址和时间段进行流量匹配,在一些需要进行简单匹配的环境中使用。
R(config)# access-list 编号策略源地址编号:标准ACL范围1--- 99策略:permit允许 | deny 拒绝源地址:要严格检查的地址( IP+通配符掩码)通配符掩码--- 是用来限定特定的地址范围(反掩码)用0 表示严格匹配用1 表示不检查例:主机 172.16.1.1 通配符掩码 0.0.0.0 32位都要检查主网 172.16.0.0/16 通配符掩码0.0.255.255 检查16位子网 172.16.1.0/24 通配符掩码0.0.0.255 24位要检查任意的 0.0.0.0 通配符掩码255.255.255.255不检查主机 ---- host 172.16.1.1 任意 ---- any练习:192.168.1.64/28子网掩码:255.255.255.240子网号: 192.168.1.64/28 (剩余4个主机位,网络号是16的倍数)广播地址: 192.168.1.79 (下一个网络号-1)通配符掩码 0.0.0.15 (比较前28位)通配符掩码 = 255.255.255.255 - 子网掩码也称为反掩码将ACL与接口关联:R(config-if)#ip access-group 编号 {in|out}{in|out} 表明在哪个方向上的数据进行控制策略:要求1.1和1.2可以访问财务部(1.1和1.2 是销售部经理),其他不允许访问财务部。
cisco访问控制列表acl所有配置命令详解
cisco访问控制列表acl所有配置命令详解Cisco 路由ACL(访问控制列表)的配置标准ACL Router(config)#access-list 1-99 permit/deny 192.168.1.1(源IP)0.0.0.255(反码)Router(config)#interface f0/0 Router(config-if)#ip access-group 1-99 out/in 扩展ACL Router(config)#access-list 100-199 permit/deny tcp (协议类型)192.168.1.1(源IP) 0.标准ACLRouter(config)#access-list 1-99 permit/deny 192.168.1.1(源IP) 0.0.0.255(反码)Router(config)#interface f0/0Router(config-if)#ip access-group 1-99 out/in扩展ACLRouter(config)#access-list 100-199 permit/deny tcp(协议类型) 192.168.1.1(源IP) 0.0.0.255(源IP反码) 172.16.0.1(目标IP) 0.0.255.255(目标IP反码) eq ftp/23 端口号Router(config)#interface f0/0Router(config-if)#ip access-group 100-199 out/in基于时间的ACL设定路由器的时间:#clock set {hh:mm:ss} {data} {month} {year}Router(config)#time-range wangxin (定义时间名称)以下有两种:1.absouluterRouter(config-time-range)#absouluter指定绝对时间范围start hh:mm end hh:mm Day(日) MONTH(月份) YEAR(年份)end hh:mm end hh:mm Day(日) MONTH(月份) YEAR(年份)如果省略start及其后面的时间,则表示与之相联系的permit或deny语句立即生效,并一直作用到end处的时间为止。
访问控制列表ACL配置实验
实验3:访问控制列表ACL配置实验1、实验目的对路由器的访问控制列表ACL进行配置。
2、实验设备路由器2台,PC机3台,串行线1对,交叉双绞线3根;3、实验要求(1)实验任务用串行线通过Serial 口将2台路由器直接连接起来后,给每台PC机所连FastEthernet 口分配一个IP地址,对路由器作配置后,查验访问控制表内容,并通过1台PC机PING另1台PC机进行验证。
(2)实验预习熟悉IP地址、MAC地址和常用端口号码的含义。
(3)实验报告①简要叙述组成访问控制列表ACL形成的主要方法。
②简单叙述如何对常见病毒端口进行防护以提高网络安全性。
③实验中遇到了什么问题,如何解决的,以及本人的收获与体会。
4、实验原理(1)网络拓扑图(2)配置命令说明(config)#ip access-list standard name/*创建标准ACL(config-std-nacl)#deny|permit source-ip-add wildcard|host source-ip-add|any [time-rangetime-range-name] /*拒绝|允许源IP地址(config)#ip access-list extended name/*创建扩展ACL(config-ext-nacl)#deny|permit protocol source-ip-add wildcard|host source-ip-add |any destinationdestination-ip-add wildcard|host destination-ip-add|any eq tcp|udp port-number[time-range time-range-name] /*拒绝|允许源IP地址、目的IP地址、端口(config)#mac access-list extended name/*创建MAC扩展ACL(config-ext-macl)#d eny|permit any|host source-mac-address any|hostdestination-mac-address [time-range time-range-name]/*拒绝|允许源MAC地址、目的MAC 地址(config-if)#ip access-group name in /*关联ACL到接口(config)#time-range name/*创建时间段5、实验步骤(1)搭建实验环境,使三个网段(192.168.1.0 /192.168.1.0 /192.168.1.0)内主机能够互相连通R2801-A>ena#conf t(config)int s0/2/0(config-if)ip address 10.1.1.1 255.255.255.0(config-if)no shutdown(config-if)int f0/0(config-if)ip address 192.168.1.1 255.255.255.0(config-if)no shutdown(config-if)router rip(config-if)version 2(config-if)net 10.1.1.0(config-if)net 192.168.1.0(config-if)end#2801C B/* 切换到设备R2801-B上>ena#conf t(config)int s0/2/0(config-if)ip address 10.1.1.2 255.255.255.0 (config-if)no shutdown(config-if)int f0/0(config-if)ip address 192.168.2.1 255.255.255.0 (config-if)no shutdown(config-if)int f0/1(config-if)ip address 192.168.3.1 255.255.255.0 (config-if)no shutdown(config-if)router rip(config-if)version 2(config-if)net 10.1.1.0(config-if)net 192.168.2.0(config-if)net 192.168.3.0(config-if)end#show run-config /*运行结果见下图#show ip route /* 查看路由表,确保当前路由信息已在路由之间被正常学习PC1上:将“网络连接”属性中的IP指定为:192.168.1.2;网关为:192.168.1.1。
访问控制列表(ACL)
• interface ethernet 1 :作用到E1口。
• ip access-group 1 out:ip access-group 1 与access-list
1 配对使用。 “out”表示为输出时测试。
© 1999, Cisco Systems, Inc.
ICND—10-7
目的端口号。
© 1999, Cisco Systems, Inc.
ICND—10-14
ACL表的号码
ACL表类型
IP Standard Extended Named
号码范围
1-99 100-199, 1300-1999, 2000-2699 Name (Cisco IOS 11.2 以上)
© 1999, Cisco Systems, Inc.
ICND—10-9
两种类型的ACL表
E0 进入的分组
ACL表处理 源地址 允许?
输出分组 S0
(1) 标准型(粗粒度的安全检查)
– 在过滤时只检查IP数据包的源地址。
– 基本上允许或拒绝整个协议组(比如 TCP/IP或IPX/SPX)。
© 1999, Cisco Systems, Inc.
ICND—10-10
标准型 IP ACL表的号码
ACL表类型
IP Standard
号码范围
1- 99
标准型 IP ACL表 (号码为1 到 99) 测试 的是源地址。
© 1999, Cisco Systems, Inc.
允许
ICND—10-17
4. 使用通配符检测IP地址
128 64 32 16
000 0 001 1 000 0 111 1 111 1