
Web通用测试点
一、输入框1、字符型输入框:(1)字符型输入框:英文全角、英文半角、数字、空或者空格、特殊字符“~!@#¥%……&*?[]{}”特别要注意单引号和&符号。
禁止直接输入特殊字符时,使用“粘贴、拷贝”功能尝试输入。
(2)长度检查:最小长度、最大长度、最小长度-1、最大长度+1、输入超工字符比如把整个文章拷贝过去。
(3)空格检查:输入的字符间有空格、字符前有空格、字符后有空格、字符前后有空格(4)多行文本框输入:允许回车换行、保存后再显示能够保存输入的格式、仅输入回车换行,检查能否正确保存(若能,检查保存结果,若不能,查看是否有正常提示)、(5)安全性检查:输入特殊字符串(null,NULL, ,javascript,<script>,</script>,<title>,<html>,<td>)、输入脚本函数(<script>alert("abc")</script>)、doucment.write("abc")、<b>hello</b>)2、数值型输入框:(1)边界值:最大值、最小值、最大值+1、最小值-1(2)位数:最小位数、最大位数、最小位数-1最大位数+1、输入超长值、输入整数(3)异常值、特殊字符:输入空白(NULL)、空格或"~!@#$%^&*()_+{}|[]\:"<>?;',./?;:'-=等可能导致系统错误的字符、禁止直接输入特殊字符时,尝试使用粘贴拷贝查看是否能正常提交、word中的特殊功能,通过剪贴板拷贝到输入框,分页符,分节符类似公式的上下标等、数值的特殊符号如∑,㏒,㏑,∏,+,-等、输入负整数、负小数、分数、输入字母或汉字、小数(小数前0点舍去的情况,多个小数点的情况)、首位为0的数字如01、02、科学计数法是否支持1.0E2、全角数字与半角数字、数字与字母混合、16进制,8进制数值、货币型输入(允许小数点后面几位)、(4)安全性检查:不能直接输入就copy3、日期型输入框:(1)合法性检查:(输入0日、1日、32日)、月输入[1、3、5、7、8、10、12]、日输入[31]、月输入[4、6、9、11]、日输入[30][31]、输入非闰年,月输入[2],日期输入[28、29]、输入闰年,月输入[2]、日期输入[29、30]、月输入[0、1、12、13](2)异常值、特殊字符:输入空白或NULL、输入~!@#¥%……&*(){}[]等可能导致系统错误的字符(3)安全性检查:不能直接输入,就copy,是否数据检验出错?4、信息重复:在一些需要命名,且名字应该唯一的信息输入重复的名字或ID,看系统有没有处理,会否报错,重名包括是否区分大小写,以及在输入内容的前后输入空格,系统是否作出正确处理.二、搜索功能若查询条件为输入框,则参考输入框对应类型的测试方法1、功能实现:(1)如果支持模糊查询,搜索名称中任意一个字符是否能搜索到(2)比较长的名称是否能查到(3)输入系统中不存在的与之匹配的条件(4)用户进行查询操作时,一般情况是不进行查询条件的清空,除非需求特殊说明。
2、组合测试:(1)不同查询条件之间来回选择,是否出现页面错误(单选框和多选框最容易出错)(2)测试多个查询条件时,要注意查询条件的组合测试,可能不同组合的测试会报错。
三、添加、修改功能1、特殊键:(1)是否支持Tab键(2)是否支持回车键2、提示信息:(1)不符合要求的地方是否有错误提示3、唯一性:(1)字段唯一的,是否可以重复添加,添加后是否能修改为已存在的字段(字段包括区分大小写以及在输入的内容前后输入空格,保存后,数据是否真的插入到数据库中,注意保存后数据的正确性)4、数据正确性:(1)对编辑页的每个编辑项进行修改,点击保存,是否可以保存成功,检查想关联的数据是否得到更新。
(2)进行必填项检查(即是否给出提示以及提示后是否依然把数据存到数据库中;是否提示后出现页码错乱等)(3)是否能够连续添加(针对特殊情况)(4)在编辑的时候,注意编辑项的长度限制,有时在添加的时候有,在编辑的时候却没有(注意要添加和修改规则是否一致)(5)对于有图片上传功能的编辑框,若不上传图片,查看编辑页面时是否显示有默认的图片,若上传图片,查看是否显示为上传图片(6)修改后增加数据后,特别要注意查询页面的数据是否及时更新,特别是在首页时要注意数据的更新。
(7)提交数据时,连续多次点击,查看系统会不会连续增加几条相同的数据或报错。
(8)若结果列表中没有记录或者没选择某条记录,点击修改按钮,系统会抛异常。
四、删除功能1、特殊键:(1)是否支持Tab键(2)是否支持回车键2、提示信息:(1)不选择任何信息,直接点击删除按钮,是否有提示(2)删除某条信息时,应该有确认提示3、数据实现:(1)是否能连续删除多个产品(2)当只有一条数据时,是否可以删除成功(3)删除一条数据后,是否可以添加相同的数据(4)如系统支持批量删除,注意删除的信息是否正确(5)如有全选,注意是否把所有的数据删除(6)删除数据时,要注意相应查询页面的数据是否及时更新(7)如删除的数据与其他业务数据关联,要注意其关联性(如删除部门信息时,部门下游员工,则应该给出提示)(8)如果结果列表中没有记录或没有选择任何一条记录,点击删除按钮系统会报错。
五、注册、登陆模块1、注册功能:(1)注册时,设置密码为特殊版本号,检查登录时是否会报错(2)注册成功后,页面应该以登陆状态跳转到首页或指定页面(3)在注册信息中删除已输入的信息,检查是否可以注册成功。
2、登陆功能:(1)输入正确的用户名和正确的密码(2)输入正确的用户名和错误的密码(3)输入错误的用户名和正确的密码(4)输入错误的用户名和错误的密码(5)不输入用户名和密码(均为空格)(6)只输入用户名,密码为空(7)用户名为空,只输入密码(8)输入正确的用户名和密码,但是不区分大小写(9)用户名和密码包括特殊字符(10)用户名和密码输入超长值(11)已删除的用户名和密码(12)登录时,当页面刷新或重新输入数据时,验证码是否更新六、上传功能1、功能实现:(1)文件类型正确、大小合适(2)文件类型正确,大小不合适(3)文件类型错误,大小合适(4)文件类型和大小都合适,上传一个正在使用中的图片(5)文件类型大小都合适,手动输入存在的图片地址来上传(6)文件类型和大小都合适,输入不存在的图片地址来上传(7)文件类型和大小都合适,输入图片名称来上传(8)不选择文件直接点击上传,查看是否给出提示(9)连续多次选择不同的文件,查看是否上传最后一次选择的文件七、查询结果列表1、功能实现:(1)列表、列宽是否合理(2)列表数据太宽有没有提供横向滚动(3)列表的列名有没有与内容对应(4)列表的每列的列名是否描述的清晰(5)列表是否把不必要的列都显示出来(6)点击某列进行排序,是否会报错(点击查看每一页的排序是否正确)(7)双击或单击某列信息,是否会报错八、返回键检查1、一条已经成功提交的记录,返回后再提交,是否做了处理2、检查多次使用返回键的情况,在有返回键的地方,返回到原来的页面多次,查看是否会出错九、回车键检查1、在输入结果后,直接按回车键,看系统如何处理,是否会报错十、刷新键检查1、在Web系统中,使用刷新键,看系统如何处理,是否会报错十一、直接URL链接检查1、在Web系统中,在地址栏直接输入各个功能页面的URL地址,看系统如何处理,是否能够直接链接查看(匿名查看),是否有权限控制,是否直接执行,并返回相应结果页;十二、界面和易用性测试1、风格、样式、颜色是否协调2、界面布局是否整齐、协调(保证全部显示出来的,尽量不要使用滚动条3、界面操作、标题描述是否恰当(描述有歧义、注意是否有错别字)4、操作是否符合人们的常规习惯(有没有把相似的功能的控件放在一起,方便操作)5、提示界面是否符合规范(不应该显示英文的cancel、ok,应该显示中文的确定等)6、界面中各个控件是否对齐7、日期控件是否可编辑8、日期控件的长度是否合理,以修改时可以把时间全部显示出来为准9、查询结果列表列宽是否合理、标签描述是否合理10、查询结果列表太宽没有横向滚动提示11、对于信息比较长的文本,文本框有没有提供自动竖直滚动条12、数据录入控件是否方便13、有没有支持Tab键,键的顺序要有条理,不乱跳14、有没有提供相关的热键15、控件的提示语描述是否正确16、模块调用是否统一,相同的模块是否调用同一个界面17、用滚动条移动页面时,页面的控件是否显示正常18、日期的正确格式应该是XXXX-XX-XX或XXXX-XX-XX XX:XX:XX19、页面是否有多余按钮或标签20、窗口标题或图标是否与菜单栏的统一21、窗口的最大化、最小化是否能正确切换22、对于正常的功能,用户可以不必阅读用户手册就能使用23、执行风险操作时,有确认、删除等提示吗24、操作顺序是否合理25、正确性检查:检查页面上的form, button, table, header, footer,提示信息,还有其他文字拼写,句子的语法等是否正确。
26、系统应该在用户执行错误的操作之前提出警告,提示信息.27、页面分辨率检查,在各种分辨率浏览系统检查系统界面友好性。
28、合理性检查:做delete, update, add, cancel, back等操作后,查看信息回到的页面是否合理。
29、检查本地化是否通过:英文版不应该有中文信息,英文翻译准确,专业。
十三、兼容性测试兼容性测试不只是指界面在不同操作系统或浏览器下的兼容,有些功能方面的测试,也要考虑到兼容性,包括操作系统兼容和应用软件兼容,可能还包括硬件兼容比如涉及到ajax、jquery、javascript等技术的,都要考虑到不同浏览器下的兼容性问题。
十四、链接测试主要是保证链接的可用性和正确性,它也是网站测试中比较重要的一个方面。
可以使用特定的工具如XENU来进行链接测试。
1 导航测试导航描述了用户在一个页面内操作的方式,在不同的用户接口控制之间,例如按钮、对话框、列表和窗口等;或在不同的连接页面之间。
通过考虑下列问题,可以决定一个Web应用系统是否易于导航:导航是否直观?Web系统的主要部分是否可通过主页存取?Web系统是否需要站点地图、搜索引擎或其他的导航帮助?在一个页面上放太多的信息往往起到与预期相反的效果。
Web应用系统的用户趋向于目的驱动,很快地扫描一个Web应用系统,看是否有满足自己需要的信息,如果没有,就会很快地离开。
web测试常用测试点
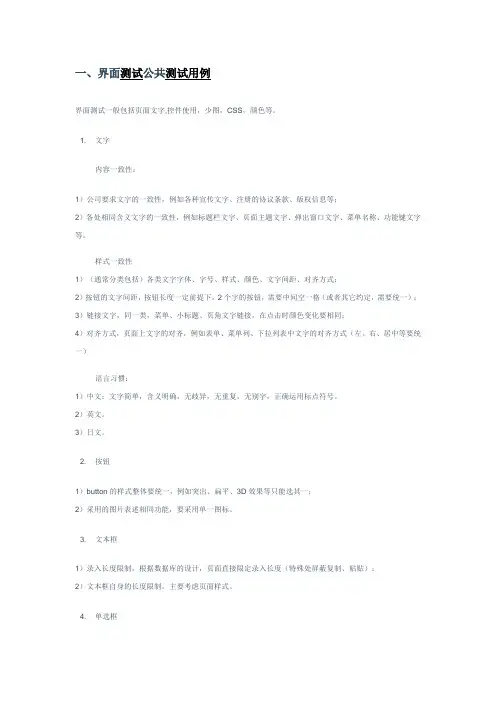
一、界面测试公共测试用例界面测试一般包括页面文字,控件使用,少图,CSS,颜色等。
1. 文字内容一致性:1)公司要求文字的一致性,例如各种宣传文字、注册的协议条款、版权信息等;2)各处相同含义文字的一致性,例如标题栏文字、页面主题文字、弹出窗口文字、菜单名称、功能键文字等。
样式一致性1)(通常分类包括)各类文字字体、字号、样式、颜色、文字间距、对齐方式;2)按钮的文字间距,按钮长度一定前提下,2个字的按钮,需要中间空一格(或者其它约定,需要统一);3)链接文字,同一类,菜单、小标题、页角文字链接,在点击时颜色变化要相同;4)对齐方式,页面上文字的对齐,例如表单、菜单列、下拉列表中文字的对齐方式(左、右、居中等要统一)语言习惯:1)中文:文字简单,含义明确,无歧异,无重复,无别字,正确运用标点符号。
2)英文。
3)日文。
2. 按钮1)button的样式整体要统一,例如突出、扁平、3D效果等只能选其一;2)采用的图片表述相同功能,要采用单一图标。
3. 文本框1)录入长度限制,根据数据库的设计,页面直接限定录入长度(特殊处屏蔽复制、粘贴);2)文本框自身的长度限制,主要考虑页面样式。
4. 单选框1)默认情况要统一,已选择,还是未选。
5. 日期控件1)图标、控件颜色、样式统一;2)点击控件、文本框均应弹出日期选择框。
6. 下拉选择框1)默认是第一个选项,还是提示请选择一个。
7. 提示信息1)静态文字与它的提示信息一致性,例如静态文字为…ID‟,出错信息显示…用户ID‟;2)空值时,出错信息需要统一,例如可以采用“静态文字”+不能为空;3)出现录入错误时,例如可以统一采用“静态文字”+格式不符合要求;4)提示信息标点符号是否标识;点击上一步,返回的页面上不应残留出错信息;5)静态提示信息,在录入框右侧,应有录入信息的相应要求的提示文字,达到方便操作的目的;6)必输项提示信息,必输项提示信息采用统一的标志。
8. 导航测试死导航、乱导航、操作复杂等。
web测试基本点培训.ppt

目录
• 界面测试通用测试点 • 页面元素通用测试点 • 相关功能通用测试点
1、界面测试通用测试点
• 页面显示 • 页面布局 • 易用性
1.1、界面测试通用测试点 -页面显示
• 浏览器窗口标准或最大时页面元素显示是否正确,是否美 观,窗口大小变化时页面刷新是否正确; • 电脑显示屏是宽屏或标屏下页面元素显示是否正确,是否 美观; • 字体的大小要与界面的大小比例协调, 通常采用14px; • 前景与背景色搭配合理协调,反差不宜太大; • 页面弹出式提示界面必须大小合理,布局美观,符合系统 风格。
2.13、页面元素-表格
• 表格边线颜色应该符合整个界面的配色方案,表格大方美 观; • 表格边线一般要比内部线条稍粗一点; • 表格中内容显示要求:表头内容统一加粗居中,内容长度 不等的列统一水平靠左垂直居中,内容长度相等的列需要 居中显示; • 表格中不允许出现按钮链接,统一使用字符串链接。
2.14、页面元素-超链接
2.7、页面元素-编辑控件
• 控件上各功能按钮的图标应该符合大众的使用习惯,按钮 大小应符合页面环境; • 鼠标放到按钮上时应该有准确的提示或说明信息; • 各编辑功能可以正确影响被编辑内容的显示效果,可以正 确保存或回退。
2.8、页面元素-单选复选框
• 同一组单选框只能选择其中某一个选项,可以设置默认选 择第一个选项。 • 存在比较多复选选择框需设置的情况下,需要提供复选框 的全选、反选、全不选的功能。
2、页面元素通用测试点
• • • • • • • • • • • • • • • 文本输入框 数字输入框 按钮 下拉列表框 选择框 输入域 编辑控件 单选框 复选框 日期时间控件 弹出窗口 页面导航 内容列表 表格 超级链接
web测试大全-要点通用版CHY

软件名称+版本号测试环境编号测试内容测试要求测试人测试时间1注册注册时,设置密码为特殊版本号,检查登录时是否会报错2注册成功后,页面应该以登陆状态跳转到首页或指定页面3在注册信息中删除已输入的信息,检查是否可以注册成功4密码应为非明文显示5登录输入正确的用户名和正确的密码6输入正确的用户名和错误的密码7输入错误的用户名和正确的密码8输入错误的用户名和错误的密码9不输入用户名和密码(均为空格)10输入正确用户名,密码为空11用户名为空,输入正确密码12输入前面后面中间包含空格的用户名,正确密码13正确用户名,前面后面中间包含空格的密码14输入正确的用户名和密码,但是不区分大小写 15用户名和密码包括特殊字符16用户名和密码输入超长值17已删除的用户名和密码18登录时,当页面刷新或重新输入数据时,验证码是否更新19使用全角和半角的用户名和帐号进行测试20成功登录后使用后退,是否后退至登录页面并且清空内容21密码应为非明文显示22搜索如果支持模糊查询,搜索名称中任意一个字符是否能搜索到23比较长的名称是否能查到24输入系统中不存在的与之匹配的条件25用户进行查询操作时,一般情况是不进行查询条件的清空,除非需求特殊说明26不同查询条件之间来回选择,是否出现页面错误(单选框和多选框最容易出错)27测试多个查询条件时,要注意查询条件的组合测试,可能不同组合的测试会报错28搜索输入域是否实现回车键监听事件29添加/新增编辑/修改特殊键:(1)是否支持Tab键(2)是否支持回车键30提示信息:不符合要求的地方是否有错误提示31唯一性:字段唯一的,是否可以重复添加,添加后是否能修改为已存在的字段(字段包括区分大小写以及在输入的内容前后输入空格,保存后,数据是否真的插入到数据库中,注意保存后数据的正确性)32对编辑页的每个编辑项进行修改,点击保存,是否可以保存成功,检查相关联的数据是否得到更新33(编辑)进行必填项检查(即是否给出提示以及提示后是否依然把数据存到数据库中;是否提示后出现页码错乱等)34是否能够连续添加(针对特殊情况)35在编辑的时候,注意编辑项的长度限制,有时在添加的时候有,在编辑的时候却没有(注意要添加和修改规则是否一致)36对于有图片上传功能的编辑框,若不上传图片,查看编辑页面时是否显示有默认的图片,若上传图片,查看是否显示为上传图片37修改后增加数据后,特别要注意查询页面的数据是否及时更新,特别是在首页时要注意数据的更新38提交数据时,连续多次点击,查看系统会不会连续增加几条相同的数据或报错39若结果列表中没有记录或者没选择某条记录,点击修改按钮,系统会抛异常40特殊键:(1)是否支持Tab键(2)是否支持回车键41不选择任何信息,直接点击删除按钮,是否有提示42删除删除某条信息时,应该有确认提示43是否能连续删除多条记录44当只有一条数据时,是否可以删除成功45删除一条数据后,是否可以添加相同的数据46如系统支持批量删除,注意删除的信息是否正确47如有全选,注意是否把所有的数据删除48删除数据时,要注意相应查询页面的数据是否及时更新49如删除的数据与其他业务数据关联,要注意其关联性(如删除部门信息时,部门下游员工,则应该给出提示50如果结果列表中没有记录或没有选择任何一条记录,点击删除按钮系统会报错51上传图片文件类型正确、大小合适52文件类型正确,大小不合适53文件类型错误,大小合适54文件类型和大小都合适,上传一个正在使用中的图片55文件类型大小都合适,手动输入存在的图片地址来上传56文件类型和大小都合适,输入不存在的图片地址来上传57文件类型和大小都合适,输入图片名称来上传 58不选择文件直接点击上传,查看是否给出提示59连续多次选择不同的文件,查看是否上传最后一次选择的文件60查询列表、列宽是否合理61列表数据太宽有没有提供横向滚动62列表的列名有没有与内容对应63列表的每列的列名是否描述的清晰64功能测试列表是否把不必要的列都显示出来65点击某列进行排序,是否会报错(点击查看每一页的排序是否正确)66双击或单击某列信息,是否会报错67返回键一条已经成功提交的记录,返回后再提交,是否做了处理68检查多次使用返回键的情况,在有返回键的地方,返回到原来的页面多次,查看是否会出错69回车键在输入结果后,直接按回车键,看系统如何处理,是否会报错70刷新键在Web系统中,使用刷新键,看系统如何处理,是否会报错71URL链接在Web系统中,在地址栏直接输入各个功能页面的URL 地址,看系统如何处理72分页当没有数据时,首页、上一页、下一页、尾页标签全部置灰73在首页时,“首页”“上一页”标签置灰;在尾页时,“下一页”“尾页”标签置灰;在中间页时,四个标签均可点击,且跳转正确74翻页后,列表中的数据是否扔按照指定的顺序进行了排序75各个分页标签是否在同一水平线上76各个页面的分页标签样式是否一致77分页的总页数及当前页数显示是否正确78是否能正确跳转到指定的页数79在分页处输入非数字的字符(英文、特殊字符等),输入0或超出总页数的数字,是否有友好提示信息80是否支持回车键的监听81字符型英文全角、英文半角、数字、空或者空格82特殊字符“~!@# ¥%……&*?[]{}”特别要注意单引号和&符号,禁止直接输入特殊字符时,使用“粘贴、拷贝”功能尝试输入83长度检查:最小长度、最大长度、最小长度-1、最大长度+1、输入超工字符比如把整个文章拷贝过去84空格检查:输入的字符间有空格、字符前有空格、字符后有空格、字符前后有空格85字符型输入框多行文本框输入:允许回车换行、保存后再显示能够保存输入的格式、仅输入回车换行,检查能否正确保存(若能,检查保存结果,若不能,查看是否有正常提示)86安全性检查:输入特殊字符串(null,NULL,,javascript,<script>,</script>,<title>,<html>,< td>)87安全性检查:输入脚本函数(<script>alert("abc")</script>)、 doucment.write("abc")、<b>hello</b>)88数值型输入框边界值:最大值、最小值、最大值+1、最小值-189位数:最小位数、最大位数、最小位数-1、最大位数+1、输入超长值、输入整数90异常值、输入空白(NULL)、空格91数值的特殊符号如∑,㏒,㏑,∏,+,-等92"~!@#$%^&*()_+{}|[]\:"<>?;',./?;:'-= 等可能导致系统错误的字符、禁止直接输入特殊字符时,尝试使用粘贴拷贝查看是否能正常提交93首位为0的数字如01、02、科学计数法是否支持1.0E2、全角数字与半角数字、数字与字母混合94输入负整数、负小数、分数、输入字母或汉字、小数(小数前0点舍去的情况,多个小数点的情况)9516进制,8进制数值、货币型输入(允许小数点后面几位)96安全性检查:输入特殊字符串(null,NULL,,javascript,<script>,</script>,<title>,<html>,< td>)97安全性检查:输入脚本函数(<script>alert("abc")</script>)、 doucment.write("abc")、<b>hello</b>)98日期型输入框(输入0日、1日、32日)、(输入0月、1月、12月、13月) (日、月的边界值)99月输入[1、3、5、7、8、10、12]、日输入[31]100月输入[4、6、9、11]、日输入[30][31](应当只有30日)101输入闰年,月输入[2]、日期输入[29、30](闰年2月有29日)102输入非闰年,月输入[2],日期输入[28、29](平年2月有28日)103异常值、特殊字符:输入空白或NULL、输入~!@#¥%……&*(){}[]等可能导致系统错误的字符104安全性检查:输入特殊字符串(null,NULL,,javascript,<script>,</script>,<title>,<html>,< td>)105安全性检查:输入脚本函数(<script>alert("abc")</script>)、 doucment.write("abc")、<b>hello</b>)106下拉选择框只能选择的,不允许输入107可以输入的,输入关键字,自动匹配下拉选择框中的内容,或生成新的项108可以对可供选择的项进行选择,选择后保存,选择项正确109列表框的内容较多时要使用滚动条110列表框允许多选时,要分别检查,shift选中条目,按ctrl选中条目和直接用鼠标选中多项条目的情况111检查约束。
常见的web安全性测试点

常见的web安全性测试重点1.XSS(CrossSite Script)跨站脚本攻击XSS(CrossSite Script)跨站脚本攻击。
它指的是恶意攻击者往Web 页面里插入恶意html代码,当用户浏览该页之时,嵌入其中Web 里面的html 代码会被执行,从而达到恶意用户的特殊目的。
测试方法:在数据输入界面,添加记录输入:<script>alert(/30141/)</script>,添加成功如果弹出对话框,表明此处存在一个XSS漏洞。
或把url请求中参数改为<script>alert(/30141/)</script>,如果页面弹出对话框,表明此处存在一个XSS 漏洞修改建议:过滤掉用户输入中的危险字符。
对输入数据进行客户端和程序级的校验(如通过正则表达式等)。
Eg:对用户输入的地方和变量有没有做长度和对”<”,”>”,”;”,”’”等字符是否做过滤2.CSRF与跨站脚本(XSS)CSRF与跨站脚本(XSS),是指请求迫使某个登录的浏览器向易受攻击的Web应用发送一个请求,然后以受害者的名义,为入侵者的利益进行所选择的行动。
测试方法:同个浏览器打开两个页面,一个页面权限失效后,另一个页面是否可操作成功使用工具发送请求,在http请求头中不加入referer字段,检验返回消息的应答,应该重新定位到错误界面或者登陆界面。
修改建议:在不同的会话中两次发送同一请求并且收到相同的响应。
这显示没有任何参数是动态的(会话标识仅在cookie 中发送),因此应用程序易受到此问题攻击。
因此解决的方法为1.Cookie Hashing(所有表单都包含同一个伪随机值):2. 验证码3.One‐Time Tokens(不同的表单包含一个不同的伪随机值)客户端保护措施:应用防止CSRF攻击的工具或插件。
3.注入测试SQL注入是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。
Web测试中,各类web控件测试点总结

Web测试中,各类web控件测试点总结一、界面检查进入一个页面测试,首先是检查title,页面排版,字段等,而不是马上进入文本框校验1、页面名称title是否正确2、当前位置是否可见您的位置:xxx>xxxx3、文字格式统一性4、排版是否整齐5、列表项显示字段是否齐全,列表项字段名称是否跟表单统一6、同一页面,是否出现字段名称相同、值取不同的问题。
7、数据加载情况:除了文本框的值,还要注意:复选框,是否保存打√,或者保存不打√下拉框,是否保存选择的值多文本框,值是否都被保存,空格,换行是否保存二、单文本框(type=text)边界:字段长度判空:是否可以为空唯一性:是否唯一(小归结:边界、判空、唯一性、特殊字符、正确性)考虑语言,操作环境1)特殊符号测试输入' or 1<>'1' or '1'='1' or '1'<>'2"|?><where a='xxx'下划线是否允许输入全部空格输入单引号><script>alert(“123”);</script>>2)特殊字段输入限定框内容是否合法(tel,ip,url,email)序号等,直接限制输入数字,其他过滤掉。
输入金额文本框,整数首位为0,过滤掉,小数点后面,一般保留两个有效数字。
正确性测试(必不可少的步骤)字段长度输入最大允许长度时)数据允许长度的测试。
a、页面是否被挤出的测试(都输入长英文字符串,是否断行;b、数据库是否允许最大字符(都输入汉字、都输入英文、混合……;c、最短长度的正确流程,最大长度的正确流程覆盖。
对于允许为空的字段,不填入,再次数据传递后,看是否报500错误。
未规定字段长度(或者数值大小),不按死板输入,输入非常多字符(或者非常大的数值)时,做允许动作的正确性校验,看是否报错。
WEB安全测试要考虑的10个测试点

WEB安全测试要考虑的10个测试点本文主要论述了WEB安全测试要考虑的10个测试点:1、问题:没有被验证的输入测试方法:数据类型(字符串,整型,实数,等)允许的字符集最小和最大的长度是否允许空输入参数是否是必须的重复是否允许数值范围特定的值(枚举型)特定的模式(正则表达式)2、问题:有问题的访问控制测试方法:主要用于需要验证用户身份以及权限的页面,复制该页面的url地址,关闭该页面以后,查看是否可以直接进入该复制好的地址例:从一个页面链到另一个页面的间隙可以看到URL地址直接输入该地址,可以看到自己没有权限的页面信息,3、错误的认证和会话管理例:对Grid、Label、Tree view类的输入框未作验证,输入的内容会按照html语法解析出来4、缓冲区溢出没有加密关键数据例:view-source:http地址可以查看源代码在页面输入密码,页面显示的是*****, 右键,查看源文件就可以看见刚才输入的密码。
5、拒绝服务分析:攻击者可以从一个主机产生足够多的流量来耗尽狠多应用程序,最终使程序陷入瘫痪。
需要做负载均衡来对付。
6、不安全的配置管理分析:Config中的链接字符串以及用户信息,邮件,数据存储信息都需要加以保护程序员应该作的:配置所有的安全机制,关掉所有不使用的服务,设置角色权限帐号,使用日志和警报。
分析:用户使用缓冲区溢出来破坏web应用程序的栈,通过发送特别编写的代码到web程序中,攻击者可以让web应用程序来执行任意代码。
7、注入式漏洞例:一个验证用户登陆的页面,如果使用的sql语句为:Select * from table A where username=’’+ username+’’and pass word …..Sql 输入‘or 1=1 ――就可以不输入任何password进行攻击或者是半角状态下的用户名与密码均为:‘or’‘=’8、不恰当的异常处理分析:程序在抛出异常的时候给出了比较详细的内部错误信息,暴露了不应该显示的执行细节,网站存在潜在漏洞,9、不安全的存储分析:帐号列表:系统不应该允许用户浏览到网站所有的帐号,如果必须要一个用户列表,推荐使用某种形式的假名(屏幕名)来指向实际的帐号。
WEB常用测试点
WEB常用测试点:安全性测试:Web应用系统的安全性测试区域主要有:(1)现在的Web应用系统基本采用先注册,后登陆的方式。
因此,必须测试有效和无效的用户名和密码,要注意到是否大小写敏感,可以试多少次的限制,是否可以不登陆而直接浏览某个页面等。
(2)Web应用系统是否有超时的限制,也就是说,用户登陆后在一定时间内(例如15分钟)没有点击任何页面,是否需要重新登陆才能正常使用。
(3)为了保证Web应用系统的安全性,日志文件是至关重要的。
需要测试相关信息是否写进了日志文件、是否可追踪。
(4)当使用了安全套接字时,还要测试加密是否正确,检查信息的完整性。
(5)服务器端的脚本常常构成安全漏洞,这些漏洞又常常被黑客利用。
所以,还要测试没有经过授权,就不能在服务器端放置和编辑脚本的问题。
导航测试:导航描述了用户在一个页面内操作的方式,在不同的用户接口控制之间,例如按钮、对话框、列表和窗口等;或在不同的连接页面之间。
通过考虑下列问题,可以决定一个Web 应用系统是否易于导航:导航是否直观?Web系统的主要部分是否可通过主页存取?Web 系统是否需要站点地图、搜索引擎或其他的导航帮助?在一个页面上放太多的信息往往起到与预期相反的效果。
Web应用系统的用户趋向于目的驱动,很快地扫描一个Web应用系统,看是否有满足自己需要的信息,如果没有,就会很快地离开。
很少有用户愿意花时间去熟悉Web应用系统的结构,因此,Web应用系统导航帮助要尽可能地准确。
导航的另一个重要方面是Web应用系统的页面结构、导航、菜单、连接的风格是否一致。
确保用户凭直觉就知道Web应用系统里面是否还有内容,内容在什么地方。
Web应用系统的层次一旦决定,就要着手测试用户导航功能,让最终用户参与这种测试,效果将更加明显。
整体界面测试:整体界面是指整个Web应用系统的页面结构设计,是给用户的一个整体感。
例如:当用户浏览Web应用系统时是否感到舒适,是否凭直觉就知道要找的信息在什么地方?整个Web 应用系统的设计风格是否一致?对整体界面的测试过程,其实是一个对最终用户进行调查的过程。
WEB通用功能的测试用例设计
这几天看到一些WEB通用功能的测试用例设计,我也想小试一把,看到网上也有对翻页功能的用例,感觉不是很全,我总结了一下,下面是我对翻页功能的测试用例设计,有不对的欢迎朋友们指正,不全的大家帮补哦!翻页功能我们常碰到的一般有以下几个功能:1、首页、上一页、下一页、尾页。
2、总页数,当前页数3、指定跳转页4、指定每页显示条数当然,有一些是少于多少页,全部以数字的形式显示,多于多少页后,才出现下一页的控件。
本文暂且用以上四点来做为通用的用例来设计吧。
对于1翻页链接或按钮的测试,主要要检查的测试点有:1、有无数据时控件的显示情况2、在首页时,首页和上一页是否能点击3、在尾页时,下一页和尾页是否能点击4、在非首页和非尾页时,四个按钮功能是否正确5、翻页后,列表中的记录是否仍按照指定的排序列进行了排序对于2总页数,当前页数,主要要检查的测试点有:1、总页数是否等于总的记录数/指定每页条数2、当前页数是否正确对于3指定跳转页,主要要检查的测试点有:1、是否能正常跳转到指定的页数2、输入的跳转页数非法时的处理对于4指定每页显示条数,主要要检查的测试点有:1、是否有默认的指定每页显示条数2、指定每页的条数后,列表显示的记录数,页数是否正确3、输入的每页条数非法时的处理分析完上面的测试点,应该可以进行用例的设计了。
step 1: 列表无记录expect: 1、四个翻页控件变灰不可点击2、列表有相应的无数据信息提示3、不可指定页数4、不可指定跳转页5、总页数显示为06、当前页数显示为0step 2: 列表的记录数<=指定的每页显示条数expect: 1、四个翻页控件变灰不可点击2、总页数显示为13、当前页数显示为1step 3: 列表的记录数>指定的每页显示条数expect: 1、默认在首页,当前页数为12、列表的数据按照指定的排序列正确排序3、记录数与数据库相符4、总页数=记录数/指定的每页显示条数step 4: 列表的记录数>指定的每页显示条数,在首页expect: 1、首页变灰不可点击2、上一页变灰不可点击3、下一页可点击,从(每页指定条数+1)条记录开始显示,当前页数+14、尾页可点击,显示最后页的记录step 5: 列表的记录数>指定的每页显示条数,在中间的某页expect: 1、首页可点击,显示1到每页指定条数的记录2、上一页可点击,显示上一页的记录3、下一页可点击,从后一页的记录4、尾页可点击,显示最后页的记录5、列表的数据按照指定的排序列正确排序6、当前页数为所在页step 6:列表的记录数>指定的每页显示条数,在尾页expect: 1、首页可点击,显示1到每页指定条数的记录2、上一页可点击,显示上一页的记录3、下一页变灰不可点击4、尾页变灰不可点击5、列表的数据按照指定的排序列正确排序6、当前页数为最后一页的页数step 7:输入每页显示条数为正整数expect: 1、每页显示条数更新成指定的条数2、超过指定的条数的记录分页显示3、总页数更新成列表的记录数/每页显示条数step 8:输入每页显示条数为0expect: 1、提示“每页显示条数必须为大于1的整数”2、提示后每页显示条数恢复为上次生效的条数step 9:输入每页显示条数为负数expect: 1、提示每页显示条数必须为大于1的整数2、提示后每页显示条数恢复为上次生效的条数step 10:输入每页显示条数长度超过数据库指定的长度<<<maxlen>>> expect: 1、提示每页显示条数不能超过<<<maxlen>>>位2、提示后每页显示条数恢复为上次生效的条数step 11:输入每页显示条数为字符串,如中文翻页数expect: 1、提示每页显示条数必须为大于1的整数2、提示后每页显示条数恢复为上次生效的条数step 12:输入每页显示条数为特殊字符,如%expect: 1、提示每页显示条数必须为大于1的整数2、提示后每页显示条数恢复为上次生效的条数step 13:输入每页显示条数为html字符串,如<br>expect: 1、提示每页显示条数必须为大于1的整数2、提示后每页显示条数恢复为上次生效的条数step 14:输入跳转的页数为存在的页数expect: 1、正确跳转到指定的页数step 15:输入跳转的页数不存在或非法值expect: 1、跳转的页数值置为1,显示第一页的数据以上的用例是将总页数,当前页数都揉进了翻页控件的测试用例中了。
web测试要点及基本方法
web测试要点及基本方法
Web测试的要点包括功能测试、性能测试、易用性测试、兼容性测试、安
全测试和接口测试。
这些测试的目标是确保Web应用在各种条件下都能正常、安全地运行,并且用户体验良好。
基本方法如下:
1. 功能测试:链接测试确保所有链接都能正确指向目标页面。
这可以通过自动检测网站链接的工具如Xenu Link Sleuth来实现。
表单测试确保在线注册、配送信息等表单功能正常工作。
2. 性能测试:包括负载测试和压力测试,以评估Web应用在高负载下的性能表现。
3. 易用性测试:检查Web应用的导航、布局和信息架构是否符合用户期望和习惯。
4. 兼容性测试:检查Web应用在不同浏览器、操作系统和设备上的兼容性,确保用户在不同环境下都能正常使用。
5. 安全测试:通过渗透测试和安全漏洞扫描来识别并修复潜在的安全风险,保护用户数据和交易安全。
6. 接口测试:检查前后端接口是否按照预期工作,数据传输是否正确。
以上内容仅供参考,如需更多信息,建议查阅软件测试相关书籍或咨询软件测试专业人士。
Web网站测试要点
安全性测试
5.加密 当使用了安全套接字时,还要测试加密是否正确,检查信 息完整性。 6.安全漏洞 服务器端脚本常常构成安全漏洞,这些漏洞又常常被黑客 利用,所以还要测试没有经过授权就不能在服务器端放臵和编 辑脚本问题。 目前,网络安全问题日益重要,特别对于有交互信息的网 站及进行电子商务活动网站尤其重要。
5、组合测试 最后需要进行组合测试,600x800 分辨率在 MAC 机上 可能不错但是在 IBM 兼容机上却很难看。如果是内部使用 web 站点测试可能会轻松些,如果公司指定使用某个类型浏览 器,那么只需在该浏览器上进行测试,如果所有人都使用专线, 可能不需要测试下载施加(但需要注意是可能会有员工从家里拨 号进入系统) ,有些内部应用开发部门可能在系统需求中声明 不支持某些系统而只支持些那些已设臵系统,但是理想情况是 系统能在所有机器上运行,这样就不会限制将来发展和变动。
每日一讲
Web网站测试要点
功能测试
对于Web网站测试而言,每个独立功能 模块需要单独测试用例设计导出,主要依据 为需求规格介绍说明书及详细设计介绍说明 书,对于应用模块需要设计者提供基本路径 测试法测试用例
功能测试
1、链接测试
链接是Web应用系统的一个主要特征,它是在页面之间
切换和指导用户去一些不知道地址的页面的主要手段。
的处理。
界面测试
4)按钮跳转页面处理是否一致。
5)相同字段的名称、长度、类型在不同位臵是 否一致。
界面测试
4、友好性检查
1)提示信息是否友好。
2)执行风险操作时系统是否给出提示信息让用户确认是 否继续操作。
3)页面分辨率检查,在各种分辨率浏览系统检查系 统界面友好性。