
Active Directory和组策略教材
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
6.规划多元密码和帐户锁定策略
❖ 以前的Active Directory实现中,只能对域中的所有用户应 用一个密码和帐户锁定策略。
存放一个可写的DC和一个管理员,浪费太大。 存放一个可写的DC,让管理员远程管理,带宽低,费时
又棘手。 存放一个可写的DC不如WAN安全。
❖ RODC解决方案:
RODC提供了增强的安全性; 使登录更快速,并且允许更有效地访问本地资源; 路漫漫其悠远 RODC管理可以委派给一个没有管理权限的用户或组。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
4.委派RODC安装
❖ 在总公司DC中,可以委派合适的权限给一个用户或组。 ❖ 分支办公室的用户接受了委派权限后,就可以执行RODC
的安装,并可以管理RODC,但不需要域管理员权限。 ❖ 过程:
首先创建RODC账户; 安装过程中就可以关联/委派。
影子组(全局安全组),然后应用PSO。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
6.规划多元密码和帐户锁定策略
❖ 将PSO应用于组而不是OU,可以不用修改OU层次结构,组 为管理各用户集提供了更好的灵活性。
❖ 使用多元密码,需要具有2008域功能级别。 ❖ 只有域管理组的成员才可以创建PSO,以及将一个PSO应
❖ 因此,在用户相对较少,物理安全性差,网络带宽较低, IT 知识贫乏的环境下,可以采用RODC。 提供了只读AD DS数据库、单向复制、凭证缓存、管理 员角色分离、只读DNS(不支持客户更新)等功能。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
2.规划RODC实现
路漫漫其悠远
3.1.1介绍Windows Server 2008目录服务器角色
目录服务器角色AD DS引入的新功能:
❖ 只读域控制器RODC ❖ 新的和增强的工具和向导:AD DS安装向导 ❖ 细化的安全策略:多元密码策略 ❖ 可重启的AD DS:允许离线操作 ❖ AD DS数据挖掘工具:可查看快照数据
❖ 条件:远程启动Server 2008升级或有一个2008的AD DS 域,即可计划实现RODC。
❖ RODC安装的两个阶段: 第一阶段:为该域中的RODC创建计算机账户时,可以 为特定的RODC规定密码复制策略。 在RODC上安装DNS实现一个辅助的DNS服务器,可以 复制该DNS使用的所有应用程序目录分区。客户更新数 据,可以请求单一更新DNS。 第二阶段:安装
❖ Windows Server 2008允许规定多元密码策略。可以规定 多个密码策略,并对单个域中的不同用户组应用不同的密码 限制和账户锁定策略。 密码设置容器(PSC) 密码设置象(PSO)
❖ 通常,规划的策略可以包含至少3个但不能多于10个PSO。 ❖ 不能直接将PSO应用于组织单元OU。而考虑为这些OU创建
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
3.利用安装向导增强功能
❖ Windows Server 2008增加了AD DS安装向导,以简化 AD DS安装,并引入了RODC安装等新特征。
❖ 单击“添加角色” ❖ 输入命令dcpromo ❖ 高级模式安装使你能够更好地控制安装过程。
❖ 可以把RODC管理委派给一个域用户或安全组,从而在本 地管理员不是Domain Admins组成员的地方使用RODC 。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
使用案例: ❖ 远程分公司的用户,一般通过广域网WAN连接到总
公司的DC进行身份验证。缺点:延迟或不能登录 。 ❖ 怎么解决?可写的DC?
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
1.只读域控制器RODC
❖ RODC是具有 Active Directory 文件库只读版本的域控制 器,可部署于域控制器安全性无法确保的环境中。包括域 控制器的物理安全性有疑虑的分支机构,或者具有额外角 色功能并需要其他用户登入与管理服务器的域控制器。
用于某个组或用户。 ❖ 多元密码策略只能应用于用户对象和全局安全组,不能应用
于计算机对象。 ❖ 多元密码策略不能干预自定义的密码筛选器。 ❖ PSO分配给一个全局组后,可以把一个特殊的PSO直接应
用于特定的用户。 ❖ 可以计划委派多元密码管理。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
Active Directory和组策 略教材
路漫漫其悠远 2020/4/13
第1课 windows Server 2008 AD
❖ 学习目标:
列举和描述Windows Server 2008 Active Directory域 服务(AD DS)的新特征和功能
规划和配置域功能级别 规划林功能级别 规划林信任 使用目录服务器
3.1.1介绍Windows Server 2008 目录服务器角色
1.只读域控制器RODC
❖ 如果分公司使用的LOB(line-of-business)业务应用程 序只有安装到一个域控制器上才能运行,也要选择部署 RODC。
❖ RODC从一个可写DC接收它的配置。 敏感的安全信息不被复制到RODC。 用户在分公司第一次登录时通过WAN进行身份确认, 然后RODC可以把凭证缓存,以后就可以在本地验证。
路漫漫其悠远
3.1.1介绍Windows Server 2008 目录服务器角色
5.利用MMC管理单元增强功能
❖ Windows Server 2008增强了MMC管理单元工具(如AD 用户和计算机)的功能。
❖ 查找命令:该命令允许查找放置DC的站点。可以帮助解决 复制问题。
❖ 提供配置“密码复制策略”选项卡,用于配置RODC的设置 。
Active+Diretory+全攻略--组策略
组策略与OU中的组没有关系,不要混淆了。
系统管理员可利用组策略来管理AD数据库中的计算机与用户。
例如:用户桌面环境、计算机启动/关机所执行脚本文件,用户登录/注销所执行的脚本文件、文件重定向、软件安装等。
一、组策略的基本概念1、组策略的设置数据保存在AD数据库中,因此必须在域控制器上设置组策略。
2、组策略只能够管理计算机与用户。
也就是说组策略是无法管理打印机、共享文件夹等其它对象。
3、组策略不能应用到组,只能够应用到站点、域或组织单位(SDOU)4、组策略不适用于WINDOWS9X/NT的计算机,所以应用到这些计算机上无效。
5、组策略不会影响未加入域的计算机和用户,对于这些计算机和用户,应使用本地安全策略来管理。
注意一下:本地安全策略与组策略很相似,但功能较少,仅能管理本机上的计算机设置与用户设置。
GPO的特性:组策略的设置数据都是保存在“组策略对象“(GPO)中,GP O具有以下特性:1、GPO利用ACL记录权限设置,可以修改个别GPO的A CL,指定哪些人对该GPO拥有何种权限。
2、用户只要有足够的权限,便能够添加或删除GPO,但无法复制GPO。
当AD域刚建好时,默认仅有一个GPO--DEFA OLT DOMAIN POLICY。
这个GPO可用来管理域中所有的计算机与用户。
若要设置应用于组织单位的组策略,通常会再另行建立GPO,以方便管理。
GPO的内容:GPO有两大类策略:1、计算机设置:包含所有与计算机有关的策略设置,这些策略只会应用到计算机帐户。
2、用户设置:包含所有与用户有关的策略设置,这些策略只会应用到用户帐户。
下面来看下打开属性可以看到这里只有一个,而且是默认的。
点编辑来到这个默认GPO编辑器。
在这个域树结构中,计算机设置和用户设置称为节点(NODE)而这两个节点又都包含了软件设置、WINDOWS设置和系统管理模块三个子节点。
介绍如下:软件设置:此策略用来管理域内所有软件的安装、发布、指派、更新、修复和删除。
管理员操作手册-AD域控及组策略管理51CTO下载

四川省烟草专卖局(公司) 效能协同平台管理员操作手册AD域控及组策略管理版本号1.0日期:2011年6月山东浪潮齐鲁软件产业股份有限公司文档修订记录ﻬ目录一、ActiveDirectory(AD)活动目录简介4ﻬ1、工作组与域的区别 (4)2、公司采用域管理的好处 (4)3、ActiveDirectory(AD)活动目录的功能ﻬ6二、AD域控(DC)基本操作 (6)1、登陆AD域控.................................................................................................................. 62、新建组织单位(OU)8ﻬ3、新建用户10ﻬ4、调整用户11ﻬ5、调整计算机14ﻬ三、AD域控常用命令15ﻬ1、创建组织单位:(dsadd)15ﻬ2、创建域用户帐户(dsadd)............................................................................................ 153、创建计算机帐户(dsadd)ﻬ154、创建联系人(dsadd)16ﻬ5、修改活动目录对象(dsmod)16ﻬ6、其他命令(dsquery、dsmove、dsrm)17ﻬ四、组策略管理................................................................................................................... 191、打开组策略管理器19ﻬ2、受信任的根证书办法机构组策略设置ﻬ203、IE安全及隐私组策略设置ﻬ254、注册表项推送30ﻬ五、ﻬ设置DNS转发33ﻬ一、Active Directory(AD)活动目录简介1、工作组与域的区别域管理与工作组管理的主要区别在于:1)、工作组网实现的是分散的管理模式,每一台计算机都是独自自主的,用户账户和权限信息保存在本机中,同时借助工作组来共享信息,共享信息的权限设置由每台计算机控制。
第2章配置ActiveDirectory域基础结构
Windows XP 安全指南第 2 章:配置Active Directory 域基础结构更新日期:2006年07月17日本页内容概述支持安全管理的OU 设计支持安全管理的GPO 设计域级别组策略密码策略设置帐户锁定策略设置用户权限分配设置安全选项设置Kerberos 策略OU 级别组策略组策略工具总结概述组策略是Active Directory® 目录服务的一个功能,它便于管理Microsoft® Windows Server™ 2003 和Microsoft Windows® 2000 Server 域中的更改和配置。
但是,在将组策略应用于环境中带有Service Pack 2 的Microsoft Windows XP Professional 客户端计算机之前,您需要在域中执行某些基本步骤。
组策略设置存储在Active Directory 数据库的组策略对象(GPO) 中。
GPO 链接到容器,这些容器包括Active Directory 站点、域和组织单位(OU)。
由于组策略与Active Directory 紧密集成,在实现组策略之前有必要对Active Directory 结构和不同设计配置选项的安全含义进行基本的了解。
有关Active Directory 设计的详细信息,请参阅《Windows Server 2003 安全指南》的第3 章“域策略”。
组策略是确保Windows XP 安全的重要工具。
本章提供有关如何使用组策略从中心位置在整个网络中应用和维护一致安全策略的详细信息。
本指南为企业客户端(EC) 环境和专用安全- 限制功能(SSLF) 环境提供选项。
对于桌面客户端计算机和便携式客户端计算机,本章中建议的设置是相同的。
它们均是在域根级别而非OU 级别应用的特殊设置。
例如,Windows Server 2003 和Windows 2000 Server 域的密码和帐户锁定策略必须通过域根链接的GPO 进行配置。
windows实训报告4--active+directory域用户和组管理
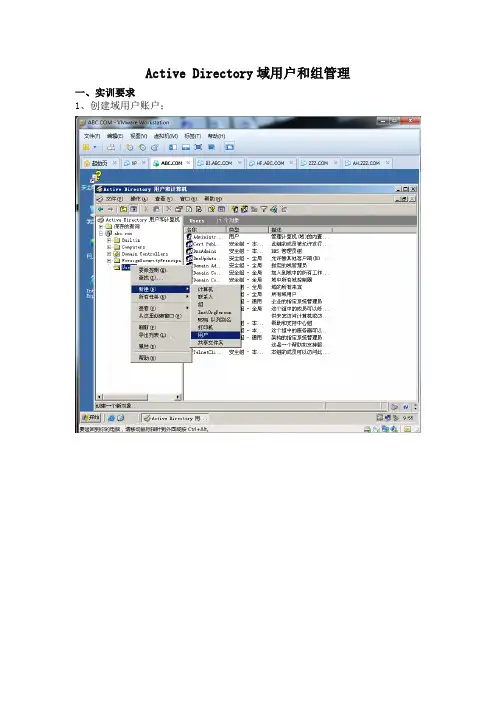
Active Directory域用户和组管理
一、实训要求
1、创建域用户账户;
勾勾去掉
右键该用户-属性
右键该用户出来选项
禁用用户,就是不使用该用户,冻结它
重新设置密码
此勾勾要是勾上则下次登录强制修改密码
移动用户至其它OU
删除用户
重命名
4、用户配置文件(默认,本地,漫游,强制,临时);默认为本地
漫游
在服务器上C盘根目录建立共享文件夹
删除其它权限添加张三,并给张三所有权限
添加NTFS权限
添加用户主文件夹并配置路径
登录客户机XP1
强制
将此文件后缀名改为man就可以了
临时
取消共享主文件夹
客户机登录管理员账户
删除此文件夹
注销客户机登录张三
5、用户主目录;
6、组的创建;
7、组的规划:
新建用户李四
将张三加入销售部
设置销售部文件夹权限为只允许销售部的组访问
由于张三加入了销售组,所以打开了
而李四没有加入销售组,所以无法访问
1)AGDLP原则;
A表示用户账号,G表示全局组,U表示通用组,DL表示域本地组,P表示资源权限。
A-G-DL-P策略是将用户账号添加到全局组中,将全局组添加到域本地组中,然后为域本地组分配资源权限。
2)AGGDLP原则;
3) AGUDLP原则;
4) AGGUDLP原则;
三、总结。
管理Active Directory组对象和组策略
2. 组策略类型 •软件设置:影响用户可以访问的应用程序。 应用程序自动安装的策略有两种方法实现: 指派应用程序,组策略直接在用户计算机 上安装或升级应用程序,或为用户提供应用程 序的连接,指派的应用程序用户无法删除; 发布应用程序,组策略管理员通过活动目 录服务发布应用程序。应用程序出现在用户的 控制面板的“添加/删除程序”的安装组件列表 中。用户可以卸载这些应用程序。 •脚本:组策略管理员可以设定脚本和批处理文 件在指定时间运行。脚本可以自动执行重复性 任务 。
四、 更改组作用域 创建新组时,在默认情况下,新组配置为具有 全局作用域的安全组,而与当前域功能级别无关。 •全局到通用:只有当要更改的组不是另一个全 局作用域组的成员时,允许进行该转换。 •本地域到通用:只有当要更改的组没有另一个 本地域组作为其成员时,允许进行该转换。 •通用到全局:只有当要更改的组没有另一个通 用组作为其成员时,允许进行该转换。 •通用到本地域:该操作没有限制。
工作组中的组和域中的组 工作组中的组 创建在非DC的计算机上; • 驻留在SAM数据库中; • 只能访问本地资源 。 域中的工作组 • 只在DC上; • 在AD中; • 访问域中的计算机中的资源。
第一节 本地组 一、本地组类型 1. 本地组(Local Groups) 本地组可以在任何一台基于Windows Server 2003的非DC计算机上创建,通过将用户加入到相 应的本地组赋予相应的权限,就可以控制用户对 本地计算机上资源的访问。 本地账户信息是放置在创建该组的计算机内 的数据库中,因此其作用范围只限于在创建该本 地组的计算机上。
八、使用“运行方式”启动程序 为获得最优安全性,不要将网络管理员每天 访问使用的用户对象添加为Administrators组成员。 若要运行需要以Administrator身份登录的 程序,可以使用“运行方式”程序。 找到需要用管理员身份打开的程序或其快捷 方式、MMC控制台或控制面板工具。按下 “Shift”键,并右击,从弹出的菜单中选择“运 行方式” 。
windows实训报告6--active+directory组策略

Active Directory组策略一、实训要求1、用户配置实例;2、计算机配置实例;3、组策略处理规则:1)组策略执行顺序;2)组策略继承;3)组策略累加:4)组策略冲突(上下级和同一级);5)组策略禁止替代;6)组策略阻止继承;7)策略筛选;8)GPO针对某一容器的禁用;9)禁用用户设置/计算机设置。
4、用户登录注销脚本;5、计算机开机关机脚本;6、文件夹重定向。
二、实训步骤1、用户配置实例;点击服务器管理器-功能-组策略管理-林-域针对北京用户lisi让他不能使用开始菜单的运行功能创建GPO编辑GPO注销账户重新登录已经没有运行2、计算机配置实例;先把计算机移动到Beijing的OU中3、组策略处理规则:1)组策略执行顺序;父容器到子容器在到OU比如:高层父容器的某个策略被设置启用,但是其子容器策略被设置禁用,其结果是禁用2)组策略继承;子容器会继承父容器的策略比如:高层父容器的某个策略被设置启用,但是其子容器策略未设置,其结果是启用3)组策略累加:域、站点和OU都设置了策略的时候,其结果是累加在一起,如果有冲突的时候,则以处理顺序在后的策略为优先比如:域、站点都设置了同一策略为启用,而OU设置了禁用,其结果为禁用4)组策略冲突(上下级和同一级);计算机策略和用户策略冲突时,会优先计算机策略,如果计算机有多个策略冲突时,是以在前面的策略为优先。
(策略是针对同一设置)比如:计算机策略是启用,用户是禁用的时候,其结果是启用,同时计算机有三条策略针对同一设置时,其在最前面的优先配置。
5)组策略禁止替代;父容器设置了某策略,与子容器策略有冲突,并且子容器设置了组策略禁止替代,子容器还是执行自己现有策略,不改变。
6)组策略阻止继承;父容器不让子容器继承策略比如:父容器设置了某策略,如果子容器阻止继承的话,其子容器不会受到父容器策略影响7)策略筛选;当为一个OU设置了策略之后,如果您想针对某一计算机或用户不执行此策略,可以用策略筛选来做比如:针对业务部设置了开始菜单没有运行选项策略之后,如果想让业务部的经理有运行选项,就可以用策略筛选设置不执行此策略。
Active Directory组策略
– – – –
安全性 组策略脚本 重定向文件夹 软件分发管理
安全模板
• mmc控制台—[添加独立管理单元]—[安全模板] • Windows2000提供“安全模板”管理单元实现安全性的集 中管理。 • 安全模板没有引入新的安全参数,它只是将现有的 Windows2000安全属性组织到一个文件以简化管理。 • 在AD中,安全模板可以导入到组策略对象中。 • 默认情况下,Win2000保存一些安全模板在 %systemroot%\security\templates目录下,扩 展名为.inf的文本格式文件。 • 初始使用的安全模板在工具“本地计算机策略”下可以看到。
– 查看GPT
• [开始]|[运行],输入 %systemroot\sysvol\sysvol%
使用组策略进行安全配置和管理
• 组策略对象链接(GPO link)
– GPO创建后并不会生效,必须把它连接到站 点、域或组织单元上后才发生作用 – 在容器上创建GPO,则GPO自动连接到该容器 上。 – Group Policy Creator Owners组的成 员,只能创建GPO,但无法连接容器。 – Domain Admins组和Enterprise Admins 组的成员有权限把GPO连接到域组织单元,只 有Enterprise Admins组的成员才能把GPO 连接到AD站点。
安全模板
• 预定义的安全模板 – 基本的默认安全模板 Basicwk.inf 2000P Basicsv.inf 2000S Basicdc.inf 域控制器 – 兼容的安全模板 Compatws.inf – 安全的安全模板 Securews.inf Securedc.inf – 高度安全模板 Hisecws.inf Hisecdc.inf – 专用域控制器安全模板 Dedicadc.inf 自定义的安全模板
ActiveDirectory和组策略教材
第2课 Windows Server 2020组战略 (zhànlüè)
❖ 组战略经过自动(zìdòng)完成很多与用户和计算机管理相关的义 务来简化管理。
❖ 可以运用组战略在客户端按需装置允许的运用顺序,并使运用顺 序坚持更新。
❖ 在Windows Server 2020中,组战略管理控制台〔GPMC〕是 内置的。经过〝添加功用导游〞可以装置GPMC。
正OU层次结构,组为管理各用户集提供了更好的 灵敏性。
运用(yùnyòng)多元密码,需求具有2020域功用级别。 只需域管理组的成员才可以创立PSO,以及将一个
PSO运用(yùnyòng)于某个组或用户。 多元密码战略只能运用(yùnyòng)于用户对象和全局
平安组,不能运用(yùnyòng)于计算机对象。 多元密码战略不无能涉自定义的密码挑选器。
规划被删除数据的恢复战略:
决议如何最好地保管删除的数据,使它可以被恢复, 从而在需求的时分恢复该数据。
决议数据丧失后或许破坏时应恢复哪个快照。
确定了需求恢复的对象或第十三O页,U共29页,。 可以在快照中标识并
3.1.1引见Windows Server 2020 目录效力(xiào lì) 器角色
3.运用装置导游(dǎo yóu)增强功用 Windows Server 2020添加了AD DS装置导游(dǎo
yóu),以简化AD DS装置,并引入了RODC装置 等新特征。 单击〝添加角色〞 输入命令dcpromo 初级方式装置使你可以更好地控制装置进程。
第八页,共29页。
3.1.1引见Windows Server 2020 目录(mùlù)效力器 角色
ActiveDirectory和组策 略教材(jiàocái)
组策略管理
分配组策略脚本设置
为组策略组件配置刷新设置 为域控制器和计算机配置刷新设置
使用 Gpupdate.exe 程序刷新用户的计算机组策略设 置
实验5-2:配置组策略刷新率和组策略设置
组策略应用的场合
启动计算机
刷新间隔
5.3.1 组策略应用的场合
计算机设置应用 启动脚本运行
用户登录
刷新间隔
用户设置应用
登录脚本运行
备份 GPO
5.4.4 备份GPO
演示:
掌握如何备份 GPO
还原操作
5.4.5 还原操作
还原操作
GPO1
GPO1
备份的 GPO
还原操作将 GPO 的内容返回到执行备份时的状态
还原 GPO
5.4.6 还原GPO
演示:
还原 GPO 前一版本 恢复出现在“组策略对象”列表中的已删除的 GPO
导入操作
第5章 组策略的实现
活动目录的规划、实现和管理 —— 以 Windows Server 2003 为例
第 1 章 Active Directory 结构简介 第 2 章 实现 Active Directory 林和域结构 第 3 章 实现组织单位结构 第 4 章 实现用户、组及计算机账户 第 5 章 组策略的实现 第 6 章 使用组策略部署和管理软件 第 7 章 使用组策略管理安全 第 8 章 实现站点以管理 Active Directory 复制 第 9 章 实现域控制器的布置 第 10 章 操作主机的管理 第 11 章 维护 Active Directory
5.4.7 导入操作
导入操作
GPO1 GPO 设置
GPO2
导入操作将所有的 GPO 设置从源 GPO 复制到 目标 GPO
AD域管理解决方案ppt课件
Automatic updates
;.
14
配置客户端使用WSUS
• 使用组策略: • 配置自动更新 • 确定内部WSUS服务器位置
• 对于运行Windows 8,Windows Server 2012或更新的计算机, 您应该: • 自动下载更新 • 不自动安装更新
• 对于运行比较旧的计算机,您应该 • 自动下载更新 • 自动安装更新
用户利用以下两种方式安装软件: • 用户开始运行此软件
• 利用文件启动功能(document activation)
;.
11
将软件分配给计算机
当将一个软件通过组策略分配给域内的成员计算机后,这些计算机启动 时就会自动安装这个软件,而且任何用户登录都可以使用此软件。
;.
12
将软件发布给用户
通过这种方式将软件发布给域内用户,此软件不会自动安装到用户的计 算机内。 用户利用以下两种方式安装软件:
• 父/子关系中权限默认继承 • 阻止权限继承:
• 您可以组织权限继承 • 您可以在文件或文件夹上应用阻止继承 • 您可以在文件夹上设置阻止新权限传播给子对象
;.
17
有效权限
• 共享权限和NTFS权限结合使用时,应用最严格权限 • 如:如果一个用户或组被赋予读取共享文件夹权限和 写的NTFS权限,用户或组将只能够读取该文件,因为 它是更严格的权限
下面的组策略任务可以独立委派:
• 创建 GPOs • 编辑 GPOs
• 为站点、域、OU管理GPO链接
• 执行组策略建模分析
• 读取组策略结果集
• 创建WMI 过滤器
;.
9
➢ 软件部署概述
✓ 将软件分配给用户 ✓ 将软件分配给计算机 ✓ 将软件分布给用户