
一个用户权限管理模块的设计思路
一个用户权限管理模块的设计思路:
1. 权限资源(功能资源)
系统的所有权限信息。
权限具有上下级关系,是一个树状的结构。
如下:
<!--[if !supportLists]--> <!--[endif]-->系统管理
<!--[if !supportLists]--> <!--[endif]-->单位管理
<!--[if !supportLists]--> <!--[endif]-->查看单位
<!--[if !supportLists]--> <!--[endif]-->添加单位
<!--[if !supportLists]--> <!--[endif]-->修改单位
<!--[if !supportLists]--> <!--[endif]-->删除单位
<!--[if !supportLists]--> <!--[endif]-->部门管理
<!--[if !supportLists]--> <!--[endif]-->查看部门
<!--[if !supportLists]--> <!--[endif]-->添加部门
<!--[if !supportLists]--> <!--[endif]-->修改单位
<!--[if !supportLists]--> <!--[endif]-->删除单位
对于每个权限,又存在两种情况:1可访问;2可授权,部分表中采用拥有类型做判断(0可访问,1即可访问也可授权)
2. 用户
系统的具体操作者,用户可以自己拥有权限信息,可以归属于0~n个角色,可属于0~n 个组。
他的权限集是自身具有的权限+所属的各角色具有的权限+所属的各组具有的权限的合集。
它与权限、角色、组之间的关系都是n对n的关系。
3. 角色
为了对拥有相似权限的用户进行分类管理,因此定义角色,例如:超级管理员,一般管理员、一般用户等角色。
在这里同时也让角色具有上下级关系,形成树状视图,父级角色的权限是自身及它的所有子角色的权限的综合。
4. 组
为了更好地管理用户,对用户进行分组归类,简称为用户分组。
组也具有上下级关系,可以形成树状视图。
在实际应用中,我们知道,组也可以具有自己的角色信息、权限信息。
就好比是javaeye中的圈子,一个圈子可以拥有多个会员,同时一个会员也可以加入多个圈子,对于不同的圈子又有不同的权限信息。
(组的解释:例如一个公司中,不同的部门即可划分不同的组来进行权限的分配)
针对以上描述,结构关系如下:
整个模块分为组权限管理、角色权限管理、用户权限管理。
其中组权限管理:组权限 = 所属角色的权限合集 + 组自身的权限。
角色权限管理:角色权限 = 角色自身权限。
用户权限管理:用户权限 = 所属角色权限合集 + 所属组权限合集 + 用户自身权限。
注意:因为组和角色都具有上下级关系,所以下级的组或角色的权限只能在自己的直属上级的权限中选择,下级的组或者角色的总的权限都不能大于直属上级的总权限。
欢迎大家拍砖,给点建议。
系统的权限管理体系数据库表结构设计

系统的权限管理体系数据库表结构设计(控
制到菜单)
1.思路:
不同的人员, 对系统的操作权限是不同的。
对于一个系统, 权限可能会有很多种, 如果逐一给每一个人员分配权限, 是一件很麻烦的事情。
所以可以使用对“角色”进行操作的概念, 将权限一致的人员赋予同一个角色, 然后对该角色进行权限分配。
这三张表分别人员信息, 角色信息和权限信息。
他们的关系是多对多的, 一个权限可能同时属于多个角色, 一个角色可能拥有多个权限, 同样的道理, 一个人员可能同时拥有多个角色, 而一个角色也可能拥有多个人员。
权限系统设计五张表
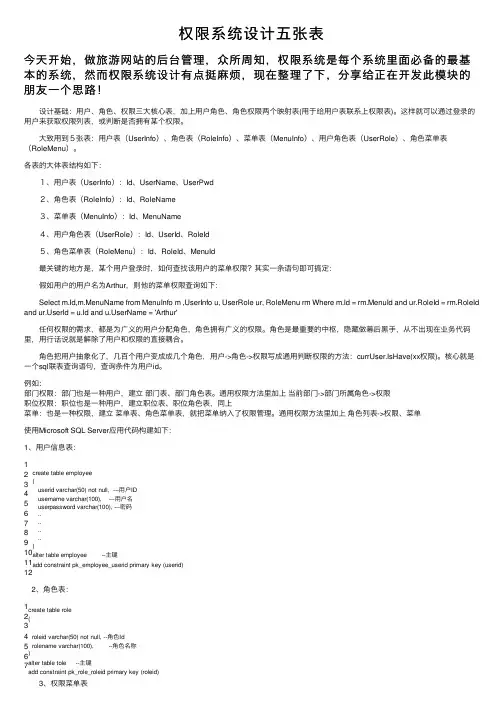
权限系统设计五张表今天开始,做旅游⽹站的后台管理,众所周知,权限系统是每个系统⾥⾯必备的最基本的系统,然⽽权限系统设计有点挺⿇烦,现在整理了下,分享给正在开发此模块的朋友⼀个思路! 设计基础:⽤户、⾓⾊、权限三⼤核⼼表,加上⽤户⾓⾊、⾓⾊权限两个映射表(⽤于给⽤户表联系上权限表)。
这样就可以通过登录的⽤户来获取权限列表,或判断是否拥有某个权限。
⼤致⽤到5张表:⽤户表(UserInfo)、⾓⾊表(RoleInfo)、菜单表(MenuInfo)、⽤户⾓⾊表(UserRole)、⾓⾊菜单表(RoleMenu)。
各表的⼤体表结构如下: 1、⽤户表(UserInfo):Id、UserName、UserPwd 2、⾓⾊表(RoleInfo):Id、RoleName 3、菜单表(MenuInfo):Id、MenuName 4、⽤户⾓⾊表(UserRole):Id、UserId、RoleId 5、⾓⾊菜单表(RoleMenu):Id、RoleId、MenuId 最关键的地⽅是,某个⽤户登录时,如何查找该⽤户的菜单权限?其实⼀条语句即可搞定: 假如⽤户的⽤户名为Arthur,则他的菜单权限查询如下: Select m.Id,m.MenuName from MenuInfo m ,UserInfo u, UserRole ur, RoleMenu rm Where m.Id = rm.MenuId and ur.RoleId = rm.RoleId and erId = u.Id and erName = 'Arthur' 任何权限的需求,都是为⼴义的⽤户分配⾓⾊,⾓⾊拥有⼴义的权限。
⾓⾊是最重要的中枢,隐藏做幕后⿊⼿,从不出现在业务代码⾥,⽤⾏话说就是解除了⽤户和权限的直接耦合。
⾓⾊把⽤户抽象化了,⼏百个⽤户变成成⼏个⾓⾊,⽤户->⾓⾊->权限写成通⽤判断权限的⽅法:currUser.IsHave(xx权限)。
云盘权限设计思路
云盘权限设计思路云盘权限设计是一个非常重要的考虑因素,它涉及到数据的安全性、用户的访问控制和文件的共享等方面。
一个良好的云盘权限设计可以保护数据,确保只有授权用户才能访问和修改文件。
下面是一些云盘权限设计的思路和参考内容:1. 角色和权限管理:- 设计角色层级以控制用户的权限。
可以根据用户的角色将其划分为管理员、普通用户和访客等,每个角色具有不同的权限。
- 管理员具有最高权限,可以访问和修改所有文件。
普通用户只能访问和修改自己的文件,访客只能查看指定的文件。
- 允许管理员自定义角色和权限,以适应不同的用户需求。
2. 文件夹和文件级别的权限控制:- 为每个文件夹和文件设置权限,以控制用户对其的访问和修改。
- 可以设置读取权限、写入权限和执行权限等。
- 允许用户分享文件夹并设置共享权限,确保只有授权的用户才能访问共享文件夹。
3. 用户身份验证和登录控制:- 使用强大的身份验证机制,确保用户的身份安全。
- 提供多种身份验证方式,如密码、指纹和面部识别等。
- 设置登录失败次数限制,如果超过限制则锁定账户,以防止密码暴力破解。
4. 日志记录和审计功能:- 记录用户的操作日志,包括文件的访问、修改和删除等操作。
- 提供审计功能,使管理员可以查看用户的操作记录,以便检查是否有异常行为。
5. 数据加密和传输安全:- 对用户的文件进行加密存储,确保即使数据泄露也不会被轻易损害。
- 在数据传输过程中使用安全的传输协议,如SSL/TLS等,以防止数据被篡改或窃取。
6. 定期备份和恢复功能:- 定期备份用户的文件,以防止数据丢失。
- 提供文件恢复功能,使用户可以恢复被删除或修改的文件。
7. 异地备份和容灾设计:- 考虑数据中心的地理位置分布,将数据存储在不同的地理位置上,以防止自然灾害和系统故障导致的数据丢失。
- 设计容灾机制,确保在主数据中心发生故障时可以快速切换到备份数据中心。
综上所述,一个好的云盘权限设计应该综合考虑角色和权限管理、文件夹和文件级别的权限控制、用户身份验证和登录控制、日志记录和审计功能、数据加密和传输安全、定期备份和恢复功能以及异地备份和容灾设计等方面。
统一用户管理及认证系统概要设计说明书
统一用户管理及认证系统概要设计说明书一、引言随着信息技术的快速发展和应用的深入,系统的用户管理和认证方式越来越成为各行业业务运行的重要环节。
为了提高效率、增强安全性并提升用户体验,我们计划设计一个统一的用户管理及认证系统。
本概要设计说明书将详细阐述该系统的设计理念、功能需求、技术架构和实现方法。
二、系统设计理念我们的设计理念主要基于以下几个原则:1、安全性:系统应确保用户信息的安全,防止信息泄露和滥用。
2、高效性:系统应提供高效的查询和认证服务,以减少用户等待时间。
3、灵活性:系统应支持多种认证方式和用户类型,以满足不同业务需求。
4、可扩展性:系统应具备良好的扩展性,以适应未来业务的发展变化。
三、功能需求本系统主要包括以下功能:1、用户管理:创建、编辑、删除用户信息,支持批量操作。
2、认证服务:提供用户名密码、动态令牌、生物识别等认证方式。
3、角色管理:定义角色及其权限,为不同用户分配相应角色。
4、访问控制:根据用户角色和权限,限制对系统的访问。
5、日志记录:记录用户的活动日志,提供审计和安全分析功能。
6、接口服务:提供API接口,支持与其他系统的集成。
四、技术架构本系统将采用以下技术架构:1、后端:使用Python或Java等编程语言进行开发,采用微服务架构,以提高系统的可维护性和可扩展性。
2、前端:使用React或Vue等前端框架,以提供友好的用户界面。
3、数据库:使用MySQL或PostgreSQL等关系型数据库存储用户信息和认证信息。
4、安全:使用SSL/TLS进行数据传输加密,采用多因素认证提高安全性。
5、云服务:使用公有云服务提供商,如AWS、阿里云等,以实现基础设施的快速部署和高可用性。
五、实现方法我们将按照以下步骤实现本系统:1、需求分析:深入了解业务需求,明确功能和非功能需求。
2、系统设计:根据需求分析结果,进行系统架构设计和数据库设计。
3、系统开发:按照设计文档进行系统开发,编写代码并进行单元测试。
管理员登录模块设计思路

管理员登录模块设计思路一、需求分析1.1 概述管理员登录模块是系统中的一个重要模块,它是系统中的一个关键组成部分,在系统的功能完整性和系统质量的高度依赖的基础上,管理员登录模块占据了不可替代的地位。
1.2 功能需求(1)用户登录:管理员登录模块需要具备用户登录的功能,包括普通用户和超级管理员;(2)安全性要求:登录模块的安全性要求较高,用户仅具有相应的用户权限才能进行登录操作;(3)注册功能:登录模块还需要具备注册新用户的功能,例如可以根据用户输入的信息进行注册;(4)密码找回功能:登录模块还应具备密码找回功能,例如如果用户忘记密码可以根据他账号中的验证码进行密码找回操作等;(5)基础安全检查:登录模块还需要进行基础安全检查,例如防止SQL注入攻击等。
二、设计思路2.1 管理员登录功能(1)实现管理员登录功能,需要为用户输入的管理员账号和密码进行验证,验证成功后才允许用户登录;(2)登录成功后,需要记录用户的登录信息,例如登录IP地址、登录时间等,以便于后台查看;(3)在登录过程中,需要进行基础的安全检查,防止SQL注入攻击、XSS攻击等;(4)实现双重验证,采用短信验证或者邮箱验证的形式,提高登录安全性。
2.2 注册用户(1)实现用户注册功能,需要将用户的信息,包括用户名、密码、邮箱等,存储到数据库中;(2)实现双重验证,采用短信验证或者邮箱验证的形式,进行身份认证,避免垃圾账号的注册;(3)注册完成后,需要进行相应的登录操作,以实现用户账号操作的完整性。
2.3 密码找回(1)实现密码找回功能,首先需要将用户账号的信息,包括用户名、密码、邮箱,存储到数据库中;(2)当用户忘记密码时,需要根据用户账号中的验证码,跳转到密码找回页面,完成相应的操作;(3)密码重置完成后,需要进行相应的登录操作,实现用户账号操作的完整性。
用户权限管理系统ppt课件教案

谢谢欣赏!
用户权限管理系统
• 创建管理用户权限的窗体 • 保护设计完成的用户权限管理系统 • 应用用户权限管理系统
设计思路
• 使用VBA建立用户权限管理系统的具体设计思路如下: 从中不难看出用户权限管理系统包括创建用户权限管理窗体、保护用户权限管理
系统、应用用户权限管理系统三个部分,且每部分右侧列举与之对应的设计内容。 本章创建的用户权限管理系统知识简单将用户分为“一般用户”、“高级用户”、 “管理员”三个用户级别,并且该系统由2个数据表、3个窗体和3个权限三部分组 成。
中输入未注册用户名,例如UD1034,;在“注册密码”文本框中输入“123”, 如图11-92所示。 步骤3:单击【注册】按钮,即可打开【注册成功】对话框,如图11-93所示。
验证用户权限管理系统
• 未注册பைடு நூலகம்户 对于尚未注册的用户实现注册功能的具体操作步骤如下: 步骤4:如果在【注册】对话框中的“注册用户名”文本框中输入“员工资料表”
工编号,例如UD1001;在“注册密码”文本框中输入“123”,如图11-96所 示。单击【注册】按钮,即可打开【该用户名已经注册,不能重复注册】提示 框,如图11-97所示。
专家课堂(常见问题与解答)
点拨1:在用户权限管理系统设计完成后,为什么还要隐藏工程代码和锁定工程? •解答:之所以要进行隐藏工程代码和锁定工程操作,是为了避免用户通过【登录窗 口】进入工作薄,单击“代码”组中的【Visual Basic】按钮,在打开的窗口中对创 建的用户权限管理系统进行修改。 点拨2:在创建【注册】窗体的最后,为什么要在“模块1”代码编辑窗口中设置 “change”函数? •解答:在“模块1”代码编辑窗口中设置“change”函数的原因在于:只有通过单 击【更改用户权限】按钮,才可以打开【更改用户权限】窗体,而【更改用户权限】 按钮对应的“宏名”为“change”。所以“change”函数就是【更改用户权限】按 钮指定宏的内容。
权限系统设计思路
权限系统设计思路一、何为权限?在日常生活中,【锁】是安在可开合的器物(如门、箱子、抽屉等)上,起封缄作用,要用钥匙、密码或其他特种工具或手段才能打开的器具。
想要打开一道锁,就必须拥有一把【key】。
代入到线上场景,【锁】就是一道道限制,这个【key】其实就是权限,即拥有key,就拥有了打开锁的权限。
随着线上化的普及,越来越多的工作都需要在线上完成,员工对于一些内部的操作系统的依赖性也就越来越强。
一个公司内包含了多种角色,如销售、运营、售前、财务、人力等,每个角色的工作内容不同,所以使用的操作后台也不同。
基于数据隐私以及操作安全考虑,各个角色只应该处理自己角色范围内的工作,而不应该查询、操作僭越职责范围外的信息。
如除了财务组人员外,财务的数据不能随便被公司其他人员看到、相关后台不能随便被登陆使用;hrbp所管理的员工薪酬信息不能随便被普通员工看到等等。
权限系统是指,我们可以对每个操作后台都上的一道锁。
只有拥有了这道锁的【key】,即拥有了对应的权限的人,才能登陆系统,查询相关数据。
二、如何设计权限系统1. 权限系统设计流程权限系统的设计其实主要是两个流程:1、对系统、及系统下细化的功能点关联权限key2、赋予用户权限key这样预期就达成了:用户拥有了某个系统/某个系统功能点的权限。
2. 权限系统设计维度上文我们说了权限系统的设计流程,围绕设计流程,可以分析出权限系统设计主要是两个维度:(1)系统/系统功能对系统或系统某功能关联权限时,一般包含功能域权限和数据域权限。
怎么理解这个功能域权限和数据域权限呢?还是举个小明的栗子:小明是一个活动运营,每次涉及运营经费立项时,都会用公司统一OA系统按照要求填写申请单、等待老板审批。
小明发现,虽然同事小李也在用OA系统申请预算,但是他在后台无法看到的小李的申请单。
在这个例子中,【能够使用OA系统申请预算】是因为具备了OA系统的功能域权限,而只能看到部分数据,则是通过数据域进行了隔离。
用户管理详细设计
用户管理详细设计1. 用户管理的意义和目标用户管理是指针对系统中的用户进行管理和维护的一系列操作。
合理的用户管理能够提高系统的安全性、可靠性和效率,保障系统正常运行。
本文将从用户管理的需求分析、系统架构设计和具体功能设计三个方面进行详细描述。
2. 需求分析用户管理的需求分析是系统设计的基础,需要明确系统用户的角色和权限,以及用户管理的功能需求。
2.1 用户角色和权限根据系统特点,用户可分为管理员和普通用户两类。
管理员具有对系统进行配置和管理的权限,包括新增、删除、修改用户信息、分配权限等;普通用户仅有部分操作权限,如查看个人信息、修改密码等。
2.2 用户管理功能需求用户管理的功能需求包括用户注册、登录、个人信息管理、权限管理等。
2.2.1 用户注册系统应提供用户注册功能,用户通过填写注册表单,提交个人信息,系统对注册信息进行验证,并生成唯一标识用户的账号。
2.2.2 用户登录注册成功的用户可以登录系统,输入账号和密码,系统验证用户身份,并根据用户角色分配对应的权限。
2.2.3 个人信息管理用户可以在系统中查看和修改个人信息,如姓名、联系方式、头像等。
系统需要提供相应的界面和功能,保障用户个人信息的隐私和安全。
2.2.4 权限管理管理员可以对用户进行权限管理,包括新增、删除、修改用户的权限。
系统应提供相应的界面和功能,确保权限的精确控制。
3. 系统架构设计用户管理的系统架构设计是为实现功能需求,提高系统可靠性和拓展性。
3.1 前端设计前端设计应考虑用户友好性,通过合理的布局和设计风格提高用户的体验感。
应遵循前端工程化开发原则,使用现代化的前端框架和技术,提升系统的响应速度和稳定性。
3.2 后端设计后端设计应采用模块化和分层架构,确保系统的可拓展性和可维护性。
数据库设计应合理规划用户表结构,包括用户信息、角色、权限等字段,保证数据的一致性和完整性。
3.3 安全性设计用户管理涉及用户个人信息的安全性,系统对用户密码进行加密存储,保障用户账号的安全性。
权限管理功能设计
权限管理功能设计
一.概述
基于角色管理. 用户,角色,模块,权限的相互组合,可以形成一个强大的权限管理系统。
设计思路
1.用户的权限通过角色来控制,一个用户可以拥有单个角色.
2.用户拥有单个角色时,其权限应该是单个角色相互的补集.
3.一个角色拥有多个模块(权限)
4.用户的前台菜单显示根据角色所拥有的模块所决定,不同的用户在前端显示的操作菜单
是不一样的。
5.页面中的功能按钮根据模块中所包含的功能所定义,通过模块及角色所拥有的权限进行
控制
6.可看某个模块有哪些用户,哪些对应角色,并对其进行特殊权限设置.
7.可以针对单个用户进行特殊设置
二.权限管理包括用户、角色、资源:
用户:user
角色:role
用户-角色:user_role
资源:resource(包括上级菜单、子菜单、按钮等资源)
角色-资源:role_resource
标准的权限管理系统设计为以上5张表。
三.表结构:
优惠券表:is_coupon_info
会员<1——n>优惠券。
(完整版)权限管理设计
对EMS权限管理模块设计1.权限设计概述1.1引言随着Web 服务的复杂度增加以及用户数量和种类的增多,安全问题在理论及工程上都是一个必须考虑的问题,而权限管理是安全问题中一个很重要的方面。
因此本文针对权限做了一个分析。
权限可简单表述为这样的逻辑表达式:判断“Who对What(Which)进行How的操作”的逻辑表达式是否为真。
1.2意义❖用户管理及权限管理一直是应用系统中不可缺少的一个部分❖系统用户很多,系统功能也很多❖不同用户对系统功能的需求不同❖出于安全等考虑,关键的、重要的系统功能需限制部分用户的使用❖出于方便性考虑,系统功能需要根据不同的用户而定制1.3目标直观,因为系统最终会由最终用户来维护,权限分配的直观和容易理解,显得比较重要,除了功能的必须,更主要的就是因为它足够直观。
简单,包括概念数量上的简单和意义上的简单还有功能上的简单。
想用一个权限系统解决所有的权限问题是不现实的。
设计中将变化的“定制”特点比较强的部分判断为业务逻辑,而将相同的“通用”特点比较强的部分判断为权限逻辑就是基于这样的思路。
扩展,采用可继承的方式解决了权限在扩展上的困难。
引进Group概念在支持权限以组方式定义的同时有效避免了权限的重复定义。
2.基于角色的权限管理设计(Role-Based AccessControl ,RBAC)2.1权限管理用例图2.2用例图描述超级管理员:系统中默认的角色,它是系统中拥有最高权限的角色,它不仅能够管理其他的管理员和用户,而且还可以对系统中每个模块的任一功能进行操作、维护。
普通管理员:它是由超级管理员创建的,并授予权限,它能够管理系统中大部分的功能,它可以查看所有普通管理员、普通用户的信息,它只能对由它自己创建的用户进行编辑、删除操作,和管理拥有权限的模块。
普通用户:它是系统中最低权限的角色,它只能对自己拥有的权限进行操作,一般情况下,它的权限是对信息的浏览和对自己信息的录入,修改。