
Weblogic安全策略配置
weblogic安全策略配置
1. 用户名密码安全设置
1.1. 操作系统用户weblogic安全
要求:密码长度应8位以上,并符合密码复杂度要求修改密码
passwd weblogic
/bea目录目录属性应为0755
1.2. 用户名密码策略
要求:不使用默认用户名/密码:weblogic/weblogic
密码长度应8位以上,并符合密码复杂度要求
1.3. 帐号锁定策略
要求:密码重试次数5次,锁定时间30分钟
点击security realms
点击myrealm > Users lockout
1.4. 启动boot.properties文件
weblogic启动时会读取用户名和密码,不应在启动脚本里设置用户名和密码如WLS_USER=weblogic, WLS_PW=xxx;而应在域目录下设置boot.properties文件,设置username=weblogic,password=XXX。
Weblogic启动后会自动加密码
boot.properties文件。
1.5. 修改weblogic密码
1登录weblogic控制台,点击security realms
2点击myrealm > Users and Groups
3点击weblogic>passwords
4点击lock&edit,修改密码
5点save,会提示你密码修改成功
6停止所有weblogic进程
7修改域目录下boot.properties文件
8删掉boot.properties缓存文件
缓存文件在域目录/server下各个server下/security下
9启动weblogic,用新密码登录测试。
2. 审计日志
2.1. 开启访问日志,并保留60天
1点Environment>servers,对应各servers
2点进各server>logging>http
3点lock&edit>”rotation type”:by time;>勾选limit number of retained files>;files to retain:60
4点save
5点activate changes,会提示设置生效,但需重启weblogic。
6如有其它server则按上面步骤设置
7重启weblogic
2.2. 访问日志查看方法
访问日志存放在域目录下/servers/各server/logs/access.log*
3. Weblogic header设置
正确设置weblogic header可以防止扫描软件猜解weblogic的版本信息,进而进行下一步攻击。
3.1. 禁用Send Server Header(默认禁用)
点击Environment>servers>AdminServer>protocols>http 检查是否勾选
Send Server header
3.2. 禁用X-Powered-By Header
1点击最顶部的域>Web Applications
2点击lock&edit修改X-Powered-By Header为X-Powered-By Header will not be sent
3点击save>activate changes会提示设置生效,但需重启weblogic
4重启weblogic
4. 限制应用服务器Socket数量
1停止weblogic
2进入域目录下config下
3备份config.xml文件
cp config.xml config.xml.201005
4修改config.xml
在<server></server>中间,<name></name>后面加
<max-open-sock-count>250</max-open-sock-count>
5启动weblogic验证是否生效
5. 错误页面处理
修改应用下/WEB-INF/web.xml,包含如下格式内容
<error-page>
<exception-type>*</exception-type>
<location>error.html</location>
</error-page>
6. Session超时设置
修改应用下/WEB-INF/weblogic.xml, 包含如下格式内容:
<session-descriptor>
<session-param>
<param-name>TimeoutSecs</param-name>
<param-value>7200</param-value>
</session-param>
</session-descriptor>。
部署ILOG规则管理服务器
部署ILOG规则管理服务器1.1 JDBC驱动的路径配置1)在weblogic安装目录下的server\lib目录下添加mysql驱动mysql-connector-java-5.0.8-bin.jar ;注:将该驱动包放在此目录是为了方便路径的设置,因为在下面将要介绍的commEnv.cmd文件里WL_HOME变量指向的就是该目录。
2)在weblogic目录下的common\bin下找到commEnv.cmd打开,找到set weblogic_classpath = 后边加上mysql驱动的路径,例如:%WL_HOME%\server\lib\mysql-connector-java-5.0.8-bin.jar,当然写绝对路径也可以。
3)重新启动weblogic。
提示:如果直接在weblogic下配连接池而不在weblogic下的domain下配置,可以不进行此配置。
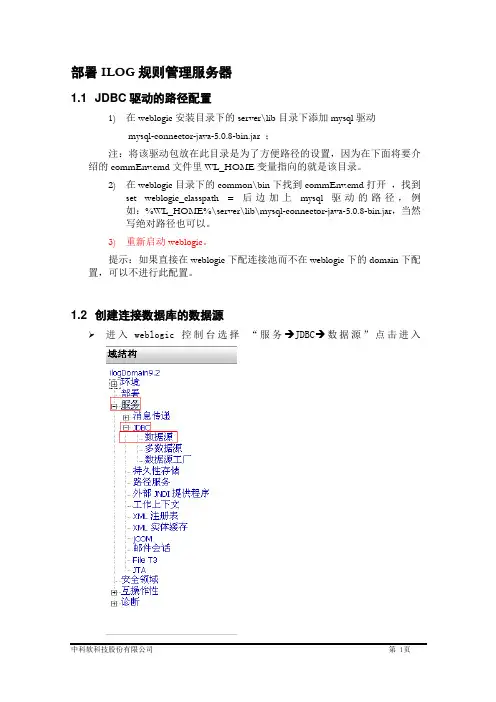
1.2 创建连接数据库的数据源进入weblogic控制台选择“服务→JDBC→数据源”点击进入进入后先按下左上角更改中心的“锁定并编辑”这时候右边的新建按钮由灰色变为了可选,下面我们点击新建。
下面将输入数据源的名称,数据源的JNDI,数据库类型,数据库的驱动程序:数据源名称我们这里设置为ilogDataSource,JNDI为jdbc/ilogDataSource,数据库类型为mysql,数据库驱动我们使用默认。
注意:JNDI 一定要填写“jdbc/ilogDataSource”然后“下一步”。
这里我们选择默认配置然后下一步定义连接属性:输入数据库名,主机名,端口,连接数据库的用户名,密码信息。
注意:填写自己所选择的数据库的信息。
然后“下一步”;这里将输入数据库连接其它内容,驱动程序类名称,URL,然后测试数据库的连接;这里的驱动程序类为:org.gjt.mm.mysql.Driver数据库URL: jdbc:mysql://127.0.0.1:3306/ilogdb(即使用默认)然后我们点击测试连接,将会在上面显示测试结果消息AdminServer然后完成,点击左上角的“更改中心”的“激活更改”1.3 ILOG用户和组的设置域结构中选择安全性进去后同样点击更改中的“锁定并编辑”按钮进行锁定后才能进行编辑在右边我们点击超连接对其进行编辑,进去后选中“用户和组”选项卡,在其下有“用户”和“组”的分选项我们首先选择组来新建组。
Weblogic 10.3.6.0 集群搭建
Weblogic 集群搭建Oracle的Weblogic分开发者版本和生产版本,有32位和64位。
一般生产版本的weblogic是64位的,安装文件是一个大小为1G多的jar包。
去oracle官网上下载64版weblogic。
这里使用的版本是weblogic11g,版本号是10.3.6,文件名为“wls1036_generic.jar”。
安装weblogic前要确认已安装好jdk(如果安装的是64位weblogic则需要64位版本的jdk)。
目前,weblogic可免费使用,需要oracle的weblogic服务时才需要向Oracle付费买服务,即产品免费服务收费。
一、安装weblogic(windows和Linux操作步骤相同)1、在命令行,进入安装文件wls1036_generic.jar所在文件夹然后输入命令:Java -jar wls1036_generic.jar点击回车后程序会启动weblogic安装文件的图形安装界面。
按下来的安装和在windows中安装普通文件一样了。
2、点击“下一步”,到下图界面,然后输入weblogic的安装目录。
(路径中最好不要有空格)3、点击“下一步”。
到下图界面,由于我们没有购买oracle的服务所以去掉下图中的勾。
(目前weblogic可免费使用,需要oracle技术支持的话才需要付费)4、点击“下一步”,到下图界面,会因为我们没有填写上图的的支持信息而弹出两个警告框,直接“YES”通过即可。
进入下图,勾选下面的框(不需要使用验证)5、然后点击“继续”。
到下图界面,选择“典型”和“定制”都可以,根据自己喜好设置6、选择后点击“下一步”,进入下图界面,如果没有显示jdk信息,则手动点击“浏览”选择自己机器上安装的jdk,一般默认显示出来的就已经是自己机口上安装的了(貌似是根据环境变量里的JAVA_HOME获取的)7、点击“下一步”进入下图界面,不用修改,直接点击“下一步”即可8、然后会显示出我们准备安装的组件信息,直接点击“下一步”9、然后就开始安装了10、安装完成了,这里有勾选“运行Quickstart”表示安装完成后打开域创建和配置界面。
OracleWeblogic11g基础知识
主要特点
支持多种编程语 言和框架
WebLogic Server 11g 支持 Java EE 和 SOA 标准,以及多种流行的 编程语言和框架,如 Java、JSP、Servlets、 EJB、JMS、JAX-WS 等。
集成开发环境 (IDE)
高可用性和可伸 缩性
WebLogic Server 11g 提供了一个集成的开发 环境(IDE),支持从设 计到部署的全过程开发, 包括代码编辑、调试、 测试和部署等。
WebLogic Server 11g 支持高可用性和可伸缩 性,通过集群和负载均 衡技术,提供对关键业 务应用的保护,确保应 用程序的可靠性和性能 。
指导用户如何配置审计和日志功能,以便于监控和安全分析。
安全策略配置
指导用户如何配置安全策略,包括 IP 限制、URL 过滤等。
安全漏洞与防护
1 2
常见安全漏洞
介绍 WebLogic Server 11g 中常见的安全漏洞, 如跨站脚本攻击(XSS)、SQL 注入等。
安全补丁
及时发布安全补丁,修复已知的安全漏洞,提高 系统的安全性。
ABCD
VisualVM:用于监控 Java应用程序的内存、线 程和CPU使用情况。
AWR报告:Oracle自动 工作负载仓库报告,提供 数据库性能的详细分析和 诊断。
性能优化案例
案例一
某银行核心业务系统在高峰期出现性 能瓶颈,通过调整JVM参数和 WebLogic参数,成功提高了系统响 应速度和吞吐量。
3
安全加固
通过配置安全策略、限制访问权限等措施,加固 系统的安全性,防止潜在的安全威胁。
常见weblogical漏洞原理及危害和防御方法
常见weblogical漏洞原理及危害和防御方法随着互联网的快速发展,网络安全问题日益突出。
WebLogic作为一款主流的Java EE应用服务器,广泛应用于企业级应用中。
然而,它也存在着一些安全漏洞,这些漏洞一旦被黑客利用,将对企业和用户造成极大的危害。
本文将详细解析WebLogic常见的漏洞原理、危害以及防御方法,以帮助大家更好地保障网络安全。
一、常见WebLogic漏洞原理及危害1.XMLDecoder反序列化漏洞原理:WebLogic中的XMLDecoder组件在解析XML数据时,未对数据进行严格的校验,导致攻击者可以构造恶意的XML数据,执行远程代码。
危害:攻击者可以利用该漏洞获取服务器权限,进而窃取敏感数据、破坏系统等。
2.T3协议反序列化漏洞原理:WebLogic使用T3协议进行远程方法调用,攻击者可以构造恶意的序列化数据,通过T3协议发送给WebLogic服务器,从而执行远程代码。
危害:与XMLDecoder反序列化漏洞类似,可能导致服务器被攻击者控制。
3.IIOP协议反序列化漏洞原理:WebLogic支持IIOP协议进行远程方法调用,攻击者可以利用该协议发送恶意序列化数据,执行远程代码。
危害:同样可能导致服务器被攻击者控制。
4.SSRF漏洞原理:WebLogic中的某些功能存在服务器端请求伪造(SSRF)漏洞,攻击者可以构造特定的请求,让服务器向指定的目标发起请求。
危害:攻击者可以利用该漏洞访问内部网络资源,甚至可能导致服务器成为攻击者的代理,对外发起攻击。
5.反向代理漏洞原理:WebLogic的反向代理功能存在安全缺陷,攻击者可以构造恶意的请求,绕过反向代理的限制,访问内部网络资源。
危害:可能导致内部网络资源被暴露,遭受攻击。
二、防御方法1.及时更新补丁针对已知的漏洞,Oracle官方会发布相应的补丁。
企业和开发者应及时更新WebLogic服务器,确保安全。
2.禁用不必要的服务和协议关闭WebLogic中不必要的服务和协议,如T3、IIOP等,减少潜在的攻击面。
weblogic优化指南

优化WebLogic一、为WebLogic启动设置Java参数垃圾收集(GC)是指JVM释放Java堆中不再使用的对象所占用的内存的过程,而Java堆(Heap)是指Java应用程序对象生存的空间。
堆大小决定了GC的频度和时间。
堆越大,GC频度低,速度慢。
堆越小,GC频度高,速度快。
所以GC和堆大小是一组矛盾。
为了获取理想的Heap堆大小,需要使用-verbosegc参数(Sun jdk: -Xloggc:<file>)以打开详细的GC输出。
分析GC的频度和时间,结合应用最大负载所需内存情况,得出堆的大小。
通常情况下,我们建议使用可用内存(除操作系统和其他应用程序占用之外的内存)70-80%,为避免堆大小调整引起的开销,设置内存堆的最小值等于最大值即:-Xms=-Xmx。
而为了防止内存溢出,建议在生产环境堆大小至少为256M(Platform至少512M),实际环境中512M~1G左右性能最佳,2G以上是不可取的,在调整内存时可能需要调整核心参数进程的允许最大内存数。
对于sun 和hp的jvm,永久域太小(默认4M)也可能造成内存溢出,应增加参-XX:MaxPermSize=128m。
建议设置临时域-Xmn的大小为-Xmx的1/4~1/3, SurvivorRatio为8堆栈内存优化,修改配置文件:WL_HOME=C:\bea\weblogic81 "%WL_HOME%\common\bin\commEnv.cmd":bea#如果采用的上bea的JDK# JVM Heap(堆内存)最小尺寸为96M,最大尺寸为256Mset MEM_ARGS=-Xms96m -Xmx256m:sun#如果采用的是sun的JDK# JVM Heap(堆内存)最小尺寸为32M,最大尺寸为200M#公共变量对象的内存限制: PermSize:最小尺寸, MaxPermSize :最大允许分配尺寸set MEM_ARGS=-Xms32m -Xmx200m -XX:MaxPermSize=128m监视堆栈使用情况:下载JRockit JDK,该JDK已经自带了JRockit Mission Control工具,目前好像还没有单独下载JRockit Mission Control的地方,于JRockit JDK进行了绑定下载;在C:\bea\jrockit81sp5_142_08\console目录里面运行:C:\bea\jrockit81sp5_142_08\bin\java –Xmanagement -jar ManagementConsole.jar 如何监控weblogic呢?修改weblogic启动脚本startWebLogic.cmd,在里面加入-Xmanagement启动参数:%JAVA_HOME%\bin\java -Xmanagement %JAVA_VM% %MEM_ARGS% %JAVA_OPTIONS% =%SERVER_NAME% -Dweblogic.ProductionModeEnabled=%PRODUCTION_MODE% -Djava.security.policy="%WL_HOME%\server\lib\weblogic.policy" weblogic.Server二、设置与性能有关的配置参数在一个WebLogic域中,配置文件(config.xml)位于与管理服务器通信的机器里,提供WebLogic MBean的长期存储。
山石网科远程安全评估系统版本说明说明书

山石网科远程安全评估系统 V5.5-1.8.4
发布概述
发布日期:2020 年 6 月 11 日 本次发布是山石网科远程安全评估系统的全新发布。
平台和系统文件
产品型号 SG-6000-RAS3000 SG-6000-RAS5000 SG-6000-RAS3000V SG-6000-RAS5000V
数据库:Oracle、Mysql、DB2、Informix、Mssql、Sybase 等。
虚拟化平台:Vmware EXSi、XenServer 等。 网络设备:思科等。 安全设备:juniper 等 漏洞规则超过 58000 条。
覆盖缓冲区溢出漏洞、拒绝服务攻击漏洞、弱口令、信息泄露漏洞等全 部常见漏洞。 能够扫描常见的网络安全客户端软件(网络防病毒 Symantec、 TrendMicro、McAfee)的安全漏洞。 能够扫描常见的应用软件漏洞(如 IE 浏览器、MSN、Mozilla Firefox、 Yahoo Messenger、MS Office、多媒体播放器、VMware 虚拟机)的安全 漏洞。 提供专门针对 DNS 服务的安全漏洞的检测。 支持自定义扫描策略。 支持设置策略并发数。 支持 UDP 扫描。 支持扫描端口服务版本。
资产探测
支持端口与服务发现。可对监控目标进行全端口扫描,并整理出服务的 端口、应用软件类型、版本,并提供搜索接口可对目标进行搜索。
端口扫描方式:支持 TCP SYN 扫描、connect 扫描、TCP ACK 扫描、UDP 扫描、TCP FIN 扫描、TCP NULL 扫描、Xmas Tree 扫描、idle 扫描等
登录扫描
支持被动扫描,支持用户录入 url
支持自定义爬虫规则
weblogic密码复杂度策略
WebLogic Server 提供了一种密码复杂度策略,用于确保用户输入的密码符合安全要求。
该策略基于以下规则:
1. 长度要求:密码必须至少包含一定长度的字符。
2. 复杂度要求:密码必须包含足够数量的大小写字母、数字和特殊字符,以增加密码的复杂度。
3. 重复要求:密码不能包含用户名或其他敏感信息。
WebLogic Server 提供了两种不同的密码复杂度策略:
1. 简单密码复杂度策略:允许密码长度为6 个字符或更长,并且必须包含至少一个大小写字母、一个数字和一个特殊字符。
2. 高级密码复杂度策略:允许密码长度为14 个字符或更长,并且必须包含至少一个大写字母、一个小写字母、一个数字和一个特殊字符。
WebLogic Server 还提供了一些其他的密码安全功能,如密码哈希、密码加密、密码撤销等。
这些功能有助于保护用户密码的安全性和完整性。
总之,WebLogic Server 的密码复杂度策略和其他密码安全功能可以帮助管理员确保用户输入的密码符合安全要求,并保护用户密码的安全性和完整性。
管理员可以根据实际需要配置这些功能,以提高WebLogic Server 的安全性。
(安全生产)中国移动WLP安全配置手册
密级:文档编号:项目代号:中国移动WebLogic Portal安全配置手册Version 1.0中国移动通信有限公司二零零四年十二月拟制: 审核: 批准: 会签: 标准化:版本控制分发控制目录第1章WEBLOGIC PORTAL 安全概述 (1)1.1工作原理 (1)1.1.1安全框架体系架构 (1)1.1.2服务提供者集成 (2)1.2功能与定位 (2)1.3特点与局限性 (4)1.3.1集成的安全性 (4)1.3.2兼容性 (4)1.3.3安全管理特性 (5)第2章3A (8)2.1认证(AUTHENTICA TION) (8)2.2授权(AUTHORIZA TION) (9)2.3审计(AUDITING) (10)第3章WEBLOGIC PORTAL资源的访问控制 (12)3.1安全配置步骤 (12)3.2系统安全配置 (13)3.2.1更新系统口令 (13)3.2.2配置安全域 (15)3.3用户和组 (19)3.3.1定义用户 (20)3.3.2定义组 (25)3.4安全服务提供者管理 (27)3.4.1注册安全服务提供商 (28)3.4.2配置一个服务提供商 (28)3.5管理P ERMISSION授予 (29)3.5.1注册一个角色 (30)3.5.2角色属性配置 (31)3.5.3向角色添加用户和组 (32)3.5.4编辑角色表达式 (33)3.5.5角色权限设置 (34)3.5.6角色使用配置 (36)3.6访问控制PORTLET (36)3.6.1角色权限设置 (37)第4章单点登录配置 (39)4.1安装S ITE M IDER FOR WLS A GENT (39)4.2S ITE M IDER策略服务器配置WLS A GENT (42)4.3配置WLS上的安全提供商 (50)第5章WEBLOGIC PORTAL 配置SSL ......................................................................... 53 5.1配置SSL ............................................................................................................................................................. 53 5.1.1获得私钥与数字证书 .................................................................................................................................. 53 5.1.2保存私钥与数字签名 .................................................................................................................................. 54 5.1.3配置单向SSL ................................................................................................................................................ 56 5.1.4 配置双向SSL (59)附录 术语表 (61)中国移动WebLogic Portal安全配置手册第1章 WebLogic Portal 安全概述1.1 工作原理1.1.1 安全框架体系架构BEA WebLogic 8.1安全框架的目标是为应用程序安全提供一种全面、灵活和开放的方法。
配置Web服务器Weblogic12c
点击完成; 到此算是配置域完成了;
Myeclipse 配置部分
<1>、首先启动 myeclipse 2015;
<2>、打开 Windows Preferences
<3>、选择 Myeclipse
<4>、选择 ServiceRuntime EnvironmentsAdd
<5>、找到 Weblogic Oracle Weblogic Service 12c 重 点 : 最 下 面 的 Create a new local Service
<3>、下面选择开发和默认 JDK;你也可以尝试修改,看下是否有什么异常,我没尝试 过,你可以试试;
<4>、这一步选择管理服务器;
<5>、下面是一些配置信息,你可以把端口好修改为 80 不过最好不要修改保持默认, 因为你不知道那个程序也在用 80 端口,这样的话你又要折腾一番;
<6>、选择创建:
完成就 OK 了,然后点击下一步:
点击 Finish 之后,我们还需要修改此 jre 为默认的;然后选择 OK
<10>、选择你配置好的 JRE ,点击 Next
<11>、完善 Weblogic 的配置: C:\Oracle ∙WebLogic installation directory: 也可以理解为安装目录,不过此目录是所需的启动服务目录(个人理解) 例如:
不 要 忘 了 勾 选 了 ;
<6>、选择 Weblogic 12.c 的安装目录,和配置 JRE<重要>一定要选择 Weblogic 12c 之 中自带的 JRE;
ቤተ መጻሕፍቲ ባይዱ
中间件安全基线配置标准
中间件weblogic安全基线配置标准目录第1章账号管理、认证授权 (3)1.1账号管理 (3)1.1.1系统启动账号 (3)1.1.2帐号锁定策略 (3)1.2口令 (4)1.2.1密码复杂度 (4)第2章日志配置操作 (4)2.1日志配置 (4)2.1.1审核登录 (4)第3章IP协议安全配置 (6)3.1IP 协议 (6)3.1.1支持加密协议 (6)3.1.2限制应用服务器Socket数量 (7)3.1.3禁用Send ServerHeader (7)第4章其他配置操作 (8)4.1登录安全管理 (8)4.1.1定时登出 (8)4.1.2更改默认端口 (8)4.1.3错误页面处理 (9)4.1.4目录列表访问限制 (9)第1章账号管理、认证授权1.1账号管理1.1.1系统启动账号1.1.2帐号锁定策略1.2 口令1.2.1密码复杂度第2章日志配置操作2.1日志配置2.1.1审核登录第3章IP协议安全配置3.1IP协议3.1.1支持加密协议3.1.2限制应用服务器Socket数量3.1.3禁用Send Server Header第4章其他配置操作4.1登录安全管理4.1.1定时登出4.1.2更改默认端口4.1.3错误页面处理4.1.4目录列表访问限制中间件tomcat安全基线配置标准第1章账号管理、认证授权 (12)1.1账号管理 (12)1.1.1共享帐号管理 (12)1.1.2无关帐号管理 (12)1.2口令 (13)1.2.1密码复杂度 (13)1.3授权 (13)1.3.1用户权利指派 (13)第2章日志配置操作 (14)2.1日志配置 (14)2.1.1审核登录 (14)第3章其他配置操作 (15)3.1访问权限 (15)3.1.1定时登出 (15)3.2防攻击管理 (15)3.2.1错误页面处理 (15)3.2.2目录列表访问限制 (16)3.2.3禁用危险HTTP方法 (17)11第1章账号管理、认证授权1.1账号管理1.1.1共享帐号管理1.1.2无关帐号管理121.2 口令1.2.1密码复杂度1.3授权1.3.1用户权利指派第2章日志配置操作2.1日志配置2.1.1审核登录第3章其他配置操作3.1访问权限3.1.1定时登出3.2防攻击管理3.2.1错误页面处理153.2.2目录列表访问限制3.2.3禁用危险HTTP方法17。