
联想网御网闸(SIS-3000)配置过程
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构i 通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘一一管理证书文件夹下,密码:hhhhhh ),管理 IP:10.0.0.200 ,掩码:255.255.255.0。
2、 登录内网:用网线连接内网专用管理口,在 IE 浏览器输入:3、 输入用户名/密码:administrator/administrator (超级用户)或输入:admin/admin123(管理员 用户)。
4、 登录外网:用网线连接外网专用管理口,在IE 浏览器输入:或输入用户名/密码:administrator/administrator (超级用户)或输入:admin/admin123(管理员用户)。
测试拓扑结构:注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访 外部客户端通过访问相连网闸地址,再由问网闸另一侧的真实服务器地址;网闸连接真实服务器; 原理区别 两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网必须同时配置网闸客户端、服务端任务, 闸服务端任务;且对应任务之间的任务号必须相同;2)客户端添加一条路由,指向网闸;访问目的地址 网闸另一侧的真实服务器地址 与客户端相连一侧的网闸地址 网闸两侧网络 支持支持地址同网段FTP 客户端FTP 服务端网闸客户端 I 网闸服务端网闸两侧网络支持支持地址不同网段双机热备 支持 支持 负载均衡不支持支持硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:内网陽离交换填坟交换芯片交换芯片I叫信网络仝抉子累统卄艾松剳r jfttr尸笑控制子茶统Leadsec AS I C 芯片内网主机系统〕外网隔涌交揀模块联韻网御安全隔需网闸非口 j 信网络登陆界面登陆首页;*rti碎曲日-n sew* -p卫#卫挺0 3Etti* 叮u"时i导11且际刁E送闾带崎用〈•',巧:4P-勺訓抽灯P V JL A JL r勺咖士*■ -勺孚处托© ifiCJTH^wtrri 丽—3»Ma内IF魁和迥耳E理轴1納垃疋号■^-3flLjfl-£E!K犊忡嗾衣寻j.0.200.6fed?璋nan jifCfU料用3旳科n柑印•4QaV£H用・KMna««ew iriMb日创冬誓u^W9«B■Mil更改密码(按需求修改)© BTT 7鼠碗.a anm^-北屣舷鼻亏^T«3ft弓jjfljwi•号+ 口IJLBHSiBQ产上呷功任''i H'hrs +"砒只•■*幻扳鼻i m工H>抚**+$ 3|EiS4 '鼻厚睥山闻t 1・TS晖诃歼+刁左±海査+ j "4Sfts.li;-暉理■ a ^r«昂啟号•号i ^XTErilrr sy^Qj? 4&neha?i 卜生茹* 辺起+a switBMLT 4L>MTr a^iia*4iT i a JR-L/廿F------------------------------------------------------------------------ /J ' iiisintrnt)□IP^RD*«ar(I ^r®ra?i卞•■认口卒!*»*< ■•■■■/ ifc^sa田HKWffiI-E曰妬计H"网口配置(按需求修改)-i E?二j j^-.wa a tinitf-l*、爵电礙T ?)««■■ q瑕戢・o用戶。
研■厲■D 7珂litHl R IB U S口a申奄鬻费♦A IM*卫■£«L*»■.■*«X乂皿口權■蚕・WHS理舌凫・X■Ht7 F]D o审1 WF・Z漳.d'R^K<j IE IM 1 1F/.Z55.E5! ?M n^flQi If序:滋Z 3力'叫*4) Ur wrtre X孑]/ 耳■曹■•冲■- ■ fl/lJI WT1U l_■ [SJci |V21 *t»心—tift a ijjpLM 粉配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,则任务 号与服务端任务号一致、若选择【普通访问】,网闸内、外两侧均需配 置;若选择【透明访问】,仅需配置网闸内侧。
源地址为FTP 客户端地址,可选择any , 亦可自定义范围;但若为【透明访 问】,则与目的地址不能同时选择any 。
念音迺谊冃o 逶明访何:Ba]03fi2000:;192.163.20.1C1.-6553S )CW 认搭如:LZOQJS?QOO :30L^」•腥轄■荚呈tcp_any *生为时段国”源端口米用 默认值即可 若是【普通访问】,该地址为内侧网 口地址【192.168.20.1】;若是【透明 访问】,该地址为FTP 服务器地址对象 【ftpsvr_ 192.168.10.2】。
目的端口 【21】(1-65535)服务类型可选【tcp_any 】;亦可 选【ftp 】,但目的端口可不填。
:[?* ]T I^L : -"J =觀左全慣丘 口甚主||:宜◎鸭聶 ・曲JtH 中占自 T 耳.护无棗棒 ” S 花我充軒 ]■ iXi ft:皿価新韓I 1 上回呵】Q v|丽肆启动服务,如下图 ■ .1疋申弭2.2外网配置抓图: 登陆界面 登陆首页豳嗣心:IHHE1□柬事 Off 宙眸可* ^^jst+^s "jatsfeji ■ i X*5Ul -LjF qms 呻 r '「.FJId ■► ' j rrriJ S + ■ raniMi * g 田映 m 焙妊 ■,x j TlM^fr □申TV :・ 4*<unkH*Li»ea£«豳&得1MFW 丽亦粉EX ZE-XM-3E2. 肖*号J. D L 初血DIk 畑名樺 n«tt国6"舉时曲审吕总(in£l)WQfil#CJtVTTa *ria *«>HUD A 口Fm J ^.^D .DO住里Fkr 4 14 <ffi N T«tO»p iBlui Itvi tl SaLa^";De D/UifYM l< 罰 OB" 4uvdilfw| 1^15^=9 >H±i I'J^wlAD lrc« = LD. □.□. £_>4 kjiDi^="l -£^11 kJ'4. C I'l^p^LLblv.■•if i M S'l U 1■创J ;* R H PI lrVl+3 d<il :*-'2l)r "(K更改密码(按需求修改)e 切^liAVX IJ Ftfi-'S*与萼越祭 7皆鮭a 口g®3M 'j 阴 JW □凹艮它百 d 停a曲+ji pjjtwrn -11IUJW + 洛陆暫 ± g 伴丸ft + "j£'E*[dr ■ *0炖+ Sitt^ + J .i nttirs ” :u 主知IBi itin! Is :住曲:T UM 于也海农幽!5盘理< 244-It >「卓年t?時4疔*出巴丹怙i<>jiJslj^«r i^tre 7・廿3曲<*砂旧空苯计豪£豪苦虚Di4--U jr 1KJTSi ■寻JV 护 BiaE^a-ctt lA^friwt Axpleier#1娥&吓 i iliBtDKXTW) 1 )個汗口心 » EJ4-| r <5 ■旳*品询刊缰普1> “.Hik 口奋 ]轲■号宜31叵 iczreiIT 肚毎禅寻* 匝日珈询E 崔 M' « 网口配置(按需求修改) ■ L j <ifFS•:汕制』-J 卜;刊至鬥虽配百》凉塞设奋MIUWIIOEM ia««>£7(11*1”FG■5 口X磧FaPLD □ □ zyw.m 13 ■ £砂_L/1器|開1引春昌盪。
r«aui1/ M/Fwtflni»7FB¥ Xd.' --A-[』/、■>11 ._^j■■x siffnn in*3i j - JJ 画毎,■ |芮 zJ >i&配置网闸外侧任务,并启动服务(按需求修改) 添加网闸外侧任务,仅对普通访问有效,如下图:任务号与客户端任务号一致 服务器地址为真实FTP 服务器地址【192.168.10.2-TH^-52-旬安全遇话3荃出配昔户端•堺抗取舌设登 ” 0怒5宜揑 春旳扛dJi-frU启动服务,同上。
三、配置测试针对普通访问,访问时如下图L T服务器端 口【21】J 1(R^3^httDa±//in.q, :aB99 - JE 爵瑞代J£护■恵三同口廿|1曲“站"山" »把站jtC3_ZZl.y 禺弗療匡祇[流出网口 IP 指:作为发起方, $数据包应从哪个网口流出服务类型可选【tcp_any 】;亦可 选【ftp 】,但目的端口可不填。
W尙阳'1页跳转到|匚页色誓页 山 *行肾针对透明访问,访问时如下图Z C: \ VXBDOW3\sjFst GM32\cMd. e^c 一 f±p 1U2. 16H. 1U. 2 53@i Hol: log-r^ed in - La31 in £a.±led » by221 Goodhue T透明访问模式下该地 址为真实 FTP 服务器地址 x|I-C : xDocunc nts and Sc tt ijngrs t; p Connected to 192.1G8.10.2.*20i Geru -U FTP Seruer .3 For WinSock re^dy.- User- <192-1G0.1B.2:(name > > :□ 31 User oavne o knyneed. Pfltss w 口 Fd. •K3W Usei* lugyed in. . *tp> div20(3 PORT Commanid succesrsFul« UL50 Open ing* i'll —i*w — ai'w ~i*u —i*w — plrvj —I'w —j*w — 1V2 - JLbB .10.2 Hrw —i*w —rw — -i*w —i*w —J *W — A£CTI made 1 1 1 1 1 1 UlSGl* VASCl* complete ■test透明访问模式下,格式为: 用户名 data eannec t ion £o n* Zblni/ls = Q 0 0 240 74 1H2¥ Ql'QUp QTl*OUp £fl*OUp 9*1*0 up S (i*oup §ri*oupJan Jan Jan Jun Jun Jun 1孕 1919 3B 3^ 13=52 13=52 13=55 2006 乂妣& Frw —rw —r-w — pg 乐 Transfer -〜” ^t P :收至ij 391 字节.用时 0.01SeGond& 2G .07MbLFtesZ3cc . f tp> 賈明 .t.u 说 7必下下 -设备外网端的配置导入、导出 笊 ^.^Kr gRW 岀 卩与人轴1 *十曰宦畀” "i日志审计|总 口盜盅gsl w z 芒 s s s s./J V N r f y y07勺划分济y岁旳s叶 E |i ・*A MBIT [ * r.n ・^vi 肚丄saLiwo 询首 IKJ *isma80L(VQh«4 呎:J S m■9LiWD3jC4 14 31 StRLl :J[]2k<]« :< 21 5LfM W L MWI II .O *nw30L(U4Kr4i ci £S 轴 ・■.BL 蛇Qj 夙I* II life $1fBV JDLE/DJuOt C4 LS 31»IUD3^44 11 41 EI4ne眈郭& ; 1卽卓V d pg 匕阿;r flint s0 Hi ■ ' ip ■,匚p 』r ・Tv 窘刊4»■«.•= U/C >.• D« 1 > >S I j"h 4 “也”电丛.换 航屯I -ifrf^j-sr1=1® 1 <-^wa.t= cl2 ■! ;4.:r-.]fi ・即』*2 加叫:巧'Zr i?/n -iKlo5*yp<=EO5 pre «<-i=mcl « irv=^■:d 5'3tlc36^ I 6(HI 監 般.I .专”偈取H M .- 4 3-l:X2-:5E :H ・xa t _^-BX>- d*VL -£-3 丄= 口・口.丿匸”541卫即初*班 Mhb 靳 ■■讣♦—芦专比上Iflrl K 】爾I 4Kfl. I 5 ^■■rT]5E] r^tir-el^st时・ 4 i4^3 -r1.31^1 I«H* ■科*> JkLer- .i |即[ss'MML € ■<!-£□■ h fl A 上■产riPXS JM I 吕*l ・r 4 34:-^=::^ H R * ><p Z WTKJ»I .*=-SCH I :>/T :/0<"职n*話r ; pt4i.^« 土二峙理口1 许h " i 隘 】酬.1“&d*^m -U. L 5 4p ・ir*i ・Jm ivv*x!:" cl >IA *• - i * <'■ H-fc ■ •邛 可卄* M*L «T j 4*1*■■114.l^F i>TF*-:30T pr !«■•■■ 4r ■ d ■ J:*v=ir<i SI « i«=!{*£ J 誉 1 &■萌 厠JI <f 4|>ir 4i|Hl "阳Utt 斗 H :]C-:5[ Mrt^tp TCPJJ-1 •・ 5tVLd--3 鼎 1*-工口2『皿⑴ Lv0y^T :3l> pri4 4=wid«川举乍删| 4d«=IKZ J0fl. I 5 如曰列筈i ii>r 4 雹FlftiHI 莫 i 业・H. Z3 E b ±Lhr. «ptfs1"KI b14,芒 H V9_ H E 详用 ■W 齿如L*1i "3 <■#"七i ■■昨曲小即 wpr -*1=201 i l!・ 4 14iMn9l H I K I * ■利1 ti ft3(15 pit L 4* 匕x>LU;Rr tatOF c^]1^ 3E£ I C4-rlflE - 4 *■亍牲、■■第肩H M - 4 13:41:?E :N ・ 吐叫JAL^^DIDyEO.iDtUflnwiMSht«4M1WEUB tvlW 9M I «弓11. | Qi 鼻厂亦陶iK 的 □注意:1透明访问时,需配置默认网关或添加静态路由,详见FTP (说明手册)访问的“配置步骤”第4 步。
联想网御网闸(SIS-3000)配置过程

联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
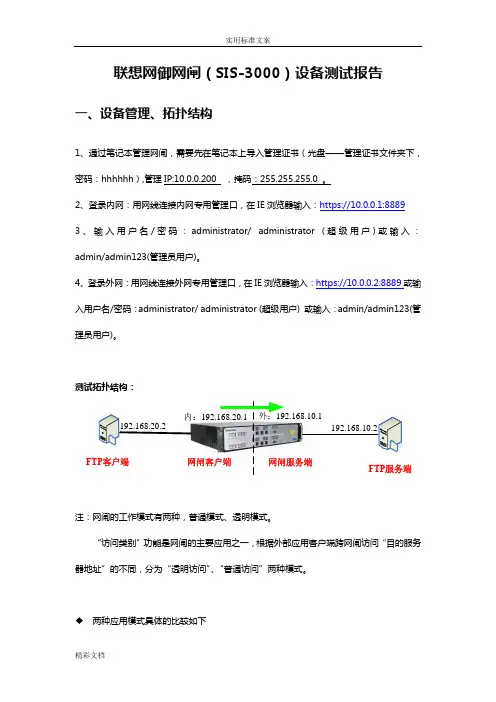
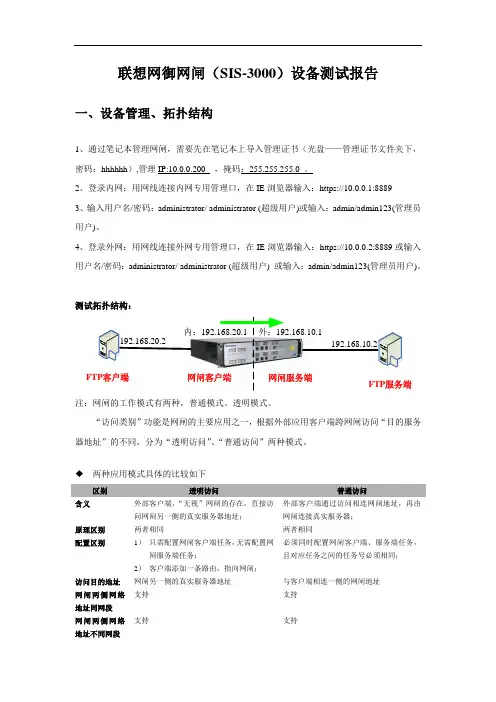
测试拓扑结构:192.168.20.2内:192.168.20.1外:192.168.10.1192.168.10.2FTP客户端网闸客户端网闸服务端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要使用之一,根据外部使用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种使用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址和客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP 服务器地址对象【ftpsvr_192.168.10.2】。
联想网御网闸(SIS-3000)配置过程
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
测试拓扑结构:FTP客户端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址与客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP服务器地址对象【ftpsvr_192.168.10.2】。
网闸安装与 配置1

总流程:安装-〉测试-〉配置-〉再测试
主界面介绍
技术支持联系人
新建协议(端口)
网闸配置
2006-3-20
300A系列
300A系列
配置前的准备工作:
1) 2)
3) 4) 5) 6)
网闸外观和接口 实施前要知道客户的网络拓扑图,根据客户应用决定网 闸需要安装在哪个节点,和网闸需要的IP地址数 先把用来设置网闸的电脑IP修改成10.119.119.*(119除 外),再安装控制平台,最后用交叉线连上网闸内端口, 外端端口连上客户的网络(交换机或路由器) 开机,控制平台与网闸是否连通 测试ping及telnet 112和221。不通的话,把控制平台电脑 清空arp(arp -d) 控制台的配置
最新联想网御网闸(SIS-3000)配置过程教学文稿
联想网御网闸(SIS-3000)设备测试报告一、设备管理、拓扑结构1、通过笔记本管理网闸,需要先在笔记本上导入管理证书(光盘——管理证书文件夹下,密码:hhhhhh),管理IP:10.0.0.200 ,掩码:255.255.255.0 。
2、登录内网:用网线连接内网专用管理口,在IE浏览器输入:https://10.0.0.1:88893、输入用户名/密码:administrator/ administrator (超级用户)或输入:admin/admin123(管理员用户)。
4、登录外网:用网线连接外网专用管理口,在IE浏览器输入:https://10.0.0.2:8889或输入用户名/密码:administrator/ administrator (超级用户) 或输入:admin/admin123(管理员用户)。
测试拓扑结构:FTP客户端FTP服务端注:网闸的工作模式有两种,普通模式、透明模式。
“访问类别”功能是网闸的主要应用之一,根据外部应用客户端跨网闸访问“目的服务器地址”的不同,分为“透明访问”、“普通访问”两种模式。
两种应用模式具体的比较如下区别透明访问普通访问含义外部客户端,“无视”网闸的存在,直接访问网闸另一侧的真实服务器地址;外部客户端通过访问相连网闸地址,再由网闸连接真实服务器;原理区别两者相同两者相同配置区别1)只需配置网闸客户端任务,无需配置网闸服务端任务;2)客户端添加一条路由,指向网闸;必须同时配置网闸客户端、服务端任务,且对应任务之间的任务号必须相同;访问目的地址网闸另一侧的真实服务器地址与客户端相连一侧的网闸地址网闸两侧网络地址同网段支持支持网闸两侧网络地址不同网段支持支持双机热备支持支持负载均衡不支持支持◆硬件架构原理图如下二、网闸主要配置抓图2.1、内网配置抓图:◆登陆界面◆登陆首页◆更改密码(按需求修改)◆网口配置(按需求修改)◆配置网闸内侧任务,并启动服务(按需求修改)添加网闸内侧任务,如下图:若是【普通访问】,该地址为内侧网口地址【192.168.20.1】;若是【透明访问】,该地址为FTP服务器地址对象【ftpsvr_192.168.10.2】。
联想SIS-3000P网闸数据库访问配置案例

联想网御网闸数据库访问功能配置案例2006-1-17目录1 网络拓扑 (1)2 客户需求 (1)3 网络配置 (2)3.1 内网网络端口配置 (2)3.2 内网管理端口地址 (2)3.3 外网网络端口配置 (3)3.4 外网网关配置 (3)3.5 外网管理端口地址 (4)4 网闸具体配置 (5)4.1 需求一配置 (5)4.1.1 内网模块配置 (5)4.1.1.1 添加Oracle 数据库客户端任务 (5)4.1.1.2 新建访问用户配置 (6)4.1.1.3 访问控制生效 (6)4.1.2 外网模块配置 (7)4.1.2.1 添加Oracle 数据库服务端任务 (7)4.1.2.2 新建访问用户配置 (7)4.1.2.3 访问控制生效 (8)4.1.3 内网客户端主机配置 (9)4.1.3.1 内网主机运行客户端软件并将数据库添加到树 (9)4.1.3.2 内网用户成功登录外网数据库 (9)4.2 需求二配置 (10)4.2.1 内网模块配置 (10)4.2.1.1 添加SQL Server 数据库客户端任务 (10)4.2.1.2 新建访问用户配置 (10)4.2.1.3 访问控制生效 (11)4.2.2 外网模块配置 (12)4.2.2.1 添加SQL Server 数据库服务端任务 (12)4.2.2.2 修改访问用户配置 (12)4.2.2.3 访问控制生效 (13)4.2.3 内网客户端主机配置 (14)4.2.3.1 内网主机数据库客户端配置 (14)4.2.3.2 内网主机成功登录外网SQL Server数据库 (14)1网络拓扑说明:1 网闸的内外网管理端口地址分别默认为:内网:10.0.0.1,外网:10.0.0.2,建议不要进行更改,如果与已有网络冲突可以在管理界面上进行更改。
2 PC5为管理主机,其地址要求与网闸的管理端口地址在同一个网段。
3 管理主机与网闸的内外网管理端口相连接,分别以https://10.0.0.1和https://10.0.0.2访问,用户名和密码为:admin。
网闸典型应用方案

网御SIS-3000安全隔离网闸典型案例“网上营业厅”的安全解决方案目录1.前言Internet作为覆盖面最广、集聚人员最多的虚拟空间,形成了一个巨大的市场。
中国互联网络信息中心(CNNIC)在2002年7月的“中国互联网络发展状况统计报告”中指出,目前我国上网用户总数已经达到4580万人,而且一直呈现稳定、快速上升趋势。
面对如此众多的上网用户,为商家提供了无限商机。
同时,若通过Internet中进行传统业务,将大大节约运行成本。
据统计,网上银行一次资金交割的成本只有柜台交割的13%。
面对Internet如此巨大的市场,以及大大降低运行成本的诱惑,各行各业迫切需要利用Internet这种新的运作方式,以适应面临的剧烈竞争。
为了迎接WTO的挑战,实现“以客户为中心”的经营理念,各行各业最直接的应用就是建立“网上营业厅”。
但是作为基于Internet的业务,如何防止黑客的攻击和病毒的破坏,如何保障自身的业务网运行的安全就迫在眉睫了。
对于一般的防火墙、入侵检测、病毒扫描等等网络安全技术的安全性,在人们心中还有很多疑虑,因为很多网络安全技术都是事后技术,即只有在遭受到黑客攻击或发生了病毒感染之后才作出相应的反应。
防火墙技术虽然是一种主动防护的网络安全技术,它的作用是在用户的局域网和不可信的互联网之间提供一道保护屏障,但它自身却常常被黑客攻破,成为直接威胁用户局域网的跳板。
造成这种现象的主要原因是传统的网络安全设备只是基于逻辑的安全检测,不提供基于硬件隔离的安全手段。
所谓“道高一尺,魔高一丈”,面对病毒的泛滥,黑客的横行,我们必须采用更先进的办法来解决这些问题。
目前,出现了一种新的网络安全产品——联想安全隔离网闸,该系统的主要功能是在两个独立的网络之间,在物理层的隔离状态下,以应用层的安全检测为保障,提供高安全的信息交流服务。
Web服务器2.3将内部业务网与外部网络直接连接的安全隐患若直接将两个网络连接起来,将出现以下安全隐患:1)来自网络外部非法用户的攻击和越权访问等。
联想网御IPS快速开始指南
联想网御入侵防御系统IPS 快速配置指南声明:z本手册所含内容若有任何改动,恕不另行通知。
z在法律法规的最大允许范围内,联想网御科技(北京)有限公司除就本手册和产品应负的瑕疵担保责任外,无论明示或默示,不作其它任何担保,包括(但不限于)本手册中推荐使用产品的适用性和安全性、产品的适销性和适合某特定用途的担保。
z在法律法规的最大允许范围内,联想网御科技(北京)有限公司对于您的使用或不能使用本产品而发生的任何损坏(包括,但不限于直接或间接的个人损害、商业利润的损失、业务中断、商业信息的遗失或任何其它损失),不负任何赔偿责任。
z本手册含受版权保护的信息,未经联想网御科技(北京)有限公司书面允许不得对本手册的任何部分进行影印、复制或翻译。
联想网御科技(北京)有限公司中国北京海淀区中关村南大街6号中电信息大厦8层目录目录 (III)第1章登录系统 (1)第2章主要组网模式及举例 (4)2.1串联接入 (4)第3章入侵防护 (6)3.1基础配置 (6)3.2IPS检测 (7)3.3抗攻击 (10)3.3.1 保护策略 (10)3.3.2 全局抗攻击 (13)3.4IPS统计报表 (14)第1章登录系统IPS提供三种管理方式:1)WEB界面管理2)串口命令行管理3)远程SSH登录管理,其中管理方式1)和2)是默认开启的,3)默认是关闭的。
在串口命令行管理中,管理客户端的配置是38400-8-N-1,其中需要注意的是波特率配置为38400 bps,管理主机默认连接的CONSOLE。
Console口的必要配置如下图所示,图1-1端口通信参数设置联想网御IPS上电自检,系统自动进行配置,自检结束后提示用户键入回车,直到出现命令行提示符,此时输入:u空格c,出现密码提示符时输入密码leadsec,之后就可以进入用户需要的视图中进行配置。
举例进入配置试图Please press ENTER to enter system.IPS>u cPassword:IPS#configureIPS(config)#在WEB界面管理中,管理主机默认只能连接接口g0/0/0,如果需要连接其它网口,必须进行相应的设置。
联想网御网闸解决方案-操作系统补丁管理甄选
联想网御网闸解决方案-操作系统补丁管理(优.选)典型应用四 – 主机操作系统补丁管理:1、需求分析目前,很多单位的内网按照网络安全防护要求不能直接与国际互联网相连,但是内网主机操作系统又需要补丁升级,通常做法是采用了微软SUS 服务器接入外网获取补丁数据,在特定时间改接入内网为内网机器升级。
采用这种升级方式,首先,不符合单台服务器不得同时接入内外网的要求;其次,无法避免外网的木马病毒渗透的入侵方式;第三,也无法提供实时的补丁升级能力,一旦发生如冲击波等恶性病毒时,内网往往由于补丁升级的延迟而无法阻止病毒的大规模泛滥。
为了解决这个问题,部署一套需要更合适的补丁升级系统,来完成补丁的实时获取和分发工作。
2、解决方案联想网御主机操作系统补丁管理系统由内外网补丁接收服务器、内外网补丁分发服务器、联想网御安全隔离网闸和防火墙共同构成,此解决方案物理模型如下图:。
内网升级平台内网主机联想网御SIS-3000安全隔离补丁接收服务器部署于外网通过防火墙后连接微软补丁升级服务器。
为了保障安全,在防火墙上设定仅允许该服务器连接微软的相应服务不打开其他端口,同时禁止外部对该服务器的连接。
在外网补丁接收服务器获取了最新补丁后,将这些补丁文件化后以纯文件的形式,通过联想网御SIS-3000安全隔离网闸的文件交换功能传送至内网的补丁分发服务器。
用户可以使用联想网闸的专用文件传输客户端软件,通过联想网御SIS-3000安全隔离网闸在内外网络间进行单向文件交换“摆渡”,同时对传输的文件类型过滤、关键字过滤、病毒检查、签名校验等机制对传输的文件进行过滤,防止内部信息泄漏、病毒入侵、网络侦听、身份冒充等危害。
从而确保外网向内网传达补丁文件时的安全性和禁止了内网信息的泄漏。
内网和外网的补丁分发服务器获取了最新补丁文件后,将按照允许定义的策略进行下发工作。
在进行策略定义时,允许将用户分组,对不同的组可以采用不同的下发策略。
例如,对于某些在打上补丁后可能操作系统无法正常工作的设备,则不自动下发,待完成了补丁升级试验后再继续操作。
网御网闸
★国家信息安全测评信息技术产品安全测评证书EAL3+
★从事网闸产品研发生产时间超过10年
★生产厂家具有安全服务一级资质和《一级风险评估服务资质》
支持文件传输方向可控,实现单向或双向传输;支持按任务进行分策略过滤
支持Windows、Linux/Unix等系统平台;支持NFS、SMBFS、SAMBA等文件系统
支持文件格式特征过滤,并且不依赖于文件扩展名;支持文件类型可扩展模式,方便用户自主增加特定文件类型,并提供工具帮助用户识别不常见文件类型;
支持情景模式,能够设置OPC工控应用允许通信的时间;
支持端口访问控制;
强制访问控制
★提供专用客户端,与网闸进行认证,支持本地用户名口令认证,支持对在线用户进行踢除、中断、查看等管理方式
★支持基于动态令牌的双因子认证方式
★支持对接入客户端的系统版本号和进程名进行控制
病毒检测
★采用专用国产知名病毒库;
★采用自有知识产权的病毒防护引擎
主机系统具有自主知识产权的多核多线程ASIC并行操作系统平台;
接口
12个10/100/1000M自适应电口内外网主机系统分别具有独立的网络口、管理口、HA口(热备口);4个USB口;内外网主机系统分别具有1个RJ45串口
性能
系统吞吐量不小于350Mbps;并发连接数不小于4万;延时小于1ms
设备状态自检要求
支持一对多,多对一,多对多同步方式;支持重名策略;
支持断点续传;支持对文件名关键字过滤,支持文件大小限制,支持时间策略;
支持身份认证及加密传输;支持增量传输、发送后删除、发送后转移等发送策略;支持文件格式特征过滤,支持文件类型检查可扩展模式,方便用户自主增加特定文件类型
网御星云SIS-3000-Z2101招标参数(完整版)
具备保密局《涉密信息系统产品检测证书》;
具有国家版权局颁发给产品的《计算机软件著作权登记证书》;
具备《军用信息安全产品认证证书》军B级;
具备《中国国家信息安全产品认证证书》(3C)二级;
★具有安全操作系统平台:多核多线程ASIC并行操作系统的《计算机软件著作权登记证书》;
支持TCP/UDP的透明访问和普通访问;
支持源地址、目的地址、目的断开的访问控制。
支持时段控制策略,时间模式可以是一次性执行、周循环两种方式;
提供访问任务的单独启停控制;
消息传输
网闸通用接口;提供外部API函数及说明;消息模块中内置了身份认证、访问用户控制、通信加密、数据传输模式、时间控制策略、内容过滤控制、访问控制、高可靠性等应用;身份认证支持客户端与网闸认证,认证方式可以是数字证书、X509格式的数字证书、本地用户口令认证;通信加密可以实现客户端与网闸之间的SSL加密,实现密文传输;传输模式可以是以文件、字符串、文件和字符串组合等三种传输方式;
系统要求
主机系统采用具有自主知识产权的多核多线程ASIC并行操作系统平台,并提供该安全操作系统的软件著作权作为证明;自主研发的通用安全操作系统V.S.P(提供证明文件)。
接口配置要求
不少于6个10/100/1000M自适应电口,内外网主机系统分别具有独立的网络口、管理口、HA口(热备口);4个USB口;最大可扩展至12个电口;
安全管理
支持HTTPS的Web方式管理,实现了远程管理信息加密传输;
支持命令行方式管理,可通过命令行完成全部管理配置工作;可以通过命令方式进行资源分配、深层次管理;
内/外网主机系统分别具有独立管理接口,而不是采用低安全的管理方式,如通过网络接口管理、通过内网一个管理接口完成全部管理等;