
通过IP地址获取MAC地址及其对应的交换机端口
通过IP地址获取MAC地址及其对应的交换机端口而在思科交换机搭建的环境中,是能做到通过对方MAC/IP地址来查找对端对应的交换机端口的,具体步骤如下:假设对端的MAC地址为:192.168.1.101
在中心交换机(核心层交换机或汇聚层交换机)上输入:
switch-6509#show ip arp | in 192.168.1.101
Internet 192.168.50.47 2 0011.2233.4455 ARPA Vlan50
在ARP表中我们找到了和192.168.1.101对应的MAC地址,如果要根据MAC地址查找对应交换机端口,可从下面开始操作。
switch-6509#show mac address-table | in 0011.2233.4455
Mac Address Table
——————————————-
Vlan Mac Address Type Ports
—- ———–——–—–
120 0011.2233.4455 DYNAMIC Gi1/0/3
Total Mac Addresses for this criterion: 1
可以在MAC地址表中发现MAC地址0011.2233.4455是从端口G1/0/3学习过来的,继续向下层排查。
switch-6509#show cdp nei g1/0/3 detail
Device ID: IDC-2960G48-A14-114
Entry address(es):
IP address: 192.168.1.102
Platform: cisco WS-C2960G-48TC-L, Capabilities: Switch IGMP
Interface: GigabitEthernet1/0/3, Port ID (outgoing port): GigabitEthernet0/48
Holdtime : 120 sec
Version :
Cisco IOS Software, C2960 Software (C2960-LANBASEK9-M), Version 12.2(50)SE5, REL
EASE SOFTWARE (fc1)
Technical Support: /techsupport
Copyright (c) 1986-2010 by Cisco Systems, Inc.
Compiled Tue 28-Sep-10 13:44 by prod_rel_team
advertisement version: 2
Protocol Hello: OUI=0x00000C, Protocol ID=0×0112; payload len=27, value=0000000
0FFFFFFFF010221FF000000000000B8BEBF549D00FF0000
VTP Management Domain: ”
Native VLAN: 1
Duplex: full
Management address(es):
IP address: 192.168.1.102
我们发现下层连接的是2960的接入层交换机,登陆到此交换机。
switch-2960#show mac address-table | in 0011.2233.4455
Mac Address Table
——————————————-
Vlan Mac Address Type Ports
—- ———–——–—–
120 0011.2233.4455DYNAMIC Fa1/0/30
Total Mac Addresses for this criterion: 1
即可发现该MAC/IP地址所对应的端口是2960交换机的f1/0/30口,若继续通过跳线追查可以发现该用户的具体位置。
通过IP查询交换机端口

具体接口
AGING TIME(s)
AGING 老化时间
--- 1 mac address(es) found ---
二,定位接口
三,判断接口类型
1,通过ndp或者LLDP协议查询
例如ndp协议
[kc_A15_209_S5120_62.253]display ndp interface GigabitEthernet 1/0/21 查询命令(display ndp查询全部接口)
VLAN/CEVLAN
------------------------------------------------------------------------------
10.1.117.199
c03f-d5e0-ceca 7
D-0
GE5/0/22
查询的IP
物理地址
老化时间 接口类型 具体接口
三,判断接口类型
3,通过查看mac协议判断
如果通过mac-address命令查看,可以查看此接口下有多个mac地址存在,代表此接口直连设备肯定是交换机或者 无线路由器,肯定不是电脑。
[kc_A15_209_S5120_62.253]display mac-address interface GigabitEthernet 1/0/21
例如华为交换机:
[kc_A15_209_S5120_62.253]display mac-address c03f-d5e0-ceca
MAC ADDR
VLAN ID
STATE
PORT INDEX
c03f-d5e0-ceca 117
Learned GigabitEthernet1/0/21
查询的MAC地址 对应的VLAN 得到类型
CISCO交换机上实现MAC和端口、IP和端口、IP和MAC的绑定

看看下面的配置:
1.先建立两个访问控制列表,一个是关于MAC地址的,一个是关于IP地址的。
3550(config)#mac access-list extended mac-n
//配置一个命名的MAC地址访问控制列表,命名为mac-n
补:我们也可以通过MAC地址来限制端口流量,此配置允许一TRUNK口最多通过100个MAC地址,超过100时,但来自新的主机的数据帧将丢失。
3550-1#conf t
3550-1(config)#int f0/1
3550-1(config-if)#switchport trunk encapsulation dot1q
2950 (config-if-range)#switchport port-security mac-address violation restrict
2950 (config-if-range)#switchport port-security mac-address sticky
这样交换机的48个端口都绑定了,注意:在实际运用中要求把连在交换机上的PC机都打开,这样才能学到MAC地址,并且要在学到MAC地址后保存配置文件,这样下次就不用再学习MAC地址了,然后用show port-security address查看绑定的端口,确认配置正确。
3550-1(config-if)#switchport mode trunk /配置端口模式为TRUNK。
3550-1(config-if)#switchport port-security maximum 100 /允许此端口通过的最大MAC地址数目为100。
根据IP地址查交换机端口的方法

根据IP地址查交换机端口的方法在一个Cisco 交换网络中间,已知某台机器的IP地址,怎样找出它相连到了哪台交换机的哪个端口上呢?接下来是小编为大家收集的根据IP地址查交换机端口的方法方法,希望能帮到大家。
根据IP地址查交换机端口的方法的方法最方便快捷的方式使使用CiscoWorks 2000 LMS网管软件的User tracking 功能,图形化界面,一目了然。
如果没有这个软件,也可以使用以下手工分析方式来找出答案:示例网络:核心交换机为6509(交换引擎SE用CatOS, MSFC运行IOS软件)1. 找出该IP所对应的MAC地址:议决检查系统的ARP缓存表可以找出某IP所对应的MAC地址。
因为ARP不能跨VLAN进行,所以相连各个VLAN的路由模块MSFC 就是最佳的选择--通常它在每一个VLAN都有一个端口(interface vlan n),能正确地进行ARP解释。
6509MSFC#ping 10.10.1.65Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 10.10.1.65, timeout is 2 seconds:Success rate is 100 percent (5/5), round-trip min/avg/max = 1/1/4 ms6509MSFC#show arp in 10.10.1.65Internet 10.10.1.65 2 0006.2973.121d ARPA Vlan2议决以上命令,我们知道10.10.1.65的MAC地址是0006.2973.121d, 这是IOS设备的MAC地址表达方式,在CatOS中,应写为00-06-29-73-12-1d.2.在交换机上找出MAC地址所对应的端口6509SE> (enable) show cam 00-06-29-73-12-1d* = Static Entry. + = Permanent Entry. # = System Entry. R = Router Entry.X = Port Security Entry $ = Dot1x Security EntryVLAN Dest MAC/Route Des [CoS] Destination Ports or VCs / [Protocol Type]2 00-06-29-73-12-1d 9/41 [ALL]Total Matching CAM Entries Displayed =1这是不是说IP为 10.10.1.65的机器就接在端口9/41上呢?不一定。
查找IP所在交换机端口的方法

共享一个查找IP所在交换机端口的方法作为网络管理员,在单位或者学校的局域网里,经常会遇见,知道IP却找不到它位置的事情比如内网里有一台设备中了arp欺骗病毒,整个内网访问internet速度明显下降,用软件抓包知道了中毒主机的IP地址,就需要找到它在哪里了,可以用以下的方法(针对思科交换机)通过IP地址查端口目标地址,例如192.168.3.48在主干交换机上ping 192.168.3.48确保能ping通使用:show arp | include 192.168.3.48(在arp列表里查找到这个IP对应的mac地址)显示出:Internet 192.168.3.48 0 000d.874a.0c52 ARPA Vlan30得到所连接交换机接口的mac地址:000d.874a.0c52再用:show mac-address-table dynamic add 000d.874a.0c52 (在mac地址列表里找出m ac来源端口)显示:Unicast Entriesvlan mac address type protocols port-------+---------------+--------+---------------------+--------------------30 000d.874a.0c52 dynamic ip FastEthernet4/12连接的是4/12端口,但是不能保证目标就是接在这个端口用:show cdp nei(查看跟这台交换机相链接的网络设备)看到:switch9 Fas 4/12 123 S I WS-C2950-2Fas 0/24这个端口连接的是交换机用:show cdp ent *(查看跟这台交换机链接设备的详细信息)得到该交换机的IP:192.168.3.214telnet到192.168.3.214重复上面动作,输入:show mac-address-table dynamic add 000d.874a.0c52显示:Mac Address Table------------------------------------------Vlan Mac Address Type Ports---- ----------- ---- -----30 000d.874a.0c52 DYNAMIC Fa0/2Total Mac Addresses for this criterion: 1看到接口为Fa0/2,而且只有一个动态的mac地址,说明就是这个接口了目标最后被确定接在一台2950的2口上这样目标IP与交换机链接的位置就找到了,管理员可以采取相应的措施,比如关闭端口来隔绝病毒机--------------------------------------------------------------------------------------------------------------------------------------------------相反的,如果你去机房看到了某个服务器,链接在交换机的某个端口上,但是设备标签上没有任何信息,想知道服务器的IP,应该怎样做呢?看看下面的步骤:先去机房确定机器连接在交换机的哪个端口上,例如0/2口在那台交换机上用命令:show mac add显示出它的Mac Address Table从列表里找到0/2口对应有哪些mac地址例如:000d.874a.0c52 DYNAMIC Fa0/20011.5be0.dd61 DYNAMIC Fa0/20015.c510.12a3 DYNAMIC Fa0/2使用nmap软件输入例如:nmap -oX maclist.xml -sP 192.168.3.1/24的命令创建含有IP地址和mac地址的列表在列表里搜索上面的三个mac地址就能找到相应的IP地址查询结果:000d.874a.0c52 DYNAMIC Fa0/2 192.168.3.480011.5be0.dd61 DYNAMIC Fa0/2 192.168.3.84 / 0015.c510.12a3 DYNAMIC Fa0/2 192.168.3.49 / zhounianou.xxxxcom另外在交换机上使用:show ip arp H.H.H也可以看出内网IP,但是不总管用以上方法不能查出外网IP,只使用于内网,所以在使用nmap这样的软件时,主机一定是要接在搜索网段里的,可以在交换机上用show vlan 看到目标服务器所在端口是在哪个网段里以上均是我平时工作总结出来的方法,经常会用到,不光是找中毒的机器,如果哪位同行有类似的经验希望也能共享一下~~~。
知道IP查MAC地址,知道MAC地址查IP
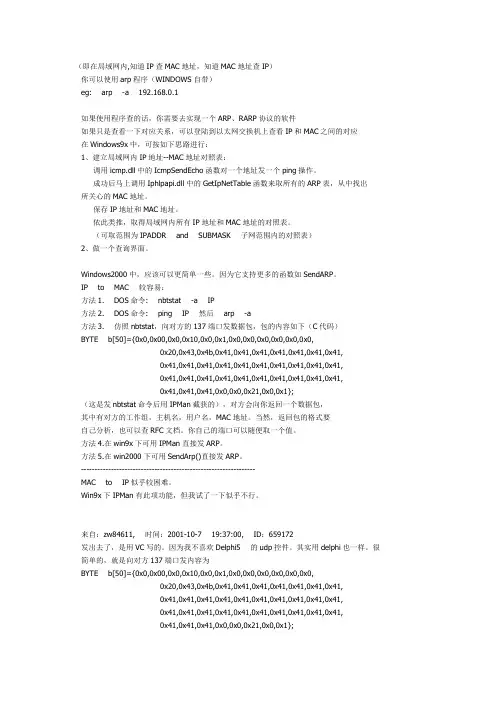
(即在局域网内,知道IP查MAC地址,知道MAC地址查IP)你可以使用arp程序(WINDOWS自带)eg: arp -a 192.168.0.1如果使用程序查的话,你需要去实现一个ARP、RARP协议的软件如果只是查看一下对应关系,可以登陆到以太网交换机上查看IP和MAC之间的对应在Windows9x中,可按如下思路进行:1、建立局域网内IP地址--MAC地址对照表:调用icmp.dll中的IcmpSendEcho函数对一个地址发一个ping操作。
成功后马上调用Iphlpapi.dll中的GetIpNetTable函数来取所有的ARP表,从中找出所关心的MAC地址。
保存IP地址和MAC地址。
依此类推,取得局域网内所有IP地址和MAC地址的对照表。
(可取范围为IPADDR and SUBMASK 子网范围内的对照表)2、做一个查询界面。
Windows2000中,应该可以更简单一些。
因为它支持更多的函数如SendARP。
IP to MAC 较容易:方法1. DOS命令: nbtstat -a IP方法2. DOS命令: ping IP 然后arp -a方法3. 仿照nbtstat,向对方的137端口发数据包,包的内容如下(C代码)BYTE b[50]={0x0,0x00,0x0,0x10,0x0,0x1,0x0,0x0,0x0,0x0,0x0,0x0,0x20,0x43,0x4b,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x41,0x0,0x0,0x21,0x0,0x1};(这是发nbtstat命令后用IPMan截获的),对方会向你返回一个数据包,其中有对方的工作组,主机名,用户名,MAC地址。
cisco网络中通过IP地址查找交换机端口

cisco网络中通过IP地址查找交换机端口cisco网络中通过IP地址查找交换机端口2009-11-25 18:371. 找出该IP 所对应的MAC 地址知道了IP地址,就知道了它所在VLAN的网关,通过查看网关的ARP 缓存表可以找出该IP 所对应的MAC 地址。
比如我们要查找10.3.6.106这个IP,我们找到它所在的VLAN网关10.3.6.1,登陆网关后:R04_Soft>ping 10.3.6.106Type escape sequence to abort.Sending 5, 100-byte ICMP Echos to 10.3.6.106, timeout is 2 seconds:Success rate is 100 percent (5/5), round-trip min/avg/max = 1/2/4 msR04_Soft>show arp | in 10.3.6.106Internet 10.3.6.106 1 000f.fee6.2012 ARPA Vlan202这样我们就得到了它的MAC地址:00-0f-fe-e6-20-122. 在交换机上找出MAC 地址所对应的端口R04_Soft>show mac-address-table dynamic address 00-0f-fe-e6-20-12Unicast Entriesvlan mac address type protocols port-------+---------------+--------+---------------------+--------------------202 000f.fee6.2012 dynamic ip,ipx,other GigabitEthernet3/3这样我们就得到了它的目标端口GigabitEthernet3/3。
我们可以看看这个端口所连设备的详细信息。
华为S5700交换机绑定客户端IP、MAC和端口
绑定客户端IP+MAC+端口[Huawei]user-bind static ip-address mac-address 5489-9852-137A interface GigabitEthernet 0/0/2[Huawei]user-bind static mac-address 6489-98CF-1525 interface g0/0/1系统视图下am user-bind mac-addr mac地址ip-addr ip地址interface 接口类型接口序号以太网端口视图下interface 接口类型接口序号am user-bind mac-addr mac地址ip-addr ip地址华为s5700 ip地址+mac地址+端口绑定问:将单位的交换机绑定ip地址,mac地址和端口,实现某台ip为,mac地址为000B-2F37-FE4F 只能通过GigabitEthernet0/0/2这个端口来上网或查看局域网内的共享文件。
答:一般用am user-bind做。
am user-bind ip-address mac-address 000B-2F37-FE4F interface GigabitEthernet0/0/2首先要有思想准备,工作量巨大。
答:用完后可以到所在VLAN或者端口执行:ip source check user-bind enable一、1、系统视图下am user-bind mac-addr mac地址 ip-addr ip地址 interface 接口类型接口序号2、以太网端口视图下interface 接口类型接口序号am user-bind mac-addr mac地址 ip-addr ip地址二、端口绑定端口绑定命令am user-bind interface【命令】am user-bind mac-addr mac-address ip-addr ip-address interfaceinterface-type interface-numberundo am user-bind mac-addr mac-address ip-addr ip-address interfaceinterface-type interface-number【视图】系统视图【参数】mac-address:绑定的MAC 地址值。
h3c交换机mac地址绑定和端口IP设置
h3c交换机mac地址绑定和端口IP设置h3c交换机mac地址绑定和端口IP设置由于一些单位网络规模越来越大,同时处于网络安全的考虑,通常会采用三层交换机划分多个网段,并且设置网段之间禁止通讯,以此来更好地保护信息安全,防止商业机密泄露以及电脑遭遇病毒侵袭的风险。
但在加强网络安全的同时,也对网络管理提出了新的`挑战,如何管理多网段电脑上网行为、跨网段监控电脑上网就成为当前企事业单位网络管理的一个重要课题。
比较常见的跨网段管理问题通常有如下几种:跨网段限制电脑网速、跨网段控制电脑上网行为(比如禁止迅雷下载、禁止在线玩游戏、限制在线看视频、禁止上班炒股、禁止工作时间网购等),跨网段绑定电脑IP和MAC地址,防止电脑修改IP地址等行为。
那么,如何实现上述跨网段监控电脑上网、管理三层交换机多网段电脑上网行为呢? 可以通过以下两种方法来实现:方法一通过三层交换机自带的网管功能来实现控制多网段电脑网速、跨网段限制电脑上网行为以及跨网段实现交换机端口限速、跨网段实现三层交换机固定IP上网。
两种设置IP地址的命令:一种直接在物理端口上设置IP地址,设置过程比较简单。
如三层交换机上配置端口1/0/1为路由端口,IP地址为172.16.1.0,OSPF采用点到点类型,配置过程如下:#interface Ethernet 1/1#port link-mode route#ip address 172.16.1.0 255.255.255.0#ospf networt-type p2p方法二IP地址配置方式是通过逻辑VLAN设置IP地址,需先给VLAN设置IP地址,然后将物理端口配置在VLAN下。
为了保证IP地址和物理端口一一对应的关系。
例如在和上面一样的三层交换机上要配置端口1/0/1为路由端口,并配置端口的VLAN ID为101,VLAN 101 IP地址为172.16.1.1,OSPF 采用点到点类型,配置过程如下:#interface Vlan-interface 101#ip address 172.16.1.0 255.255.255.0#ospf network-type p2p#interface Ethernet 1/0/1#port link-mode route#port access Vlan 101以上两种方法都能为交换机端口设置IP地址,从操作步骤上看,第一种方法比较简单,第二种方法需要先将端口和VLAN对应起来再设置IP地址。
RG-S21交换机(端口+IP+MAC地址绑定)实验三
S21交换机(端口+IP+MAC)配置模板S21交换机(端口+IP+MAC)配置模板:IP+MAC+端口:例:在端口F0/2上绑定:IP:192.168.12.202 MAC: 00d0.f800.073c的主机。
Switch# configure terminal!进入全局配置模式Enter configuration commands, one per line. End with CNTL/Z.Switch(config)# interface fastethernet 0/2!进入端口2配置模式Switch(config-if)# switchport mode access!把端口模式改为access口Switch(config-if)# switchport port-security!启用端口安全Switch(config-if)# switchport port-security maximum 24!最多允许24个mac地址,最大128Switch(config-if)# switchport port-security mac-address 00d0.f800.073c!端口和mac地址的绑定Switch(config-if)# switchport port-security mac-address 00d0.f800.073c ip-address 192.168.12.202!端口+mac地址+ip地址绑定Switch(config-if)# endSwitch#wr下面是操作时的截图:Initializing...Done2006-03-10 14:57:06 @5-COLDSTART:System coldstartSwitch>Switch>Switch>enPassword:Switch#config tEnter configuration commands, one per line. End with CNTL/Z.Switch(config)#interface f 0/22006-03-10 14:57:38 @5-CONFIG:Configured from outband Switch(config-if)#switchport mode access2006-03-10 14:58:32 @5-CONFIG:Configured from outbandSwitch(config-if)#switchport port-securitySwitch(config-if)#switchport port-security maximum 242006-03-10 15:04:51 @5-CONFIG:Configured from outbandSwitch(config-if)#Switch(config-if)#switchport port-security mac-address 00d0.f800.073c2006-03-10 15:24:56 @5-CONFIG:Configured from outbandSwitch(config-if)#$rity mac-address 00d0.f800.073c ip-address 192.168.12.2022006-03-10 15:25:13 @5-CONFIG:Configured from outband% Prompt: enable ARP check can provide more secure policy to refuse illegal ARPpacket.Switch(config-if)#end2006-03-10 15:25:43 @5-CONFIG:Configured from outbandSwitch#wrBuilding configuration...[OK]Switch#模版如下:configure terminalinterface fastethernet 0/2switchport mode accessswitchport port-securityswitchport port-security maximum 24switchport port-security mac-address 00d0.f800.073cswitchport port-security mac-address 00d0.f800.073c ip-address 192.168.12.202endS21交换机(端口+IP)配置模板:配置信息:Switch#show runSystem software version : 1.63 Build Jan 6 2006 RelBuilding configuration...Current configuration : 1183 bytes!version 1.0!no enable services web-serverhostname Switchvlan 1!enable secret level 1 5 &tPaein'qu}bfjo+rv8cgkE,sm`dhl&- enable secret level 15 5 &tsv'~1'quT7+.t{rvV/,|7zs\W&-/-a !interface fastEthernet 0/5switchport port-security violation shutdown!当出现端口和IP不匹配的情况,端口自动关闭。
谈谈IP、MAC与交换机端口绑定的方法
谈谈IP、MAC与交换机端口绑定的方法2010-8-6 7:51:52 本站原创佚名【字体:大中小】{SQL_我要评论()}信息安全管理者都希望在发生安全事件时,不仅可以定位到计算机,而且定位到使用者的实际位置,利用MAC与IP的绑定是常用的方式,IP地址是计算机的“姓名”,网络连接时都使用这个名字;MAC地址则是计算机网卡的“身份证号”,不会有相同的,因为在厂家生产时就确定了它的编号。
IP地址的修改是方便的,也有很多工具软件,可以方便地修改MAC地址,“身份冒充”相对容易,网络就不安全了。
遵从“花瓶模型”信任体系的思路,对用户进行身份鉴别,大多数人采用基于802.1x协议的身份认证技术(还可以基于应用的身份认证、也可以是基于Cisco 的EOU技术的身份认证),目的就是实现用户账号、IP、MAC的绑定,从计算机的确认到人的确认。
身份认证模式是通过计算机内安全客户端软件,完成登录网络的身份鉴别过程,MAC地址也是通过客户端软件送给认证服务器的,具体的过程这里就不多说了。
一、问题的提出与要求有了802.1x的身份认证,解决的MAC绑定的问题,但还是不能定位用户计算机的物理位置,因为计算机接入在哪台交换机的第几个端口上,还是不知道,用户计算机改变了物理位置,管理者只能通过其他网管系统逐层排查。
那么,能否可以把交换机端口与IP、MAC一起绑定呢?这样计算机的物理位置就确定了。
首先这是有关安全标准的要求:1)重要安全网络中,要求终端安全要实现MAC\IP\交换机端口的绑定2)有关专用网络中,要求未使用的交换机端口要处于关闭状态(未授权前不打开)其次,实现交换机端口绑定的目标是:∙∙防止外来的、未授权的计算机接入网络(访问网络资源)∙∙当有计算机接入网络时,安全监控系统能够立即发现该计算机的MAC与IP,以及接入的交换机端口信息,并做出身份验证,属于未授权的能够报警或终止计算机的继续接入,或者禁止它访问到网络的任何资源∙∙当有安全事件时,可以根据用户绑定的信息,定位到机器(MAC与IP)、定位到物理位置(交换机端口)、定位到人(用户账号、姓名、电话…)二、实现交换机端口信息绑定的策略根据接入交换机的安全策略,可以把端口信息绑定分为两种方式:静态方式与动态方式1、静态方式:固定计算机的位置,只能在预先配置好的交换机端口接入,未配置(授权申请)的不能接入网络。