
如何进行DNAT方式的公网映射(IP映射)
〖配置内网接口地址〗
命令行操作步骤: SuperV(config)# interface Ge 0/0/3 SuperV (config-if-Ge0/0/0)#ip address 200.0.0.1 24 网页操作步骤: 选择“网络配置”“接口 IP 配置” ,点击“编辑”按钮,按照下图配置。
〖验证〗
通过查看会话验证: SuperV(config)#show session [0] 0 tcp syn_sent(19) 218.249.81.217:1292(Ge0/0/3) -> 218.249.81.60:23(Ge0/0/2) ref 1 (200.0.0.200:23 -> 218.249.81.217:1292) 查看 SNAT 转换次数 SuperV(diagnose)#show nat conflict … snat: 0 dnat: 1 snat hit: 0 nat port try:0 nat failed: 0 snat hit/(snat): 0 nat port try/(snat + dnat): 0 nat failed/(snat + dnat): 0 …
内网接口 200.0.0.1/24 200.0.0.200/24
外网接口 218.249.81.60/24
Internet
要求: 基于 IP 的 DNAT 地址转换。
〖配置外网接Leabharlann 地址〗命令行操作步骤: SuperV(config)# interface Ge 0/0/2 SuperV (config-if-Ge0/0/0)#ip address 218.249.81.60 2 网页操作步骤: 选择“网络配置”“接口 IP 配置” ,点击“编辑”按钮,按照下图配置。
〖为内网网段创建 PCP〗
命令行操作步骤: SuperV(config)# pcp pcp destination-ip net 218.249.81.60 255.255.255.255 网页操作步骤: 选择“防火墙”“包分类” ,点击“添加”按钮,按照下图配置。
〖配置 DNAT 〗
命令行操作步骤: SuperV(config)# nat pcp inside dnat interface Ge0/0/2 address-pool add_pool hash-mapping porttransfer on 网页操作步骤: 选择“防火墙”“DNAT 策略” ,点击“添加 DNAT 策略”按钮,按照下图配置
如何进行 DNAT 方式的公网映射( IP 映射)
配置目的: 公司内网有一台服务器,告知给 Internet 用户此服务器的 IP 地址是 218.249.81.60,当用户 从 Internet 上通过 IP 地址 218.249.81.60 访问服务器时,防火墙会进行 SNAT 地址转换,将 218.249.81.60 映射到 200.0.0.200。 拓扑如下:
linux端口映射 (3)

Linux端口映射1. 概述在Linux系统中,端口映射是一种网络转发技术,用于在不同网络之间传输数据。
它允许将一个公共的IP地址和端口映射到内部网络中的主机和端口上,使外部网络可以通过对外公布的地址和端口访问内部网络中的服务。
本文将介绍如何在Linux系统中进行端口映射的配置和使用。
2. 端口映射方法2.1. 使用iptables进行端口映射iptables是Linux系统中一个功能强大、灵活的防火墙工具。
可以利用iptables来实现端口映射功能。
下面介绍两种常用的iptables端口映射配置方法。
2.1.1. DNAT方式端口映射DNAT(Destination Network Address Translation)方式是一种基于目标地址转换的端口映射方法。
它将指定的外部端口映射到内部网络主机的指定端口上。
使用以下命令进行DNAT方式的端口映射配置:sudo iptables -t nat -A PREROUTING -p tcp --dp ort <外部端口> -j DNAT --to-destination <内部主机I P>:<内部端口>例如,将外部服务器的80端口映射到内部网络的192.168.1.10主机的8080端口上,可以使用以下命令:sudo iptables -t nat -A PREROUTING -p tcp --dp ort 80 -j DNAT --to-destination 192.168.1.10:80802.1.2. REDIRECT方式端口映射REDIRECT方式是一种基于目标地址重定向的端口映射方法。
它将指定的外部端口重定向到本地主机上的另一个端口。
使用以下命令进行REDIRECT方式的端口映射配置:sudo iptables -t nat -A PREROUTING -p tcp --dp ort <外部端口> -j REDIRECT --to-port <本地端口>例如,将外部服务器的8888端口重定向到本地主机的80端口上,可以使用以下命令:sudo iptables -t nat -A PREROUTING -p tcp --dp ort 8888 -j REDIRECT --to-port 802.2. 使用socat进行端口映射socat是一个功能强大的网络工具,通过它可以实现很多网络操作,包括端口映射。
nat参数
NAT(网络地址转换)是一种将私有IP地址转换为公网IP地址的技术,主要用于缓解IPv4地址空间不足的问题。
以下是NAT的常见参数:
静态NAT:将私有IP地址静态映射到公网IP地址上。
动态NAT:将多个私有IP地址映射到一个公网IP地址上,通常使用端口号进行区分。
端口转发:将来自外部网络的数据包转发到内部网络中的某个设备或服务上。
DNAT(目的NAT):将外部数据包的目的地址转换为另一个地址。
SNAT(源NAT):将内部数据包的源地址转换为另一个地址。
PAT(端口地址转换):将多个私有IP地址和端口号映射到一个公网IP地址的不同端口上。
MASQUERADE:将内部数据包的源地址转换为路由器或防火墙的公网IP地址。
负载均衡:将外部数据包分发到多个内部服务器上,以提高性能和可靠性。
网络安全:通过NAT技术隐藏内部网络结构,增加安全性。
在使用NAT时,需要根据实际情况选择合适的参数进行配置。
需要注意的是,NAT可能会导致一些问题,如IP地址冲突、网络性能问题等,需要仔细考虑并采取相应措施进行解决。
端口映射在动态公网和内网IP的教程

端口映射在动态公网和内网IP的教程端口映射在动态公网和内网IP的教程路由器具有判断网络地址和选择IP路径的功能,它能在多网络互联环境中,建立灵活的连接,可用完全不同的数据分组和介质访问方法连接各种子网,路由器一开始分配的是动态公网IP地址,或甚至是内网IP地址时该怎么映射?今天我们就来看看路由器端口映射在动态公网和内网IP的教程,需要的朋友可以参考下方法步骤1、固定公网IP地址时。
虽然由于网络运营商的限制此环境比较少见了。
路由分配的是固定公网,直接一步路由映射,开启允许外网访问内网对应的地址端口即可。
在外网访问时直接访问路由公网IP地址。
2、动态公网IP地址时。
需要同时结合二步使用:路由映射+动态域名解析。
路由映射参照上一步。
动态域名解析使用方式:在内网安装使用nat123客户端并添加一个动态解析记录。
路由映射和动态解析后,在外网访问时,使用动态解析后的域名进行访问。
3、内网环境时。
通过客户端映射方式发布外网。
在内网安装使用nat123客户端并登录添加映射记录,将内网固定地址映射到外网地址上,可以使用自己的域名也可以直接使用默认的开放二级域名作为外网访问地址。
4、客户端的端口映射使用自己的域名正确方式:1)登录客户端添加映射,外网地址使用自己的域名填写。
2)在自己注册解析域名网站后台设置对应的cname指向。
源地址是自己映射时填写的域名地址,目标地址是添加修改映射时显示提示的自主域名cname地址。
5、别忘记要确保内网自己的应用正常运行先,再映射外网。
如想外网远程桌面内网电脑,先在目标电脑开启允许远程在局域网内可以正常远程测试先。
注意事项:1、80映射后,如本地是公网,可开启本地公网加速,发挥本地带宽优势。
2、不收录网站还是使用非80网站映射比较安全稳定。
3、全端口映射后,在所有访问端都需要同时安装使用访问者,此模式映射时有速度优势。
相关阅读:路由器安全特性关键点由于路由器是网络中比较关键的设备,针对网络存在的各种安全隐患,路由器必须具有如下的安全特性:(1)可靠性与线路安全可靠性要求是针对故障恢复和负载能力而提出来的。
Hillstone山石网科基础配置手册5.0

第2章:基础上网配置。介绍接口、路由、策略等基本上网配置。
第3章:常用功能配置。介绍PPPoE拨号、动态地址分配DHCP、DNAT等配置。
第4章:链路负载均衡。介绍基于目的路由、源路由、策略路由的流量负载配置等。
第5章:QoS配置。介绍QoS功能及配置。
4.系统重启后即出厂配置恢复完毕。
通过
通过WebUI恢复出厂配置,请按照以下步骤进行操作:
1.通过WebUI方式登录StoneOS,从工具栏的<系统管理>下拉菜单选择『配置备份还原』。如下图所示:
2.在弹出的<系统配置备份还原向导>对话框,选择<恢复出厂配置>单选按钮,并点击『下一步』按钮。
3.选择是否重启设备。为使配置生效,用户需重新启动设备。选择<是,立即重新启动设备>单选按钮,并点击『完成』按钮。
StoneOS
通过网络迅速升级
Sysloader可以从TFTP服务器获取StoneOS,从而保证用户能够通过网络迅速升级StoneOS。请按照以下步骤进行操作:
1.给设备上电根据提示按ESC键并且进入Sysloader。参照以下操作提示:
HILLSTONE NETWORKS
Hillstone Bootloader1.3.2Aug 14 2008-19:09:37
4.点击『下一步』。根据需要,选择<是,立即重新启动设备>单选按钮,并点击『完成』按钮。为使配置生效,用户需重新启动设备。
注意:如果选择暂不重新启动设备,将会在下次重新启动设备后加载新版本StoneOS。
许可证安装
通过
通过CLI使用命令安装许可证,请按照以下步骤进行操作:
天清汉马USG防火墙(T系列)快速安装指南-v3
资料范本本资料为word版本,可以直接编辑和打印,感谢您的下载天清汉马USG防火墙(T系列)快速安装指南-v3地点:__________________时间:__________________说明:本资料适用于约定双方经过谈判,协商而共同承认,共同遵守的责任与义务,仅供参考,文档可直接下载或修改,不需要的部分可直接删除,使用时请详细阅读内容天清汉马USG防火墙(T系列)快速安装指南北京启明星辰信息安全技术有限公司Beijing Venus Information Security Inc.二零一六年11月天清汉马USG防火墙快速安装指南手册版本V1.0产品版本V2.0资料状态发行版权声明启明星辰公司版权所有,并保留对本手册及本声明的最终解释权和修改权。
本手册的版权归启明星辰公司所有。
未得到启明星辰公司书面许可,任何人不得以任何方式或形式对本手册内的任何部分进行复制、摘录、备份、修改、传播、翻译成其他语言、将其部分或全部用于商业用途。
免责声明本手册依据现有信息制作,其内容如有更改,恕不另行通知。
启明星辰公司在编写该手册的时候已尽最大努力保证其内容准确可靠,但启明星辰公司不对本手册中的遗漏、不准确或错误导致的损失和损害承担责任。
User’s Manual Co pyright and DisclaimerCopyrightCopyright Venus networks Co.Ltd All rights reserved.The copyright of this document is owned by Venus networks Co.Ltd. Without the prior written permission obtained from Venus networks Co.Ltd., this document shall not be reproduced and excerpted in anyform or by any means, stored in a retrieval system, modified, distributed and translated into other languages, applied for a commercial purpose in whole or in part.DisclaimerThis document and the information contained herein is provided on an “AS IS”basis. Venus networks Co.Ltd may make improvement or changes in this document, at any time and without notice and as it sees fit. The information in this document was prepared Venus networks Co.Ltd with reasonable care and is believed to be accurate. However, Venus networks Co.Ltd shall not assume responsibility for losses or damages resulting from any omissions, inaccuracies, or errors contained herein.副本发布声明启明星辰公司的天清汉马USG防火墙产品正常运行时,包含2款GPL协议的软件(linux、zebra)。
Windows下实现SNAT和DNAT(端口映射
先说说什么是NAT。
在传统的标准的TCP/IP通信过程中,所有的路由器仅仅是充当一个中间人的角色,也就是通常所说的存储转发,路由器并不会对转发的数据包进行修改,更为确切的说,除了将源MAC地址换成自己的MAC 地址以外,路由器不会对转发的数据包做任何修改。
NAT(Network Address Translation网络地址翻译)就是出于某种特殊需要而对数据包的源ip地址、目的ip地址、源端口、目的端口进行改写的操作。
NAT分为SNAT(Source Network Address Translation)和DNAT(Destination Network Address Translation)。
顾名思义,SNAT就是源地址翻译,平时所说的NAT就是指这个,它可以让一个局域网里的计算机来共享一个IP上网。
DNAT就是目的地址翻译,平时所说的端口映射就是它了,它可以让外部的计算机来访问局域网内的机器,比如,你在局域网内建了个Web服务器,想让外面的用户来访问它,那NDAT就很有用了。
下面就说说在Windows下面如何实现SNAT和DNAT。
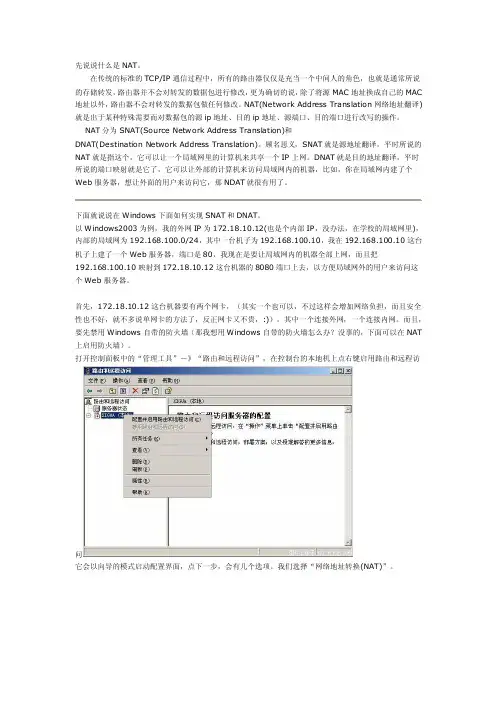
以Windows2003为例,我的外网IP为172.18.10.12(也是个内部IP,没办法,在学校的局域网里),内部的局域网为192.168.100.0/24,其中一台机子为192.168.100.10,我在192.168.100.10这台机子上建了一个Web服务器,端口是80,我现在是要让局域网内的机器全部上网,而且把192.168.100.10映射到172.18.10.12这台机器的8080端口上去,以方便局域网外的用户来访问这个Web服务器。
首先,172.18.10.12这台机器要有两个网卡,(其实一个也可以,不过这样会增加网络负担,而且安全性也不好,就不多说单网卡的方法了,反正网卡又不贵,:))。
其中一个连接外网,一个连接内网。
而且,要先禁用Windows自带的防火墙(那我想用Windows自带的防火墙怎么办?没事的,下面可以在NAT 上启用防火墙)。
DNAT目的地址转换实验
DNAT实验一:实验拓扑二:实验说明1,概念说明:DNAT即目的NAT,就是改变数据包的目标IP地址,使得能对数据包重新定向,可用于将外部的服务请求重定向到内网的非法IP的服务器上。
2,关于NAT的几个概念:内部本地地址(Inside local address):分配给内部网络中的计算机的内部IP 地址。
内部合法地址(Inside global address):对外进入IP通信时,代表一个或多个内部本地地址的合法IP地址。
需要申请才可取得的IP地址。
3,做实验是需要清楚的几点:A: 与内网相连的端口,并在端口模式下指明。
B:与外网相连的端口,并在端口模式下指明。
C: 在内部本地地址与内部合法地址之间建立静态地址转换。
三,实验目的本实验把内部的服务器用外部的合法地址202.96.144.3转换出去,提供外部的访问,提供有www和ftp.四:实验过程第一步:配置两台路由器的e0和s0 的端口地址第二步:指明端口是与外网是与外网还是与内网连接(在端口模式下),因为是对服务器做DNAT,所以只需要对routera操作。
Rouera(config)#int e0Routera(config-if)#ip nat insideRoutera(config-if)#exitRoutera(config)#int s0Routera(config-if)#ip nat outsideRoutera(config-if)#exit第三步:建立转换Routera(config-if)#ip nat inside source static 172.16.8.2 202.96.144.3第四步:路由的建立因为已经建立了服务器与外口的转换关系,所以在routerc上面不需要建立到服务器的路由,但是在routera上面需要建立到工作站网络的路由,所以本实验只需要加一条路由。
Routera(conifg)#ip route 0.0.0.0 0.0.0.0 202.96.144.2第五步:在工作站上可以访问服务了,记住此时访问服务的地址是202.96.144.3 而不是172.16.8.2,即使输入了172.16.8.2也没有你想要的服务出现,因为路由器上没有到服务器网络的路由。
防火墙配置二:DNAT配置
防火墙配置二:DNAT配置
一、网络拓扑
二、需求描述
1、使用外网口IP为内网FTP Server及WEB ServerB做端口映射,并允许外网用户访问该Server的FTP和WEB服务,其中Web服务对外映射的端口为TCP8000。
2、允许内网用户通过域名访问WEB ServerB(即通过合法IP访问)。
三、配置步骤
要求一:外网口IP为内网FTP Server及WEB ServerB做端口映射并允许外网用户访问该Server的FTP和WEB服务,其中Web服务对外映射的端口为TCP8000。
第一步:配置准备工作
机房PC,没有安装FTP和WEB服务,这里需要自己安装,i386安装源的E盘1、设置地址簿,在对象/地址簿中设置服务器地址
2、设置服务簿,防火墙出厂自带一些预定义服务,但是如果我们需要的服务在预定义中不包含时,需要在对象/服务簿中手工定义
第二步:创建目的NAT
配置目的NAT,为trust区域server映射FTP(TCP21)和HTTP(TCP80)端口
第三步:放行安全策略
创建安全策略,允许untrust区域用户访问trust区域server的FTP和web应用关于服务项中我们这里放行的是FTP服务和TCP8000服务
要求二:允许内网用户通过域名访问WEB ServerB(即通过合法IP访问)。
实现这一步所需要做的就是在之前的配置基础上,增加Trust -> Trust的安全策
略。
paloalto SymmetricReturn对称返回(多ISP接入DNAT映射)
Paloalto NetworksSymmetricReturn 对称返回多链路DNAT 服务映射1.1.功能概述这个功能主要用于多ISP链路接入,例如:ISP1是网通、ISP2是电信,网有一台服务器需要同时映射到两个ISP公网IP地址,Paloalto在一台设备上只允许配置一台0.0.0.0/0缺省路由,所以我们在ISP1上配置了一条缺省路由,User1访问ISP1 公网DNAT IP缺省路由可以正常回包,但User2访问ISP2 公网DNAT时由于没有配置路由所以无常返回数据包,这样我们就要用到了SymmetricReturn 对称返回功能(注意5.0版本以上支持)。
其他厂商有的是用MAC地址来回包,意思是ISP2的用户访问203.1.1.100时,因为没有缺省路由设备就记录了上一条的MAC地址,来根据这个回包。
我们Paloalto用的是PBF路由回包。
不多说,直接配置。
1.2.拓扑图平台使用的是VM 5.0.3版本首先配置接口,ISP1、ISP2、trust以下是zone的配置缺省路由ISP1指向203.1.1.2分别配置两条DNAT映射,注意目的安全与是ISP1 、ISP2 ISP1 203.1.1.100-10.10.10.100ISP2 202.1.1.100-10.10.10.100分别配置两条安全允许策略,注意目的安全与是Trust ISP1 –Trust 203.1.1.100-10.10.10.100ISP2-Trust 202.1.1.100-10.10.10.100最后一步就是最终要的PBF。
名字Source 切记type为interface 源接口为ISP2(Untrust)接口,意思是ISP2进来的流量Destination 切记IP地址为私有服务器IP地址Action:forwardEgress:是服务器所在的网接口(Trust)开启enforce Symmetric Return 功能,吓一跳是ISP2公网网关。
利用路由器NAT实现端口地址映射
利用路由器NAT实现端口地址映射NAT(网络地址转换)是一种网络通信技术,通过将私有IP地址转换成公共IP地址来实现多个内部网络设备与外部网络的通信。
而端口地址映射是NAT的一种应用,它允许在一个公网IP地址下,通过不同的端口号来映射并访问多个内部网络设备。
在NAT中,路由器充当转发和地址转换的角色,它负责将内部设备的IP地址和端口号转换成公共IP地址和端口号,以实现与外部网络的通信。
端口地址映射的原理如下:1.NAT路由器会维护一个转发表,记录每个内部设备的IP地址和端口号与公共IP地址和端口号之间的映射关系。
2.当内部设备向外部网络发送数据时,NAT路由器会修改源IP地址和端口号,将其替换成转发表中对应的公共IP地址和端口号。
3.外部网络返回的数据包到达NAT路由器时,路由器会根据目标IP地址和端口号查找转发表,将数据包转发到相应的内部设备。
端口地址映射的实现步骤如下:1.配置路由器的NAT功能,开启端口地址映射。
2.在转发表中添加映射规则,将内部设备的IP地址和端口号与公共IP地址和端口号进行绑定。
3.当内部设备需要与外部网络通信时,NAT路由器会自动将数据包转发到正确的内部设备。
使用端口地址映射的好处如下:1.节省IP地址资源:由于IPv4地址资源的有限性,使用NAT技术可以将多个内部设备通过同一个公共IP地址进行通信,从而节省了IP地址资源。
2.提高网络安全性:通过端口地址映射,内部设备的真实IP地址被隐藏,可以有效防止外部网络对内部设备的攻击。
3.方便内部网络扩展:当内部网络需要添加新的设备时,只需将新设备的IP地址和端口号配置到NAT路由器的转发表,无需更改公共IP地址。
然而,端口地址映射也存在一些限制和问题:1.服务器难以访问:由于内部设备的IP地址被转换成公共IP地址,因此内部设备需要提供服务时,外部网络只能通过访问公共IP地址和端口号来访问,这给服务器的部署和管理带来了一定的困难。