
关闭135 137 138 139 445 端口详解
135端口:
135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCOM (分布式组件对象模型)服务。
端口说明:135端口主要用于使用RPC(Remote Procedure Call,远程过程调用)协议并提供DCOM(分布式组件对象模型)服务,通过RPC可以保证在一台计算机上运行的程序可以顺利地执行远程计算机上的代码;使用DCOM可以通过网络直接进行通信,能够跨包括HTTP协议在内的多种网络传输。
端口漏洞:相信去年很多Windows 2000和Windows XP用户都中了“冲击波”病毒,该病毒就是利用RPC漏洞来攻击计算机的。
RPC本身在处理通过TCP/IP的消息交换部分有一个漏洞,该漏洞是由于错误地处理格式不正确的消息造成的。
该漏洞会影响到RPC与DCOM之间的一个接口,该接口侦听的端口就是135。
操作建议:为了避免“冲击波”病毒的攻击,建议关闭该端口。
关闭135端口:
一、单击“开始”——“运行”,输入“dcomcnfg”,单击“确定”,打开组件服务。
二、在弹出的“组件服务”对话框中,选择“计算机”选项。
三、在“计算机”选项右边,右键单击“我的电脑”,选择“属性”。
四、在出现的“我的电脑属性”对话框“默认属性”选项卡中,去掉“在此计算机上启用分布式COM”前的勾。
五、选择“默认协议”选项卡,选中“面向连接的TCP/IP”,单击“删除”按钮。
六、单击“确定”按钮,设置完成,重新启动后即可关闭135端口。
137、138端口:
在关闭137和138端口之前,先介绍一下NetBIOS服务。
很多人认为NetBIOS服务是一个网络协议,其实不然。
NetBIOS只是网络基本的输入/输出系统,是一个应用于程序接口,用于数据源与目的地之间的数据交换。
不过它所包含的端口及一些命名原则属于OSI(Open System Interconnection)模式的上三层,与低层的通讯协议是全然独立的。
因此NetBIOS服务能够成功地建构于不同的通讯协议上,让它支持访问计算机应用程序和设备通信时所要用到各种服务。
正是由于考虑到了NetBIOS服务这种基于TCP/IP协议下的特点,而NetNBIOS又完全依靠137、138端口支撑,因此如果停止了NetBIOS,就能够将137和138端口的危险根除。
停止NetBIOS方法很简单,鼠标右击桌面上的“网上邻居”图标,然后从弹出的快捷菜单中选择“属性”命令,再在“本地连接”中再一次点击右键,选择属性。
在弹出的窗口中找到并打开“Internet协议(TCP/IP)”参数设置窗口,单击“高级”按钮,在随后弹出的设置框中选中“WINS”标签。
打开WINS的标签页面后,选中“禁用TCP/IP上的NetBIOS (S)”,最后单击确定按钮完成关闭即可。
这样黑客就只有完全打消利用你的137和138端口进行攻击的想法了。
139端口:
仅仅停止TCP/IP协议下的NetBIOS服务,是不能将139端口完全关闭的。
因为网络中的打印机共享服务是通过139端口实现的,通过上面的方法关闭139端口的话你还必须将打印机服务停止掉。
关闭打印机服务首先鼠标右键单击桌面的“网上邻居”图标,选择属性,打开“网络和拨号连接”窗口。
然后再右击“本地连接”或“Internet”图标,选择属性,在弹出的界面中取消“Microsoft网络的文件和打印机共享”选项,再单击确定完成操作。
只有这样才能够配合NetBIOS的关闭将139端口完全关闭。
445端口:
对于445端口的潜在危胁,可以通过设置天网防火墙的“自定义IP规则”来限制。
首先双击打开天网防火墙的主界面,然后点击界面右边的“自定义IP规则”按钮,在弹出的规则菜单中点击“新增加规则”在弹出的新增加规则窗口中点击“TCP”标签选项。
在选项中的“本地端口”中输入从445到0的数字,对方端口中均填写为0,满足条件选择为“拦截”,然后勾选“警报”和“记录”选项,最后再将上面的症结和症状作为说明填写到“名称”和“说明”中,点击确定完成操作。
金山网镖中,我们需要点击工具中的“IP规则编辑”,在弹出的窗口中同样点击添加IP规则,具体设置方法和天网一样。
不过金山网镖中默
认已经添加了445端口的防护。
当电脑中没有安装防火墙的时候,我们可以通过注册表来手工关闭,在开始运行菜单输入“regedit”打开注册表编辑器,然后依次单击“HKEY-LOCAL-MACHINE\SYSTEM\Current ControlSet\Services\NetBT\Parameters”分支,新建一个名为“SMBDeviceEnabled”的双字节值。
最后双击“SMBDeviceEnabled”选项,在弹出的数值设置界面中,将其数值设置为“0”。
关闭注册表编辑界面,将系统重新启动,445服务端口就会被彻底的关闭了。
最后重启电脑或者服务器查看端口是否已经关闭。
如何关闭Windows135、139、445端口及默认共享(图文)

如何关闭Windows135、139、445端口及默认共享(图文)一、关闭135端口1. 打开开始菜单,输入“运行”,或者按下Win+R键,打开运行对话框。
2. 在运行对话框中输入“gpedit.msc”,然后按回车键,打开本地组策略编辑器。
3. 在左侧导航栏中,依次展开“计算机配置”→“管理模板”→“网络”→“网络连接”→“Windows防火墙”。
4. 在右侧窗格中,找到“Windows防火墙:允许入站远程管理例外”策略,双击打开。
5. 在弹出的窗口中,选择“已禁用”,然后“应用”和“确定”按钮。
二、关闭139端口1. 同样打开本地组策略编辑器(gpedit.msc)。
2. 在左侧导航栏中,依次展开“计算机配置”→“管理模板”→“系统”→“Netlogon”。
3. 在右侧窗格中,找到“取消NetBIOS解析”策略,双击打开。
4. 在弹出的窗口中,选择“已启用”,然后“应用”和“确定”按钮。
三、关闭445端口1. 打开开始菜单,输入“运行”,或者按下Win+R键,打开运行对话框。
2. 在运行对话框中输入“services.msc”,然后按回车键,打开服务管理器。
3. 在服务列表中,找到“Server”服务,双击打开。
4. 在“常规”选项卡中,将启动类型更改为“禁用”,然后“停止”按钮,“确定”保存设置。
四、关闭默认共享1. 打开注册表编辑器(regedit),在运行对话框中输入“regedit”并按回车键。
3. 在右侧窗格中,找到名为“AutoShareWks”的键值,将其数值数据更改为“0”。
4. 同样找到名为“AutoShareServer”的键值,将其数值数据更改为“0”。
5. 关闭注册表编辑器,并重启电脑使设置生效。
如何关闭Windows135、139、445端口及默认共享(图文)五、验证端口关闭状态1. 在关闭端口和默认共享后,您可能想要验证一下这些设置是否已经生效。
打开命令提示符(按下Win+R,输入cmd,然后按回车键)。
如何防范135,445端口入侵

4.关闭IPS$
HKEY_LOCAL_MACHINE \ SYSTEM \ CurrentConteolset \ Control \ Lsa项,找到restrictanonymous键值,将键值设为1。
5.自定义安全策略
执行"开始-控制面板-管理工具-本地安全策略"在打开的"本地安全设置"窗口中选"IP安全策略 在本地计算机" 在窗口右边空白处单击鼠标右键,选'创建IP安全策略"在弹出的向导中单击"下一步",然后在名称一栏中输入"阻止危险的端口",再单击"下一步"取消对"激活默认响应规则"的选中. 单击"下一步"-"完成" 在"阻止危险端口 属性"对话框中取消对"使用添加向导"的勾选. 单击"添加" 在"新规则属性"对话框中单击"添加"按钮 弹出"IP筛选器列表" 取消对"使用添加向导"的勾选. 单击"添加",在"寻址"页面的"源地址"中选择"任何IP地址",在"目标地址"中选"我的IP地址" 切换到"协议"选项卡在协议类型中选"TCP",然后在"到此端口"中输入"135" 单击"确定"按钮返回"IP筛选器列表"重复以上步骤为其他需要关闭的窗口建立相应的筛选器.完成后单击"确定"在"新规则属性"窗口中选中"新IP筛选器列表" 切换到"筛选器操作"选项卡取消对"使用添加向导"的勾选 然后单击"添加"在"新筛选器操作属性"窗口的"安全措施"选项卡中选择"阻止" 点"确定"返回"新规则属性"选中"新筛选器操作"后,单击"关闭" 在"阻止危险的端口属性"中选"新IP筛选器列表" 关闭,返回"本地安全设置"用鼠标右键单击"阻止危险的端口"在弹出的菜单中选"指派'命令 除了135 445外,其实还有危险的端口:TCP中的135 445 593 1025 3389 UDP中的135 139 445
关闭135、137、139、445、3389端口的方法

关闭135、137、139、445、3389端口的方法操作前请您根据对业务的影响情况进行评估关闭135端口方法:操作建议:为了避免“冲击波”病毒的攻击,建议关闭135端口。
一、单击“开始”——“运行”,输入“dcomcnfg”,单击“确定”,打开组件服务。
二、在弹出的“组件服务”对话框中,选择“计算机”选项。
三、在“计算机”选项右边,右键单击“我的电脑”,选择“属性”。
四、在出现的“我的电脑属性”对话框“默认属性”选项卡中,去掉“在此计算机上启用分布式COM”前的勾。
五、选择“默认协议”选项卡,选中“面向连接的TCP/IP”,单击“删除”按钮。
六、单击“确定”按钮,设置完成,重新启动后即可关闭135端口。
关闭137、139端口方法:操作建议:如果不需要提供文件和打印机共享,建议关闭137、139端口。
一、右键单击桌面右下角“本地连接”图标,选择“状态”。
在弹出的“本地连接状态”对话框中,单击“属性”按钮。
二、在出现的“本地连接属性”对话框中,选择“Internet协议(TCP/IP)”,双击打开。
三、在出现的“Internet协议(TCP/IP)属性”对话框中,单击“高级”按钮。
四、在出现的“高级TCP/IP设置”对话框中,选择“WINS”选项卡,在“WINS”选项卡,“NetBIOS设置”下,选择“禁用TCP/IP上的”NetBIOS。
五、单击“确定”,重新启动后即可关闭137、139端口。
关闭445端口的方法:一、单击“开始”——“运行”,输入“regedit”,单击“确定”按钮,打开注册表。
二、找到注册表项“HKEY_LOCAL_MACHINE\System\currentControlset\Services\NetBT\Parame ters”。
三、选择“Parameters”项,右键单击,选择“新建”——“DWORD值”。
四、将DWORD值命名为“SMBDeviceEnabled”。
关闭135、137、138、445端口

关闭135/137/138/445端口安装的是Windows 2000 Server,还是Windows Server 2003,它们无一例外会在默认安装下开通135端口、137端口、138端口、139端口和445端口。
这些端口可以说都是一把“双刃剑”,它们既能为你提供便利,也会反过来,被其他人非法利用,成为你心中永远的痛。
为此,我们很有必要熟悉这些端口,弄清它们的作用,找出它们的“命门”,以避免误伤了自己。
135端口在许多“网管”眼里,135端口是最让人捉摸不透的端口,因为他们中的大多数都无法明确地了解到135端口的真正作用,也不清楚该端口到底会有哪些潜在的危险。
直到一种名为“IEen”的专业远程控制工具出现,人们才清楚135端口究竟会有什么样的潜在安全威胁。
IEen工具能够借助135端口轻松连接到Internet上的其他工作站,并远程控制该工作站的IE浏览器。
例如,在浏览器中执行的任何操作,包括浏览页面内容、输入帐号密码、输入搜索关键字等,都会被IEen工具监控到。
甚至在网上银行中输入的各种密码信息,都能被IEen工具清楚地获得。
除了可以对远程工作站上的IE浏览器进行操作、控制外,IEen工具通过135端口几乎可以对所有的借助DCOM开发技术设计出来的应用程序进行远程控制,例如IEen工具也能轻松进入到正在运行Excel的计算机中,直接对Excel进行各种编辑操作。
怎么样?135端口对外开放是不是很危险呀?当然,这种危险毕竟是理论上的,要想真正地通过135端口入侵其他系统,还必须提前知道对方计算机的IP地址、系统登录名和密码等。
只要你严格保密好这些信息,你的计算机被IEen工具攻击的可能性几乎不存在。
为什么IEen工具能利用135端口攻击其他计算机呢?原来该工具采用了一种DCOM技术,可以直接对其他工作站的DCOM程序进行远程控制。
DCOM技术与对方计算机进行通信时,会自动调用目标主机中的RPC服务,而RPC服务将自动询问目标主机中的135端口,当前有哪些端口可以被用来通信。
端口设置详解
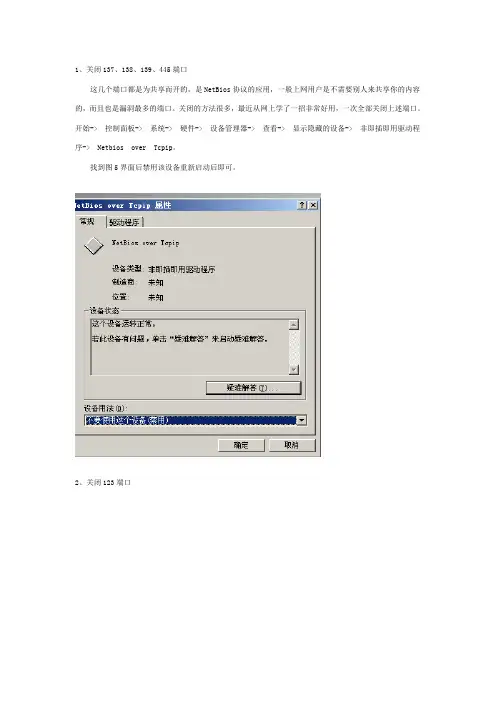
1、关闭137、138、139、445端口这几个端口都是为共享而开的,是NetBios协议的应用,一般上网用户是不需要别人来共享你的内容的,而且也是漏洞最多的端口。
关闭的方法很多,最近从网上学了一招非常好用,一次全部关闭上述端口。
开始-> 控制面板-> 系统-> 硬件-> 设备管理器-> 查看-> 显示隐藏的设备-> 非即插即用驱动程序-> Netbios over Tcpip。
找到图5界面后禁用该设备重新启动后即可。
2、关闭123端口有些蠕虫病毒可利用UDP 123端口,关闭的方法:如图6停止windows time服务3、关闭1900端口攻击者只要向某个拥有多台Win XP系统的网络发送一个虚假的UDP包,就可能会造成这些Win XP主机对指定的主机进行攻击(DDoS)。
另外如果向该系统1900端口发送一个UDP包,令"Location"域的地址指向另一系统的chargen端口,就有可能使系统陷入一个死循环,消耗掉系统的所有资源(需要安装硬件时需手动开启)。
关闭1900端口的方法如图7所示:停止SSDP Discovery Service 服务。
通过上面的办法关闭了一些有漏洞的或不用的端口后是不是就没问题了呢?不是。
因为有些端口是不能关掉的。
像135端口,它是RPC服务打开的端口如果把这个服务停掉,那计算机就关机了,同样像Lsass打开的端口500和4500也不能关闭。
冲击波病毒利用的就是135端口,对于不能关闭的端口最好的办法一是常打补丁,端口都是相应的服务打开的,但是对于一般用户很难判断这些服务到底有什么用途,也很难找到停止哪些服务就能关闭相应的端口。
最好的办法就是下面我们要讲的安装防火墙。
安装防火墙的作用通俗的说就像你不管住在一所结实的好房子里还是住在一所千疮百孔的破房子里,只要你在房子的四周建了一堵密不透风的墙,那对于墙里的房子就是安全的。
防火墙禁止135,137,138,139,445端口攻击的方法
防火墙禁止135,137,138,139,445端口攻击的方法1.Win10自带防火墙关闭端口步骤(本设置步骤仅适用于启用了系统自带防火墙的操作系统)第一步:打开系统的“控制面板”,点击“系统和安全”第二步:进入“windows防火墙”第三步:点击左侧的“高级设置”(注:下图中未启用系统防火墙,仅做参考)第四步:点击左侧的“入站规则”,再点右边的“新建规则…”第五步:选择“端口”,点“下一步”。
第六步:按下图设置,选择TCP和特定本地端口,填入端口号135,137,138,139,445,点下一步。
第七步:选择“阻止连接”,点下一步。
第八步:在“何时应用该规则?”这一步默认全选,点下一步。
第九步:定义规则名称和规则描述(按自己习惯填写),点击完成,可在入站规则中查看到上述步骤自定义的规则。
第十步:重复上述步骤新建规则禁用UDP的135,137,138,139,445的入站。
仅上述第六步选择UDP,端口号依然相同,其它步骤一样。
第九步自定义规则的名称不要相同。
2.ESET NOD32防火墙关闭端口步骤(本设置步骤仅适用于使用ESET NOD32防火墙的操作系统)第一步:打开ESET NOD32软件,点击主界面左侧的“设置”。
第二步:点击右侧的“网络保护”,再点击“个人防火墙”右侧的,选择“配置…”。
第三步:点击“规则”右侧的“编辑”。
第四步:点击“添加”。
第五步:按如下设置“添加规则”中的“常规”、“本地”选项卡,“远程”选项卡默认空白。
第六步:点击“确定”。
完成!3.卡巴斯基安全软件2016防火墙关闭端口步骤(本设置步骤仅适用于使用卡巴斯基安全软件防火墙的操作系统)第一步:打开卡巴斯基安全软件,点击其左下角的设置按钮。
第二步:点击左侧的“保护”。
第三步:点击“防火墙”,然后点“配置包规则”。
第四步:点右下角的“添加”,分别按下面两图所示设置,添加TCP和UDP的规则,并“保存”。
第五步:至此,就能在“包规则”中查看所添加的两个规则。
通过批处理关闭135137445等端口的实现代码(勒索病毒)
通过批处理关闭135137445等端⼝的实现代码(勒索病毒)主要是通过bat操作防⽕墙添加规则,⼀般是tcp与udp。
⽇前,全球近百个国家和地区都有电脑系统遭受⼀个名为WannaCry的病毒攻击,被攻击者被要求⽀付⽐特币才能解锁。
12⽇,安全软件制造商Avast表⽰,它已经在99个国家观察到超过57000个感染例⼦。
13⽇,中国国家互联⽹应急中⼼发⽂称,互联⽹上出现针对Windows操作系统的勒索软件的攻击案例,勒索软件利⽤此前披露的Windows SMB服务漏洞(对应微软漏洞公告:MS17-010)攻击⼿段,向终端⽤户进⾏渗透传播,并向⽤户勒索⽐特币或其他价值物。
从5⽉12⽇晚间起,中国多个⾼校的师⽣陆续发现⾃⼰电脑中的⽂件和程序⽆法打开,⽽是弹出对话框要求⽀付⽐特币等赎⾦后才能恢复。
⽅法请将以下代码存为关闭端⼝.bat ,以管理员⾝份运⾏就可以了,运⾏前记得打开防⽕墙双击使⽤。
%1 mshta vbscript:CreateObject("Shell.Application").ShellExecute("cmd.exe","/c %~s0 ::","","runas",1)(window.close)&&exit@echo offcolor 1ftitle 关闭135 137 138 139 445 端⼝echo.echo.echo.echo 正在关闭135端⼝请稍候…netsh advfirewall firewall add rule name = "Disable port 135 - TCP" dir = in action = block protocol = TCP localport = 135echo.netsh advfirewall firewall add rule name = "Disable port 135 - UDP" dir = in action = block protocol = UDP localport = 135echo.echo 正在关闭137端⼝请稍候…netsh advfirewall firewall add rule name = "Disable port 137 - TCP" dir = in action = block protocol = TCP localport = 137echo.netsh advfirewall firewall add rule name = "Disable port 137 - UDP" dir = in action = block protocol = UDP localport = 137echo.echo 正在关闭138端⼝请稍候…netsh advfirewall firewall add rule name = "Disable port 138 - TCP" dir = in action = block protocol = TCP localport = 138echo.netsh advfirewall firewall add rule name = "Disable port 138 - UDP" dir = in action = block protocol = UDP localport = 138echo.echo 正在关闭139端⼝请稍候…netsh advfirewall firewall add rule name = "Disable port 139 - TCP" dir = in action = block protocol = TCP localport = 139echo.netsh advfirewall firewall add rule name = "Disable port 139 - UDP" dir = in action = block protocol = UDP localport = 139echo.echo 正在关闭445端⼝请稍候…netsh advfirewall firewall add rule name = "Disable port 445 - TCP" dir = in action = block protocol = TCP localport = 445echo.netsh advfirewall firewall add rule name = "Disable port 445 - UDP" dir = in action = block protocol = UDP localport = 445echo.echo 按任意键退出pause>nul注意事项关闭端⼝只是降低电脑中毒的⼏率,如果要完全防⽌病毒⼊侵,还是要安装系统补丁,修复系统漏洞防⽌该病毒⼊侵电脑⽅法:1.关闭445等端⼝,关闭⽹络共享;2.安装系统补丁或系统进⾏更新,修复系统漏洞。
445端口作用及关闭
445端口也是一种TCP端口,该端口在windows 200 0 Server或Windows Server 2003系统中发挥的作用与1 39端口是完全相同的。
具体地说,它也是提供局域网中文件或打印机共享服务。
不过该端口是基于CIFS协议(通用因特网文件系统协议)工作的,而139端口是基于SMB 协议(服务器协议族)对外提供共享服务。
同样地,攻击者与445端口建立请求连接,也能获得指定局域网内的各种共享信息。
在Windows 下关闭445端口445端口是一个毁誉参半的端口,有了它我们可以在局域网中轻松访问各种共享文件夹或共享打印机,但也正是因为有了它,黑客们才有了可乘之机,他们能通过该端口偷偷共享你的硬盘,甚至会在悄无声息中将你的硬盘格式化掉!我们所能做的就是想办法不让黑客有机可乘,封堵住445端口漏洞。
关闭445端口一、单击“开始”——“运行”,输入“regedit”,单击“确定”按钮,打开注册表。
二、找到注册表项“HKEY_LOCAL_MACHINE\System\Controlset\Services\Ne tBT\Parameters”。
三、选择“Parameters”项,右键单击,选择“新建”——“DWORD值”。
四、将DWORD值命名为“SMBDeviceEnabled”。
五、右键单击“SMBDeviceEnabled”值,选择“修改”。
六、在出现的“编辑DWORD值”对话框中,在“数值数据”下,输入“0”,单击“确定”按钮,完成设置。
在windows2000中出现了一个以前没有用过的端口455。
概念:SMB(Server Message Block)Windows协议族,用于文件和打印共享服务。
NBT(NetBIOS over TCP/IP)使用137, 138 (UDP) and 139 (TCP)来实现基于TCP/IP的NETBIOS网际互联。
内容:在Windows NT中SMB基于NBT实现。
如何关闭135,137,138,139,445端口
一些端口处于开放状态可以,可以对系统安全带来些风险,最直接的办法,把系统不用的端口都关闭掉,然后重新启动。
如果瑞星还提示有漏洞攻击,就没办法了。
注:关闭的端口有,135、137、138、139、445、1025、2475、3127、6129、3389、593,还有tcp.具体操作如下:默认情况下,Windows有很多端口是开放的,在你上网的时候,网络病毒和黑客可以通过这些端口连上你的电脑。
为了让你的系统变为铜墙铁壁,应该封闭这些端口,主要有:TCP 135、139、445、593、1025 端口和UDP 135、137、138、445 端口,一些流行病毒的后门端口(如TCP 2745、3127、6129 端口),以及远程服务访问端口3389。
下面介绍如何在WindowsXP/2000/2003下关闭这些网络端口:第一步,单击"开始"-控制面板-管理工具-本地安全策略",选中"IP 安全策略,在本地计算机",在右侧窗口的空白位置右击鼠标,选择"创建IP 安全策略",IP安全策略向导。
下一步,按钮为新的安全策略命名;"下一步",则显示"安全通信请求"画面,在画面上把"激活默认相应规则"左边的钩去掉,点击"完成"按钮就创建了一个新的IP 安全策略。
第二步,双击新IP安全策略,在常规中把"使用添加向导"左边的钩去掉,如图:然后单击"添加"按钮添加新的规则,随后弹出"新规则属性"对话框,点击"添加"按钮,弹出"IP筛选器列表"窗口;在列表中,首先把"使用添加向导"左边的钩去掉,然后再点击右边的"添加"按钮添加新的筛选器。
windows 10系统下关闭TCP、UDP端口的操作方法
关闭windows系统下的TCP、UDP端口的操作
存在问题:
计算机存在被永恒之蓝、勒索病毒等感染的风险。
解决方法:
防火墙启用条件下关闭如下端口:
135,139,445,137,138
注意:域环境下、需要共享文件夹不要执行此步骤WINDOWS 10 系统下设置密码操作如下:
1、点击左下角windows图标,找到“windows系统”,用右键点击
“命令提示符”
2、点击“更多”,然后点击“以管理员身份运行”
3、复制以下命令行,按照图示红色方框标注位置,粘贴到“命令提示符”:
netsh advfirewall firewall add rule name="TCP-Deny" protocol=TCP dir=in localport=135,139,445 action=block
按“回车”键,执行。
4、复制以下命令行:
netsh advfirewall firewall add rule name="UDP-Deny" protocol=UDP dir=in localport=137,138 action=block
按“回车”键,执行。