
实验6 虚拟局域网的配置(参考答案)
实验6 虚拟局域网的配置和应用一实验目的了解端口VLAN(port VLAN)的功能和配置方法,熟悉端口VLAN的应用。
本实验将在一台交换机上实现VLAN的划分。
二实验要求1. 设备要求:计算机2台(装有Windows 2000/XP/2003操作系统、装有网卡),交换机1台,UTP直通线2根,console电缆1根;2. 每组2人,合作完成。
三实验预备知识VLAN(Virtual Local Area Network)虚拟局域网是一种将局域网内的设备通过逻辑地划分成为一个个网段来进行管理的技术。
IEEE于1999年颁布了用以标准化VLAN实现方案的802.1Q协议标准。
VLAN扩大了交换机的应用和管理功能。
VLAN是建立在物理网络基础上的一种逻辑子网,因此建立VLAN需要相应的支持VLAN技术的网络设备。
当网络中的不同VLAN间进行相互通信时,需要路由的支持,这时就需要增加路由设备——要实现路由功能,既可采用路由器,也可采用三层交换机来完成。
VLAN的最大特点是不受物理位置的限制,可以根据用户的需要进行灵活的划分。
基于端口的VLAN划分方法是较为常用的,许多厂商的交换机产品都支持这一功能。
本实验将在一台交换机上实现端口VLAN的划分,给学生一个从概念到应用的初步认识。
1. VLAN优点使用VLAN具有以下优点:分割广播域一个VLAN就是一个逻辑广播域,通过对VLAN的创建,隔离了广播,缩小了广播范围,可以控制广播风暴的产生。
提高网络整体安全性通过路由访问列表和MAC地址分配等VLAN划分原则,可以控制用户访问权限和逻辑网段大小,将不同用户群划分在不同VLAN,从而提高交换式网络的整体性能和安全性。
网络管理简单、直观对于交换式以太网,如果对某些用户重新进行网段分配,需要网络管理员对网络系统的物理结构重新进行调整,甚至需要追加网络设备,增大网络管理的工作量。
而对于采用VLAN 技术的网络来说,一个VLAN可以根据部门职能、对象组或者应用将不同地理位置的网络用户划分为一个逻辑网段。
在不改动网络物理连接的情况下可以任意地将工作站在工作组或子网之间移动。
利用虚拟网络技术,大大减轻了网络管理和维护工作的负担,降低了网络维护费用。
在一个交换网络中,VLAN提供了网段和机构的弹性组合机制。
2. VLAN的划分从技术角度讲,VLAN的划分可依据不同原则,一般有以下三种划分方法:●基于端口的VLAN划分这种划分是把一个或多个交换机上的几个端口划分一个逻辑组,这是最简单、最有效的划分方法。
该方法只需网络管理员对网络设备的交换端口进行重新分配即可,不用考虑该端口所连接的设备。
●基于MAC地址的VLAN划分MAC地址其实就是指网卡的标识符,每一块网卡的MAC地址都是惟一且固化在网卡上的。
MAC地址由12位16进制数表示,前8位为厂商标识,后4位为网卡标识。
网络管理员可按MAC地址把一些站点划分为一个逻辑子网。
●基于路由的VLAN划分路由协议工作在网络层,相应的工作设备有路由器和路由交换机(即三层交换机)。
该方式允许一个VLAN跨越多个交换机,或一个端口位于多个VLAN中。
就目前来说,对于VLAN的划分主要采取上述第1、3种方式,第2种方式为辅助性的方案。
端口VLAN根据交换机的端口来定义VLAN用户,即:先从逻辑上把局域网交换机的端口划分成VLAN,然后根据用户的IP地址在VLAN中划分子网。
端口VLAN的划分方法分为单交换机端口VLAN划分和多交换机端口VLAN划分;前者支持在一台交换机上划分多个VLAN、再将不同的端口指定到不同的VLAN中进行管理;后者可以使一个VLAN跨越多个交换机并且同一台交换机上的不同端口可以属于不同的VLAN。
3.VLAN的配置操作配置端口VLAN 时要考虑两个问题:一是VLAN ID,每一个VLAN都需要一个唯一的VLAN号:VLAN ID。
不同类型的交换机提供的VLAN号范围可能不同,但一般都支持1~98这一范围。
二是VLAN所包含的成员端口,设置时需要指定该端口的设备号和端口号;设备号是指成员端口所在的交换机号、即该交换机在堆叠单元中的编号、一般从0开始;端口号是指该端口在所属设备中的编号,一般在交换机的面板上都有明显标识。
如:一台快速以太网交换机,设备号为0、端口号为5,一般写成Fastethernet 0/5,也可以简写成f 0/5。
(1)查看交换机的VLAN配置查看交换机的VLAN配置可以使用show vlan命令。
如图6.1所示,交换机返回的信息显示了当前交换机配置的VLAN个数、VLAN编号、VLAN名字、VLAN状态以及每个VLAN 所包含的端口号。
Switch_A # (进入特权模式)Switch_A # show vlan图6.1 查看VLAN的配置(2)添加VLAN如果要添加一个编号为10、名字为test 10虚拟网络,则添加步骤如下,Switch_A # configure terminalSwitch_A(config) # (进入全局配置模式)Switch_A(config) # VLAN 10 (添加VLAN 10)Switch_A(config-vlan) # (自动进入VLAN 10的配置模式)Switch_A(config-vlan) # name test 10 (给VLAN 10命名为test 10)Switch_A(config-vlan) # exit (退出VLAN 10的配置模式)添加VLAN之后,可以使用“show vlan”再次查看交换机的VLAN配置,确认新的VLAN已经添加成功。
(3)为VLAN分配端口交换机将某一端口(例如端口1)分配给某一个VLAN的过程如下:①执行configure terminal命令进入全局配置模式;②利用interface Fa0/1通知交换机配置的端口号为1;③使用switchport mode access和switchport access vlan10命令把交换机的端口1分配给VLAN 10;④执行exit命令退出配置终端模式。
按照同样的方式,可以将交换机的端口2分配给VLAN 10。
之后,利用show vlan命令显示交换机的VLAN配置信息,端口1和端口2将出现在VLAN10中。
(4)删除VLAN当一个VLAN的存在没有任何意义时,可以将它删除。
删除VLAN的步骤如下:①利用configure terminal命令进入VLAN的全局配置模式;②执行no vlan 10命令将VLAN 10删除;③使用exit命令退出。
注意,在一个VLAN删除后,原来分配个这个VLAN的端口将处于非激活状态,它们不会自动分配给其他的VLAN。
只有把它们再次分配给另一个VLAN,才能激活它们。
四实验内容与步骤1.根据拓扑图连网(1)根据网络拓扑图,如图6.2所示,使用UTP线连接各种设备组成交换式以太网。
图6.2 交换式以太网拓扑图(2)使用特制电缆(Console线)将交换机的控制台端口和某一台计算机的串行口连接起来。
(3)设置PC的TCP/IP属性(将IP地址设置在同一个网段内),并使用ping命令测试网络的连通性。
2.实验前进行测试设置PC1和PC2在一个子网内,例如,在未对交换机进行VLAN划分时,PC1和PC2是可以通信的,用ping命令测试,两台主机是可以ping通的。
这是由于在交换机中系统默认创建了一个VLAN1,同时所有的端口都添加在VLAN1中,所以任意端口之间是可以相互通信的。
如果ping不通,说明这台交换机并非默认状态。
即曾被设置过其它的vlan,可以在用户状态下通过show vlan来查看vlan情况。
3. 创建VLAN并配置(1)在交换机中添加两个VLAN。
Switch(config)#Switch(config)# VLAN 10Switch(config-vlan)# name test10Switch(config-vlan)# exitSwitch(config)# VLAN 20Switch(config-vlan)# name test20Switch(config-vlan)# exit请将具体的设置情况填入下表:(2)将交换机端口分配给VLAN:VLAN 10被分配的端口0/1:Switch(config)# interface fastethernet 0/1Switch(config-if)#Switch(config-if)# switchport access vlan 10重复上述步骤,将0/2~0/6分配给VLAN 10。
VLAN 20被分配的端口0/7:重复上述步骤,将0/7~0/12 分配给VLAN 204. 保存设置Switch # write memory5. 结果验证(1)分别将PC1和PC2同时连到VLAN 10或VLAN 20所在的端口中,再利用ping(2)将PC1接入VLAN 10所在的端口,再将PC2连到VLAN 20所在的端口中,再利用ping命令测试,请将ping的结果填入下表并进行分析。
6. 删除VLAN在交换机的VLAN数据库中删除两个VLAN,并将端口重新分配给默认VLAN 1(激活端口)。
使用的命令分别是:五练习与思考1.完成下列选择题。
(1)以太网交换机划分VLAN有多种方法,(①)不包括在内。
在用户配置VLAN 时,应从(②)开始。
(2004.11 网络管理员试题)① A.基于MAC地址的划分 B.基于IP组播的划分C.基于网络层协议的划分D.基于域名的划分②A.VLAN 0 B.VLAN 1 C.VLAN 2 D.VLAN 3(2)在下面关于VLAN的描述中,不正确的是()。
(2005.5 网络工程师习题)A.VLAN把交换机划分成多个逻辑上独立的交换机;B.主干链路(Trunk)可以提供多个VLAN之间通信的公共通道;C.由于包含了多个交换机,所以VLAN扩大了冲突域;D.一个VLAN可以跨越交换机。
(3)如果要彻底退出路由器或者交换机的配置模式,输入的命令是()。
(2005.11 网络工程师习题)A.exitB.no config-modeC.Ctrl+cD.Ctrl+z(4)虚拟局域网中继协议(VTP)有三种工作模式,即服务器模式、客户机模式和透明模式,以下关于这3种工作模式的叙述中,不正确的是()。
(2005.11 网络工程师习题)A.在服务器模式下可以设置VLAN信息B.在服务器模式下可以广播VLAN信息C.在客户机模式下不可以设置VLAN信息D.在透明模式下不可以设置VLAN信息解析:在一台VTP Server上配置一个新的VLAN时,该VLAN的配置信息将自动传播到本域内的其他所有交换机。
虚拟局域网配置
用于提供汇聚链路的端口,称为汇聚端口。由于汇聚链路承载了所有VLAN的通讯流量,因此要求只有通讯速度在100Mbps或以上的端口,才能作用途就分为了访问连接端口(Access Link)和汇聚连接(Trunk Link)端口两种。访问连接端口通常用于连接客户PC机,以提供网络接入服务。该种端口只属于某一个VLAN,并且仅向该VLAN发送或接收数据帧。端口所属的VLAN通常也称作native vlan。汇聚连接端口属于所有VLAN共有,承载所有VLAN在交换机间的通讯流量。
3.5 VLAN的配置方法
在进行VLAN配置时,首先应根据应用需求,规划设计好网络拓扑结构,并进行VLAN划分和IP地址分配规划,最后才开始着手VLAN的配置和调试。
3.5.1 创建VTP管理域 1.VTP简介 VTP是VLAN Trunking Protocol的缩写,称为VLAN链路聚集协议,它是一个在建立了汇聚链路的交换机之间同步和传递VLAN配置信息的协议,以在同一个VTP域中维持VLAN配置的一致性。在同一个VTP域中的交换机,可通过VTP协议来互相学习VTP信息。VTP协议对于运行ISL或IEEE802.1Q封装协议的汇聚链路也都适用。 在创建VLAN之前,应先定义VTP管理域,VTP消息能在同一个VTP管理域内,同步和传递VLAN配置信息。另外,利用VTP协议,还能实现从汇聚链路中,裁剪掉不需要的VLAN流量。
增加网络的安全性。由于默认情况下,VLAN间是相互隔离的,不能直接通讯,对于保密性要求较高的部门,比如财务处,可将其划分在一个VLAN中,这样,其他VLAN中的用户,将不能访问该VLAN中的主机,从而起到了隔离作用,并提高了VLAN中用户的安全性。VLAN间的通讯,可通过应用VLAN的访问控制列表,来实现VLAN间的安全通讯。
2023年实验六虚拟局域网VLAN实验报告

实验六虚拟局域网VLAN(一)实验报告一.互换机端口隔离.实验名称互换机端口隔离。
1.实验目的理解Port V lan的配置。
2.实验环节环节1.在未划VLAN前两台PC互相PING可以通。
-lalxi©192.168.2.254 -,级终端文件⑹ 编辑⑻ 查看② 呼叫© 传送① 帮助⑻环节3.两台PC 互相PI NG 不通。
2011-03-31 03:28:43 @5-LINKUPDOWN:Fa0/l changed state2011-03-31 03:28:43 @5-LINKUPDOWN:Fa0/l changed state 2011-03-31 03:28:46 65-CONFIG:Configured from SwitchA(config-if)ttswitch access vlan 10 2011-03-31 03:29:07 65-CONFIG:Configured from Swi tchfi(config-if)ttinterface fastethernet0/15outband outband to down 2011-03-31 03:29:40 Swi tchA(config-if)tt 05-CONFIG:Configured from outband 2011-03-31 2011-03-31 2011-03-31 2011-03-31 03:30:00 03:31:10 03:31:1003:31:37 @5-LINKUPDOWN:Fa0/l @5-LINKUPDOWN:Fa0/2 @5-LINKUPDOHN:Fa0/l @5-LINKUPDOHN:Fa0/2 changed changed changed changed state state state state upup to down to down Swi tchfi(config-i f)Wend2011-03-31 03:32:31 65-CONFIG:Configured from outband Swi tchAHconfigure terminalEnter configuration commands, one per line. End with CNTL/Z. Switchfi(config)Hinterface fastethernet 0/5 2011-03-31 03:33:53 @5-C0NFIG:Configured Swi tchfi(config-if)ttswitch access vlan 10 2011-03-31 03:34:23 65-CONFIG:Configured SwitchA(config-if)Winterface fastethernet I 2011-03-31 03:34:46 @5-C0NFIG:ConfiguredSwitchA(config-ifJttswitch access vlan 20 2011-03-31 03:35:18 05-C0NFIG:Configured Swi tchA(config-if)ttfrom from 0/9from from outband outband outband outband 连接的0:17:自动检测TCP/IPNUM跨互换机实现VLAN。
局域网组建方法虚拟局域网(VLAN)的配置与管理
局域网组建方法虚拟局域网(VLAN)的配置与管理局域网(Local Area Network,LAN)是在一个有限地理区域内,以太网或其他数据通信技术相互连接的计算机网络。
在大型企业或组织中,将整个局域网划分为多个虚拟局域网(Virtual LAN,VLAN)能够提高网络性能、增强网络安全性和简化网络管理。
本文将介绍虚拟局域网的组建方法以及配置与管理。
虚拟局域网的组建方法1. 基于物理端口的划分根据物理设备的端口进行划分,将不同的端口划分到不同的虚拟局域网中。
可以通过交换机或路由器的管理界面进行配置,将特定端口绑定到指定的VLAN上。
这种方式简单易行,但灵活性较差,需要动态调整网络结构时会带来一定困难。
2. 基于MAC地址的划分根据设备的MAC地址进行划分,将同一虚拟局域网中的设备根据其MAC地址进行分类。
在交换机或路由器上,可以配置MAC地址和虚拟局域网的对应关系,使同一VLAN中的设备可以相互通信。
这种方法具有较高的灵活性,但需要维护一张MAC地址映射表,增加了管理的复杂度。
3. 基于协议的划分根据不同的网络协议将设备进行划分,使相同协议的设备可以在同一虚拟局域网中进行通信。
这种方法适用于具有不同网络需求的设备,例如语音通信、视频传输等。
在交换机或路由器上,可以配置协议和虚拟局域网的对应关系,实现协议划分。
虚拟局域网的配置与管理1. VLAN的管理软件使用VLAN的配置与管理软件可以简化管理操作。
这些软件通常提供图形用户界面(GUI),通过可视化操作帮助管理员完成VLAN的配置、划分和端口管理等任务。
常见的VLAN管理软件有Cisco Prime LAN Management Solution和HP Intelligent Management Center等。
2. VLAN的划分与配置在VLAN的划分与配置中,管理员需要根据网络需求和设备之间的联系,设计合理的虚拟局域网划分方案。
首先,确定划分的依据(物理端口、MAC地址或协议);然后,配置交换机或路由器上的VLAN并将端口或设备与相应的VLAN绑定;最后,进行VLAN的测试与调试,确保各设备之间的通信正常。
实验六虚拟局域网VLAN实验报告

实验六虚拟局域网VLAN实验报告一、引言虚拟局域网(Virtual LAN,简称VLAN)是一种将局域网的划分为逻辑上的子网的技术。
通过VLAN技术,可以使一个物理局域网分割成多个虚拟局域网,不同的虚拟局域网之间彼此隔离,可以独立设置子网规则,实现更高级别的网络管理和安全性控制。
本实验通过搭建一个简单的VLAN网络,加深对VLAN技术的理解。
二、实验目的1.了解虚拟局域网技术的原理和应用;2.学习如何配置和管理VLAN;3.实践VLAN的基本操作和网络拓扑设计。
三、实验设备和工具1.三台交换机(每台拥有24个端口)2.一台计算机3.适配器和网线四、实验步骤1.首先,将三台交换机通过网线连接,确保连接稳定。
2.打开计算机,进入交换机的管理页面。
3.创建VLAN,并配置VLAN的基本参数,如VLAN名称和VLANID。
每个VLANID代表一个虚拟局域网。
4.将端口划分到不同的VLAN中,可以通过配置端口类型为访问端口或者是接入端口,实现端口的划分。
5.确定端口的连接情况,将计算机连接到指定的交换机端口上。
6.配置VLAN间的互访策略,可以设置允许或禁止不同VLAN之间的通信。
7.检查VLAN的配置是否正确,并进行测试。
五、实验结果经过上述步骤的操作和配置,成功搭建了一个简单的VLAN网络。
通过管理页面可以查看到配置的VLAN信息和端口的划分情况。
在VLAN中,计算机可以独立访问同一VLAN的设备,同时也可以通过配置互访策略,实现不同VLAN之间的通信。
实验结果符合预期。
六、实验总结通过本次实验,我们学习了虚拟局域网(VLAN)的基本原理和应用。
通过配置和管理VLAN,我们可以将一个物理局域网划分成多个虚拟局域网,实现不同VLAN之间的隔离和独立管理。
通过划分VLAN,可以提高网络管理的灵活性和安全性,确保数据的隔离和网络的稳定性。
在实验中,我们通过连接三台交换机和一台计算机,通过配置VLAN的参数和端口的划分,成功搭建了一个简单的VLAN网络,并进行了相关的测试和验证。
虚拟局域网的基本配置实验报告

实验四虚拟局域网的基本配置一、实验目的1、了解虚拟局域网的作用。
2、掌握在一台交换机上划分VLAN的方法和跨交换机的VLAN的配置方法;3、掌握Trunk端口的配置方法。
4、了解VLAN数据帧的格式、VLAN标记添加和删除的过程。
二、实验内容在一台交换机上划分VLAN和跨交换机上划分VLAN并进行配置,配置Trunk 端口并实现VLAN间的通信三、实验环境安装有wireshark软件的联网计算机1台。
四、实验步骤1、一台交换机上划分VLAN并实现同一VLAN间的通信(1)创建网络拓扑(例如下图)(2)vlan的基本配置(3)配置各台计算机的IP地址(4)验证同一Vlan中的两台计算机能否通信,不同VLan之间的计算机能否通信,并将结果记录下来。
即PC1 ping PC2,PC1 ping PC3,观察能否ping通?2、跨交换机的VLAN的划分按照下图连接好设备,配置各台计算机的IP地址。
配置S1和S2,各自划分VLan2和VLan3。
此时,PC1 ping PC3,PC2ping PC4,观察能否ping通?3、Trunk端口的配置配置交换机上的Trunk端口。
将S1的GE1/0/24和S2的GE1/0/24的接口类型配置成Trunk类型,并且允许VLan2和VLan3通过。
此时,再次测试PC1ping PC3,PC2 ping PC4,观察能否ping通?4、VLAN间通信在上一部分实验的基础上继续进行。
在交换机S1上配置VLan2和VLan3的接口IP地址,VLan2接口的IP地址配置为192.168.6.1/24,VLan3接口的IP地址配置为192.168.7.1/24按照图三配合各台计算机的默认网关地址。
此时,PC1 ping PC4,PC2 ping PC3,观察能否ping通?答案是肯定的。
实现了不同vLan之间的通信。
五、实验结果1、一台交换机上划分VLAN并实现同一VLAN间的通信(1)创建网络拓扑(2)Vlan的基本配置(3)配置各台计算机的IP地址(4)验证PC1 ping PC2 可以ping通PC1 ping PC3 不能ping通2、跨交换机的VLAN的划分(1)配置各台计算机的IP地址(2)配置S1和S2,各自划分VLan2和VLan3(3)PC1 ping PC3 不通PC2ping PC4 不通3、Trunk端口的配置配置交换机上的Trunk端口。
实验4.3-虚拟局域网的配置
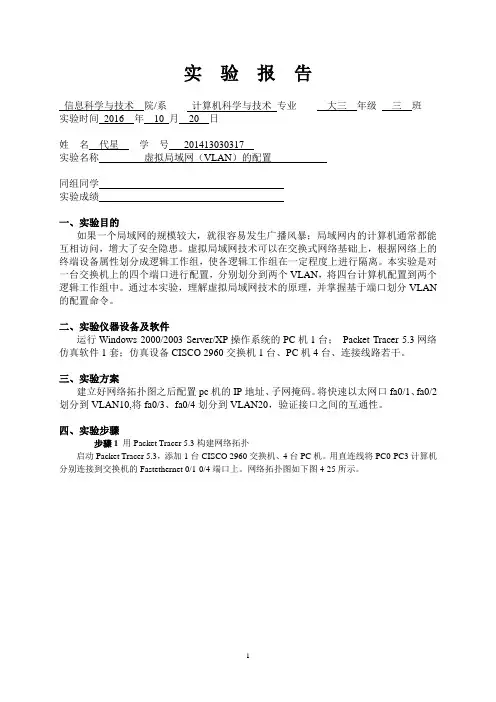
图4-25 虚拟局域网配置拓扑图
步骤2配置PC机的IP地址、子网掩码
鼠标点击网络拓扑图上的PC0,出现PC0的配置窗口,点击Desktop,点击IP Configuration,配置IP地址和子网掩码如下图4-26所示。
图4-26 PC0的IP地址配置
图4-27 VLAN划分前的默认VLAN
图4-28 VLAN划分前四台计算机的连通性测试
步骤4 划分VLAN,并查询VLAN的配置
鼠标点击交换机Switch0,输入以下命令新建两个VLAN,分别取名为VLAN10和VLAN20。
图4-29 划分VLAN的配置
图4-30 划分VLAN后的查询结果
图4-31 划分VLAN后PC0与其他计算机的连通性测试
单击PC2,选择Command Prompt进入命令行,输入ping命令后结果如下图4-32所示。
图4-32 划分VLAN后PC2与其他计算机的连通性测试。
计算机网络技术基础实操(4)虚拟局域网配置
F0/3
所属VLAN VLAN 1 VLAN 2 VLAN 3
S2交换机相应计算机IP地址规划表
计算机名 PC5 PC6 PC7
IP地址 192.168.1.5/24 192.168.1.6/24 192.168.1.7/24
连接交换机的端口 F0/1 F0/2 F0/3
所属VLAN VLAN 1 VLAN 2 VLAN 3
图20 删除swB交换机的VLAN
22
22
五 思考题
23
23
思考题
思考题
以上实验中,如果把VLAN 2,VLAN 3都删除 了,其他配置保持不变,请问六台PC机能互相访 问吗?如果不能,请分析原因。
进入接口配置模式
步骤1
如图14和图15所示,分别在两台交换机上进入F0/10的接口配置模式,然后用 switchport mode trunk命令将端口设置为Trunk模式。
图14 在S1交换机上设置Trunk模式
图15 在S2交换机上设置Trunk模式
19
19
(二)跨交换机相同VLAN间通信配置
利用show vlan命令查看信息
步骤4
在S2交换机上利用show vlan命令查看其VLAN信息。
17
17
(二)跨交换机相同VLAN间通信配置
1 配置VLAN
通过观察与对 比,我们得出结论 是,除了默认的 VLAN 1以外,其 他相同VLAN之中 的PC无法跨交换机 通信,因为两个交 换机互联的端口 F0/10都在VLAN 1 中,所以只有 VLAN 1中的计算 机可以相互通信。
利用ping命令测试连通性
步骤5
交换机配置完后,在PC6,PC7和PC8上利用ping命令分别测试与S1交换机连接的三 台计算机的连通性,如图11,12和13所示,观察结果并分析原因。
虚拟局域网的配置
虚拟局域网的配置一、实验类型验证性实验二、实验名称网络交换实验(2学时)三、实验目的掌握交换机的工作原理和功能,掌握交换机的管理方式,利用交换机的console端口对交换机进行相关的配置,掌握交换机的命令行操作等。
四、实验要求要求学生能对交换机进行基本的配置和管理。
五、实验设备计算机、交换机(2950)六、实验技术原理VLAN技术是交换技术的重要进步之一,现在几乎所有的智能交换机都支持VLAN,在实际工程中VLAN技术也广泛使用在组网建网中,可以说本知识点相当重要。
本节实验主要关于Catalyst 2950系列交换机的基本配置,VLAN、VLAN中继以及VLAN 间路由等相关方面内容。
局域网交换机配置概述在局域网交换技术中,共享式以太网、冲突域、广播域、桥接、交换、MAC位置表、VLAN、VLAN中继等概念特别重要。
下面对这些概念做一下简单回顾。
1.共享式以太网共享式以太网是构建在总线型拓扑上的以太网,严格遵从载波侦听多路访问/冲突检测(CSMA/CD, Carrier Sense Multiple Access/Collision Detect)算法的网络,CSMA/CD算法的机制决定了共享式网络的半双工特点。
在共享式以太网上,当一台主机发送数据的时候其他主机只能接收该以太网帧,此时网上其他主机都不能发送数据。
2.冲突域用同轴电缆构建或以hub为核心构建的共享式以太网,其上所有节点同处于一个冲突域,一个冲突域内不同设备同时发出的以太网帧会互相冲突;同时,冲突域内的一台主机发送数据,同处于一个冲突域的其他主机都可以接收到。
3.广播域广播域是网上一组设备的集合,当这些设备中的一个发出一个广播时,所有其他设备都能接受到这个广播帧。
广播域和冲突域是比较容易混淆的概念,我们可以这样区分他们:连接在一个hub上的所有设备都处于一个冲突域,同时也构成了一个广播域;连接在一个没有划分VLAN交换机上各端口上的设备处于不同的冲突域中(每一个交换机的端口构成了一个冲突域),但同属于一个广播域。
虚拟局域网配置
信息工程大学本科实验报告(2012-2013 学年二学期)课程名称:计算机网络任课教员:杨英杰系队:三大队二队专业:电子工程2013年5月15日信息工程大学《计算机网络工程》课程实验报告实验项目名称:虚拟局域网配置旅:队:二队专业:电子工程指导教员:杨英杰学员姓名:刘伟学号: 3082010012 成绩:实验地点:计算机中心实验日期: 2013 年 4 月 27 日一、实验项目名称虚拟局域网配置二、实验目的和要求利用网络仿真平台Packet Tracer,基于虚拟局域网工作原理,构建起一个跨越至少三台交换机的虚拟局域网,并对网络的互通性进行验证。
三、实验环境Windows系统、网络仿真平台Packet Tracer四、实验步骤1、拓扑图按照上图选择设备并进行连接。
2、设置各主机IP(图中已给出)。
3、配置交换机。
如上图,将VLAN号为10、20、30,VLAN名称为c1、c2、c3的VLAN添加到VLAN数据库中。
4、将交换机的接口用对应的VLAN配置好。
5、在各主机上进行ping测试。
五、实验数据记录和处理1、一个交换机下的两个主机主机0 →主机1,即IP 192.168.1.1 → IP 192.168.1.32、相邻交换机下的两个主机(1)同VLAN主机0 →主机2,即IP 192.168.1.1 → IP 192.168.1.2(2)不同VLAN主机0 →主机4,即IP 192.168.1.1 → IP 192.168.2.13、跨交换机的两个主机(1)同VLAN主机2 →主机3,即IP 192.168.1.2 → IP 192.168.1.4(2)不同VLAN主机2 →主机5,即IP 192.168.1.2 → IP 192.168.2.2六、实验结果与分析由上述实验数据可知,同VLAN下的主机之间均可以进行连接,而不同VLAN下的主机之间无法收到另一台主机发送的数据。
七、心得体会通过此次实验,我学会了Packet Tracer软件的使用。
计算机网络-虚拟局域网配置实验报告
(1) 同一子网、同一VLAN内成员之间的通信1、按照拓扑图连接设备2、配置sw1(sw2跟sw1一样配置)SW1 SW2E1/0/24 E1/0/24PC1172.16.10.1/24VLAN 10PC2172.16.10.2/24VLAN 20PC3172.16.10.3/24VLAN 10PC4172.16.10.4/24VLAN 20TrunkE1/0/13 E1/0/17 E1/0/13 E1/0/173、禁用pc1-pc4的Realtek网卡,修改Dlink网卡的IP地址,分别改为172.16.10.1至172.16.10.44、通过ping命令测试四个pc的连通性,最终结果pc1与pc3互通(vlan10),pc2与pc4(vlan20)互通。
(2) 不同子网、不同VLAN 内成员之间的通信1、按照拓扑图连接设备图3-2 跨交换机的不同子网、不同VLAN 间通信SW1SW2E1/0/24E1/0/24E1/0/13 E1/0/17 E1/0/13 E1/0/17PC1172.16.10.1/24 VLAN 10 PC2172.16.20.2/24 VLAN 20 PC3172.16.10.3/24 VLAN 10 PC4172.16.20.4/24 VLAN 20Trunk E1/0/1 E1/0/2TrunkSW32、在实验(1)sw1和sw2配置的基础上,增加对三层交换机sw3的配置,命令如下:3、禁用pc1-pc4的Realtek网卡,修改Dlink网卡的IP地址,分别修改为:Pc1:172.16.10.1Pc2:172.16.20.2Pc3:172.16.10.3Pc4:172.16.20.4注意:添加网关地址4、通过ping命令测试四个pc的连通性,最终结果四个pc均可互通。