
squid编译安装及配置详解
squid的安装配置源代码包的自定义安装:(一)、从下载squid-3.0.PRE4.tar.gz。
(二)、解开该文件:#tar xvzf squid-3.0.PRE4.tar.gz。
(三)、进入squid-3.0.PRE4目录:# cd squid-3.0.PRE4(四)、进行编译安装:# ./configure -prefix=/usr/local/squid# make (或make all)# make install(五)、更改目录/usr/local/squid/目录下的子目录var的属主:#chown –R squid.squd var(六)、在目录/urs/local/squid/sbin下运行./squd -z#./squid -z这时会在目录/usr/local/squid/var中生成cache缓存目录注:1.有时候会报错,一般是权限问题,可以使用chmod 命令,调整提示的相关目录文件权限2.若是运行命令之后在/usr/local/squid/var 下没用生产16个一级子目录的话,可以在/usr/loca/squid/etc/squid.conf里面添加一条记录“visible_hostname 主机名”然后再运行命3.这时可以测试squid.conf的语法信息#squid/sbin/squid -k parse如果squid.conf 有语法或配置错误,这里会返回提示你,如果没有返回,恭喜,可以尝试启动squid。
4.在前台启动squid,并输出启动过程。
#squid/sbin/squid -N -d15.若是启动不了,可查看dns,ip等配置(七)、在查看配置文件中有几行默认的配置:#cache_effetive_user nobody#cache_log /usr/local/squid/var/logs/cache.log#cache_log /usr/local/squid/var/logs/access.log#cache_log /usr/local/squid/var/logs/store.log在目录/usr/local/squid/var/logs下建文件access.log ; store.log :#touch access.log store.log这时查看目录/usr/local/squi/ 会发现多出了很多目录: /bin 、/etc、/libexec、/man、/ sbin、/share、/var。
其中/etc中包含配置文件squid.conf及其备份等文件,/sbin中含有运行文件squid,/share中包含目录/errors 主要是返回给客户端错误信息,/var中包含目录/lo gs 日志目录、/chche缓存目录。
说明:定义squid监听HTTP客户连接请求的端口。
缺省是3128,如果使用HTTPD加速模式则为80。
你可以指定多个端口,但是所有指定的端口都必须在一条命令行上。
(2).cache_mem (bytes)说明:该选项用于指定squid可以使用的内存的理想值。
若运行Squid的计算机只是用做代理缓寸服务器,该值可设为计算机物理内存的1/3~1/2。
这部分内存被用来存储以下对象:In-Transit objects (传入的对象)Hot Objects (热对象,即用户常访问的对象)Negative-Cached objects (消极存储的对象)需要注意的是,这并没有指明squid所使用的内存一定不能超过该值,其实,该选项只定义了squid所使用的内存的一个方面,squid还在其他方面使用内存。
所以squid实际使用的内存可能超过该值。
缺省值为8MB。
(3).cache_dir Directory-Name Mbytes Level1 Level2说明:指定squid用来存储对象的交换空间的大小及其目录结构。
可以用多个cache_dir命令来定义多个这样的交换空间,并且这些交换空间可以分布不同的磁盘分区。
"directory "指明了该交换空间的顶级目录。
如果你想用整个磁盘来作为交换空间,那么你可以将该目录作为装载点将整个磁盘mount上去。
缺省值为/var/spool/squid。
“Mbytes”定义了可用的空间总量。
需要注意的是,squid进程必须拥有对该目录的读写权力。
“Level-1”是可以在该顶级目录下建立的第一级子目录的数目,缺省值为16。
同理,“Level-2”是可以建立的第二级子目录的数目,缺省值为256。
为什么要定义这么多子目录呢?这是因为如果子目录太少,则存储在一个子目录下的文件数目将大大增加,这也会导致系统寻找某一个文件的时间大大增加,从而使系统的整体性能急剧降低。
所以,为了减少每个目录下的文件数量,我们必须增加所使用的目录的数量。
如果S - SundayM - MondayT - TuesdayW - WednesdayH - ThursdayF - FridayA - Saturdayh1:m1 必须小于 h2:m2,表达示为[hh:mm-hh]。
port 指定访问端口。
可以指定多个端口,比如:acl aclname port 80 70 21 ...acl aclname port 0-1024 ... (指定一个端口范围)proto 指定使用协议。
可以指定多个协议:acl aclname proto HTTP FTP ...method 指定请求方法。
比如:acl aclname method GET POST ...(7).http_access说明:根据访问控制列表允许或禁止某一类用户访问。
如果某个访问没有相符合的项目,则缺省为应用最后一条项目的“非”。
比如最后一条为允许,则缺省就是禁止。
所以,通常应该把最后的条目设为"deny all" 或 "allow all" 来避免安全性隐患。
1.限制使用代理服务器的客户机(IP地址)acl myclients 172.16.5.0/24 192.168.1.0/255.255.255.0acl myfrinets src “/etc/squid/acl/myfrinets”acl all src 0.0.0.0/0.0.0.0http_access allow myclientshttp_access deny all在文件/etc/squid/acl/myfrinets中可以添加如下内容:172.16.4.10/32…本例中允许172.16.5.0/32 和 192.168.1.0/32 内的客户机访问代理服务器,同时允许文件/et c/squid/acl/myfrinets列出的客户机访问代理服务器,出此以外拒绝其它客户机访问本地代理服务器。
2.限制使用代理服务器的客户机(域名):acl myclients_domain src acl all src 0.0.0.0/0.0.0.0http_access allow myclients_domainhttp_access deny all本例仅允许, 两个域访问本地代理服务器。
3.限制客户机访问目标站点;acl sex_ip dst “/etc/squid/acl/sex_ip”acl violence_dst “/etc/squid/acl/violence_ip”acl sex_domain dst “etc/squid/acl/sex_domain”acl violence_domain dst “/etc/squid/acl/violence_domain”http_access deny sex_iphttp_access deny violence_iphttp_access deny sex_domainhttp_access deny violence_domain本例将不健康的网站的IP地址或IP地址段存放在文件sex_ip和violince_ip中,将不健康的网站域名存放在文件sex_domain和violence_domain中,然后禁止所有文件中列出站点的访问。
4.限制客户机访问的目标站点(使用正则表达式):acl badur1_1 url_regex ^/sex/$acl badur1_2 url_regex -i sexacl acl badurlpath urlpath_regex –i \.gif$http_access deny badurl_1http_access deny badurl_2http_access deny badurlpath本例拒绝客户机访问:/sex/,拒绝访问URL中包含sex(忽略大小写)的站点,拒绝访问UPL中以.gif结尾的页面。
5.指定客户机访问特定的资源:acl special_client src 10.1.2.3acl special_url url_regex ^/Doc/FAQ/$http_access allow special_client special_urlhttp_access deny special_url本例仅仅允许IP地址为10.1.2.3的客户机访问/Doc/FAQ/,而拒绝其它客户访/Doc/FAQ/。
6.限制客户访问时间:acl myclients src 172.16.5.0/24 192.168.1.0/255.255.255.0acl all src 0.0.0.0/0.0.0.0acl proxy_time time MTWHF8:00-20:00acl maintenance-time time S 0:00-2:00http_access deny all maintenance_timehttp-access allow myclients proxy_timehttp_access deny proxy_time本例首先拒绝所有客户机在系统维护时间内(周6凌晨12点至2点)访问代理服务器,然后允许网段172.16.5.0/24和192.168.1.0/24内的客户机在工作时间内(周1~周5早上8点到晚上8点)访问代理服务器,最后拒绝其它客户机在工作时间内访问代理服务器。
acl myclients src 172.16.5.0/24 192.168.1.0/255.255.255.0acl all src 0.0.0.0/0.0.0.0acl work_days time MTWHFacl spare_time time 17;00-23:00acl maintenance_time time S 0:00-2:00http_access deny all maintenance_timehttp-access deny work_days(8)各类超时设置选项1.negative_ttl time-units说明:设置消极存储对象的生存时间。
Windows下安装squid详解

Windows下安装squid详解linux下安装Squid代理参考:⼀.下载squid for windows 下载地址:⼆.Windows下安装squid与配置1.解压squid-2.6.STABLE6-NT-bin.zip到C:\squid 2.单击[开始],选择“运⾏”,输⼊ cmd ,在命令提⽰符窗⼝内输⼊以下命令: C:\>cd c:\squid\etc C:\squid\etc>copy squid.conf.default squid.conf **将Squid的默认配置⽂件复制⼀份并起名为squid.conf C:\squid\etc>copy mime.conf.default mime.conf **将mime.conf.default复制⼀份并起名为mime.conf 3.编辑squid.conf,根据需要添加和修改以下内容 http_port 3128 ;定义squid监听端⼝ visible_hostname tianwei-itrus :定义机器名 cache_mem 64 MB ;定义代理服务器缓存 acl all src 0.0.0.0/0.0.0.0 acl manager proto cache_object acl localhost src 127.0.0.1/255.255.255.255 :定义本地⽹络为localhost acl outnetwork 192.168.10.0/255.255.255.0 acl SSL_ports port 443 acl Safe_ports port 80 # 定义http端⼝ acl Safe_ports port 21 # 定义ftp端⼝ acl Safe_ports port 443 # https acl Safe_ports port 70 # gopher acl Safe_ports port 210 # wais acl Safe_ports port 1025-65535 # unregistered ports acl Safe_ports port 280 # http-mgmt acl Safe_ports port 488 # gss-http acl Safe_ports port 1863 # filemaker acl Safe_ports port 777 # multiling http acl CONNECT method CONNECT http_access allow localhost manager http_access allow outnetwork icp_access allow all http_access deny !Safe_ports http_access deny CONNECT !SSL_ports http_reply_access allow all icp_access allow all http_access deny all三.Windows下安装squid完成后,启动squid c:\>cd c:\squid\sbin C:\squid\sbin>squid -i (注册Squid为Windows的服务) C:\squid\sbin>squid -z (⽣成⾼速缓存的⽬录) C:\squid\sbin>squid。
squid的安装方法

squid的安装⽅法⼀.安装说明1.版本信息:Squid Cache: Version 2.6.STABLE132.配置信息:configure options: '--prefix=/usr/local/squid' '--enable-gnuregex''--enable-async-io=80' '--enable-icmp' '--enable-kill-parent-hack''--enable-snmp' '--disable-ident-lookups' '--enable-cahce-digests''--enable-err-language=Simplify_Chinese''--enable-default-err-languages=Simplify_Chinese''--enable-poll' '--enable-linux-netfilter' '--enable-underscore''--enable-arp-acl'3.对cache⽬录进⾏初始化#/usr/local/squid/sbin/squid –z4.⽤户认证⽤户/密码认证为Squid管理提供了更多便利,最常⽤的认证⽅式是NCSA。
NCSA认证包含在了basic中,⽽⾮以前单独的认证模块。
实现认证的具体操作:“make install”以后,需要将“helpers/basic_auth/NCSA/ncsa_auth”拷贝到⽤户可执⾏⽬录中/usr/bin(如果在该⽬录中找不到这个执⾏⽂件,在编译时请使⽤make all⽽不是make,或者直接在该⽬录中执⾏make),然后需要借助Apache的密码管理程序htpasswd来⽣成⽤户名/密码对应的⽂件,就像下⾯这⾏代码:htpasswd -c /var/squid/etc/password guest 在输⼊两遍guest⽤户的密码后,⼀个guest⽤户就⽣成了。
Linux全攻略--squid服务器配置与管理
Linux全攻略--squid服务器配置与管理一、简介Squid是一款功能强大的开源缓存代理服务器,广泛应用于提高网络访问速度、减轻网络带宽压力等方面。
本文将介绍如何配置和管理Squid服务器,以及一些常见的使用场景及问题解决方法。
二、安装与配置1. 安装Squid服务器在Linux系统中,可以使用包管理工具(如apt、yum)直接安装Squid服务器。
例如,在Ubuntu系统中,可以运行以下命令进行安装:$ sudo apt-get install squid2. 配置Squid服务器Squid的配置文件位于/etc/squid/squid.conf,在修改配置文件之前,可以备份原始配置文件以便出现问题时恢复。
可以使用文本编辑器打开该配置文件并根据需求进行相应的修改。
常见的配置项包括:- http_port:指定Squid监听的端口,默认为3128;- cache_dir:指定Squid用于缓存的目录;- acl:用于定义访问控制列表,可以根据需要设置允许或拒绝特定IP地址或主机的访问;- http_access:用于设置访问控制规则,指定哪些客户端可以访问哪些服务器。
修改完成后,保存配置文件并重新启动Squid服务器,使新的配置生效:$ sudo service squid restart三、常见应用场景1. 提高网络访问速度Squid服务器可以作为一个缓存代理服务器,将请求的资源缓存在本地,当下次请求同样的资源时,直接从缓存中获取,避免了再次向源服务器请求资源,大大提高了网络访问速度。
2. 过滤和限制访问Squid支持通过访问控制列表(ACL)对特定的IP地址或主机进行访问限制,可以用于限制某些用户或客户端的访问权限,保护网络安全。
3. 节省网络带宽通过配置Squid服务器,可以对某些常用的文件、图像等资源进行缓存,减少从源服务器下载的次数,从而节省网络带宽。
四、问题解决方法1. Squid无法正常启动如果Squid无法正常启动,可以查看日志文件(一般位于/var/log/squid/目录下)以获取更多详细的错误信息。
squid代理软件安装部署详解
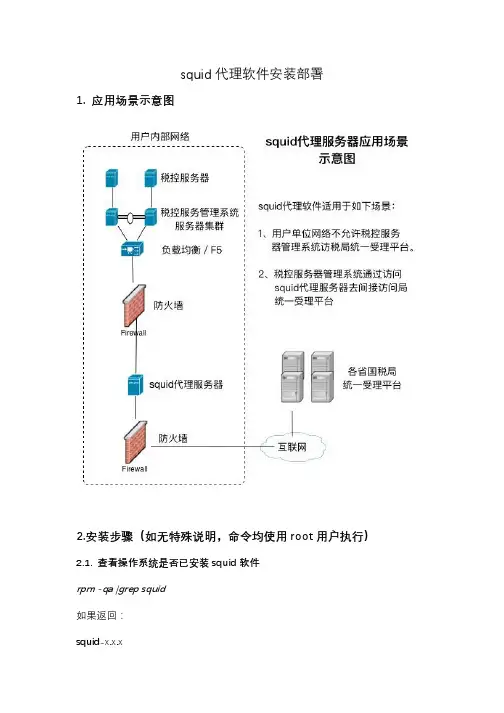
squid代理软件安装部署1. 应用场景示意图2.安装步骤(如无特殊说明,命令均使用root用户执行)2.1. 查看操作系统是否已安装squid软件rpm -qa |grep squid如果返回:squid-x.x.xx.x.x为具体版本号,说明该服务器在安装linux操作系统时,已经安装了squid软件。
直接配置squid即可(请从2.3章节开始,红色字体内容是针对用户已经安装过squid软件的配置方法)。
如果运行命令后没有任何返回,说明没有安装squid软件,从2.2章节开始。
2.2 squid软件安装(linux操作系统)安装规划(请按照实际情况填写,下表为例子)安装步骤创建安装目录:mkdir -p /opt/app/squid将安装包squid-3.5.16.tar.gz上传到安装目录/opt/app/squid进入安装目录cd /opt/app/squid解压缩安装包squid-3.5.16.tar.gztar -xvf squid-3.5.16.tar.gz进入解压缩后的目录:cd /opt/app/squid/squid-3.5.16配置squid软件(如执行过程中报错,就不要往下执行了,联系用户系统管理员,安装表格中的“依赖软件包”):./configure --prefix=/opt/app/squid --with-default-user=nobody编译(如执行过程中报错,就不要往下执行了,联系用户单位系统管理员,安装表格中的“依赖软件包”):make安装:make install安装成功,备份默认配置文件cp /opt/app/squid/etc/squid.conf /opt/app/squid/etc/squid.conf.bak2.3 配置squid软件编辑/etc/hosts文件,添加主机名和ip地址对应关系(使用hostname命令查看本机主机名)vi /etc/hosts在最下方添加如下内容(按照实际情况填写,例如主机名为test01,ip地址为192.168.101.100)192.168.101.100 test01添加dns,编辑文件(x.x.x.x为dns服务器地址,需要用户提供)vi /etc/resolv.confnameserver x.x.x.x编辑squid配置文件:vi /opt/app/squid/etc/squid.conf(如果用户已安装,vi /etc/squid/squid.conf)在文件最下方增加以下内容(#后的内容为该行注释,不用添加到配置文件中):acl skapp1 src 192.168.101.1/32 #税控管理系统服务器ip地址,ip地址根据实际情况修改acl skapp2 src 192.168.101.2/32 #税控管理系统服务器ip地址,如有多个,继续填写,skapp3,skapp4......http_access allow skapp1 #允许skapp1指明的ip访问squid服务器http_access allow skapp2 #允许skapp2指明的ip访问squid服务器,如有多个,继续填写,skapp3,skapp4......将配置文件中:acl SSL_ports port 443改为:acl SSL_ports port 443 7001 9002 7002 9013 7005 7777 8001 5002 4430 60011002 8002 101 444 17001 #因为一些省份国税局发布的统一受理端口不是默认的443,我们需要将各省发布的端口都添加上去。
安装配置Squid
安装配置Squid软件环境:Redhat Linux 9在Squid主页下载最新的Squid 2.5-STABLE5进行编译。
步骤:1.下载最新版本的源文件Squid-2.5.STABLE5.src.tar.gz 放置于/usr/local目录下2.登录作为root,执行下面的命令:cd /usr/localtar -zxvf Squid-2.5.STABLE5.src.tar.gz生成解压缩文件Squid-2.5.STABLE5进入Squid-2.5.STABLE5目录进行编译#cd /usr/local/squid*#./configure --prefix=/usr/local/squid#make#make install3.上面二步执行完毕,Squid整个程序应该被安装在/usr/local/squid目录下了,但仍需要做其余的动作。
4.进入目录/usr/local ,以root身份执行下面的命令,改变整个Squid目录的所有者为school:school#cd /usr/local#chown -R school:school squid5.修改squid.conf的配置信息#su school$cd /usr/local/squid$vi etc/squid.confhttp_port 8080cache_peer 10.10.2.53 parent 6666 7 login=username:password default no-querycache_mem 60 MBcache_mgr zdysgs@dns_nameservers 10.10.0.21visible_hostname cache_dir ufs /usr/local/squid/var/cache 500 16 256http_access allow allnever_direct allow allerror_directory /usr/local/squid/share/errors/Simplify_Chinesecache_swap_low 80cache_swap_high 97这两行是设置cache进行替换的闸值。
squid用法 -回复
squid用法-回复Squid是一种先进的代理服务器软件,它可以用于提高网络性能,减少带宽消耗,并提供许多其他功能。
在这篇文章中,我们将一步一步地介绍Squid的用法,并讨论它的安装、配置和常见用途。
第一步:安装Squid要使用Squid,首先需要在服务器上安装它。
在大多数Linux发行版中,可以使用软件包管理器来安装Squid。
以Ubuntu为例,可以使用以下命令安装:sudo apt-get install squid安装完成后,Squid将自动启动,并在默认端口3128上监听请求。
第二步:配置Squid在使用Squid之前,需要进行一些配置。
Squid的配置文件位于/etc/squid 目录下,主要的配置文件为squid.conf。
以下是一些常见的配置选项:1. 端口号配置:通过修改http_port指令可以更改Squid所监听的端口号。
2. 访问控制列表(ACL):可以使用acl指令设置访问控制列表,以决定哪些客户端和网站可以通过Squid进行访问。
3. 缓存配置:可以设置Squid的缓存相关选项,如缓存目录的位置和大小,以及缓存算法等。
4. 代理设置:可以配置是否开启正向或反向代理,并根据需要为代理服务器设置身份验证。
一旦完成了配置文件的修改,需要重新启动Squid以使更改生效:sudo service squid restart第三步:使用Squid的常见用途1. 缓存服务器:Squid的主要功能之一是作为缓存服务器,它可以缓存常见的网络内容,如网页、图片和视频等。
这可以大大提高用户访问网络资源的速度,并减少网络流量的消耗。
2. 访问控制:通过使用Squid的访问控制列表(ACL),可以限制哪些客户端可以访问特定的网站或资源。
这对于组织来说非常有用,可以控制员工对特定网站的访问权限。
3. 内容过滤:Squid还可以用于过滤网络内容,以阻止访问特定类型的网站或内容,如成人内容、恶意软件等。
squid用法 -回复
squid用法-回复Squid是一个流行且功能强大的缓存服务器,常用于提高网络性能和减轻服务器负载。
本文将一步一步回答关于Squid的用法,帮助读者了解如何使用和配置Squid以达到自己的需求。
第一步:安装和配置Squid服务器Squid的安装和配置相对简单,可以在大多数Linux发行版的软件库中找到。
使用适合你的操作系统的包管理器来安装Squid,如apt-get、yum 或zypper。
安装完成后,我们需要进行一些基本的配置。
首先,打开配置文件squid.conf(通常在/etc/squid/目录下),并编辑其中的一些关键配置项。
1. 指定Squid服务器的监听地址和端口。
默认情况下,Squid会监听所有可用的网络接口和端口3128。
如果你想修改监听地址和端口,可以修改http_port配置项。
例如,要将Squid配置为监听本地回环接口127.0.0.1的端口8888,可以将http_port配置为"127.0.0.1:8888"。
2. 配置ACL(Access Control List)。
ACL用于限制对Squid服务器的访问。
你可以使用IP地址、域名、URL等来定义ACL。
例如,要允许192.168.0.0/24网段的主机访问Squid服务器,可以添加一行配置:acl localnet src 192.168.0.0/24。
3. 配置http_access规则。
http_access用于定义允许或拒绝访问Squid 服务器的规则。
你可以基于先前定义的ACL或其他条件来设置规则。
例如,要允许localnet ACL的主机访问Squid服务器,可以添加一行配置:http_access allow localnet。
保存配置文件后,重新启动Squid服务器以使更改生效。
第二步:使用Squid进行缓存配置Squid的核心功能之一是代理缓存。
通过配置Squid缓存,我们可以减少对后端服务器的请求,提高网络性能。
Squit配置详解
Squit配置详解编码编译安装当然你也可以到下面的官方网站下载最新的版本进行编译安装:/其中STABLE稳定版、DEVEL版通常是提供给开发人员测试程序的,假定下载了最新的稳定版squid-2.5.STABLE2.tar.gz,用以下命令解开压缩包:tar xvfz squid-2.5.STABLE.tar.gz用bz2方式压缩的包可能体积更小,相应的命令是:tar xvfj squid-2.5.STABLE.tar.bz2然后,进入相应目录对源代码进行配置和编译,命令如下:cd squid-2.5.STABLE2配置命令configure有很多选项,如果不清楚可先用“-help”查看。
通常情况下,用到的选项有以下几个:--prefix=/web/squid指定Squid的安装位置,如果只指定这一选项,那么该目录下会有bin、sbin、man、conf等目录,而主要的配置文件此时在conf子目录中。
为便于管理,最好用参数--sysconfdir=/etc把这个文件位置配置为/etc。
--enable-storeio=ufs,null使用的文件系统通常是默认的ufs,不过如果想要做一个不缓存任何文件的代理服务器,就需要加上null 文件系统。
--enable-arp-acl这样可以在规则设置中直接通过客户端的MAC地址进行管理,防止客户使用IP欺骗。
--enable-err-languages="Simplify_Chinese"--enable-default-err-languages="Simplify_Chinese"上面两个选项告诉Squid编入并使用简体中文错误信息。
--enable-linux-netfilter允许使用Linux的透明代理功能。
--enable-underscore允许解析的URL中出现下划线,因为默认情况下Squid会认为带下划线的URL是非法的,并拒绝访问该地址。
squid用法 -回复
squid用法-回复Squid是一款高性能的缓存代理服务器,广泛应用于网络中,为用户提供更快的访问速度和更好的用户体验。
在本文中,我们将一步一步地回答关于squid的用法问题,并介绍它的功能和常见的配置选项。
一、什么是SquidSquid是一款开源的代理服务器软件,它可以缓存用户请求的Web页面和其他Internet资源,以提高访问速度和减轻网络带宽的负担。
Squid可以通过代理HTTP、HTTPS、FTP、SSL、DNS等多种协议实现对网络流量的转发和缓存。
除了缓存功能,Squid还支持访问控制、用户认证、流量控制、安全性等一系列功能,使其成为企业和供应商中流行的选择。
二、Squid的安装和配置1. 安装Squid软件在Ubuntu系统中,可以使用apt-get命令来安装Squid软件包:sudo apt-get install squid安装完成后,Squid的配置文件位于/etc/squid/squid.conf。
2. 配置SquidSquid的配置文件是一个文本文件,用于设置各种选项和参数。
你可以使用任何文本编辑器打开该文件,并根据需要进行修改。
- 设置缓存大小Squid可以设置缓存的大小,以控制存储的页面和资源数量。
在配置文件中,你可以找到以下行:cache_dir ufs /var/spool/squid 100 16 256这里的100表示缓存的大小(单位为MB),16表示一级子目录的数量,256表示第二级子目录的数量。
根据你的需求进行调整。
- 配置访问控制Squid可以设置访问控制,以限制哪些客户端可以访问代理服务器。
在配置文件中,你可以找到以下行:acl localnet src 192.168.0.0/24http_access allow localnet这里的192.168.0.0/24表示允许访问的IP地址范围。
你可以修改为你自己的网络范围。
- 配置用户认证Squid还支持用户认证功能,可以通过用户名和密码对访问进行控制。
Squid 3 安装配置详解
反向代理服务器Squid 3.0安装配置详解一.反向代理的概念二.反向代理工作原理三.安装环境四.安装准备五.调整内核六.调整文件描述符七.调整端口范围八.编译安装九.配置说明十.配置参考十一.测试启动十二.常用命令附录1:参考资料链接附录2:关键字解释一.反向代理的概念什么是反向代理呢?其实,反向代理也就是通常所说的WEB服务器加速,它是一种通过在繁忙的WEB服务器和Internet之间增加一个高速的WEB缓冲服务器(即:WEB反向代理服务器)来降低实际的WEB服务器的负载。
典型的结构如下图所示:Web服务器加速(反向代理)是针对Web服务器提供加速功能的。
它作为代理Cache,但并不针对浏览器用户,而针对一台或多台特定Web服务器(这也是反向代理名称的由来)。
实施反向代理(如上图所示),只要将Reverse Proxy Cache设备放置在一台或多台Web服务器前端即可。
当互联网用户访问某个WEB服务器时,通过DNS服务器解析后的IP 地址是Reverse Proxy Server的IP地址,而非原始Web服务器的IP地址,这时Reverse Proxy Server设备充当Web服务器,浏览器可以与它连接,无需再直接与Web 服务器相连。
因此,大量Web服务工作量被卸载到反向代理服务上。
不但能够防止外部网主机直接和web服务器直接通信带来的安全隐患,而且能够很大程度上减轻web服务器的负担,提高访问速度。
二.反向代理工作原理反向代理服务器位于本地WEB服务器和Internet之间,如下图所示:当用户浏览器发出一个HTTP请求时,通过域名解析将请求定向到反向代理服务器(如果要实现多个WEB服务器的反向代理,需要将多个WEB服务器的域名都指向反向代理服务器)。
由反向代理服务器处理器请求。
反向代理一般只缓存可缓冲的数据(比如html网页和图片等),而一些CGI脚本程序或者ASP之类的程序不缓存。