
华为-内网pc通过公网ip访问内网服务器--配置
需求:
内网PC通过公网IP访问内网服务器:
ICMP请求:
第一步:流量走向:R2 ICMP请求
第二步:R3收到,匹配流量策略,直接丢到g0/0/1出去,出接口是匹配nat outbound 3000 将数据包改为:,建立nat 会话表:s:转成第三步:R4收到的数据包,查路由表返给R3第四步:R3收到的数据包,匹配nat server ,将数据包改为建立nat会话表:d:转出从g0/0/0口发送给R1.
第五步:R1收到ICMP请求包
ICMP应答:
第一步:R1 ICMP应答:第二步:R3收到,匹配流量策略,直接丢到g0/0/1出去,出接口是匹配nat会话表:d:转出将数据包改为:第三步:R4收到的数据包,查路由表返给R3第四步:R3收到的数据包,匹配nat 会话表:s:转成,将数据包换成从g0/0/0口发送给R2
.第五步:R2收到ICMP应答包。
完成整个ping的过程。
主要R3的配置如下:其余路由器都是基本配置
#
acl number 3000 //内网通过公网IP访问时outbound acl
rule 10 permit ip source 0 destination 0
acl number 3001 //用于流量策略的acl
rule 20 permit ip source 0 destination 0 //icmp请求时匹配 rule 40 permit ip source 0 destination 0 //icmp应答是匹配#
traffic classifier c1 operator or
if-match acl 3001
#
traffic behavior b1
redirect ip-nexthop policy p1
classifier c1 behavior b1 //匹配acl的流量强制下一跳为
authentication-scheme default
authorization-scheme default
accounting-scheme default
domain default
domain default_admin
local-user admin password cipher %$%$}e#<0`8bmE3Uw}%$%$
local-user admin service-type http
#
firewall zone Local
priority 15
#
interface GigabitEthernet0/0/0
ip address
traffic-policy p1 inbound // 内网接口的inbound方向应用
#
interface GigabitEthernet0/0/1
ip address
nat server protocol icmp global inside nat outbound 3000 #。
内网用户通过域名或公网IP访问内部服务器的解决办法
内网用户通过域名或公网IP访问内部服务器的解决办法统而言之,通常出现在定义内部用户NAT访问互联网与定义服务器为同一网段、同一区域、同一网络设备的网络环境,因为这样会使报文来回的路径会不一致或其它原因,导致访问中断。
一、思科设备示例1.1 Router示例Router(config)# interfacee0/0Router(config-if)#ip add 192.168.1.1 255.255.255.0Router(config-if)#ipnat insideRouter(config)# interfacee0/1Router(config-if)#ip add 202.101.1.46 255.255.255.248Router(config-if)#ipnat outsideRouter(config)# ipnat inside source static tcp 192.168.1.100 80202.101.1.45 80Router(config)# access-list1 permit 192.168.1.0 0.0.0.255Router(config)# ipnat inside source list 1 interface e0/1 overloadRouter(config)# iproute 0.0.0.0 0.0.0.0 202.101.1.41Router(config)#ipdns serverRouter(config)#ip domain-lookupRouter(config)#ip name-server 202.101.172.46Router(config)#ip host 192.168.1.100内部网络主机的DNS配置成192.168.1.11.2 Firewall示例A方法:static(inside,outside ) 202.101.1.45 192.168.1.100 netmask255.255.255.255access-list 100extended permit tcp any host 202.101.1.45 eq 80access-group 100 in interface ousidealias (inside)192.168.1.100 202.101.1.45 255.255.255.255注意事项:某些FirewallIOS版本下,命令或不可成功,在policy-map添加一条命令即可:policy-mapglobal_policyclassinspection_defaultinspectdns maximum-length 512B方法:static(inside,outside ) 202.101.1.45 192.168.1.100 netmask255.255.255.255dnsaccess-list 100extended permit tcp any host 202.101.1.45 eq 80access-group 100 in interface ouside二、华为与华三设备示例[h3c] interface ethernet0/0/0[h3c-ethernet0/0/0]ip address 202.101.1.45 255.255.255.248[h3c-ethernet0/0/0]nat outbound 2000[h3c-ethernet0/0/0]nat server protocol tcp global 202.101.1.45 www inside192.168.1.100 www[h3c-ethernet0/0/0]nat server protocol tcp global 202.101.1.45 ftp inside192.168.1.100 ftp[h3c-ethernet0/0/0]quit[h3c] acl number 2000[h3c-acl-basic-2000]rule 0 permit source 192.168.1.0 0.0.0.255[h3c-acl-basic-2000]rule 1 deny[h3c] interface ethernet1/0/0[h3c-ethernet1/0/0] ip address 192.168.1.1 255.255.255.0[h3c]natdns-map www. 202.101.1.45 80 tcp[h3c]natdns-map ftp. 202.101.1.45 21 tcp注意事项:较早的系统版本可能没有natdns-map命令,可参照如下配置:[h3c] acl number 3000[h3c-acl-basic-3000] rule permit ip source 192.168.1.0 0.0.0.255 destination 192.168.1.100 0.0.0.0[h3c] interface ethernet1/0/0[h3c-ethernet1/0/0] nat outbound 3000[h3c-ethernet1/0/0]nat server protocol tcp global 202.101.1.45 www inside 192.168.1.100 www三、天融信设备示例企业WEB服务器(IP:172.16.1.2)通过防火墙MAP为202.99.27.201对内网用户提供WEB服务,网络示意图如下如上图所示,管理主机和WEB服务器同样处于网段172.16.1.0/24。
怎么在外网访问内网windows服务器

怎么在外网访问内网windows服务器
路由器分配的是动态公网IP,且有路由器登录管理权限。
那么如何在外网远程桌面访问内网windows服务器呢?具体请看下面店铺介绍的操作方法!
在外网访问内网windows服务器的方法
明确远程桌面内网访问地址端口,确保远程桌面服务正常,在内网可以正常远程桌面访问连接。
内网使用nat123动态域名解析。
内网服务器安装nat123客户端,并使用它。
使用自己的帐号登录。
如没有帐号,“注册帐号”进入网站进行注册帐号。
进入主面板/域名解析列表/添加域名。
选择动态域名解析记录,使用免费二级域名,或自己的域名。
鼠标放在输入框有向导提示。
添加动态解析后,在域名解析列表中查看当着解析状态。
动态解析域名与本地公网IP保持对应。
路由器端口映射,路由映射远程桌面访问端口。
因为公网IP是在路由器上的,外网访问时,需要经过路由,需要在路由器上做端口映射,将内网远程桌面访问端口打通。
路由器端口映射位置:转发规则/虚拟服务器/添加允许外网访问端口和协议。
外网访问时,使用动态解析域名。
在外网访问远程桌面时,使用动态解析域名进行连接访问。
域名是不变的,可以上网即可访问,再也不担心动态公网IP变化的问题。
END。
内部主机通过公网地址访问内网服务器配置案例

内部主机通过公网地址访问内网服务器配置案例内部主机通过公网地址访问内网服务器的配置是一种常见的网络部署方案,特别适用于需要远程访问内网服务器的情况,比如企业的分支机构、远程办公或者云服务器等。
本文将介绍一种常见的内部主机通过公网地址访问内网服务器的配置案例。
首先,需要明确的是,内部主机通过公网地址访问内网服务器涉及到两个网络层面的配置,一是公网网络配置,二是内网网络配置。
1.公网网络配置:最后,为了确保公网访问的安全性,建议在公网路由器上启用防火墙,并且只开放需要访问的端口,以防止未经授权的访问。
2.内网网络配置:首先,需要为内网服务器分配一个静态IP地址。
静态IP地址保证了内网服务器的唯一性,并且可以方便地在公网路由器上进行映射配置。
这个IP地址可以手动设置在内网服务器或者通过DHCP服务器进行分配。
其次,需要在内网服务器的操作系统上进行相应的网络配置。
具体的配置步骤因操作系统而异,一般涉及到修改网络接口配置文件或者通过网络配置工具来设置IP地址、子网掩码、网关地址等。
为了保证网络连接的正常进行,建议设置DNS服务器地址,以确保网络服务的可用性。
最后,需要在内网服务器上配置对应的网络服务。
例如,如果需要通过HTTP协议访问内网服务器上的网页,需要在内网服务器上安装和配置一个HTTP服务器,例如Apache或Nginx,确保服务正常启动并监听80端口。
总结起来,内部主机通过公网地址访问内网服务器的配置主要涉及到公网网络配置和内网网络配置两个方面。
公网网络配置包括获取公网IP 地址、设置端口映射以及启用防火墙等;内网网络配置包括为内网服务器分配静态IP地址、进行操作系统网络配置以及配置对应的网络服务等。
通过合理的配置,可以实现内部主机通过公网地址访问内网服务器,并确保网络连接的可用性和安全性。
华为路由器L2TPVPN配置案例
华为路由器L2TPVPN配置案例为了实现远程访问内部网络资源的需求,我们可以使用华为路由器的L2TPVPN功能。
本文将提供一个简单的案例来演示如何配置L2TPVPN。
以下是详细的步骤:1. 首先,我们需要登录到华为路由器的Web管理界面。
在浏览器中输入路由器的IP地址,并使用管理员账号和密码登录。
2.在管理界面中,找到“VPN”选项,并点击“VPN服务器”子选项。
这将打开L2TPVPN服务器的配置页面。
在这个页面上,可以配置L2TPVPN服务器的相关参数。
3.在配置页面中,我们首先需要启用L2TPVPN功能。
找到“L2TPVPN服务开关”选项,在选项旁边的复选框中打勾以启用。
然后,点击“应用”按钮保存更改。
4.接下来,我们要配置L2TPVPN服务器的IP地址池。
找到“IP地址池”选项,在选项旁边的复选框中打勾以启用。
然后,点击“添加”按钮添加一个新的IP地址池。
5.在添加IP地址池的界面中,输入一个名称来标识该IP地址池。
在“首地址”和“末地址”字段中,输入IP地址的范围。
然后,点击“应用”按钮保存更改。
7.在L2TPVPN服务器的配置页面上,还有其他一些可选的设置,如DNS服务器和MTU值。
根据需要进行配置,并点击“应用”按钮保存更改。
8.配置完成后,我们需要为L2TPVPN服务器指定一个用户。
找到“VPN用户信息”选项,在选项旁边的复选框中打勾以启用。
然后,点击“添加”按钮添加一个新的VPN用户。
9.在添加VPN用户的界面中,输入一个用户名和密码来标识该用户。
在“所在组”字段中,选择用户所属的用户组。
然后,点击“应用”按钮保存更改。
10.配置完成后,我们需要重启L2TPVPN服务器以应用所有更改。
找到“重启”选项,在选项旁边的复选框中打勾以启用。
然后,点击“应用”按钮重启服务器。
11.配置完成后,我们可以使用L2TPVPN客户端来连接到服务器。
将VPN客户端配置为使用服务器的IP地址、预共享密钥、用户名和密码等参数。
实现内网通过公网域名访问NAT映射的内网服务器
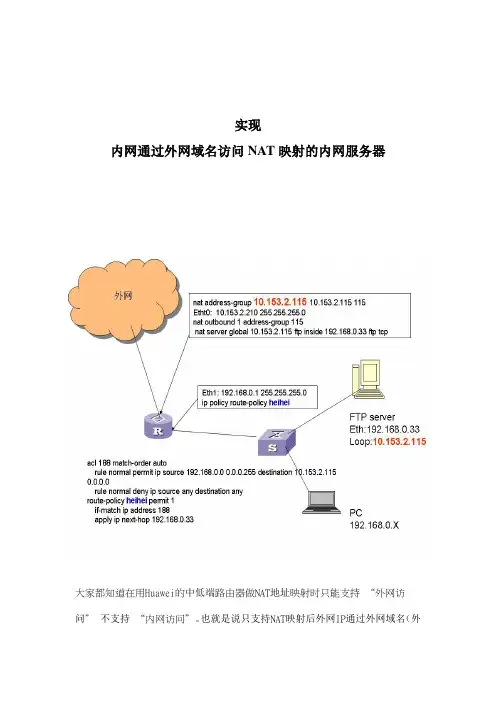
实现内网通过外网域名访问NAT映射的内网服务器大家都知道在用Huawei的中低端路由器做NAT地址映射时只能支持“外网访问”不支持“内网访问”。
也就是说只支持NAT映射后外网IP通过外网域名(外网IP)访问NAT映射的服务器,不支持NAT映射后内网IP通过外网域名(外网IP)访问NAT映射的服务器,而在实际应用中实现后者还是很有意义的,相信遇到这个问题各位800的兄弟还是可以听到用户说:“三四百块的东西能支持的,这么贵的华为设备居然不支持#¥%!”不知以何言以对好啊!用户当然也会问有没有实现的方法啊!想了个方法供大家参考,也做了实验是可以实现的,但目前这个方法实现的前提是需要NAT必需是以地址池做的。
(原因是在做实验时,发现当策略匹配到的目的地址是路由器本身的接口地址时,策略不会被匹配! 所以如果将10.153.2.115设为ETH0的接口地址,做nat outbound interface的话,去往10.153.2.115的IP包就不会被重定向到next-hop 192.168.0.33了.)以上图拓扑为例:1.FTP server通过路由器的NAT映射对外网提供FTP 服务。
2.内网用户通过外网域名(外网IP)来访问FTP server 。
配置路由器如上图:1.在路由器上做策略路由把192.168.0.0/24 访问10.153.2.115这个地址的IP包的next-hop重定向到FTP server 192.168.0.33。
路由器配置如下: [Router]!version 1.74nat address-group 10.153.2.115 10.153.2.115 115info-center consolefirewall enableaaa-enableftp-server enable!acl 1 match-order autorule normal permit source 192.168.0.0 0.0.0.255!acl 188 match-order autorule normal permit ip source 192.168.0.0 0.0.0.255 destination 10.153.2.1150.0.0.0rule normal deny ip source any destination any!interface Aux0async mode flowlink-protocol ppp!interface Ethernet0ip address 10.153.2.210 255.255.255.0nat outbound 1 address-group 115nat server global 10.153.2.115 ftp inside 192.168.0.33 ftp tcp!interface Ethernet1ip address 192.168.0.1 255.255.255.0ip policy route-policy heihei!route-policy heihei permit 1if-match ip address 188apply ip next-hop 192.168.0.33quit!ip route-static 0.0.0.0 0.0.0.0 10.153.2.1 preference 60!return2.在FTP server上建立一个loopback虚拟口,将这个loopback口的IP设成跟路由器上的NAT映射IP一样的地址。
华为防火墙配置使用手册(自己写)

华为防火墙配置使用手册防火墙默认的管理接口为g0/0/0,默认的ip地址为192.168.0.1/24,默认g0/0/0接口开启了dhcp server,默认用户名为admin,默认密码为Admin@123一、配置案例1.1 拓扑图GE 0/0/1:10.10.10.1/24GE 0/0/2:220.10.10.16/24GE 0/0/3:10.10.11.1/24WWW服务器:10.10.11.2/24(DMZ区域)FTP服务器:10.10.11.3/24(DMZ区域)1.2 Telnet配置配置VTY 的优先级为3,基于密码验证。
# 进入系统视图。
<USG5300> system-view# 进入用户界面视图[USG5300] user-interface vty 0 4# 设置用户界面能够访问的命令级别为level 3[USG5300-ui-vty0-4] user privilege level 3配置Password验证# 配置验证方式为Password验证[USG5300-ui-vty0-4] authentication-mode password# 配置验证密码为lantian[USG5300-ui-vty0-4]set authentication password simple lantian ###最新版本的命令是authentication-mode password cipher huawei@123配置空闲断开连接时间# 设置超时为30分钟[USG5300-ui-vty0-4] idle-timeout 30[USG5300] firewall packet-filter default permit interzone untrust local direction inbound //不加这个从公网不能telnet防火墙。
基于用户名和密码验证user-interface vty 0 4authentication-mode aaaaaalocal-user admin password cipher ]MQ;4\]B+4Z,YWX*NZ55OA!!local-user admin service-type telnetlocal-user admin level 3firewall packet-filter default permit interzone untrust local direction inbound如果不开放trust域到local域的缺省包过滤,那么从内网也不能telnet的防火墙,但是默认情况下已经开放了trust域到local域的缺省包过滤。
内网使用公网IP访问内部的服务器
Cisco ASA Hairpinning解决内网使用公网IP访问内部的服务器ASA防火墙内网PC通过公网IP访问DMZ区服务器此问题在以前的华三防火墙上也有遇到过,这次是在cisco防火墙上,因为彭博自建行情那个地址需要这么转换。
就在网络上抄一下,按照下面的配置即可。
说来挺拗口,是大部分人都会遇到的问题。
特别是没有使用单独的DMZ区对外发布服务器的人必须面对的问题。
情景说明:通过Cisco ASA 5520 防火墙,使用公网IP 8.8.8.8(outside),发布了一台WEB服务器,其私网IP是192.168.1.8(inside)。
希望实现的目标:公司内部(位于inside)用户计算机,想使用公网IP 8.8.8.8(或解析成公网IP的域名)访问这台(位于inside)WEB服务器。
默认情景下,公司内部inside计算机无法通过公网IP访问到这台inside服务器。
因为思科的防火墙不允许inside进来的流量,未经其它接口出去而直接从inside返回(会被ASA直接丢弃)。
为实现在公司内部(inside)也能使用公网IP访问同样在inside的这台WWW服务器,思科至少有几种做法:一是Alias + static NAT,配置别名。
原理就是内部的计算机到外部进行DNS查询时,ASA根据别名配置,将返回的公网IP替换成私网IP,这样其实内部计算机直接使用私网IP访问WWW服务器。
(可以使用ping 域名查看返回的IP地址进行验证)二是DNS Doctoring + static NAT。
原理同Alias,是更新版本IOS的功能。
在7.0以上的版本中已不推荐使用Alias(若使用了Alias,则ASDM会提示不支持Alias而无法加载配置)。
三是Hairpinning +static NAT。
原理是允许inside进来的流量,未经其它接口出去而直接从inside接口返回。
相关的命令是:same-security-traffic permit intra-interface 俗称:Hairpinning为此花了两天时间琢磨了一下,才发现要7.2及以后的IOS版本才支持Hairpinning。
内网用户通过域名或公网IP访问内部服务器的解决办法
内网用户通过域名或公网IP访问内部服务器的解决办法一.内网用户和内网服务器不在同一个网段1.组网图组网说明:该组网需要一台F100-A、二层交换机、服务器、内网PC。
内部服务器(WEB 服务器)和内网用户不在同一个网段,同时在E0/2端口通过nat server 向外发布,外部用户可以通过公网地址和域名访问该服务器。
现需要增加配置使内网用户也可以通过公网地址和域名访问该服务器。
2.配置信息A.实现内网用户通过公网地址访问服务器的配置,即在E0/0口做和E0/2口一样的nat server的配置。
Interface ethernet 0/0nat server protocol tcp global 202.103.1.1 www inside 192.168.2.2 wwwB.实现内部用户通过域名访问服务器的配置nat dns-map 202.103.1.1 tcp3.注意事项如果用户并不想使用公网地址访问公网地址访问服务器,可以不用做nat server的配置,直接配“nat dns-map 192.168.2.2 tcp”即可。
二.内网用户和内部服务器在同一个网段1.组网图组网说明:该组网需要一台F100-A、二层交换机、服务器、内网PC。
内部服务器(WEB 服务器)和内网用户在同一个网段,同时在E0/2端口通过nat server 向外发布,外部用户可以通过公网地址和域名访问该服务器。
现需要增加配置使内网用户也可以通过公网地址和域名访问该服务器。
2.配置信息A.实现同网段的内网用户通过公网地址访问WEB服务器#定义一个ACLacl number 3001rule 0 permit ip source 192.168.1.1 0.0.0.255#在E0/0端口配置nat servernat server protocol tcp golobal 202.103.1.1 www inside 192.168.1.254 www#在E0/0端口配置nat outbound//注意,这里的nat outbound必须做Interface Ethernet 0/0ip address 192.168.1.1 255.255.255.0nat outbound 3001B.实现同网段的内网用户通过域名访问WEB服务器在A的配置的基础上添加如下的命令nat dns-map 202.103.1.1 tcp3.注意事项这里必须配置nat outbound 3001,如果没有这条命令,就不能用公网地址访问。
外网如何访问内网机器
外网如何访问内网机器外网访问内网机器是指通过互联网环境下,从外部网络中的设备或者计算机,连通到内部局域网中的计算机或者服务器。
要实现外网访问内网机器,需要解决内外网之间的隔离问题。
通常情况下,内网机器位于一个有防火墙或者路由器保护的局域网中,而外网机器则位于互联网上。
下面介绍几种实现外网访问内网机器的方法。
1.端口映射端口映射是最常见的一种方法。
它使用路由器或者防火墙的端口映射功能,将外网地址和端口映射到内网的机器地址和端口上。
这样,外网用户通过访问指定的外网地址和端口,就可以访问到内网机器。
例如,当内网机器的IP地址为192.168.1.100,端口为8080时,可以将外网地址的8080端口映射到内网机器上。
外网用户访问外网地址及端口时,就能够访问到内网机器。
2.VPNVPN(Virtual Private Network,虚拟专用网)是一种建立在公共网络上的专用网络。
通过VPN,我们可以在外网与内网之间建立一条加密的通信隧道。
外网用户通过VPN客户端登陆VPN服务器,然后再通过VPN隧道,访问内网机器。
由于数据通过VPN隧道传输时加密,因此外网用户可以安全地访问内网机器。
3.远程桌面远程桌面是一种远程控制技术,可以远程访问和操控其他计算机的桌面界面。
外网用户可以通过远程桌面客户端登陆内网机器的桌面界面,从而实现对内网机器的远程访问和操控。
远程桌面技术通常使用加密方式传输数据,以保证通信的安全性。
4.反向代理反向代理是一种常见的代理服务器技术。
通过配置反向代理服务器,将外网用户的请求反向代理到内网机器上。
当外网用户访问反向代理服务器时,反向代理服务器会将请求转发给内网机器,并将内网机器的响应返回给外网用户。
由于反向代理服务器位于内网和外网之间,外网用户可以通过访问反向代理服务器来访问内网机器。
5.云服务云服务提供商可以提供公有云和私有云的服务,可以在公有云中拥有自己的内网机器或服务器。
通过云服务的公有网络,外网用户可以访问到内网机器。
分享外网访问内网服务器的方法
分享外⽹访问内⽹服务器的⽅法⼤家对外⽹和内⽹的认知是什么?⼩编给⼤家举⼀个简单的例⼦,⽐如在学校,内⽹是专门给学校区域内的学⽣进⾏连接使⽤的,离开了学校的⽹络覆盖区域是不能使⽤的。
⽽外⽹是离开了学校区域依旧能使⽤的⽹址。
接下来,⼩编为⼤家介绍⼀下外⽹如何访问内⽹服务器。
操作步骤盘点: 1、想要使⽤外⽹访问内⽹,⾸先要在⾃⼰的电脑上安装被访问端的内⽹的远程协助,⽽且要确定是开启了协助管理的。
确定了下载安装了远程协助之后,要修改⼀下默认远程端⼝的密码,要将账号和密码重新进⾏设置,最好是设置⼀些难度⽐较⼤的,不容易被⼈破解的密码。
2、现在开始对桌⾯的内⽹远程进⾏测试。
试试内⽹的地址能不能在⾃⼰的局域⽹内使⽤,看看能不能正常的进⾏远程的访问。
主要就是将内⽹的远程桌⾯地址发送出去,发送到外⽹的反射区,查看⼀下有没有接收到信号和反射。
3、接下来需要在内⽹⾥使⽤⽹云穿的映射⽅式来进⾏添加映射。
要选择⼀个⾮⽹站的映射类型。
⽽且内⽹的地址是需要被远程的内⽹IP的,端⼝也是内⽹远程的端⼝。
⼀般会有提⽰的,跟着提⽰就可以了。
4、内外⽹映射后,就可以查看状态了。
能不能访问都会在状态上显⽰出来的。
然后进⾏⼀个远程桌⾯的连接,就可以完成外⽹访问内⽹了。
主要是要打开远程控制和远程连接才能起到访问的效果。
⼀般步骤就是下载远程客户端,和知道内⽹的⽹址和密码,接下来⾃⼰也要设置⼀个难度⽐较⼤的密码,预防在访问的过程中被⼈盗取密码。
访问结束之后,要断开连接。
⼏乎所有的外⽹都是这样进⾏内⽹访问的。
远程控制两个服务器就可以实现访问。
外⽹如何访问内⽹,⼤家学会了吗?外⽹访问内⽹服务器其实也不算复杂,但是要安装⼀些访问软件才可以使⽤,不是随随便便的⼈都可以使⽤外⽹访问内⽹的。
⼀般来说,外⽹需要和内⽹有联系才可以被访问。
外⽹和内⽹的设置原本就是为了避免被外界的⼈⼲扰⽹络使⽤。
外⽹访问成功之后也要记得设置强度⽐较⾼的密码,预防被⼈盗取密码使⽤⽹络。