
利用动态NAPT实现局域网访问互联网
在lan-router上配置缺省路由 lan-router(config)#ip route 0.0.0.0 0.0.0.0 serial 1/2 在Internet-router上配置静态路由 Internet-router (config)#ip route 172.16.1.0 255.255.255.0 s1/2
lan-router#show ip nat t Pro Inside global Inside local Outside local Outside global tcp 200.1.8.7:1313 172.16.1.2:1313 63.19.6.2:1613 63.19.6.2:1613 tcp 200.1.8.7:1315 172.16.1.2:1315 63.19.6.2:1614 63.19.6.2:1614 tcp 200.1.8.7:1312 172.16.1.2:1312 63.19.6.2:21 63.19.6.2:21 tcp 200.1.8.7:1314 172.16.1.2:1314 63.19.6.2:21 63.19.6.2:21 PC机172.16.1.2与PC机63.19.6.2能相互ping通
实验拓扑
Lan-router
Internet
Red-Giant#conf t Enter configuration commands, one per line. End with CNTL/Z. Red-Giant(config)#hostname lan-router lan-router(config)#interface fastEthernet 1/0 lan-router(config-if)#ip address 172.16.1.1 255.255.255.0 lan-router(config-if)#no shutdown lan-router(config-if)#exit lan-router(config)#interface serial 1/2 lan-router(config-if)#ip address 200.1.8.7 255.255.255.0 lan-router(config-if)#no shutdown lan-router(config-if)#exit lan-router(config)#
配置动态NAT映射
lan-router(config)#interface fastEthernet 1/0 lan-router(config-if)#ip nat inside 定义F1/0为内网接口 lan-router(config-if)#exit lan-router(config)#interface serial 1/2 lan-router(config-if)#ip nat outside 定义F1/2为外网接口 lan-router(config-if)#exit lan-router(config)#ip nat pool to_internet 200.1.8.7 200.1.8.7 netmask 255.255.255.0 !定义内部全局地址池 lan-router(config)#access-list 10 permit 172.16.1.0 255.255.255.0定 义允许转换的地址 lan-router(config)#ip nat inside source list 10 pool to_internet overload为内部本地调用转换地址池 lan-router(config)#exit
Internet-router的基本配置
R1762_2#config t Enter configuration commands, one per line. End with CNTL/Z. R1762_2(config)#hostname internet-router internet-router(config)#interface fastEthernet 1/0 internet-router(config-if)#ip address 63.19.6.1 255.255.255.0 internet-router(config-if)#no shutdown internet-router(config-if)#exit internet-router(config)#interface serial 1/2 internet-router(config-if)#ip address 200.1.8.8 255.255.255.0 internet-router(config-if)#clock rate 64000 internet-router(config-if)#no shutdown internet-router(config-if)#end internet-router#Nov 29 10:38:39 %SYS-5-CONFIG_I: Configured from console by cons ole
计算机网络综合试验选做
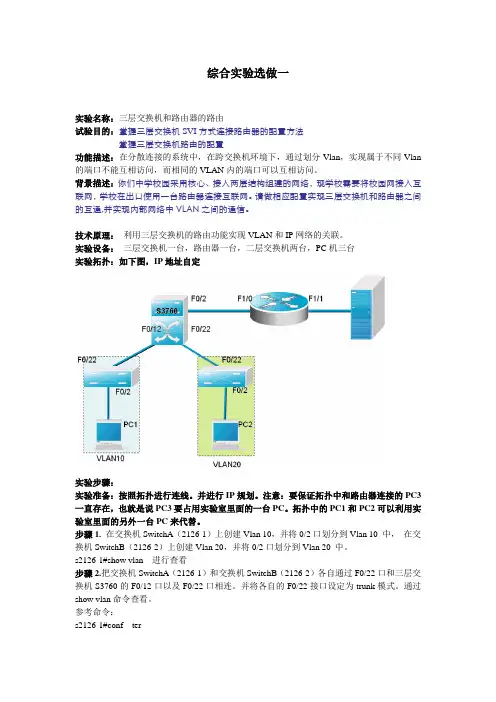
综合实验选做一实验名称:三层交换机和路由器的路由试验目的:掌握三层交换机S V I方式连接路由器的配置方法掌握三层交换机路由的配置功能描述:在分散连接的系统中,在跨交换机环境下,通过划分Vlan,实现属于不同Vlan 的端口不能互相访问,而相同的VLAN内的端口可以互相访问。
背景描述:你们中学校园采用核心、接入两层结构组建的网络,现学校需要将校园网接入互联网,学校在出口使用一台路由器连接互联网。
请做相应配置实现三层交换机和路由器之间的互通,并实现内部网络中V L A N之间的通信。
技术原理:利用三层交换机的路由功能实现VLAN和IP网络的关联。
实验设备:三层交换机一台,路由器一台,二层交换机两台,PC机三台实验拓扑:如下图,IP地址自定实验步骤:实验准备:按照拓扑进行连线。
并进行IP规划。
注意:要保证拓扑中和路由器连接的PC3一直存在,也就是说PC3要占用实验室里面的一台PC。
拓扑中的PC1和PC2可以利用实验室里面的另外一台PC来代替。
步骤1.在交换机SwitchA(2126-1)上创建Vlan 10,并将0/2口划分到Vlan 10 中,在交换机SwitchB(2126-2)上创建Vlan 20,并将0/2口划分到Vlan 20 中。
s2126-1#show vlan 进行查看步骤2.把交换机SwitchA(2126-1)和交换机SwitchB(2126-2)各自通过F0/22口和三层交换机S3760的F0/12口以及F0/22口相连。
并将各自的F0/22接口设定为trunk模式。
通过show vlan命令查看。
参考命令:s2126-1#conf ters2126-1(config)#interface fastethernet0/22s2126-1(config-if)#switch mode trunk步骤3.在三层交换机3760上创建VLAN 10和VLAN 20 和VLAN 30。
将与二层交换机相连接的F0/22和F0/12口,设为trunk模式。
通过NAT技术实现校园网对Internet的访问

配置动态的NAPT实现校园网中计算机对Internet的访问
1.5 NAPT命令:
<Huawei>system-view Enter system view, return user view with Ctrl+Z. [Huawei]acl 2000 [Huawei-acl-basic-2000]rule permit source any [Huawei-acl-basic-2000]quit [Huawei]nat address-group 1 220.0.0.2 220.0.0.10 [Huawei]int s0/0/0 [Huawei-Serial0/0/0]nat outbound 2000 address-group 1
• 低温治疗: 临床上由于病情需要,常采用人工冬 眠或物理降温作为治疗措施
作业
配置静态的NAPT实现外网访问校园网中的服务器的访问
最终,我们单击客户机client2,在地址栏里面输入网址后,单击“获取”,如果能够显示 HTTP/1.1 200 OK字样,证明web服务器访问成功,如图所示。
THANKS
配置动态的NAPT实现校园网中计算机对Internet的访问
校园网边界路由器的配置命令如下: <Huawei>system-view Enter system view, return user view with Ctrl+Z. [Huawei]int s0/0/0 [Huawei-Serial0/0/0]ip add 220.0.0.1 255.255.255.0 [Huawei-Serial0/0/0]quit
1.1 实验拓扑: 打开上次任务保存文件base-p6-t3,另存为base-p7-t1,本次任务我们将通过在校园网边
任务5.2 动态NAPT及静态NAT配置

NAT配置ØNAT技术基本概念ØNAT技术分类ØNAPT配置流程ØNAT配置命令•连接到互联网的设备都需要一个唯一的、合法的IP地址来标识,但随着互联网的发展,终端数量的增多,以及IPv4地址空间本身的限制,IPv4地址无法实现一对一的分配。
•NAT技术有效缓解了IP地址紧张的局面。
通过将多个私有地址转化为一个或多个公有地址,解决内网用户数量多而公有IP地址数量少的情况。
•本次任务介绍NAT技术的分类、工作原理及配置方法。
•内网主机访问互联网时,必须要有一个公网地址身份标识。
•NAT(Network Address Translation)技术可以实现IP数据报文头中的IP地址的转换,当内部网络访问外部网络时,将IP数据包头中的私有地址(源IP地址)转化为公网地址。
•通过NAT技术部署,可以实现公网地址和私有地址的“一对多”的映射关系,以此缓解IPv4地址紧张的局面。
地址类型私有地址范围A10.0.0.0~10.255.255.255B172.16.0.0~172.31.255.255C192.168.0.0~192.168.255.255私有地址是从A、B、C三类地址中各划取一段作为私有地址空间。
私有地址不能被互联网识别,仅供局域网内部通信使用,并且在不同的局域网中可以复用。
Ø静态NAT•将内网中的一个私有IP固定地转换为一个公网IP(固定转换)。
通常应用在允许外网主机访问内网服务器的环境中,外网主机可通过其所映射的公网地址来访问内网服务器。
静态NAT工作过程示意图Ø动态NAT•将内网中的一个私有IP转换为公网IP地址池中的一个地址(临时转换)。
内网主机访问外网时,若地址池有可用地址,转换使用;若无可用地址,主机将无法访问外网,直到其它主机通信结束,映射关系解除,公网地址重新释放地址池中才可转化使用。
•动态NAT实现“一对一”的地址转换,并不能起到节约公网地址的作用,并且公网IP地址池中的地址个数限制了同时访问外部网络的内网用户数量,因此不适应于目前网络部署。
路由器交换机配置任务6.2动态NAT和NAPT

企业网络中的应用案例
企业分支机构与总部网络连接
企业分支机构通过动态NAT和NAPT技术,将分支机构的 私有IP地址转换为公网IP地址,实现与总部网络的通信 。
远程员工访问公司资源
企业使用动态NAT和NAPT技术,将远程员工的私有IP地 址转换为公网IP地址,使得远程员工能够安全地访问公 司内部资源。
感谢您的观看
输入 标题
解决方案
检查NAT地址池是否正确配置,确保内部地址和外部 地址的转换关系正确。同时,检查交换机的网络接口 是否正确配置,确保网络连接正常。
问题
问题
检查交换机的路由配置是否正确,确保交换机能够正 确路由到外部网络。同时,检查交换机的防火墙设置,
确保防火墙规则没有阻止访问外部网络。
解决方案
无法访问外部网络。
保存配置
在完成NAT配置后,使用命令"save"保存配置,使其生效 。
配置示例
进入系统视图
system-view
创建NAT地址池
nat address-pool public 203.0.113.0/24
配置源地址转换
nat source static tcp 192.168.1.2 80 203.0.113.1 80
03 NAPT配置
配置步骤
进入系统视图
首先需要进入交换机 的系统视图,通常使 用命令`systemview`。
创建NAT地址池
使用命令`nat address-group`来 创建NAT地址池,并 为其分配IP地址范围。
配置NAPT规则
使用命令`nat inside-to-outside` 来配置NAPT规则, 指定内部地址和外部 地址的转换关系。
实验十二、利用动态NAT实现局域网访问互联网

实验十二:利用动态nat实验局域网访问互联网实验目的:理解内网用户连接internet网时,通过区分端口号复用内部全局地址。
理论:利用acl抓取相应数据包,把其中的源ip转换为连接isp的接口ip,并通过记录Pro Inside global Inside local Outside local Outside global协议ip:port ip:port ip:port ip:port来区分不同流量,利于返回数据转发到相应内网主机。
实验步骤:1.拓扑2. 路由器基本配置R1(config)#int f0/0R1(config-if)#ip add 172.16.1.1 255.255.255.0R1(config-if)#no shutdownR1(config-if)#int f0/1R1(config-if)#ip add 200.1.8.7 255.255.255.0R1(config-if)#no shutdownRouter(config)#host R2R2(config)#int f0/0R2(config-if)#ip add 200.1.8.8 255.255.255.0R2(config-if)#no shutdownR2(config-if)#int f0/1R2(config-if)#ip add 63.19.6.1 255.255.255.0R2(config-if)#no shutdown3. 配置静态路由R1(config)#ip route 0.0.0.0 0.0.0.0 200.1.8.8R2(config)#ip route 0.0.0.0 0.0.0.0 200.1.8.74. 配置natR1(config)#int f0/0R1(config-if)#ip nat insideR1(config-if)#int f0/1R1(config-if)#ip nat outsideR1(config-if)#exitR1(config)#ip nat pool to_internet 200.1.8.7 200.1.8.7 netmask 255.255.255.0R1(config)#access-list 10 permit 172.16.1.0 0.0.0.255R1(config)#ip nat inside source list 10 pool to_internet验证测试1. 在R2上配置telnet服务器2. 在PC机用telnet测试访问63.19.6.1服务器3. 在路由器上查看nat 表项R2(config)#line vty 0 4R2(config-line)#no login这时可在PC0上连上R2PC>telnet 63.19.6.1Trying 63.19.6.1 ...OpenR2>在R1上查看nat表项R1#sh ip nat translationsPro Inside global Inside local Outside local Outside globaltcp 200.1.8.7:1026 172.16.1.2:1026 63.19.6.1:23 63.19.6.1:23R1#sh ip nat statisticsTotal translations: 2 (0 static, 2 dynamic, 2 extended)Outside Interfaces: FastEthernet0/1Inside Interfaces: FastEthernet0/0Hits: 33 Misses: 6Expired translations: 4Dynamic mappings:-- Inside Sourceaccess-list 10 pool to_internet refCount 2pool to_internet: netmask 255.255.255.0start 200.1.8.7 end 200.1.8.7type generic, total addresses 1 , allocated 1 (100%), misses 0PAT 则是把内部地址映射到外部网络的IP 地址的不同端口上,从而可以实现多对一的映射。
实验23 利用动态NAPT实现局域网访问互联网
实验22 利用动态NAPT实现局域网访问互联网1、导入:在上个实验中,学习了静态NA T的转换,掌握了IP地址一对一的转换配置,当网络中有多个IP地址需要转换成一个公有IP地址时,我们需要掌握动态NAPT的配置。
2、实验背景:申请到一个公网IP地址,实现全公司的主机访问外部互联网。
3、动态NAP T(端口多路复用)改变数据包的源IP地址和源端口并进行端口转换,即端口地址转换采用端口多路复用方式。
内部网络的所以主机均可共享一个合法外部IP地址实现因特网的访问,从而可以最大限度地节约IP地址资源。
4、动态NAT是指将内部网络的私有地址转换为公有地址时,IP地址对应关系是不确定的、随即的,所有被授权访问因特网的私有地址可随即转换为任何指定的合法地址。
当ISP(网络服务提供商)提供的合法地址少于网络内部的计算机数量时,可以采用动态转换的方式。
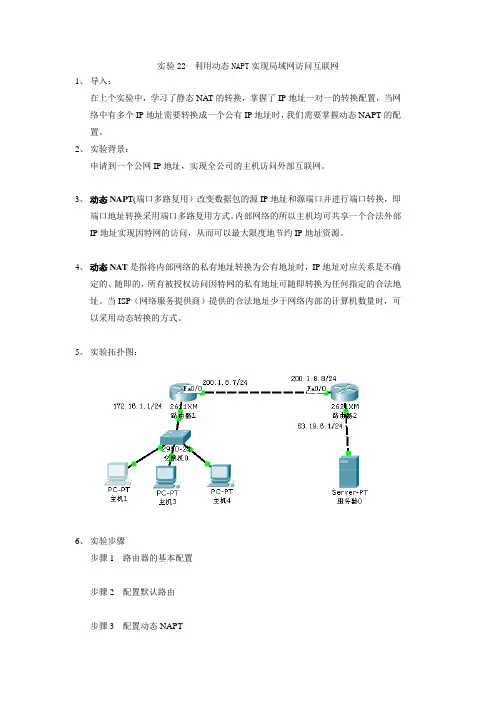
5、实验拓扑图:6、实验步骤步骤1 路由器的基本配置步骤2 配置默认路由步骤3 配置动态NAPTR1(config)#inter f0/1R1(config-if)#ip nat insideR1(config)#inter f0/0R1(config-if)#ip nat outsideR1(config-if)#exitR1(config)#ip nat pool to_internet200.1.8.7 200.1.8.7 netmask 255.255.255.0 定义内部全局IP地址池,命名为to_internet,通常IP地址只有一个,这里,起始地址为200.1.8.7,结束地址为200.1.8.7,子网掩码为255.255.255.0R1(config)#access-list 10 permit172.16.1.0 0.0.0.255定义允许转换的本地IP地址R1(config)#ip nat inside source list 10 pool to_internet overload定义内部源地址转换关系动态NAT与动态NAPT的命令差别在关键字overload,有则为动态NAPT,无则为动态NAT7、验证测试((1)主机1访问服务器页面(激发通过路由器的数据流量才能看到转换表), R1#sh ip nat translations查看网络地址转换信息(2)主机2 ping服务器,R1#sh ip nat translations查看网络地址转换信息8、作业:参考实验,实现动态NA T的配置,并验证。
第3单元接入Internet
指向本地接口(即从本地某接口发出) 指向下一跳路由器直连接口的IP地址(即将数据包交给X.X.X.X)
静态路由配置实例
网络
10.0.0.0
172.16.1.0
S1/2
A
BB
172.16.2.2 172.16.2.1
routerA(config)#ip route 172.16.1.0 255.255.255.0 172.16.2.1 或 routerA(config)#ip route 172.16.1.0 255.255.255.0 serial 1/2
第三步:配置路由器特权模式密码
RouterA(config)# enable secret star “star”
!设置路由器特权模式密码为
或者
RouterA(config)# enable password star
路由器配置文件的管理
查看配置文件
show version show running-config show startup-config
路由器接口配置模式
!进入
RouterA(config-if)# ip address 192.168.0.1 255.255.255.0
路由器管理接口IP地址
!配置
RouterA(config-if)# no shutdown
!开启路由器f 1/0接口
路由器上配置telnet
第二步:配置远程登录密码
基于WEB的管理
在web页面下对路由器进行管理
课程议题
路由器的基本配置
路由器配置模式
配置模式 用户模式 特权模式 全局模式 线路配置模式 路由配置模式 接口配置模式
锐捷交换机配置大全
利用NAT实现外网主机访问内网服务器本实验主要是针对两个内容来做的。
第一,利用动态NAPT实现局域网访问互联网;这个内容通俗一点就是让许多的内网ip地址,转化为一个外网,可以上网的ip地址。
在这个内容之中,就又可以使用两种方法来做。
第一种:利用地址池转换。
这个方法的原理就是制作一个地址池,然后把要转换的内网ip地址给写入地址池,然后,把地址池映射到要转化成的ip地址。
(要转化成的ip 地址可以是一个,也可以是多个。
)第二种方法就是使用端口映射,这种方法的原理就是将要转化的内网ip地址给映射到端口号上面,不过这两个方法都有一个共同点,就是都需要写入一个access-list语句。
第二,利用NAT实现外网主机访问内网服务器;这个内容,讲的通俗一点就是让内网的一个服务器上的服务,改变ip 成为外网能够上网的ip地址,从而让外面互联网上的机器可以使用到这个服务。
比如web服务。
S3760(config)#host S1【将交换机的名字改为‚S1‛S1(config)#vlan 10【建立一个vlan,取名为10】S1(config-vlan)#exit【推出此模式,进入端口模式】S1(config)#vlan 20S1(config-vlan)#exitS1(config)#int vlan 10S1(config-if)#ip add 192.168.10.1 255.255.255.0【进入vlan模式,给他一个ip地址,并设定他的子网掩码为255.255.255.0S1(config-if)#no shutdown【启用此vlan】S1(config-if)#exitS1(config)#int vlan 20S1(config-if)#ip add 192.168.20.1 255.255.255.0S1(config-if)#no shutdownS1(config-if)#exitS1(config)#int ra fa 0/1-10【当圈定多个端口的时候,要加ra】S1(config-if-range)#sw ac vlan 10【把圈定的端口给vlan10】S1(config-if-range)#exit【推出此模式】S1(config)#int ra fa 0/11-20S1(config-if-range)#sw ac vlan 20S1(config-if-range)#exitS1(config)#int fa 0/24【进入24端口】S1(config-if)#no sw【使用tab键补全命令】S1(config-if)#no switchport【启用三层接口】S1(config-if)#ip add 172.16.1.1 255.255.255.248【给此接口一个ip地址,并配置子网掩码】S1(config-if)#no shutdown【启用端口】S1(config-if)#exitRed-Giant(config)#host R1【命名路由器】R1(config)#int f1/0R1(config-if)#ip add 172.16.1.2 255.255.255.248R1(config-if)#no shutdownR1(config-if)#exitR1(config)#int s1/2R1(config-if)#clock rate 57600【由于此路由器是DCE,所以需要配置时钟。
《网络搭建》实训项目指导书
网络搭建实训项目指导书浙江职业中专学校目录项目一:构建SOHO(小型办公或家居网络)型网络任务1:制作双绞线(4课时) (3)任务2:组建简单的SOHO对等网络(4课时) (9)项目二:交换机的使用任务1:利用交换机改造办公网络(4课时) (11)任务2:配置和管理交换机(4课时) (12)任务3:跨交换机实现互通(无vlan)(4课时) (14)任务4:跨交换机实现互通(有vlan)(4课时) (15)任务5:交换机的链路聚合(4课时) (17)任务6:STP/RSTP技术——快速生成树协议(4课时) (19)任务7:三层交换机的路由功能(4课时) (22)任务8:SVI实现全网互相联通(有VLAN)(4课时) (23)项目三:路由器的使用任务1:配置和管理路由器(4课时) (25)任务2:配置静态路由(4课时) (27)任务3:配置动态(RIP)路由(4课时) (29)任务4:配置动态(OSPF)路由(4课时) (32)项目四:网络安全技术任务1:配置交换机端口安全(4课时) (36)任务2:标准访问控制列表技术的应用(标准ACL)(4课时) (39)任务3:命名的访问控制列表技术的应用(命名ACL)(4课时) (43)项目五:Internet和无线网络技术任务1:利用动态NAPT实现局域网访问互联网(4课时) (45)任务2:利用动态NAPT实现外网主机访问内网服务器(4课时) (50)任务3:构建Ad—Hoc无线对等网络(4课时) (52)任务4:构建Infrastructure无线局域网络(4课时) (54)项目六:综合实验任务1:校园网专线接入Internet(4课时) (55)项目一:构建SOHO(小型办公或家居网络)型网络任务1:制作双绞线(4课时)1、实训目标(1)学会识别双绞线和各种制作双绞线的工具,如:双绞线、水晶头、卡线钳、测线仪等;(2)明确586A和586B的线序,会制作交叉线和直通线;(3)会使用测线仪测试双绞线的连通性。
计算机网络-利用动态NAPT实现局域网访问因特网
计算机⽹络-利⽤动态NAPT实现局域⽹访问因特⽹利⽤动态NAPT实现局域⽹访问因特⽹⼀、课程设计⽬的:某公司有销 售部和经理部,但是各个本门划分的VLAN不同且同⼀部门的VLAN也不同,该公司只向ISP申请了⼀个公⽹IP地址,希望全公司的主机都能访问外⽹。
⼆、课程设计任务:完成动态NAPT实现局域⽹访问因特⽹。
任务1:按图所⽰的⽹络拓扑图在PT环境中建⽴相应的拓扑图:对其中的各项配置可以给予合理的改变。
任务2:应⽤基础设置:根据拓扑上显⽰的设备名称将每个设备设置对应的名称。
任务3:配置主机PC1、PC2、PC3、PC4和server1的IP地址和默认⽹关地址。
任务4:在拓扑图中标明每个端⼝以防混淆。
任务 5:给每个部门各划分两个VLAN。
任务6:⽤单臂路由技术实现每个VLAN之间的通信。
任务7:再⽤动态NAPT实现局域⽹访问因特⽹。
任务8:测试连通性1. PC1主机应能 ping 通 PC2、PC3和PC4。
2. PC1、PC2、PC3、PC4主机应能 ping 通Server。
3. PC1、PC2、PC3、PC4主机应能访问Server的Web页⾯。
三、设计⽅案:采⽤⼀个服务器,2个路由器,2个⼆层交换机和4个PC机连接建成这样的⼀个⼩型⽹络,其中PC机与交换机之间、路由器与交换机之间的连线⽤直连线,路由器之间的连接⽤串⼝线。
其具体拓扑图如下:通过该拓扑图,分别对该⽹络进⾏各项配置和⼩型⽹络的创建。
四、实验步骤说明步骤⼀:按图所⽰的⽹络拓扑图在PT环境中建⽴相应的拓扑图。
对其中的各项配置可以给予合理的改变。
采⽤⼀个服务器,2个路由器,2个⼆层交换机和4个PC机连接建成这样的⼀个⼩型⽹络,其中PC机与交换机之间、路由器与交换机之间的连线⽤直连线,路由器之间的连接⽤串⼝线。
步骤⼆:根据拓扑上显⽰的设备名称将每个设备设置对应的名称并标明端⼝,如:SA、PC1。
给SA和SB划分VLAN并给每个端⼝分配VLAN。