
etc目录详解
Linux,etc目录为配置文件目录,基本上软件和硬件的配置文件都在此目录下adjtime---包括了调整硬件时钟的数据aliases---包含了linux邮件服务所有的分发列表bashre---为shell用户设置系统范围的缺省设置。
(缺省情况下,它的设置shell 提示符包含当前用户名,主机名,当前目录和其他值)cdrecord.conf---包含了刻录cd所用的缺省值crontab---设置cron环境变量和运行自动任务的时间csh.cshrc(或cshre)---csh (c shell) 用户设置系统范围的缺省值explrts---包含了本地目录的列表,这些目录可被使用网络文件系统(NFS,networkfile system )服务的远程计算机共享fdprm--为常见的软盘格式设置参数fedora-release---包含移行字符串以确定当前的fedora core的发行版本,对与rhel发行版,该文件被命名为 redhat-releasefstab---标识常见存储设备和它们在linux系统下挂载的位置grup---确定系统中定义组名和组gshadow---包含组的影子密码host.conf---设置TCP/IP网络上搜索域名查看文件的位置hosts---包含了从你的这计算机上可以到达的ip地址和主机名hosts.allow---列出允许使用本地计算机上某些TCP/IP服务的主机hosts,deny---列出不允许使用本地计算机某些TCP/IP服务的主机(默认情况下是不存在的)inittab---包括的信息定义了当linux启动,关闭或在期间转换到不同状态是所打开和停止的程序,这是启动linux最基础的文件issue---从本地终端或以控制台文件模式登录到fedora或rhel系统时,显示该文件包含的行---当用户尝试从网络上一台主机使用telnet服务登录到linux系统时,用户看的登录提示mail.rc---设置系统范围内与使用邮件相关的参数man.conf---被man命令用于确定缺省man手册业modprobe.conf---包含与计算机所使用的可加载内核模块相关的别名和选项mtab---包含了当前挂载文件系统列表mtools.conf---包含了linux上dos工具所使用的设置named.conf---如果你运行自己家的dns服务器,该文件包含了dns的设置ntp.conf---包含了运行网络时间协议(NTP,NETWORK TIME PROTOCOL)所需要的信息passwd---为系统上所有合法用户存储帐户信息printcap---包含了为你计算机配置打印机定义profile---为所有用户设置系统范围的环境变量和启动的顺序。
当用户登录时读取该文件。
protocols---为一系列internet服务是指协议号和名称resolv.conf---标识dns域名服务器主机的位置,使用TCP/IP协议的时候需要通过DNS服务将因特网上的主机名装换为ip地址rpc---定义了远程调用的名称和端口号services---定义了TCP/IP服务和他们的端口分配shadow---包含了用户的加密密码(只有root用户可读取)shells---列出了系统可用的shell 命令行编辑器(bash。
sh和csh等)还有它们的位置sudoers---设置通过sudo命令可以让用户运行一些本无权运行的命令可以设置某用户可使用root权限syslog.conf定义了syslog守护进程搜集哪些日志消息,以及存储在哪些文件中(通常日志文件存储在/var/log中)termcap---列出了字符终端的定义,使得基于字符的用用程序知道给定的终端支持什么功能xinetd.conf---包含了xinetd守护进程所实用的简单信息/etc/X11其中的子目录包含了X和Linux下的窗口管理器的使用的系统范围的配置文件、/etc/alternatives---包含了替换工具所有的链接,从而允许系统管理员以用户不可见的方式把一个服务替换成另一个(目前只有邮件和打印机使用替换服务)/etc/amanda---包含了允许amanda工具实现其他linux和unix系统网络备份的文件和目录/etc/cron*---该系列的目录包含的文件定义了crond工具如何在每天(cron,daily),小时(cron.hourly),每月(cron.mouthly),每周(corn.weekly)按计划运行的程序/etc/cups---包含了用于配置cups打印服务的文件/etc/default---包含的文件为多个不同工具设置了缺省值例如:为useradd 命令定义了在新建用户帐户时所需要的缺省组id,主目录,密码过期日期,shell 和框架目录(/etc/skel)/etc/httpd---包含了用于配置Apache Web服务器行为(特别是httpd守护进程)的一系列文件/etc/init.d---包含了运行级别脚本的永久副本。
这些脚本的链接位于/etc/rc?.d目录下,使得没个服务与特定运行级别下的启动或停止脚本相关联。
这里的?可换为运行级别好(从0到6)/etc/mail---包含用于配置sendmail邮件服务的文件/etc/pacmcia---包含的配置文件允许你为计算机配置多中PCMICA卡(PCMICAK 槽是一种笔记本上的插槽,允许将信用卡大下的卡式设备链接到计算机。
可连接向调制解调器和外置光驱之类的设置)/etc/postfix---包含了pstfix邮件传输代理(mail transport agent)的配置文件/etc/ppp---包含用于设备点对点协议(使计算机能够拨号访问internet)的多个配置文件。
/etc/rc?.d--对于每个有效的系统状态有各种独立的目录:rc0.d(关机状态,)rc1.d(单用户状态)rc2.d(多用户状态),rc3.d(多用户加网络状态),rc.4.d (多用户自定义状态)rc.5.d(多用户,网络加gui登录状态)和rc6.d的(重启状态)/etc/security---包含了为计算机设置多种缺陷安全条件的文件。
/etc/skel--当系统内增加新用户时,该目录下的所有文件都将被自动复制到该用户的主目录默认时,这些文件中的大部分都是以(.)文件/etc/squid--包含了squid代理缓存的配置文件/etc/sysconfig---包含了多个系统服务(包扩iptables,samba和大多数网络服务)创建并维护的重要系统配置文件/etc/uucp---包含了用于设置vsftpd FTP服务器的配置文件。
/etc/vsftpd---包含了用于设置vsftpd ftp服务的配置文件/etc/xinetd.d---包含了一系列的文件每个文件定义了一个有xinetd守护进程监听特定服务的端口的网络服3. 网络配置文件3.1 /etc/hosts#/etc/hosts#文件格式: IPaddress hostname aliases#文件功能: 提供主机名到IP地址的对应关系,建议将自己经常使用的主机# 加入此文件中,也可将没有DNS记录的机器加入到此文件中,# 这样会方便网络应用127.0.0.1 localhost localhost.localdomain202.118.66.81 helius3.2 /etc/resolv.conf文件功能:DNS客户机配置文件,设置DNS服务器的IP地址及DNS域名相关文件:/etc/host.conf文件格式:domainname 域名search 域名nameserver Primary_DNS_Server_IP_addressnameserver Second_DNS_Server_IP_address其中domainname和search可同时存在,也可只有一个;nameserver可指定多个示例文件内容:search nameserver 202.118.66.63.3 /etc/host.conf功能:指定主机名查找方法,通常指先查找文件/etc/hosts,找不到时再向DNS服务器请求。
对于大多数用户不用改动此文件内容。
Linux: /etc/host.conf文件内容order hosts, bindmulti onSoalris: /etc/nsswitch.conf 中的hosts项hosts files, dns3.4 /etc/HOSTNAME ( Linux Redhat 5.x Distribution)功能:设置主机名,不同LINUX之间可能有所差别,请使用egrep hostname /etc/rc.d/init.d/*或egrep hostname /etc/init.d/*查找相应版本上的主机名设置文件及方法。
Linux Redhat 5.x对应文件: /etc/sysconfig/network的HOSTNAME项。
3.5 /etc/inetd.confInternet 超级服务器, 相关程序: /usr/sbin/inetd相应服务:telnetftppop3r* rsh rcp rlogin (建议最好关闭r服务)其他服务最好关掉## inetd.conf This file describes the services that will be available# through the INETD TCP/IP super server. To re-configure# the running INETD process, edit this file, then send the# INETD process a SIGHUP signal.## Version: @(#)/etc/inetd.conf 3.10 05/27/93## Authors: Original taken from BSD UNIX 4.3/TAHOE.# Fred N. van Kempen, <waltje@>## Modified for Debian Linux by Ian A. Murdock <imurdock@> ## Modified for RHS Linux by Marc Ewing <marc@>## <service_name> <sock_type> <proto> <flags> <user> <server_path> <args> ## Echo, discard, daytime, and chargen are used primarily for testing.## To re-read this file after changes, just do a 'killall -HUP inetd'##e cho stream tcp nowait root internal#e cho dgram udp wait root internal#discard stream tcp nowait root internal#discard dgram udp wait root internal#daytime stream tcp nowait root internal#daytime dgram udp wait root internal#chargen stream tcp nowait root internal#chargen dgram udp wait root internal## These are standard services.#ftp stream tcp nowait root /usr/sbin/tcpd in.ftpd -l -atelnet stream tcp nowait root /usr/sbin/tcpd in.telnetdgopher stream tcp nowait root /usr/sbin/tcpd gn# do not uncomment smtp unless you *really* know what you are doing.# smtp is handled by the sendmail daemon now, not smtpd. It does NOT# run from here, it is started at boot time from /etc/rc.d/rc#.d.#smtp stream tcp nowait root /usr/bin/smtpd smtpd#nntp stream tcp nowait root /usr/sbin/tcpd in.nntpd## Shell, login, exec and talk are BSD protocols.#shell stream tcp nowait root /usr/sbin/tcpd in.rshdlogin stream tcp nowait root /usr/sbin/tcpd in.rlogind#e xec stream tcp nowait root /usr/sbin/tcpd in.rexecdtalk dgram udp wait root /usr/sbin/tcpd in.talkdntalk dgram udp wait root /usr/sbin/tcpd in.ntalkd#dtalk stream tcp waut nobody /usr/sbin/tcpd in.dtalkd## Pop and imap mail services et al#pop-2 stream tcp nowait root /usr/sbin/tcpd ipop2dpop-3 stream tcp nowait root /usr/sbin/tcpd ipop3dimap stream tcp nowait root /usr/sbin/tcpd imapd## The Internet UUCP service.##uucp stream tcp nowait uucp /usr/sbin/tcpd /usr/lib/uucp/uucico -l ## Tftp service is provided primarily for booting. Most sites# run this only on machines acting as "boot servers." Do not uncomment# this unless you *need* it.##tftp dgram udp wait root /usr/sbin/tcpd in.tftpd#bootps dgram udp wait root /usr/sbin/tcpd bootpd## Finger, systat and netstat give out user information which may be# valuable to potential "system crackers." Many sites choose to disable# some or all of these services to improve security.## cfinger is for GNU finger, which is currently not in use in RHS Linux#finger stream tcp nowait root /usr/sbin/tcpd in.fingerd#cfinger stream tcp nowait root /usr/sbin/tcpd in.cfingerd#systat stream tcp nowait guest /usr/sbin/tcpd /bin/ps -auwwx#netstat stream tcp nowait guest /usr/sbin/tcpd /bin/netstat -f inet## Time service is used for clock syncronization.#time stream tcp nowait nobody /usr/sbin/tcpd in.timedtime dgram udp wait nobody /usr/sbin/tcpd in.timed## Authentication#auth stream tcp nowait nobody /usr/sbin/in.identd in.identd -l -e -o## End of inetd.conflinuxconf stream tcp wait root /bin/linuxconf linuxconf --http3.6 inetd.conf相关文件/etc/services(SYSV/BSD/LINUX相同)基本不用编辑,linux自带的已包含大部分服务, Solaris 可能需要增加(POP3), 参考相应的服务器安装说明,在此文件中列出了所有可用的网络服务。
etcfstab参数详解(转)
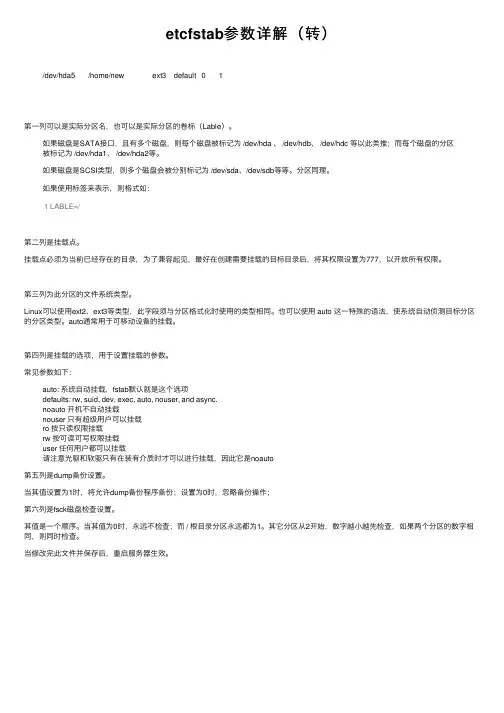
etcfstab参数详解(转)/dev/hda5 /home/new ext3 default 0 1第⼀列可以是实际分区名,也可以是实际分区的卷标(Lable)。
如果磁盘是SATA接⼝,且有多个磁盘,则每个磁盘被标记为 /dev/hda 、 /dev/hdb、 /dev/hdc 等以此类推;⽽每个磁盘的分区被标记为 /dev/hda1、 /dev/hda2等。
如果磁盘是SCSI类型,则多个磁盘会被分别标记为 /dev/sda、/dev/sdb等等。
分区同理。
如果使⽤标签来表⽰,则格式如:1LABLE=/第⼆列是挂载点。
挂载点必须为当前已经存在的⽬录,为了兼容起见,最好在创建需要挂载的⽬标⽬录后,将其权限设置为777,以开放所有权限。
第三列为此分区的⽂件系统类型。
Linux可以使⽤ext2、ext3等类型,此字段须与分区格式化时使⽤的类型相同。
也可以使⽤ auto 这⼀特殊的语法,使系统⾃动侦测⽬标分区的分区类型。
auto通常⽤于可移动设备的挂载。
第四列是挂载的选项,⽤于设置挂载的参数。
常见参数如下:auto: 系统⾃动挂载,fstab默认就是这个选项defaults: rw, suid, dev, exec, auto, nouser, and async.noauto 开机不⾃动挂载nouser 只有超级⽤户可以挂载ro 按只读权限挂载rw 按可读可写权限挂载user 任何⽤户都可以挂载请注意光驱和软驱只有在装有介质时才可以进⾏挂载,因此它是noauto第五列是dump备份设置。
当其值设置为1时,将允许dump备份程序备份;设置为0时,忽略备份操作;第六列是fsck磁盘检查设置。
其值是⼀个顺序。
当其值为0时,永远不检查;⽽ / 根⽬录分区永远都为1。
其它分区从2开始,数字越⼩越先检查,如果两个分区的数字相同,则同时检查。
当修改完此⽂件并保存后,重启服务器⽣效。
Linux中etc目录详解大全总汇详解

Linux中etc⽬录详解⼤全总汇详解/etcetc不是什么缩写,是and so on的意思来源于法语的 et cetera 翻译成中⽂就是等等的意思. ⾄于为什么在/etc下⾯存放配置⽂件,按照原始的UNIX的说法(⽂件结构参考UNIX的教学实现MINIX) 这下⾯放的都是⼀堆零零碎碎的东西, 就叫etc, 这其实是个历史遗留.这个是来源于拉丁语全称etcetera.n.等等之⼈(或物),附加的⼈(或物);加s:附加(或额外)的项⽬;零星杂物。
或者分开的et cetera, adv. 等等,以及其他等等(略作etc.或&c.)但得注意,⼈名后不宜⽤,要⽤and others。
这个⽬录在LINUX⾥很重要哦,⾥⾯装的都是些杂七杂⼋的配置⽂件发⾳很简单,这⾥打不了⾳标,到字典上看看⾳标就⾏了。
这个问题在历史上有⼏种不同的说法的。
⼀种说法,是et cetera。
这个是⽼⼀点的说法,就是说,不管什么数据或⽂件,只要不属于其它⽬录的,就放在/etc⽬录下。
另⼀种说法,"Editable Text Configuration":很多⼈也把/etc⽬录看成是⼀个放置我们系统程序的配置⽂件的地⽅。
所以常看到这样的⽬录介绍/etc - Usually contain the configuration files for all the programs that run on your Linux/Unix system.这个⽬录⼀般⽤来存放程序所需的整个⽂件系统的配置⽂件./etc⽬录 包含很多⽂件.许多⽹络配置⽂件也在/etc 中./etc/rc or/etc/rc.d or/etc/rc*.d 启动、或改变运⾏级时运⾏的scripts或scripts的⽬录./etc/passwd ⽤户,其中的域给出了⽤户名、真实姓名、家⽬录、加密的⼝令和⽤户的其他信息./etc/fdprm 软盘参数表.说明不同的软盘格式.⽤setfdprm 设置./etc/fstab 启动时mount -a命令(在/etc/rc 或等效的启动⽂件中)⾃动mount的⽂件系统列表.下,也包括⽤swapon -a启⽤的swap区的信息./etc/group 类似/etc/passwd ,但说明的不是⽤户⽽是组./etc/inittab init 的配置⽂件./etc/issue getty在登录提⽰符前的输出信息.通常包括系统的⼀段短说明或欢迎信息.内容由系统管理员确定./etc/magic file 的配置⽂件.包含不同⽂件格式的说明,file 基于它猜测⽂件类型./etc/motd Message Of TheDay,成功登录后⾃动输出.内容由系统管理员确定.经常⽤于通告信息,如计划关机时间的警告./etc/mtab 当前安装的⽂件系统列表.由scripts初始化,并由mount 命令⾃动更新.需要⼀个当前安装的⽂件系统的列表时使⽤,例如df命令./etc/shadow 在安装了影⼦⼝令软件的系统上的影⼦⼝令⽂件.影⼦⼝令⽂件将/etc/passwd ⽂件中的加密⼝令移动到/etc/shadow中,⽽后者只对root 可读.这使破译⼝令更困难./etc/login.defs login 命令的配置⽂件./etc/printcap 类似/etc/termcap ,但针对打印机.语法不同./etc/profile , /etc/csh.login ,/etc/csh.cshrc 登录或启动时Bourne或Cshells执⾏的⽂件.这允许系统管理员为所有⽤户建⽴全局缺省环境./etc/securetty 确认安全终端,即哪个终端允许root登录.⼀般只列出虚拟控制台,这样就不可能(⾄少很困难)通过modem或⽹络闯⼊系统并得到超级⽤户特权./etc/shells 列出可信任的shell.chsh 命令允许⽤户在本⽂件指定范围内改变登录shell.提供⼀台机器FTP服务的服务进程ftpd检查⽤户shell是否列在/etc/shells ⽂件中,如果不是将不允许该⽤户登录./etc/termcap。
linux操作系统目录结构详解

linux操作系统目录结构详解linux操作系统目录结构详解为了帮助广大考试新手们更加顺利地复习备考,店铺整理了关于Linux目录结构的备考资料,希望能够对大家有所帮助。
linux 目录结构/: 根目录,一般根目录下只存放目录,不要存放文件,/etc、/bin、/dev、/lib、/sbin应该和根目录放置在一个分区中/bin:/usr/bin: 可执行二进制文件的目录,如常用的命令ls、tar、mv、cat等。
/boot: 放置linux系统启动时用到的一些文件。
/boot/vmlinuz为linux的内核文件,以及/boot/gurb.建议单独分区,分区大小100M 即可/dev: 存放linux系统下的设备文件,访问该目录下某个文件,相当于访问某个设备,常用的是挂载光驱mount /dev/cdrom /mnt./etc: 系统配置文件存放的目录,不建议在此目录下存放可执行文件,重要的配置文件有/etc/inittab、/etc/fstab、/etc/init.d、/etc/X11、/etc/sysconfig、/etc/xinetd.d修改配置文件之前记得备份。
注:/etc/X11存放与x windows有关的设置。
/home: 系统默认的用户家目录,新增用户账号时,用户的家目录都存放在此目录下,~表示当前用户的家目录,~test表示用户test的家目录。
建议单独分区,并设置较大的磁盘空间,方便用户存放数据/lib:/usr/lib:/usr/local/lib: 系统使用的函数库的目录,程序在执行过程中,需要调用一些额外的参数时需要函数库的协助,比较重要的目录为/lib/modules./lost+fount: 系统异常产生错误时,会将一些遗失的片段放置于此目录下,通常这个目录会自动出现在装置目录下。
如加载硬盘于/disk 中,此目录下就会自动产生目录/disk/lost+found/mnt:/media: 光盘默认挂载点,通常光盘挂载于/mnt/cdrom下,也不一定,可以选择任意位置进行挂载。
目录结构
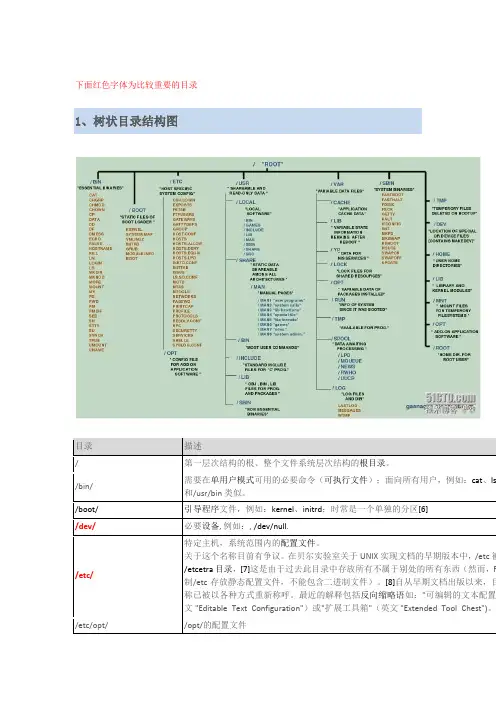
列出可信任的shell.chsh命令允许用户在本文件指定范围内改变登录shell.提供一台机器FTP服务的服务进程ftpd检查用户shell是否列在/etc/shells文件中,如果不是将不允许该用户登录.
/etc/xinetd.d
如果服务器是通过xinetd模式运行的,它的脚本要放在这个目录下。有些系统没有这个目录,比如Slackware,有些老的版本也没有。在RedhatFedora中比较新的版本中存在。
启动、或改变运行级时运行的scripts或scripts的目录.
/etc/hosts
本地域名解析文件
/etc/sysconfig/network
IP、掩码、网关、主机名配置
/etc/resolv.conf
DNS服务器配置
/etc/fstab
开机自动挂载系统,所有分区开机都会自动挂载
/etc/inittab
/media/
可移除媒体(如CD-ROM)的挂载点(在FHS-2.3中出现)。
/lost+found
在ext3文件系统中,当系统意外崩溃或机器意外关机,会产生一些文件碎片在这里。当系统在开机启动的过程中fsck工具会检查这里,并修复已经损坏的文件系统。当系统发生问题。可能会有文件被移动到这个目录中,可能需要用手工的方式来修复,或移到文件到原来的位置上。
/etc/opt/
/opt/的配置文件
/etc/X11/
X_Window系统(版本11)的配置文件
/etc/sgml/
SGML的配置文件
/etc/xml/
XML的配置文件
/etc/skel/
默认创建用户时,把该目录拷贝到家目录下
4、/usr/目录
etc目录下文件详解

etc⽬录下⽂件详解etc ⽬录下⽂件详解⼀、基础配置1、主机名/etc/centos-release Centos系统版本信息/etc/machine-id 本地计算机ID配置⽂件2、时间/etc/localtime 本地时间配置/etc/adjtime 更正同步系统时钟的时间(hwclock -w 会读取该配置⽂件)3、键盘/etc/inputrc 键盘映射表4、语⾔5、DNS/etc/host.conf dns解析配置⽂件/etc/hosts 主机静态DNS配置/etc/resolv.conf dns配置⽂件/etc/nsswitch.conf nameserver 切换配置(例如:定义先查找hosts还是dns服务器)6、编辑器/etc/vimrc vim 全局配置⽂件/etc/virc vi 全局配置⽂件/etc/nanorc nano 全局配置⽂件7、⽬录颜⾊/etc/DIR_COLORS ⽬录颜⾊配置/etc/DIR_COLORS.256color/etc/DIR_COLORS.lightbgcolor8、man ⼿册/etc/man.config man ⼿册配置⽂件9、wget/etc/wgetrc wget命令默认参数配置10、提⽰信息/etc/issue 终端登录前打印的提升信息(系统版本)/etc//etc/motd 登录后提⽰信息11、环境变量/etc/profile 全局环境变量/etc/bashrc 全局环境变量、shell风格、缩进等配置/etc/shells 本机⽀持的shell/etc/environment 机器的环境变量/etc/bash_completion.d/* bash命令补全/etc/csh.cshrc/etc/csh.login12、字体/etc/fonts/* 字体配置⼆、⽤户、⽤户组管理1、⽤户/etc/passwd ⽤户配置⽂件/etc/passwd- ⽤户备份配置⽂件/etc/shadow ⽤户密码配置⽂件/etc/shadow- ⽤户备份密码配置⽂件/etc/login.defs ⽤户密码策略配置⽂件/etc/default/useradd 创建⽤户使⽤的默认⽂件/etc/skel/* ⽤户模板⽂件2、⽤户组/etc/group ⽤户组配置⽂件/etc/group- ⽤户组备份配置⽂件/etc/gshadow ⽤户组密码配置⽂件/etc/gshadow- ⽤户组备份密码配置⽂件三、软件管理/etc/yum.conf yum配置/etc/yum/*/etc/yum.repos.d/*四、任务计划1、at/etc/at.deny at定时执⾏任务⿊名单2、crond/etc/crontab 任务计划主配置⽂件/etc/cron.deny 任务计划⿊名单/etc/cron.d/*/etc/cron.daily/*/etc/cron.weekly/*/etc/cron.hourly/*/etc/cron.monthly/*五、设备管理1、⽂件系统/etc/filesystems 系统⽀持的⽂件系统类型/etc/fstab ⽂件系统挂载信息/etc/mtab 当前系统已经挂载的信息/etc/mke2fs.conf mke2fs 格式化参数配置⽂件/etc/crypttab 加密块设备表/etc/warnquota.conf 磁盘配额警告信息/etc/quotagrpadmins 磁盘配额⽤户组相关悉尼型/etc/quotatab 磁盘配额表/etc/udev/* 设备相关配置(例如:⽹卡)六、⽹络管理/etc/networks 记录本机已经存在的⽹段/etc/ethers mac地址对应IP表(配置静态mac表,防⽌arp攻击)/etc/netconfig/etc/ppp/* ppp 点对点拨号协议/etc/gai.conf getaddrinfo 配置⽂件/etc/GeoIP.conf geoipupdate 配置⽂件七、内核与模块管理1、模块管理/etc/ld.so.cache 动态库加载缓存信息/etc/ld.so.conf 动态库加载配置⽂件/etc/ld.so.conf.d/*/etc/libaudit.conf 审计动态库配置/etc/libuser.conf/etc/prelink.cache 动态库优化-预连接缓存/etc/prelink.conf 动态库优化-预连接配置/etc/modprobe.d/*2、init进程/etc/init.conf init 配置⽂件/etc/inittab 初始化init进程配置/etc/init/*/etc/dracut.conf 配置 /boot/initramfs.img 加载模块/etc/dracut.conf.d/*3、内核参数/etc/sysctl.conf 系统内核参数配置/etc/sysctl.d/*4、启动项/etc/kdump.conf kdump 内核配置⽂件/etc/grub.conf grub 配置#启动服务相关/etc/rc -> rc.d/rc/etc/rc.d/etc/rc0.d -> rc.d/rc0.d/etc/rc1.d -> rc.d/rc1.d/etc/rc2.d -> rc.d/rc2.d/etc/rc3.d -> rc.d/rc3.d/etc/rc4.d -> rc.d/rc4.d/etc/rc5.d -> rc.d/rc5.d/etc/rc6.d -> rc.d/rc6.d/etc/rc.local -> rc.d/rc.local/etc/rc.sysinit -> rc.d/rc.sysinit⼋、服务相关1、nfs服务/etc/exports nfs server配置⽂件/etc/idmapd.conf nfs配置⽂件/etc/nfsmount.conf nfs 挂载选项配置2、ntp服务/etc/ntp.conf NTP 服务配置/etc/ntp/*3、mail服务/etc/mail.rc 邮件相关配置/etc/aliases 别名(sendmail 发送邮件)/etc/aliases.db 别名⼆进制⽂件/etc/mailcap4、rsyslog服务/etc/rsyslog.conf 系统⽇志配置⽂件/etc/rsyslog.d/*/etc/logrotate.conf ⽇志轮转配置5、ssh服务/etc/ssh/* ssh 服务相关九、安全配置1、TCP wrappers/etc/hosts.allow ⽩名单/etc/hosts.deny ⿊名单2、SElinux/etc/sestatus.conf SELinux配置⽂件3、cgroup/etc/cgconfig.conf cgroup 配置⽂件/etc/cgrules.conf cgroup 规则⽂件/etc/cgconfig.d/*/etc/cgsnapshot_blacklist.conf4、audit审计/etc/audit/* 审计相关配置5、sudo/etc/sudo.conf sudo 管理配置⽂件/etc/sudoers/etc/sudo-ldap.conf/etc/sudoers.d/*6、pam/etc/pam.d/* pam 模块相关配置7、other/etc/krb5.conf Kerberos 验证配置⽂件/etc/gssapi_mech.conf GSSAPI 配置/etc/securetty 允许登录的终端编号/etc/security/* 安全配置相关(例如⽂件描述符)⼗、其他杂项/etc/updatedb.conf updatedb查找库索引更新配置/etc/services 服务编号-端⼝表/etc/protocols 协议表/etc/rpc RPC程序号数据库/etc/wvdial.conf 拨号上⽹/etc/sos.conf sosreport 信息收集的配置/etc/printcap 打印机/etc/asound.conf ⾳频配置⽂件/etc/magic 数据类型 - 字节数/etc/rwtab/etc/acpi/* 电源服务/etc/default/* ⼀些默认配置/etc/pki/* 证书相关/etc/ssl/*⼗⼀、sysconfig ⽬录略。
etc目录详解

Linux,etc目录为配置文件目录,基本上软件和硬件的配置文件都在此目录下adjtime---包括了调整硬件时钟的数据aliases---包含了linux邮件服务所有的分发列表bashre---为shell用户设置系统范围的缺省设置。
(缺省情况下,它的设置shell 提示符包含当前用户名,主机名,当前目录和其他值)cdrecord.conf---包含了刻录cd所用的缺省值crontab---设置cron环境变量和运行自动任务的时间csh.cshrc(或cshre)---csh (c shell) 用户设置系统范围的缺省值explrts---包含了本地目录的列表,这些目录可被使用网络文件系统(NFS,networkfile system )服务的远程计算机共享fdprm--为常见的软盘格式设置参数fedora-release---包含移行字符串以确定当前的fedora core的发行版本,对与rhel发行版,该文件被命名为 redhat-releasefstab---标识常见存储设备和它们在linux系统下挂载的位置grup---确定系统中定义组名和组gshadow---包含组的影子密码host.conf---设置TCP/IP网络上搜索域名查看文件的位置hosts---包含了从你的这计算机上可以到达的ip地址和主机名hosts.allow---列出允许使用本地计算机上某些TCP/IP服务的主机hosts,deny---列出不允许使用本地计算机某些TCP/IP服务的主机(默认情况下是不存在的)inittab---包括的信息定义了当linux启动,关闭或在期间转换到不同状态是所打开和停止的程序,这是启动linux最基础的文件issue---从本地终端或以控制台文件模式登录到fedora或rhel系统时,显示该文件包含的行---当用户尝试从网络上一台主机使用telnet服务登录到linux系统时,用户看的登录提示mail.rc---设置系统范围内与使用邮件相关的参数man.conf---被man命令用于确定缺省man手册业modprobe.conf---包含与计算机所使用的可加载内核模块相关的别名和选项mtab---包含了当前挂载文件系统列表mtools.conf---包含了linux上dos工具所使用的设置named.conf---如果你运行自己家的dns服务器,该文件包含了dns的设置ntp.conf---包含了运行网络时间协议(NTP,NETWORK TIME PROTOCOL)所需要的信息passwd---为系统上所有合法用户存储帐户信息printcap---包含了为你计算机配置打印机定义profile---为所有用户设置系统范围的环境变量和启动的顺序。
linux中etc目录下的文件介绍
在Linux 系统管理中, /etc 下面的档案无疑的伴演了极端重要的角色, 在这篇文章中, 将为各位介绍/etc 下每个档案的用途, 及相关指令的运用, 希望能为大家在成为System Administrator 的路上有所助益.特别要说明的是, 在这篇文章中, 有些档案仍然没有提到, 这是因为, 这些档案都不是一二十行的描述就可以讲完的! 如/rc.d 下的档案, inittab 这两个最好就要合起来讲, 因为这些牵扯到bootstrapping, 绝对不是三言两语就可以讲完的. 凡是有这种特性的档案, 有机会的话将再为各位介绍....../etc/DIR_COLORS : 设定在用ls 时, 各种不同档案型态所用的颜色, 但是不能用pipe 再导向输出, 否则就没有各种颜色了. 由档案的内容可以很轻易的了解, 如default 的directory 是蓝色, 具有可执行档权限的是绿色, 而压缩档是红色...... 这些都可依个人喜好来加以更改. 这个档案内容写得很清楚, 想必各位一眼也就可以看得出来, 在颜色的组成方面, 我们常用RGB 三原色的成份值来组合出各种不同的颜色. 由R,G,B 这个bit 是0 或是1 三个值组合出颜色这个道理虽浅显, 但假如我们更了解R,G, B 的加权值分别是1,2,4 的话, 那就再也不用翻书查颜色了...... 选择自己的调色盘来取代预设的调色盘, 是经常会做的事./etc/HOSTNAME : 记录完整的hostname 与domain name , 这个档案在须要hostname 的场合会用得到, 如/etc/rc.d/rc.M 等....../etc/NETWORKING : YES , 没什么用, 改成NO 会怎样呢? 会对网路的使用会造成影响吗? 答案是否定的./etc/X11 : link 到/var/X11/lib/X11/etc/at.deny : 在这个档案中可记载那些人不能使用at这个命令来做一些later job, 假如at.deny 是空的, 而且at.allow 也不存在的话. 那就是每个人都可以用at 这个命令./etc/at.allow : 相对于at.deny , 这个档案记载那些人可以使用at 这个指令关于at 这个指令, 我想它的重要性是无庸置疑的, 各位应该要会这个指令的用法, 会了这个指令, 可以在工作的执行上会更有弹性而关于at.deny 与at.allow, at 会先去找at.allow, 假如存在而且有记录一些人的话, 那就只有这些人能使用at 这个指令, 但假如at.allow 并不存在的话, 那at 就会去找at.deny, 没有在at.deny 中的人都可以使用at 这个指令了! 特别要说明的是, at的执行时间也许会不如你所预期的, 比如说明明一个档你叫它在7:02 执行, 但它却会等到7:05 才执行, 这是因为crond 是每五分钟才去看看at 的queue 中是否有要执行的job. 当然, 你也可以改成每分钟都去check, 但这样似乎没有很大的意义, 除非你对时间的准确度要求的很严格, 否则应该没有必要去动才是. 各位可去看看/var/spool/cron/crontabs/root 中就有详细记载, 每五分钟run一次atrun, 所以at 命令的执行可看成以每五分钟为一单位./var/spool/atjobs: 当你使用at 来安排一件工作时, 系统会把你目前的环境变数及所要用at 执行的工作抄一份到这个目录下的档案中./var/spool/atspool : 使用at 命令之后所得到的一些讯息, 会被记录在这里. 可能是at 所要执行的命令传回的错误讯息, 或传回执行成功的讯息./etc/csh.cshrc :/etc/csh.login :这两个档案应该很熟悉罗! 它就是各位常见到的.cshrc 及.login,不过大家通常只注意到自己的home directory 有这两个档, 但/etc 下也有这两个档, 不过/etc 下的这两个档绝大部份的情况下都是由system administrator 在maintain, 一般user 不应该有权力去改. 顺便一提的是, 系统会先去找/etc 下这两个档, 接著才加上自己home directory 中那两个档的设定. 当然, 有了.login也有.logout,.logout 中可以写一些message, 或执行一些命令, 当你下达logout 之后,.logout 就会被执行./etc/disktab : ( disk parameter table ) 假如你在刚开机有pass 磁碟机的一些参数给kernel 的话( 通常是你的硬碟比较奇怪, 需要pass cylinders ,heads , sectors 给kernel 才抓的到, 或者是SCSI 的硬碟有时有时也要用到一些参数) 那这些参数就会被记录在这里./etc/exports : 这个档案记录著你要给别人mount 的档案系统, 这就是典型NFS 系统所存在的档案, TCP/IP for OS/2 若要使用network file system而要把自己的filesystem 让别人mount 的话, 这个档案也是不可或缺的. 比如说, 我所在的domain name 为.tw , 我要把我/usr 下的filesystem 开放给十舍的人mount , 那我在exports 中要这样写:/usr *.tw(ro)接著, 在/etc/rc.d/rc.inet2 中, 找到下面的段落, 这些段落本来每一列的前面都有# , 现在, 依照下面的内容, 把这些# 拿掉. ..................# Start the SUN RPC Portmapper.if [ -f ${NET}/rpc.portmap ]thenecho -n " portmap"${NET}/rpc.portmapfi..................# # Start the various SUN RPC servers.if [ -f ${NET}/rpc.portmap ]then# if [ -f ${NET}/rpc.ugidd ]# then# echo -n " ugidd"# ${NET}/rpc.ugidd -d# fiif [ -f ${NET}/rpc.mountd ]thenecho -n " mountd"${NET}/rpc.mountdfiif [ -f ${NET}/rpc.nfsd ]thenecho -n " nfsd"${NET}/rpc.nfsdfi# # Fire up the PC-NFS daemon(s).if [ -f ${NET}/rpc.pcnfsd ]thenecho -n " pcnfsd"${NET}/rpc.pcnfsd ${LPSPOOL}fi# if [ -f ${NET}/rpc.bwnfsd ]# then# echo -n " bwnfsd"# ${NET}/rpc.bwnfsd ${LPSPOOL}# fifiecho# Done!在client 端可用如:mount -vt nfs rebel.dorm10.nctu. 端的/tmp/etc/fastboot : 这个档案是使用shutdown -f 所产生的, -f means "fastboot"在重新reboot 之后, 系统会去检查这个档是否存在, 以决定是否要run fsck ./etc/fdprm : floopy disk parameter table . 一般情况下是不须要更动的, 除非你有很奇怪格式的软碟, 或者你想做出不符合一般格式的磁碟片./etc/nologin : 你也许会感到奇怪, 我的/etc 这个directory 下并没有这个档啊? 没错, 它平常是不存在的, 通常会看到这个档的话, 那表示系统大概要shutdown 了, 因为系统要shutdown 了, 自然不希望有人又login 进来, 所以在我们执行shutdown 时, nologin 这个档会自动的被create , 里面放著shutdown message . 实际上, 当我们在login 时, 系统会去检查有没有这个档, 假如有的话, 那就会印出这个档案中的message , 然后不让你login .nologin 也有可能是为了某种理由被制造的, 比如说系统在maintain暂时不希望有人login . 无论如何nologin 若存在, 就不能login/etc/fstab : 记录开机要mount 上来的filesystem, 这个档案相当重要! 各位可以在/etc/rc.d/rc.S 中找到/sbin/mount -avt nonfs 这一列, 当执行到这一列时, mount 就依据/etc/fstab 中的记载, 自动的将档案系统mount 上来. 下面就是一个颇为典型的范例. 假如你一开机就想自动mount 一些filesystems, 而不要等到开机后再以手动mount 的话那把这些filesystems 及相关资讯写在这个档, 是不错的选择. 在档案格式方面, 每一列有六个栏位, 不过后面两个栏位常被省略所以我们只看到有四个栏位. 其它的两栏分别为dump-freq 及pass-number.dump-freq 预设值为0; 而pass-number 是fsck 所会参考到的地方,数字可为0,1,2...... 1 表示这个filesystem 将首先被fsck check,2 表其次, 馀类推......# 要挂上的档案系统挂在那里档案系统格式读写状况/dev/hdb2 swap swap defaults/dev/hdb1 / ext2 defaults/dev/sbpcd /mnt/cdrom iso9660 ro/dev/hda1 /mnt/dosc msdos rw/dev/hda5 /mnt/dosd msdos rw/dev/hda6 /mnt/dose msdos rwnone /proc proc defaults/etc/ftpusers : 这个档案记录那些人不可以ftp 签入系统, 预设值有root , uucp news . 这些都是为了security 方面的考量, 你可以在这里加入不可ftp 进来的user id ./etc/gateways : 顾名思义, 这个档案记录一些gateways 的information这个档案的格式如下:name1 gateway name2 metric value当routed 启动时, 它会去读/etc/gateways 这个档. 若一个gateway并不做routing information 交换的话, 那它就会被标示成passive,假如有做routing information 的交换( 这台机器上有run routed ), 那就会标示成active net 或host 这个关键字是指出route 是到网路或是到一台特定的机器上. name1 就是目地网路或目地机器的名字.这个名字可用/etc/hosts 或是/etc/networks 中的symbolic hostname. name2 就是讯息将被送往之gateway 的name或IP address./etc/group : 如同/etc/passwd 列出了系统中所有的使用者名字, /etc/group定义系统中所有的group name 与相关讯息.格式为: group_name:passwd:GID:user_list如: author::200:jhhsu,emotion,passion上面的例子表示jhhsu,emotion,passion 都是属于author 这个group通常passwd 那栏是空白的, 表示不用密码. 或放一个* 号以下也是一个典型的例子:root::0:root,jhhsubin::1:root,bin,daemondaemon::2:root,bin,daemonsys::3:root,bin,admadm::4:root,adm,daemontty::5:disk::6:root,admlp::7:lpmem::8:kmem::9:wheel::10:root,jhhsushadow::11:rootmail::12:mailnews::13:newsuucp::14:uucpman::15:manusers::100:gamesbbs:*:99:bbs,bbsuser,bbsroot当然啦! 这个档案只能为superuser 所读写, 一个superuser 可使用groupadd , groupdel , groupmod 来管理/etc/group 这个档,要手动管理也是可以. 下面是这三个指令的用法:groupadd [ -g gid [ -o ] ] group_namegroupdel group_namegroupmod [ -g gid [ -o ] ] [ -n new_group_name ] group_name/etc/hosts : 这个档案记录著IP address 至hostname 的mapping . 如我们想把.tw 取个别名叫: oldstock那我们就可以在这个档案里写如下的叙述:140.113.17.151 oldstock如此一来, 以后我们telnet oldstock 就等于telnet140.113.17.151在这个档案中, 至少会有两列, 一列为loopback , 这是为了侦错目的而设的, 另一列为local host , 就是你自己的机器./etc/hosts.equiv : 在里面可以设定一些remote machine , 而从这些remotemachine 利用rsh 或rlogin 连回local machine 的话便不用输入密码同样的东西也可以在.rhosts 见到. 比如说在ccsun22.csie.tw 上你的Home Directory 建一个.rhosts 档,里面的内容如下:.tw jhhsu以后只要在.tw 上利用rsh 或rlogin 至.tw 的话, 也不须要输入密码rsh -l jhhsu .tw /etc/issue#echo Welcome to Linux /bin/uname -a | /bin/cut -d\ -f3. >> /etc/issue#echo >> /etc/issue#echo "/bin/uname -a | /bin/cut -d\ -f1,3. (Posix)." > /etc/motd/etc/klogd.pid : klogd process id/etc/ld.so.conf : 记录一些library 所在的目录/etc/magic : 初看这个档案时, 也许只能隐隐约约的看到: 这个档案似乎是描述一些档案的格式. 没错, 这个档案记载了许多档案格式的识别字串或方法那这个档在那里会用的到呢? 各位有使用过file 这个指令吗? file 这个指令的命令格式为:file [ -c ] [ -z ] [ -L ] [ -f namefile ] [ -m magicfile ] filefile 这个指令非常有趣, 它可以告诉你某一个档案的格式, 如它是一个text 档, 或是一个shell script 或DOS 可执行档等...... 而file这个指令, 就是去参考/etc/magic 这个资料库. 假如你知道某一档案的识别字, 而原来magic 这个资料库没有记录, 那你可以把识别方法加到资料库中, 或乾脆建立自己的资料库算了./etc/motd : 这个档很简单, 就是message of the day 的意思, 里面可以写一些message , 而这些message 会在login shell 之前被显示出来.通常都是system administrator 要告知user 的一些讯息. 而关于每次/etc/mtab : 目前mount 上来的filesystems , 各位可使用mount 这个指令来看看这个档的变化. 如我在mount 3.5 inch 软碟A 前, 我看到的mtab如下:/dev/hdb1 / ext2 rw 0 0/dev/hda1 /mnt/dosc msdos rw 0 0/dev/hda5 /mnt/dosd msdos rw 0 0/dev/hda6 /mnt/dose msdos rw 0 0none /proc proc rw 0 0然而, 当我以mount -t msdos /dev/fd0H1440 /mnt/dosa 这个指令将3.5 inch 软碟A 挂上来后, mtab 变为像下面的情况:/dev/hdb1 / ext2 rw 0 0/dev/hda1 /mnt/dosc msdos rw 0 0/dev/hda5 /mnt/dosd msdos rw 0 0/dev/hda6 /mnt/dose msdos rw 0 0none /proc proc rw 0 0/dev/fd0H1440 /mnt/dosa msdos rw 0 0 telnet .tw.tw: Host name lookup failure因为没有了name server , 所以.tw没有办法被解译, 故会有Host name lookup failure这段讯息./etc/securetty : 假如你要以root login 的话, 实际上是有限制的, 这个档案就列出了root 可以login 的ttys , 假如你把每一列都mark 起来那就没有任何一个terminal 可供root login 了, 所以呢,就会出现以下的情况:Rebel login: rootroot login refused on this terminal.再一次的, 我们看到了unix security 方面的东西, 仔细的在这个档案列出可用的terminal , 可使从modem 连的使用者或经由网路来的其它的使用者比较不容易取得superuser 的权力./etc/services :/etc/shell : 这个档案再简单也不过了, 里面就记录著可以用的login shell . 还有一点, 那就是这个档的记录会在使用chsh 时做为参考, 唯有被列在这里的shell , 使用chsh 时才会出现这些shell 可选./etc/sudoers : 在一个不是很复杂的系统中, 也许一个System Administrator 就可以管理所有的事情. 但一但系统提供的服务变多, 系统管理的工作也随之变得沉重, 这时候, sudo 就派上用场了, sudo 可以让一个普通的user 变成superuser , 这样一来, 一个系统的某些工作,就可以分配给这些superusers 来做 . 以减轻负担.当然, 并不是每个user 都可以变成superuser . 所以/etc/sudoers 就是记录著那些人可以用superuser 的身份来执行一些工作, 这个档案的格式如下:host alias section format:Host_Alias HOSTALIAS = host-listHost_Alias ::= a keyword.HOSTALIAS ::= an upper-case alias name.host-list ::= a comma separated list of hosts.command alias section format:Cmnd_Alias CMNDALIAS = cmnd-listCmnd_Alias ::= a keyword.CMNDALIAS ::= an upper-case alias name.cmnd-list ::= a comma separated list commands.user specification format:user access_group [: access_group] ...access_group ::= host_type = [op]cmnd_type [,[op]cmnd_type] ...host_type ::= a lower-case host name OR a host alias.cmnd_type ::= an command OR a command alias.op ::= the logical ''!'' NOT operator.如下面是一个极为简单的例子:# Cmnd alias specificationCmnd_Alias SHUTDOWN=/sbin/halt,/sbin/shutdown# User specificationroot ALL=ALLjhhsu ALL=ALLemotion ALL=ALL,!SHUTDOWN在这个例子当中, jhhsu 可以执行root 所有的命令, emotion 除了halt及shutdown 不能执行以外, 其它root 能执行的命令他都能执行.这个档案有一个专属的editor 叫visudo 可来编辑/etc/sudoer 这个档案在编辑完这个档案之后, jhhsu 就可以用sudo.bin 这个命令转换成superuser 来做原来只有superuser 才能做的事. 而关于使用sudo.bin有一个记录档, 在/var/adm/sudo.log , 里面记录著谁在什么时候利用sudo 下了那些指令. 顺便一提的是: 利用下面这个命令可抓出那些人转换成superuser 但却没有成功......grep "FAILED SU" /var/adm/messages/etc/utmp : 从utmp 中可以知道现在有谁正在用系统 . 当使用者logout 之后,init ( 很重要的process , 以后有时间将为各位介绍) 就去把logout的使用者从/etc/utmp 中去掉.实际上, utmp 每个record 是像这样的一个结构:struct utmp {short ut_type; /* type of login */pid_t ut_pid; /* pid of process */char ut_line[12]; /* devicename of tty -"/dev/" */char ut_id[2]; /* init id or abbrev. ttyname */time_t ut_time; /* logintime */char ut_user[8]; /* username, not null-term */char ut_host[16]; /* hostname for remote login */long ut_addr; /* IP addr of remote host */};了解这个档案, 进而去修改, 可以做出许多有趣的事......:P/etc/wtmp : 简而言之, wtmp 是一个login data base , 有许多的指令会用到这个档, 像last , sessreg , who 等......这个档案格式与utmp 大致相同, 只是多了shutdown 及reboot 这个记录, 指出系统的shutdown 或reboot , 及一个空的user name指出在相关terminal 的logout . 还有, 不像/etc/utmp , //etc/wtmp 的记录是慢慢的附加上去的, 也就是说, 这个档案会越变越大, 虽然变大的速度并不会太快, 但一但到了某种程度大小的话System Administrator 应该要考虑砍掉部份. 下面是用last 这个指令所得到的部份内容:bbs tty1 Tue Nov 29 19:09 - 19:09 (00:00)root tty1 Tue Nov 29 19:08 - 19:09 (00:00)root tty1 Tue Nov 29 19:07 - 19:07 (00:00)runlevel ~ Tue Nov 29 19:07reboot ~ Tue Nov 29 19:07/etc/zprofile : link 到/etc/profile《婚礼进行曲》HKKK HLJK HKNNMLKJKLHKKK HLJK HKMOMKILMK NMLII JKLL NMLII JKLLHKKK HLJK HKMOMKILMK ILMKK《童话》LONOL LONOL LONO OOMMLLONOL LQPPO LONOM MMOTS PPRRQQ QQNPOONO ONOR LSRQP PPRRQQ QQVUTUV VPOT TTSSS LSRQQRQ QRQ RQPOOQST TTSPPRQ OQST TTSPPRQRQPO PQMMOONOLOQSONQS STUVTSQPOOO QPOOO PQPOMPQP LOQSONQS STUVTS QPOOO QPOOO PQPMNOPO QSQPOSN MNMNMLQ SQPOSN MNOOOPQP LOQSONQS STUVTS QPOOO QPOOO PQPMNOPOOOSSTTS RRQQPPOSSRRQQP SSRRQQPOOSSTTS RRQQPPO《新年好》OOO L QQQ OO Q S S R Q P P Q R R Q P Q O O Q P L N P O《老鼠爱大米》cbacbacbcacfeeceffcbacbcaa《北京欢迎你》QSQPQPQQPMO QP POMOPQSPQTSSPO POMOPQSPQTSSQ PQPOSTQMQPPO QSVSTTS QQ SS QS TV WV SQ P S Q Q QS VS TV WV SQ SVT QP QS XW WV《送别》LJLO MOLLHIJ IHILJLO NMOLLIJK GA<雪绒花》JLP OLK JJJKLMLJLP OLK JLLMNO OP LLNMLJLO MOPON L JLP OLK JLLMNO O。
etc这个目录是什么东西的缩写啊?
etc这个目录是什么东西的缩写啊?挖Linux中的古老缩略语【2005-06-22 15:23】【Nigel McFarlane】【TechTarget】<<阅读原文>>Unix已经有35年历史了。
许多人认为它开始于中世纪,这个中世纪是相对于计算机技术的产生和发展来说的。
在过去的时间里,Unix和它的子分支Linux收集有许多的历史和一些完全古老的语言。
在这篇技巧文章中,我们将介绍一少部分古老的语言和它们的目的和作用,以及它们真正的来源。
RC在Linux中,最为常用的缩略语也许是“rc”,它是“runcomm”的缩写――即名词“run command”(运行命令)的简写。
今天,“rc”是任何脚本类文件的后缀,这些脚本通常在程序的启动阶段被调用,通常是Linux系统启动时。
如 /etc/rs是Linux启动的主脚本,而.bashrc是当Linux的bash shell启动后所运行的脚本。
.bashrc的前缀“.”是一个命名标准,它被设计用来在用户文件中隐藏那些用户指定的特殊文件;“ls”命令默认情况下不会列出此类文件,“rm”默认情况下也不会删除它们。
许多程序在启动时,都需要“rc”后缀的初始文件或配置文件,这对于Unix的文件系统视图来说,没有什么神秘的。
ETC在“etc/bin”中的“etc”真正代表的是“etcetera”(附加物)。
在早期的Unix系统中,最为重要的目录是“bin”目录(“bin”是“binaries”二进制文件――编译后的程序的缩写),“etc”中则包含琐碎的程序,如启动、关机和管理。
运行一个Linux必须的东西的列表是:一个二进制程序,etcetera,etcetera――换句话说,是一个底层的重要项目,通常添加一些次等重要的零碎事物。
今天,“etc”包含了广泛的系统配置文件,这些配置文件几乎包含了系统配置的方方面面,同样非常重要。
Bin今天,许多在Linux上运行的大型子系统,如GNOME或Oracle,所编译成的程序使用它们自己的“bin”目录(或者是 /usr/bin,或者是/usr/local/bin)作为标准的存放地。
etc的使用操作流程
etc的使用操作流程1. 什么是etcetc是英文etcetera的缩写,中文意思是“等等”或“其他”。
在计算机领域,etc 通常用来指代et cetera目录,这是一个系统级别的目录,用于存放系统配置文件。
2. etc目录的位置在大多数基于类UNIX系统的操作系统中,etc目录通常位于根目录下,即/etc。
在Windows系统中,etc目录通常位于操作系统安装目录下,即C:\\Windows\\system32\\drivers\\etc。
3. etc目录的结构etc目录下通常包含一系列的配置文件,这些文件以文本形式存储,并按照一定的命名方式进行组织。
以下是一些常见的etc目录下的配置文件及其功能:•passwd:存储系统用户的账号信息;•group:存储系统用户组的信息;•hosts:存储主机名与IP地址的对应关系;•resolv.conf:存储DNS解析服务器的配置信息;•network/interfaces:存储网络接口的配置信息;•fstab:存储文件系统挂载的配置信息;•sudoers:存储sudo命令的授权配置信息;•cron.d:存储定时任务的配置信息。
4. etc目录的权限etc目录中的配置文件通常具有较高的访问权限,限制了一般用户对文件的修改和执行操作。
这是为了保证系统的安全性和稳定性。
通常,etc目录的权限为755,即所有者具有读、写和执行权限,其他用户具有读和执行权限,没有写权限。
这样做可以保证只有具备管理员身份的用户才能修改配置文件,从而防止误操作导致的系统故障。
5. 使用etc进行系统配置在使用etc进行系统配置之前,我们需要具备管理员身份。
通过以下步骤可以进行系统配置:1.使用管理员账号登录系统。
2.打开终端或命令行界面。
3.进入/etc目录,可以使用命令cd /etc进行切换目录。
4.浏览并编辑相应的配置文件,可以使用文本编辑器,如vi、nano、gedit等。
5.保存配置文件修改,并退出编辑器。
ETC产品介绍
高速公路自动缴费
无需停车缴费
01
ETC系统能够实现车辆在经过收费站时无需停车,自动完成缴费
过程,提高通行效率。
减少交通拥堵
02
通过ETC自动缴费,可以减少车辆在收费站的等待时间,降低交
通拥堵情况。
节能环保
03
ETC系统减少了车辆频繁启动、停车的燃油消耗和尾气排放,有
利于环保和节能。
停车场自动缴费
发展历程及现状
01
现状
02
ETC技术已在我国高速公路、城市道路、 桥梁、隧道等交通领域广泛应用。
03
形成了全国联网的ETC收费网络,实现了 跨地区、跨省份的通行费自动结算。
04
随着技术的发展和政策的推动,ETC用户 数量不断增加,市场规模持续扩大。
市场需求分析
政策需求
政府推动智能交通发展,鼓励ETC技 术应用和普及。
THANKS
感谢观看
定义与功能
自动计算并扣除通行费用 ,提高收费效率。
自动识别车辆信息,实现 快速通行。
功能
01
03 02
定义与功能
减少车辆等待时间,缓解交通拥堵。
提供通行记录和数据分析,便于交通 管理。
发展历程及现状
早期阶段
人工收费为主,效率低下。
中期阶段
半自动收费方式出现,如IC卡、磁卡等。
发展历程及现状
• 现阶段:ETC技术广泛应用,实现不停车 自动收费。
05 ETC产业链及合 作模式
产业链构成及角色定位
上游
芯片、电子元器件及PCB板等原材料供应商,提 供基础硬件支持。
中游
ETC设备制造商和发行方,负责设备的研发、生产 、销售与运营。