
信息安全数学基础-知识点总结
地分解成有限个素数的乘积。 如果我们把相同的素因子写在一起,则每个正整数n的素分解都
可以写成
,其中q1,q2,…,qt是彼此不同的素数,而ni≥1,1≤i≤t,我们称
此式为正整数n的标准分解式。
定义1.3.6:设整数n≥2,若a1|m, a2|m,… ,an|m,则称正整数m为正整数a1, a2, ..., an的公倍 数。正公倍数中最小者叫做最小公倍数。用记号[a1,a2,...,an]或者lcm(a1,a2,...,an)表示。
定理1.1.1:若整数a,b,c满足条件a|b且b|c,则a|c。
定理1.1.2:设整数a,b,c满足条件c|a且c|b,则m, nZ,都有c|(ma+nb)。
定义1.1.2:一个大于1的正整数,若只能被1和其本身整除,而不能被其他正整数整除,则称 其为素数(或质数),通常记为p或p1, p2, p3, …。
定理1.3.5:设a与b是两个不全为0的整数,那么d是a与b的最大公因数当且仅当下面两个条件 成立:(i) d|a且d|b;(ii) 若c是一个整数,且c|a,c|b,则c|d。
定义1.3.4:设a1,a2,…,an是不全为0的整数,那么这些整数的最大公因数是这些整数的公因 数集中的最大整数,记为(a1,a2,…,an)。
定理1.3.11:如果n是一个合数,则n有一个不超过 的素因子。(反证法)
1)爱拉斯托散(Eratosthenes)方法
若n有素分解式
且p1<p2<…<ps,则根据定理1.3.11我们得到 :
据此,我们可以使用下面的“筛选法”筛选出不超过n的一切素数。这种“筛选法”是由古希 腊数学家爱拉斯托散发明的,故被称为爱拉斯托散方法。
①. 自反性:若a是一个整数,则a≡a (mod m)。
②. 对称性:如果a,b都是整数且有a≡b (mod m),则b≡a (mod m)。
③. 传递性:如果a,b,c都是整数且有a≡b (mod m),b≡c (mod m),则a≡c (mod m)。
注:同余是等关系
即模m同余是一个等价关系,因而我们可以将整数集划分成m个模m的等价类,这里称之为同 余类,并且每一个模m的同余类中的整数都是模m同余的。
定义1.1.3:大于1的不是素数的自然数称为合数。
注:全体自然数可以分为三类:1、全体素数、全体合数
• 带余除法
定理1.2.1(带余数除法):设a是正整数,b是整数,则一定存在唯一的整数q和r,使得
b=qa+r,其中0≤r<a,并分别称q与r为a 除b的商和余数。
注:很多字母表示其英文单词的首字母。
利用欧几里得算法可以将两个整数的最大公因数表示为这两个整数的一个线性组合。
定理1.3.7(扩展的欧几里得算法):设r0与r1是两个正整数,则(r0,r1)=snr0+tnr1,其中sn和tn是 如下递归定义的序列的第n项:
s0=1,t0=0 s1=0,t1=1 sj=sj-2-qj-1sj-1,tj=tj-2-qj-1tj-1,j=2,3,..,n qj是使用欧几里得算法计算(r0,r1)时所得到的商。 • 因式分解法
引理1.3.3:若正整数a,b,c满足条件(a,b)=1且a|bc,则a|c。
引理1.3.4:若素数p整除正整数a1, a2, … , an的乘积,即p|a1a2…an,则至少存在一个整数i,1 ≤i≤n,使得p|ai。
定理1.3.8(算术基本定理):如果不考虑素因子的排列顺序,每个大于1的正整数都可以唯一
定义1.4.2:模m的完全剩余系是一个使得每个整数模m之后都恰好和这个集合中的某一个整数 同余的整数集合。
例1.4.2:带余数除法表明整数集0,1,…,m-1构成了模m的一个完全剩余系,我们称其为模m的最 小非负剩余集。 注意下面的几个概念: 同余类:congruence class 完全剩余系:complete residue system 简化剩余系:reduced residue system 最小非负剩余集:the least nonnegative residues
定理1.3.10:设正整数a与b有标准分解式
且p1<p2<…<pn,则
,
ev=max(av,bv),v=1,2,…,s。
,
其中as≥0,bs≥0,
,其中cv=min(av,bv),
定理(补充):如果a,b,c为整数,则[a,b] | c当且仅当a|c且b|c。
• 标准分解式
引理1.3.7:每一个大于1的正整数都有一个素因子。(反证法)
引理1.3.1:设a1,a2,…,an是不全为0的整数,则(a1,a2,…,an-1,an)=(a1,a2,…,an-2, (an-1,an))
定义1.3.5:若(a1,a2,…,an-1,an)=1,则整数a1,a2,…,an是相对互素的。若ai,ajZ,i≠j,1 ≤i≤n,1≤j≤n,都有(ai,aj)=1,则称整数a1,a2,…,an是两两相对互素的。
• 同余的概念和性质
定义1.4.1:如果a和b都是整数,而m是一个固定的正整数,则当m|(a-b),即存在整数k,使得 km=a-b时,称a与b模m同余,记作a≡b (mod m),而当m∤(a-b)时,称a与b模m不同余,记作a≢b (mod m)。
定理1.4.1:设m是一个正整数,则模m同余具有如下性质:
定义1.3.2:如果整数a与b的最大公因数为1,即(a,b)=1,则称a与b相对互素。
分区 XXAQSXJC信息安全数学基础 的第 2 页
定理1.3.1:设整数a与b的最大公因数为d,即(a,b)=d,则(a/d, b/d)=1。
定理1.3.2:a, b, cZ,有(a+cb,b)=(a,b)。
prime: 素数
divisor: 除数 dividend: 被除数
quotient: 商
remainder: 余数
推论1.2.1:设a>0,则任一整数被a除后所得到的最小非负余数是且仅是0,1,2,… ,a-1这a 个数中的一个。
定理1.2.2:设正整数b>1,则nZ+都可以唯一的表示为n=akbk+ak-1bk -1+...+a1b+a0,称此表达 式为正整数n的b进制表示,记为(n)b=(ak,ak-1,...,a1,a0) b,其中0≤aj<b,j=0,1,…, k,且ak0,k是 非负整数。
注:两两相对互素的一定是相对互素的,但反之不一定成立。
• 欧几里得算法
引理1.3.2:设整数e,d满足条件e=dq+r,其中q,r为整数,则(e,d)=(d,r)。 思路:a, b, cZ,有(a+cb,b)=(a,b)
定理1.3.6(欧几里得算法):设正整数r0≥r1>0,若对r0与r1连续应用带余数除法得到rj=rj+1qj+1 +rj+2,其中0<rj+2<rj+1,j=0,1,2,…,n-2,且rn+1=0,则(r0,r1)=rn(最后一个非零余数)
分区 XXAQSXJC信息安全数学基础 的第 3 页
数。正公倍数中最小者叫做最小公倍数。用记号[a1,a2,...,an]或者lcm(a1,a2,...,an)表示。 注:lcm: least common multiple 一旦知道了两个数的素分解,则很容易求其最大公约数和最小公倍数。
设a与b是两个正整数,且
注:该方法并不是分解素数的方法,而是寻找/筛选和检验素数的方法。 下面以n=100为例说明筛选法的操作:
由定理1.3.11知道每个小于100的合数一定会有不超过10的素因子,而不超过10的素数只有 2,3,5和7,因而为了找到所有小于100的素数,可以
①. 先在不大于100的整数中删掉2的倍数(不包括2)
定理(补充):若c|a,c|b, 则c|(a,b)。
定义1.3.3:设a与b是两个整数,那么a与b的线性组合是形如ma+nb的和式,其中m与n都是整 数。
定理1.3.3:两个非零整数a与b的线性组合的最小正整数是它们的最大公因数。
推论1.3.1:若整数a与b相对互素,则存在整数m与n使得ma+nb=1。
a. 接下来寻找n1=n/p1的素因子,由于n1的素因子也是n的素因子,而n1没有小于p1的素 因子,所以可以由p1开始搜索n1的素因子。
b. 接着确定是否有不超过 的素数整除n1。
②. 或者可以确定n是素数。
分区 XXAQSXJC信息安全数学基础 的第 4 页
③. 重复这个过程,我们就可以完全确定n的素因子分解式。
(3)8=3= (11)2=(011)2
只需依次将此八进制数的数字和相对应的每三个数字为一组的二进制数进行转换。
• 最大公因数
定义1.3.1:两个不全为零的整数a和b的最大公因数是能够同时整除a与b的最大整数。记为 gcd(a,b)或者(a,b),同时定义(0,0)=0。
注:-a与a有相同的因数,即(a,b)=(|a|,|b|),因此我们只需要关注两个正整数之间的最大公因 数。
定理1.3.4:若aZ+,bZ+,则由a与b的所有线性组合构成的集合,恰是(a,b)的所有整倍数 构成的集合。
思路:证明集合相等即证互包含,之后设d=(a,b),则d|a且d|b则m,n Z,都有d|(ma+nb), 其次以任意整数k乘以等式d=la+jb的两边,得到kd=(kl)a+(kj)b因而d的每一个倍数都是a与b的一 个线性组合。
• 数制转换
1)将二进制数转换成八进制数
先依次将待转换的二进制数的数字从右向左每三个数字分为一组,最后一组不够三个数字时可 在前面添加0,使成三个数字;再将每一组和八进制数中的一个数字进行转换。
转换时可使用下边的式子:
(0)8=0= (0)2=(000)2 (1)8=1= (1)2=(001)2 (2)8=2= (10)2=(010)2 (4)8=4=(100)2 (5)8=5=(101)2 (6)8=6=(110)2 (7)8=7=(111)2 2)将八进制数转换成二进制数
信息安全数学基础(第四章)
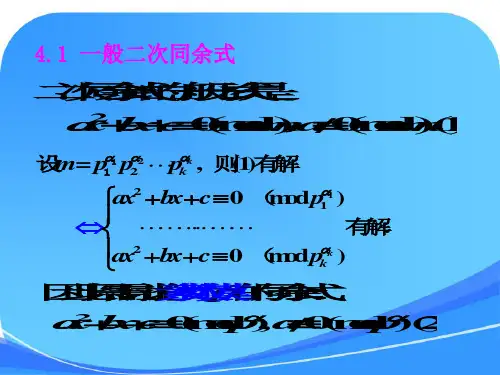
4.2 模为奇素数的平方剩余与平方非剩余
一、奇素数模 p 的平方(非)剩余判别条件
定理4.2.1 (欧拉判别条件) p是奇素数,若(a, p)1, 则
p1
(i) a是模p的平方剩余a 2 1 (modp);
p1
(ii)a是模p的平方非剩余a 2 1 (modp);
且若a是模p的平方剩余,则同余式
x2 a (modp), (a,p)1
ax2
bxc 0
(mod
p1 1
)
有解.
ax2
bxc 0
(mod
pk k
)
因 此 只 需 讨 论 素 数 模 p 的 同 余 式 :
a x 2 b x c0(m o dp ), a 0(m o dp )(2 )
将 同 余 式 (2)两 端 同 乘 以 4a,得 4a2x24abx4ac0(m odp)
41一般二次同余式42模为奇数的平方剩余与平方非剩余43勒让得符号44二次互反律的证明45雅可比符号46模p平方根
4.1 一般二次同余式
二 次 同 余 式 的 一 般 形 式 是 a x 2 b x c0(m o d m ), a 0(m o d m )(1 )
设m=
p1 1
p2 2
pk k
,
则(1)有解
练习:在与模31互素的剩余中,指出平方剩余。 求 出 1 9 , 2 3 的 平 方 剩 余 和 平 方 非 剩 余 。
提 示 : p 为 奇 素 数 , 应 用 定 理 4 . 2 . 2 的 结 论 .
4.3 勒让得符号
定义4.3.1
设p是素数,勒让得符号
ap定义如下:
1, 若a是模p 的平方剩余;
信息安全数学基础第一章-第一章第4-5节
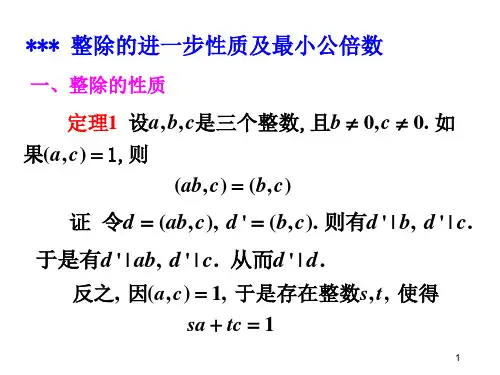
p2 2
L
ps s
,
b
p1 1
p2 2
L
ps s
,
其中 i i 0, (i 1, 2,L , t);
i i 0, (i t 1, 2,L , s).
取
a'
p1 1
p2 2
于是 (120,150, 210, 35) 5.
同样 [120,150, 210, 35] 23 3 52 7 4200.
23
例5 设a, b是两个正整数,则存在整数a ' | a, b' | b,使得
a 'b' [a, b], (a ', b') 1.
证 设a, b有分解式:
a
p1 1
b p1 ' p2 'L pu ', c pu1 ' p2 'L ps ' 于是 n bc p1 ' p2 'L pu ' pu1 ' p2 'L ps '
15
适当改变pi '的次序,即得(1)式.
由归纳法原理, 对于所有n 1的整数,(1)式成立.
再证表达式的唯一性. 假设还有
n q1q2 L qt , q1 q2 L qt
所以[a, b] | m.
此定理表明:任意两个正整数的乘积等于这两个数的 最小公倍数与最大公因数的乘积.这两个数的最小公 倍数不但是最小的正倍数,且是另外的公倍数的因数.
10
推论 设m, a, b是正整数,则[ma, mb] m[a, b].
证
[ma, mb]
m 2 ab (ma, mb)
m2ab m ab m(a,b) (a,b)
信息安全数学基础第一阶段知识总结
信息安全数学基础第一阶段知识总结第一章整数得可除性一整除得概念与欧几里得除法1 整除得概念定义1 设a、b就是两个整数,其中b≠0如果存在一个整数q 使得等式a=bq成立,就称b整除a或者a被b整除,记作b|a ,并把b 叫作a得因数,把a叫作b得倍数、这时,q也就是a得因数,我们常常将q写成a/b或否则,就称b不能整除a或者a不能被b整除,记作a b、2整除得基本性质(1)当b遍历整数a得所有因数时,-b也遍历整数a得所有因数、(2)当b遍历整数a得所有因数时,a/b也遍历整数a得所有因数、(3)设b,c都就是非零整数,(i)若b|a,则|b|||a|、(ii)若b|a,则bc|ac、(iii)若b|a,则1〈|b|≤|a|、3整除得相关定理(1)设a,b≠0,c≠0就是三个整数、若c|b,b|a,则c|a、(2)设a,b,c≠0就是三个整数,若c|a,c|b,则c|a±b(3)设a,b,c就是三个整数、若c|a,c|b则对任意整数s,t,有c|sa+tb、(4)若整数a1, …,an都就是整数c≠0得倍数,则对任意n个整数s1,…,sn,整数就是c得倍数(5)设a,b都就是非零整数、若a|b,b|a,则a=±b(6)设a,b,c就是三个整数,且b≠0,c ≠0,如果(a , c)=1,则(ab , c)=(b,c)(7) 设a,b , c就是三个整数,且c≠0,如果c|ab,(a , c)=1, 则c|b、(8)设p就是素数,若p|ab ,则p |a或p|b(9)设a1,…,a n就是n个整数,p就是素数,若p|a1…a n,则p一定整除某一个ak二整数得表示主要掌握二进制、十进制、十六进制等得相互转化、三最大公因数与最小公倍数(一)最大公因数1.最大公因数得概念定义:设就是个整数,若使得 ,则称为得一个因数。
公因数中最大得一个称为得最大公因数。
记作、若,则称互素。
若,则称两两互素。
信息安全数学基础 有限域共37页文档

❖ 知识就是财富 ❖ 丰富你的人生
71、既然我已经踏上这条道路,那么,任何东西都不应妨碍我沿着这条路走下去。——康德 72、家庭成为快乐的种子在外也不致成为障碍物但在旅行之际却是夜间的伴侣。——西塞罗 73、坚持意志伟大的事业需要始终不渝的精神。——伏尔泰 74、路漫漫其修道远,吾将上下而求索。——屈原 75、内外相应,言行相称。——韩非
信息安全数学基础 有限域
36、“不可能”这个字(法语是一个字 ),只 在愚人 的字典 中找得 到。--拿 破仑。 37、不要生气要争气,不要看破要突 破,不 要嫉妒 要欣赏 ,不要 托延要 积极, 不要心 动要行 动。 38、勤奋,机会,乐观是成功的三要 素。(注 意:传 统观念 认为勤 奋和机 会是成 功的要 素,但 是经过 统计学 和成功 人士的 分析得 出,乐 观是成 功的第 三要素 。
第2章 信息安全数学基础(数论)计算机系统与网络安全技术课件

素数定义及素数个数定理
1.定义:
一个大于1的整数p,只能被1或者是它本身整除,而不能 被其他整数整除,则称整数为素数(prime number),否 则就叫做合数(composite)。 eg 素数(2,3,5,7,11,13等)
合数(4,6,8,9,12等)
2020/10/3
素数补充定理
Euclid算法实例:求 gcd(132, 108).
132110824, 10842412, 24212,
gcd(1,1302)8 gcd(1,0284) gcd(42,12) 12.
2020/10/3
最大公约数的欧几里得算法(续)
欧几里得算法(例1)
求:gcd(1180,482)
1 1 8 0= 2 4 8 2+ 2 1 6 4 8 2= 2 2 1 6+ 5 0 2 1 6= 4 5 0+ 1 6 5 0= 3 1 6+ 2 1 6= 8 2+ 0
≈3.9 * 1097.
2020/10/3
整数的唯一分解定理
1.整数的唯一分解理定理(算术基本定理):
设n∈Z, 有分解式, n = ±p1e1p2e2...pmem,其中p1, p2,…, pm∈Z+是互不相同的素数, e1,e2,…,em∈Z+, 并且数对(p1, e1), (p2, e2),…,(pm, em)由n唯一确定(即 如果不考虑顺序,n的分解是唯一的).
b r1q2 r2, 0 r2 r1,
gcd(r1,r2 )
r1 r2q3 r3, 0 r3 r2,
gcd(r2,r3)
..........
rn2 rn1qn rn, 0 rn rn1,
rn1 rnqn1,
信息安全数学基础
信息安全数学基础导言信息安全是在当前信息时代中广泛关注的一个重要领域。
它涉及到保护数据的机密性、完整性和可用性,以及防止未经授权的访问、修改或破坏数据的行为。
在信息安全领域,数学起着至关重要的作用。
数学提供了许多基础概念和技术,用于保护信息和数据。
本文将介绍信息安全的一些数学基础知识。
1. 整数论整数论是信息安全中不可或缺的一部分,其主要研究整数及其性质。
在信息安全中,整数论常用于加密算法和密钥生成。
其中,最常见的整数论问题是素数的应用。
素数是只能被1和自身整除的整数。
在信息安全中,素数被广泛应用于加密算法,如RSA算法。
RSA算法的基本原理是利用两个大素数的乘积作为公钥的模数,并求解其积的欧拉函数值。
因此,整数论中研究素数的性质和生成方法对于实现安全的RSA加密算法非常重要。
除了素数,整数论还涉及到很多其他概念和技术,如模运算、同余和剩余类等。
这些概念和技术在信息安全中的密码算法和密钥生成中起着至关重要的作用。
2. 离散数学离散数学是信息安全中的另一个重要基础。
离散数学研究的是离散结构,如集合、图论、布尔代数等。
在信息安全中,离散数学的概念和技术被广泛应用于密码学和网络安全。
密码学是关于信息加密和解密的科学,其中离散数学起着关键作用。
密码学使用离散数学的技术来设计和分析密码算法。
例如,离散数学的图论技术可以用于构建网络拓扑图,以评估网络的安全性。
布尔代数被广泛应用于逻辑门电路的设计和分析,用于实现对信息的逻辑操作和处理。
离散数学的另一个重要应用是在密码学中的离散对数问题。
离散对数问题是指已知一个数的底数和模数,求解指数的问题。
这个问题在公钥密码学中扮演着重要角色,如Diffie-Hellman密钥交换协议和椭圆曲线密码算法。
3. 概率论与统计学概率论和统计学是信息安全中的另一对重要基础。
它们被用于分析密码算法的安全性、测量信息系统的可靠性,并为风险评估和安全决策提供支持。
在密码学中,概率论和统计学的概念被广泛应用于对密码算法的攻击和破解。
信息安全数学基础第一章
1.1 群的定义-群的定义
注4:由于群里结合律是满足的,把元素 的n次连乘 :由于群里结合律是满足的,把元素a的 次连乘 记为a 交换群也可记为na),称为a的 次幂 ),称为 记为 n (交换群也可记为 ),称为 的n次幂 或称乘方)。 (或称乘方)。 注5:若(G, )只满足结合律,则称 为半群;如果 只满足结合律, 为半群; : 只满足结合律 则称G为半群 (G, ) 满足结合律且有单位元,则称 为有单位元的 满足结合律且有单位元,则称G为有单位元的 半群。 半群。
SL(n, R ) ≤ GL(n, R )
18
1.2
群的性质群的性质-子群
定理1 一个群G和它的一个子群 和它的一个子群H有 定理1 一个群 和它的一个子群 有: 1)G的单位元和 的单位元是同一的; 的单位元和H的单位元是同一的 ) 的单位元和 的单位元是同一的; 2)如果 ∈H,a−1是a在G中的逆元,则a−1∈H. 中的逆元, )如果a∈ , 在 中的逆元 .
an = 1 ⇔ | a | n
的阶, 2)记 | a | 为元素 a 的阶,则 |a| i | a |= (| a |, i )
16
1.2
群的性质-群的分类 群的性质-群的分类
从元素个数来分:有限群与 从元素个数来分:有限群与无限群 的剩余类加法群、乘法群, 次对称群等为有 模 n 的剩余类加法群、乘法群, n 次对称群等为有 限群;一般线性群,特殊线性群,整数加群等为无 限群;一般线性群,特殊线性群,整数加群等为无 限群。 限群。 从代数运算的交换性来分:交换群与 从代数运算的交换性来分:交换群与非交换群 的剩余类加法群、乘法群,整数加群等为交 模 n 的剩余类加法群、乘法群,整数加群等为交 n 换群; 次对称群, 换群; 次对称群,一般线性群和特殊线性群等 非交换群。 为非交换群。
信息安全数学基础姜正涛定理1.13
信息安全数学基础姜正涛定理1.13定理1.13:欧拉定理欧拉定理是数论中的一个重要定理,它描述了模运算的一些基本性质。
欧拉定理的表述如下:若a和n是正整数,且a与n互质,则有a^φ(n) ≡1 (mod n),其中φ(n)表示小于n的正整数中与n互质的数的个数,也称为欧拉函数。
欧拉定理的证明需要用到一些数论知识,下面我们将对欧拉定理进行详细的解释和证明。
首先,我们需要了解一些基本的数论概念和符号。
在数论中,我们通常用“a ≡b (mod n)”表示a与b在模n意义下同余,即a-b能够被n整除。
例如,2 ≡8 (mod 3),因为2-8=-6能够被3整除。
另外,我们还需要了解欧拉函数的定义和性质。
欧拉函数φ(n)表示小于n的正整数中与n互质的数的个数。
例如,φ(6)=2,因为小于6的正整数中与6互质的数只有1和5。
欧拉函数有以下性质:1. 若p是质数,则φ(p)=p-1。
2. 若p和q是不同的质数,则φ(pq)=(p-1)(q-1)。
3. 若n可以分解为n=p1^k1*p2^k2*...*pm^km的形式,则φ(n)=n*(1-1/p1)*(1-1/p2)*...*(1-1/pm)。
接下来,我们来证明欧拉定理。
首先,我们需要证明一个引理:引理1:若a和n是正整数,且a与n互质,则a^φ(n) ≡1 (mod n)。
证明:我们可以将小于n的正整数中与n互质的数分为若干个互不相交的集合,每个集合中的数与a的乘积在模n意义下都相等。
具体地,我们可以将小于n 的正整数中与n互质的数分为以下几个集合:1. {1, a, a^2, ..., a^(k-1)},其中k是小于n的最小正整数,使得a^k ≡1 (mod n)。
2. {a^k, a^(2k), ..., a^((t-1)k)},其中t是小于n的正整数,使得a^t ≡1 (mod n),且k是小于t的最小正整数,使得a^k ≡1 (mod n)。
3. {a^((t-1)k+j)},其中j=0,1,...,k-1,t是小于n的正整数,使得a^t ≡1 (mod n),且k是小于t的最小正整数,使得a^k ≡1 (mod n)。
信息安全数学基础
信息安全数学基础
韩琦
计算机科学与技术学院
9 / 66
近世代数
群
举例
例 (希尔密码) 在希尔密码(Hill Cipher)中加密变换为 (������1 ������2 · · · ������������ ) = (������1 ������2 · · · ������������ )������ ������������������ 26 这里密钥������ ∈ ������������������ (������26 ), ������������ , ������������ ∈ ������26 , ������26 = {0, 1, · · · , 25},������������ 为明 文,������������ 为密文,式1.1右边的行向量(������1 , ������2 , · · · , ������������ )与矩阵������ 乘是先进行 通常的实数行向量与实数矩阵乘再对所得行向量的每一分量取模26。 加密过程 字母������������ · · · ������分别对应0, 1, · · · , 25,加密前先将明文字母串变换为������26 上 的数字串,然后再按上述表达式每次������个数字的将明文数字串变换为密 文数字串,最后将密文数字串变换为密文字母串。
1
当生成元������是无限阶元素时,则������称为无限阶循环群。 如果������的阶为������,即������������ = 1,那么这 时������ =< ������ >=< 1, ������, ������2 , · · · , ������������−1 >,则������称为由������所生成的������阶循 环群,注意此时1, ������, ������2 , · · · , ������������−1 两两不同。
信息安全数学基础第一阶段知识总结
信息安全数学基础第一阶段知识总结第一章 整数的可除性一 整除的概念和欧几里得除法 整除的概念定义 设♋、♌是两个整数,其中♌≠ 如果存在一个整数 ❑ 使得等式 ♋♌❑ 成立,就称♌整除♋或者♋被♌整除,记作♌♋ ,并把♌叫作♋的因数,把♋叫作♌的倍数 这时,❑也是♋的因数,我们常常将❑写成♋/♌或 否则,就称♌不能整除♋或者♋不能被♌整除,记作♋ ♌整除的基本性质☎✆当♌遍历整数♋的所有因数时, ♌也遍历整数♋的所有因数☎✆当♌遍历整数♋的所有因数时,♋♌也遍历整数♋的所有因数☎✆设♌,♍都是非零整数,☎♓✆若♌♋,则 ♌♋ ☎♓♓✆若♌♋,则♌♍♋♍☎♓♓♓✆若♌♋,则 ♌≤ ♋ 整除的相关定理☎✆ 设♋,♌≠ ,♍≠ 是三个整数 若♍♌,♌♋,ab则♍♋☎✆ 设♋,♌,♍≠ 是三个整数,若♍♋,♍♌,则♍♋±♌☎✆ 设♋,♌,♍是三个整数 若♍♋,♍♌则对任意整数♦,♦,有♍♦♋♦♌☎✆ 若整数♋ ⑤♋⏹都是整数♍≠ 的倍数,则对任意⏹个整数♦,⑤,♦⏹,整数是♍的倍数☎✆ 设♋,♌都是非零整数 若♋♌,♌♋,则♋±♌ ☎✆ 设♋ ♌ ♍是三个整数,且♌≠ ,♍ ≠ ,如果☎♋ ♍✆则 ☎♋♌ ♍✆☎♌ ♍✆☎✆ 设♋ ♌ ♍是三个整数,且♍≠ ,如果♍|♋♌ ☎♋ ♍✆ 则♍ ♌☎✆ 设☐ 是素数,若☐ ♋♌ 则☐ ♋或☐♌☎✆ 设♋ ⑤♋⏹是⏹个整数,☐是素数,若☐ ♋ ⑤♋⏹ 则☐一定整除某一个♋ 二 整数的表示主要掌握二进制、十进制、十六进制等的相互转化 三 最大公因数和最小公倍数 ☎一✆最大公因数 .最大公因数的概念nn a s a s ++ 11定义:设是个整数,若使得 ,则称为的一个因数.公因数中最大的一个称为的最大公因数.记作若 则称 互素.若 则称两两互素.思考: .由两两互素,能否导出.由 能否导出两两互素?.最大公因数的存在性☎✆若 不全为零,则最大公因数存在并且☎✆若全为零,则任何整数都是它的公因数.这时,它们没有最大公因数..求两个正整数的最大公因数.定理 :设任意三个不全为零的整数,且 则辗转相除法由带余除法 得☎✆⑤⑤因为每进行一次带余除法,余数至少减少 ,且是有限整数,故经过有限次带余除法后,总可以得到一个余数是零的情况,即由☎✆知,定理 :任意两个正整数 则是☎✆中最后一个不等于零的余数.定理 :任意两个正整数的任意公因数都是的因数. .性质定理 :任意两个正整数,则存在整数,使得成立定理 :设是不全为零的整数.☎♓✆若则☎♓♓✆若则☎♓♓♓✆若是任意整数,则从上面定理我们很容易得到下面几个常用结论:♊♋ 且♌♍.求两个以上正整数的最大公因数设则有下面的定理:定理 :若 是个正整数,则只需证♊是的一个公因数.♋ 是的公因数中最大一个例 求解:.求两个正整数的最大公因数的线性组合(重点掌握)方法一 运用辗转相除法求最大公因数的逆过程;方法二 补充的方法方法三 运用列表法求解☎二✆ 最小公倍数.最小公倍数的定义定义: 是 个整数,如果对于整数,有那么叫做的一个公倍数.在 的一切公倍数中最小一个正整数,叫做最小公倍数.记作 ..最小公倍数的性质.定理 :设是任给的两个正整数,则☎♓✆的所有公倍数都是的倍数.☎♓♓✆定理 :设正整数是的一个公倍数,则.求两个以上整数的最小公倍数定理 :设是个正整数 若则只需证:♊是 的一个公倍数,即♋设是的任一公倍数 则例 求解:又四 素数 算术基本定理.素数、合数的概念定义:一个大于 的整数,如果它的正因数只有 和它的本身,我们就称它为素数,否则就称为合数..性质定理 :设是大于 的整数,则至少有一个素因数,并且当是合数时,若是它大于 的最小正因数,则p ,都有定理 设⏹是一个正整数,如果对所有地素数n☐ ⏹则⏹一定是素数求素数的基本方法:爱拉托斯散筛法。