
Juniper防火墙端口映射
Juniper 防火墙端口映射
以下操作均通过WEB用户管理界面进行:
1、选择菜单Policy > Policy Elements > Services > Custom,进入自定义服务管理页面
这里netscreen204的路径应该是 object >policy > Custom
2、点击右上角的New按钮进入自定义服务添加页面
在Service Name处填写自定义的服务名称,在Transport protocol处选择需要使用的协议,在Destination Port 处填写自定义服务的目的端口,点击OK按钮提交操作。
在上图中,我们添加了了一个名为udp-3311的服务,它使用UDP协议,目的端口号为3311。
3、选择菜单Network > Interfaces(List),找到Untrust Zone对应的端口名(图中Untrust Zone对应的端口为ethernet0/0),点击右边的Edit按钮进入端口编辑页面
4、点击Properties中的VIP按钮,切换到VIP管理页面
初次添加VIP设置时,如果你有多个外网IP地址,你可以选择填入你的Virtual IP Address,如果ISP只提供给你一个外网IP地址或者你通过PPPOE方式获得外网IP,你可以选择Same as the untrusted interface IP address,点击Add按钮提交。
Netscreen204没有第一个选项所以只能占用多一个外网地址10.117.194.242
5、点击New VIP Service按钮,进入VIP服务添加页面
6、添加VIP Service相关信息
A、在Map to Service 下拉列表中选择现有服务类型或者自定义的服务,图中我们选择了之
前添加的udp-3311服务
B、在Map to IP中填写提供服务的主机IP,Virtual Port与自定义服务的端口一致,不要勾选Server Auto Detection后Enable选项,点击OK按钮提交
7、选择菜单Policy > Policies,进入策略管理页面
8、左上角的From选择Untrust Zone,To选择Trust Zone,点击NEW进入From Untrust To Trust策略新增页面
Source Address(源地址)从Address Book Entry中选择Any,Destination Address (目的地址)从Address Book Entry中选择相关的VIP服务,Service选择自定义的服务。
图中目的地址我们选择了之前添加的VIP(ethernet0/0),Service选择之前自定义的udp-3311服务,完成后,点击OK按钮提交。
至此,端口映射就完成了,如需添加多个端口映射,方法类似。
JuniperSR防火墙简明配置手册

Juniper SRX防火墙简明配置手册卞同超Juniper 服务工程师Juniper Networks, Inc.北京市东城区东长安街1号东方经贸城西三办公室15层1508室邮编:100738电话:目录Juniper SRX防火墙简明配置手册SRX系列防火墙是Juniper公司基于JUNOS操作系统的安全系列产品,JUNOS集成了路由、交换、安全性和一系列丰富的网络服务;目前Juniper公司的全系列路由器产品、交换机产品和SRX安全产品均采用统一源代码的JUNOS操作系统,JUNOS是全球首款将转发与控制功能相隔离,并采用模块化软件架构的网络操作系统;JUNOS作为电信级产品的精髓是Juniper真正成功的基石,它让企业级产品同样具有电信级的不间断运营特性,更好的安全性和管理特性,JUNOS软件创新的分布式架构为高性能、高可用、高可扩展的网络奠定了基础;基于NP架构的SRX系列产品产品同时提供性能优异的防火墙、NAT、IPSEC、IPS、SSL VPN和UTM等全系列安全功能,其安全功能主要来源于已被广泛证明的ScreenOS操作系统;本文旨在为熟悉Netscreen防火墙ScreenOS操作系统的工程师提供SRX防火墙参考配置,以便于大家能够快速部署和维护SRX防火墙,文档介绍JUNOS操作系统,并参考ScreenOS配置介绍SRX防火墙配置方法,最后对SRX防火墙常规操作与维护做简要说明;一、JUNOS操作系统介绍层次化配置结构JUNOS采用基于FreeBSD内核的软件模块化操作系统,支持CLI命令行和WEBUI两种接口配置方式,本文主要对CLI命令行方式进行配置说明;JUNOS CLI使用层次化配置结构,分为操作operational和配置configure两类模式,在操作模式下可对当前配置、设备运行状态、路由及会话表等状态进行查看及设备运维操作,并通过执行config或edit命令进入配置模式,在配置模式下可对各相关模块进行配置并能够执行操作模式下的所有命令run;在配置模式下JUNOS采用分层分级模块下配置结构,如下图所示,edit命令进入下一级配置类似unix cd命令,exit命令退回上一级,top命令回到根级;JunOS配置管理JUNOS通过set语句进行配置,配置输入后并不会立即生效,而是作为候选配置Candidate Config等待管理员提交确认,管理员通过输入commit命令来提交配置,配置内容在通过SRX语法检查后才会生效,一旦commit通过后当前配置即成为有效配置Active config;另外,JUNOS允许执行commit命令时要求管理员对提交的配置进行两次确认,如执行commit confirmed 2命令要求管理员必须在输入此命令后2分钟内再次输入commit以确认提交,否则2分钟后配置将自动回退,这样可以避免远程配置变更时管理员失去对SRX的远程连接风险;在执行commit命令前可通过配置模式下show命令查看当前候选配置Candidate Config,在执行commit后配置模式下可通过run show config命令查看当前有效配置Active config;此外可通过执行show | compare比对候选配置和有效配置的差异;SRX上由于配备大容量硬盘存储器,缺省按先后commit顺序自动保存50份有效配置,并可通过执行rolback和commit命令返回到以前配置如rollback 0/commit可返回到前一commit配置;也可以直接通过执行save 手动保存当前配置,并执行load override / commit调用前期手动保存的配置;执行load factory-default / commit命令可恢复到出厂缺省配置;SRX可对模块化配置进行功能关闭与激活,如执行deactivate security nat/comit命令可使NAT 相关配置不生效,并可通过执行activate security nat/commit使NAT配置再次生效;SRX通过set语句来配置防火墙,通过delete语句来删除配置,如delete security nat和edit security nat / delete一样,均可删除security防火墙层级下所有NAT相关配置,删除配置和ScreenOS不同,配置过程中需加以留意;SRX主要配置内容部署SRX防火墙主要有以下几个方面需要进行配置:System:主要是系统级内容配置,如主机名、管理员账号口令及权限、时钟时区、Syslog、SNMP、系统级开放的远程管理服务如telnet等内容;Interface:接口相关配置内容;Security:是SRX防火墙的主要配置内容,安全相关部分内容全部在Security层级下完成配置,如NAT、Zone、Policy、Address-book、Ipsec、Screen、Idp等,可简单理解为ScreenOS防火墙安全相关内容都迁移至此配置层次下,除了Application自定义服务;Application:自定义服务单独在此进行配置,配置内容与ScreenOS基本一致;routing-options:配置静态路由或router-id等系统全局路由属性配置;二、SRX防火墙配置对照说明初始安装2.1.1 登陆Console口通用超级终端缺省配置连接SRX,root用户登陆,密码为空login: rootPassword:--- JUNOS built 2009-07-16 15:04:30 UTCroot% cli /进入操作模式/root>root> configureEntering configuration mode /进入配置模式/editRoot2.1.2 设置root用户口令设置root用户口令root set system root-authentication plain-text-passwordroot new password : root123root retype new password: root123密码将以密文方式显示root show system root-authenticationencrypted-password "$1$xavDeUe6$"; SECRET-DATA注意:强烈建议不要使用其它加密选项来加密root和其它user口令如encrypted-password加密方式,此配置参数要求输入的口令应是经加密算法加密后的字符串,采用这种加密方式手工输入时存在密码无法通过验证风险;注:root用户仅用于console连接本地管理SRX,不能通过远程登陆管理SRX,必须成功设置root 口令后,才能执行commit提交后续配置命令;2.1.3 设置远程登陆管理用户root set system login user lab class super-user authentication plain-text-password root new password : lab123root retype new password: lab123注:此lab用户拥有超级管理员权限,可用于console和远程管理访问,另也可自行灵活定义其它不同管理权限用户;2.1.4 远程管理SRX相关配置run set date /设置系统时钟/set system time-zone Asia/Shanghai/设置时区为上海/set system host-name SRX3400-A/设置主机名/set system name-server 1.1.1.1 /设置DNS服务器/set system services ftpset system services telnetset system services web-management http/在系统级开启ftp/telnet/http远程接入管理服务/set interfaces ge-0/0/ family inet address 10.1.1.1/24或set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.1/24set routing-options static route 0.0.0.0/0 p 10.1.1/配置逻辑接口地址及缺省路由,SRX接口要求IP地址必须配置在逻辑接口下类似ScreenOS的子接口,通常使用逻辑接口0即可/set security zones security-zone untrust interfaces ge-0/0//将ge-0/0/接口放到untrust zone去,类似ScreenOS/set security zones security-zone untrust host-inbound-traffic system-services ping set security zones security-zone untrust host-inbound-traffic system-services http set security zones security-zone untrust host-inbound-traffic system-services telnet /在untrust zone打开允许远程登陆管理服务,ScreenOS要求基于接口开放服务,SRX要求基于Zone开放,从SRX主动访问出去流量开启服务,类似ScreenOS/PolicyPolicy配置方法与ScreenOS基本一致,仅在配置命令上有所区别,其中策略的允许/拒绝的动作Action需要额外配置一条then语句将ScreenOS的一条策略分解成两条及以上配置语句;Policy 需要手动配置policy name,policy name可以是字符串,也可以是数字与ScreenOS的policy ID 类似,只不过需要手工指定;set security zones security-zone trust address-book address pc1 10.1.1.10/32set security zones security-zone untrust address-book address server1 10.0.2.1/32 /与ScreenOS一样,在trust和untrust zone下分别定义地址对象便于策略调用,地址对象的名称可以是地址/掩码形式/set security zones security-zone trust address-book address-set addr-group1 address pc1/在trust zone下定义名称为add-group1的地址组,并将pc1地址放到该地址组中/set security policies from-zone trust to-zone untrust policy 001 match source-address addr-group1 destination-address server1 application anyset security policies from-zone trust to-zone untrust policy 001 then permit/定义从trust 到untrust方向permit策略,允许addr-group1组的源地址访问server1地址any服务/NATSRX NAT较ScreenOS在功能实现方面基本保持一致,但在功能配置上有较大区别,配置的主要差异在于ScreenOS的NAT与policy是绑定的,无论是MIP/VIP/DIP还是基于策略的NAT,在policy 中均要体现出NAT内容除了缺省基于untrust接口的Souec-NAT模式外,而SRX 的NAT则作为网络层面基础内容进行独立配置独立定义地址映射的方向、映射关系及地址范围,Policy中不再包含NAT相关配置信息,这样的好处是易于理解、简化运维,当网络拓朴和NAT映射关系发生改变时,无需调整Policy配置内容;SRX NAT和Policy执行先后顺序为:目的地址转换-目的地址路由查找-执行策略检查-源地址转换,结合这个执行顺序,在配置Policy时需注意:Policy中源地址应是转换前的源地址,而目的地址应该是转换后的目的地址,换句话说,Policy中的源和目的地址应该是源和目的两端的真实IP地址,这一点和ScreenOS存在区别,需要加以注意;SRX中不再使用MIP/VIP/DIP这些概念,其中MIP被Static静态地址转换取代,两者在功能上完全一致;DIP被Source NAT取代;基于Policy的目的地址转换及VIP被 Destination NAT取代;ScreenOS中基于Untrust zone接口的源地址转换被保留下来,但在SRX中不再是缺省模式SRX中Trust Zone接口没有NAT模式概念,需要手工配置;类似ScreenOS,Static属于双向NAT,其他类型均属于单向NAT,此外,SRX还多了一个proxy-arp概念,如果定义的IP Pool可用于源或目的地址转换与接口IP 在同一子网时,需配置SRX对这个Pool内的地址提供ARP代理功能,这样对端设备能够解析到IP Pool地址的MAC地址使用接口MAC地址响应对方,以便于返回报文能够送达SRX;下面是配置举例及相关说明:2.3.1 Interface based NATNAT:set security nat source rule-set 1 from zone trustset security nat source rule-set 1 to zone untrustset security nat source rule-set 1 rule rule1 match source-address 0.0.0.0/0 destination-address security nat source rule-set 1 rule rule1 then source-nat interface上述配置定义NAT源地址映射规则,从Trust Zone访问Untrust Zone的所有流量用Untrust Zone 接口IP做源地址转换;Policy:set security policies from-zone trust to-zone untrust policy 1 match source-address 10.1.2.2set security policies from-zone trust to-zone untrust policy 1 match destination-address anyset security policies from-zone trust to-zone untrust policy 1 match application anyset security policies from-zone trust to-zone untrust policy 1 then permit上述配置定义Policy策略,允许Trust zone 10.1.2.2地址访问Untrust方向任何地址,根据前面的NAT配置,SRX在建立session时自动执行接口源地址转换;2.3.2 Pool based Source NATNAT:set security nat source pool pool-1 address to security nat source rule-set 1 from zone trustset security nat source rule-set 1 to zone untrustset security nat source rule-set 1 rule rule1 match source-address 0.0.0.0/0 destination-address security nat source rule-set 1 rule rule1 then source-nat pool pool-1set security nat proxy-arp interface ge-0/0/2 address to 上述配置表示从trust方向any到untrust方向any访问时提供源地址转换,源地址池为pool1 ,同时ge-0/0/2接口为此pool IP提供ARP代理;需要注意的是:定义Pool时不需要与Zone及接口进行关联;配置proxy-arp目的是让返回包能够送达SRX,如果Pool与出接口IP不在同一子网,则对端设备需要配置指向的Pool地址路由;Policy:set security policies from-zone trust to-zone untrust policy 1 match source-address 10.1.1.2set security policies from-zone trust to-zone untrust policy 1 match destination-address anyset security policies from-zone trust to-zone untrust policy 1 match application any set security policies from-zone trust to-zone untrust policy 1 then permit上述配置定义Policy策略,允许Trust zone 10.1.2.2地址访问Untrust方向任何地址,根据前面的NAT配置,SRX在建立session时自动执行源地址转换;2.3.3 Pool base destination NATNAT:set security nat destination pool 111 address security nat destination rule-set 1 from zone untrustset security nat destination rule-set 1 rule 111 match source-address 0.0.0.0/0set security nat destination rule-set 1 rule 111 match destination-address security nat destination rule-set 1 rule 111 then destination-nat pool 111上述配置将外网any访问地址映射到内网地址,注意:定义的Dst Pool是内网真实IP地址,而不是映射前的公网地址;这点和Src-NAT Pool有所区别;Policy:set security policies from-zone trust to-zone untrust policy 1 match source-address anyset security policies from-zone trust to-zone untrust policy 1 match destination-address security policies from-zone trust to-zone untrust policy 1 match application anyset security policies from-zone trust to-zone untrust policy 1 then permit上述配置定义Policy策略,允许Untrust方向任何地址访问Trust方向,根据前面的NAT配置,公网访问时,SRX自动执行到的目的地址转换;ScreenOS VIP功能对应的SRX Dst-nat配置:set security nat destination pool 222 address port 8000set security nat destination rule-set 1 from zone untrustset security nat destination rule-set 1 rule 111 match source-address 0.0.0.0/0set security nat destination rule-set 1 rule 111 match destination-address security nat destination rule-set 1 rule 111 match destination-port 8000set security nat destination rule-set 1 rule 111 then destination-nat pool 222上述NAT配置定义:访问地址8000端口映射至地址8000端口,功能与ScreenOS VIP端口映射一致;2.3.4 Pool base Static NATNAT:set security nat static rule-set static-nat from zone untrustset security nat static rule-set static-nat rule rule1 match destination-address security nat static rule-set static-nat rule rule1 then static-nat prefix security policies from-zone trust to-zone untrust policy 1 match source-address anyset security policies from-zone trust to-zone untrust policy 1 match destination-address security policies from-zone trust to-zone untrust policy 1 match application anyset security policies from-zone trust to-zone untrust policy 1 then permitStatic NAT概念与ScreenOS MIP一致,属于静态双向一对一NAT,上述配置表示访问时转换为,当访问Internet时自动转换为;IPSEC VPNSRX IPSEC VPN支持Site-to-Site VPN 和基于NS-remote的拨号VPN,和ScreenOS一样,site-to-site VPN也支持路由模式和Policy模式,在配置方面也和ScreenOS基本一致;SRX 中的加密/验证算法在命名上和ScreenOS存在一些区别,配置过程中建议选择ike和ipsec的proposal为 standard模式,standard中包含SRX支持的全部加密/验证算法,只要对端设备支持其中任何一种即可;SRX中通道接口使用st0接口,对应ScreenOS中的tunnel虚拟接口;下面是图中左侧SRX基于路由方式Site-to-site VPN配置:set interfaces st0 unit 0 family inet address 10.2.0.1/24set security zones security-zone untrust interfacesset routing-options static route 10.1.2.0/24 next-hop定义st0 tunnel接口地址/Zone及通过VPN通道到对端网络路由set security ike policy ABC mode mainset security ike policy ABC proposal-set standardset security ike policy ABC pre-shared-key ascii-text juniper定义IKE Phase1 policy参数,main mode,standard proposal及预共享密钥方式set security ike gateway gw1 ike-policy ABCset security ike gateway gw1 address 10.0.2.1set security ike gateway gw1 external-interface ge-0/0/定义IKE gaeway参数,预共享密钥认证,对端网关10.0.2.1,出接口ge-0/0/1位于untrust zoneset security ipsec policy AAA proposal-set standardset security ipsec vpn vpn1 bind-interfaceset security ipsec vpn vpn1 ike gateway gw1set security ipsec vpn vpn1 ike ipsec-policy AAAset security ipsec vpn vpn1 establish-tunnels immediately定义ipsec Phase 2 VPN参数:standard proposal、与接口绑定,调用Phase 1 gw1 ike网关; set security policies from-zone untrust to-zone trust policy vpn-policy match source-address anyset security policies from-zone untrust to-zone trust policy vpn-policy match destination-address anyset security policies from-zone untrust to-zone trust policy vpn-policy match application anyset security policies from-zone untrust to-zone trust policy vpn-policy then permitset security policies from-zone trust to-zone untrust policy vpn-policy match source-address anyset security policies from-zone trust to-zone untrust policy vpn-policy match destination-address anyset security policies from-zone trust to-zone untrust policy vpn-policy match application anyset security policies from-zone trust to-zone untrust policy vpn-policy then permit 开启双向policy以允许VPN流量通过Application and ALGSRX中自定义服务及ALG使用方法与ScreenOS保持一致,系统缺省开启FTP ALG,为TCP 21服务提供FTP应用ALG;自定义服务如果属于FTP类应用,需要将此自定义服务非TCP 21端口与FTP 应用进行关联;下面举例定义一个FTP类服务ftp-test,使用目的端口为TCP 2100,服务超时时间为3600秒,并将此自定义服务与FTP应用关联ALG,系统将识别此服务为FTP应用并开启FTPALG来处理该应用流量;set applications application ftp-test protocol tcp destination-port 2100 inactivity-timeout 3600set applications application ftp-test application-protocol ftpJSRPJSRP是Juniper SRX的私有HA协议,对应ScreenOS的NSRP双机集群协议,支持A/P和A/A模式,JSRP对ScreenOS NSRP协议和JUNOS Cluster集群技术进行了整合集成,熟悉NSRP协议有助于对JSRP协议的理解;JSRP和NSRP最大的区别在于JSRP是完全意义上的Cluster概念,两台设备完全当作一台设备来看待,两台设备的接口板卡顺序编号、运维变更将对两台设备同时进行操作,无需额外执行ScreenOS的配置和会话同步等操作,而ScreenOS NSRP可看作在同步配置和动态对象session基础上独立运行的两台单独设备;JSRP要求两台设备在软件版本、硬件型号、板卡数量、插槽位置及端口使用方面严格一一对应;由于SRX 是转发与控制层面完全分裂架构,JSRP需要控制层面配置同步和数据层面Session同步两个平面的互联,建议控制和数据层面互联链路使用光纤链路直连部分平台强制要求光纤链路直连;JSRP接口命名方式采用多个机箱抽象成一个逻辑机箱之后再统一为各个槽位进行编号,如上所示的SRX5800,每个SRX5800机箱有12个业务槽位,节点0槽位号从0开始编号,节点1槽位号从12开始往后编;整个JSRP配置过程包括如下7个步骤配置Cluster id和Node id 对应ScreenOS NSRP 的cluster id并需手工指定设备使用节点id指定Control Port 指定控制层面使用接口,用于配置同步及心跳指定Fabric Link Port 指定数据层面使用接口,主要session等RTO同步配置Redundancy Group 类似NSRP的VSD group,优先级与抢占等配置每个机箱的个性化配置单机无需同步的个性化配置,如主机名、带外管理口IP地址等配置Redundant Ethernet Interface 类似NSRP的Redundant冗余接口配置Interface Monitoring 类似NSRP interface monitor,是RG数据层面切换依据SRX JSRP配置样例:配置Cluster id和Node idSRX-A>set chassis cluster cluster-id 1 node 0 reboot注意该命令需在operational模式下输入,Cluster ID取值范围为1 – 15,当Cluster ID = 0时将unsets the clusterSRX-B>set chassis cluster cluster-id 1 node 1 reboot指定Control Port如果主控板RE上有固定control-ports,则无需指定:set chassis cluster control-ports fpc 11 port 0set chassis cluster control-ports fpc 23 port 0指定Fabric Link Portset interfaces fab0 fabric-options member-interfaces ge-1/0/0set interfaces fab1 fabric-options member-interfaces ge-13/0/0注:Fabric Link中的Fab0固定用于node 0,Fab1固定用于node 1配置Redundancy GroupRG0固定用于主控板RE切换,RG1以后用于redundant interface切换,RE切换独立于接口切换set chassis cluster reth-count 10 指定整个Cluster中redundant ethernet interface 最多数量set chassis cluster redundancy-group 0 node 0 priority 200高值优先,与NSRP相反set chassis cluster redundancy-group 0 node 1 priority 100set chassis cluster redundancy-group 1 node 0 priority 200高值优先,与NSRP相反set chassis cluster redundancy-group 1 node 1 priority 100每个机箱的个性化配置,便于对两台设备的区分与管理set groups node0 system host-name SRX-Aset groups node0 interfaces fxp0 unit 0 family inet address 1.1.1.1/24 带外网管口名称为fxp0,区别ScreenOS的MGT口set groups node1 system host-name SRX-Bset groups node1 interfaces fxp0 unit 0 family inet address 1.1.1.2/24set apply-groups ${node} 应用上述groups配置配置Redundant Ethernet InterfaceRedundant Ethernet Interface类似ScreenOS里的redundant interface,只不过Redundant Ethernet interface是分布在不同的机箱上这一特性又类似ScreenOS 的VSI接口;Set interface ge-0/0/0 gigether-options redundant-parent reth0 node 0的ge-0/0/0接口Set interface ge-13/0/0 gigether-options redundant-parent reth0 node 1的ge-0/0/0接口Set interface reth0 redundant-ether-options redundancy-group 1 reth0属于RG1 Set interface reth0 unit 0 family inet address 配置Interface Monitoring,被监控的接口Down掉后,RG1将自动进行主备切换与ScreenOS类似,Set cluster redundancy-group 1 interface-monitor ge-0/0/0 weight 255Set cluster redundancy-group 1 interface-monitor ge-0/0/1 weight 255Set cluster redundancy-group 1 interface-monitor ge-13/0/0 weight 255Set cluster redundancy-group 1 interface-monitor ge-13/0/1 weight 255 JSRP维护命令a)手工切换JSRP Master,RG1 原backup将成为Masterrootsrx5800a> request chassis cluster failover redundancy-group 1 node 1b)手工恢复JSRP状态,按照优先级重新确定主备关系高值优先rootsrx5800b> request chassis cluster failover reset redundancy-group 1c)查看cluster interfacerootrouter> show chassis cluster interfacesd)查看cluster 状态、节点状态、主备关系labsrx5800a run show chassis cluster statuse)取消cluster配置srx5800aset chassis cluster disable rebootf)升级JSRP软件版本SRX目前暂不支持软件在线升级ISSU,升级过程会中断业务;升级步骤如下:1.升级node 0,注意不要重启系统2.升级node 1,注意不要重启系统.3.同时重启两个系统g)恢复处于disabled状态的node当control port或fabric link出现故障时,为避免出现双master split-brain现象,JSRP 会把出现故障前状态为secdonary的node设为disabled状态,即除了RE,其余部件都不工作;想要恢复必须reboot该node;三、SRX防火墙常规操作与维护设备关机SRX因为主控板上有大容量硬盘,为防止强行断电关机造成硬件故障,要求设备关机必须按照下面的步骤进行操作:1.管理终端连接SRX console口;2.使用具有足够权限的用户名和密码登陆CLI命令行界面;3.在提示符下输入下面的命令:userhost> request system halt…The operating system has halted.Please press any key to reboot除非需要重启设备,此时不要敲任何键,否则设备将进行重启4.等待console输出上面提示信息后,确认操作系统已停止运行,关闭机箱背后电源模块电源;3.2设备重启SRX重启必须按照下面的步骤进行操作:1.管理终端连接SRX console口;2.使用具有足够权限的用户名和密码登陆CLI命令行界面;3.在提示符下输入下面的命令:userhost> request system reboot4.等待console设备的输出,操作系统已经重新启动;3.3操作系统升级SRX操作系统软件升级必须按照下面的步骤进行操作:1.管理终端连接SRX console口,便于升级过程中查看设备重启和软件加载状态;2.SRX上开启FTP服务,并使用具有超级用户权限的非root用户通过FTP客户端将下载的升级软件介质上传到SRX上;3.升级前,执行下面的命令备份旧的软件及设定:userhost> request system snapshot4.加载新的SRX软件:userhost>request system software add validate reboot5.软件加载成功后, SRX将自动重启,重启完成后检查系统当前软件版本号:userhost> show system software3.4密码恢复SRX Root密码丢失,并且没有其他的超级用户权限,那么就需要执行密码恢复,该操作需要中断设备正常运行,但不会丢失配置信息,这点与ScreenOS存在区别;要进行密码恢复,请按照下面操作进行:1.Console口连接SRX,然后重启SRX;2.在启动过程中,console上出现下面的提示的时候,按空格键中断正常启动方式,然后再进入单用户状态,并输入:boot -sLoading /boot/defaults//kernel data=…… syms=……Hit Enter to boot immediately, or space bar for command prompt.loader>loader> boot -s3.执行密码恢复:在以下提示文字后输入recovery,设备将自动进行重启Enter full pathname of shell or 'recovery' for root password recovery or RETURN for /bin/sh: recovery4.进入配置模式,删除root密码,并重现设置root密码:userhost> configureEntering configuration modeuserhost delete system root-authenticationuserhost set system root-authentication plain-text-passworduserhostNew password:userhostRetype new password:userhost commitcommit complete3.5常用监控维护命令下列操作命令在操作模式下使用,或在配置模式下run show…Show system software 查看当前软件版本号show system uptime 查看系统启动时间Show chassis haredware 查看硬件板卡及序列号show chassis environment 查看硬件板卡当前状态show chassis routing-engine 查看主控板RE资源使用及状态show route 查看路由表show arp 查看ARP表show log messages 查看系统日志show interface terse 查看所有接口运行状态show interface ge-x/y/z detail 查看接口运行细节信息monitor interface ge-x/y/z 动态统计接口数据包转发信息monitor traffic interface ge-x/y/z 动态报文抓取Tcpdump,类似ScreenOSsnoop命令show security flow session summary 查看当前防火墙并发会话数show security flow session 查看当前防火墙具体并发会话clear security flow session all 清除当前sessionshow security alg status 检查全局ALG开启情况SRX对应ScreenOS debug flow basic跟踪报文处理路径的命令:set security flow traceoptions flag basic-datapath 开启SRX基本报文处理Debugset security flow traceoptions file 将输出信息记录到指定文件中set security flow traceoptions file size <file-size> 设置该文件大小,缺省128kset security flow traceoptions packet-filter filter1 destination-prefix 5.5.5.2设置报文跟踪过滤器run file show 查看该Log输出信息SRX对应ScreenOS get tech命令,开Case时需要抓取的信息:request support information。
juniper 端口映射

以192.168.10.221:3389映射222.173.69.150:221为例
第一步,在Policy > Policy Elements > Services > Custom 下建立内网的端口
点击右上角的New按钮,输入:
第二步,在Network > Interfaces 中,点击222.173.69.150后面的Edit,然后点击上方的VIP
点击右上角New VIP service
其中第一行是外网IP,第二行是外网端口,第三行是第一步中建立的内网端口,第四行是内网IP
点击OK完成
(如果内网端口已经建立过,或者系统自带一些常用端口,可省略第一步)
第三步,标准的端口映射还需要建立策略,在Policy > Policies中,选择From Untrust TO Trust 点击GO按钮
点击New建立一条允许策略,如下
因为这条策略是针对所有端口映射的,我已经在防火墙上建立过了,所以这步你这个防火墙
不需要再做了。
一般来说,你可以先执行第二步,
在Map to Service 中先看看有没有你需要的内网端口,如果没有再执行第一步即可。
如果有的话填上外网端口,选择内网端口,填上内网IP,去掉Enable的勾,点OK就完成了。
juniper防火墙常用配置
juniper netscreen FW的常用配置1.Juniper防火墙管理配置的基本信息Juniper防火墙常用管理方式:①通过Web浏览器方式管理。
推荐使用IE浏览器进行登录管理,需要知道防火墙对应端口的管理IP地址;②命令行方式。
支持通过Console端口超级终端连接和Telnet防火墙管理IP地址连接两种命令行登录管理模式。
Juniper防火墙缺省管理端口和IP地址:① Juniper防火墙出厂时可通过缺省设置的IP地址使用Telnet或者Web方式管理。
缺省IP地址为:192.168.1.1/255.255.255.0;②缺省IP地址通常设置在防火墙的Trust端口上(NS-5GT)、最小端口编号的物理端口上(NS-25/50/204/208/SSG系列)、或者专用的管理端口上(ISG-1000/2000,NS-5200/5400)。
Juniper防火墙缺省登录管理账号:①用户名:netscreen;②密码:netscreen。
2. 配置ns达到内网能访问internet的要求,我们经常使用的方式是nat/route的方式,主要的配置过程为:NS-5GT NAT/Route模式下的基本配置注:NS-5GT设备的物理接口名称叫做trust和untrust;缺省Zone包括:trust和untrust,请注意和接口区分开。
① Unset interface trust ip (清除防火墙内网端口的IP地址);② Set interface trust zone trust(将内网端口trust分配到trust zone);③ Set interface trust ip 192.168.1.1/24(设置内网端口trust的IP地址,必须先定义zone,之后再定义IP地址);④ Set interface untrust zone untrust(将外网口untrust分配到untrust zone);⑤ Set interface untrust ip 10.10.10.1/24(设置外网口untrust的IP地址);⑥ Set route 0.0.0.0/0 interface untrust gateway 10.10.10.251(设置防火墙对外的缺省路由网关地址);⑦ Set policy from trust to untrust any any any permit log(定义一条由内网到外网的访问策略。
Juniper防火墙连网端口映射

13
创建Trust-Untrust区域策略
点击此处可以查 看策略日志
完成策略配置
Copyright © 2008 Juniper Networks, Inc.
Proprietary and Confidential
14
路由模式配置完成
配置完成后: 1. Ping测试,使用内网PC用Ping192.168.1.1地址进行连通测试.
2.
Ping测试,使用内网PC用Ping外网地址进行互联网测试.
Copyright © 2008 Juniper Networks, Inc.
Proprietary and Confidential
192.168.1.1/24
E 0/2
E 0/0
Copyright © 2008 Juniper Networks, Inc.
Proprietary and Confidential
5
接口地址一览表(初始)
编辑缺省 外网接口
Copyright © 2008 Juniper Networks, Inc.
Copyright © 2008 Juniper Networks, Inc.
Proprietary and Confidential
27
防火墙部署方式二、透明模式
TRUNK模式下的透明模式 下面结合具体环境说明一下
ROUTE
TRUNK TRUNK TRUNK
ROUTE FW
21
配置用于管理的VLAN 1 IP地址
配置与缺省地址的 不同私有地址用于 管理
Copyright © 2008 Juniper Networks, Inc.
如何在网络防火墙上配置端口映射?(十)

网络防火墙的配置是保护网络安全的重要一环,而端口映射是在网络防火墙上进行的一项常见配置。
本文将从配置的目的、端口映射的原理和实现方式、配置步骤和常见问题等方面进行探讨。
一、配置的目的网络防火墙的配置是为了保障网络的安全和稳定,而端口映射则是在网络防火墙上配置的一项功能。
其目的是将外部请求的特定端口映射到内部网络的指定主机和端口上,从而实现远程访问内部网络资源的目的。
二、端口映射的原理和实现方式端口的映射是通过网络防火墙的网络地址转换(NAT)功能实现的。
NAT将外部网络请求的目标地址和端口号转换为内部网络的对应地址和端口号,从而实现网络数据的转发。
在端口映射中,需要配置外部请求的端口号和内部网络的目标主机和端口号。
常见的实现方式有以下两种:1. 静态端口映射:将外部网络请求的特定端口固定映射到内部网络的指定主机和端口上。
外部请求通过指定的端口号访问时,网络防火墙会将请求转发到对应的内部主机。
2. 动态端口映射:根据需求动态地分配端口映射。
外部请求在访问时,网络防火墙会根据配置规则进行动态映射,并自动释放映射的端口。
三、配置步骤1. 确定网络防火墙型号和版本:不同型号和版本的网络防火墙配置步骤可能有所不同,因此需要准确确定所使用的网络防火墙型号和版本。
2. 登录网络防火墙管理界面:使用管理员账号和密码登录网络防火墙的管理界面,进入配置界面。
3. 配置端口映射规则:根据需求,在网络防火墙的配置界面中找到端口映射设置选项,填写外部请求的端口号、内部网络目标主机和端口号等必要信息。
4. 验证配置结果:配置完成后,进行验证测试,确保外部网络可以正常访问到内部网络的指定主机和端口。
5. 保存并应用配置:确认配置无误后,保存配置并应用到网络防火墙中。
四、常见问题在配置端口映射过程中,可能会遇到一些常见问题,如下:1. 防火墙端口未打开:在进行端口映射前,需要确保防火墙上的相关端口已经打开,否则配置将无效。
2. 内外部网络地址配置错误:端口映射涉及到内外部网络的地址和端口配置,如果配置错误,将无法实现预期的访问效果。
Juniper端口映射
Juniper 防火墙VIP的配置
MIP是一个公网IP地址对应一个私有IP地址,是一对一的映射关系;而VIP是一个公网IP地址的不同端口(协议端口如:23、80、110等)与内部多个私有IP地址的不同服务端口的映射关系。
通常应用在只有很少的公网IP地址,却拥有多个私有IP地址的服务器,并且,这些服务器是需要对外提供各种服务的。
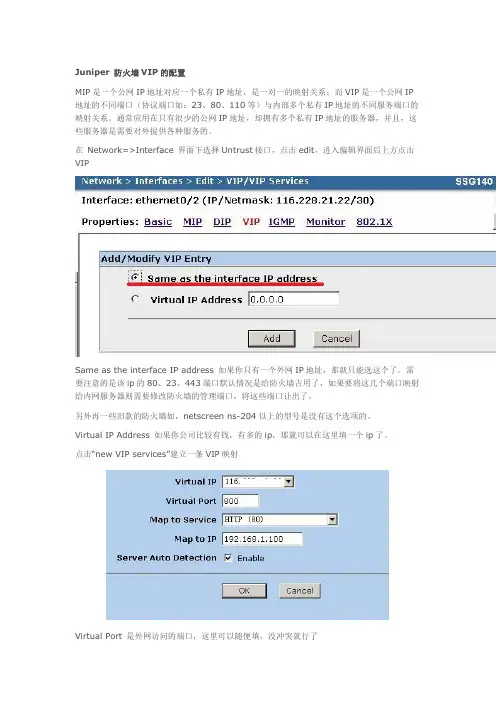
在Network=>Interface 界面下选择Untrust接口,点击edit,进入编辑界面后上方点击VIP
Same as the interface IP address 如果你只有一个外网IP地址,那就只能选这个了。
需要注意的是该ip的80、23、443端口默认情况是给防火墙占用了,如果要将这几个端口映射给内网服务器则需要修改防火墙的管理端口,将这些端口让出了。
另外再一些旧款的防火墙如,netscreen ns-204以上的型号是没有这个选项的。
Virtual IP Address 如果你公司比较有钱,有多的ip,那就可以在这里填一个ip了。
点击“new VIP services”建立一条VIP映射
Virtual Port 是外网访问的端口,这里可以随便填,没冲突就行了
Map to Service 是对于内网服务的端口号,可以自定义的
Server Auto Detection 建议不要打钩,不然比较容易出错。
最后建立一条策略允许外网对VIP对应的服务器进行访问
Untrust端的源地址为any
trust的目的地址为新建的VIP地址
action为允许
这样一个简单的VIP就建立好了,通过访问VIP的外网IP+端口号防火墙就会自动映射到VIP 指定内网IP的服务器上了。
防火墙配置经典教程(Juniper)
JUNIPER 防火墙快速安装手册Juniper防火墙配置教程V1.0联强国际(香港)有限公司2011目录1、前言 (4)1.1、J UNIPER防火墙配置概述 (4)1.2、J UNIPER防火墙管理配置的基本信息 (4)1.3、J UNIPER防火墙的常用功能 (5)2、JUNIPER防火墙三种部署模式及基本配置 (6)2.1、NAT模式 (6)2.2、R OUTE-路由模式 (7)2.3、透明模式 (8)2.4、基于向导方式的NAT/R OUTE模式下的基本配置 (8)2.5、基于非向导方式的NAT/R OUTE模式下的基本配置 (17)2.5.1、NS-5GT NAT/Route模式下的基本配置 (18)2.5.2、NS-25-208 NAT/Route模式下的基本配置 (19)2.6、基于非向导方式的透明模式下的基本配置 (20)3、JUNIPER防火墙几种常用功能的配置 (21)3.1、MIP的配置 (21)3.1.1、使用Web浏览器方式配置MIP (22)3.1.2、使用命令行方式配置MIP (24)3.2、VIP的配置 (24)3.2.1、使用Web浏览器方式配置VIP (25)3.2.2、使用命令行方式配置VIP (26)3.3、DIP的配置 (27)3.3.1、使用Web浏览器方式配置DIP (27)3.3.2、使用命令行方式配置DIP (29)4、JUNIPER防火墙IPSEC VPN的配置 (29)4.1、站点间IPS EC VPN配置:STAIC IP-TO-STAIC IP (29)4.1.1、使用Web浏览器方式配置 (30)4.1.2、使用命令行方式配置 (34)4.2、站点间IPS EC VPN配置:STAIC IP-TO-DYNAMIC IP (36)4.2.1、使用Web浏览器方式配置 (37)4.2.1、使用命令行方式配置 (40)5、JUNIPER中低端防火墙的UTM功能配置 (42)5.1、防病毒功能的设置 (43)5.1.1、Scan Manager的设置 (43)5.1.2、Profile的设置 (44)5.1.3、防病毒profile在安全策略中的引用 (46)5.2、防垃圾邮件功能的设置 (48)5.2.1、Action 设置 (49)5.2.2、White List与Black List的设置 (49)5.2.3、防垃圾邮件功能的引用 (51)5.3、WEB/URL过滤功能的设置 (51)5.3.1、转发URL过滤请求到外置URL过滤服务器 (51)5.3.2、使用内置的URL过滤引擎进行URL过滤 (53)5.3.3、手动添加过滤项 (54)5.4、深层检测功能的设置 (58)5.4.1、设置DI攻击特征库自动更新 (58)5.4.2、深层检测(DI)的引用 (59)6、JUNIPER防火墙的HA(高可用性)配置 (61)6.1、使用W EB浏览器方式配置 (62)6.2、使用命令行方式配置 (64)7、JUNIPER防火墙一些实用工具 (65)7.1、防火墙配置文件的导出和导入 (65)7.1.1、配置文件的导出 (66)7.1.2、配置文件的导入 (66)7.2、防火墙软件(S CREEN OS)更新 (67)7.3、防火墙恢复密码及出厂配置的方法 (68)8、JUNIPER防火墙的一些概念 (68)关于本手册的使用:①本手册更多的从实际使用的角度去编写,如果涉及到的一些概念上的东西表述不够透彻、清晰,请使用者自行去找一些资料查证;②本手册在编写的过程中对需要使用者特别注的地方,都有“注”标识,请大家仔细阅读相关内容;对于粗体、红、蓝色标注的地方也需要多注意;③本着技术共享的原则,我们编写了该手册,希望对在销售、使用Juniper防火墙的相应技术人员有所帮助,大家在使用过程中有任何建议可反馈到:chuang_li@;jiajun_xiong@;④本手册归“联强国际(香港)有限公司”所有,严禁盗版。
如何在网络防火墙上配置端口映射?(三)
在当今互联网发展迅猛的时代,随着网民数量的持续增长,网络安全问题也日益突出。
为了保障网络安全,在许多组织和家庭中会使用网络防火墙来对网络进行安全防护。
而在网络防火墙的配置中,端口映射是一个重要的环节,它允许外部网络用户访问内部网络的特定服务。
在本文中,将详细介绍如何在网络防火墙上配置端口映射。
首先,了解端口映射的基本概念是至关重要的。
端口是指计算机与外界通信的接口,每个端口都有一个特定的号码。
端口映射是通过将外部网络的请求映射到内部网络中的特定端口,实现内外网络服务之间的通信。
在开始配置端口映射之前,首先要确保网络防火墙已经正确连接并能正常运行。
接下来,我们将详细介绍如何进行端口映射的配置。
第一步,登录网络防火墙的管理界面。
通常可以通过输入防火墙的IP地址在浏览器中访问管理界面。
输入正确的用户名和密码登录后,即可进入防火墙的配置页面。
第二步,找到“端口映射”选项。
在防火墙的配置页面中,一般会有一个名为“端口映射”或者“端口转发”的选项。
点击该选项进入端口映射的配置界面。
第三步,添加端口映射规则。
在端口映射的配置界面中,会有一个按钮或链接,用于添加新的端口映射规则。
点击该按钮或链接,输入所需的端口映射规则信息。
第四步,设置源端口和目标端口。
在添加端口映射规则时,需要设定源端口和目标端口。
源端口是外部网络用户访问的端口,而目标端口是内部网络提供服务的端口。
根据实际需求,填写正确的端口号码。
第五步,选择端口映射类型。
端口映射有两种类型,分别是TCP 和UDP。
TCP是一种面向连接的协议,适用于需要稳定传输的服务,如网页浏览、FTP上传下载等。
而UDP是一种非面向连接的协议,适用于对数据传输实时性要求较高的服务,如音视频通话、在线游戏等。
根据需要选择合适的端口映射类型。
第六步,保存并应用配置。
完成端口映射规则的设置后,点击保存并应用配置按钮,使设置生效。
在一些防火墙中,还需要重启防火墙才能使配置生效。
在配置完端口映射后,需要进行相关的测试,以确保端口映射是否成功。
juniper防火墙配置
1、配置思路1)建立ZONE,规划接口,配置接口ip和静态路由2)定义策略地址(华南这里配置没有具体到对地址对象的分组,所以这一步这里省略)3)定义策略服务(先定义端口服务,然后完成VIP,MIP服务的定义)3)匹配策略5)恢复出厂配置(知道密码,不知密码的情况)6)配置导出与导入7)其他(添加用户,修改用户密码,同步)2、具体操作1)配置接口IP和静态路由第一步,通过IE登录到防火墙的WEBUI(ip为https://192.168.1.1),选择跳过向导直接进入登录,输入用户密码(netscreen/netscreen)进入第二步、为接口匹配iP(Zones和接口都用系统默认的就够用了,这里只需为接口配相应的IP)进入Network>interfaces界面先编辑eth0/1 的地址:其中Management Services可根管理需求勾选,ping勾上接着编辑eth0/2的地址:这里Management Service 勾上Web UI、Telnet及SSH,Ping也勾上,这样方便以后通过外网来管理防火墙。
最后方法同上修改eth0/0的ip为所要设的IP (华南这里:172.31.11.1/24),这里为方便管理Mangement Service全勾上。
配置完成后,防火墙会自动重启,这时需要重新修改本机的IP与防火墙的eth0/0接口的IP同网段(本机通过连接线连接在eth0/0口)第三步、添加静态路由进入Network > Routing > Destination界面,点击右上角的NEW来新建路由i)添加到internet的缺省路由目标网络:0.0.0.0 0.0.0.0 网关:202.105.115.201ii)同上方式添加一条连通DMZ与内、地区的路由(目标网络172.31.0.0/16 网关:172.31.11.2)iii)同上方式添加一条连通DMZ到总部的路由(目标网络172.17.0.0/16 网关:172.31.11.2)添加完成后如下图示2)定义策略地址(略)3)定义策略服务(先定义端口服务,然后完成VIP,MIP服务的定义)进入Policy > Policy Elements > Services > Custom界面来自定义服务端口第一步、对照之前准备的照服务端口映射表,统计需要定义的端口服务注:此图为端口服务映射表的部分统计的端口有:50000,22000,51000,4489,81,8080,7761,3389,139,4899,4200接着添加定义端口服务,点击右上角新建来定义端口,进入下面的界面:服务名设为端口号,目标端口号因为只有一个,范围的最小最大值都为端口号,这样就定义好了一个端口服务。
juniper防火墙详细配置手册
Juniper防火墙简明实用手册(版本号:V1.0)目录1juniper中文参考手册重点章节导读 (3)1.1第二卷:基本原理 (3)1.1.1第一章:ScreenOS 体系结构 (3)1.1.2第二章:路由表和静态路由 (3)1.1.3第三章:区段 (3)1.1.4第四章:接口 (3)1.1.5第五章:接口模式 (4)1.1.6第六章:为策略构建块 (4)1.1.7第七章:策略 (4)1.1.8第八章:地址转换 (4)1.1.9第十一章:系统参数 (5)1.2第三卷:管理 (5)1.2.1第一章:管理 (5)1.2.2监控NetScreen 设备 (5)1.3第八卷:高可用性 (5)1.3.1NSRP (5)1.3.2故障切换 (6)2Juniper防火墙初始化配置和操纵 (7)3查看系统概要信息 (8)4主菜单常用配置选项导航 (9)5Configration配置菜单 (10)5.1Date/Time:日期和时间 (10)5.2Update更新系统镜像和配置文件 (11)5.2.1更新ScreenOS系统镜像 (11)5.2.2更新config file配置文件 (12)5.3Admin管理 (14)5.3.1Administrators管理员账户管理 (14)5.3.2Permitted IPs:允许哪些主机可以对防火墙进行管理 (15)6Networks配置菜单 (16)6.1Zone安全区 (16)6.2Interfaces接口配置 (18)6.2.1查看接口状态的概要信息 (18)6.2.2设置interface接口的基本信息 (18)6.2.3设置地址转换 (20)6.2.4设置接口Secondary IP地址 (24)6.3Routing路由设置 (25)6.3.1查看防火墙路由表设置 (25)6.3.2创建新的路由条目 (26)7Policy策略设置 (27)7.1查看目前策略设置 (27)7.2创建策略 (28)8对象Object设置 (30)9策略Policy报告Report (32)1juniper中文参考手册重点章节导读版本:Juniper防火墙5.0中文参考手册,内容非常庞大和繁杂,其中很多介绍和功能实际应用的可能性不大,为了让大家尽快用最短的时间内掌握Juniper防火墙的实际操作,下面简单对参考手册中的重点章节进行一个总结和概括,掌握了这些内容大家就可以基本能够完成安全部署和维护的工作。