
思科自防御网络安全方案
思科2800系列路由器
而中断运行。
模块化—特性和优势 Cisco 2800 C 系列在出色保护客户投资的情况下,提供了增强的模块化功能(参见表 2)。 该模块化架构经过重新设计,旨在满足日益提高的带宽要求,支持时分多路复用(TDM)互 联,同时支持大多数现有模块。该路由器系列支持 50 多种可与其他思科路由器(如 Cisco 1700、1800、2600、3700 和 3800 系列等)共享的模块。用于 Cisco 2800 C 系列的接口能与
Page 2 of 12
Data Sheet
应用
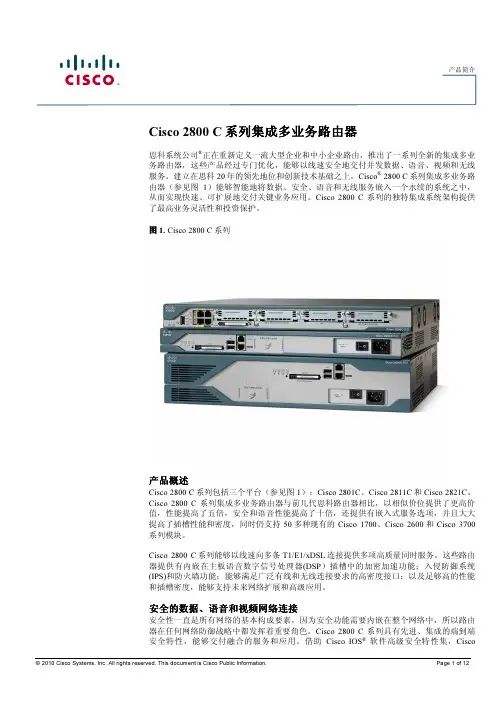
通过安全网络连接提供融合 IP 通信 图 2. 通过安全网络连接提供融合 IP 通信
无线笔记本电脑、 电话、摄像头、信息亭
集成 IPsec、防火墙、 IP 通信、QoS、 无线和内容网络
本地电话和 PBX 连接
全面集成的 安全服务
PSTN
WAN 互联网
了业界最强大的适应性安全解决方案。
ห้องสมุดไป่ตู้
表 3. 安全网络特性和优势 特性 Cisco IOS 软件防火墙
优势 ● 通过先进的安全特性和策略实施,提供了状态化应用过滤
(基于上下文的访问控制)、每用户身份验证和授权、实
© 2010 Cisco Systems, Inc. All rights reserved. This document is Cisco Public Information.
融合 IP 通信
如图 2 所示,Cisco 2800 C 系列能够满足中小企业和大型企业分支机构的 IP 通信需求,同 时在单一路由平台中提供业界领先的安全性。借助 Cisco 2800 C 系列,客户能够在一个平 台上为其中小企业分支机构安全地部署数据、语音和 IP 电话,帮助他们简化运营和降低网 络成本。
思科产品与解决方案介绍
思科三层交换机基于环形网络的配置方案
思科三层交换机基于环形网络的配置方案1.网络拓扑设计首先,我们需要设计一个环形网络拓扑结构。
环形网络是指将多台交换机连接成一个环形的结构,每个交换机都与相邻的两个交换机直接相连。
通过该环形拓扑,可以实现冗余路径,提高网络的可靠性和吞吐量。
2.IP地址分配在环形网络中,每个交换机都需要配置一个IP地址,作为其管理接口的地址。
可以使用私有IP地址范围,如192.168.0.0/24、为了方便管理,可以按顺序分配IP地址,如192.168.0.1、192.168.0.2、192.168.0.3等。
3.交换机配置配置思科三层交换机需要使用命令行界面或者图形界面进行操作。
以下是基于环形网络的交换机配置的步骤:3.1连接到交换机使用串口线或网络接口连接计算机和交换机,通过终端软件(如SecureCRT)登录到交换机的命令行界面。
3.2配置交换机基本信息输入以下命令配置交换机的基本信息:```enable // 进入特权模式configure terminal // 进入全局配置模式hostname switch1 // 配置交换机的主机名exit // 退出全局配置模式```3.3配置管理接口输入以下命令配置交换机的管理接口:```interface vlan1 // 进入VLAN1接口配置模式ip address 192.168.0.1 255.255.255.0 // 配置IP地址和子网掩码no shutdown // 开启接口exit // 退出VLAN1接口配置模式```3.4配置交换机皮膜输入以下命令配置交换机皮膜:```interface fastethernet0/1 // 进入具体接口配置模式switchport mode trunk // 配置接口为trunk模式exit // 退出接口配置模式将上述命令复制粘贴并逐个修改交换机接口的号码,以配置其他交换机的皮膜。
3.5配置交换机路由协议输入以下命令配置交换机的路由协议:```enable // 进入特权模式configure terminal // 进入全局配置模式ip routing // 开启IP路由功能exit // 退出全局配置模式```3.6配置交换机路由输入以下命令配置交换机的路由:```interface vlan1 // 进入VLAN1接口配置模式ip address 192.168.0.1 255.255.255.0 // 配置IP地址和子网掩码no shutdown // 开启接口exit // 退出VLAN1接口配置模式将上述命令复制粘贴并逐个修改交换机接口的IP地址和子网掩码,以配置其他交换机的路由。
Cisco_Secure_ACS认证系统
的所有设备执行并更改安全策略。 产品灵活 性 Cisco IOS 软件内嵌了对于AAA的支持,因此,Cisco Secure ACS几乎能在思科销售 的任何网络接入服务器上使用(Cisco IOS软件版本必须支持RADIUS 或 TACACS+)。
®
集成
与Cisco IOS路由器和VPN解决方案紧密集成,提供了多机箱多链路点到点协议(PPP) 和Cisco IOS软件命令授权等特性。
� EAP- FAST增强支持 — EAP-FAST是思科开发的可供公开访问的新型IEEE 802.1x EAP,用于支持无法执行强大的密码策略或希望部署无需数字证书的 802.1x EAP的客户。它支持各类用户和密码数据库并支持密码到期和变更机 制,是易于部署、易于管理的灵活EAP。例如,未实施强大的密码策略且不 希望使用证书的客户可移植到EAP-FAST以防词典攻击。 Cisco Secure ACS 4.0 在大量的无线客户端适配器上添加了对EAP-FAST申请人的支持。
� 认证撤销列表(CRL)比较 — Cisco Secure ACS 4.0 使用X.509 CRL资料库 支持证书撤销机制。CRL是记录已撤销证书的加盖时间标记的列表,由证书 授权机构或CRL发放人签字并免费提交到公共信息库中。Cisco Secure ACS 4.0从设置好的CRL分配点使用LDAP或HTTP定期检索CRL,并保存它们以便在 EAP传输层安全性(EAP-TLS)验证中使用。如果用户在EAP-TLS验证期间提供
1.1.1
Cisco Secure ACS 认证系统
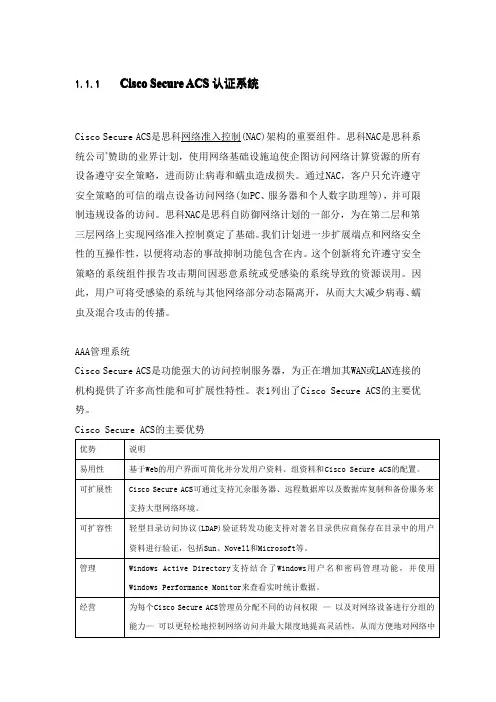
Cisco Secure ACS是思科网络准入控制(NAC)架构的重要组件。思科NAC是思科系 统公司®赞助的业界计划,使用网络基础设施迫使企图访问网络计算资源的所有 设备遵守安全策略,进而防止病毒和蠕虫造成损失。通过NAC,客户只允许遵守 安全策略的可信的端点设备访问网络(如PC、服务器和个人数字助理等),并可限 制违规设备的访问。思科NAC是思科自防御网络计划的一部分,为在第二层和第 三层网络上实现网络准入控制奠定了基础。 我们计划进一步扩展端点和网络安全 性的互操作性,以便将动态的事故抑制功能包含在内。这个创新将允许遵守安全 策略的系统组件报告攻击期间因恶意系统或受感染的系统导致的资源误用。因 此,用户可将受感染的系统与其他网络部分动态隔离开,从而大大减少病毒、 蠕 虫及混合攻击的传播。
思科byod解决方案
思科byod解决方案
《思科BYOD解决方案:实现灵活办公的新趋势》
随着移动办公的兴起,企业对BYOD(Bring Your Own Device)解决方案的需求也越来越迫切。
思科作为全球领先的网络解决方案提供商,推出了一系列的BYOD解决方案,帮助企业实
现灵活办公的新趋势。
思科的BYOD解决方案基于其先进的网络技术和安全系统,
能够为企业提供完整的移动设备管理和安全保障。
通过思科的解决方案,企业可以允许员工使用个人设备访问公司网络和资源,从而提高员工的工作效率和灵活性。
思科的BYOD解决方案还包括了一系列的网络设备和软件,
能够帮助企业建立高效的移动办公环境。
无论是在办公室、远程办公还是出差期间,员工都能够通过个人设备访问企业网络、邮件和文件,实现灵活的办公模式。
除此之外,思科的解决方案还提供了强大的安全功能,能够对移动设备进行远程管理和监控,及时发现和应对潜在的安全风险。
企业可以通过思科的解决方案,保障公司数据和网络的安全,避免因BYOD带来的安全隐患。
总的来说,思科的BYOD解决方案为企业提供了一套完整的
移动办公解决方案,帮助企业实现灵活办公的新趋势。
通过思科的解决方案,企业不仅可以提高员工的工作效率和满意度,
还可以实现企业数据和网络安全的保障。
随着移动办公的不断普及,思科的BYOD解决方案必将成为企业的首选。
思科全数字化网络架构 (DNA) 就绪型基础设施

思科 Wi-Fi 和 Beacon 数 据点 思科无线接入点交付模块 化架构 自动化和保证 思科高密度体验 (HDX) 思科灵活的无线电频段分配 思科 DNA 中心
Apple FastLane
© 2017 思科和/或其附属公司。版权所有。
宣传册 思科公开信息
思科 DNA 就绪型无线产品: • 思科 Aironet 3800 系列 • 思科 Aironet 2800 系列 • 思科 Aironet 1800 系列 • 思科 8540 无线控制器 • 思科 5520 无线控制器 • 思科 Meraki® MR
借助实时威胁情报,保护网络不受恶意软件、僵尸网 络、网络钓鱼和针对性网络攻击困扰。 通过数据包捕获和机器学习(2900 和 3900 系列 ISR 需要部署思科 UCS® E 系列刀片),获得分支机构网 络可视性和设备级事件响应能力。 利用高性能加密保护广域网安全。
多核硬件 VPN 加速
服务
借助思科服务加速步入网络新时代,并获得更高的 价值。从规划到迁移,我们屡获殊荣的支持服务能 够为您提供端到端指导和专业知识,加快您的转型 步伐。
适用于无线产品的思科 DNA 核心价值 移动功能 支持即插即用和服务质 量 (QoS) 的思科应用策略 基础设施控制器企业模块 (APIC-EM) 思科 Jabber® 和 Lync SDN API 安全性和合规性 思科身份服务引擎 (ISE) 2.2 移动优势 借助可通过自动调配端到端基础设施来部署应用和服 务的控制器,推动软件定义网络 (SDN) 技术的采用。
适用于路由器的思科 DNA 核心价值 洞察力与体验 路由功能 思科应用可视性与可控性 (AVC) 智能路径选择(思科高性 能路由 [PfR] v3) 广域网优化(思科广域 应用服务 [WAAS] 和 Akamai) 自动化和保证 “随增长,随投资”的性 能与服务 思科 DNA 中心 路由优势 获得对超过 1000 种应用的可视性,促进容量规划和 优先级划分。 利用实时分析实现智能路径选择,在降低成本的同时 为应用体验提供保障。 借助 4 至 7 层优化和智能缓存技术增强应用性能, 实现广域网负载分流。
常见的网络入侵检测系统(IDS)和入侵防御系统(IPS)
常见的网络入侵检测系统(IDS)和入侵防御系统(IPS)网络入侵检测系统(Intrusion Detection System,IDS)和入侵防御系统(Intrusion Prevention System,IPS)是当今网络安全领域中非常重要的组成部分。
它们被广泛应用于各种网络环境中,包括企业网络、个人用户网络等。
本文将介绍一些常见的网络入侵检测系统和入侵防御系统,并探讨它们的工作原理和应用。
一、网络入侵检测系统(IDS)网络入侵检测系统用于监测网络中的异常活动和入侵行为。
它通过分析网络流量和系统日志来发现潜在的入侵事件,并及时进行警报。
IDS可以分为两种类型:基于签名的IDS和基于行为的IDS。
1.1 基于签名的IDS基于签名的IDS使用预定义的规则集合(也称为签名)来检测已知的入侵行为。
这些规则基于已知的攻击模式和攻击者使用的特定工具或技术。
当网络流量或系统日志与这些签名匹配时,IDS会发出警报。
1.2 基于行为的IDS基于行为的IDS通过对网络流量和系统行为的实时监测来检测未知的入侵行为。
它使用机器学习和行为分析算法来建立正常网络活动的基线,当检测到偏离基线的行为时,IDS会发出警报。
二、入侵防御系统(IPS)入侵防御系统与入侵检测系统类似,但不仅仅是检测入侵行为,还可以主动地阻止潜在的攻击。
IPS可以分为两种类型:基于规则的IPS和基于行为的IPS。
2.1 基于规则的IPS基于规则的IPS使用与IDS相似的签名规则集合来检测已知的入侵行为,并采取相应的阻止措施,比如阻止源IP地址或关闭特定的网络服务。
它可以在实时中断攻击流量或阻断攻击者与目标之间的连接。
2.2 基于行为的IPS基于行为的IPS通过分析网络流量和系统行为来检测未知的入侵行为,并采取相应的阻止措施。
它使用机器学习和行为分析算法来建立正常网络活动的基线,并监测偏离基线的行为。
当检测到异常行为时,IPS会实时采取措施进行防御。
防火墙产品介绍
4.5 防火墙产品介绍
4.5.2 软件防火墙
2.Microsoft ISA Server软件防火墙 . 软件防火墙 是一个应用层防火墙、VPN和Web高速缓冲产品,旨在 改善用户的网络安全,实现了对应用层攻击的防护 ,同时对包 头部分以及应用层内容进行检测。 优点:安全、易于使用且经济高效 缺点:网络传输速度有所影响,网络资源的消耗,信息流 通的阻碍。
4-19
4.5 防火墙产品介绍
4.5.1 硬件防火墙
2.Quidway Eudemon(守护神 . 守护神)300防火墙 守护神 防火墙 是华为公司推出的基于网络处理器NP技术的硬件高速状 态防火墙,采用先进的动态检测技术(ASPF),具备电信级高 性能和高可靠性,普遍适用于大、中型企业及其分支机构。 特点是:拥有强大的防范Dos/DDoS攻击能力;提供丰 富的安全业务和灵活组网能力;拥有高性能的VPN网关;具备 强大的NAT业务能力;可实现灵活的P2P等流量识别和带宽管 理。
4-20
4.5 防火墙产品介绍
4.5.2 软件防火墙
1.CheckPoint软件防火墙 . 软件防火墙 2.Microsoft ISA Server软件防火墙 . 软件防火墙 3. 天网防火墙
4.5 防火墙产品介绍
4.5.2 软件防火墙
1.CheckPoint软件防火墙 . 软件防火墙 综合的、模块化的安全产品,基于策略的解决方案能够 让管理员指定网络访问按部署的时间段进行控制,它能够将处 理任务分散到一组工作站上,从而减轻相应防火墙服务器、工 作站的负担。 特点 :操作在操作系统的核心层 ,支持基于Web的多媒体 和UDP应用程序 ,采用多重验证模板和方法,使网络管理员非 常简单地验证客户端、会话和用户对网络的访问。
AIR-AP1242AG-C-K9 无线AP
AIR AIR--AP1242AG AP1242AG--C -K9 (K9 (胖胖AP 54M)AP 54M)Cisco Aironet 1240AG 系列 802.11A /B/G 接入点产品概述产品概述Cisco 1240AG 系列接入点提供了 WLAN 客户需要的多功能性、高容量、安全性和企业级特性等多种功能。
这种 IEEE 802.11a /b/g 接入点专为富有挑战性的 RF 环境,如工厂、仓库和大型零售机构而设计,这些环境需要通过天线接头、耐用的金属外壳和较广的工作温度范围等实现天线的灵活性。
Cisco Aironet 1240AG 系列提供本地供电也同时支持网线供电,包括支持在以太网上的 IEEE 802.3af 供电( POE );Cisco Aironet 1240AG 系列是思科统一无线网络的的一个组件, Cisco 统一通信是一个提供端到端有线和无线集成网络的综合框架。
Cisco Aironet 1230AG 系列凭借 Cisco SWAN 框架的无线和网络管理特性来简化部署,将有线网络中的安全性、可扩展性、可靠性、易部署性和易管理性扩展到了 WLAN 。
Cisco Aironet 1240AG 系列可以提供两个版本:统一的或自治的。
同意的接入点操作在轻 AP 协议( LWAPP ),并且与 Cisco 无线网络控制器和 Cisco 无线控制系统( WCS )一起工作。
当使用 LWAPP 配置时, Cisco Aironet 1240AG 系列能自动发现到最佳可用的 Cisco 无线控制器、下载适当的策略和配置信息,而无需手动的干涉。
自治式的接入点是基于 Cisco IOS? 软件,并且可以与 CiscoWorks 无线网络解决引擎( WLSE )一起随意地进行操作。
自治式的接入点与 CiscoWorks WLSE 相关联,展示了一套核心的特色,并且能被大范围升级到充分有利的优势,便于作为 Cisco 统一无线网络必要的发展条件。
医院网络整体解决方案(3篇)
第1篇随着信息技术的飞速发展,医院信息化建设已成为提升医疗服务质量、提高医院管理水平的重要手段。
医院网络作为医院信息化建设的基础,其稳定性和安全性至关重要。
本文将针对医院网络的整体解决方案进行详细阐述。
一、医院网络建设目标1. 提高医疗服务质量:通过建设高效、稳定的网络环境,为患者提供便捷的医疗服务,提升患者满意度。
2. 优化医院管理:实现医院信息资源的共享和整合,提高医院管理效率,降低运营成本。
3. 强化信息安全:确保医院信息系统安全稳定运行,保护患者隐私和医院数据安全。
4. 促进医院可持续发展:适应医院未来发展需求,满足新技术、新业务对网络的要求。
二、医院网络整体架构1. 网络层次划分:医院网络可分为核心层、汇聚层和接入层。
(1)核心层:负责高速数据传输,连接各个汇聚层设备,采用高速交换机或路由器。
(2)汇聚层:负责连接接入层设备,实现数据汇聚和分发,采用高速交换机。
(3)接入层:负责连接终端设备,如电脑、打印机等,采用普通交换机。
2. 网络拓扑结构:采用层次化、模块化设计,采用星型、环型或混合型拓扑结构。
3. 网络设备选型:根据医院规模、业务需求等因素,选择高性能、高可靠性的网络设备。
三、医院网络关键技术1. 高速交换技术:采用万兆、千兆以太网技术,提高网络传输速率。
2. 虚拟局域网(VLAN)技术:实现网络隔离,提高网络安全性。
3. IP地址规划与管理:采用静态和动态IP地址分配方式,确保网络正常运行。
4. 防火墙技术:保护网络免受外部攻击,确保医院信息系统安全。
5. VPN技术:实现远程访问,保障远程医疗和移动办公需求。
6. 无线局域网(WLAN)技术:提供便捷的无线网络接入,满足医护人员和患者需求。
7. 网络监控与管理:实时监控网络运行状态,确保网络稳定可靠。
四、医院网络解决方案实施步骤1. 需求分析:了解医院规模、业务需求、网络现状等,确定网络建设目标和方案。
2. 网络设计:根据需求分析,设计网络架构、设备选型、网络拓扑等。