
安全隔离与信息交换产品参数
★内外网主机系统分别支持双系统引导,并可在WEB界面上直接配置启动顺序,在A系统发生故障时,可以随时切换到B系统;且支持系统(包括配置)备份;
强制访问控制
支持WEB认证方式和专用客户端两种认证方式;
可对用户的客户端版本和进程进行检查,进行准入控制;
文件同步
支持NFS、SMBFS等文件系统;文件服务器可以是Windows、Linux/Unix等系统平台;
硬件要求
★设备提供“健康指示灯”,提供声音报警装置;设备处于异常状态下,能通过指示灯报警,且能通过报警装置发出声音报警; Nhomakorabea性能要求
吞吐≥400Mbps,并发≥4万,延时<1ms;
系统架构
采用“2+1”系统架构,即由两个主机系统和一个隔离交换专用硬件组成;隔离交换矩阵基于专用芯片实现,保证数据在搬移的时间内,内、外网隔离卡与内、外网系统为断开状态。
支持文件格式特征过滤;并能提供文件类型判断工具以帮助用户识别不常见文件类型;
数据库同步
支持Oracle、SQL Server、Sybase、Db2、MySQL等主流数据库;数据库同步客户端支持Windows、Linux等主流平台;
支持数据库同步客户端的双机热备技术,为用户提供更高的冗余技术支持;
支持客户端与网闸间的数字证书方式的身份认证;
安全通道
支持HTTP/HTTPS/FTP/SMTP/POP3等应用协议;
★支持SYN、UDP FLOOD阈值设置
OPC工业控制模块
支持DCS/SCADA网络与管理网络之间的OPC应用数据的传输;
★支持用户身份认证;
安全管理
★支持HTTPS的Web方式管理,实现了远程管理信息加密传输;
支持配置文件以加密的方式导出;
FTP访问
实现安全的FTP访问,支持对访问用户、访问协议命令、上传下载文件类型等访问过滤控制;
支持用户身份认证;
安全浏览
支持访问源地址、目的地址、目的端口的访问控制;
★支持HTTP请求头部大小限制;
定制访问
实现特定TCP、UDP协议的数据隔离交换,可合作定制开发针对特定协议的安全检测,实现如黑白名单控制、关键字过滤等;
安全隔离与信息交换产品参数
型号:GAP-6000-2620BD
指标项
指标要求
接口要求
内网接口:1个CONSOLE口,电口≥4个10M/100M/1000M,千兆光口≥2个,2个USB口,管理口与业务口相互独立;
外网接口:1个CONSOLE口,电口≥4个10M/100M/1000M,千兆光口≥2个,2个USB口,管理口与业务口相互独立;
网神 SecSIS 3600系列安全隔离与信息交换系统
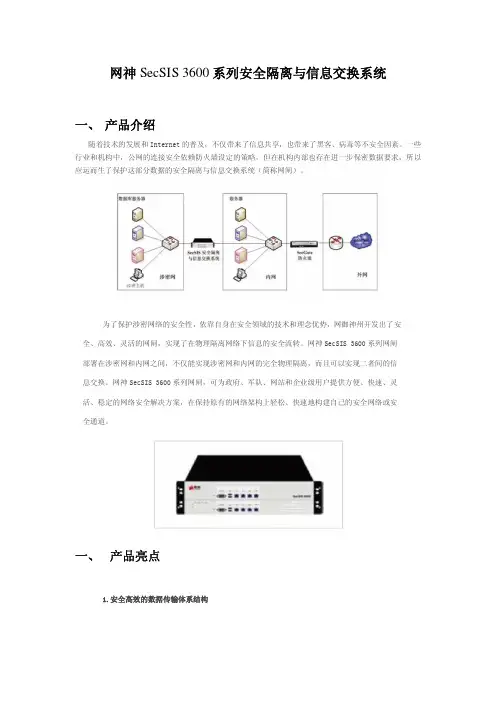
网神SecSIS 3600系列安全隔离与信息交换系统一、 产品介绍随着技术的发展和I n t e r n e t的普及,不仅带来了信息共享,也带来了黑客、病毒等不安全因素。
一些行业和机构中,公网的连接安全依赖防火墙设定的策略,但在机构内部也存在进一步保密数据要求,所以应运而生了保护这部分数据的安全隔离与信息交换系统(简称网闸)。
为了保护涉密网络的安全性,依靠自身在安全领域的技术和理念优势,网御神州开发出了安全、高效、灵活的网闸,实现了在物理隔离网络下信息的安全流转。
网神S e c S I S3600系列网闸部署在涉密网和内网之间,不仅能实现涉密网和内网的完全物理隔离,而且可以实现二者间的信息交换。
网神S e c S I S3600系列网闸,可为政府、军队、网站和企业级用户提供方便、快速、灵活、稳定的网络安全解决方案,在保持原有的网络架构上轻松、快速地构建自己的安全网络或安全通道。
一、 产品亮点1.安全高效的数据传输体系结构网神S e c S I S3600系列网闸具有自主研发的内外主机系统间的安全检测与控制处理单元,采用专有电路设计的双通道高速数据交换卡,实现了独立的硬件交换控制逻辑,不仅保证了内外主机系统之间数据交换的机密性、完整性和可信性,而且在保证安全性的同时,提供更好的处理性能(延时<20s),能够适应各种复杂网络环境对隔离应用的需求。
网神S e c S I S3600系列网闸在内外主机系统间采用专有协议,阻断网络连接,不仅使得信息网络的抗攻击能力大大增强,而且有效地防范了信息外泄事件的发生。
2.可靠的冗余和均衡架构网神S e c S I S3600系列网闸基于可靠性的考虑,通过双击热备等技术保证了在网络或设备故障时,业务的不间断运行。
在网络流量较大时,也可能会造成业务不可用或和响应速度下降,网神S e c S I S3600系列网闸支持多台设备的负载均衡(最多支持32台),最大限度的提升了网络的可用性。
伟思安全隔离与信息交换系统ViGap500WZ技术参数
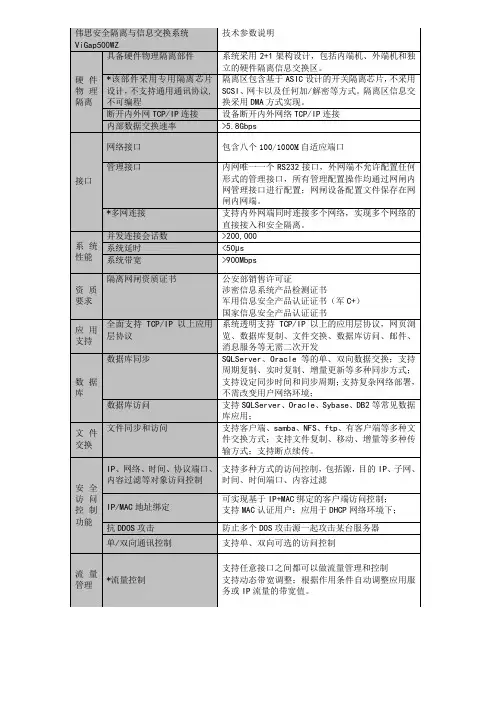
伟思安全隔离与信息交换系统ViGap500WZ技术参数说明硬件物理隔离具备硬件物理隔离部件系统采用2+1架构设计,包括内端机、外端机和独立的硬件隔离信息交换区。
*该部件采用专用隔离芯片设计,不支持通用通讯协议,不可编程隔离区包含基于ASIC设计的开关隔离芯片,不采用SCSI、网卡以及任何加/解密等方式。
隔离区信息交换采用DMA方式实现。
断开内外网TCP/IP连接设备断开内外网络TCP/IP连接内部数据交换速率>5.8Gbps接口网络接口包含八个100/1000M自适应端口管理接口内网唯一一个RS232接口,外网端不允许配置任何形式的管理接口,所有管理配置操作均通过网闸内网管理接口进行配置;网闸设备配置文件保存在网闸内网端。
*多网连接支持内外网端同时连接多个网络,实现多个网络的直接接入和安全隔离。
系统性能并发连接会话数>200,000 系统延时<50μs系统带宽>900Mbps资质要求隔离网闸资质证书公安部销售许可证涉密信息系统产品检测证书军用信息安全产品认证证书(军C+)国家信息安全产品认证证书应用支持全面支持TCP/IP以上应用层协议系统透明支持TCP/IP以上的应用层协议,网页浏览、数据库复制、文件交换、数据库访问、邮件、消息服务等无需二次开发数据库数据库同步SQLServer、Oracle等的单、双向数据交换;支持周期复制、实时复制、增量更新等多种同步方式;支持设定同步时间和同步周期;支持复杂网络部署,不需改变用户网络环境;数据库访问支持SQLServer、Oracle、Sybase、DB2等常见数据库应用;文件交换文件同步和访问支持客户端、samba、NFS、ftp、有客户端等多种文件交换方式;支持文件复制、移动、增量等多种传输方式;支持断点续传。
安全访问控制功能IP、网络、时间、协议端口、内容过滤等对象访问控制支持多种方式的访问控制,包括源,目的IP、子网、时间、时间端口、内容过滤IP/MAC地址绑定可实现基于IP+MAC绑定的客户端访问控制;支持MAC认证用户:应用于DHCP网络环境下;抗DDOS攻击防止多个DOS攻击源一起攻击某台服务器单/双向通讯控制支持单、双向可选的访问控制流量管理*流量控制支持任意接口之间都可以做流量管理和控制支持动态带宽调整;根据作用条件自动调整应用服务或IP流量的带宽值。
CopGap科博安全隔离与信息交换系统技术白皮书解读
科博安全隔离与信息交换系统(CopGap200)技术白皮书中铁信安(北京)信息安全技术有限公司2011年4月目录1.产品研制背景 (4)2.产品介绍 (5)2.1.概述 (5)2.2.体系结构 (5)2.3.功能性能指标 (6)2.3.1.功能指标 (6)2.3.2.性能指标 (7)3.产品功能描述 (9)3.1.信息交换功能 (9)3.1.1.文件交换功能 (9)3.1.2.Web交换功能 (9)3.1.3.数据库交换功能 (10)3.1.4.邮件交换功能 (10)3.1.5.定制应用数据交换 (11)3.2.安全控制功能 (11)3.2.1.访问控制功能 (11)3.2.2.数据内容审查功能 (12)3.2.3.病毒防护功能 (12)3.2.4.文件深度检查功能 (12)3.2.5.入侵检测与防御功能 (13)3.2.6.身份认证功能 (13)3.2.7.虚拟专网(VPN)功能 (13)3.2.8.流量控制功能 (14)3.3.系统监控与审计功能 (14)3.3.1.系统监控功能 (14)3.3.2.日志审计功能 (14)3.3.3.报表管理功能 (15)3.4.高可用性功能 (15)3.4.1.双机热备功能 (15)3.4.2.负载均衡功能 (16)4.产品使用方式 (16)4.1.部署方式 (16)4.2.管理方式 (17)5.产品应用范围 (18)5.1.核心数据库的访问 (18)5.2.核心服务器保护 (19)5.3.内外网络之间的数据同步 (20)1.产品研制背景传统的安全防御体系是以防火墙为核心的防御体系,通过纵深防御、系统联动达到协同保护网络安全的目的。
尽管防火墙在安全防御中作为一种核心的访问控制手段,起到了不可替代的作用,但以防火墙为核心的防御体系已经不能满足网络安全的真正需求。
分析防火墙的发展历程其实一直在追求安全性和系统性能的平衡点。
防火墙工作层次愈低,其性能愈高,安全性就愈差;工作层次愈高,其性能愈差,但安全性愈高。
天融信网络卫士安全隔离与信息交换系统

网络卫士安全隔离与信息交换系统TopRules产品说明天融信TOPSEC®北京市海淀区上地东路1号华控大厦 100085电话:+8610-82776666传真:+8610-82776677服务热线:+8610-8008105119版权声明 本手册中的所有内容及格式的版权属于北京天融信公司(以下简称天融信)所有,未经天融信许可,任何人不得仿制、拷贝、转译或任意引用。
版权所有不得翻印 © 2010 天融信公司商标声明 本手册中所谈及的产品名称仅做识别之用。
手册中涉及的其他公司的注册商标或是版权属各商标注册人所有,恕不逐一列明。
TOPSEC® 天融信公司信息反馈2目录1产品概述 (4)1.1公司简介 (4)1.2信息安全隔离的重要性 (4)1.3隔离技术的发展过程 (5)1.4天融信网络卫士安全隔离与信息交换系统T OP R ULES (5)2关键技术 (7)2.1“2+1”系统架构 (8)2.2专用硬件和专用通信协议 (8)2.3全隔离特征 (9)3产品特点介绍 (9)3.1基于下推自动机的高效过滤算法 (9)3.2内端机/外端机 (9)3.3仲裁/审计系统 (10)3.4基于用户的访问控制 (11)3.5受控协议通道及工作模式 (11)3.6安全管理 (12)3.7其它技术特点 (12)4产品功能 (13)4.1安全W EB浏览功能 (13)4.2安全邮件收发功能 (14)4.3FTP文件交换功能 (14)4.4T ELNET应用功能 (15)4.5数据库访问功能 (15)4.6文件同步功能 (15)4.7数据库同步功能 (15)4.8自定义应用 (16)5运行环境与标准 (16)6典型应用 (17)6.1在涉密网络系统中的应用 (17)6.2在常规网络系统中的应用 (17)6.3成功案例 (19)7产品资质 (24)8特别声明 (24)1产品概述1.1公司简介作为中国信息安全行业领导企业,北京天融信公司1995年成立于中国信息产业摇篮的北京,十年来天融信人凭借勇于创新、积极进取、和谐发展的精神,成功打造中国信息安全产业著名品牌——TOPSEC。
CopGap科博安全隔离与信息交换系统技术白皮书解读
科博安全隔离与信息交换系统(CopGap200)技术白皮书中铁信安(北京)信息安全技术有限公司2011年4月目录1.产品研制背景 (4)2.产品介绍 (5)2.1.概述 (5)2.2.体系结构 (5)2.3.功能性能指标 (6)2.3.1.功能指标 (6)2.3.2.性能指标 (7)3.产品功能描述 (9)3.1.信息交换功能 (9)3.1.1.文件交换功能 (9)3.1.2.Web交换功能 (9)3.1.3.数据库交换功能 (10)3.1.4.邮件交换功能 (10)3.1.5.定制应用数据交换 (11)3.2.安全控制功能 (11)3.2.1.访问控制功能 (11)3.2.2.数据内容审查功能 (12)3.2.3.病毒防护功能 (12)3.2.4.文件深度检查功能 (12)3.2.5.入侵检测与防御功能 (13)3.2.6.身份认证功能 (13)3.2.7.虚拟专网(VPN)功能 (13)3.2.8.流量控制功能 (14)3.3.系统监控与审计功能 (14)3.3.1.系统监控功能 (14)3.3.2.日志审计功能 (14)3.3.3.报表管理功能 (15)3.4.高可用性功能 (15)3.4.1.双机热备功能 (15)3.4.2.负载均衡功能 (16)4.产品使用方式 (16)4.1.部署方式 (16)4.2.管理方式 (17)5.产品应用范围 (18)5.1.核心数据库的访问 (18)5.2.核心服务器保护 (19)5.3.内外网络之间的数据同步 (20)1.产品研制背景传统的安全防御体系是以防火墙为核心的防御体系,通过纵深防御、系统联动达到协同保护网络安全的目的。
尽管防火墙在安全防御中作为一种核心的访问控制手段,起到了不可替代的作用,但以防火墙为核心的防御体系已经不能满足网络安全的真正需求。
分析防火墙的发展历程其实一直在追求安全性和系统性能的平衡点。
防火墙工作层次愈低,其性能愈高,安全性就愈差;工作层次愈高,其性能愈差,但安全性愈高。
山石网科安全隔离与信息交换系统版本说明 2.0说明书
Version 2.0
安全隔离与信息交换系统版本说明 V2.0 好的发布概述
发布日期:2021年11月3日
本次为正式版首次公开发布,主要内容为产品型号、产品功能列表。
平台
产品功能列表
浏览器兼容性
以下浏览器通过了WebUI测试,推荐用户使用:
✹Chrome
获得帮助
Hillstone 山石网科安全隔离与信息交换系统配有以下手册,请访问获取:
✹《山石山石网科安全隔离与信息交换系统用户手册》
✹《山石山石网科安全隔离与信息交换系统部署手册》
✹《山石山石网科安全隔离与信息交换系统日志手册》
✹《山石山石网科安全隔离与信息交换系统快速安装手册》
服务热线:400-828-6655
官方网址:。
启明天清安全隔离与信息交换系统
数据库同步模块介绍
数据库同步功能演示
01010010001
PULL
SSL
DB
DB
Client
GAP6000
SSL
PUSH
DB
Client
DB
支持字段级的单向、双向同步
支持数据冲突、及容错处理;
支持完全异构,同构同步结构
支持一对多、多对一、多对多;
支持增量同步、条件同步等10多种同步策略; 支持客户端双机热备、报警功能;
内容
➢天清安全隔离网闸原理与介绍 ➢天清安全隔离网闸功能介绍 ➢GAP6000产品介绍 ➢GAP6000产品案例 ➢单向网闸介绍
13
天清安全隔离网闸原理与介绍
• “2+1”架构:外网主机系统+隔离交换部件+内网主机 系统
可 信 任 网 络
内网主机系统
隔离交换模块
不 可 信 任 网 络
外网主机系统
尽可能安全
互通
硬件结构总结单主:机 防火墙是进行“攻2击+访内1”网问结构控,避制免的一主网机提权后绕开
操作络系统边界单一安OS全工具,而网两来主的闸机隐系患通统过独立隔OS 离,尽来可能保避免OS带
护内网安全,并进行安全数据交换。 协议处理
采用在OSI协议栈的网络 主机系统终止所有协议,隔离模块采用
采用“2+1”架构设计,切断TCP/IP协议通讯,形成网络间的隔离。
14
天清安全隔离网闸原理与介绍
协议分析
内容检查
服务
内
Application
网 主
Presentation
机
Session
系
统
Transport
网神SecSIS 3600安全隔离与信息交换系统 技术白皮书
技术白皮书网神SecSIS 3600安全隔离与信息交换系统本文档解释权归网神信息技术(北京)股份有限公司产品部所有目录1.产品概述 (3)2.产品原理 (4)3.产品说明 (5)4.产品功能说明 (6)4.1丰富的应用模块 (6)4.2访问控制 (7)4.3地址绑定 (7)4.4内容检查 (7)4.5高安全的文件交换 (8)4.6内置的数据库同步模块 (8)4.7融合加密、认证、授权多安全技术于一身 (9)4.8高可用设计 (9)4.9轻松的管理 (9)4.10传输方向控制 (9)4.11协议分析能力 (9)4.12完善的安全审计 (10)4.13强大的抗攻击能力 (10)4.14多样化的身份认证 (10)4.15负载均衡解决方案 (11)1.产品概述随着网络技术的不断应用和完善,Internet正在越来越多地渗透到社会的各个方面。
一方面,企业上网、电子商务、远程教育、远程医疗等一系列网络应用蓬勃发展,人们的日常生活与网络的关系日益密切;另一方面,网络用户组成越来越多样化,出于各种目的的网络入侵和攻击越来越频繁。
人们在享受互联网所带来的丰富、便捷的信息同时,也日益感受到频繁的网络攻击、病毒泛滥、非授权访问、信息泄密等问题所带来的困扰。
传统的安全产品可以以不同的方式满足我们保护数据和网络安全的需要,但不可能完全解决网络间信息的安全交换问题,因为各种安全技术都有其局限性。
为保护重要内部系统的安全,2000年1月,国家保密局发布实施《计算机信息系统国际互联网保密管理规定》,明确要求:“涉及国家秘密的计算机信息系统,不得直接或间接地与国际互联网或其他公共信息网络相连,必须实行物理隔离。
”中共中央办公厅2002年第17号文件《国家信息化领导小组关于我国电子政务建设指导意见》也明确强调:“政务内网和政务外网之间物理隔离,政务外网与互联网之间逻辑隔离。
”在不同安全等级的网络及系统之间实施安全隔离是一个行之有效的安全保密措施,可切断信息泄漏的途径。
网神SecSIS360安全隔离与信息交换系统(网闸)产品介绍09V1.0
专有格式纯文件
隔离交换模块
数据格式化
网 -应用层纯洁数据 外 络 内容检查
网
数据提取
协
协议剥离
议
由内到外
协 数据提取
网
议 协议剥离
机
协议检查 访问控制
阻 互斥 物理开关
断
由外到内
阻 互斥
物理开关
断
协议检查 访问控制
机
会话终结
会话终结
2. 网神网闸产品特色-丰富的功能
网神SecSIS 3600系列网闸功能丰富,可支持多种协议、多 种应用,信息不仅可以单向流动,也可在内外网间双向流动。根 据不同用户的应用需求,网神SecSI…S 3600系列网闸还可为用户 特殊协议或应用定制开发。
• 军队
• 金融
银行办公网络和银行业务网络之间 证券、期货公司专网与外网之间
1. 网神网闸产品简介-产品示意图
中小网络
大型网络
SecSIS3600-E
SecSIS3600-H
1.网神网闸产品简介-产品说明
吞吐 内部交 延时 MTBF( 网络接口
量
换带宽
小时)
SecSIS 500Mb 2Gbps 3600-E ps
的环境中
➢ 自动方式
• 网闸提供文件共享空间 • 通过工具软件,将指定文件夹或者文件自动复制到指定目录 • 支持多级子目录和指定单个文件传输 • 支持多任务,可实现一对多文件交换,一个源端最多可以对应
三个目的端。 • 实现传输后删除或者不删除。 • 实现文件增量传输,不变化不传输,只传输变化的文件。 • 适合于:用户有自己的文件服务器、具有较高的安全性要求的
3. 网神网闸产品功能介绍- FTP访问
网神SecSIS 3600安全隔离与信息交换系统G1500-E026P产品白皮书V7.0.13.1【V8.11.1】
产品白皮书网神SIS 3600安全隔离与信息交换系统本文档解释权归网神信息技术(北京)股份有限公司安全网关中心产品部所有●版权声明Copyright © 2006-2013 网神信息技术(北京)股份有限公司(“网神”)版权所有,侵权必究。
未经网神书面同意,任何人、任何组织不得以任何方式擅自拷贝、发行、传播或引用本文档的任何内容。
●文档信息文档名称网神SecSIS 3600安全隔离与信息交换系统产品白皮书文档版本号V7.0.13.1扩散范围销售/售前/客服/渠道商/用户作者黄熙日期2013/09初审人复审人●版本变更记录时间版本说明作者2012.11 V6.0.12.1 增加G1500-E026M、G9000-E046M、王起立G9000-E246M三个新型号2013.03 V6.0.12.2新增SSL通道、socks代理等功能黄熙2013.09 V7.0.13.1 新增IPV6功能黄熙目录1产品概述 (4)2产品特点 (4)3主要功能 (7)4 产品型号与指标 (14)5 产品资质 (16)5.1 产品资质 (16)5.2 产品荣誉 (16)1产品概述网神SecSIS 3600 安全隔离与信息交换系统能够有效实现内外网络的安全隔离,数据只能以专有数据块方式静态地在内外网络间进行“摆渡”,从而切断了内外网络之间的所有直接连接,保证内外网数据能够安全、可靠地交换。
该系统可广泛应用于政府、企业、军队、电力等需要实施网络安全隔离和数据交换的场合。
2产品特点➢安全高效的体系架构:网神SecSIS 3600安全隔离与信息交换系统采用“2+1”模块结构设计,即包括外网主机模块、内网主机模块和隔离交换模块。
内、外网主机模块具有独立运算单元和存储单元,分别连接可信及不可信网络,对访问请求进行预处理,以实现安全应用数据的剥离。
隔离交换模块采用专用的双通道隔离交换卡实现,通过内嵌的安全芯片完成内外网主机模块间安全的数据交换。