
RADIUS服务器进行MAC验证
RADIUS服务器进行MAC验证,配置nat,使无线接入端连接外网一、实验目的:通过Radius服务器的mac验证和路由器上的nat配置,使得在局域网内的无线设备可以上网。
二、实验拓扑图:三、使用的设备列表:S3610交换机3台AR28路由器1台AP无线路由器1台AC无线控制器1台Radius服务器1台四、具体的配置:步骤一:在AC上设置用户和做mac地址绑定,以及设计无线网<h3c>sys[h3c]sysname AC( 注意,AC为WA2620-AGN,本AC改名字的时候不能只打sys+名字,需要的是完整才能打出来sysname+名字) [AC]int vlan 1[AC-vlan-interfacel]undo ip add[AC-vlan-interfacel]vlan 2[AC-vlan2]vlan 4[AC-vlan4]int vlan 4[AC-vlan-interface4]ip add 192.168.4.1 24[AC-vlan-interface4]quit[AC]radius scheme yu[AC-radius-yu]server-type extended[AC-radius-yu]primary authentication 192.168.5.1[AC-radius-yu]primary accounting 192.168.5.1[AC-radius-yu]key authentication h3c(radius上默认的密钥为h3c,可以重设,所以在配置上需要一致,所以这里配置h3c)[AC-radius-yu]key accounting h3c[AC-radius-yu]user-name-format without-domain(注意:这条指令的意思是,不用域名,让你在radius添加账户时可以不带域名)[AC]radius scheme yu[AC-isp-yu]authentication lan-access radius-scheme yu[AC-isp-yu]authorization lan-access radius-scheme lu[AC-isp-yu]accounting lan-access radius-scheme lu[AC]int g1/0/1[AC-GigabitEthernet1/0/1]port link-type trunk[AC-GigabitEthernet1/0/1]port trunk permit vlan 1 to 2 4 [AC]interface WLAN-ESS7[AC-WLAN-ESS7] port access vlan 2[AC-WLAN-ESS7]port-security port-mode mac-authentication [AC]wlan service-template 7 clear[AC-wlan-st-7]ssid yu[AC-wlan-st-7]bind WLAN-ESS 7[AC-wlan-st-7] service-template enable[AC]wlan ap yu model wa2620-agn[AC-wlan-ap-yu]serial-id 219801A0A89112G03396[AC-wlan-ap-yu]radio 2[AC-wlan-ap-yu-radio-2]service-template 7[AC-wlan-ap-yu-radio-2]radio enable[AC]ip route-static 0.0.0.0 0.0.0.0 192.168.4.254[AC]local –user 90c1151c77db[AC-luser-90c1151c77db]password simple 90c1151c77db(这里是接入的无线客户端的mac地址)步骤二:在AC交换模块上配置连接<ac>oap connet slot 0<acsw>sys[acsw]int vlan 1[acsw-vlan-interfacel]undo ip add[acsw-vlan-interfacel]vlan 2[acsw-vlan2]vlan 4[acsw-vlan4]quit[acsw]interface GigabitEthernet1/0/8[acsw- GigabitEthernet1/0/8]port link-type trunk[acsw- GigabitEthernet1/0/8]port trunk permit vlan 1 to 2 4 [acsw]int g1/0/9[acsw- GigabitEthernet1/0/9] port link-type trunk[acsw- GigabitEthernet1/0/9] port trunk permit vlan 1 to 2 4 步骤三:配置Dhcp中继交换机上的ip地址池[dhcp]vlan 3[dhcp]dhcp enable[dhcp]dhcp server ip-pool 1[dhcp-pool-pool1]network 192.168.1.0 24[dhcp-pool-pool1]gateway-list 192.168.1.254[dhcp-pool-pool1]option 43 hex 80070000 01C0A804 01 [dhcp-pool-pool2]network 192.168.2.0 24[dhcp-pool-pool2]gateway-list 192.168.2.254[dhcp]int vlan 3[dhcp-vlan-interface3]ip add 192.168.3.1 24[dhcp]int e1/0/24[dhcp-Ethernet1/0/24] port access vlan 3[dhcp]rip 1[dhcp-rip-1]network 192.168.3.0[dhcp]dhcp server forbidden-ip 192.168.1.254[dhcp]dhcp server forbidden-ip 192.168.2.254步骤四:作为连接所有设备的交换机,配置其中继功能[sw]vlan 2[sw-vlan2]vlan 3[sw-vlan3]vlan 4[sw-vlan4]vlan 5[sw-vlan5]vlan 6[sw-vlan6]quit[sw] dhcp relay server-group 1 ip 192.168.3.1[sw]int vlan 1[sw-vlan-interfacel]ip add 192.168.1.254 24[sw-vlan-interfacel]dhcp select relay[sw-vlan-interfacel]dhcp relay server-select 1 [sw-vlan-interface2]ip address 192.168.2.254 24 [sw-vlan-interface2]dhcp select relay[sw-vlan-interface2]dhcp relay server-select 1 [sw-vlan-interface3]ip address 192.168.3.254 24 [sw-vlan-interface4]ip address 192.168.4.254 24 [sw-vlan-interface5]ip address 192.168.5.254 24 [sw-vlan-interface6] ip address 192.168.6.254 24 [sw]int e1/0/5[sw-Ethernet1/0/5]port access vlan 5[sw]int e1/0/6[sw- Ethernet1/0/6]port access vlan 2[sw]int e1/0/8[sw-Ethernet1/0/8]port link-type trunk[sw-Ethernet1/0/8]port trunk permit vlan 1 to 2 4 [sw]int e1/0/24[sw- Ethernet1/0/24]port access vlan 3[sw]rip 1[sw-rip-1]network 192.168.1.0[sw-rip-1]network 192.168.2.0[sw-rip-1] network 192.168.3.0[sw-rip-1] network 192.168.4.0[sw-rip-1] network 192.168.5.0[sw-rip-1] network 192.168.6.0[sw]dhcp enble[sw]ip route-static 0.0.0.0 0.0.0.0 192.168.6.1(这里指向下一跳的地址,即连接外网的路由器的接口地址)步骤五:配置路由器上的路由功能[RA]acl number 2000[RA-acl-basic-2000]rule 1 permit source 192.168.2.0 0.0.0.255[RA-acl-basic-2000]rule 2 permit source 192.168.6.0 0.0.0.255 [RA]rip[RA-rip]network 192.168.2.0[RA-rip] network 192.168.6.0[RA]int e0/0[RA- Ethernet0/0]ip add 192.168.6.1 24[RA]int e0/1[RA- Ethernet0/1]ip address 10.3.102.33 24[RA- Ethernet0/1]nat outbound 2000[RA]ip route-static 0.0.0.0 0.0.0.0 10.3.102.1至此,基本配置全部完成步骤五:测试配置结果查看3层注册是否成功假如3层注册不成功,我们应该一环环进行检查,ping测试AC ping switch测试DHCP ping switch测试3层注册成功后,我们检查下DHCP获取情况建立起RADIUS服务器手机连接过程与结果手机客户端连接后的DHCP获取情况查看一下路由器上nat转换的情况接下来看看我们连接的手机是不是可以正常的上网随便上的2个不同的网,再看看上面的各种图片证明,毫无疑问实验成功。
RADIUS认证网络-交换机配置教程
MAC-authentication MAC-authentication domain nynh
2
RADIUS 认证网络
MAC-authentication authmode usernameasmacaddress usernameformat with-hyphen radius scห้องสมุดไป่ตู้eme system radius scheme nynhjg
设置完毕。
3
RADIUS 认证网络
RADIUS 认证网络 华为交换机端配置
教 程
2010 年 9 月 河南南阳
1
RADIUS 认证网络 网络结构: 华为交换机-linux 主机,如图所示: 图中:服务器地址:192.168.1.13
华为交换机地址:192.168.1.221
以下为路由器配置信息,省略了部分无关的信息
server-type standard primary authentication 192.168.1.13(认证服务器地址) primary accounting 192.168.1.13(计费服务器地址) accounting optional key authentication nynhjgds01(这个根据自己需要设置) key accounting nynhjgds01(这个根据自己需要设置) user-name-format without-domain nas-ip 192.168.1.221(这个根据自己设备的设置) accounting-on enable # domain nynh scheme radius-scheme nynhjg domain system state block # vlan 1 #(交换机的地址为:192.168.1.221) interface Vlan-interface1 ip address 192.168.1.221 255.255.255.0 #(在需要认证的端口上打开 MAC 认证,由于端口较多,只列出 2 个端口,其他的端口设置 相同) interface Ethernet1/0/1(由于交换机型号不同,端口表示方式可能不同,请参阅交换机 手册) MAC-authentication # interface Ethernet1/0/2 MAC-authentication # undo irf-fabric authentication-mode
RADIUS_服务器进行MAC地址验证的无线接入实验

RADIUS 服务器进行MAC地址验证的无线接入实验一、实验的内容(1)、DHCP的基本配置。
(2)、DHCP中继的基本配置。
(3)、AP三层注册的基本配置。
(4)、RADIUS服务器的配置。
(5)、NAT的基本配置。
二、实验目的(1)、掌握RADIUS 服务器进行MAC地址验证无线接入的基本工作原理。
(2)、掌握RADIUS 服务器进行MAC地址验证无线接入配置过程,熟悉RADIUS 服务器进行MAC地址验证无线接入的配置。
(3)、了解和熟悉RADIUS 服务器进行MAC地址验证无线接入的配置命令。
三、实验设备实验设备数量备注H3C AR28路由器 1计算机 1 Window xp 做RADIUS服务器H3C 6310交换机 1 做DHCP服务器H3C E328交换机 1 做DHCP中继RS-232配置线 1AP 1AC 1手机STA 1 做无线接入用四、实验网络图和ip地址规划(1)、网络图(2)、Ip地址规划设备名称接口或vlan Ip地址网关DHCP Vlan 3 192.168.3.1/24Router E0/1 10.3.102.124/24E0/0 192.168.6.1/24AC Vlan 4 192.168.4.1/24RADIUS 192.168.5.1/25E328 Vlan 1 192.168.1.254/24Vlan 2 192.168.2.254/24Vlan 3 192.168.3.254/24Vlan 4 192.168.4.254/24Vlan 5 192.168.5.254/24Vlan 6 192.168.6.254/24五、实验过程(1)、中继交换机(E328)的配置<一>配置vlan并将端口划分到vlan中去。
<H3C>system[H3C]sysname E328[E328]vlan 2[E328-vlan2]vlan 3[E328-vlan3]port e1/0/24[E328-vlan3]vlan 4[E328-vlan4]vlan 5[E328-vlan5]port e1/0/5[E328-vlan5]vlan 6[E328-vlan6]port e1/0/23[E328-vlan6]interface e1/0/8[switch-Ethernet1/0/8]port link-type trunk [switch-Ethernet1/0/8]port trunk permit vlan 1 2 4 <二>给vlan配置ip地址[E328-vlan6]interface vlan 1[E3328-vlan-inerface1]ip address 192.168.1.254 24 [E3328-vlan-inerface1]interface vlan 2[E3328-vlan-inerface2]ip address 192.168.2.245 24 [E3328-vlan-inerface2]interface vlan 3[E3328-vlan-inerface3]ip address 192.168.3.254 24 [E3328-vlan-inerface3]interface vlan 4[E3328-vlan-inerface4]ip address 192.168.4,254 24 [E3328-vlan-inerface4]interface vlan 5[E3328-vlan-inerface5]ip address 192.168.5.254 24 [E3328-vlan-inerface5]interface vlan 6[E3328-vlan-inerface6]ip address 192.168.6.254 24 <三>配置中继[E328]dhcp enable[E328]dhcp-server 1 ip 192.168.3.1[E328]interface valn 1[E328-vlan-interface1]dhcp-server 1[E3328-vlan-inerface1]interface vlan 2[E3328-vlan-inerface2]dhcp-server 1<四>配置路由协议是网络导通[E3328-vlan-inerface2]rip[E328-rip-1]network 192.168.1.0[E328-rip-1]network 192.168.2.0[E328-rip-1]network 192.168.3.0[E328-rip-1]network 192.168.4.0[E328-rip-1]network 192.168.5.0[E328-rip-1]network 192.168.6.0[E328-rip-1]quit[E328]ip route-static 0.0.0.0 0 192.168.6.1 (2)、dhcp服务器的配置<一>配置vlan 3并配置ip地址<H3C>system[H3C]sysname dhcp[dhcp]vlan 3[dhcp-vlan3]interface vlan 3[dhcp-vlan-inerface3]ip address 192.168.3.1 24<二>将端口e1/0/24划分到vlan 3中。
H3C-MAC地址认证配置

目录
1 MAC地址认证配置 ............................................................................................................................. 1-1 1.1 MAC地址认证简介............................................................................................................................. 1-1 1.1.1 RADIUS服务器认证方式进行MAC地址认证........................................................................... 1-2 1.1.2 本地认证方式进行MAC地址认证 ............................................................................................ 1-2 1.2 相关概念............................................................................................................................................ 1-2 1.2.1 MAC地址认证定时器 .............................................................................................................. 1-2 1.2.2 静默MAC ................................................................................................................................ 1-2 1.2.3 下发VLAN ............................................................................................................................... 1-3 1.2.4 下发ACL ................................................................................................................................. 1-3 1.2.5 MAC地址认证的Guest VLAN ................................................................................................. 1-3 1.3 配置MAC地址认证............................................................................................................................. 1-3 1.3.1 配置准备 ................................................................................................................................. 1-3 1.3.2 配置过程 ................................................................................................................................. 1-4 1.4 配置MAC地址认证的Guest VLAN..................................................................................................... 1-4 1.4.1 配置准备 ................................................................................................................................. 1-4 1.4.2 配置Guest VLAN .................................................................................................................... 1-5 1.5 MAC地址认证的显示和维护 .............................................................................................................. 1-5 1.6 MAC地址认证典型配置举例 .............................................................................................................. 1-6 1.6.1 MAC地址本地认证 .................................................................................................................. 1-6 1.6.2 MAC地址RADIUS认证 ........................................................................................................... 1-7 1.6.3 下发ACL典型配置举例............................................................................................................ 1-9
802.1X集成Radius认证

802.1X集成Radius认证802.1X是一种网络访问控制协议,它提供了对网络中用户和设备的认证和授权。
Radius(远程身份验证拨号用户服务)是一种用于网络访问控制的认证和授权协议。
802.1X集成Radius认证意味着将这两种协议结合在一起使用,以增强网络的安全性和管理能力。
802.1X协议的主要目的是验证连接到LAN或WLAN的用户或设备的身份,并根据他们的认证状态控制他们的访问权限。
它是一种基于端口的认证方法,只有在用户或设备提供有效的凭证后,才能建立网络连接。
这可以防止未授权的用户或设备访问网络资源,保护网络的安全性。
Radius协议是一种用于网络认证和授权的协议,它通过对用户身份进行验证,并为其分配相应的权限和访问级别来控制网络访问。
Radius服务器负责处理用户认证请求,并与认证服务器进行通信进行身份验证和授权。
集成Radius认证意味着802.1X协议将使用Radius服务器来处理认证请求和授权决策。
802.1X集成Radius认证提供了许多优势。
首先,它增强了网络的安全性。
通过要求用户或设备提供有效的凭证,并通过Radius服务器进行身份验证,可以防止未经授权的用户或设备访问网络资源。
这可以减少网络攻击的风险,保护敏感数据和资源的安全性。
其次,802.1X集成Radius认证提供了更好的管理能力。
通过使用Radius服务器,网络管理员可以更轻松地管理和控制用户对网络资源的访问。
他们可以根据用户的身份和权限,对其进行精确的访问控制。
此外,管理员还可以跟踪和审计用户的网络活动,以确保他们的行为符合网络策略和合规要求。
另外,802.1X集成Radius认证还可以支持灵活的网络配置和部署。
由于Radius协议的灵活性,网络管理员可以根据实际需求和网络拓扑来配置和部署认证和授权策略。
他们可以定义不同的认证方法、访问权限和策略,并将其应用到不同的网络设备和用户上。
最后,802.1X集成Radius认证还提供了互操作性。
mac地址认证配置举例
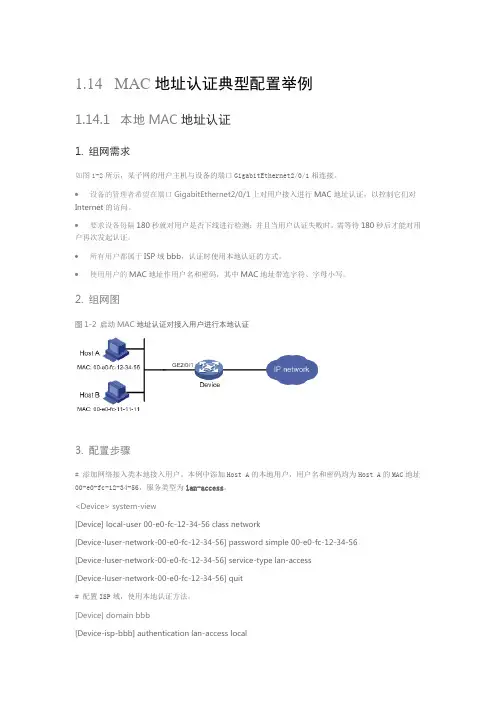
1.14 MAC地址认证典型配置举例1.14.1 本地MAC地址认证1. 组网需求如图1-2所示,某子网的用户主机与设备的端口GigabitEthernet2/0/1相连接。
∙设备的管理者希望在端口GigabitEthernet2/0/1上对用户接入进行MAC地址认证,以控制它们对Internet的访问。
∙要求设备每隔180秒就对用户是否下线进行检测;并且当用户认证失败时,需等待180秒后才能对用户再次发起认证。
∙所有用户都属于ISP域bbb,认证时使用本地认证的方式。
∙使用用户的MAC地址作用户名和密码,其中MAC地址带连字符、字母小写。
2. 组网图图1-2 启动MAC地址认证对接入用户进行本地认证3. 配置步骤# 添加网络接入类本地接入用户。
本例中添加Host A的本地用户,用户名和密码均为Host A的MAC地址00-e0-fc-12-34-56,服务类型为lan-access。
<Device> system-view[Device] local-user 00-e0-fc-12-34-56 class network[Device-luser-network-00-e0-fc-12-34-56] password simple 00-e0-fc-12-34-56[Device-luser-network-00-e0-fc-12-34-56] service-type lan-access[Device-luser-network-00-e0-fc-12-34-56] quit# 配置ISP域,使用本地认证方法。
[Device] domain bbb[Device-isp-bbb] authentication lan-access local[Device-isp-bbb] quit# 开启端口GigabitEthernet2/0/1的MAC地址认证。
[Device] interface gigabitethernet 2/0/1[Device-Gigabitethernet2/0/1] mac-authentication[Device-Gigabitethernet2/0/1] quit# 配置MAC地址认证用户所使用的ISP域。
802.1x下mac地址旁路认证环境

H3C:MAC认证旁路功能
思路
当终端发送无EAPOL认证信息的数据包通过交换机时,交换机若开启了基于MAC的认证功能(MAB),则交换机等待802.1X认证超时后会启动MAB认证以终端MAC作为帐号密码进行认证,如果在RADIUS服务器上已授权许可该MAC地址表,则认证成功,PXE协议通过,PHANTOSYS终端启动,终端进入操作系统后,进行再认证过程,此时先以域帐号进行认证,若不能以域帐号通过认证,则认证失败,再次以MAB通过认证
When the MAC authentication bypass feature is enabled on an 802.1x port, the switch uses the MAC address as the client identity. The authentication server has a database of client MAC addresses that are allowed network access. After detecting a client on an 802.1x port, the switch waits for an Ethernet packet from the client. The switch sends the authentication server a RADIUS-access/request frame with a username and password based on the MAC address. If authorization succeeds, the switch grants the client access to the network. If authorization fails, the switch assigns the port to the guest VLAN if one is configured.
基于freeradius的mac认证
什么是FreeRADIUS?RADIUS是Remote Access Dial In User Service的简称。
RADIUS主要用来提供认证(Authentication)机制,用来辨认使用者的身份与密码–> 确认通过之后,经由授权(Authorization)使用者登入网域使用相关资源–> 并可提供计费(Accounting)机制,保存使用者的网络使用记录。
FreeRADIUS是一款OpenSource软件,基于RADIUS协议,实现RADIUS AAA(Authentication、Authorization、Accounting)功能。
Radius认证的过程:1,supplicant向NAS发起802.1X的EAP0L-START;2,NAS收到EAP0L-START之后发给supplicant一个eap/identity;3,supplicant收到这个eap/identity之后将username作为response发回给NAS;4,NAS将包含有username的eap包封装入RADIUS包的的eap_message属性中,并作为access request包(包ID假定为1)发给RADIUS服务器;5,RADIUS服务器收到这个含有eap_message属性的RADIUS包之后,发回一个带有eap_message(其内部的EAP包为md5 challenge)给NAS;6,NAS收到这个RADIUS包之后将eap_message属性中的EAP包提取出来,然后封装在EAPOL中发给supplicant;7,supplicant收到这个EAP/MD5 CHALLENGE之后将passwd放入EAP包中发给NAS,然后NAS再次打包发给RADIUS8,RADIUS进行认证,如果username和passwd匹配之后认证通过。
目的:搭建freeradius服务器实现用户上网的Mac地址认证环境:centos+freeradius+mysql安装:一、安装openssl二、安装mysql1 2 3 4 5 [root@zhinan~] yun groupinstall "MySQL Database"/#安装MySQL数据库[root@zhinan~] service mysqld start /#启动数据库[root@zhinan~] netstat -nax /#查看3306端口是否在使用,从而确定安装是否成功[root@zhinan~] mysqladmin -u root password '123'/#修改root的密码为123 [root@zhinan~] mysql -u root -p123 /#进入mysql,查看数据库是正常使用。
mac portal原理
mac portal原理
MAC Portal认证是一种基于MAC地址的认证方式,其原理是设备在首次检测到用户的MAC地址后,即启动对该用户的认证操作。
认证过程中不需要用户手动输入用户名或密码。
当终端因无线信号不稳定或离开无线信号覆盖区域导致掉线而重新尝试接入网络时,接入控制设备会把终端的MAC地址发到RADIUS 服务器进行认证。
认证报文丢失、网络设备发生网络震荡等都可能导致MAC认证数据包没有发送到Radius认证服务器,从而调用起Portal认证页面。
在解决此问题时,可以在无线AC上配置,将认证报文的重发次数增多、间隔时间加长,例如:间隔5秒钟发送一次,共发送5次,5次全部全部丢包后,再调取Portal认证页面。
MAC认证
目录第1章 MAC地址认证配置1.1 MAC地址认证简介1.1.1 RADIUS服务器认证方式进行MAC地址认证1.1.2 本地认证方式进行MAC地址认证1.2 相关概念1.2.1 MAC地址认证定时器1.2.2 静默MAC1.3 MAC地址认证基本功能配置1.3.1 MAC地址认证基本功能配置1.4 MAC地址认证增强功能配置1.4.1 MAC地址认证增强功能配置任务1.4.2 配置Guest VLAN1.4.3 配置端口下MAC地址认证用户的最大数量1.4.4 配置端口的静默MAC功能1.5 MAC地址认证配置显示和维护1.6 MAC地址认证配置举例第1章 MAC地址认证配置1.1 MAC地址认证简介MAC地址认证是一种基于端口和MAC地址对用户访问网络的权限进行控制的认证方法,它不需要用户安装任何客户端认证软件。
交换机在首次检测到用户的MAC 地址以后,即启动对该用户的认证操作。
认证过程中,也不需要用户手动输入用户名或者密码。
S3100系列以太网交换机进行MAC地址认证时,可采用两种认证方式:●通过RADIUS服务器认证●本地认证当认证方式确定后,用户可根据需求选择以下一种类型的认证用户名:●MAC地址用户名:使用用户的MAC地址作为认证时的用户名和密码。
●固定用户名:所有用户均使用在交换机上预先配置的本地用户名和密码进行认证,因此用户能否通过认证取决于该用户名和密码是否正确及此用户名的最大用户数属性控制(具体内容请参见本手册“AAA”中的配置本地用户属性部分)。
1.1.1 RADIUS服务器认证方式进行MAC地址认证当选用RADIUS服务器认证方式进行MAC地址认证时,交换机作为RADIUS客户端,与RADIUS服务器配合完成MAC地址认证操作:●采用MAC地址用户名时,交换机将检测到的用户MAC地址作为用户名和密码发送给RADIUS服务器。
●采用固定用户名时,交换机将已经在本地配置的用户名和密码作为待认证用户的用户名和密码,发送给RADIUS服务器。
radius用法
radius用法
RADIUS(Remote Authentication Dial-In User Service)是一种用于远程用户访问验证和管理的协议。
它广泛应用于企业网络和ISP环境,用于提供对网络资源的远程访问控制。
以下是RADIUS的主要用法:
用户验证:RADIUS可以用于对远程用户进行身份验证,通过用户名和密码进行匹配,并可结合加密算法实现安全传输。
用户验证可以限制未经授权的用户访问网络资源。
动态分配资源:RADIUS可以根据用户的身份和权限,动态分配网络资源,如IP地址、VLAN、MAC地址等。
这有助于实现灵活的网络管理,满足不同用户的资源需求。
客户端配置:RADIUS可以通过配置客户端来实现对网络设备的远程管理,如交换机、路由器、VPN设备等。
通过RADIUS服务器发送的配置命令,可以实现对设备的远程管理和控制。
访问控制:RADIUS可以限制或允许特定用户访问特定的网络资源,如限制某个IP地址范围的访问、限制特定时间段内的访问等。
这有助于提高网络安全性和可靠性。
计费和审计:RADIUS可以记录用户的网络活动和访问记录,用于计费和审计目的。
通过收集和分析RADIUS日志,可以对用户的使用情况进行统计和分析,以优化资源管理和计费策略。
为了实现RADIUS的功能,需要部署RADIUS服务器,并在网络设备上配置RADIUS客户端。
RADIUS服务器和客户端之间通过UDP协议进行通信,使用1812端口进行用户认证,使用1813端口进行计费信息传输。
同时,为了确保安全性,应该使用加密算法对传输的数据进行加密。