
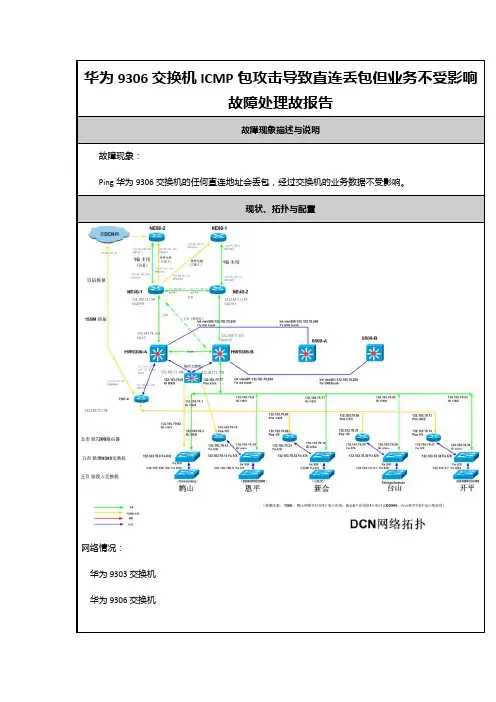
JS-华为9306交换机ICMP包攻击导致直连丢包但业务不受影响故障处理
故障现象及处理
步骤一:1、在交换机9306-B上通过命令display logbuffer查看
Apr 23 2012 14:25:16 JM-SN5L-DCN-9306-2 %%01QOSE/4/CPCAR_DROP_LPU(l): Some packets are dropped by cpcar on the LPU in slot 1. (Protocol=icmp, Drop-Count=0529546)
Apr 23 2012 14:25:16 JM-SN5L-DCN-9306-2 %%01QOSE/4/CPCAR_DROP_MPU(l): Some packets are dropped by cpcar on the MPU. (Protocol=icmp, Drop-Count=049663)
Apr 23 2012 14:15:16 JM-SN5L-DCN-9306-2 %%01QOSE/4/CPCAR_DROP_LPU(l): Some packets are dropped by cpcar on the LPU in slot 1. (Protocol=icmp, Drop-Count=0489843)
Apr 23 2012 14:15:16 JM-SN5L-DCN-9306-2 %%01QOSE/4/CPCAR_DROP_MPU(l): Some packets are dropped by cpcar on the MPU. (Protocol=icmp, Drop-Count=049826)
Apr 23 2012 14:09:39 JM-SN5L-DCN-9306-2 %%01HWCM/4/EXIT(l): Exit from configure mode.
Apr 23 2012 14:05:16 JM-SN5L-DCN-9306-2 %%01QOSE/4/CPCAR_DROP_LPU(l): Some packets are dropped by cpcar on the LPU in slot 1. (Protocol=icmp, Drop-Count=0483657)
大量的icmp包到达设备后由主引擎和slot1的CPCAR进行丢弃。
2、在交换机9306-B上通过命令display cpu-defend statistics all查看
CPCAR on mainboard
-------------------------------------------------------------------------------
Packet Type Pass(Bytes) Drop(Bytes) Pass(Packets) Drop(Packets)
stp 0 0 0 0
smart-link 0 0 0 0
ldt 0 0 0 0
lacp 0 0 0 0
lldp 0 0 0 0
dldp 0 0 0 0
vrrp 0 0 0 0
isis 0 0 0 0
igmp 0 0 0 0
pim 0 0 0 0
rip 0 0 0 0
bgp 88257 0 1175 0 mpls-rsvp 0 0 0 0 mpls-ldp 0 0 0 0
ttl-expired 0 0 0 0
icmp 118941948 52491134 1828397 807336 eoam-3ah 0 0 0 0 mpls-ping 0 0 0 0 mpls-ttl-expired 0 0 0 0
ntp 0 0 0 0 ripng 0 0 0 0 ospfv3 0 0 0 0 bgp4plus 0 0 0 0 pimv6 0 0 0 0 hotlimit 0 0 0 0
vrrp6 0 0 0 0 mld 13130 0 135 0 icmpv6 0 0 0 0 telnet 800735 0 12506 0 ssh 0 0 0 0
ftp 0 0 0 0 snmp 0 0 0 0 radius 0 0 0 0
hw-tacacs 0 0 0 0 tcp 14052 0 198 0 mpls-fib-hit 0 0 0 0
fib-hit 0 0 0 0
arp-miss 16302 0 207 0 unknown-packet 0 0 0 0
pppoe 0 0 0 0 bpdu-tunnel 0 0 0 0 rrpp 0 0 0 0 udp-helper 0 0 0 0 -------------------------------------------------------------------------------
CPCAR on slot 1
-------------------------------------------------------------------------------
Packet Type Pass(Bytes) Drop(Bytes) Pass(Packets) Drop(Packets) arp-request 11968 0 176 0 arp-reply 4420 0 66 0 stp 0 0 0 0 smart-link 0 0 0 0 ldt 0 0 0 0 lacp 0 0 0 0 lldp 0 0 0 0 dldp 0 0 0 0 vrrp 0 0 0 0 mpls-oam 0 0 0 0 isis 0 0 0 0 dhcp-client 0 0 0 0 dhcp-server 0 0 0 0 igmp 0 0 0 0 pim 0 0 0 0 rip 0 0 0 0 ospf 2122962 0 22963 0 bgp 91561 0 1175 0 bfd 0 0 0 0 mpls-rsvp 0 0 0 0
ttl-expired 143622 0 1453 0 icmp 180788146 622068196 2626569 9079349 eoam-3ah 0 0 0 0 eoam-1ag 0 0 0 0 mpls-ping 0 0 0 0 mpls-ttl-expired 0 0 0 0
ntp 0 0 0 0 8021x 0 0 0 0 http 0 0 0 0 ripng 0 0 0 0 ospfv3 0 0 0 0 bgp4plus 0 0 0 0 pimv6 0 0 0 0 hotlimit 0 0 0 0
vrrp6 0 0 0 0 dhcpv6-request 0 0 0 0 dhcpv6-reply 0 0 0 0
mld 13670 0 135 0 icmpv6 0 0 0 0 hvrp 0 0 0 0 telnet 853955 136 12553 2 ssh 0 0 0 0
ftp 0 0 0 0 snmp 0 0 0 0 radius 0 0 0 0
hw-tacacs 0 0 0 0
tcp 13392 0 180 0 mpls-fib-hit 0 0 0 0。
丢包解决方案

丢包解决方案一、问题描述在网络通信过程中,时常会浮现数据包丢失的情况,即发送方发送的数据包在传输过程中未能到达接收方。
这种情况会导致通信质量下降,影响用户体验和数据传输的可靠性。
因此,需要制定一套丢包解决方案,以提高网络通信的稳定性和可靠性。
二、解决方案1. 检查网络连接首先,需要检查网络连接是否稳定。
可以通过ping命令或者网络监测工具来检测网络延迟和丢包情况。
如果发现网络连接不稳定,可以尝试重新连接网络或者更换网络设备。
2. 优化网络设备配置对于网络设备,如路由器、交换机等,需要进行合理的配置和管理。
可以采取以下措施来优化网络设备配置:- 更新设备固件:及时更新设备的固件版本,以修复已知的丢包问题和提升设备性能。
- 调整缓冲区大小:根据网络负载情况,合理调整设备的缓冲区大小,以减少丢包的可能性。
- 优化路由表:检查并优化路由表,确保数据包能够按照最优路径进行传输,减少丢包的可能性。
3. 使用可靠的传输协议在数据传输过程中,选择可靠的传输协议可以减少丢包的风险。
TCP协议是一种可靠的传输协议,它通过序列号、确认应答和重传机制来保证数据的可靠传输。
相比之下,UDP协议是一种不可靠的传输协议,不提供丢包重传机制。
因此,在对数据可靠性要求较高的场景下,应优先选择使用TCP协议。
4. 使用前向纠错技术前向纠错技术可以在一定程度上修复丢失的数据包,提高数据传输的可靠性。
常见的前向纠错技术包括海明码、RS码等。
这些技术通过在数据包中添加冗余信息,使得接收方能够根据冗余信息恢复丢失的数据包。
在设计数据传输方案时,可以考虑引入前向纠错技术来降低丢包率。
5. 使用数据包重传机制为了保证数据的可靠传输,可以引入数据包重传机制。
当发送方发现某个数据包丢失时,会主动重传该数据包,直到接收方确认收到为止。
这种机制可以有效降低丢包率,提高数据传输的可靠性。
常见的数据包重传机制包括停等协议、选择重传协议等。
6. 实施流量控制和拥塞控制流量控制和拥塞控制是保证网络通信稳定的重要手段。
交换机丢包故障处理
定位思路
二层不通
判定丢包点
检查VLAN+MAC
检查接口与链路
检查出口拥塞
联系华为技术支持
第一步:判定丢包设备
1)根据流量转发路径,在流量的入接口和出接口分别配置流量统计。
1. 配置流量统计策略 # acl 3999 rule permit icmp source 1.1.1.1 0 destination 2.2.2.2 0 # traffic classifier test
if-match acl 3999 traffic behavior test statistic enable traffic policy test classfier test behavior test #
通过ACL匹配1.1.1.1 向 2.2.2.2 的ping报文.
通过traffic policy引用ACL.
[Quidway]dislay vlan 100
--------------------------------------------------------------------------------
U: Up; D: Down; TG: Tagged; UT: Untagged;
MP: Vlan-mapping;
ST: Vlan-stacking;
#: ProtocolTransparent-vlan; *: Management-vlan;
--------------------------------------------------------------------------------
VID Type Ports -------------------------------------------------------------------------------100 common UT:Eth-Trunk100(D)
JS 华为9306交换机ICMP包攻击导致直连丢包但业务不受影响故障处理
0 0 0 0 0 0 0
0 0 0 0 0 0 0
0 0 0
0 0 0 0 0 0 2 0 0 0 0 0 0
0 0 136 0 0
0 0 0
fib-hit arp-miss unknhopbyhop pppoe bpdu-tunnel
9000 17034 0 13717348 0 0 0
步骤三:业务恢复(在交换机上针对上述的三个网段的 ICMP 包进行黑名单处理) acl number 3100 rule 5 permit icmp source 132.103.145.0 0.0.0.255 rule 10 permit icmp source 132.103.147.0 0.0.0.255 rule 15 permit icmp source 132.103.146.0 0.0.0.255 # cpu-defend policy 1 blacklist 1 acl 3100 # slot 1 cpu-defend-policy 1 处理后,icmp 处理恢复正常,直连 ping 也不再丢包。并且观察了一天后,也正常。 因此,攻击源在鹤山本地。
mpls-ldp ttl-expired icmp eoam-3ah eoam-1ag mpls-ping mpls-ttl-expired ntp 8021x http ripng ospfv3 bgp4plus pimv6 hotlimit vrrp6 dhcpv6-request dhcpv6-reply mld icmpv6 hvrp telnet ssh ftp snmp radius hw-tacacs tcp mpls-fib-hit 0 0 143622
ospf bgp mpls-rsvp mpls-ldp ttl-expired icmp eoam-3ah mpls-ping mpls-ttl-expired ntp ripng ospfv3 bgp4plus pimv6 hotlimit vrrp6 mld icmpv6 telnet ssh ftp snmp radius hw-tacacs tcp mpls-fib-hit fib-hit arp-miss unknown-packet
如何解决网络丢包问题:网络故障诊断与解决(三)

如何解决网络丢包问题:网络故障诊断与解决在如今高度互联的时代,网络成为了人们生活和工作中不可或缺的一部分。
然而,随着网络规模的扩大和用户数量的增加,网络丢包问题也变得越来越常见。
网络丢包不仅会影响网速和数据传输的稳定性,还可能造成在线游戏延迟、视频卡顿等影响用户体验的问题。
本文将从网络故障诊断与解决两个方面,探讨如何解决网络丢包问题。
一、网络故障诊断1. 使用ping命令检测网络连通性网络丢包是指在数据传输过程中,由于网络拥堵、路由器故障等原因导致部分数据包无法到达目的地。
对于网络丢包的故障诊断,首先可以使用ping命令进行检测。
在命令行中输入ping +目标IP地址,如“ping2. 使用traceroute命令追踪网络路径如果发现网络丢包问题,可以使用traceroute命令来追踪数据包传输的路径。
在命令行中输入traceroute +目标IP地址,如“traceroute3. 分析网络设备日志网络设备(如路由器、交换机)通常会记录重要的日志信息,包括丢包情况、故障记录等。
通过查看网络设备的日志,可以获取更多关于网络故障的详细信息,帮助定位问题所在。
可以通过Telnet、SSH等方式登录网络设备,然后使用命令查看日志,如“show log”、“show interface”等。
二、网络故障解决1. 优化网络配置网络丢包问题常常与网络拥堵和带宽不足有关。
为了解决这些问题,可以考虑对网络进行优化配置。
首先,确定网络带宽是否满足当前用户的需求,如果不足,可以考虑升级网络带宽。
其次,对网络路由器进行优化配置,如设置优先级、调整传输速率等,以减少网络拥堵和丢包情况。
2. 更新网络设备驱动程序在一些情况下,网络丢包问题可能是由于网络设备驱动程序过旧或不兼容造成的。
为了解决这个问题,可以尝试更新网络设备的驱动程序。
可以通过官方网站或设备厂商提供的支持页面下载最新的驱动程序,并按照说明进行安装和更新。
3. 检查网络线路和硬件设备有时,网络丢包问题可能与网络线路或硬件设备损坏有关。
丢包解决方案
丢包解决方案引言概述:在网络通信中,丢包是指在数据传输过程中,部分数据包未能到达目的地。
丢包问题会导致网络连接不稳定,影响数据传输的可靠性和效率。
为了解决丢包问题,需要采取一系列的解决方案。
本文将介绍丢包问题的原因,并提供五个部分的解决方案,包括网络优化、硬件升级、错误恢复机制、负载均衡和数据压缩。
一、网络优化1.1 提升带宽:丢包问题可能是由于网络带宽不足导致的。
通过增加网络带宽,可以提高数据传输的速度和稳定性,减少丢包的发生。
1.2 优化网络拓扑结构:合理规划网络拓扑结构,减少网络节点之间的跳数和延迟,可以降低丢包的概率。
采用更高效的路由算法和拓扑优化工具,可以改善网络连接质量。
1.3 配置QoS(Quality of Service)策略:通过合理配置QoS策略,可以对不同类型的数据流进行优先级管理,确保重要数据的传输优先级高于其他数据,从而减少丢包的影响。
二、硬件升级2.1 更新网络设备:老旧的网络设备可能会导致丢包问题。
通过升级交换机、路由器等网络设备,可以提升硬件性能,增强数据传输的稳定性和可靠性。
2.2 优化网络接口:网络接口是连接设备和网络的关键部分,对丢包问题有着重要影响。
通过更换高性能的网络接口卡、光纤等,可以提高数据传输的质量,减少丢包的发生。
2.3 配置硬件防火墙:硬件防火墙可以对网络流量进行过滤和检查,防止恶意攻击和异常流量对网络造成干扰,从而降低丢包的风险。
三、错误恢复机制3.1 使用前向纠错码(Forward Error Correction):前向纠错码是一种纠正数据传输过程中错误的技术。
通过在数据包中添加冗余信息,接收端可以根据这些冗余信息纠正部分错误,减少丢包的影响。
3.2 采用ARQ(Automatic Repeat Request)协议:ARQ协议是一种自动重传请求的协议,当接收端检测到丢包时,会向发送端发送重传请求,以便重新发送丢失的数据包。
3.3 配置流控制机制:流控制机制可以控制数据的传输速率,避免发送端过快发送数据导致接收端丢包。
丢包解决方案
丢包解决方案一、问题描述在网络通信中,丢包是指数据包在传输过程中丢失或者未能按时到达目的地的情况。
丢包问题严重影响了网络通信的质量和稳定性,给用户的使用体验带来了很大困扰。
因此,需要制定一套丢包解决方案,以提高网络通信的可靠性和稳定性。
二、问题原因分析1. 网络拥堵:网络中的数据传输量超过了网络设备的处理能力,导致数据包丢失。
2. 网络故障:网络设备或者链路浮现故障,导致数据包无法正常传输。
3. 网络延迟:网络延迟过高,导致数据包在传输过程中超时丢失。
4. 网络颤动:网络信号不稳定,导致数据包在传输过程中丢失。
三、解决方案针对丢包问题,可以采取以下解决方案,以提高网络通信的可靠性和稳定性。
1. 网络设备升级对于网络拥堵和故障问题,可以考虑进行网络设备的升级。
升级后的设备具有更高的处理能力和更好的稳定性,能够更好地应对大流量和故障情况,减少丢包的发生。
2. 网络链路优化通过优化网络链路,可以减少丢包的发生。
可以使用链路聚合技术,将多个链路进行聚合,提高网络带宽和稳定性;同时,可以使用网络负载均衡技术,将网络流量均衡地分配到多条链路上,减少单条链路的负载,降低丢包的概率。
3. 数据包重传机制在网络通信中,可以引入数据包重传机制,以解决丢包问题。
当发现数据包丢失时,发送端可以主动进行数据包的重传,确保数据包能够成功到达目的地。
同时,可以使用序列号和确认机制,确保数据包的有序传输。
4. 网络质量监测建立网络质量监测系统,实时监测网络的延迟、颤动和丢包率等指标。
一旦发现网络质量异常,及时采取措施进行排查和修复,以减少丢包问题的发生。
5. 数据压缩和加密对于需要传输的数据,可以使用数据压缩技术,减少数据包的大小,降低丢包的概率。
同时,可以使用数据加密技术,保护数据的安全性,在传输过程中防止数据包被篡改或者截获。
6. 容灾备份建立容灾备份系统,实现数据的冗余存储和备份。
在发生丢包问题时,可以及时从备份系统中恢复数据,减少数据丢失的影响。
丢包解决方案
丢包解决方案一、问题描述在网络通信过程中,丢包是指发送方将数据包发送到接收方时,由于各种原因导致部份或者全部数据包丢失的现象。
丢包问题严重影响了网络通信的效率和稳定性,因此需要寻觅解决方案来解决丢包问题。
二、问题原因分析1. 网络拥堵:当网络流量过大,网络设备无法及时处理所有数据包时,就会浮现丢包现象。
2. 网络延迟:当网络延迟过高,数据包在传输过程中需要花费较长期,容易导致数据包丢失。
3. 网络故障:网络设备故障、路线中断等问题都可能导致数据包丢失。
4. 数据包冲突:当多个数据包同时发送到同一个目的地时,可能会发生数据包冲突,导致部份数据包丢失。
三、解决方案针对丢包问题,可以采取以下解决方案来提高网络通信的稳定性和可靠性。
1. 使用可靠传输协议可靠传输协议能够确保数据包的可靠传输,即使浮现丢包情况也能进行重传,保证数据的完整性。
常用的可靠传输协议包括TCP(Transmission Control Protocol)和SCTP(Stream Control Transmission Protocol)。
2. 优化网络拓扑结构通过优化网络拓扑结构,合理规划网络设备的布局和连接方式,可以减少网络拥堵和延迟,降低丢包率。
可以考虑使用负载均衡技术、增加带宽、优化路由等方法来优化网络拓扑结构。
3. 使用数据包重传机制在传输过程中,如果发现数据包丢失,可以通过数据包重传机制进行重传,确保数据的完整性。
可以根据具体情况设置重传时间间隔和重传次数,以平衡传输效率和可靠性。
4. 引入流量控制和拥塞控制机制流量控制和拥塞控制机制可以有效地调节数据包的传输速率,避免网络拥堵和丢包现象的发生。
常见的流量控制和拥塞控制算法包括TCP的滑动窗口机制和拥塞避免算法。
5. 定期进行网络设备维护定期对网络设备进行维护和检修,及时发现并解决网络故障,可以减少丢包问题的发生。
维护工作包括设备清洁、固件升级、故障排查等。
6. 使用冗余技术冗余技术可以在一定程度上提高数据的可靠性和容错性。
丢包解决方案
丢包解决方案一、问题描述:在网络通信中,丢包是指在数据传输过程中,部分或全部数据包丢失的情况。
丢包问题严重影响了网络通信的质量和稳定性,需要找到解决方案来解决这一问题。
二、问题原因分析:1. 网络拥塞:当网络中的数据流量超过网络设备的处理能力时,会导致数据包丢失。
2. 网络延迟:数据包在传输过程中,由于网络延迟过高,导致数据包超时丢失。
3. 网络故障:网络设备故障、线路故障等因素导致数据包丢失。
4. 网络环境不稳定:网络环境不稳定,如无线网络信号不稳定,也会导致数据包丢失。
三、解决方案:1. 网络优化:- 使用负载均衡器:通过将网络流量分散到多个服务器上,避免单一服务器过载,降低丢包率。
- 优化网络拓扑结构:合理规划网络设备的布局和连接方式,减少网络拥塞的可能性。
- 提高带宽:增加网络带宽,提高数据传输速度,减少丢包的可能性。
2. 数据包重传机制:- 使用可靠传输协议:如TCP协议,具备数据包重传机制,确保数据的可靠传输。
- 设置超时重传:当数据包在传输过程中超时未收到确认信息时,触发重传机制,保证数据的完整性。
3. 网络监控与故障排除:- 实时监控网络状态:使用网络监控工具,及时发现网络故障,并采取措施进行修复。
- 定期检查网络设备:定期检查网络设备的运行状态,及时发现并修复故障设备,减少丢包的可能性。
4. 网络设备升级:- 更新固件和驱动程序:定期更新网络设备的固件和驱动程序,以修复已知的丢包问题。
- 替换老化设备:老化的网络设备容易出现故障,及时替换老化设备,提高网络的稳定性。
5. 优化网络应用:- 优化应用程序:对网络应用程序进行优化,减少数据包的大小和数量,降低丢包的可能性。
- 使用流量控制机制:对网络应用程序进行流量控制,避免发送过多的数据包,导致网络拥塞和丢包。
四、解决方案效果评估:1. 监控丢包率:使用网络监控工具实时监测丢包率,评估解决方案的效果。
2. 测试网络性能:进行网络性能测试,评估丢包问题是否得到有效解决。
Ping丢包率大 交换机端口故障惹的祸
Ping丢包率大交换机端口故障惹的祸摘要:交换机端口出现故障,究其原因是因为交换机自身的性能发生老化,这就意味着故障交换机的确出现了硬件性能下降的现象,因此会出现上网数据丢包严重的现象。
下面就来介绍一下解决方法,希望对大家有所帮助。
一、简单介绍Ping丢包率概念数据在网络中是被分成一个个数据包传输的,每个数据包中都有表示数据的信息和提供数据路由的桢。
而数据包在一般介质中传播是总有一小部分由于两个终端的距离过大会丢失,而大部分数据包都会到达目的终端。
所谓网络丢包率是数据包丢失部分与所传数据包总数的比值。
正常传输时网络丢包率应该控制在一定范围内。
在cmd 中键入ping [网址],显示最后一行(x% loss)就是对目标地址ping包的丢包率。
二、了解一下单位互联网用户宽带接入方式拓扑图(如图1所示)▲图1三、解决问题的步骤方向这次我们要解决的问题是用户电脑丢包严重,有时会影响用户正常上网,这次解决问题的方法是顺藤摸瓜,意思是说由用户电脑自下而上查找问题。
四、分步骤判断出问题所在。
(一)介绍造成用户PC上网丢包原因:1、计算机网卡是否损坏;2、RJ45头是否损坏,是否线路错误;3、网线是否折伤;4、设备故障;下面首先使用用户的电脑,在cmd 中键入ipconfig显示如图2所示▲图2得到该网络的网关(Default Gateway)后,ping 192.168.0.2 -t得到该网络丢包率大如图3所示得到上述信息后,为了排除故障点,用自己随身携带的笔记本ping192.168.0.2得到的结果依然如图3所示,首先可以排除不是用户电脑网卡的故障。
接着查看用户水晶头是否制作规范,为了保险起见,将水晶头截掉重新做了新的水晶头,可是故障依旧。
这时候就要从用户这台机器脱离向上找问题,即顺藤摸瓜的方法。
为了能在24口交换机中迅速定位那根网线是该用户的,我们需要用户帮助我不停地做从网口上拔插网线动作,我就可在交换机指示灯处看到某个灯一灭一亮,注意这里说的一灭一亮并不是频闪,而是灭了又亮。
什么是网络丢包,如何处理?
什么是网络丢包,如何处理?1 什么是网络丢包网络丢包是在使用Ping对目的站进行询问时,数据包由于各种原因在信道中丢失的现象。
Ping命令使用了ICMP回送请求与回送回答报文。
ICMP回送请求报文是主机或路由器向一个特定的目的主机发出的询问,收到此报文的机器必须给源主机发送ICMP回送回答报文。
这种询问报文,是用来测试目的站是否可到达以及了解其状态。
需要指出的是,Ping命令是直接使用网络层ICMP协议的一个例子,它没有通过运输层的UDP或TCP 协议。
网络丢包是网络中常见的故障之一,它会引起网速降低甚至造成网络中断。
发生网络故障在所难免,但是如何快速隔离和排除故障是网络工程师应该具备的基本素质。
2 常见的丢包故障现象+处理方法1)网络数据包发送时通时断,丢包严重【故障现象】通常故障发生时,该方向网络出现震荡性中断。
使用Ping 命令测试,发现在一段时间内数据包发送延时比正常值略高,间隔一小段时间数据包又全部丢失,丢包率超过60%,丢包曲线成规则状,网络服务基本不可用。
【故障分析】在局域网中引起网络发生振荡性时断时通,一般可能是由于互连的交换机中的某两个交换机间出现了环路,或者某个交换机的两个端口直接相连。
这样就会造成局域网的生成树协议构建失败,不断重复检查并试图构建新的生成树网络,从而导致网络振荡性通断。
同时,伴随着交换机间不断重复地发送广播包,就会形成“广播风暴”,使交换机负担过重,网络传输通道严重被堵塞,无法正常的处理通信数据。
环路虽然可能出现在某个接入交换机上,但会影响整个以三层交换机为核心的局域网的稳定运行。
【故障处理】当发现网络数据包发送时通时断,丢包严重,特别是整个单位或整个楼层出现振荡性中断现象时,则可以判定应该是该单位的某个交换机上出现了环路所致。
作为网络管理人员应首先查看各接入交换机的指示灯闪烁状态,通常出现环路状况会指示灯会急速闪烁,次数每秒4次以上,所环交换机更为突出。
逐个拨出交换机级联接入网线,同时实时监控交换机状态,在拨下某端口网线后,交换机指示灯恢复正常状态,再进一步查找,会发现该连接线的末端有线路形成环路,清理该网线后,网络恢复畅通。