
实验5 交换机VLAN的划分和配置实验
实验5 交换机VLAN 的划分和配置实验
一、实验目的
1. 了解VLAN 的相关技术
2. 熟悉华为交换机VLAN 的划分和配置
3. 熟悉交换机VLAN Trunk 的配置
二、实验环境 1、使用Console 口配置交换机 Console 口配置连接较为简单,只需要用专用配置电缆将配置用主机通信串口和路由器的Console 口连接起来即可,其配置连接如图1所示:
图1 Console 口配置交换机
配置时使用Windows 操作系统附带的超级终端软件进行命令配置,其具体操作步骤如下:
(1) 首先启动超级终端,点击windows 的开始 →程序→附件→通讯→超
级终端,启动超级终端;
(2) 根据提示输入连接描述名称后确定,在选择连接时使用COM1后单击
“确定”按钮将弹出如图2所示的端口属性设置窗口,并按照如下参数设定串口属性后单击“确定”按钮。
图2 超级终端串口属性配置
此时,我们已经成功完成超级终端的启动。
如果您已经将线缆按照要求连接
程序 附通
超级终
Ethernet
consol e
网
串口
好,并且交换机已经启动,此时按Enter键,将进入交换机的用户视图并出现如下标识符:<Qudiway>
2、实验环境搭建(使用华为网络配置模拟软件HW-RouteSim 3.0)
华为S3026交换机二台,Linux操作系统PC机四台,Console控制线二根,直连网络线及电源线若干。
按照下图进行连接,并完成配置。
图1 VLAN配置实验网络拓扑图
三、实验原理
1、VLAN简介
●VLAN(Virtual Local Area Network),是一种通过将局域网内的设备逻辑
地而不是物理地划分成一个个网段从而实现虚拟工作组的技术,IEEE于1999年颁布了用以标准化VLAN实现方案的IEEE 802.1Q协议标准。
●VLAN技术允许网络管理者将一个物理的LAN逻辑地划分成不同的广播
域(或称虚拟LAN,即VLAN),每一个VLAN都包含一组有着相同需求的计算机,由于VLAN是逻辑地而不是物理地划分,所以同一个VLAN内的各个计算机无须放置在同一个物理空间里,即这些计算机不一定属于同一个物理LAN网段(跨交换机)。
●VLAN的优势在于VLAN内部的广播和单播流量不会被转发到其它VLAN
中,从而有助于控制网络流量、减少设备投资、简化网络管理、提高网络安全性。
●冲突域(广播域)
●
2、VLAN端口
从交换机处理VLAN数据帧的不同,我们可以将交换机的端口分为两类:一类是只能传送标准以太网帧的端口,被称为Acess端口;另一类是既可以传送有VLAN标签的数据帧也可以传送标准以太网帧的端口,称为Trunk端口。
Acess端口一般是指那些连接不支持VLAN技术的终端设备的端口,这些端口接收到的数据帧都不包含VLAN标签,而向外发送数据帧时,必须保证数据帧中不包含VALN标签。
Trunk端口一般是指那些连接支持VLAN技术的网络设备(如交换机)的端口,这些端口接收到的数据帧一般包含VLAN标签(数据帧VLAN ID 和端口缺省VLAN ID相同除外),而向外发送数据帧时,必须保证接收端能够区分不同VLAN 的数据帧,故常常需要添加VLAN标签(数据帧VLAN ID和端口缺省VLAN ID 相同除外)。
3、华为交换机VLN配置步骤和命令
对VLAN进行配置时,首先应根据需求创建VLAN,之后配置VLAN接口及参数等,VLAN配置包括:
➢创建/删除VLAN
➢为VLAN指定以太网端口
➢指定/删除VLAN描述字符
➢指定端口为Trunk,配置允许通过的VLAN ID
Quidway交换机S3026E主要有5种视图,每个视图下都有专属该视图的命令,在其他视图下不能使用,有些视图则可以在任何视图下使用。
视图之间的关系如下:
1)创建/删除VLAN
在系统视图下进行下列配置。
视图切换命令
可以使用下面的命令来创建/删除设备VLAN 。
表1-2
创建/删除VLAN
创建VLAN 时,如果该VLAN 已存在,则直接进入该VLAN 视图;如果该VLAN
不存在,则此配置任务将首先创建VLAN ,然后进入VLAN 视图。
vlan_id 为VLAN 的ID 号。
注意:缺省VLAN 即VLAN 1不能被删除。
2)给VLAN 指定以太网端口 在VLAN 视图下进行下列配置,可以使用下面的命令来给VLAN 指定以太网端口。
表1-3 给VLAN 指定端口
注意:关键字to 之后的端口号要大于或等于to 之前的端口号,并要保证采用to 形式输入的端口类型相同,两者之间包含的端口都存在。
命令中&<1-10>表示参数可重复次数,最小为1,最大为10。
另外,所输入的端口中不能包含Trunk 类型的端口。
缺省情况下,系统将所有端口都加入到一个缺省的VLAN 中,该VLAN 的ID 为1。
3)指定/删除VLAN 描述字符 在VLAN 视图下进行下列配置。
可以使用下面的命令来指定/删除VLAN 描述字符。
描述字符串是为了区分各个VLAN ,如小组名称、部门名称等。
表1-4 指定/删除VLAN 描述字符
操作命令
给指定的VLAN指定一个描述字符串description string
删除指定VLAN的描述字符串 undo description 缺省情况下,描述字符串为空。
4)VLAN显示和调试
在完成上述配置后,在所有视图下执行display命令可以显示配置后VLAN的运行情况,通过查看显示信息验证配置的效果。
表1-5 VLAN的显示和调试
操作命令
显示VLAN接口相关信息display interface VLAN-interface
[ vlan_id ]
显示VLAN相关信息display vlan[vlan_id| all| static|
dynamic ]
5)Trunk的配置
(1)设置/取消接口为VLAN Trunk
用途:打开/关闭以太网接口的vlan trunk功能,基于IEEE 802.1Q标准
命令格式:port link-type { access | trunk | hybrid }
缺省值:缺省为关闭vlan trunk功能
(2)设置/取消Trunk端口中允许通过的VLAN
用途:该命令用来设置或取消Trunk端口中允许通过的VLAN
命令格式:[undo] port trunk permit vlan { vlan_id_list | all }
缺省值:端口为非Trunk端口,不具备Trunk功能。
四、实验步骤
1、在华为HW-RouteSim 3.0模拟器中,按图1 VLAN配置实验网络拓扑图搭建实验网络
2、设置各计算机的IP地址为(PC的用户名root,密码linux,netmask为255.255.0.0):
Host A:10.65.1.1 Host B:10.65.1.2 Host C:10.65.1.3 Host D:10.65.1.4 分别测试4台PC之间的连通性,并记录。
模拟器中4台PC的操作系统为Red Hat Linux 7.3,网络配置命令为:
#ifconfig eth0 [10.65.1.1] netmask [255.255.0.0]
路由配置命令为:
#route add default gw [10.65.1.2]
3、基于物理端口划分的VLAN配置
(1)在交换机Switch A上划分3个VLAN,包括无划分时的端口默认的vlan 1、VLAN 2和VLAN 3。
(2)将e0/2 to e0/4划分到VLAN中,将e0/5 to e0/6划分到VLAN3中。
(3)测试从Host A到Host B的连通性,并记录。
重复以上(1)-(3)的步骤将Switch B也划分为3个VLAN,并加入相应端口。
4、创建跨交换机的VLAN,配置VLAN主干协议(VTP)Trunk
按实验拓扑图所示,将Switch A的e0/8和Switch B的e0/1设置为Trunk端口,链路允许通过的VLAN为all。
[SwitchA]interface e0/8
[SwitchA-Ethernet0/8]port link-type trunk
[SwitchA-Ethernet0/8]port trunk permit vlan all
[SwitchA-Ethernet0/8]quit
[SwitchA]
完成配置后分别测试4台主机之间的连通性,并记录。
五、实验报告要求
1、填写实验报告,写出实验名称、实验目的以及实验环境。
2、实验报告内容要求:
1)写出实验的步骤和方法
2)给出VLAN配置的过程和命令
3)分析对比设置VLAN设置前后PC之间连通性测试结果,并进行解释。
4)VLAN的划分在网络安全方面有什么优势?。
实验五交换机VLAN配置实验
实验五交换机VLAN配置实验一、实验目的掌握虚拟局域网VLAN的概念和作用,学会在交换机进行单交换机VLAN 配置和跨交换机VLA N配置方法。
二、实验原理与实验内容本次实验分两部分,第一部分是单交换机VLAN配置实验,第二部分是跨交换机VLAN配置实验。
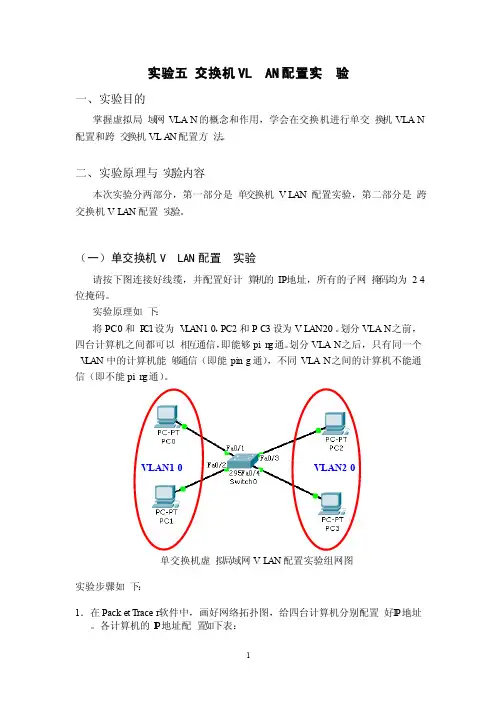
(一)单交换机VLAN配置实验请按下图连接好线缆,并配置好计算机的IP地址,所有的子网掩码均为24位掩码。
实验原理如下:将PC0和P C1设为V L AN10,PC2和PC3设为VLAN20。
划分VLAN之前,四台计算机之间都可以相互通信,即能够pin g通。
划分VLAN之后,只有同一个V LAN中的计算机能够通信(即能ping通),不同VLAN之间的计算机不能通信(即不能pin g通)。
VLAN10VLAN20单交换机虚拟局域网VL AN配置实验组网图实验步骤如下:1.在Packet Tracer软件中,画好网络拓扑图,给四台计算机分别配置好I P地址。
各计算机的I P地址配置如下表:2.在四台计算机上分别使用ping命令,确认它们之间全部能够相互通信。
3.将PC0和P C1设为V L AN10,PC2和PC3设为VL AN20。
在交换机上划分两个VLAN的命令配置如下:Switch>enable//使用enable命令从用户模式进入特权模式Switch#config ure termin al //进入全局配置模式Enterconfig urati on comman ds, one per line. End with CNTL/Z.Switch(config)# //全局配置模式标示符为S witch(config)#在交换机上创建vlan 10和vla n 20两个vl an:Switch(config)#vlan 10 //创建vlan 10Switch(config-vlan)#name vlan10//将其命名为v l an10Switch(config-vlan)#exit //退回到上一级模式Switch(config)#vlan 20 //创建vlan 20Switch(config-vlan)#name vlan20//将其命名为v l an20Switch(config-vlan)#exit //退回到上一级模式将交换机的f0/1~f0/4端口分别划分到两个V L AN中的命令配置如下:Switch(config)#interf ace FastEt herne t0/1 //进入端口f0/1的配置模式Switch(config-if)#switch portmode access//设置端口模式为acce ss类型Switch(config-if)#switch portaccess vlan 10 //将端口f0/1划分到vl an 10中Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/2Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 10Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/3Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 20Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/4Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 20Switch(config-if)#exit4.测试同一个V LAN之间的计算机能否通信(即能否pin g通),不同的VLA N之间的计算机能否通信(即能否pin g通)。
交换机与VLAN的配置实验报告

交换机与VLAN的配置实验报告一、实验目的1.了解VLAN的作用及其分类。
2.了解VLAN数据帧的格式。
3.理解三层交换的原理。
(选作)4.理解生成树协议STP的作用。
5.掌握划分VLAN的方法。
6.跨交换机的VLAN配置方法。
(选作)二、实验内容(1)验证并观察广播风暴,并通过STP解决。
(2)划分VLAN并实现不同VLAN之间的互通。
三、实验原理(1)VLAN原理虚拟LAN(Virtual Local Area Networks,VLAN)是一个在物理网络上根据用途,工作组、应用等来逻辑划分的局域网络,是一个广播域,与用户的物理位置没有关系。
VLAN中的网络用户是通过LAN交换机来通信的。
同一个VLAN中的所有成员共同拥有一个VLAN ID,组成一个虚拟局域网络;同一个VLAN中的成员均能收到同一个VLAN中的其他成员发来的广播包,但收不到其他VLAN中成员发来的广播包;不同VLAN成员之间不可直接通信,需要通过路由支持才能通信,而同一VLAN中的成员通过VLAN交换机可以直接通信,不需路由支持。
(2)VLAN间通信①MAC地址静态登记方式②帧标签方式③虚连接方式④路由方式(3)VLAN交换机的互联接入链路;中继链路;混合链路四、实验环境Quidway S3928 一台,Quidway S2403一台,计算机4台,Cosole线4条,标准网线6根五、实验步骤1、按照上图连接设备,为交换机划分VLAN。
命令为:<Quidway>sysSystem View: return to User View with Ctrl+Z.[Quidway]sysname S1[S1]vlan 2[S1-vlan2]port e 0/1 to e 0/5[S1-vlan2]vlan 3[S1-vlan3]port e 0/3 to e 0/7[S1-vlan3]q2、设置各台pc机的ip地址,分别为:Pca:192.168.10.9 pcb:192.168.10.1 pcc:192.168.10.3 pcd:192.168.10.43、验证同一VLAN中的两台计算机能否通信,不同计算机之间的计算机能否通信,并将结果记录在表3-1中。
实验五 交换机的基本配置及VLAN的划分

VLAN2 e0/2,e0/3,e0/4
VLAN3 e0/5,e0/6,e0/7
交换机B:
VLAN1 e0/1,e0/8 IP地址:192.168.1.11 255.255.255.0
VLAN2 e0/2,e0/3,e0/4
PCA
192.168.1.11
PCA
192.168.1.22
PCA
192.168.2.23
PCA
192.168.1.27
PCE
192.168.2.23
Trunk permit Vlan为2
源主机
目的IP.
通/否
原因
PCA
192.168.1.3
PCA
192.168.1.6
PCA
192.168.1.1
PCA
实验五交换机的基本配置及VLAN的划分
实验目的:
1练习交换机的基本配置
2练习交换机划分VLAN
实验要求:
根据所给定的华为路由模拟器,进行模拟配置和测试,并将配置的拓扑图、主要的配置命令和测试结果写在作业本上上交。
(1)按照下图所示,构建网络和配置IP,并测试各个主机之间的连通性,并填写下表.
交换机A:
(2)将SwitchA的e0/8和SwitchB的e0/1端口设置为Trunk端口,并分别设置Trunk端口Permit VLAN为1,2,3和ALL,再进行测试填写表
Trunk permit Vlan为1
源主机
目的IP.
通/否
原因
PCA
192.168.1.3
PCA
192.168.1.6
交换机的vlan配置实验报告
交换机的vlan配置实验报告交换机的VLAN配置实验报告引言:交换机是计算机网络中重要的设备之一,它能够实现数据包的转发和交换,同时也可以进行各种网络配置。
其中,虚拟局域网(Virtual Local Area Network,简称VLAN)是一种常见的网络划分技术,通过将网络设备划分为不同的VLAN,可以实现更好的网络管理和安全控制。
本实验旨在通过配置交换机的VLAN,探索其在网络中的应用。
实验步骤:1. 连接设备:首先,将交换机与计算机通过网线连接,并确保连接正常。
在实验中,我们使用了一台Cisco Catalyst 2960交换机和两台计算机。
2. 登录交换机:使用终端模拟软件,如SecureCRT或PuTTY,通过串口或SSH登录交换机的管理界面。
3. 配置交换机端口:在交换机的管理界面中,找到需要配置的端口,并进入端口配置模式。
例如,我们选择了端口GigabitEthernet0/1。
4. 创建VLAN:使用命令"vlan database"进入交换机的VLAN数据库模式,在该模式下,可以创建新的VLAN。
通过命令"vlan 10"创建一个编号为10的VLAN。
5. 配置端口VLAN:在端口配置模式下,使用命令"switchport mode access"将端口设置为访问模式,并使用命令"switchport access vlan 10"将端口划分到VLAN 10。
6. 验证配置:使用命令"show vlan"查看VLAN的配置情况,确认VLAN 10已成功创建,并且端口GigabitEthernet0/1已经划分到该VLAN。
实验结果:通过以上步骤,我们成功地配置了交换机的VLAN。
在实验中,我们将端口GigabitEthernet0/1划分到了VLAN 10。
通过验证命令,我们可以看到VLAN 10已成功创建,并且端口GigabitEthernet0/1已经划分到该VLAN。
交换机vlan配置实验报告

交换机vlan配置实验报告交换机VLAN配置实验报告一、实验目的本次实验的目的是通过交换机的VLAN(Virtual Local Area Network)配置,实现对网络的分割和管理。
通过实验,我们可以深入了解VLAN的原理和配置方法,并掌握VLAN的实际应用。
二、实验环境本次实验使用了一台Cisco交换机作为实验设备,并连接了多台计算机进行网络通信。
交换机使用了Cisco IOS操作系统,计算机使用了Windows操作系统。
三、实验步骤1. 连接设备首先,我们需要将计算机和交换机进行连接。
使用网线将计算机的网卡与交换机的一个端口相连,确保物理连接正常。
2. 登录交换机使用终端模拟器,通过串口或Telnet方式登录交换机的控制台界面。
输入正确的用户名和密码,成功登录交换机后,进入命令行界面。
3. 创建VLAN在命令行界面中,输入以下命令创建VLAN:```Switch(config)# vlan vlan-id```其中,vlan-id为要创建的VLAN的ID号。
根据实际需求,可以创建多个VLAN。
4. 配置端口接下来,我们需要将交换机的端口与VLAN进行绑定。
输入以下命令进行端口配置:```Switch(config)# interface interface-idSwitch(config-if)# switchport mode accessSwitch(config-if)# switchport access vlan vlan-id```其中,interface-id为要配置的端口号,vlan-id为要绑定的VLAN的ID号。
通过以上命令,将指定端口设置为访问模式,并将其绑定到指定的VLAN上。
5. 配置Trunk端口如果需要在交换机之间传输多个VLAN的数据,需要配置Trunk端口。
输入以下命令进行Trunk端口配置:```Switch(config)# interface interface-idSwitch(config-if)# switchport mode trunk```通过以上命令,将指定端口设置为Trunk模式,可以传输多个VLAN的数据。
交换机vlan配置实验报告

交换机vlan配置实验报告交换机VLAN配置实验报告摘要:本实验旨在通过配置交换机VLAN来实现不同网络设备之间的隔离通信,提高网络安全性和管理效率。
实验结果表明,正确配置交换机VLAN可以有效地实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
一、实验背景随着网络规模的不断扩大,企业网络中存在着大量的网络设备,如服务器、路由器、交换机等。
为了提高网络的安全性和管理效率,需要对不同类型的网络设备进行隔离管理。
而VLAN(Virtual Local Area Network)技术正是为了解决这一问题而诞生的。
通过VLAN技术,可以将不同的网络设备划分到不同的虚拟局域网中,实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
二、实验目的本实验旨在通过配置交换机VLAN来实现不同网络设备之间的隔离通信,提高网络的安全性和管理效率。
三、实验环境1. 实验设备:Cisco交换机2. 实验工具:Telnet客户端四、实验步骤1. 进入交换机管理界面,使用管理员账号登录。
2. 创建VLAN:在交换机配置界面中,使用命令创建不同的VLAN,并为每个VLAN分配相应的端口。
3. 配置端口:将不同VLAN的端口进行划分,并设置相应的VLAN ID。
4. 验证配置:使用Telnet客户端连接不同VLAN的设备,验证配置是否生效。
五、实验结果经过以上步骤的配置,我们成功地实现了不同VLAN之间的隔离通信。
通过Telnet客户端连接不同VLAN的设备,发现设备之间无法相互通信,证明了VLAN配置的有效性。
六、实验结论通过本次实验,我们深刻理解了交换机VLAN配置的重要性和实现方法。
正确配置交换机VLAN可以有效地实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
在实际网络管理中,我们应当根据实际需求合理配置交换机VLAN,以提高网络的管理效率和安全性。
实验项目5:交换机VLAN配置
S3(config-if)#int f0/2
S3(config-if)#witchport mode trunk //将端口设置为永久中继模式
S3(config-if)#int f0/3
S3(config-if)#switchport mode trunk //将端口设置为永久中继模式
Ming1(config)#vlan 10
Ming1(config)#vlan 20
Ming1(config)#vlan 30
Ming1(config)#int fa0/1
Ming1(config-if)#switchport mode dynamic desirable //把交换机的接口主动变为中继模式
S3(config-if)#exit
S3(config)#int fa0/24
S3(config-if)#switchport mode access //设置端口为存取模式
S3(config-if)#switchport access vlan 10 //将f0/24端口添加VLAN10中
S3(config-if)#int fa0/23
2、S3的配置过程
Switch>en
Switch#conf t
Switch(config)#hostname S3
S3(config)#vtp domain jian //设置VTP域名为jian
S3(config)#vtp mode client //设置M3560的VTP server模式
S3(config)#int f0/1
S3(config-if)#switchport mode access//设置端口为存取模式
交换机VLAN划分实验
VLAN是虚拟局域网(Virtual Local Area Network)的简称,它是在一个物理网络上划分出来的逻辑网络。
这个网络对应于ISO模型的第二层网络。
VLAN的划分不受网络端口的实际物理位置的限制。
VLAN有着和普通物理网络同样的属性,除了没有物理位置的限制,它和普通局域网一样。
第二层的单播、广播和多播帧在一个VLAN内转发、扩散,而不会直接进入其他的VLAN之中。
划分策略:1)基于端口的vlan2)基于MAC地址的vlan3)基于路由的vlan4)基于策略的vlan1、实验目的(1)学习交换机的VLAN划分配置2、实验内容//(1)超级终端登陆交换机//(2)交换机基本配置(3)配置VLAN3、实验环境PC机、交换机各一台,线路若干4 、实验拓扑图5.实验步骤(1)交换机基本配置Switch>enable(由用户模式进入到特权模式) Switch#configure terminal(进入全局配置模式) Switch(config)#interface Vlan 1ip address 192.168.2.2 255.255.255.0(noip address 192.168.2.2 255.255.255.0)no shutdownexitSwitch#show run (查看配置信息)主机的IP地址配置成同一网段的PC1:192.168.1.2PC2:192.168.1.3测试:PC1 ping PC22)在交换机上创建VLAN创建vlan并命名Switch#configure terminalSwitch (config)#vlan 3 (创建vlan 3)Switch(config-vlan)#name vlan3Switch (config)#vlan 4 (创建vlan 4)Switch(config-vlan)#name vlan4Switch (config-VLAN)#exit将端口加入vlanSwitch (config)#interface FastEthernet 0/1Switch (config-if)#switchport mode accessSwitch (config-if)#switchport access vlan 3Switch (config-if)#exitSwitch (config)#interface FastEthernet 0/4Switch (config-if)#switchport mode accessSwitch (config-if)#switchport access vlan 4Switch (config-if)#exit测试PC1 ping PC2Switch#showvlan查看vlan配置结果Switch#showvlanVLAN Name Status Ports---- -------------------------------- --------- ------------------------------- 1 default active Fa0/3, Fa0/2, Fa0/5, Fa0/6Fa0/7, Fa0/8, Fa0/9, Fa0/10Fa0/11, Fa0/12, Fa0/13, Fa0/14Fa0/15, Fa0/16, Fa0/17, Fa0/18Fa0/19, Fa0/20, Fa0/21, Fa0/22Fa0/23, Fa0/24, Gig1/1, Gig1/210 VLAN0010 active Fa0/120 VLAN0020 active Fa0/41002 fddi-default act/unsup1003 token-ring-default act/unsup1004 fddinet-default act/unsup1005 trnet-default act/unsup(3)删除VLAN删除VALN,需要先删除VLAN下接口: Switch>enable 进入特权模式Switch#configure terminal 进入全局配置模式Switch(config)# interface fastethernet0/1 Switch(config-if)# no switchport access vlan 3 Switch(config-if)# exit再删除VLANSwitch(config)# no vlan 3 (vlan 4 )查看删除情况Switch#showvlan配置VLAN——创建VLAN方法一:步骤1:进入全局配置模式Switch#configure terminal步骤2:创建VLANSwitch(config)#vlanvlan-id步骤3:(可选)命名VLANSwitch(config-vlan)#name vlan-nam方法二:步骤1:进入特权配置模式Switch>enable步骤2:创建VLANSwitch_A#vlan database步骤3:(可选)命名VLANSwitch_A(vlan)#vlan 2 name VLAN2配置VLAN——将端口加入VLAN步骤1:进入端口配置模式Swtich(config)#interface interface步骤2:将端口模式设置为接入端口Switch(config-if)#switchport mode access步骤3:将端口添加到特定VLANSwitch(config-if)#switchport access vlanvlan-id 配置VLAN——将端口加入VLAN示例:将端口FastEthernet 0/1加入VLAN Switch#configure terminalSwitch(config)#interface fastEthernet 0/1 Switch(config-if)#switchport mode access Switch(config-if)#switchport access vlan 10 Switch(config-if)#end配置VLAN——将一组端口加入VLAN步骤1:进入到一组需要添加到VLAN的端口中Swtich(config)#interface range interface-range步骤2:将端口模式设置为接入端口Switch(config-range-if)#switchport mode access步骤3:将一组端口划分到指定VLANSwitch(config-range-if)#swtichport access vlanvlan-id示例:将端口fastEthernet 0/1~5,0/7同时划分到VLAN10 Switch#configure terminalSwitch(config)#interface range fastEthernet 0/1-5,0/7 Switch(config-if-range)#switchport mode accessSwitch(config-if-range)#switchport access vlan 10Switch(config-if-range)#exit。
实验五端口聚合及基本Vlan设置
实验五交换机端口聚合及基本Vlan设置一、实验目的了解端口聚合的基本概念和方式;了解Vlan的基本配置二、华为模拟器HW-RouteSim介绍Hw-routesim 是华为系列设备的模拟器,采用图形工作视窗,网络拓扑结构清晰明了,直接单击即可进入配置命令状态,使用简单,包括路由器,交换机,计算机等设备的基本配置方法。
三、VLAN介绍VLAN(Virtual Local Area Network)的中文名为"虚拟局域网"。
VLAN是一种将局域网设备从逻辑上划分成一个个网段,从而实现虚拟工作组的新兴数据交换技术。
这一新兴技术主要应用于交换机和路由器中,但主流应用还是在交换机之中。
但又不是所有交换机都具有此功能,只有VLAN协议的第二层以上交换机才具有此功能。
四、常用的配置1)PC机的配置login:root #默认登陆用户名password:linux #默认登陆密码[root@PCA root]#ifconfig eth0 192.168.221.2 netmask 255.255.0.0#为pc机配置IP[root@PCA root]#route add default gw 192.168.221.1 #给PC机配置网关2)交换机的配置<Quidway>system[Quidway]sysname switch #交换机命名[switch]super password simple 111 #设置特权密码[switch]vlan 2[switch-vlan2]port ethernet0/2 #单个端口添加到VLAN[switch-vlan2]port e0/4 to et0/6 #集体添加端口[switch]interface vlan 1[switch-Vlan-interface1]ip address 10.65.1.8 255.255.0.0 #给VLAN配置IP地址3)路由器基本配置<Quidwqy>system[Quidway]sysname router #路由器命名[router]super password simple 111 #设置特权密码[router]interface ethernet0/0[router]interface s0/0[router-Ethernet0/0]ip addr 192.168.221.1 255.255.255.0 #为端口e0/0配置IP地址[router-Ethernet0/0]undo shutdown #激活端口五、端口聚合1)实验拓扑2)实验要求要求聚合的端口工作在全双工,速度一致,在同一槽口且连续。
vlan的划分实验报告
vlan的划分实验报告
《vlan的划分实验报告》
一、实验目的
本次实验旨在通过对vlan的划分实验,掌握vlan的基本原理和配置方法,进一步加深对网络划分和管理的理解。
二、实验环境
1. 实验设备:交换机、路由器、计算机等
2. 实验软件:网络管理软件、命令行工具等
三、实验步骤
1. 网络拓扑规划:根据实验需求,设计合理的网络拓扑结构,确定vlan划分的范围和数量。
2. vlan划分配置:在交换机上进行vlan的划分配置,为不同的vlan分配不同的端口。
3. vlan间通信配置:配置路由器,实现不同vlan之间的通信。
4. 测试验证:通过ping命令等工具,验证不同vlan之间的通信是否正常。
四、实验结果
经过实验配置和验证,成功实现了vlan的划分和通信功能。
不同vlan之间可以正常通信,实现了网络的隔离和管理。
五、实验总结
通过本次实验,深入了解了vlan的划分原理和配置方法,掌握了vlan的基本操作技能。
vlan的划分可以有效地实现网络的隔离和管理,提高了网络的安全性和可靠性。
同时也加深了对网络设备的操作和管理的理解,为今后的网络管理
工作打下了坚实的基础。
六、实验展望
未来,可以进一步探索vlan的高级应用和管理技术,结合实际网络环境,深入研究vlan的优化和扩展,为网络的稳定运行和高效管理提供更多的技术支持。
通过本次vlan的划分实验,不仅提高了我们对网络管理的理解和技能,也为今后的网络工作打下了坚实的基础。
希望在今后的实践中能够不断提升自己的技术水平,为网络的安全和稳定运行贡献自己的力量。