
交换机VLAN划分实验
二、交换机VLAN划分实验一、实验目的1、了解VLAN原理;2、熟练掌握二层交换机VLAN的划分方法;3、了解如何验证VLAN的划分。
二、应用环境学校实验楼中有两个实验室位于同一楼层,一个是计算机软件实验室,一个是多媒体实验室,两个实验室的信息端口都连接在一台交换机上。
学校已经为实验楼分配了固定的IP地址段,为了保证两个实验室的相对独立,就需要划分对应的VLAN,使交换机某些端口属于软件实验室,某些端口属于多媒体实验室,这样就能保证它们之间的数据互不干扰,也不影响各自的通信效率。
三、实验设备1、DCS-3926S交换机1台2、PC机2台3、Console线1根4、直通网线2根四、实验拓扑使用一台交换机和两台PC机,还将其中PC1作为控制台终端,使用Console口配置方式;使用两根网线分别将PC1和PC2连接到交换机的RJ-45接口上。
五、实验要求在交换机上划分两个基于端口的VLAN:VLAN100,VLAN200。
VLAN 端口成员1001~82009~16使得VLAN100的成员能够互相访问,VLAN200的成员能够互相访问;VLAN100和VLAN200成员之间不能互相访问。
PC1和PC2的网络设置为:设备IP地址Mask交换机A 192.168.1.11 255.255.255.0PC1 192.168.1.101 255.255.255.0PC2 192.168.1.102 255.255.255.0 PC1、PC2接在VLAN100的成员端口1~8上,两台PC互相可以ping通;PC1、PC2接在VLAN的成员端口9~16上,两台PC互相可以ping通;PC1接在VLAN100的成员端口1~8上,PC2接在VLAN200的成员端口9~16上,则互相ping不通。
若实验结果和理论相符,则本实验完成六、实验步骤第一步:交换机恢复出厂设置Switch#set defaultSwitch#writeSwitch#reload第一步:给交换机设置ip地址即管理ipConfig tInterface vlan 1Ip address 192.168.1.11 255.255.255.0No shutdownExitExit第三步:创建vlan100和vlan200ConfigVlan 100ExitVlan 200Exit验证配置:show vlanVLAN Name Type Media Ports---- ------------ ---------- --------- ----------------------------------------1 default Static ENET Ethernet0/0/1 Ethernet0/0/2Ethernet0/0/3 Ethernet0/0/4Ethernet0/0/5 Ethernet0/0/6Ethernet0/0/7 Ethernet0/0/8Ethernet0/0/9 Ethernet0/0/10Ethernet0/0/11 Ethernet0/0/12Ethernet0/0/13 Ethernet0/0/14Ethernet0/0/15 Ethernet0/0/16Ethernet0/0/17 Ethernet0/0/18Ethernet0/0/19 Ethernet0/0/20Ethernet0/0/21 Ethernet0/0/22Ethernet0/0/23 Ethernet0/0/24100 VLAN0100 Static ENET !已经创建了vlan100,vlan100中没有端口;200 VLAN0200 Static ENET !已经创建了vlan200,vlan200中没有端口;第四步:给vlan100和vlan200添加端口。
ConfigVlan100 进入vlan100Switchport interface ethernet 0/0/1-8 给vlan100加入端口1-8ExitVlan200 进入vlan200Switchprot interface ethernet 0/0/9-16 给vlan200加入端口9-16Exit验证配置:Show vlanVLAN Name Type Media Ports---- ------------ ---------- --------- ----------------------------------------1 default Static ENET Ethernet0/0/17 Ethernet0/0/18Ethernet0/0/19 Ethernet0/0/20Ethernet0/0/21 Ethernet0/0/22Ethernet0/0/23 Ethernet0/0/24 100 VLAN0100 Static ENET Ethernet0/0/1 Ethernet0/0/2Ethernet0/0/3 Ethernet0/0/4Ethernet0/0/5 Ethernet0/0/6Ethernet0/0/7 Ethernet0/0/8200 VLAN0200 Static ENET Ethernet0/0/9 Ethernet0/0/10Ethernet0/0/11 Ethernet0/0/12Ethernet0/0/13 Ethernet0/0/14Ethernet0/0/15 Ethernet0/0/16第五步:验证实验。
PC1位置PC2位置动作结果1-8端口PC1 ping 192.168.1.11不通9-16端口PC1 ping 192.168.1.11不通17-24端口PC1 ping 192.168.1.11通1-8端口1-8端口PC1 ping PC2通1-8端口9-16端口PC1 ping PC2不通1-8端口17-24端口PC1 ping PC2不通七、注意事项及排错1. 默认情况下,交换机所有端口都属于vlan1,因此我们通常把vlan1作为交换机的管理vlan,因此vlan1的ip地址就是交换机的管理ip地址2. 一个普通端口只属于一个vlan八、配置序列Show runCurrent configuration:!hostname switch!!Vlan 1vlan 1!Vlan 100vlan 100!Vlan 200vlan 200!!Interface Ethernet0/0/1switchport access vlan 100!Interface Ethernet0/0/2switchport access vlan 100!Interface Ethernet0/0/3switchport access vlan 100!Interface Ethernet0/0/4switchport access vlan 100!Interface Ethernet0/0/5switchport access vlan 100 !Interface Ethernet0/0/6switchport access vlan 100 !Interface Ethernet0/0/7switchport access vlan 100 !Interface Ethernet0/0/8switchport access vlan 100 !Interface Ethernet0/0/9switchport access vlan 200 !Interface Ethernet0/0/10switchport access vlan 200 !Interface Ethernet0/0/11switchport access vlan 200 !Interface Ethernet0/0/12switchport access vlan 200 !Interface Ethernet0/0/13switchport access vlan 200 !Interface Ethernet0/0/14switchport access vlan 200 !Interface Ethernet0/0/15switchport access vlan 200!Interface Ethernet0/0/16switchport access vlan 200!Interface Ethernet0/0/17!Interface Ethernet0/0/18!Interface Ethernet0/0/19!Interface Ethernet0/0/20!Interface Ethernet0/0/21!Interface Ethernet0/0/22!Interface Ethernet0/0/23!Interface Ethernet0/0/24!switch#九、共同思考1、怎样取消一个vlan。
2、怎样取消一个vlan中的某些端口。
十、课后练习1、请给交换机划分三个vlan,验证vlan实验VLAN 端口成员101~6207~123013~16十一、相关配置命令详解vlan命令:vlan <vlan-id>no vlan <vlan-id>功能:创建VLAN并且进入VLAN配置模式,在VLAN模式中,用户可以配置VLAN名称和为该VLAN分配交换机端口;本命令的no操作为删除指定的VLAN。
参数:<vlan-id>为要创建/删除的VLAN的VID,取值范围为1~4094。
命令模式:全局配置模式缺省情况:交换机缺省只有VLAN1。
使用指南:VLAN1为交换机的缺省VLAN,用户不能配置和删除VLAN1。
允许配置VLAN 的总共数量为255个。
另需要提醒的是不能使用本命令删除通过GVRP学习到的动态VLAN。
举例:创建VLAN100,并且进入VLAN100的配置模式。
Switch(Config)#vlan 100Switch(Config-Vlan100)#name命令:name <vlan-name>no name功能:为VLAN指定名称,VLAN的名称是对该VLAN一个描述性字符串;本命令的no操作为删除VLAN的名称。
参数:<vlan-name>为指定的vlan名称字符串。
命令模式:VLAN配置模式缺省情况:VLAN缺省VLAN名称为vlanXXX,其中XXX为VID。
使用指南:交换机提供为不同的VLAN指定名称的功能,有助于用户记忆VLAN,方便管理。
举例:为VLAN100指定名称为TestVlan。
实验五交换机VLAN配置实验
实验五交换机VLAN配置实验一、实验目的掌握虚拟局域网VLAN的概念和作用,学会在交换机进行单交换机VLAN 配置和跨交换机VLA N配置方法。
二、实验原理与实验内容本次实验分两部分,第一部分是单交换机VLAN配置实验,第二部分是跨交换机VLAN配置实验。
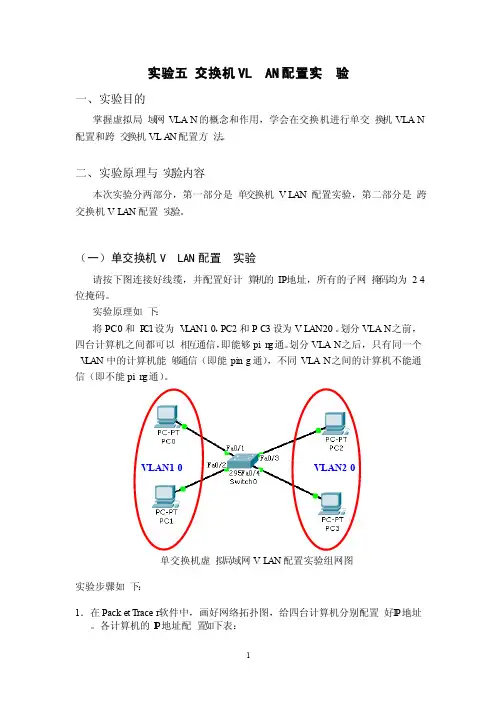
(一)单交换机VLAN配置实验请按下图连接好线缆,并配置好计算机的IP地址,所有的子网掩码均为24位掩码。
实验原理如下:将PC0和P C1设为V L AN10,PC2和PC3设为VLAN20。
划分VLAN之前,四台计算机之间都可以相互通信,即能够pin g通。
划分VLAN之后,只有同一个V LAN中的计算机能够通信(即能ping通),不同VLAN之间的计算机不能通信(即不能pin g通)。
VLAN10VLAN20单交换机虚拟局域网VL AN配置实验组网图实验步骤如下:1.在Packet Tracer软件中,画好网络拓扑图,给四台计算机分别配置好I P地址。
各计算机的I P地址配置如下表:2.在四台计算机上分别使用ping命令,确认它们之间全部能够相互通信。
3.将PC0和P C1设为V L AN10,PC2和PC3设为VL AN20。
在交换机上划分两个VLAN的命令配置如下:Switch>enable//使用enable命令从用户模式进入特权模式Switch#config ure termin al //进入全局配置模式Enterconfig urati on comman ds, one per line. End with CNTL/Z.Switch(config)# //全局配置模式标示符为S witch(config)#在交换机上创建vlan 10和vla n 20两个vl an:Switch(config)#vlan 10 //创建vlan 10Switch(config-vlan)#name vlan10//将其命名为v l an10Switch(config-vlan)#exit //退回到上一级模式Switch(config)#vlan 20 //创建vlan 20Switch(config-vlan)#name vlan20//将其命名为v l an20Switch(config-vlan)#exit //退回到上一级模式将交换机的f0/1~f0/4端口分别划分到两个V L AN中的命令配置如下:Switch(config)#interf ace FastEt herne t0/1 //进入端口f0/1的配置模式Switch(config-if)#switch portmode access//设置端口模式为acce ss类型Switch(config-if)#switch portaccess vlan 10 //将端口f0/1划分到vl an 10中Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/2Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 10Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/3Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 20Switch(config-if)#exitSwitch(config)#interf ace FastEt herne t0/4Switch(config-if)#switch portmode accessSwitch(config-if)#switch portaccess vlan 20Switch(config-if)#exit4.测试同一个V LAN之间的计算机能否通信(即能否pin g通),不同的VLA N之间的计算机能否通信(即能否pin g通)。
vlan的划分的实验报告
vlan的划分的实验报告VLAN的划分的实验报告引言:VLAN(Virtual Local Area Network)是一种将物理网络划分为逻辑上独立的虚拟网络的技术。
通过VLAN的划分,可以实现更好的网络管理和安全性。
本实验旨在通过实际操作,探索VLAN的划分原理和应用。
实验目的:1. 了解VLAN的概念和原理;2. 学习如何划分VLAN,并配置交换机实现VLAN间的通信;3. 探索VLAN在网络管理和安全性方面的应用。
实验过程:1. 实验环境准备:- 一台交换机(本实验使用Cisco Catalyst 2960);- 三台计算机(本实验使用Windows操作系统);- 网线和适配器。
2. VLAN的划分和配置:a. 连接交换机和计算机:将交换机的一个端口与计算机1连接,另一个端口与计算机2连接,第三个端口与计算机3连接。
b. 进入交换机配置界面:通过串口或网络连接进入交换机的命令行界面。
c. 创建VLAN:输入命令"vlan database"进入VLAN数据库模式,然后使用命令"vlan vlan-id"创建VLAN,其中vlan-id为所需的VLAN编号。
d. 配置端口:使用命令"interface fastethernet 0/x"进入相应端口的配置模式,然后使用命令"switchport access vlan vlan-id"将端口划分到指定的VLAN中。
e. 配置VLAN间的通信:使用命令"interface vlan vlan-id"进入VLAN接口配置模式,然后使用命令"ip address ip-address subnet-mask"配置IP地址和子网掩码。
f. 保存配置:使用命令"copy running-config startup-config"将当前配置保存到交换机的非易失性存储器中。
交换机vlan实验报告

交换机vlan实验报告交换机VLAN实验报告一、实验目的本次实验的目的是通过搭建交换机VLAN网络,掌握VLAN的基本概念、配置方法和应用场景,加深对局域网划分和网络隔离的理解。
二、实验环境本次实验使用了一台Cisco Catalyst 2960交换机和三台PC机作为实验设备。
交换机的端口数量为24个,支持VLAN配置和管理。
三、实验步骤1. 连接实验设备:将三台PC机分别通过网线连接到交换机的不同端口上,确保连接正常。
2. 配置交换机端口:通过命令行界面进入交换机的配置模式,为每个端口指定所属的VLAN。
例如,将1号端口指定为VLAN 10,2号端口指定为VLAN 20,以此类推。
3. 配置VLAN:在交换机中创建所需的VLAN,并将相应的端口加入到对应的VLAN中。
例如,创建VLAN 10和VLAN 20,并将1号端口加入VLAN 10,2号端口加入VLAN 20。
4. 配置VLAN间的通信:为了实现不同VLAN之间的通信,需要在交换机上配置虚拟局域网间路由(VLAN Inter-VLAN Routing)。
通过创建子接口并为其分配IP地址,实现不同VLAN之间的互通。
5. 测试连通性:使用ping命令在不同PC机之间进行连通性测试,确保不同VLAN之间可以相互通信。
四、实验结果经过以上步骤的配置和测试,我们成功搭建了一个具有两个VLAN的交换机网络。
通过ping命令测试,不同VLAN的PC机可以互相通信,实现了网络隔离和安全性的提升。
五、实验总结通过本次实验,我们深入了解了VLAN的概念和配置方法。
VLAN可以将一个物理网络划分成多个逻辑上独立的虚拟网络,实现不同用户、不同部门之间的网络隔离和资源共享。
在企业网络中,VLAN的应用非常广泛,可以提高网络的性能、安全性和管理效率。
然而,在实际应用中,我们还需注意以下几点:1. VLAN的划分应根据实际需求和网络拓扑进行合理规划,避免过度划分或划分不当导致网络管理复杂化。
vlan的划分实验报告

vlan的划分实验报告VLAN的划分实验报告引言:虚拟局域网(Virtual Local Area Network,简称VLAN)是一种将物理局域网划分为逻辑上的多个虚拟局域网的技术。
通过VLAN的划分,可以提高网络的安全性、灵活性和管理效率。
本实验旨在通过实际操作,探索VLAN的划分原理和应用。
一、实验目的本次实验的主要目的是了解VLAN的概念、原理和应用,通过实际操作掌握VLAN的划分方法和配置技巧,进一步加深对网络划分和管理的理解。
二、实验环境本次实验使用的实验环境如下:1. 交换机:Cisco Catalyst 2960系列2. 终端设备:PC、服务器等三、实验步骤1. VLAN的创建和配置首先,我们需要在交换机上创建VLAN,并为每个VLAN分配一个唯一的VLAN ID。
在交换机的命令行界面下,输入以下命令创建VLAN:vlan databasevlan 10vlan 20exit上述命令创建了两个VLAN,分别是VLAN 10和VLAN 20。
接下来,我们需要将每个VLAN与相应的端口绑定,以实现VLAN的划分。
输入以下命令配置端口和VLAN的绑定关系:interface fastEthernet 0/1switchport mode accessswitchport access vlan 10exit上述命令将交换机的1号端口配置为VLAN 10的访问端口。
同样地,我们可以配置其他端口和相应的VLAN。
2. VLAN之间的通信在VLAN的划分下,各个VLAN之间是隔离的,需要通过路由器或三层交换机来实现不同VLAN之间的通信。
在本实验中,我们使用三层交换机来实现不同VLAN之间的通信。
首先,我们需要在三层交换机上创建子接口,并为每个子接口配置IP地址。
输入以下命令创建子接口:interface gigabitEthernet 0/1.10encapsulation dot1q 10ip address 192.168.10.1 255.255.255.0exit上述命令创建了一个子接口,将其与VLAN 10关联,并配置了IP地址。
单个交换机划分VLAN实验报告doc
单个交换机划分VLAN 实验报告.doc 实验报告:单个交换机划分VLAN一、实验目的 1.了解VLAN的概念和作用; 2.学习如何在单个交换机上划分VLAN; 3.实践配置交换机的VLAN。
二、实验原理 VLAN(Virtual Local Area Network)是一种虚拟的局域网,在同一个物理网络中可以划分出多个虚拟网络。
VLAN的划分可以根据不同的要求,将不同的用户或设备划分到不同的虚拟网络中,实现网络资源的隔离和管理。
在单个交换机上划分VLAN,需要将交换机的端口划分为不同的VLAN,然后配置端口的VLAN成员关系,使得同一VLAN中的设备可以互相通信,不同VLAN之间的设备无法直接通信。
三、实验步骤 1.连接交换机和电脑,确保网络正常连接; 2.打开交换机的管理页面,输入用户名和密码登录; 3.在交换机的管理页面上找到VLAN相关的设置选项; 4.创建VLAN,输入VLAN的ID和名称,点击保存; 5.将需要划分到该VLAN的端口设置为VLAN的成员端口; 6.配置VLAN的端口模式,可以选择设置为访问模式或者标记模式; 7.重复步骤4-6,创建和配置其他的VLAN; 8.保存配置并退出交换机的管理页面。
四、实验结果通过实验,成功在单个交换机上划分了VLAN,并配置了不同VLAN的端口成员关系。
在同一VLAN的设备之间可以正常通信,不同VLAN的设备无法直接通信。
五、实验总结本次实验通过在单个交换机上划分VLAN,进一步加深了对VLAN 的理解和应用。
VLAN的划分可以灵活地将不同的用户或设备划分到不同的虚拟网络中,实现网络资源的隔离和管理。
在实际网络环境中,VLAN的使用可以提高网络的安全性和可管理性,减少网络拥堵和冲突。
然而,划分VLAN需要根据实际需求进行规划和设计,需要考虑到VLAN的数量、VLAN之间的通信需求以及各个VLAN的设备数量和分布等因素。
同时,配置VLAN也需要注意交换机的型号和支持的功能,以及交换机的端口数量和类型等因素。
交换机vlan配置实验报告

交换机vlan配置实验报告交换机VLAN配置实验报告一、实验目的本次实验的目的是通过交换机的VLAN(Virtual Local Area Network)配置,实现对网络的分割和管理。
通过实验,我们可以深入了解VLAN的原理和配置方法,并掌握VLAN的实际应用。
二、实验环境本次实验使用了一台Cisco交换机作为实验设备,并连接了多台计算机进行网络通信。
交换机使用了Cisco IOS操作系统,计算机使用了Windows操作系统。
三、实验步骤1. 连接设备首先,我们需要将计算机和交换机进行连接。
使用网线将计算机的网卡与交换机的一个端口相连,确保物理连接正常。
2. 登录交换机使用终端模拟器,通过串口或Telnet方式登录交换机的控制台界面。
输入正确的用户名和密码,成功登录交换机后,进入命令行界面。
3. 创建VLAN在命令行界面中,输入以下命令创建VLAN:```Switch(config)# vlan vlan-id```其中,vlan-id为要创建的VLAN的ID号。
根据实际需求,可以创建多个VLAN。
4. 配置端口接下来,我们需要将交换机的端口与VLAN进行绑定。
输入以下命令进行端口配置:```Switch(config)# interface interface-idSwitch(config-if)# switchport mode accessSwitch(config-if)# switchport access vlan vlan-id```其中,interface-id为要配置的端口号,vlan-id为要绑定的VLAN的ID号。
通过以上命令,将指定端口设置为访问模式,并将其绑定到指定的VLAN上。
5. 配置Trunk端口如果需要在交换机之间传输多个VLAN的数据,需要配置Trunk端口。
输入以下命令进行Trunk端口配置:```Switch(config)# interface interface-idSwitch(config-if)# switchport mode trunk```通过以上命令,将指定端口设置为Trunk模式,可以传输多个VLAN的数据。
交换机vlan配置实验报告
交换机vlan配置实验报告交换机VLAN配置实验报告摘要:本实验旨在通过配置交换机VLAN来实现不同网络设备之间的隔离通信,提高网络安全性和管理效率。
实验结果表明,正确配置交换机VLAN可以有效地实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
一、实验背景随着网络规模的不断扩大,企业网络中存在着大量的网络设备,如服务器、路由器、交换机等。
为了提高网络的安全性和管理效率,需要对不同类型的网络设备进行隔离管理。
而VLAN(Virtual Local Area Network)技术正是为了解决这一问题而诞生的。
通过VLAN技术,可以将不同的网络设备划分到不同的虚拟局域网中,实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
二、实验目的本实验旨在通过配置交换机VLAN来实现不同网络设备之间的隔离通信,提高网络的安全性和管理效率。
三、实验环境1. 实验设备:Cisco交换机2. 实验工具:Telnet客户端四、实验步骤1. 进入交换机管理界面,使用管理员账号登录。
2. 创建VLAN:在交换机配置界面中,使用命令创建不同的VLAN,并为每个VLAN分配相应的端口。
3. 配置端口:将不同VLAN的端口进行划分,并设置相应的VLAN ID。
4. 验证配置:使用Telnet客户端连接不同VLAN的设备,验证配置是否生效。
五、实验结果经过以上步骤的配置,我们成功地实现了不同VLAN之间的隔离通信。
通过Telnet客户端连接不同VLAN的设备,发现设备之间无法相互通信,证明了VLAN配置的有效性。
六、实验结论通过本次实验,我们深刻理解了交换机VLAN配置的重要性和实现方法。
正确配置交换机VLAN可以有效地实现不同VLAN之间的隔离通信,提高网络的可靠性和安全性。
在实际网络管理中,我们应当根据实际需求合理配置交换机VLAN,以提高网络的管理效率和安全性。
vlan划分实验报告
vlan划分实验报告VLAN划分实验报告引言在计算机网络中,VLAN(Virtual Local Area Network)是一种将局域网划分为多个虚拟网络的技术。
通过VLAN的划分,可以实现不同网络设备之间的隔离和安全性增强。
本实验旨在探究VLAN划分的原理和实际应用,以及通过实验验证VLAN的功能和效果。
一、VLAN的原理VLAN的划分是通过交换机端口的配置来实现的。
传统的局域网是通过物理连接的方式将设备连接到交换机上,而VLAN则通过逻辑上的划分来实现设备之间的隔离。
交换机上的端口可以被配置为不同的VLAN成员,从而实现不同VLAN之间的通信隔离。
二、实验环境本次实验使用了一台交换机和多台计算机。
交换机支持VLAN功能,并且可以通过命令行或者图形界面进行配置。
计算机使用了不同的IP地址和子网掩码,以模拟不同的子网。
三、实验步骤1. 配置交换机首先,我们需要登录交换机的管理界面,进行VLAN的配置。
在配置界面中,我们可以创建新的VLAN,指定VLAN的ID和名称。
然后,我们可以将交换机的端口划分到不同的VLAN中,从而实现设备之间的隔离。
2. 配置计算机在交换机配置完成后,我们需要在计算机上进行相应的配置。
首先,我们需要设置计算机的IP地址和子网掩码,确保计算机位于正确的子网中。
然后,我们需要将计算机的网卡配置为指定的VLAN成员,以便与同一VLAN中的其他设备进行通信。
3. 测试VLAN的功能配置完成后,我们可以进行VLAN功能的测试。
首先,我们可以尝试在同一VLAN中的设备之间进行通信,确保它们可以相互访问。
然后,我们可以尝试在不同VLAN中的设备之间进行通信,验证VLAN的隔离功能。
四、实验结果通过实验,我们发现VLAN的划分可以有效地实现设备之间的隔离。
在同一VLAN中的设备可以相互通信,而不同VLAN中的设备无法直接通信。
这为网络安全提供了一定的保障,可以防止未经授权的访问和攻击。
实训4-交换机划分VLAN
实训4-交换机划分VLAN实训4:交换机划分VLAN本次实训的内容是交换机划分VLAN。
虚拟局域网是基于交换网络的,将网络中的局域网网段或节点分为多个逻辑组,每个逻辑组就是一个虚拟网络(Virtual ork),这种在逻辑上划分的虚拟网络通常称为虚拟局域网(VLAN)。
与传统局域网相比,虚拟局域网在功能和操作上基本相同,但它的组网方法不同。
一组节点可以位于不同的物理网段上,但不受物理位置的限制,相互间的通信好像在同一个局域网中一样。
虚拟局域网可以跟踪节点位置的变化,当节点物理位置变化时,无需人工重新配置。
本次实训的要求如下:1.掌握按照端口划分VLAN的方法;2.掌握Tag VLAN的配置方法。
实验场景描述如下:对正在上实验课的两个班学生进行网络分组管理:1.班级A成员可以通过SWITCH-1和SWITCH-2进行内部通信;2.班级B成员也可以通过SWITCH-1和SWITCH-2进行内部通信;3.班级A与班级B成员直接不能通信。
实验步骤如下:1.物理布线:使用直通线缆将PC连接到交换机,使用交叉线缆将交换机连接到交换机的以太网端口,使用反转线缆将主机COM口连接到交换机Console口。
2.模拟实验环境的实训步骤:一)配置所有PC终端,交换机改名。
二)S1-S3创建VLAN,划分端口。
1.在S1上创建VLAN1和VLAN2.2.把S1的端口划分到VLAN1和VLAN2中。
3.在S2上创建VLAN1和VLAN3.4.把S2的端口划分到VLAN1和VLAN3中。
网络拓扑图如下:VLAN1:Vlan 10,包括PC1和PC3.VLAN2:Vlan 20,包括PC2和PC5.VLAN3:Vlan 30,包括PC4和PC6.实验命令参考如下:1.enable2.configure terminal3.vlan 24.XXX5.XXX 26.XXX7.XXX XXX8.end9.show vlan本次实训的目的是让学生掌握按照端口划分VLAN的方法和Tag VLAN的配置方法,以及实际应用中的网络分组管理。
交换机VLAN划分实验
VLAN是虚拟局域网(Virtual Local Area Network)的简称,它是在一个物理网络上划分出来的逻辑网络。
这个网络对应于ISO模型的第二层网络。
VLAN的划分不受网络端口的实际物理位置的限制。
VLAN有着和普通物理网络同样的属性,除了没有物理位置的限制,它和普通局域网一样。
第二层的单播、广播和多播帧在一个VLAN内转发、扩散,而不会直接进入其他的VLAN之中。
划分策略:1)基于端口的vlan2)基于MAC地址的vlan3)基于路由的vlan4)基于策略的vlan1、实验目的(1)学习交换机的VLAN划分配置2、实验内容//(1)超级终端登陆交换机//(2)交换机基本配置(3)配置VLAN3、实验环境PC机、交换机各一台,线路若干4 、实验拓扑图5.实验步骤(1)交换机基本配置Switch>enable(由用户模式进入到特权模式) Switch#configure terminal(进入全局配置模式) Switch(config)#interface Vlan 1ip address 192.168.2.2 255.255.255.0(noip address 192.168.2.2 255.255.255.0)no shutdownexitSwitch#show run (查看配置信息)主机的IP地址配置成同一网段的PC1:192.168.1.2PC2:192.168.1.3测试:PC1 ping PC22)在交换机上创建VLAN创建vlan并命名Switch#configure terminalSwitch (config)#vlan 3 (创建vlan 3)Switch(config-vlan)#name vlan3Switch (config)#vlan 4 (创建vlan 4)Switch(config-vlan)#name vlan4Switch (config-VLAN)#exit将端口加入vlanSwitch (config)#interface FastEthernet 0/1Switch (config-if)#switchport mode accessSwitch (config-if)#switchport access vlan 3Switch (config-if)#exitSwitch (config)#interface FastEthernet 0/4Switch (config-if)#switchport mode accessSwitch (config-if)#switchport access vlan 4Switch (config-if)#exit测试PC1 ping PC2Switch#showvlan查看vlan配置结果Switch#showvlanVLAN Name Status Ports---- -------------------------------- --------- ------------------------------- 1 default active Fa0/3, Fa0/2, Fa0/5, Fa0/6Fa0/7, Fa0/8, Fa0/9, Fa0/10Fa0/11, Fa0/12, Fa0/13, Fa0/14Fa0/15, Fa0/16, Fa0/17, Fa0/18Fa0/19, Fa0/20, Fa0/21, Fa0/22Fa0/23, Fa0/24, Gig1/1, Gig1/210 VLAN0010 active Fa0/120 VLAN0020 active Fa0/41002 fddi-default act/unsup1003 token-ring-default act/unsup1004 fddinet-default act/unsup1005 trnet-default act/unsup(3)删除VLAN删除VALN,需要先删除VLAN下接口: Switch>enable 进入特权模式Switch#configure terminal 进入全局配置模式Switch(config)# interface fastethernet0/1 Switch(config-if)# no switchport access vlan 3 Switch(config-if)# exit再删除VLANSwitch(config)# no vlan 3 (vlan 4 )查看删除情况Switch#showvlan配置VLAN——创建VLAN方法一:步骤1:进入全局配置模式Switch#configure terminal步骤2:创建VLANSwitch(config)#vlanvlan-id步骤3:(可选)命名VLANSwitch(config-vlan)#name vlan-nam方法二:步骤1:进入特权配置模式Switch>enable步骤2:创建VLANSwitch_A#vlan database步骤3:(可选)命名VLANSwitch_A(vlan)#vlan 2 name VLAN2配置VLAN——将端口加入VLAN步骤1:进入端口配置模式Swtich(config)#interface interface步骤2:将端口模式设置为接入端口Switch(config-if)#switchport mode access步骤3:将端口添加到特定VLANSwitch(config-if)#switchport access vlanvlan-id 配置VLAN——将端口加入VLAN示例:将端口FastEthernet 0/1加入VLAN Switch#configure terminalSwitch(config)#interface fastEthernet 0/1 Switch(config-if)#switchport mode access Switch(config-if)#switchport access vlan 10 Switch(config-if)#end配置VLAN——将一组端口加入VLAN步骤1:进入到一组需要添加到VLAN的端口中Swtich(config)#interface range interface-range步骤2:将端口模式设置为接入端口Switch(config-range-if)#switchport mode access步骤3:将一组端口划分到指定VLANSwitch(config-range-if)#swtichport access vlanvlan-id示例:将端口fastEthernet 0/1~5,0/7同时划分到VLAN10 Switch#configure terminalSwitch(config)#interface range fastEthernet 0/1-5,0/7 Switch(config-if-range)#switchport mode accessSwitch(config-if-range)#switchport access vlan 10Switch(config-if-range)#exit。