
linux关闭防火墙
linux关闭防⽕墙
1、⾸先打开xshell软件连接到centos主机,使⽤命令“systemctl status firewalld.service”查看防⽕墙状态:
2、按下回车键执⾏后,可以看到标注的“active(running)”,说明防⽕墙是开启状态:
3、命令⾏⾥敲⼊命令“systemctl stop firewalld.service”,可以关闭运⾏的防⽕墙:
4、关闭后再使⽤命令systemctl status firewalld.service查看防⽕墙状态,如果出现disavtive(dead)的字样,说明防⽕墙已经关闭:
5、设置永久关闭防⽕墙,输⼊命令“systemctl disable firewalld.service”,即可永久禁⽌防⽕墙服务,下次重启也不会开启。以上就是cnetos7永久关闭防⽕墙的操作:
Linux系统中查看防火墙的命令详解
Linux系统中查看防火墙的命令详解
Linux系统中如果要查看到防火墙的状态信息要怎么办呢?下面由店铺为大家整理了Linux系统中查看防火墙的命令详解,希望对大家有帮助!
Linux系统中查看防火墙的命令详解:一、service方式
查看防火墙状态:
[root@centos6 ~]# service iptables status
iptables:未运行防火墙。
Linux系统中查看防火墙的命令详解:二、iptables方式
先进入init.d目录,命令如下:
[root@centos6 ~]# cd /etc/init.d/
[******************]#然后
查看防火墙状态:
[******************]#/etc/init.d/iptablesstatus补充:Linux系统中开启关闭防火墙的命令
存在以下两种方式:
一、service方式
开启防火墙:
[root@centos6 ~]# service iptables start
关闭防火墙:
[root@centos6 ~]# service iptables stop
二、iptables方式
先进入init.d目录,命令如下:
[root@centos6 ~]# cd /etc/init.d/
[******************]#然后
暂时关闭防火墙:
[******************]#/etc/init.d/iptablesstop重启iptables:
[******************]#/etc/init.d/iptablesrestart
linux删除防火墙规则命令

linux删除防火墙规则命令
摘要:
1.引言
2.防火墙规则在 Linux 系统中的作用
3.删除防火墙规则的命令及其参数
4.使用实例
5.总结
正文:
Linux 删除防火墙规则命令
在 Linux 系统中,防火墙规则用于控制网络流量,以保护系统免受未经授权的访问。有时,可能需要删除某些防火墙规则,以实现特定的网络配置。本文将介绍如何在 Linux 系统中删除防火墙规则。
## 防火墙规则在 Linux 系统中的作用
防火墙规则在 Linux 系统中具有重要作用。它们可以帮助管理员控制谁可以访问系统,谁不能访问系统,以及可以访问系统的用户可以访问哪些资源。通过配置防火墙规则,管理员可以限制特定端口的访问,允许或拒绝特定 IP
地址的访问等。
## 删除防火墙规则的命令及其参数
在 Linux 系统中,可以使用`iptables`命令来删除防火墙规则。`iptables`是 Linux 内核防火墙(Linux Kernel Firewall,LKF)的配置工具,可以用于添加、删除和修改防火墙规则。 删除防火墙规则的命令如下:
```
iptables -D
```
其中:
- ``:表示防火墙链的名称,如`INPUT`、`OUTPUT`、`FORWARD`等。
- ``:表示要删除的规则的编号。规则编号从 1 开始,按照添加顺序递增。
例如,要删除`INPUT`链中的第 3 条规则,可以使用以下命令:
```
iptables -D INPUT 3
```
## 使用实例
假设我们有一个 Linux 系统,其`INPUT`链中有以下防火墙规则:
```
iptables -L INPUT
```
输出如下:
```
Chain INPUT (policy DROP)
target prot opt source destination ACCEPT all -- anywhere anywhere
linux怎么样查看防火墙有没开启

linux怎么样查看防火墙有没开启
我的是linux系统,那么要怎么样才能查看防火墙有没有开启呢?下面由店铺给你做出详细的linux查看防火墙是否开启方法介绍!希望对你有帮助!
linux查看防火墙是否开启方法一:
service iptables status可以查看到iptables服务的当前状态。
但是即使服务运行了,防火墙也不一定起作用,你还得看防火墙规则的设置 iptables -L
在此说一下关于启动和关闭防火墙的命令:
1) 重启后生效
开启: chkconfig iptables on
关闭: chkconfig iptables off
2) 即时生效,重启后失效
开启: service iptables start
关闭: service iptables stop
linux查看防火墙是否开启方法二:
在/etc/services中添加端口以及对应进程名及协议(tcp/udp),如果开启防火墙的要在防火墙设置/etc/sysconfig/iptables增加对应的端口
例增加80端口防火墙添加如下:
-A INPUT -m state --state NEW -m tcp -p tcp --dport 80 -j
ACCEPT
查询端口是否有进程守护用如下命令grep对应端口
例:netstat -nalp|grep 80
linux查看防火墙是否开启方法三:
在RHEL7之前可以执行以下命令:
service iptables status
而在RHEL7中则可以执行这条命令:
systemctl status firewalld 你可以去看看《Linux就该这么学》这本书,基于最新的RHEL7系统,非常适合新手学习。
Linux防火墙状态查看与修改命令(含centOS7操作命令)
Linux防⽕墙状态查看与修改命令(含centOS7操作命令)
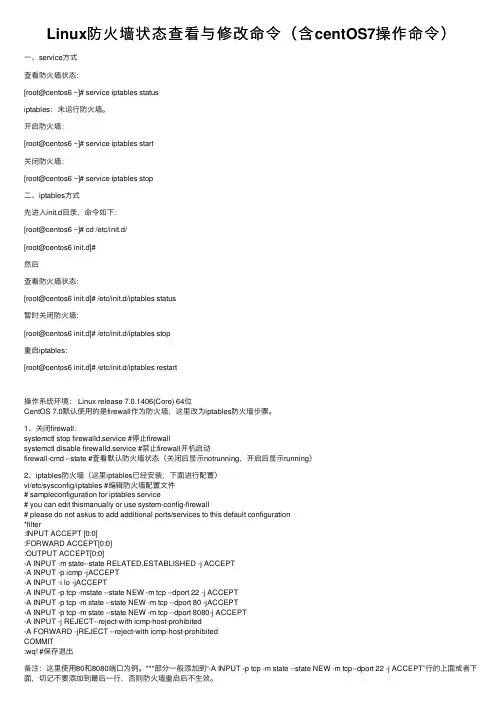
⼀、service⽅式
查看防⽕墙状态:
[root@centos6 ~]# service iptables status
iptables:未运⾏防⽕墙。
开启防⽕墙:
[root@centos6 ~]# service iptables start
关闭防⽕墙:
[root@centos6 ~]# service iptables stop
⼆、iptables⽅式
先进⼊init.d⽬录,命令如下:
[root@centos6 ~]# cd /etc/init.d/
[root@centos6 init.d]#
然后
查看防⽕墙状态:
[root@centos6 init.d]# /etc/init.d/iptables status
暂时关闭防⽕墙:
[root@centos6 init.d]# /etc/init.d/iptables stop
重启iptables:
[root@centos6 init.d]# /etc/init.d/iptables restart
操作系统环境: Linux release 7.0.1406(Core) 64位CentOS 7.0默认使⽤的是firewall作为防⽕墙,这⾥改为iptables防⽕墙步骤。
1、关闭firewall:
systemctl stop firewalld.service #停⽌firewall
systemctl disable firewalld.service #禁⽌firewall开机启动
firewall-cmd --state #查看默认防⽕墙状态(关闭后显⽰notrunning,开启后显⽰running)
2、iptables防⽕墙(这⾥iptables已经安装,下⾯进⾏配置)
vi/etc/sysconfig/iptables #编辑防⽕墙配置⽂件
# sampleconfiguration for iptables service
Linux1 防火墙 iptables的启动与停止
Linux1 防火墙 iptables的启动与停止
在用户完成iptables服务器的配置或又要加入新的规则的时候,就需要启动或停止iptables服务。
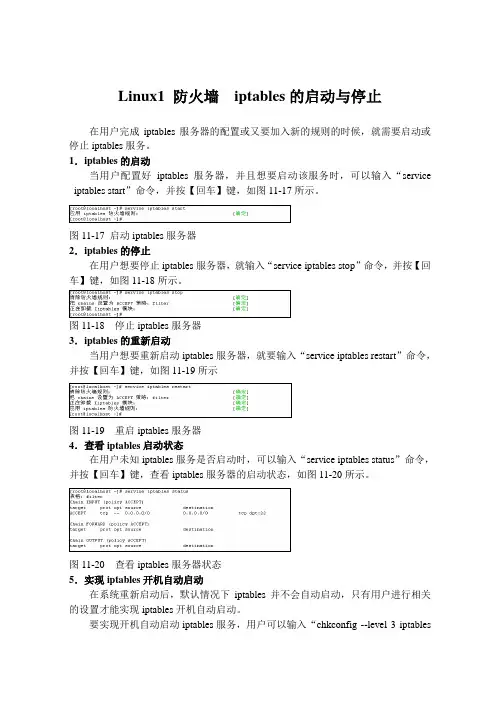
1.iptables的启动
当用户配置好iptables服务器,并且想要启动该服务时,可以输入“service
iptables start”命令,并按【回车】键,如图11-17所示。
图11-17 启动iptables服务器
2.iptables的停止
在用户想要停止iptables服务器,就输入“service iptables stop”命令,并按【回车】键,如图11-18所示。
图11-18 停止iptables服务器
3.iptables的重新启动
当用户想要重新启动iptables服务器,就要输入“service iptables restart”命令,并按【回车】键,如图11-19所示
图11-19 重启iptables服务器
4.查看iptables启动状态
在用户未知iptables服务是否启动时,可以输入“service iptables status”命令,并按【回车】键,查看iptables服务器的启动状态,如图11-20所示。
图11-20 查看iptables服务器状态
5.实现iptables开机自动启动
在系统重新启动后,默认情况下iptables并不会自动启动,只有用户进行相关的设置才能实现iptables开机自动启动。
要实现开机自动启动iptables服务,用户可以输入“chkconfig --level 3 iptables on”命令,并按【回车】键,当用户想要关闭开机自动加载iptables服务时,可以输入“chkconfig –level 3 iptables off”命令,并按【回车】键,如图11-21所示。
图11-21 开启或关闭开机自动加载iptables服务
另外,还可以在终端中输入“ntsysv”命令,并按【回车】键。然后,在打开的文本图形界面中,找到iptables选项,并按【空格】键,选中该选项。最后,按【Tab】键,确认该设置,如图11-22所示。
linux iptables删除防火墙规则

- 1 - linux iptables删除防火墙规则
x
一、概述
Linux iptables是一个强大的防火墙系统,提供了深度和高效的网络流量管理解决方案,既可以用于防御外部的恶意攻击,也可以用于限制外部对内部资源的访问。在其添加了规则后,有时也需要删除某些防火墙规则,以确保防火墙的正常运行。本文将介绍删除Linux
iptables防火墙规则的基本步骤。
二、删除Linux iptables防火墙规则的步骤
1. 通过“iptables -L –nv”命令查看Linux iptables防火墙规则,记住需要删除的端口号;
2. 通过“iptables –D INPUT –p tcp –sport 端口号 –j
ACCEPT”命令删除指定的防火墙规则;
3. 执行“/etc/init.d/iptables save”命令,保存防火墙规则;
4. 重新加载iptables防火墙规则,执行“/etc/init.d/iptables restart”命令;
5. 再次查看防火墙规则,通过“iptables –L –nv”来确认所有规则已经删除。
三、总结
以上介绍了如何删除linux iptables防火墙规则的步骤,希望对大家有帮助。Linux iptables是一个强大的防火墙系统,提供了深度和高效的网络安全解决方案,但是也需要管理员定期根据系统需 - 2 - 要对防火墙规则进行删除,以保证系统的稳定性。
详解Linux防火墙iptables禁IP与解封IP常用命令
详解Linux防⽕墙iptables禁IP与解封IP常⽤命令
在Linux服务器被攻击的时候,有的时候会有⼏个主⼒IP。如果能拒绝掉这⼏个IP的攻击的话,会⼤⼤减轻服务器的压⼒,说
不定服务器就能恢复正常了。
在Linux下封停IP,有封杀⽹段和封杀单个IP两种形式。⼀般来说,现在的攻击者不会使⽤⼀个⽹段的IP来攻击(太招摇
了),IP⼀般都是散列的。于是下⾯就详细说明⼀下封杀单个IP的命令,和解封单个IP的命令。
Linux防⽕墙:iptables禁IP与解封IP常⽤命令
在Linux下,使⽤ipteables来维护IP规则表。要封停或者是解封IP,其实就是在IP规则表中对⼊站部分的规则进⾏添加操作。
要封停⼀个IP,使⽤下⾯这条命令:
iptables -I INPUT -s ***.***.***.*** -j DROP
要解封⼀个IP,使⽤下⾯这条命令:
iptables -D INPUT -s ***.***.***.*** -j DROP
参数-I是表⽰Insert(添加),-D表⽰Delete(删除)。后⾯跟的是规则,INPUT表⽰⼊站,***.***.***.***表⽰要封停的
IP,DROP表⽰放弃连接。
此外,还可以使⽤下⾯的命令来查看当前的IP规则表:
iptables -list
⽐如现在要将123.44.55.66这个IP封杀,就输⼊:
iptables -I INPUT -s 123.44.55.66 -j DROP
要解封则将-I换成-D即可,前提是iptables已经有这条记录。如果要想清空封掉的IP地址,可以输⼊:
iptables -flush
要添加IP段到封停列表中,使⽤下⾯的命令:
iptables -I INPUT -s 121.0.0.0/8 -j DROP
其实也就是将单个IP封停的IP部分换成了Linux的IP段表达式。关于IP段表达式⽹上有很多详细解说的,这⾥就不提了。
相信有了iptables的帮助,解决⼩的DDoS之类的攻击也不在话下!
Linux强制释放占用端口以及Linux防火墙端口开放方法是什么
Linux强制释放占用端口以及Linux防火墙端口开放方法是什么
防火墙主要由服务访问规则、验证工具、包过滤和应用网关4个部分组成,防火墙就是一个位于计算机和它所连接的网络之间的软件或硬件。在安装nginx,mysql,tomcat等等服务的时候,我们会遇到需要使用的端口莫名其妙被占用,下面介绍如何解决这类问题。
方法步骤
Linux查看端口情况的各种方法
所有端口的映射关系在 /etc/services 文件中有
Linux端口简单介绍,端口编号从0-65536,各编号端的用途如下:
0-1023:公认端口,与常见服务绑定(FTP,SSH)
1024-49151:注册端口,用于和一些服务绑定
49152-65535:动态或私有端口,可用于任意网络连接
端口分为TCP和UDP传输协议。
Linux查看端口状态命令
可以有下面的命令查看端口情况,点击命令可以调整到每个命令的使用详情:
nmap命令,端口扫描使用
netstat检测开发端口
lsof检查端口描述符
# 查看绑定本机的端口
nmap 127.0.0.1
# 检查3306端口
netstat -anlp | grep 3306
# 检测3306接口
lsof -i:3306
linux释放占用端口解决办法
解决步骤如下:
查找占用端口的进程 杀掉该进程
使用下面命令即可:
# 可以写成一条命令
1
netstat -anp|grep 8080|awk '{print $7}'|awk -F '/' '{print
$1}'|xargs kill -s 9
各命令含义如下:
netstat -anp 显示所有网络使用情况,并显示使用程序
grep 8080 匹配8080端口的记录(可能会包含18080)
awk '{print $7}' 输出第7列进程,形式如下:18989/nginx
awk -F '/' '{print $1}' 截取进程PID:18989
Linux系统运维技能详解
Linux系统运维技能详解
Linux是一种在服务器端操作的开源系统,它的安全性和稳定性是得到广泛认可的。作为一个运维人员,具备一定的Linux系统运维技能是非常必要的。本文将从几个方面介绍Linux系统运维技能。
一、系统管理
系统管理是Linux系统的核心。运维人员应当熟练掌握Linux系统的基本操作命令,如cat、ls、ps、top等。此外,系统管理还包括对系统日志的监控和管理,对系统异常的处理、软件安装与升级、用户与组管理等。
1.1 日志管理
系统中的日志文件大部分都存储在/var/log/目录下,常用的日志文件包括系统日志/var/log/messages、应用程序日志/var/log/nginx/access.log。运维人员应当定期查看日志文件以保证系统正常运作。
1.2 软件安装
安装软件包可以使用yum install命令,卸载软件包可以使用yum remove命令。另外还可以使用源码包的安装方式,通常需要解压、编译、安装。安装源码包时需要注意安装程序的依赖关系。
1.3 用户与组管理
添加用户:useradd username
删除用户:userdel username
修改用户:usermod username
添加组:groupadd groupname
删除组:groupdel groupname
修改组:groupmod groupname
二、网络管理
网络管理是Linux系统运维工作的重要组成部分,主要包括对网络接口、路由表、防火墙、服务端口等的管理。运维人员应当熟悉网络管理相关的操作命令和配置文件。
2.1 网络接口管理
查询网卡信息:ifconfig
修改网卡配置:vi /etc/sysconfig/network-scripts/ifcfg-ethN
2.2 路由表管理
查看路由表:route -n
添加路由:route add -net 192.168.1.0 netmask 255.255.255.0 gw
linux防火墙查看状态firewall、iptable
linux防⽕墙查看状态firewall、iptable
⼀、iptables防⽕墙1、基本操作
# 查看防⽕墙状态
service iptables status
# 停⽌防⽕墙
service iptables stop
# 启动防⽕墙
service iptables start
# 重启防⽕墙
service iptables restart
# 永久关闭防⽕墙
chkconfig iptables off
# 永久关闭后重启
chkconfig iptables on
2、开启80端⼝
vim /etc/sysconfig/iptables# 加⼊如下代码-A INPUT -m state --state NEW -m tcp -p tcp --dport 80 -j ACCEPT保存退出后重启防⽕墙service iptables restart⼆、firewall防⽕墙1、查看firewall服务状态
systemctl status firewalld
出现Active: active (running)切⾼亮显⽰则表⽰是启动状态。
出现 Active: inactive (dead)灰⾊表⽰停⽌,看单词也⾏。2、查看firewall的状态
firewall-cmd --state3、开启、重启、关闭、firewalld.service服务
# 开启service firewalld start# 重启service firewalld restart# 关闭service firewalld stop4、查看防⽕墙规则
firewall-cmd --list-all 5、查询、开放、关闭端⼝